

Ne kemi shqyrtuar rrjetet lokale VLAN në video mësimoret e Ditës 11, 12 dhe 13, dhe sot do të vazhdojmë studimin e tyre në përputhje me tematikën e ICND2. Kam regjistruar videon e mëparshme, e cila shënoi përfundimin e përgatitjes për të dhënë provimin ICND1, disa muaj më parë dhe gjithë këtë kohë deri në ditën e sotme kam qenë shumë i zënë. Mendoj se shumë prej jush e kanë kaluar me sukses këtë provim, ata që e kanë vonuar testimin mund të presin përfundimin e pjesës së dytë të kursit dhe të provojnë të japin provimin kompleks CCNA 200-125.
Me videomësimin e sotëm 'Dita 34', ne fillojmë tematikën e kursit ICND2. Shumë njerëz më pyesin pse nuk shqyrtuam OSPF dhe EIGRP. Arsyeja është se këto protokolle nuk janë përfshirë në tematikën e kursit ICND1 dhe studiohen gjatë përgatitjes për ICND2. Nga sot, ne do të fillojmë të trajtojmë temat e pjesës së dytë të kursit dhe natyrisht, do të studiojmë OSPF dhe EIGRP. Para se të filloj temën e sotme, dua të flas për strukturimin e videomësimeve tona. Gjatë trajtimit të tematikës së ICND1, nuk u përmbajta modeleve të pranuara, por thjesht shpjegova materialin në mënyrë logjike, pasi mendoja se ky ishte një mënyrë më e lehtë për t'u kuptuar. Tani, gjatë studimit të ICND2, në përputhje me kërkesat e studentëve, do të paraqes materialin mësimor në përputhje me planin mësimor dhe programin e kursit Cisco.
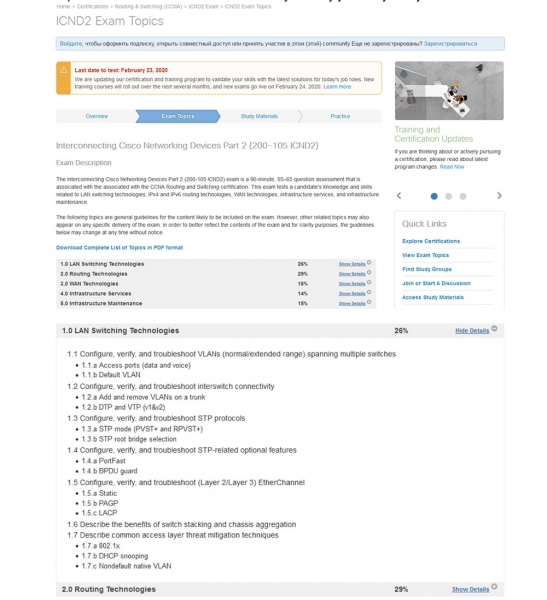
Nëse hyni në faqen e kompanisë, do të shihni këtë plan dhe se i tërë kursi është i ndarë në 5 pjesë kryesore:
— Teknologjitë e ndërrimit të rrjeteve lokale (26% e materialit mësimor);
— Teknologjitë e rrugëzimit (29%);
— Teknologjitë e rrjeteve globale (16%);
— Shërbimet e infrastrukturës (14%);
— Mirëmbajtja e infrastrukturës (15%).
Do të fillojmë me pjesën e parë. Nëse klikoni në menunë e rënë poshtë në të djathtë, mund të shihni tematikën e detajuar të këtij segmenti. Videomësimi i sotëm do të mbulojë tematikën e seksionit 1.1: 'Konfigurimi, verifikimi dhe zgjidhja e problemeve të rrjeteve VLAN (të zakonshëm / të zgjeruar), duke përfshirë disa kalues' dhe nënseksionet 1.1a 'Portat e aksesit (të dhëna dhe mesazhe zanore)' dhe 1.1.b 'VLAN e paracaktuar'.
Më tej do të përpiqem të respektoj të njëjtin parim të paraqitjes, domethënë çdo video mësimore do t'i dedikohet një seksioni me nënseksione, dhe nëse materiali do të jetë i pamjaftueshëm, do të bashkoj në një mësim tematikë të disa seksioneve, për shembull, 1.2 dhe 1.3. Nëse materialet e seksionit do të jenë të shumta, do ta ndaj në dy video. Në çdo rast, ne do të ndjekim programin e kursit, dhe ju do të mund të krahasoni lehtësisht përputhjen e shënimeve tuaja me planin aktual të studimeve Cisco.
Ju shihni në ekranin tim tryezën time të re të punës, kjo është Windows 10. Nëse dëshironi të përmirësoni tryezën tuaj të punës me ndihmën e widgeteve të ndryshme, mund të shikoni videon time me titull «Pimp Your Desktop», ku flas për mënyrat se si të konfiguroni tryezën e kompjuterit sipas nevojave tuaja. Videot e këtij lloji i postoj në një kanal tjetër, ExplainWorld, kështu që mund të përfitoni nga lidhja në këndin e sipërm të djathtë dhe të njihet me përmbajtjen e tij.
Para fillimit të mësimit, do t'ju kërkoj të mos harroni të ndani videot e mia dhe të vendosni pëlqime. Dëshiroj gjithashtu të kujtoj kontaktet tona në rrjetet sociale dhe lidhjet për faqet e mia personale. Mund të më shkruani në email, dhe siç e thashë më parë, prioritet në marrjen e përgjigjes sime personale do të kenë ata që kanë bërë një dhurim në faqen tonë.
Nëse nuk keni bërë një dhurim, nuk ka gjë të keqe, mund të lini komentet tuaja nën videot mësimore në kanalin YouTube, dhe unë do të mundohem të përgjigjem sa më shpejt të jetë e mundur.
Pra, sot, sipas orarit të Cisco, do të shqyrtojmë 3 çështje: do të krahasojmë Default VLAN, ose VLAN në mënyrë të paracaktuar, me Native VLAN, ose VLAN «të lindur», do të mësojmë se çfarë e ndan Normal VLAN (zona e zakonshme VLAN) nga zona e zgjeruar Extended VLAN dhe do të shqyrtojmë ndryshimin midis Data VLAN (VLAN të dhënave) dhe Voice VLAN (VLAN për zë). Sic e thamë, ne kemi studiuar këtë çështje në seri të mëparshme, por mjaft sipërfaqësisht, kështu që akoma shumë nxënës kanë vështirësi të përcaktojnë ndryshimin midis llojeve të VLAN. Sot do ta shpjegoj këtë në mënyrë që të gjithë të kuptojnë.
Le të shqyrtojmë se në çfarë përbëhet diferenca midis Default VLAN dhe Native VLAN. Nëse të merrni një switch të ri Cisco me parametrat e fabrikës, ai do të ketë 5 VLAN – VLAN1, VLAN1002, VLAN1003, VLAN1004 dhe VLAN1005.
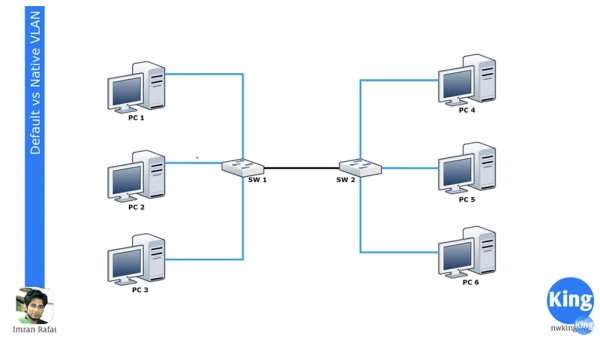
VLAN1 është VLAN-i i paracaktuar për të gjitha pajisjet Cisco, ndërsa VLAN 1002-1005 janë të rezervuara për Token Ring dhe FDDI. Rrjeti VLAN1 nuk mund të fshihet ose riemërohet, nuk mund të shtohen интерфейс, dhe të gjitha portat e kalimtarit përfundimisht i përkasin këtij rrjeti derisa të konfigurohen ndryshe. Për së drejti, të gjithë kalimtarët mund të komunikojnë me njëri-tjetrin, sepse të gjithë ata janë pjesë e VLAN1. Kjo është ajo që do të thotë "VLAN i paracaktuar", ose VLAN-i i Paracaktuar.
Nëse hyni në cilësimet e kalimtarit SW1 dhe ndërroni dy интерфейс për rrjetin VLAN20, ato do të bëhen pjesë e rrjetit VLAN20. Para se të filloni mësimin e sotëm, ju rekomandoj fuqishëm që të rishikoni seritë e përmendura më parë ditët 11, 12 dhe 13, sepse nuk do të përsëris se çfarë është VLAN dhe si funksionon.
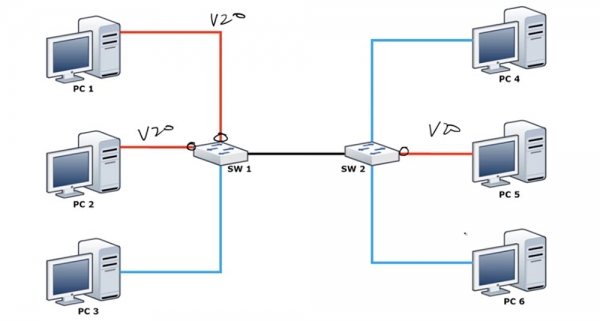
Shtoj një kujtesë se nuk mund të alokoni автоматски интерфейс për rrjetin VLAN20, përderisa ai nuk krijohet, kështu që së pari duhet të kaloni në modin e konfigurimit global të kalimtarit dhe të krijoni VLAN20. Mund të shihni në konsolën e cilësimeve CLI dhe të kuptoni se çfarë dua të them. Pasi t'i keni alokuar këto 2 porta për të punuar me VLAN20, kompjuterët PC1 dhe PC2 do të mund të komunikojnë me njëri-tjetrin, sepse të dy do të jenë pjesë e një rrjeti VLAN20. Por kompjuteri PC3 do të mbetet pjesë e VLAN1 dhe për këtë arsye nuk do të mund të komunikojë me kompjuterët e rrjetit VLAN20.
Kemi një kalimtar të dytë SW2, një nga интерфейсët e të cilit është ndërruar për të punuar me VLAN20, dhe në këtë port është lidhur kompjuteri PC5. Me këtë konfigurim, PC5 nuk mund të komunikojë me PC4 dhe PC6, por në të njëjtën kohë këto dy kompjuterë mund të komunikojnë me njëri-tjetrin, sepse janë pjesë e të njëjtit rrjet VLAN1.
Të dy kalimtarët janë të lidhur përmes një trungu përmes porteve të konfiguruara siç duhet. Nuk do të përsëris, thjesht do të them se të gjitha portat e kalimtarit përfundimisht janë të konfiguruara për modin e trunking me protokollin DTP. Nëse lidhni një kompjuter në ndonjë port, atëherë ai port do të përdorë modin access. Nëse dëshironi të kaloni portin, të cilit i është lidhur PC3, në këtë mod, duhet të jepni komandën switchport mode access.
Pra, nëse lidhni dy kalimtarë me njëri-tjetrin, ata formojnë një trunk. Dy portat e sipërme të SW1 do të të kalojnë vetëm trafikun e VLAN20, porti i poshtëm vetëm trafikun e VLAN1, por lidhja trunk do të kalojë të gjitha trafikun që kalon përmes kalimtarit. Në këtë mënyrë, trafiku nga VLAN1 dhe VLAN20 do t'i dërgohet SW2.
Si e mbani mend, rrjetet VLAN kanë kuptim lokal. Prandaj, SW2 di se trafiku që vjen në portin VLAN1 nga PC4 mund të dërgohet te PC6 vetëm përmes një porti që i përket gjithashtu VLAN1. Megjithatë, kur një switch dërgon trafik te një tjetër switch përmes një trunku, ai duhet të përdorë një mekanizëm që i shpjegon switch-it të dytë se çfarë lloj trafiku është ky. Një mekanizëm i tillë është rrjeti Native VLAN, i cili lidhet me portin trunk dhe lejon kalimin e trafikut të etiketuar.
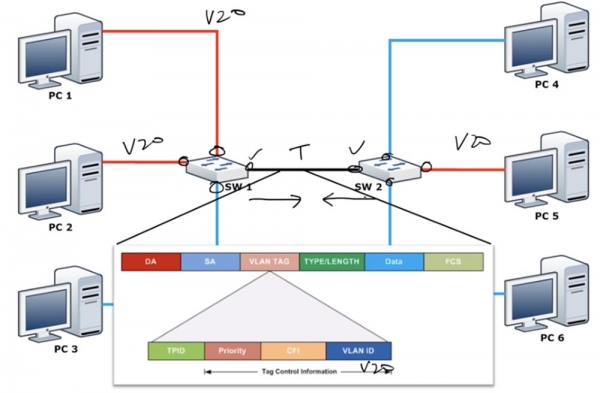
Siç e theksova, switch-i ka vetëm një rrjet që nuk është i ndjeshëm ndaj ndryshimeve – ai është rrjeti me default VLAN1. Por natyrisht, Native VLAN është VLAN1. Çfarë është Native VLAN? Ky është rrjeti që lejon kalimin e trafikut të paetiketuar VLAN1, por sa herë që në portin trunk vjen trafik nga ndonjë rrjet tjetër, në rastin tonë VLAN20, ai patjetër duhet të ketë etiketë. Çdo frame ka adresën e destinacionit DA, adresën e burimit SA dhe etiketën VLAN, e cila përmban identifikuesin e rrjetit VLAN ID. Në rastin tonë, ky identifikues tregon se ky trafik i përket VLAN20, prandaj ai mund të dërgohet vetëm përmes portit VLAN20 dhe të jetë për PC5. Mund të thuhet se Native VLAN decidon nëse trafiku duhet të jetë i etiketuar apo jo.
Mbani mend se VLAN1, për default, është rrjeti Native VLAN, sepse nga default, të gjitha portat përdorin VLAN1 si Native VLAN për të dërguar trafik të paetiketuar. Megjithatë, rrjeti Default VLAN është vetëm VLAN1, rrjeti i vetëm që nuk mund të ndryshohet. Nëse switch-i merr frames të paetiketuara në portin trunk, ai automatikisht i rendit ato në Native VLAN.
Thënë në mënyrë më të thjeshtë, në switch-at Cisco mund të përdoret çdo VLAN si Native VLAN, si p.sh., VLAN20, ndërsa si Default VLAN mund të përdoret vetëm VLAN1.
Megjithatë, mund të kemi një problem. Nëse ne ndryshojmë VLAN-in Native për portin trunk të switch-it të parë në VLAN20, atëherë porti do të mendojë: "pasi kjo është VLAN Native, trafiku i saj nuk duhet të pajiset me etiketë" dhe do të dërgojë trafikun pa etiketë të VLAN20 për switch-in e dytë. Switch-i SW2, duke marrë këtë trafik, do të thotë: "super, ky trafik nuk ka etiketë. Sipas konfigurimeve të mia, VLAN-i im Native është VLAN1, pra duhet ta dërgoj këtë trafik pa etiketë për VLAN1". Kështu, SW2 do ta dërgojë trafik për vetëm PC4 dhe PC6, ndonëse ai është i destinuar për PC5. Kjo do të krijojë një problem të madh të sigurisë, pasi do të përzjeh trafikun e VLAN-ve. Kjo është arsyeja pse në të dy portet trunk duhet gjithmonë të konfigurohet e njëjta VLAN Native, pra nëse VLAN-i Native për portin trunk të SW1 është VLAN20, atëherë kjo VLAN20 duhet të vendoset si VLAN Native në portin trunk të SW2.
Kjo është diferenca mes VLAN-eve Native dhe Default, dhe ju duhet të mbani mend se të gjitha VLAN-të Native në trunk duhet të përputhen (shënim i përkthyesit: prandaj është më mirë të përdorim si VLAN Native një rrjet tjetër përveç VLAN1).
Le ta shohim këtë nga këndvështrimi i switch-it. Ju mund të hyni në switch dhe të shkruani komandën show vlan brief, pas së cilës do të shihni se të gjitha portet e switch-it janë të lidhura me VLAN-in Default VLAN1.
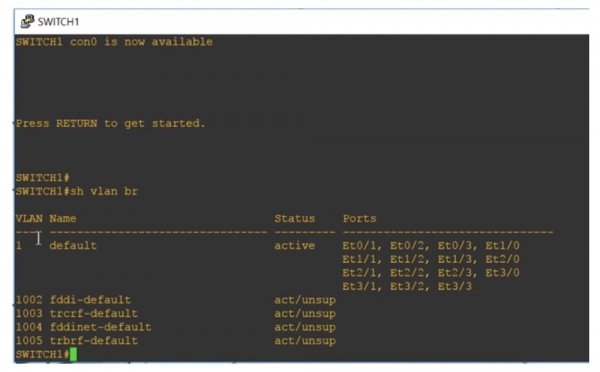
Më poshtë janë paraqitur edhe 4 VLAN-e të tjera: 1002, 1003, 1004 dhe 1005. Këto janë gjithashtu VLAN-e Default, e shihni këtë nga emërtimi i tyre. Ato janë rrjete me të drejtë, sepse janë të rezervuara për rrjete të caktuara — Token Ring dhe FDDI. Siç e shihni, ato janë në gjendje aktive, por nuk mbështeten, sepse rrjetet e përmendura nuk janë të lidhura me switch-in.
Emërtimi “default” për VLAN-in 1 nuk mund të ndryshohet, sepse kjo është rrjeti Default. Duke qenë se të gjitha portet e switch-it i përkasin kësaj rrjeti me të drejtë, të gjitha switch-et mund të komunikojnë me njëri-tjetrin me të drejtë, pra pa nevojën e konfigurimeve të tjera të portit. Nëse dëshironi të lidhni një switch në një rrjet tjetër, hyni në mënyrën e konfigurimit global dhe krijoni këtë rrjet, për shembull, VLAN20. Duke shtypur "Enter", do të kaloni në konfigurimet e rrjetit të krijuar dhe mund t'i jepni emrin, për shembull, Management, pas së cilës mund të dilni nga konfigurimet.
Nëse tani përdorim komandën show vlan brief, do të shohim se kemi një rrjet të ri VLAN20, të cilit nuk i përkon asnjë nga portet e_switchit. Për të caktuar një port të caktuar kësaj rrjeti, duhet të zgjedhim interfacin, për shembull, int e0/1, të hyjmë në konfigurimin e këtij porti dhe të shkruajmë komandat switchport mode access dhe switchport access vlan20.
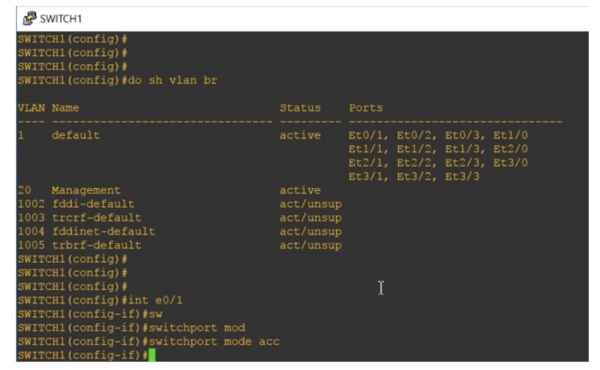
Nëse i kërkojmë sistemit të tregojë gjendjen e rrjeteve VLAN, do të shohim se tani porti Ethernet 0/1 është dedikuar për rrjetin Management, që do të thotë se është transferuar automatikisht këtu nga zona e porteve të dedikuara për VLAN1.
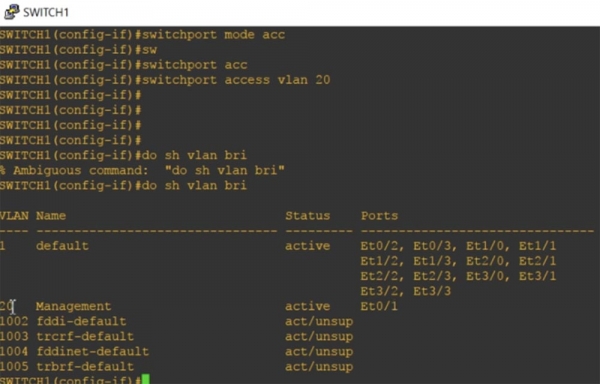
Kujtoni se çdo port access mund të ketë vetëm një Data VLAN, prandaj ai nuk mund të shërbejë njëkohësisht dy rrjete VLAN.
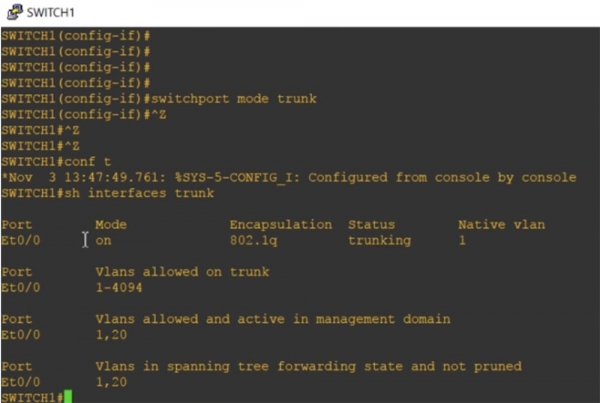
Tani le të shohim për Native VLAN. Po përdor komandën show int trunk dhe shoh se porta Ethernet0/0 është caktuar për trunke.
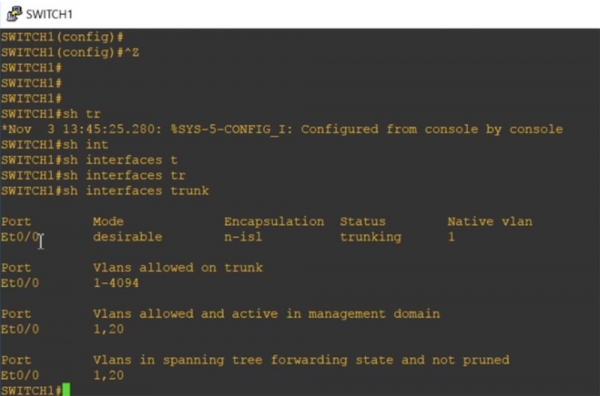
Nuk ishte e nevojshme ta bëja këtë veçmas, sepse protokolli DTP automatikisht e caktoi këtë interfaci për trunki. Porta është në modin desirable, inkapsulimi është i tipit n-isl, gjendja e portit është trunki, rrjeti është Native VLAN1.
Më poshtë është një gamë e lejuar për trunken e numrave të rrjeteve VLAN 1-4094 dhe është e shënuar se kemi funksionuar me rrjete VLAN1 dhe VLAN20. Tani do të kaloj në modin e konfigurimit global dhe do të shkruaj komandën int e0/0, me të cilën do të kaloj në konfigurimin e këtij interfaci. Po përpiqem ta programoj manualisht këtë port për të punuar në modin trunki me komandën switchport mode trunk, por sistemi nuk e pranon komandën, duke u përgjigjur se: "një interfaci me modin automatik të inkapsulimit të trunkut nuk mund të transferohet në modin 'trunk'.
Prandaj, duhet së pari të konfiguraj tipin e inkapsulimit të trunkut, për të cilin përdor komandën switchport trunk encapsulation. Sistemi dha sugjerime me mundësitë e kësaj komande:
dot1q — gjatë trunke, porta përdor inkapsulimin e trunkut sipas standardit 802.1q;
isl — gjatë trunke, porta përdor inkapsulimin e trunkut vetëm të protokollit pronësor Cisco ISL;
negotiate – pajisja realizon inkapsulimin e trunkut me çdo pajisje të lidhur në këtë port.
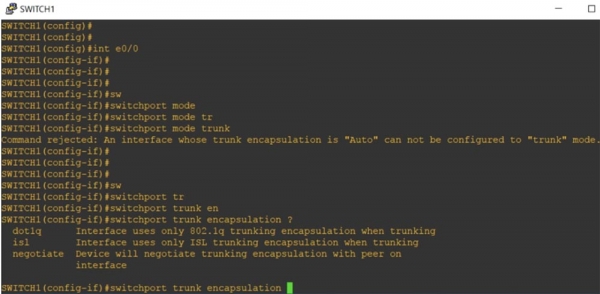
Në çdo skaj të trunk-ut duhet të zgjidhet e njëjta lloj inkapsulimi. Në parazgjedhje, switch-i "nga kutia" mbështet vetëm trunking të tipit dot1q, pasi ky standard mbështetet praktikisht nga të gjitha pajisjet rrjet. Unë do ta programoj ndërfaqen tonë për inkapsulimin e trunking sipas këtij standardi me komandën switchport trunk encapsulation dot1q, pas së cilës do të përdor komandën e mëparshme të refuzuar switchport mode trunk. Tani porta jonë është programuar në modalitetin trunk.
Nëse trunk-u formohet nga dy switches Cisco, në parazgjedhje do të përdoret protokolli pronar ISL. Nëse një switch mbështet dot1q dhe ISL, ndërsa tjetri vetëm dot1q, trunk-u automatikisht do të kalojë në modalitetin e inkapsulimit dot1q. Nëse e shohim përsëri opsionet e trunking, do të shohim se tani modaliteti i inkapsulimit të trunking të ndërfaqes Et0/0 ka ndryshuar nga n-isl në 802.1q.
Nëse futni komandën show int e0/0 switchport, do të shihni të gjitha parametrat e gjendjes së kësaj porte.
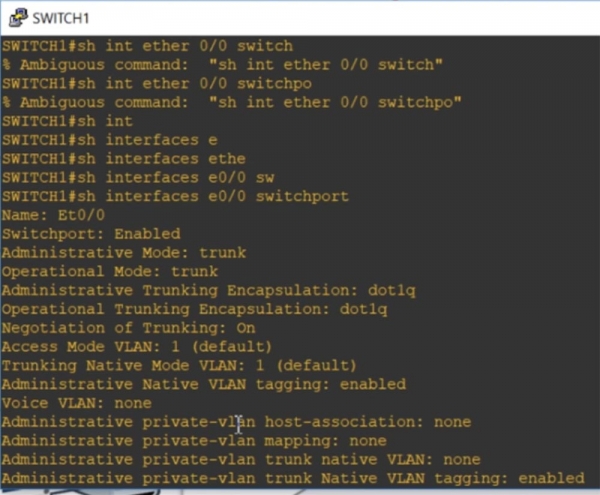
Vini re se në parazgjedhje VLAN1 është "rrjeti i natyrshëm" Native VLAN për trunking dhe në të njëjtën kohë është i mundur modaliteti i etiketimit të trafikut Native VLAN. Më tej, unë përdor komandën int e0/0, hy në konfigurimet e kësaj ndërfaqe dhe shkruaj switchport trunk, pas së cilës sistemi shkruan sugjerime për parametrat e mundshëm të kësaj komande.
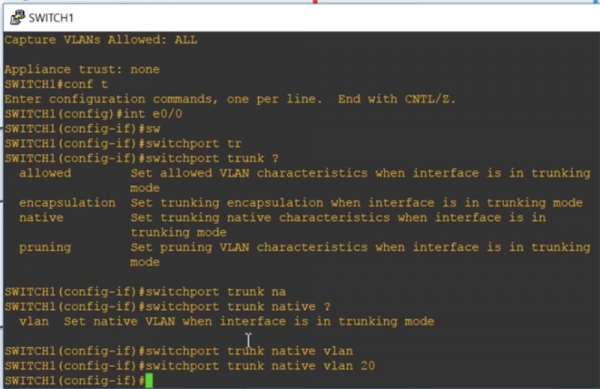
I Lejuar nënkupton se nëse porta është në modalitetin trunk, do të vendosen karakteristikat e lejuara të VLAN. Encapsulation aktivizon inkapsulimin e trunking, nëse porta është në modalitetin trunk. Unë përdor parametrin native, i cili do të thotë se në modalitetin trunk do të vendosen karakteristikat native për portën dhe fut komandën switchport trunk native VLAN20. Në këtë mënyrë, në modalitetin trunk VLAN20 do të jetë Native VLAN për këtë port të switch-it të parë SW1.
Kemi një switch tjetër, SW2, për portin e trunk-it të së cilit si Native VLAN përdoret VLAN1. Tani e shihni që protokolli CDP jep një mesazh se është zbuluar një mos përputhje e Native VLAN në të dy skajet e trunk-ut: porta trunk e switch-it të parë Ethernet0/0 përdor Native VLAN20, ndërsa porta trunk e të dytit — Native VLAN1. Kjo ilustron se cila është diferenca midis Native VLAN dhe Default VLAN.
Të fillojmë me shqyrtimin e gamës së zakonshme dhe të zgjeruar të rrjeteve VLAN.
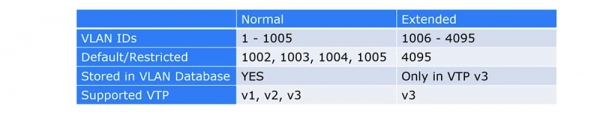
Cisco për një kohë të gjatë ka mbështetur vetëm gamën e numrave VLAN nga 1 në 1005, ku gama nga 1002 në 1005 ishte rezervuar për default për Token Ring dhe FDDI VLAN. Këto rrjete quheshin VLAN të zakonshëm. Nëse e mbani mend, ID e VLAN është një etiketë me madhësi 12 bit, e cila lejon caktimin e një numri deri në 4096, megjithatë për arsye përputhshmërie, Cisco përdori numra vetëm deri në 1005.
Gama e zgjeruar e VLAN përfshin numrat nga 1006 në 4095. Ajo mund të përdoret në pajisjet e vjetra vetëm nëse ato mbështesin VTP v3. Nëse përdorni VTP v3 dhe gamën e zgjeruar VLAN, duhet të çaktivizoni mbështetje për VTP v1 dhe v2, sepse versioni i parë dhe i dyti nuk mund të punojnë me VLAN nëse kanë një numër më të madh se 1005.
Pra, nëse jeni duke përdorur VLAN të zgjeruar për switch-e të vjetra, VTP duhet të jetë në gjendjen 'disable' dhe ju duhet ta konfiguroni atë manualisht për VLAN, përndryshe nuk do të ndodhte përditësimi i bazës së të dhënave VLAN. Nëse planifikoni të përdorni VLAN të zgjeruar me VTP, keni nevojë për versionin e tretë të VTP.
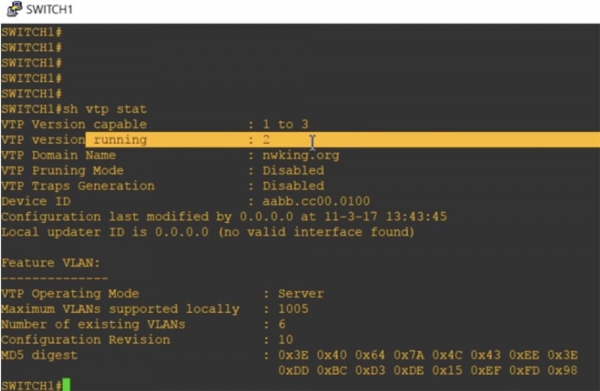
Të shohim gjendjen e VTP me komandën show vtp status. Shihni se switch-i është në modin VTP v2, ndonjëherë mund të mbështesë versionet 1 dhe 3. Ia kam caktuar një emër domaine nwking.org.
Këtu është i rëndësishëm moduli i menaxhimit të VTP - server. Shihni se numri maksimal i rrjeteve VLAN të mbështetura është 1005. Kështu, mund të kuptohet se ky switch në mënyrë default mbështet vetëm gamën e zakonshme VLAN.
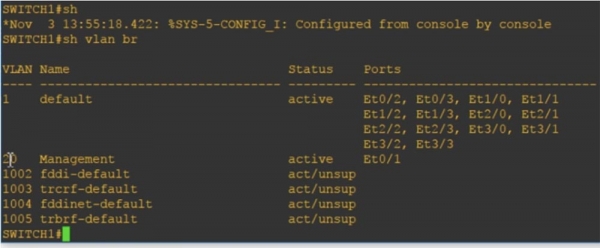
Tani do të shkruaj komandën show vlan brief, dhe do të shihni VLAN20 Management, e cila përmendet këtu, sepse është një pjesë e bazës të të dhënave VLAN.
Nëse tani kërkoj të tregoj konfigurimin aktual të pajisjes me komandën show run, ne nuk do të shohim asnjë përmendje për VLAN, sepse ato janë të pranishme vetëm në bazën e të dhënave VLAN.
Më pas përdor komandën vtp mode për të konfiguruar modin e punës së VTP. Switch-et e modeleve të vjetra kishin vetëm tre parametra për këtë komandë: client, i cili çon switch-in në modin e klientit, server, i cili aktivizon modin e serverit, dhe transparent, i cili e çon switch-in në modalitet 'transparent'. Pasi që te switch-et e vjetra ishte e pamundur të çaktivizohej plotësisht VTP, në këtë mod, switch-i, duke mbetur brenda domenit VTP, thjesht ndalonte pranimin e përditësimeve të bazës së të dhënave të rrjeteve VLAN që vinin në portet e tij përmes protokollit VTP.
Në switchet e reja është shtuar parametri off, i cili lejon çaktivizimin e plotë të modit VTP. Të kalojmë pajisjen në modin transparent me komandën vtp mode transparent dhe le të shohim përsëri konfiguracionin aktual. Siç mund ta shihni, tani është shtuar një regjistrim për VLAN20. Pra, nëse ne shtojmë një rrjet VLAN, numri i të cilit është brenda gamës standarde VLAN nga 1 deri në 1005, dhe në të njëjtën kohë VTP është në modin transparent ose off, atëherë, sipas politikave të brendshme VLAN, ky rrjet do të shtohej në konfiguracionin aktual dhe në bazën e të dhënave të rrjetit lokal virtual.
Të provosh të shtosh VLAN 3000, dhe do të shihni se në modin transparent ajo gjithashtu u shfaq në konfiguracionin aktual. Në mënyrë të zakonshme, nëse duam të shtojmë një rrjet nga gama e zgjeruar VLAN, duhet të përdorim komandën vtp version 3. Siç mund ta shihni, të dy rrjetet VLAN20 dhe VLAN3000 shfaqen në konfiguracionin aktual.
Nëse dalim nga modin transparent dhe aktivizojmë modin server me komandën vtp mode server, dhe pastaj të shohim përsëri konfiguracionin aktual, do të shohim që regjistrimet për VLAN janë zhdukur plotësisht. Kjo ndodhi sepse të gjitha informacionet për VLAN ruhen vetëm në bazën e të dhënave VLAN dhe ato mund të shihen vetëm në modin transparent VTP. Pasi aktivizova modin VTP v3, pas përdorimit të komandës show vtp status, mund të shihni se numri maksimal i VLAN-ëve të mbështetur është rritur në 4096.
Pra, baza e të dhënave VTP v1 dhe VTP v2 mbështesin vetëm VLAN të zakonshëm me numra nga 1 deri në 1005, ndërsa baza e të dhënave VTP v3 përfshin regjistrime për VLAN të zgjeruara me numra nga 1 deri në 4096. Nëse përdorni modin VTP transparent ose VTP off, informacioni për VLAN do të shtohet në konfiguracionin aktual. Nëse dëshiron të përdorësh gamën e zgjeruar VLAN, pajisja duhet të jetë në modin VTP v3. Kjo është ndarja midis VLAN-eve të zakonshme dhe VLAN-eve të zgjeruara.
Tani do të krahasojmë VLAN për të dhëna dhe VLAN për transmetim të zërit. Nëse e mbani mend, thashë që çdo port mund të përkasë vetëm në një VLAN në të njëjtën kohë.
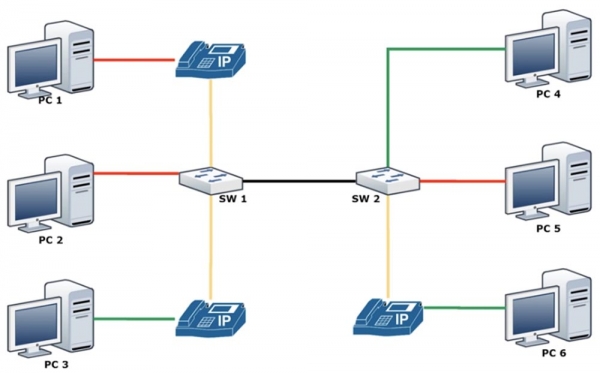
Megjithatë, në shumë raste, na nevojitet të konfigurojmë portin për të punuar me telefonin IP. Telefoni IP moderne Cisco ka një switch të integruar, kështu që mund ta lidhni thjesht telefonin me kabllon në prizën e murit dhe kabllon patch në kompjuterin tuaj. Problemi ishte se prizën e murit, në të cilën lidhet porti i telefonit, duhet të kishte dy VLAN të ndryshme. Kemi diskutuar tashmë në videot e mësimit 11 dhe 12 se çfarë duhet të bëjmë për të mos lejuar cikle të trafikut, si të përdorim konceptin e VLAN-së "vendore", e cila lejon trafik pa etiketë, por këto ishin të gjitha metoda anësore. Zgjidhja përfundimtare e problemit ishte koncepti i ndarjes së VLAN-ve në rrjete për trafik të dhënash dhe rrjete për trafik vokal.
Në këtë rast, ju bashkoni të gjitha linjat telefonike në një VLAN vokal. Në figurë të është e qartë se kompjuterët PC1 dhe PC2 mund të përkasin rrjetit të kuq VLAN20, kompjuteri PC3 – rrjetit të gjelbër VLAN30, por të gjitha telefonat IP të lidhur me ta do të përkasin të njëjtit rrjet të verdhë vokal VLAN50.
Faktikisht, çdo port i switch-it SW1 do të ketë njëkohësisht 2 rrjete VLAN – për të dhëna dhe për zë.
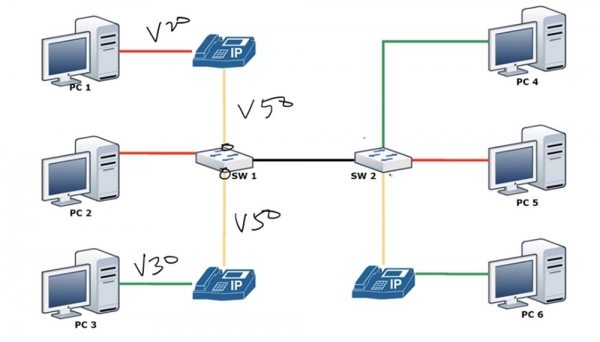
Siç thashë, VLAN-i acces gjithmonë ka një VLAN, nuk mund të keni dy VLAN në një port. Nuk mund të aplikoni njëkohësisht në një ndërfaqe komandat switchport access vlan 10, switchport access vlan 20 dhe switchport access vlan 50. Por mund të përdorni komandën për të njëjtën ndërfaqe dy komanda: komandën switchport access vlan 10 dhe komandën switchport voice vlan 50. Pra, duke qenë se telefoni IP ka një switch brenda, ai mund të inkapsulojë dhe dërgojë trafikun vokal VLAN50 dhe njëkohësisht të pranojë dhe dërgojë në modin switchport access trafikun e dhënash të rrjetit VLAN20 në switch-in SW1. Le të shohim se si konfigurohet ky mod.
Së pari, ne do të krijojmë rrjetin VLAN50, pastaj do të kalojmë në cilësimet e ndërfaqes Ethernet 0/1 dhe do ta programojmë atë në modin switchport mode access. Pas kësaj, gradualisht do të fut komandat switchport access vlan 10 dhe switchport voice vlan 50.
Kisha harruar të konfiguroj të njëjtin mod VLAN për trunkun, prandaj do të kaloj në cilësimet e portit Ethernet 0/0 dhe do të fut komandën switchport trunk native vlan 1. Tani do t'i kërkoj të shoh parametrat e VLAN, dhe ju shihni se tani në portin Ethernet 0/1 kemi të dy rrjetet – VLAN 50 dhe VLAN20.
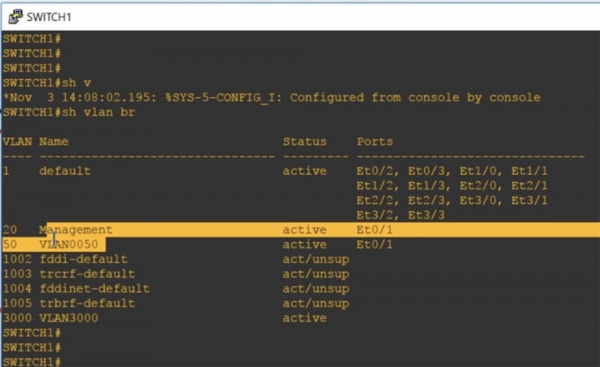
Pra kësaj, nëse shihni se në një port janë vendosur dy VLAN, kjo do të thotë se njëra është një rrjet vokal Voice VLAN. Kjo nuk mund të jetë një barkë, sepse nëse shikoni parametrat e barkës me komandën show int trunk, është e qartë se porti i barkës përmban të gjitha rrjetet VLAN, duke përfshirë rrjetin e parazgjedhur VLAN1.
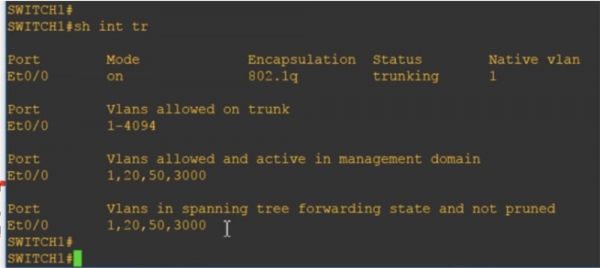
Mund të thuhet se teknikisht, kur krijoni një rrjet të dhënash dhe një rrjet vokal, secili nga këto porte funksionon si një politrank: për një rrjet ai punon si barkë, për tjetrin si port qasje.
Nëse shkruani komandën show int e0/1 switchport, mund të shihni se disa karakteristika i përkasin dy mënyrave të funksionimit: kemi qasje statike dhe inkapsulim barke. Në këtë mënyrë, mënyra e aksesit korrespondon me rrjetin e dhënash VLAN 20 Management dhe në të njëjtën kohë është e pranishme rrjeti vokal VLAN 50.
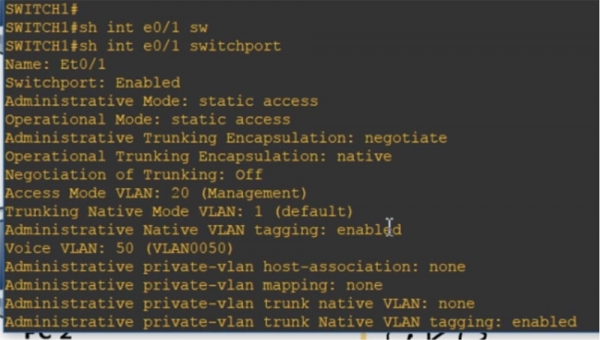
Mund të shikoni konfigurimin aktual, i cili gjithashtu do të tregojë se në këtë port janë të pranishme rrjetet access vlan 20 dhe voice vlan 50.
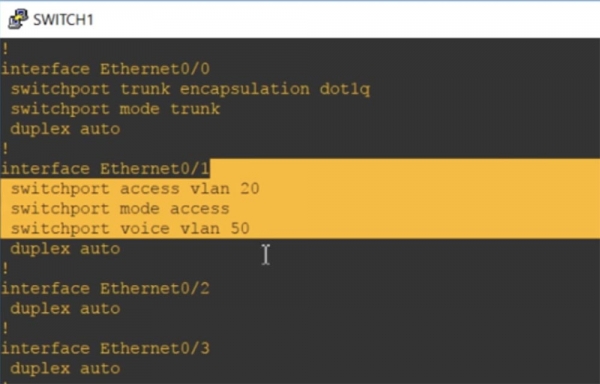
Kjo është qenë e ndryshimit midis rrjetit Data VLAN dhe Voice VLAN. Shpresoj se e keni kuptuar gjithçka që kam thënë, nëse jo – thjesht rishikoni këtë video mësim përsëri.
Faleminderit që qëndroni me ne. Ju pëlqejnë artikujt tanë? Dëshironi të shihni më shumë materiale interesante? Na mbështetni duke bërë një porosi ose duke na rekomanduar miqve tuaj. 30% zbritje për përdoruesit e Habra në një analog unik të serverëve entry-level, të cilin e kemi shpikur për ju: (opcionet me RAID1 dhe RAID10, deri në 24 bërthama dhe deri në 40GB DDR4 janë të disponueshme).
Dell R730xd për dy herë më lirë? Vetëm te ne në Holandë! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — nga $99! Lexoni rreth
Burimi: habr.com
