

Sot ne do të shqyrtojmë protokollin dinamik të trankimit DTP dhe VTP – protokollin e trankimit VLAN. Siç e thashë në mësimin e fundit, ne do të ndjekim temat e provimit ICND2 në rendin në të cilin ato janë paraqitur në faqen e Cisco.
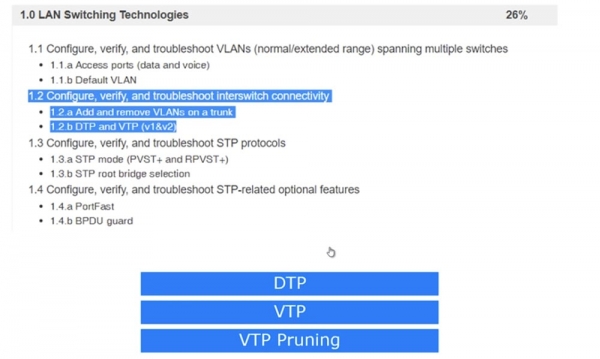
Herën e kaluar ne shqyrtuam pikën 1.1, ndërsa sot do të shqyrtojmë 1.2 – konfigurimi, verifikimi dhe problemet me lidhjet e switch-eve rrjetë: shtimi dhe fshirja e VLAN nga tranki dhe protokollet DTP dhe VTP versionet 1 dhe 2.
Të gjithë portet e switch-it janë të konfiguruara për të përdorur automatikisht modin Dynamic Auto të protokollit DTP. Kjo do të thotë se kur lidhen dy porte të switch-eve të ndryshme, një trank aktivizohet automatikisht nëse një nga portet ndodhet në modin trunk ose desirable. Nëse të dy portet e switch-eve janë në modin Dynamic Auto, nuk krijohet trank.
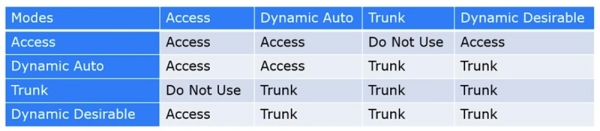
Pra, gjithçka varet nga konfigurimi i modit të punës së çdo njërit prej 2 switch-eve. Për lehtësinë e kuptimit, kam bërë një tabelë të mundësive të kombinimeve të modit DTP të dy switch-eve. Shihni se nëse të dy switch-et përdorin Dynamic Auto, ato nuk krijojnë trank, por mbeten në modin Access. Prandaj, nëse dëshironi që të krijoni një trank midis dy switch-eve, duhet të programoni të paktën një prej switch-eve në modin Trunk, ose të programoni portin e trankit të përdorë modin Dynamic Desirable. Siç është e dukshme në tabelë, secili nga portet e switch-it mund të jetë në një nga 4 modet: Access, Dynamic Auto, Dynamic Desirable ose Trunk.
Nëse të dy portet janë të konfiguruara në Access, switch-et e lidhura do të përdorin modin Access. Nëse një port është konfiguruar në Dynamic Auto dhe tjetri në Access, të dy do të punojnë në modin Access. Nëse një port punon në modin Access dhe tjetri në modin Trunk, switch-et nuk do të mund të lidheshin, prandaj një kombinim i tillë modesh nuk mund të përdoret.
Pra, për të funksionuar trankimi, është e nevojshme që një nga portet e switch-eve të jetë programuar në Trunk, ndërsa tjetri – në Trunk, Dynamic Auto ose Dynamic Desirable. Trank krijohet gjithashtu nëse të dy portet janë të konfiguruara në Dynamic Desirable.
Ndryshimi midis Dynamic Desirable dhe Dynamic Auto qëndron në faktin se në modalitetin e parë porta e inicion vetë tranzitin duke dërguar kornizat DTP në portin e switch-it të dytë. Në modalitetin e dytë, porta e switch-it pret deri sa dikush të fillojë komunikimin, dhe nëse portat e të dy switch-eve janë vendosur në Dynamic Auto, nuk do të formohet asnjë tranzit mes tyre. Në rastin e Dynamic Desirable, situata është e kundërt - nëse të dy portat janë vendosur në këtë modalitet, një tranzit do të formohet patjetër.
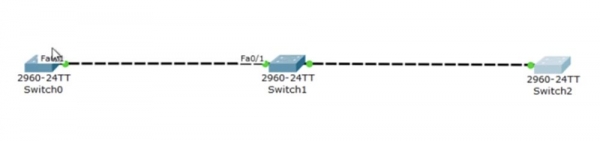
Unë ju rekomandoj që ta mbani mend këtë tabelë, pasi do t'ju ndihmojë të konfiguroni saktë switch-et që janë të lidhur me njëri-tjetrin. Le të shqyrtojmë këtë aspekt në programin Packet Tracer. Kam lidhur sekuencialisht 3 switch-e dhe tani do ta shfaqim në ekran dritaren e konsolës CLI për secilin nga këto pajisje.
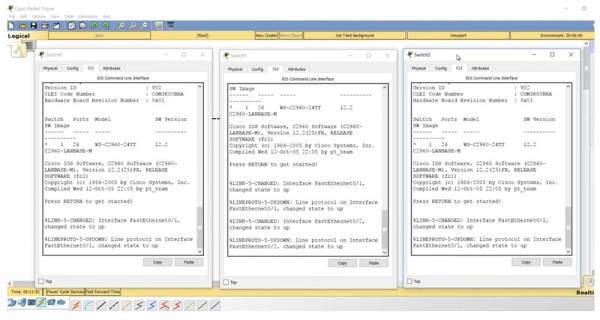
Nëse unë jap urdhrin show int trunk, nuk do të shohim asnjë tranzit, gjë që është krejt natyrale për shkak të mungesës së konfigurimeve të nevojshme, pasi të gjitha switch-et janë vendosur në modalitetin Dynamic Auto. Nëse kërkoj të shfaq parametrat e interfaces f0/1 të switch-it të mesëm, do të shihni se në modalitetin administrativ shfaqet parametri dynamic auto.
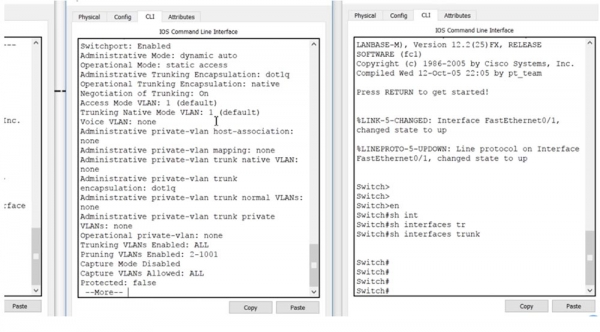
Konfigurime të ngjashme janë gjithashtu në switch-in e tretë dhe atë të parë - ato gjithashtu kanë portin f0/1 në modalitetin dynamic auto. Nëse e mbani mend tabelën, për të formuar tranzit, të gjithë portat duhet të jenë në modalitetin trunk ose një prej portave duhet të jetë në modalitetin Dynamic Desirable.
Le të hyjmë në konfigurimet e switch-it të parë SW0 dhe të konfigurojmë portin f0/1. Pas shkruajtes së urdhrit switchport mode, sistemi do të japë sugjerime për mundësitë e modalitetit: access, dynamic ose trunk. Unë po përdor urdhrin switchport mode dynamic desirable, dhe do të vini re se porti i tranzitit f0/1 i switch-it të dytë pas këtij urdhri fillimisht kalon në gjendjen down, e më pas, pas marrjes së kornizës DTP nga switch-i i parë, kalon në gjendjen up.
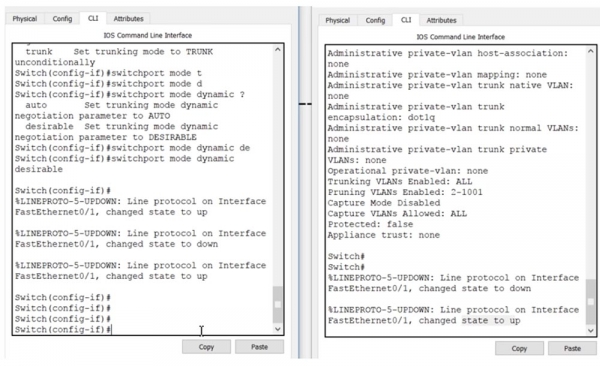
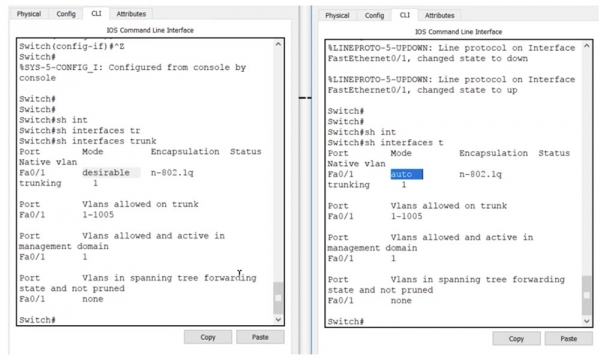
Nëse tani në konsolën CLI të switch-it SW1 jap urdhrin show int trunk, do të shohim se porta f0/1 është në gjendjen e tranzitit. Unë jap të njëjtin urdhër në konsolën e switch-it SW1 dhe shoh të njëjtën informacion, kështu që tani mes switch-eve SW0 dhe SW1 është vendosur tranzit. Në këtë rast, porta e switch-it të parë është në modalitetin desirable, ndërsa porta e dytë është në modalitetin auto.
Ndërmjet kalimit të dytë dhe të tretë nuk ka lidhje, prandaj unë kaloj në cilësimet e kalimit të tretë dhe fut komandën switchport mode dynamic desirable. Shihni, në kalimin e dytë ndodhi e njëjta ndërrim gjendjeje down-up, vetëm tani i referohet portit f0/2, i cili është lidhur me kalimin 3. Tani kalimi i dytë ka dy trunka: një në interfesin f0/1, tjetri në f0/2. Këtë mund ta shihni nëse përdorni komandën show int trunk.
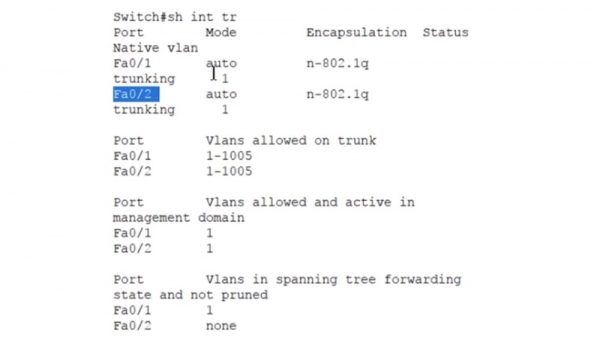
Të dy portet e kalimit të dytë janë në gjendjen auto, që do të thotë se për trukim me kalimet fqinj duhet që portet e tyre të jenë në modalitetin trunk ose desirable, sepse në këtë rast ka vetëm 2 modalitete për të vendosur trukun. Me ndihmën e tabelës, ju gjithmonë mund të konfiguronit portet e kalimeve në një mënyrë që të organizoni një trukim midis tyre. Kjo është esenca e përdorimit të protokollit dinamik të trukimit DTP.
Le të fillojmë me shqyrtimin e protokollit të trukimit VLAN, ose VTP. Ky protokoll siguron sinkronizimin e bazave të të dhënave VLAN të pajisjeve të ndryshme rrjetit, duke realizuar transferimin e bazës VLAN të përditësuar nga një pajisje në tjetrën. Le të kthehemi në diagramin tonë me 3 kalime. VTP mund të funksionojë në 3 modalitete: server, client dhe transparent. VTP v3 ka gjithashtu një modalitet tjetër të quajtur Off, megjithatë në temën e provimit Cisco shqyrtohet vetëm VTP versionet e parë dhe të dytë.
Modaliteti Server përdoret për krijimin e VLAN-ve të reja, fshirjen ose ndryshimin e rrjeteve përmes komandës në linjën e komandës së kalimit. Në modalitetin klient nuk mund të kryhen asnjë operacion mbi VLAN, në këtë modalitet ndodh vetëm përditësimi i bazës së të dhënave VLAN nga serveri. Modaliteti transparent vepron sikur protokolli VTP është i çaktivizuar, do të thotë që kalimi nuk lëshon mesazhe të veta VTP, por transmeton përditësimet nga kalimet e tjera – nëse përditësimi arrin në njërin nga portet e kalimit, ai e kalon atë dhe e dërgon më tej në rrjet përmes një porti tjetër. Në modalitetin transparent, kalimi shërben thjesht si një transmetues i mesazheve të huaja, pa përditësuar bazën e tij të dhënave VLAN.
Në këtë slide shihni komandat e konfigurimit të protokollit VTP, të futur në modalitetin e konfigurimit global. Komanda e parë mund të ndryshojë versionin e përdorur të protokollit. Komanda e dytë zgjedh modalitetin e funksionimit të VTP.
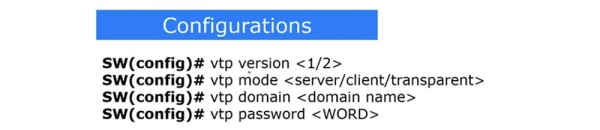
Nëse dëshironi të krijoni një domain VTP, përdoret komandën vtp domain , dhe për të vendosur fjalëkalimin VTP duhet të shkruani komandën vtp password . Të kalojmë në konsolën CLI të switch-it të parë dhe të shohim gjendjen e VTP duke futur komandën show vtp status.
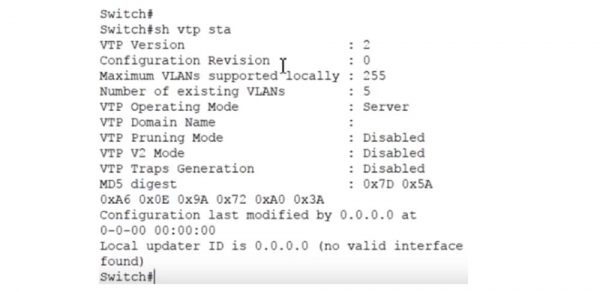
Ju shihni versionin e protokollit VTP – i dyti, numri maksimal i VLAN-ve të mbështetur është 255, numri i VLAN-ve ekzistuese është 5, dhe mode i VLAN-ve është server. Të gjitha këto janë parametra të parazgjedhur. Ne kemi diskutuar për VTP në leksionin "Dita 30", kështu që nëse keni harruar diçka, mund të ktheheni dhe ta rishikoni këtë video përsëri.
Për të parë bazën e të dhënave VLAN, unë shkruaj komandën show vlan brief. Këtu shfaqen VLAN1 dhe VLAN1002-1005. Në rrjetin e parë, të parazgjedhur, janë lidhur të gjitha portat e lira të switch-it – 23 porte Fast Ethernet dhe 2 porte Gigabit Ethernet, ndërsa 4 VLAN të tjerat nuk mbështeten. Baza e të dhënave VLAN të dy switch-eve të tjera duket pikërisht si kjo, përveç faktit që në SW1 portat e lira për VLAN janë 22 porte Fast Ethernet, pasi f0/1 dhe f0/2 janë të zëna për trunke. Përsëri do të filloj nga ajo që u tha në leksionin "Dita 30" — protokolli VTP mbështet vetëm përditësimin e bazave të të dhënave VLAN.
Nëse unë konfigurim disa porta për të punuar me rrjetet VLAN me komandat switchport access dhe switchport mode access VLAN10, VLAN20 ose VLAN30, konfigurimi i këtyre porteve nuk do të kopjohet përmes VTP, sepse VTP përditëson vetëm bazën e të dhënave VLAN.
Megjithatë, nëse një nga portat SW1 vendoset për të punuar me VLAN20, por kjo rrjet nuk është në bazën e të dhënave VLAN, atëherë porti do të jetë i çaktivizuar. Nga ana tjetër, përditësimi i bazave të të dhënave ndodh vetëm duke përdorur protokollin VTP.
Me komandën show vtp status shoh se të tre switch-et janë tani në modin server. Unë do ta kaloj switch-in e mesëm SW1 në modin transparent me komandën vtp mode transparent, dhe switch-i i tretë SW2 në modin klient me komandën vtp mode client.
Tani kthehemi te switch-i i parë SW0 dhe krijojmë domain nwking.org me komandën vtp domain . Nëse tani shohim gjendjen e VTP të switch-it të dytë, i cili është në modin transparent, është e dukshme se ai nuk ka reaguar në krijimin e domain-it – fusha e VTP Domain Name mbeti e zbrazët. Megjithatë, switch-i i tretë, i cili është në modin klient, përditësoi bazën e të dhënave dhe tani ka një emër domaini VTP - nwking.org. Kështu, përditësimi i bazës së të dhënave të switch-it SW0 kaloi përmes SW1 dhe u reflektua në SW2.
Tani, do ta provoj të ndryshoj emrin e caktuar të domenit, për këtë do të hyj në cilësimet SW0 dhe do të shkruaj komandën vtp domain NetworKing. Siç e shohim, këtë herë nuk ndodhi ndonjë përditësim – emri i domenit VTP në switch-in e tretë mbeti i njëjtë. Arsyeja është se kjo përditësim i emrit të domenit ndodh vetëm një herë, kur ndryshohet domeni sipas parazgjedhjes. Nëse pas kësaj emri i domenit VTP ndryshohet sërish, në switches e tjera do të nevojitet ta ndryshoni manualisht.
Tani do të krijoj në konsolën CLI të switch-it të parë një rrjet të ri VLAN100 dhe do ta quaj me emrin IMRAN. Ai u shfaq në bazën e të dhënave VLAN të switch-it të parë, por nuk u shfaq në bazën e të dhënave të switch-it të tretë, sepse këto janë domain të ndryshme. Mbani mend se përditësimi i bazës së të dhënave VLAN ndodh vetëm nëse të dy switch-ët kanë të njëjtin domain, ose, siç e tregova më parë, emri i ri i domenit vendoset në vend të emrit sipas parazgjedhjes.
Unë hy në cilësimet e switch-it 3 dhe hyj radhazi komandat vtp mode dhe vtp domain NetworKing. Vini re se hyrja e emrit është e ndjeshme ndaj rastit, prandaj shkrimi i emrit të domenit duhet të jetë plotësisht i njëjtë për të dy switch-ët. Tani përsëri e kthej SW2 në modin klient me komandën vtp mode client. Le ta shohim se çfarë do të ndodhë. Siç e shihni, tani, me përputhjen e emrit të domenit, baza e të dhënave SW2 u përditësua dhe aty u shfaq rrjeti i ri VLAN100 IMRAN, ndërsa këto ndryshime nuk e preken switch-in e mesëm, sepse ai ndodhet në modin transparent.
Nëse dëshironi të mbroheni nga qasja e paautorizuar, mund të krijoni një fjalëkalim VTP. Në këtë rast duhet të jeni të sigurt se pajisja nga ana tjetër do të ketë saktësisht të njëjtin fjalëkalim, sepse vetëm në këtë rast ajo do të jetë në gjendje të pranojë përditësimet VTP.
Gjithashtu, ajo që do të shohim janë VTP pruning, apo "prerja" e VLAN-ve të papërdorura. Nëse në rrjetin tuaj ka 100 pajisje që përdorin protokollin VTP, përditësimi i bazës së të dhënave VLAN të një pajisjeje automatikisht do të replicohet në 99 pajisje të tjera. Megjithatë, jo të gjitha këto pajisje kanë rrjetet VLAN të përmendura në përditësim, prandaj informacioni për to mund të mos jetë i nevojshëm.
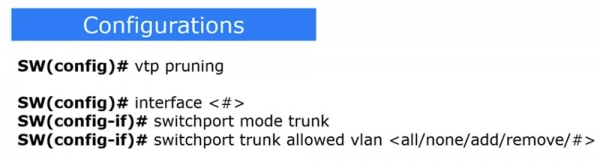
Dërgimi i azhurnimeve të bazës së të dhënave VLAN për pajisjet që përdorin VTP do të thotë se të gjitha portet e të gjitha pajisjeve do të marrin informacion për VLAN-të e shtuar, të hequra dhe të modifikuara, për të cilat ato mund të mos kenë lidhje të drejtpërdrejtë. Kjo sjell probleme me trafikun e panevojshëm në rrjet. Për të parandalua këtë, përdoret koncepti i "prerjes" VTP. Për të aktivizuar në switch modalitetin e "prerjes" së VLAN-ve që nuk janë të rëndësishme, përdoret komandë vtp pruning. Pas kësaj, switch-et do të komunikojnë automatikisht me njëri-tjetrin për VLAN-të që ata në fakt përdorin, duke i paralajmëruar fqinjët se nuk është e nevojshme të dërgojnë azhurnime për rrjetet që nuk janë të lidhura me ta.
Për shembull, nëse SW2 nuk ka asnjë port VLAN10, atëherë nuk i nevojitet që SW1 t'i dërgojë trafikun për këtë rrjet. Ndërkohë, switch-i SW1 ka nevojë për trafikun VLAN10, sepse një nga portet e tij është i lidhur me këtë rrjet, thjesht nuk i nevojitet të dërgojë këtë trafik te switch-i SW2.
Prandaj, nëse SW2 përdor modalitetin vtp pruning, ajo i thotë SW1: "të lutem, mos më dërgo trafik për VLAN10, sepse ky rrjet nuk është i lidhur me mua dhe asnjë nga portet e mia nuk është i konfiguruar për të punuar me këtë rrjet". Kjo është përfitimi i përdorimit të komandës vtp pruning.
Ka një tjetër mënyrë për të filtruar trafikun për një ndërfaqe specifike. Kjo lejon konfigurimin e një porti si trunk me një rrjet të caktuar VLAN. Disavantazhi i kësaj metode është nevoja për konfigurimin manual të secilit port trunk, për të cilin do të duhet të specifikoni se cilat VLAN janë të lejueshme dhe cilat janë të ndaluara. Për këtë përdoren një seri komandash. E para tregon ndërfaqen, e cila preket nga këto kufizime, e dyta e kthen këtë ndërfaqe në një port trunk, dhe e treta — switchport trunk allowed vlan — tregon se cila VLAN është e lejueshme në këtë port: të gjitha, asnjë, VLAN e shtuar ose VLAN e hequr.
Në varësi të situatës specifike, ju zgjidhni se çfarë të përdorni: VTP pruning ose Trunk allowed. Disa organizata preferojnë të mos përdorin VTP për arsye sigurie, prandaj zgjidhin konfigurimin manual të trunking. Duke qenë se komanda vtp pruning nuk funksionon në Packet Tracer, unë do ta tregoj atë në emulatorin GNS3.
Nëse hyni në parametrat e SW2 dhe jepni komandën vtp pruning, sistemi menjëherë do t'ju njoftojë se ky modalitet është aktivizuar: Pruning switched on, që do të thotë se "prerja" e VLAN aktivizohet me një komandë të vetme.
Nëse shkruani komandën show vtp status, do të shihni se modaliteti vtp pruning është i lejuar.
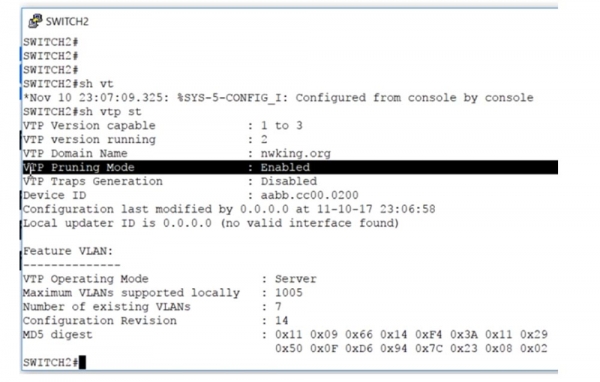
Nëse po e konfiguroni këtë modalitet në switch-in server, hyni në parametrat e tij dhe jepni komandën vtp pruning. Kjo do të thotë se pajisjet e lidhura me serverin do të fillojnë automatikisht të përdorin vtp pruning për të minimizuar trafikun e trunëve për VLAN-et e pavlera.
Nëse nuk dëshironi të përdorni këtë modalitet, duhet të hyni në një interface të veçantë, për shembull, e0/0, dhe pastaj të shkruani komandën switchport trunk allowed vlan. Sistemi do t'ju jepë sugjerime për opsionet e mundshme të kësaj komande:
— WORD — numri i VLAN-it që do të lejohet në këtë interface në modalitetin trunk;
— add — VLAN-i që duhet të shtohet në listën e bazës së të dhënave VLAN;
— all — lejo të gjitha VLAN-et;
— except — lejo të gjitha VLAN-et përveç atyre të specifikuara;
— none – ndaloni të gjitha VLAN-et;
— remove – hiqni VLAN-in nga lista e bazës së të dhënave VLAN.
Për shembull, nëse ne kemi lejuar trunk për VLAN10 dhe duam ta lejojmë për VLAN20, atëherë duhet të japim komandën switchport trunk allowed vlan add 20.
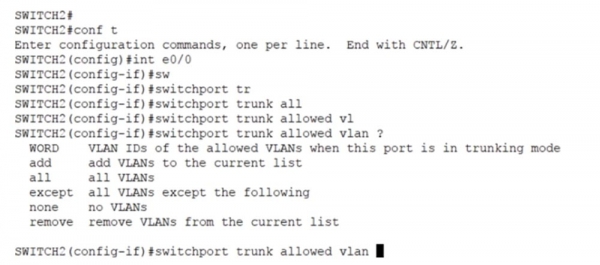
Dua të ju tregoj edhe disa gjëra, pra po përdor komandën show interface trunk. Vini re se për default për trunk-u janë lejuar të gjitha VLAN-et 1-1005, dhe tani është shtuar edhe VLAN10.
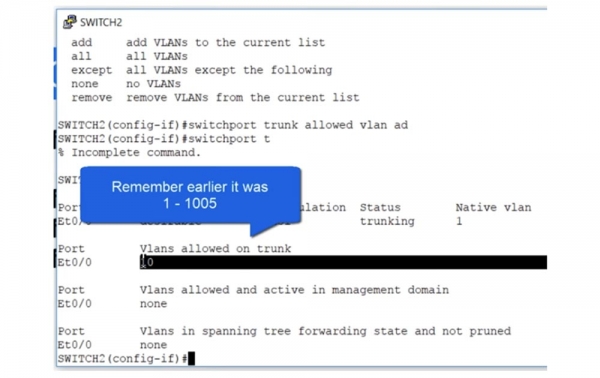
Nëse përdor komandën switchport trunk allowed vlan add 20 dhe sërish kërkoj të tregoj statusin e trunk-it, do të shohim se tani për trunk janë lejuar dy rrjete – VLAN10 dhe VLAN20.
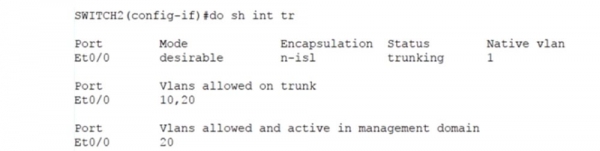
Në këtë mënyrë, asnjë trafik tjetër, përveç atij të destinuar për rrjetet e specifikuara, nuk do të mund të kalojë përmes këtij trunku. Duke lejuar trafikun vetëm për VLAN 10 dhe VLAN 20, ne ndaluam trafikun për të gjitha VLAN-et e tjera. Kështu mund të konfigurojmë manualisht parametrat e trunk-it për një VLAN specifike në një interface specifik të switch-it.
Vini re se deri në fund të ditës 17 nëntor 2017, ne kemi një zbritje prej 90% për koston e shkarkimit të punës laboratorike mbi këtë temë në faqen tonë.
Faleminderit për vëmendjen dhe deri në mësimin e ardhshëm video!
Faleminderit që qëndroni me ne. Ju pëlqejnë artikujt tanë? Dëshironi të shihni më shumë materiale interesante? Na mbështetni duke bërë një porosi ose duke na rekomanduar miqve tuaj. 30% zbritje për përdoruesit e Habra në një analog unik të serverëve entry-level, të cilin e kemi shpikur për ju: (opcionet me RAID1 dhe RAID10, deri në 24 bërthama dhe deri në 40GB DDR4 janë të disponueshme).
Dell R730xd për dy herë më lirë? Vetëm te ne në Holandë! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — nga $99! Lexoni rreth
Burimi: habr.com
