

Shumë biznese, veçanërisht në territorin e CIS, tashmë kanë një infrastrukturë të konsoliduar IT, në të cilën për menaxhimin dhe autentikimin e përdoruesve shpesh përdoret një mjet si Active Directory nga Microsoft. Dhe shpesh, kur këto biznese fillojnë të planifikojnë zbatimin e Zimbra Collaboration Suite, lind pyetja se a do të arrijë ZCS të integrohet mirë në infrastrukturën e tyre dhe të përdorë Microsoft AD për autentikimin e përdoruesve? Epo, Zimbra është plotësisht në gjendje të punojë në bashkëpunim me Active Directory dhe tani do të tregojmë se si të arrijmë këtë.
Pra, le të supozojmë se në infrastrukturën e biznesit tuaj Active Directory ndodhet në domenin domain.local, ndërsa Zimbra pritet të instalohet në domenin mail.domain.com. Gjatë procesit të integrimit të Zimbra dhe Active Directory, ne do të lidhim AD si një LDAP të jashtme për ZCS dhe prandaj rekomandojmë menjëherë të ndalojmë përdoruesit të ndryshojnë vetë fjalëkalimin. Po ashtu, theksojmë se për të verifikuar suksesin e integrimit të Zimbra dhe Active Directory, është e rekomandueshme të keni të paktën një llogari me një çift njohur emri përdoruesi/fjalëkalimi për të kontrolluar suksesin e lidhjes së dy sistemeve informative. server Lidhja e AD me ZCS bëhet në konsolën e administratorit të Zimbra në adresën
. Këtu duhet të zgjedhim në panelin e majtë të anës Configure, dhe më pas nënpiken Domains. Në listën e domenëve tani duhet të zgjedhim atë që do të përdorim në bashkëpunim me AD dhe duke bërë klikim të djathtë mbi domenin e zgjedhur, të zgjedhim opsionin "Configure Authentication". Pas kësaj, në ekran do të shfaqet një dialog për konfigurimin e LDAP-it të jashtëm, në të cilin do të "bashkëpunojmë" Zimbra me AD. mail.domain.comNë faqen e Modës së Autentikimit duhet të zgjidhni opsionin "External Active Directory", pas së cilës në faqen e Cilësimeve të Autentikimit duhet të jepni të dhënat për
AD. Nga ju kërkohet të jepni emrin e domenit, adresën IP të serverit dhe portin për të cilin bëhet qasja në AD, ndërsa faqen e ardhshme me emrin LDAP Bind e rekomandojmë ta lëmë të pacenuar. server nga AD. Ju nevojitet të futni emrin e domenit, adresën IP të serverit dhe portin përmes të cilit aksesoni AD, ndërsa faqen e ardhshme me titull LDAP Bind e rekomandojmë ta lini të zbrazët.
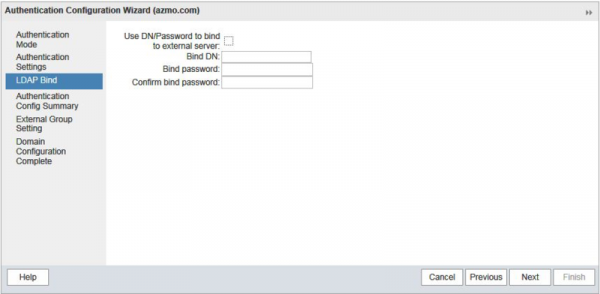
Në dritaren e Përmbledhjes së Konfigurimit të Autentifikimit, mund të kontrolloni suksesin e lidhjes Zimbra me AD duke futur një çift të saktë login / fjalëkalimi të çdo përdoruesi. Në rast se lidhja është e suksesshme, Zimbra do të llogarisë automatikisht Bind DN për këtë përdorues. Pas kësaj mund t'i lini faqet e Cilësimeve të Grugëve Ekstern dhe Konfigurimit të Domainit pa ndryshuar. Kështu, integrimi i Zimbra me AD ka përfunduar dhe ne duhet vetëm të krijojmë në Zimbra përdoruesit ekzistues nga AD për të realizuar me sukses sinkronizimin mes sistemeve informacioni.
Nëse numri i akounteve është i vogël, kjo mund të bëhet manualisht, por nëse numri i akounteve është vërtet i madh, më mirë është ta automatizoni këtë proces duke përdorur funksionin Auto-provisioning. Për këtë, duhet të hyjmë në serverin Zimbra dhe të kryejmë një sërë manipulimesh në linjën e komandës:
su zimbra
zmprov md domain.com zimbraAutoProvMode LAZY
zmprov md domain.com zimbraAutoProvLdapURL "ldap://domain.local:389"
zmprov md domain.com zimbraAutoProvLdapStartTlsEnabled FALSE
zmprov md domain.com zimbraAutoProvLdapAdminBindDn "zimbra@domain.local"
zmprov md domain.com zimbraAutoProvLdapAdminBindPassword PassworD
zmprov md domain.com zimbraAutoProvLdapSearchBase "ou=User,dc=domain,dc=local)"
zmprov md domain.com zimbraAutoProvLdapSearchFilter "(samAccountName=%u)"
zmprov md domain.com zimbraAutoProvLdapBindDn "%u@%d"
zmprov md domain.com zimbraAutoProvAccountNameMap sAMAccountName
zmprov md domain.com +zimbraAutoProvAttrMap "sn=sn" +zimbraAutoProvAttrMap "description=description" +zimbraAutoProvAttrMap "cn=displayName" +zimbraAutoProvAttrMap "givenName=givenName" +zimbraAutoProvAttrMap "zimbraMailAlias=mail"
zmprov md domain.com zimbraAutoProvNotificationFromAddress admin@domain.com
zmprov md domain.com zimbraAutoProvNotificationSubject "Na vjen mirë që ju mirëpresim në anijen tonë të shërbimit të postës"
zmprov md domain.com zimbraAutoProvNotificationBody "Llogaria juaj u krijua automatikisht. Ju lutem lexoni udhëzimet për përdorimin e postës elektronike duke klikuar në këtë lidhje"
zmprov md domain.com zimbraAutoProvBatchSize 20
zmprov md domain.com zimbraAutoProvAuthMech LDAP
zmcontrol restart
Me këtë konfigurim, llogaria e përdoruesit do të krijohet automatikisht në serverin Zimbra me përpjekjen e parë për t'u kyçur në klientin në web me çiftin e dhënë të login / fjalëkalimit. Vlen të theksohet se në disa raste për funksionimin e sakta të auto-kombinimit mund të jetë e nevojshme të ndryshoni numrin e portës nga 389 në 3268.
Pas kryerjes së të gjitha këtyre veprimeve, përdoruesit tuaj do të mund të hyjnë në postën e tyre në serverin me Zimbra duke përdorur çiftin e login / fjalëkalimit nga AD, gjë që do ta bëjë shumë më të lehtë menaxhimin e infrastrukturës IT të ndërmarrjes.
Burimi: habr.com
