

Një mbrëmje të mrekullueshme pranverore, kur nuk doja të kthehesha në shtëpi, dhe dëshira e pandërprerë për të jetuar dhe zbuluar më digjte si një hekur i nxehtë, më lindi ideja të shqythej një veçori të joshshme në firewall me emrin "Politika IP DOS«.
Pas disa përgatitjeve dhe njohjes me manualin, e konfigurova në modin Pass-and-Log, për të parë në përgjithësi daljen dhe dobinë e dyshimtë të kësaj konfigurimi.
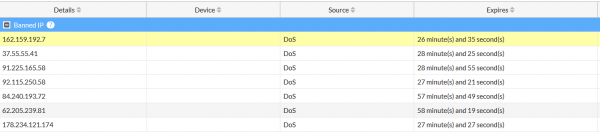
Pas disa ditësh (që të mbledh statistikën, natyrisht, jo sepse e kisha harruar), shqyrtova loget dhe, duke përdorur duar, duke lëkundur vendin, aplika duar — ishin grumbulluar aq shumë shënime sa që ishin sa për të mos u prishur. Duket, çfarë është më e lehtë — aktivizo politikën për të bllokuar të gjithë ata që dërgojnë, skanojnë, vendosin half-open seancat me ndalim për një orë dhe flej rehat duke ditur se kufiri është i mbyllur. Por, në vitin 34 të jetës, kalova maksimalizmin rinor dhe diku në pjesën e pasme të trurit tim u dëgjua një zë i hollë: "Pse të mos e hapim sytë dhe të shohim se cilat adresat i ka quajtur firewalli ynë si dërgues të keq? Po, thjesht nga kurioziteti."
Fillojmë analizimin e të dhënave të marra nga lista e anomalive. I kaloj adresat përmes një skripti të thjeshtë Powershell dhe sytë mi bien mbi shkronjat e njohura google.
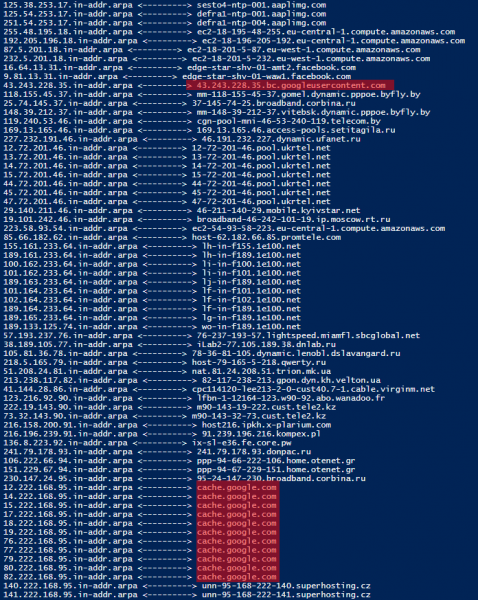
Të trerri sytë, e kapërcej për pesë minuta, për t'u siguruar që nuk po imagjinoja — me të vërtetë në listën e atyre që firewalli e konsideroi si një dërgues të keq, lloji i sulmit — ujdë flood, adresat që i përkasin korporatës së mirë.
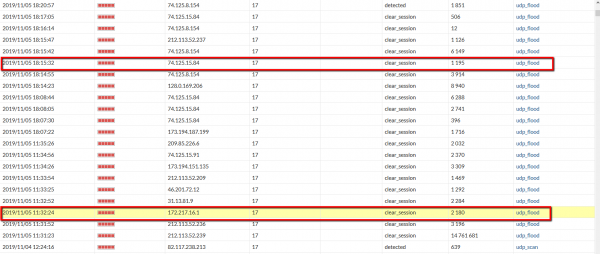
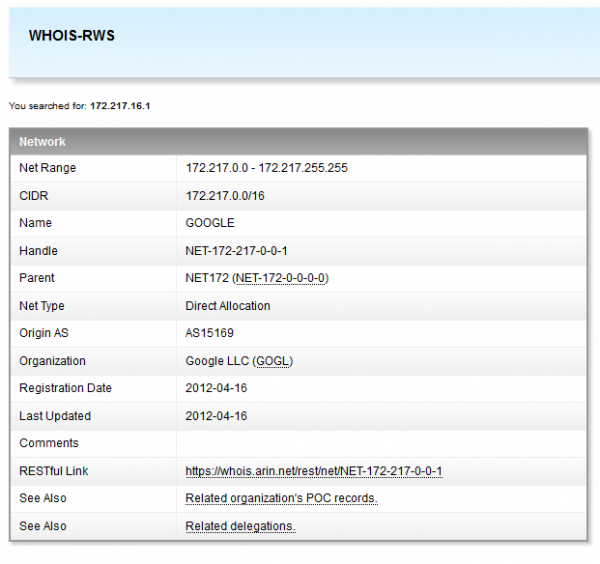
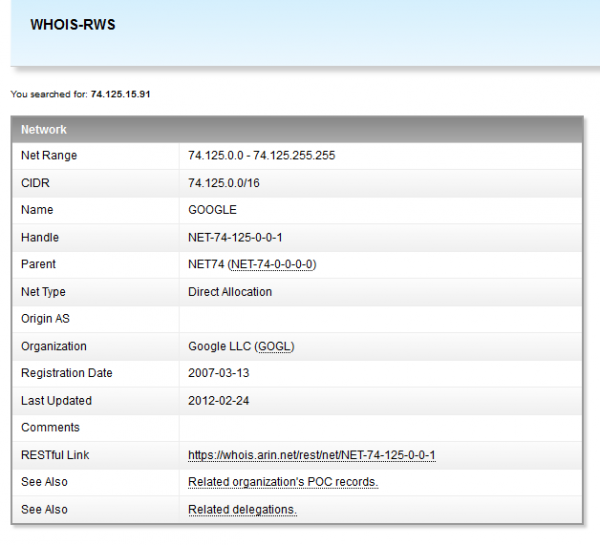
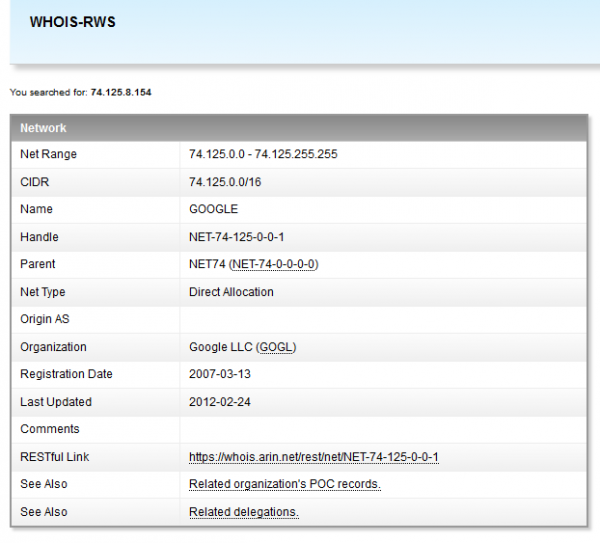
Po e kruaj kokën, duke konfigururuar për më tepër kapjen e paketave në ndërfaqen e jashtme për analizë të mëvonshme. Në kokë më kalojnë mendime ekzaltuese: "Si është e mundur që diçka e infektuar është në skenën e Google? Dhe unë e zbulova këtë? Po ky është, ky është – shpërblime, nderime dhe një tapet të kuq, si dhe kazinoja ime me poker dhe, e kuptoni..."
Shkarkoj skedarin e marrë Wireshark-it.
Po, saktësisht nga adresa e skopit Google dëbohen paketa UDP nga porta 443 në një port të rastësishëm në pajisjen time.
Por, prisni e... Ja, protokolli ndërron nga UDP në GQUIC.
Semyon Semyonovich...
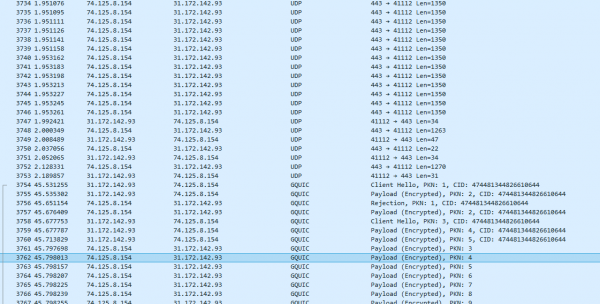
Menjëherë më vijnë në mendje përvoja nga HighLoad Aleksandër Tobolja «UDP kundër TCP ose e ardhmja e stekut rrjetor"().
Nga njëra anë, ndjej një zhgënjim të lehtë — as lavda, as nderime. Nga ana tjetër, problemi është i qartë, mbetet të kuptoj se ku dhe sa thellë duhet të veproj.
Një bisedë prej disa minutash me Korporatën e Mirësisë — dhe gjithçka vendoset në vendin e saj. Në përpjekje për të përmirësuar shpejtësinë e dorëzimit të përmbajtjes, kompania Google ende në vitin 2012 shpalli protokollin QUIC, i cili lejon eliminimin e shumicës së të metave të TCP (po, po, në këto artikuj — dhe flitet për një qasje krejtësisht revolucionare, por, të jemi të sinqertë, do të dëshironim që fotot me mace të ngarkoheshin më shpejt, e jo gjitha këto revolucionet e ndërgjegjes dhe progresit). Siç e tregoi hulumtimi më tej, shumë organizata tani po kalojnë në një variant të tillë të dërgimit të përmbajtjes.
Problemi në rastin tim dhe, mendoj, jo vetëm në rastin tim, doli të ishte që paketat në fund shkojnë shumë e shumë dhe firewal e percepton atë si spam.
Opsionet e zgjidhjes janë pak:
1. Shtoni në listën e përjashtimeve për Politikën DoS në firewal me skopin e adresave Google. Me vetëm mendimin për gamën e mundshme të adresave, syri filloi të shkëlqejë nervozisht — ideja u shty si e çmendur.
2. Rritni pragun e aktivizimit për politikën e flood-it udp — gjithashtu, nuk është aspak e mirë, dhe nëse ndonjëri është me të vërtetë keqdashës, ai mund të kalojë.
3. Ndaloni kërkesat nga rrjeti i brendshëm në UDP në 443 portin jashtë.
Pas leximit shtesë në lidhje me implementimin dhe integrimin QUIC në Google Chrome u pranuar si një udhëzim për veprim varianti i fundit. E vërteta është se, i dashuri nga të gjithë dhe pa mëshirë (nuk kuptoj përse, më mirë do të ishte që fytyra me ngjyrë portokalli Firefox-ovska të merrte për gigabajtët e konsumuar të RAM-it), Google Chrome fillimisht përpiqet të vendosë lidhjen duke përdorur të vetmen e tij të pësuar QUIC, por nëse nuk ndodhin mrekulli, kthehet te metodat e njohura si TLS, megjithëse ndihet jashtëzakonisht keq për këtë.
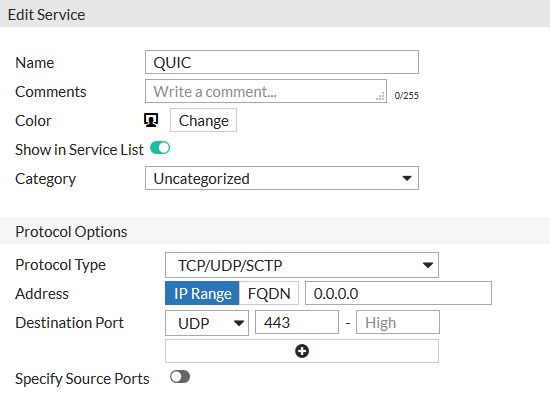
Krijojmë në firewal një regjistrim për shërbimin QUIC:
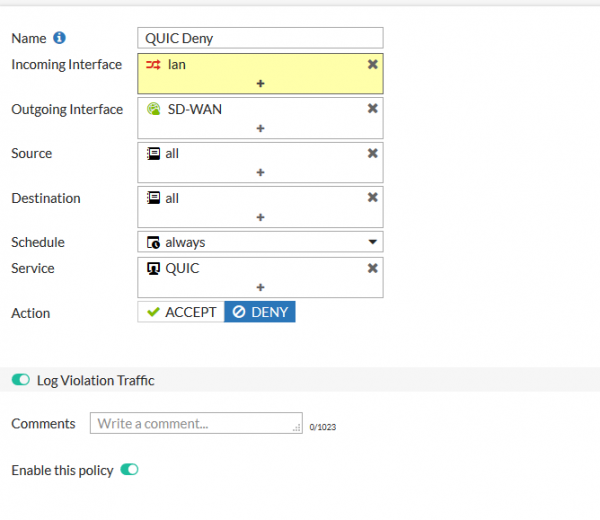
Konfiguroni një rregull të ri dhe vendoseni diku më lart në zinxhir.
Pas aktivizimit të rregullës, në listën e anomalisë nuk kishte asnjë trazirë, përveç disa shkelësve vërtet keqdashës.
Falemnderit të gjithë për vëmendjen.
Burimet e përdorura:
1.
2.
3.
4.
Burimi: habr.com
