

Gjatë hetimeve të rasteve që lidhen me phishing, botnete, transaksione mashtruese dhe grupe kriminale hakerësh, ekspertët e Group-IB prej shumë vitesh përdorin analizën grafike për të zbuluar lidhje të ndryshme. Çdo rast ka grupet e veta të të dhënave, algoritmet e veta për identifikimin e lidhjeve dhe ndërfaqe të përshtatura për detyra specifike. Të gjitha këto mjete ishin zhvillime të brendshme të Group-IB dhe ishin të disponueshme vetëm për punonjësit tanë.
Analiza grafike e infrastrukturës së rrjetit (grafi i rrjetit) u bë mjeti i parë i brendshëm që e integruam në të gjitha produktet publike të kompanisë. Përpara se të krijonim grafikun tonë të rrjetit, analizuam shumë zgjidhje të ngjashme në treg dhe nuk gjetëm asnjë produkt që t’u përgjigjej nevojave tona. Në këtë artikull do të tregojmë si e ndërtuam grafikun e rrjetit, si e përdorim dhe me çfarë vështirësish u përballëm.
Dmitry Volkov, CTO i Group-IB dhe drejtues i fushës së cyber intelligence
Çfarë mund të bëjë grafi i rrjetit i Group-IB?
Hetime
Që nga themelimi i Group-IB në vitin 2003 e deri më sot, identifikimi, deanonymizimi dhe vënia para përgjegjësisë e kriminelëve kibernetikë kanë qenë prioriteti ynë kryesor. Asnjë hetim për sulme kibernetike nuk ka kaluar pa analizën e infrastrukturës së rrjetit të sulmuesve. Në fillimet tona, kjo ishte një punë mjaft e mundimshme “manuale” për të gjetur ndërlidhje që mund të ndihmonin në identifikimin e kriminelëve: informacione për emrat e domeneve, adresat IP, gjurmët dixhitale të serverëve etj.
Shumica e sulmuesve përpiqen të veprojnë sa më në mënyrë anonime në rrjet. Megjithatë, si të gjithë njerëzit, edhe ata bëjnë gabime. Qëllimi kryesor i një analize të tillë është të gjenden projektet historike «të bardha» ose «gri» të keqbërësve, të cilat kanë pika takimi me infrastrukturën keqdashëse të përdorur në incidentin aktual që po hetojmë. Nëse arrijmë të zbulojmë «projekte të bardha», identifikimi i sulmuesit zakonisht bëhet një detyrë e thjeshtë. Në rastin e projekteve «gri», kërkimi kërkon më shumë kohë dhe përpjekje, pasi pronarët e tyre përpiqen të anonimizojnë ose të fshehin të dhënat e regjistrimit, megjithatë shanset mbeten mjaft të larta. Zakonisht, në fillim të aktivitetit të tyre kriminal, sulmuesit i kushtojnë më pak vëmendje sigurisë së tyre dhe bëjnë më shumë gabime, ndaj sa më thellë të mund të zhytemi në histori, aq më të mëdha janë gjasat për një hetim të suksesshëm. Pikërisht për këtë arsye, një grafik rrjeti me histori të pasur është një element jashtëzakonisht i rëndësishëm i një hetimi të tillë. E thënë më thjesht, sa më të thella të jenë të dhënat historike që zotëron një kompani, aq më cilësor është grafiku i saj. Për shembull, një histori prej 5 vitesh mund të ndihmojë në zbardhjen, me kusht, të 1–2 nga 10 krime, ndërsa një histori prej 15 vitesh jep mundësi për të zbardhur të dhjeta.
Zbulimi i phishing dhe mashtrimit
Sa herë që marrim një lidhje të dyshimtë drejt një burimi phishing, mashtrues ose pirate, ne ndërtojmë automatikisht një grafik të burimeve të rrjetit të lidhura me të dhe kontrollojmë të gjithë hostet e gjetur për prani të përmbajtjes së ngjashme. Kjo na lejon të gjejmë si faqe të vjetra phishing, që kanë qenë aktive por të panjohura, ashtu edhe krejtësisht të reja, të përgatitura për sulme të ardhshme, por ende të papërdorura. Një shembull i thjeshtë, që haset mjaft shpesh: gjetëm një faqe phishing në një server ku ka vetëm 5 faqe. Duke kontrolluar secilën prej tyre, gjejmë përmbajtje phishing edhe në faqet e tjera, çka do të thotë se mund të bllokojmë 5 në vend të 1.
Kërkimi i backend-eve
Ky proces është i nevojshëm për të përcaktuar se ku ndodhet realisht serveri keqdashës.
99% e cardshop-eve, forumeve të hakerëve, shumë burime phishing dhe serverë të tjerë keqdashës fshihen si pas proxy-serverëve të tyre, ashtu edhe pas proxy-ve të shërbimeve legjitime, për shembull Cloudflare. Njohja e backend-it real është shumë e rëndësishme për hetimet: bëhet i njohur ofruesi i hostingut ku mund të sekuestrohet serveri dhe krijohet mundësia për të ndërtuar lidhje me projekte të tjera keqdashëse.
Për shembull, ju keni një faqe phishing për mbledhjen e të dhënave të kartave bankare, e cila resolvohet në adresën IP 11.11.11.11, dhe adresën e një cardshop-i, e cila resolvohet në adresën IP 22.22.22.22. Gjatë analizës mund të rezultojë se si faqja phishing, ashtu edhe cardshop-i kanë një adresë të përbashkët backend IP, për shembull 33.33.33.33. Këto njohuri bëjnë të mundur vendosjen e lidhjes midis sulmeve phishing dhe cardshop-it ku, ndoshta, shiten të dhënat e kartave bankare.
Korrelacioni i ngjarjeve
Kur keni dy alarme të ndryshme (për shembull, në IDS) me malware të ndryshëm dhe serverë të ndryshëm për menaxhimin e sulmit, do t’i konsideroni si dy ngjarje të pavarura. Por nëse ekziston një lidhje e fortë midis infrastrukturave keqdashëse, bëhet e qartë se nuk kemi të bëjmë me sulme të ndryshme, por me faza të një sulmi të vetëm, më kompleks dhe me shumë hapa. Dhe nëse njëra nga ngjarjet tashmë i është atribuar një grupi të caktuar sulmuesish, atëherë edhe e dyta mund t’i atribuohet të njëjtit grup. Natyrisht, procesi i atribuimit është dukshëm më i ndërlikuar, ndaj trajtojeni këtë si një shembull të thjeshtë.
Pasurimi i indikatorëve
Nuk do të ndalemi gjatë te kjo, sepse ky është skenari më i zakonshëm i përdorimit të grafikëve në sigurinë kibernetike: jepni në hyrje një indikator dhe në dalje merrni një grup të madh indikatorësh të lidhur.
Zbulimi i modeleve
Zbulimi i modeleve është i domosdoshëm për hunting efektiv. Grafët bëjnë të mundur jo vetëm gjetjen e elementeve të ndërlidhura, por edhe identifikimin e veçorive të përbashkëta që janë karakteristike për një grup të caktuar hakerësh. Njohja e këtyre shenjave unike lejon identifikimin e infrastrukturës së sulmuesve që në fazën e përgatitjes dhe pa prova që konfirmojnë sulmin, siç janë emailet phishing ose programet keqdashëse.
Pse krijuam grafikun tonë të rrjetit?
E përsëris se shqyrtuam zgjidhje nga ofrues të ndryshëm përpara se të arrinim në përfundimin se na duhej të zhvillonim mjetin tonë, i aftë të bënte atë që nuk e ofronte asnjë produkt ekzistues. Krijimi i tij zgjati disa vite dhe gjatë kësaj kohe e ridizenjuam plotësisht disa herë. Megjithatë, pavarësisht periudhës së gjatë të zhvillimit, ende nuk kemi gjetur asnjë alternativë që t’i përmbushte kërkesat tona. Me ndihmën e produktit tonë, në fund arritëm të zgjidhnim pothuajse të gjitha problemet që identifikuam në grafet ekzistuese të rrjetit. Më poshtë do t’i shqyrtojmë këto probleme në detaje:
Problemi
Zgjidhja
Mungesa e një ofruesi me koleksione të ndryshme të dhënash: domene, passive DNS, passive SSL, DNS records, porta të hapura, shërbime që funksionojnë në porta, skedarë që ndërveprojnë me emra domenesh dhe adresa IP. Sqarim. Zakonisht ofruesit japin lloje të veçanta të dhënash dhe, për të krijuar një panoramë të plotë, duhet të blihen abonime te secili prej tyre. Por edhe kështu nuk është gjithmonë e mundur të merren të gjitha të dhënat: disa ofrues të passive SSL japin të dhëna vetëm për certifikatat e lëshuara nga CA të besueshme, ndërsa mbulimi i certifikatave vetënënshkruese është jashtëzakonisht i dobët. Të tjerë ofrojnë të dhëna edhe për certifikatat vetënënshkruese, por i mbledhin ato vetëm nga portat standarde.
Ne i mblodhëm vetë të gjitha koleksionet e mësipërme. Për shembull, për mbledhjen e të dhënave mbi certifikatat SSL, zhvilluam shërbimin tonë, i cili i mbledh ato si nga CA të besueshme ashtu edhe përmes skanimit të të gjithë hapësirës IPv4. Certifikatat u mblodhën jo vetëm nga IP-të, por edhe nga të gjitha domenet dhe nën-domenet në bazën tonë të të dhënave: nëse keni domenin example.com dhe nën-domenin e tij dhe të gjitha zgjidhen në IP 1.1.1.1, atëherë kur përpiqeni të merrni certifikatën SSL nga porta 443 përmes IP-së, domenit dhe nën-domenit të tij, mund të merrni tre rezultate të ndryshme. Për të mbledhur të dhëna për portat e hapura dhe shërbimet aktive, na u desh të krijonim sistemin tonë të shpërndarë të skanimit, sepse te shërbimet e tjera adresat IP të serverëve skanues shpesh përfundonin në “lista të zeza”. Edhe serverët tanë skanues futen në “lista të zeza”, por rezultati i zbulimit të shërbimeve që na duhen është më i lartë se te ata që thjesht skanojnë sa më shumë porta të jetë e mundur dhe shesin akses në këto të dhëna.
Mungesa e aksesit në të gjithë bazën e të dhënave historike. Shpjegim. Çdo ofrues serioz ka një histori të mirë të akumuluar, por për arsye objektive ne si klient nuk mund të merrnim akses në të gjitha të dhënat historike. Pra, mund të merret e gjithë historia për një regjistrim të veçantë, për shembull për një domain ose adresë IP, por nuk mund të shihet historia e gjithçkaje — dhe pa këtë nuk mund të krijohet pamja e plotë.
Për të mbledhur sa më shumë regjistrime historike për domain-et, ne blinim baza të ndryshme të dhënash, bënim parsing të shumë burimeve të hapura që e përmbanin këtë histori (fatmirësisht kishte shumë të tilla), si dhe bashkëpunonim me regjistruesit e emrave të domain-eve. Të gjitha përditësimet në koleksionet tona, natyrisht, ruhen me historinë e plotë të ndryshimeve.
Të gjitha zgjidhjet ekzistuese lejojnë ndërtimin e grafit në mënyrë manuale. Shpjegim. Supozojmë se keni blerë shumë abonime nga të gjithë ofruesit e mundshëm të të dhënave (zakonisht quhen «pasurues»). Kur ju duhet të ndërtoni një graf, ju manualisht jepni komandën për të zgjeruar lidhjet nga elementi i nevojshëm, më pas nga elementet që shfaqen zgjidhni ato të duhurat dhe jepni komandën për të zgjeruar lidhjet prej tyre, e kështu me radhë. Në këtë rast, përgjegjësia për cilësinë e ndërtimit të grafit bie plotësisht mbi njeriun.
Ne kemi realizuar ndërtimin automatik të grafeve. Pra, nëse ju duhet të ndërtoni një graf, lidhjet nga elementi i parë ndërtohen automatikisht, e më pas edhe nga të gjithë elementët pasues. Specialisti vetëm përcakton thellësinë me të cilën duhet të ndërtohet grafi. Vetë procesi i plotësimit automatik të grafeve është i thjeshtë, por vendorët e tjerë nuk e zbatojnë sepse ai prodhon një sasi shumë të madhe rezultatesh jo relevante, dhe edhe këtë mangësi na u desh ta merrnim parasysh (shih më poshtë).
Një numër i madh rezultatesh jo relevante është problem i të gjithë grafeve të ndërtuara mbi elemente të rrjetit. Sqarim. Për shembull, një “domen i keq” (që ka marrë pjesë në një sulm) lidhet me një server me të cilin gjatë 10 viteve të fundit janë lidhur edhe 500 domene të tjera. Gjatë shtimit manual ose ndërtimit automatik të grafit, të gjitha këto 500 domene do të shfaqen gjithashtu në graf, edhe pse nuk kanë lidhje me sulmin. Ose, për shembull, po verifikoni një IP-indikator nga raporti i një furnizuesi të sigurisë. Zakonisht, raporte të tilla publikohen me vonesë të konsiderueshme dhe shpesh mbulojnë një vit ose më shumë. Ka shumë të ngjarë që, në momentin kur po lexoni raportin, serveri me këtë IP-adresë të jetë dhënë tashmë me qira personave të tjerë me lidhje të tjera, dhe ndërtimi i grafit do të çojë sërish në rezultate jo relevante.
Ne e kemi trajnuar sistemin të identifikojë elementet jo relevante sipas së njëjtës logjikë me të cilën ekspertët tanë e bënin këtë manualisht. Për shembull, po verifikoni domenin e keq example.com, i cili tani rezolvohet në IP 11.11.11.11, ndërsa një muaj më parë rezolvohej në IP 22.22.22.22. Me IP 11.11.11.11, përveç domenit example.com, lidhet edhe example.ru, ndërsa me IP 22.22.22.22 lidhen edhe 25 mijë domene të tjera. Sistemi, ashtu si njeriu, e kupton se 11.11.11.11 ka shumë të ngjarë të jetë një server i dedikuar, dhe meqenëse domeni example.ru është i ngjashëm në drejtshkrim me example.com, atëherë me probabilitet të lartë ato janë të lidhura dhe duhet të jenë në graf; ndërsa IP 22.22.22.22 i përket shared hosting, prandaj nuk ka nevojë që të gjitha domenet e tij të shfaqen në graf, nëse nuk ka lidhje të tjera që tregojnë se edhe ndonjëri nga këto 25 mijë domene duhet të përfshihet (për shembull, example.net). Përpara se sistemi të kuptojë se lidhjet duhen ndërprerë dhe një pjesë e elementeve të mos shfaqet në graf, ai merr parasysh shumë veti të elementeve dhe të klasterëve ku këto elemente janë grupuar, si edhe fortësinë e lidhjeve aktuale. Për shembull, nëse në graf kemi një klaster të vogël (50 elemente), ku hyn një domen i keq, dhe një tjetër klaster të madh (5 mijë elemente), dhe të dy klasterët janë të lidhur me një lidhje (vijë) me fortësi (peshë) shumë të ulët, atëherë një lidhje e tillë do të ndërpritet dhe elementet nga klasteri i madh do të hiqen. Por nëse lidhjet midis klasterit të vogël dhe atij të madh janë të shumta dhe fortësia e tyre rritet gradualisht, atëherë në këtë rast lidhja nuk do të ndërpritet dhe në graf do të mbeten elementet e nevojshme nga të dy klasterët.
Nuk merret parasysh intervali i zotërimit të serverit ose domenit. Shpjegim. Afati i regjistrimit të «domeneve të këqija» herët a vonë përfundon dhe ato blihen sërish për qëllime keqdashëse ose legjitime. Edhe te bulletproof-hosting serverët jepen me qira për hakerë të ndryshëm, prandaj është thelbësore të dihet dhe të merret parasysh periudha kur një domen ose server i caktuar ka qenë nën administrimin e të njëjtit pronar. Shpesh hasim situata kur serveri me IP 11.11.11.11 tani përdoret si C&C për një botnet bankar, ndërsa vetëm 2 muaj më parë prej tij kontrollohej Ransomware. Nëse krijohet lidhja pa marrë parasysh intervalet e zotërimit, do të duket sikur ekziston një lidhje mes pronarëve të botnetit bankar dhe autorëve të ransomware-it, edhe pse në të vërtetë nuk ka. Në punën tonë, një gabim i tillë është kritik.
Ne e kemi mësuar sistemin të përcaktojë intervalet e zotërimit. Për domenet kjo është relativisht e thjeshtë, sepse në whois shpesh tregohen datat e fillimit dhe të skadimit të regjistrimit dhe, kur ekziston historia e plotë e ndryshimeve në whois, përcaktimi i intervaleve është i lehtë. Edhe kur afati i regjistrimit të një domeni nuk ka skaduar, por administrimi i tij u është kaluar pronarëve të tjerë, kjo mund të gjurmohet. Për SSL-certifikatat ky problem nuk ekziston, sepse ato lëshohen vetëm një herë, nuk rinovohen dhe nuk transferohen. Por te certifikatat e vetënënshkruara nuk mund t’u besohet datave të treguara në afatin e vlefshmërisë së certifikatës, sepse mund të gjenerosh një SSL-certifikatë sot dhe të vendosësh si datë fillimi të vlefshmërisë vitin 2010. Më e vështira është të përcaktohen intervalet e zotërimit për serverët, sepse datat dhe afatet e qirasë i kanë vetëm ofruesit e hostimit. Për të përcaktuar periudhën e zotërimit të serverit, ne kemi filluar të përdorim rezultatet e skanimit të porteve dhe krijimin e fingerprint-eve të shërbimeve që ekzekutohen në porta. Nga kjo informacion, ne mund të përcaktojmë me saktësi të mjaftueshme se kur serveri ka ndërruar pronar.
Pak lidhje. Shpjegim. Sot nuk është problem të marrësh, madje edhe falas, një listë domenesh, në whose whois e të cilave është treguar një adresë e caktuar emaili, ose të zbulosh të gjitha domenet që kanë qenë të lidhura me një IP-adresë të caktuar. Por, kur bëhet fjalë për hakerë që bëjnë gjithçka që të jetë e vështirë të gjurmohen, nevojiten «truke» shtesë që bëjnë të mundur gjetjen e veçorive të reja dhe ndërtimin e lidhjeve të reja.
Kemi shpenzuar shumë kohë duke hulumtuar se si të nxjerrim të dhëna që nuk janë të qasshme me metoda të zakonshme. Nuk mund të shpjegojmë këtu se si funksionon kjo për arsye të kuptueshme, por në rrethana të caktuara hakerët bëjnë gabime gjatë regjistrimit të domeneve ose marrjes me qira dhe konfigurimit të serverëve, gjë që lejon të zbulohen adresat e email-it, pseudonimet e hakerëve dhe adresat e backend-eve. Sa më shumë lidhje të nxirrni, aq më saktë mund të ndërtoni grafët.
Si funksionon grafi ynë
Për të filluar përdorimin e grafit të rrjetit, duhet të vendosni në shiritin e kërkimit një domen, adresë IP, email ose fingerprint të certifikatës SSL. Ka tre parametra që analisti mund t'i kontrollojë: koha, thellësia e hapave dhe pastrimi.

Koha
Koha është data ose intervali kur elementi i kërkuar është përdorur për qëllime keqdashëse. Nëse ky parametër nuk specifikohet, sistemi do të përcaktojë vetë intervalin e fundit të zotërimit të këtij burimi. Për shembull, më 11 korrik kompania Eset publikoi një mbi mënyrën se si Buhtrap përdor një 0-day exploit për kiber-spiunazh. Në fund të raportit ka 6 indikatorë. Njëri prej tyre, secure-telemetry[.]net, u riregjistrua më 16 korrik. Prandaj, nëse ndërtoni grafikun pas 16 korrikut, do të merrni rezultate jo relevante. Por nëse specifikoni që ky domen është përdorur para kësaj date, në graf shtohen 126 domene të reja dhe 69 adresa IP që nuk përmenden në raportin e Eset:
- ukrfreshnews[.]com
- unian-search[.]com
- vesti-world[.]info
- runewsmeta[.]com
- foxnewsmeta[.]biz
- sobesednik-meta[.]info
- rian-ua[.]net
- etj.
Përveç indikatorëve të rrjetit, ne gjejmë menjëherë lidhje me skedarë keqdashës që kanë pasur lidhje me këtë infrastrukturë, si edhe me etiketa që na tregojnë se janë përdorur Meterpreter dhe AZORult.
Më e mira është se këtë rezultat e merrni brenda një sekonde dhe nuk keni më nevojë të shpenzoni ditë të tëra për analizën e të dhënave. Pa dyshim, kjo qasje nganjëherë e shkurton disa herë kohën e hetimeve, gjë që shpesh është kritike.
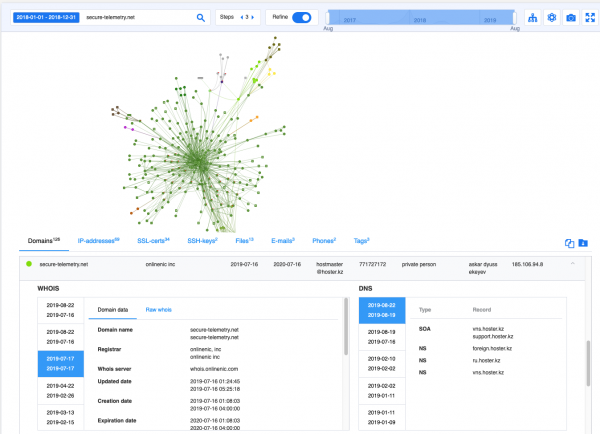
Numri i hapave ose thellësia e rekursionit me të cilën do të ndërtohet grafi
Si parazgjedhje, thellësia është 3. Kjo do të thotë se nga elementi i kërkuar do të gjenden të gjithë elementët e lidhur drejtpërdrejt, më pas për secilin element të ri do të ndërtohen lidhje të reja me elementë të tjerë, dhe pastaj nga elementët e rinj të hapit të mëparshëm do të gjenden elementë të rinj.
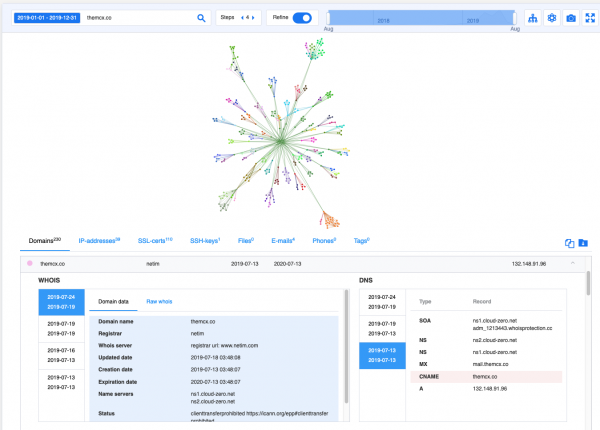
Le të marrim një shembull që nuk lidhet me APT dhe 0-day exploits. Së fundmi në Habr u përshkrua një rast interesant mashtrimi i lidhur me kriptovalutat. Në raport përmendet domeni — themcx[.]co, i përdorur nga mashtruesit për të hostuar faqen e gjoja exchange Miner Coin Exchange, si dhe phone-lookup[.]xyz, për të tërhequr trafik.
Nga përshkrimi kuptohet se kjo skemë kërkon një infrastrukturë mjaft të madhe për të sjellë trafik te burimet mashtruese. Vendosëm ta shqyrtojmë këtë infrastrukturë duke ndërtuar një grafik në 4 hapa. Si rezultat, morëm një grafik me 230 domene dhe 39 adresa IP. Më pas i ndajmë domenet në 2 kategori: ato që ngjajnë me shërbime për punë me kriptovaluta dhe ato që janë krijuar për të sjellë trafik përmes shërbimeve të verifikimit të numrave të telefonit:
Të lidhura me kriptovalutat
I lidhur me shërbimet e kërkimit të numrave të telefonit
coinkeeper[.]cc
caller-record[.]site.
mcxwallet[.]co
phone-records[.]space
btcnoise[.]com
fone-uncover[.]xyz
cryptominer[.]watch
number-uncover[.]info
Pastrimi
Si parazgjedhje, opsioni “Pastrimi i grafikut” është i aktivizuar dhe të gjithë elementët e parëndësishëm do të hiqen nga grafiku. Meqë ra fjala, ai është përdorur edhe në të gjithë shembujt e mëparshëm. Parashikoj një pyetje të natyrshme: po si të bëhet që të mos hiqet diçka e rëndësishme? Përgjigjja është kjo: për analistët që preferojnë t’i ndërtojnë grafët manualisht, pastrimi i automatizuar mund të çaktivizohet dhe numri i hapave mund të vendoset = 1. Më pas analisti mund ta zgjerojë grafikun nga elementët që i interesojnë dhe të heqë prej tij elementët që nuk lidhen me detyrën e caktuar.
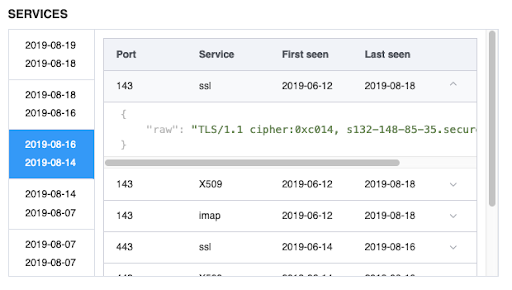
Që në vetë grafik, analistit i bëhen të disponueshme historiku i ndryshimeve të whois, DNS, si edhe portet e hapura dhe shërbimet që ekzekutohen në to.
Phishing financiar
Ne studiuam aktivitetin e një grupi APT që për disa vite me radhë kreu sulme phishing kundër klientëve të bankave të ndryshme në rajone të ndryshme. Tipari karakteristik i këtij grupi ishte regjistrimi i domeneve shumë të ngjashme me emrat e bankave reale, ndërsa shumica e faqeve phishing kishin të njëjtin dizajn; ndryshonin vetëm emrat e bankave dhe logot e tyre.
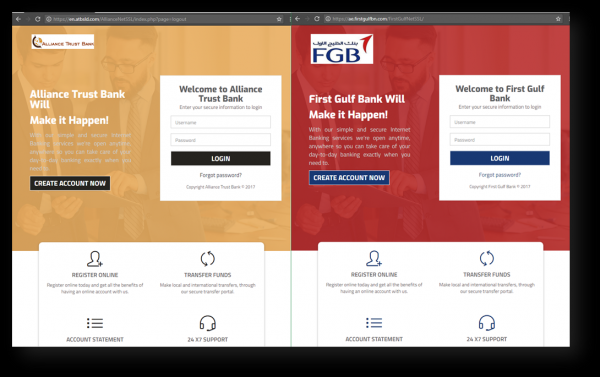
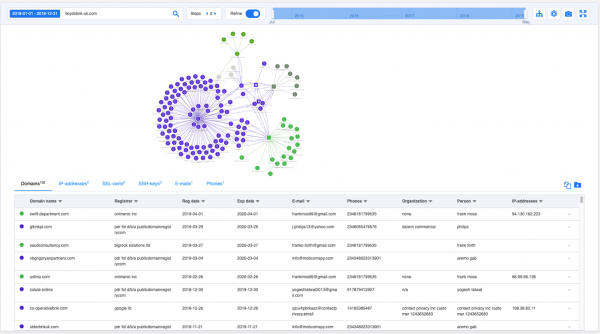
Në këtë rast, analiza e automatizuar e grafit na ndihmoi shumë. Duke marrë një nga domenet e tyre — lloydsbnk-uk[.]com, brenda pak sekondash ndërtuam një graf me thellësi 3 hapash, i cili zbuloi më shumë se 250 domene keqdashëse që kjo grup ka përdorur që nga viti 2015 dhe vazhdon t’i përdorë. Disa nga këto domene tashmë janë blerë nga bankat, por nga të dhënat historike shihet se më parë ishin regjistruar nga sulmuesit.
Për qartësi, në figurë paraqitet një graf me thellësi 2 hapash.
Vlen të theksohet se që në vitin 2019 sulmuesit ndryshuan disi taktikën dhe nisën të regjistronin jo vetëm domene bankash për hostimin e faqeve të web-phishing, por edhe domene të kompanive të ndryshme të konsulencës për dërgimin e email-eve phishing. Për shembull, domenet swift-department.com, saudconsultancy.com, vbgrigoryanpartners.com.
Grupi Cobalt
Në dhjetor 2018, grupi i hakerëve Cobalt, i specializuar në sulme të synuara ndaj bankave, kreu një fushatë dërgimi email-esh në emër të Bankës Kombëtare të Kazakistanit.
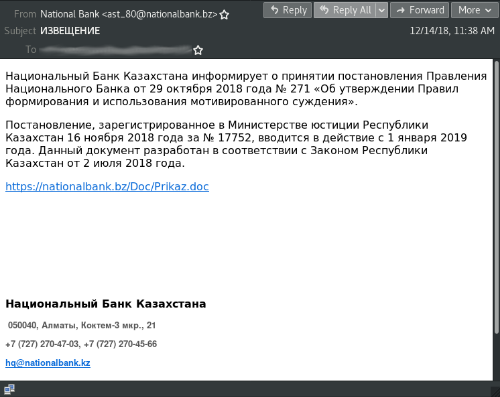
Në email-e kishte lidhje për te hXXps://nationalbank.bz/Doc/Prikaz.doc. Dokumenti i shkarkuar përmbante një makro që niste powershell, i cili do të përpiqej të shkarkonte dhe ekzekutonte skedarin nga hXXp://wateroilclub.com/file/dwm.exe në %Temp%einmrmdmy.exe. Skedari %Temp%einmrmdmy.exe aka dwm.exe është CobInt stager, i konfiguruar për të komunikuar me serverin hXXp://admvmsopp.com/rilruietguadvtoefmuy.
Imagjinoni që nuk keni mundësi të merrni këto email-e phishing dhe të kryeni një analizë të plotë të skedarëve keqdashës. Grafi për domenin keqdashës nationalbank[.]bz tregon menjëherë lidhjet me domene të tjera keqdashëse, e atribuon këtë te grupi përkatës dhe tregon se cilët skedarë janë përdorur në sulm.
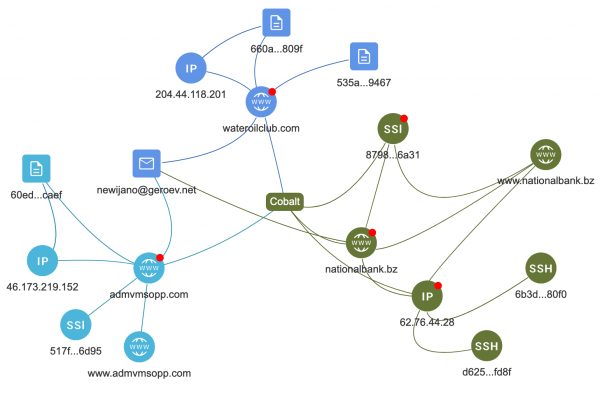
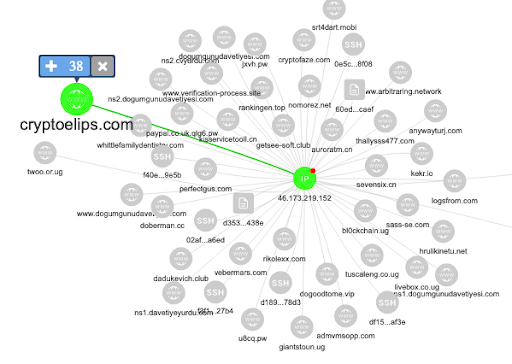
Le të marrim nga ky graf adresën IP 46.173.219[.]152, të ndërtojmë mbi të një graf me një kalim dhe të çaktivizojmë pastrimin. Me të lidhen 40 domene, për shembull, bl0ckchain[.]ug
paypal.co.uk.qlg6[.]pw
cryptoelips[.]com
Duke gjykuar nga emrat e domeneve, duket se ato përdoren në skema mashtrimi, por algoritmi i pastrimit kuptoi se nuk kanë lidhje me këtë sulm dhe nuk i përfshiu në graf, gjë që e thjeshton shumë procesin e analizës dhe atribuimit.
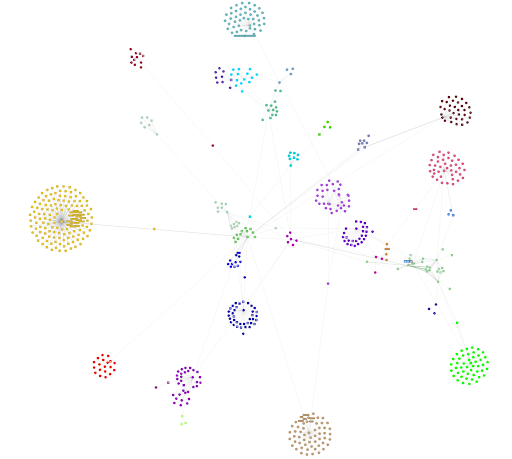
Nëse e ndërtojmë sërish grafikun për nationalbank[.]bz, por me algoritmin e pastrimit të grafit të çaktivizuar, në të do të përfshihen më shumë se 500 elemente, shumica e të cilave nuk kanë lidhje as me grupin Cobalt, as me sulmet e tyre. Më poshtë jepet një shembull se si duket një graf i tillë:
Përfundim
Pas disa vitesh rregullimi të imët, testimesh në hetime reale, studimi të kërcënimeve dhe gjurmimi të sulmuesve, arritëm jo vetëm të krijojmë një mjet unik, por edhe të ndryshojmë qëndrimin e ekspertëve tanë të brendshëm ndaj tij. Në fillim, ekspertët teknikë kërkojnë kontroll të plotë mbi procesin e ndërtimit të grafit. Ishte jashtëzakonisht e vështirë t’i bindnim se ndërtimi automatik i grafit mund ta bënte këtë më mirë se një njeri me shumë vite përvojë. Koha dhe verifikimet e përsëritura “manuale” të rezultateve që jepte grafi i zgjidhën të gjitha. Tani ekspertët tanë jo vetëm që i besojnë sistemit, por edhe i përdorin rezultatet e tij në punën e përditshme. Kjo teknologji funksionon brenda secilit prej sistemeve tona dhe mundëson zbulimin më efikas të kërcënimeve të çdo lloji. Ndërfaqja për analizë manuale të grafit është e integruar në të gjitha produktet e Group-IB dhe zgjeron ndjeshëm mundësitë për gjurmimin e krimit kibernetik. Këtë e konfirmojnë edhe vlerësimet e analistëve nga ana e klientëve tanë. Ndërkohë, ne vazhdojmë ta pasurojmë grafin me të dhëna dhe të punojmë mbi algoritme të reja që përdorin inteligjencën artificiale, për të krijuar grafikun e rrjetit sa më të saktë të mundshëm.
Burimi: habr.com
