

Ky përmbledhje (ose, nëse doni, një udhëzues krahasimi) e shkrova kur më u kërkua të krahasoja disa pajisje nga furnizues të ndryshëm. Për më tepër, këto pajisje ishin nga klasë të ndryshme. Duhej të thellohem në arkitekturën dhe karakteristikat e të gjitha këtyre pajisjeve dhe të krijoja një "sistem koordinatash" për krahasimin. Do të isha i lumtur nëse ky përmbledhje ndihmon dikë:
- Të kuptosh përshkrimet dhe specifikimet e pajisjeve të enkriptimit
- Të dallosh karakteristikat "e shkruara" nga ato me të vërtetë të rëndësishme në jetën reale
- Të dalësh jashtë grupit të zakonshëm të furnizuesve dhe të përfshish çdo produkt të përshtatshëm për zgjidhjen e detyrës së vendosur
- Të shpërngulësh pyetjet e duhura në negociata
- Të përgatitësh kërkesat për tender (RFP)
- Të kuptosh se cilat karakteristika do të duhet të sakrifikosh nëse zgjidhet një model i veçantë të pajisjes
Çfarë mund të vlerësohet
Në parim, qasja është e aplikueshme për çdo pajisje autonome (standalone), e përshtatshme për enkriptimin e trafikut rrjetor midis segmenteve të largëta Ethernet (enkriptimin ndërmjet vendeve). Kështu, "kasetë" në një trup të veçantë (po, mirë, blade/modulet për shasinë do t'i përfshijmë gjithashtu këtu), të cilat lidhen përmes një ose disa porteve Ethernet në rrjetin lokal (kampus) Ethernet me trafik të paenkriptuar, dhe përmes një porte (porteve) – në kanalin/rete, përmes të cilit trafiku i enkriptuar dërgohet në segmente të tjera të largëta. Një zgjidhje e tillë për enkriptimin mund të implementohet në një rrjet privat ose operativ përmes llojeve të ndryshme të "transportit" (fibër optike "e errët", pajisje ndarjeje frekuencash, rrjeti Ethernet të komutuar, si dhe "pseudovena", të vendosura nëpër një rrjet me një arkitekturë tjetër të rrugëzimit, më së shpeshti MPLS), duke përdorur teknologjinë VPN ose pa të.
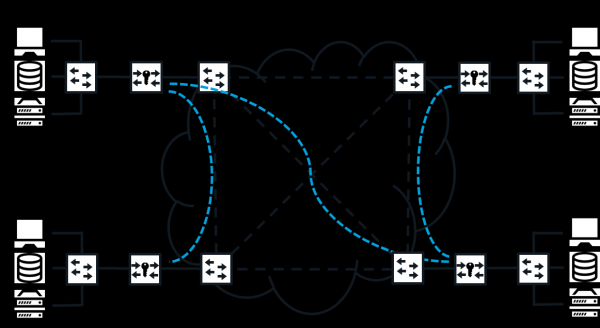
Enkriptimi i rrjetit në një rrjet të shpërndarë Ethernet
Vete pajisjet mund të jenë ose të specializuara (të destinuara ekskluzivisht për enkriptim), ose multifunksionale (hibridë, konverguese), që do të thotë që ato gjithashtu kryejnë funksione të tjera (për shembull, si një firewall ose ruter). Diferent vendorë klasifikojnë pajisjet e tyre në klasa/kategori të ndryshme, por kjo nuk ka rëndësi – e rëndësishme është nëse ato arrijnë të kodifikojnë trafikun ndër-sajtesh dhe cilat karakteristika kanë kur bëjnë këtë.
Për çdo rast, po ju kujtoj se "kriptimi rrjetit", "kriptimi i trafikut", "kriptuesi" – janë terma joformale, megjithatë përdoren shpesh. Në aktet ligjore ruse (përfshirë ato që futin GOST-et) ndoshta nuk do t'i gjeni kurrë.
Nivellet e kriptimit dhe modet e transmetimit
Para se të fillojmë të përshkruajmë vetitë që do të përdoren për vlerësim, është e nevojshme të kuptojmë një gjë të rëndësishme, domethënë "nivelin e kriptimit". Kam vënë re se ai përmendet shpesh si në dokumentet zyrtare të vendorëve (në përshkrime, udhëzime, etj.), ashtu edhe në diskutime joformale (në negociata, në trajnime). Pra, duket se të gjithë e dinë për çfarë bëhet fjalë, por unë kam qenë dëshmitar i një ngatërrimi të caktuar.
Pra, çfarë është "niveli i kriptimit"? Është e qartë se bëhet fjalë për numrin e nivelit të modelit standard të rrjetit OSI/ISO, në të cilin ndodh kriptimi. Lexoni GOST R ISO 7498-2–99 "Teknologjia e informacionit. Ndërveprimi i sistemeve të hapura. Modeli bazik standard. Pjesa 2. Arkitektura e mbrojtjes së informacionit". Nga ky dokument mund të kuptohet se niveli i shërbimit të konfidencialitetit (një nga mekanizmat për të cilin përdoret për të siguruar këtë është kriptimi) – është niveli i protokollit, blloku shërbyes i të dhënave ("ngarkesa e dobishme", të dhënat e përdoruesit) të cilit i nënshtrohet kriptimi. Siç shkruhet edhe në standard, shërbimi mund të ofrohet ose në këtë nivel, "me forcat e tij", ose përmes nivelit të poshtëm (kështu, për shembull, kjo zakonisht realizohet në MACsec).
Në praktikë, megjithatë, janë të mundshme dy moda transmetimi të informacionit të kriptuar nëpër rrjet (në të mendjen sa shpejt vjen IPsec, por këto moda treten edhe në protokolle të tjera). Në modin e transportit (ndonjëherë e quajnë edhe native) kriptohet vetëm shërbimi bloku të dhënash, ndërsa titujt mbeten "të hapur", të paenkriptuar (ndonjëherë shtohen fusha shtesë me informacion shërbimi të algoritmit të enkriptimit, dhe fusha të tjera modifikohen, përllogariten). Në modusin tunel në të njëjtin protokolar bloku i të dhënave (dmth pakoja vetë) enkriptohet dhe inkapsulohet në një blok shërbimi të të dhënave të të njëjtit ose më të lartë nivel, dmth ai rrethohët me tituj të rinj.
Niveli i enkriptimit në vetvete në kombinim me ndonjë mod të transmetimit nuk është as i mirë, as i keq, kështu që nuk mund të thuhet, për shembull, që L3 në modus transporti është më mirë se L2 në modus tuneli. Thjesht nga ata varen shumë karakteristika, nga të cilat vlerësohen pajisjet. Për shembull, fleksibiliteti dhe kompatibiliteti. Për të punuar në rrjetin L1 (përçimi i fluxit të bitëve), L2 (ndërrimi i kornizave) dhe L3 (routimi i pakove) në modus transporti, nevojiten zgjidhje që enkriptojnë në të njëjtin ose më të lartë nivel (ndryshe do të enkriptohet informacioni adresues, dhe të dhënat nuk do të arrijnë në destinacion), ndërsa modus tuneli lejon të tejkalohen këto kufizime (në të vërtetë, duke sakrifikuar karakteristika të tjera të rëndësishme).
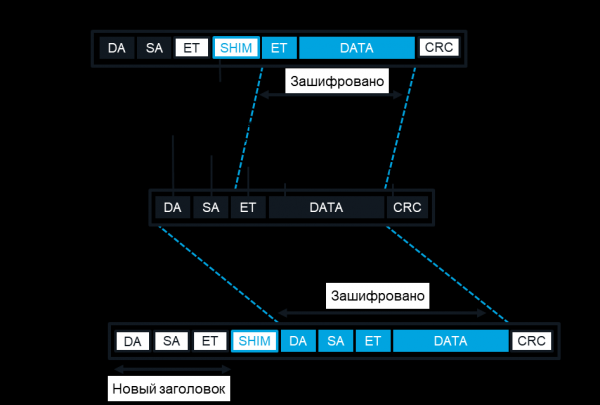
Modet e enkriptimit të transportit dhe tunelit L2
Tani, le të kalojmë në shqyrtimin e karakteristikave.
Performanca
Për enkriptimin në rrjet, performanca është një koncept kompleks, me shumë dimensione. Nganjëherë ndodh që një model i caktuar, duke e kaluar në një karakteristikë të performancës, të jetë më pak i mirë në një tjetër. Prandaj, gjithmonë është e dobishme të shqyrtohen të gjitha përbërësit e performancës së enkriptimit dhe ndikimi i tyre në performancën e rrjetit dhe aplikacioneve që e përdorin atë. Këtu mund të bëhet një analogji me një makinë, për të cilën është e rëndësishme jo vetëm shpejtësia maksimale, por edhe koha e accelerating për "qind", konsumimi i karburantit dhe kështu me radhë. Karakteristikave të performancës shpesh u kushtohet vëmendje të madhe nga kompanitë prodhuese dhe klientët e tyre potencialë. Zakonisht, për performancën bëhet renditja në linjat e pajisjeve të enkriptimit të prodhuesve.
E qartë se performanca varet si nga kompleksiteti i operacioneve rrjetësore dhe kriptografike që kryhen në pajisje (përfshirë se sa mirë këto detyra i nënshtrohen paralelizmit dhe pipeline), ashtu edhe nga performanca e harduerit dhe cilësia e softuerit të integruar. Prandaj, në modelet më të avancuara përdoren harduer më efikas, ndonjëherë ka mundësi për ta pajisur atë me procesorë dhe module memorjeje shtesë. Ka disa qasje për realizimin e funksioneve kriptografike: në procesorin qendror universale (CPU), në mikroçipin e specializuar të porositur (ASIC) ose në mikroçipin e logjikës programabile (FPGA). Çdo qasje ka avantazhet dhe disavantazhet e saj. Për shembull, CPU mund të bëhet
për kriptimin , është logjike që performanca e zgjidhjeve duhet të matet në të njëjtat sasi si për pajisjet e tjera rrjetësore – kapacitetin, përqindjen e humbjes së paketave dhe vonesën. Këto sasi janë të përcaktuara në RFC 1242. Sa për variacionin e shpesh përmendur të vonesës (jitter), në këtë RFC nuk është shkruar asgjë. Si të matim këto sasi? Unë nuk kam gjetur ndonjë metodologji të miratuar në ndonjë standard (zyrtar ose jozyrtar si RFC) posaçërisht për kriptimin rrjetësor. Do të ishte logjike të përdorej metodologjia për pajisjet rrjetësore që është e përcaktuar në standardin RFC 2544. Shumë prodhues ndjekin atë – shumë, por jo të gjithë. Për shembull, ata ofrojnë trafik testues vetëm në një drejtim në vend të të dyjave, siç parashikon të rekomanduara standardin. Megjithatë, nuk ka rëndësi.
Matja e performancës së pajisjeve të enkriptimit rrjetë ka disa karakteristika të veçanta. Së pari, është e nevojshme të kryhen të gjitha matjet për një çift pajisjesh: ndonëse algoritmët e enkriptimit janë simetrikë, vonesat dhe humbjet e pakove gjatë enkriptimit dhe dekriptimit nuk do të jenë patjetër të barabarta. Së dyti, ka kuptim të matet saktësisht dytë e ndikimit të enkriptimit në performancën përfundimtare të rrjetit, duke krahasuar dy konfigurations: pa pajisje enkriptimi dhe me to. Ose, siç është rasti me pajisjet hibride që kombinojnë disa funksione përveç enkriptimit rrjetë, në mënyrë të fikur dhe të ndezur. Ky ndikim mund të jetë i ndryshëm dhe varet nga skema e lidhjes së pajisjeve të enkriptimit, nga mënyrat e punës, madje edhe nga natyra e trafikut. Në veçanti, shumë parametra të performancës varen nga gjatësia e pakove, prandaj për të krahasuar performancën e zgjidhjeve të ndryshme shpesh përdoren grafikët e varësisë së këtyre parametrave nga gjatësia e pakove, ose përdoret IMIX – shpërndarja e trafikut sipas gjatësive të pakove që pasqyron përafërsisht realitetin. Nëse marrim për krahasim të njëjtën konfiguracy themelore pa enkriptim, atëherë mund të krahasojmë zgjidhjet për enkriptimin rrjetë, që janë realizuar në mënyra të ndryshme, pa iu përkushtuar këtyre dallimeve: L2 me L3, 'ruaj dhe dërgo' (store-and-forward) me kalim të plotë (cut-through), të specializuara me të konverguara, GOST me AES, e kështu me radhë.
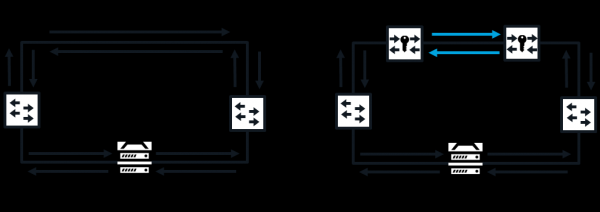
Skema e lidhjes për testimin e performancës
Karakteristika e parë në të cilën fokusohet është 'shpejtësia' e pajisjes së enkriptimit, që do të thotë gjerësia e bandës (bandwidth) e ndërfaqeve të saj rrjetë, shpejtësia e rrjedhës së bitëve. Ajo përcaktohet nga standartet rrjetë që mbështeten nga ndërfaqet. Për Ethernet, numrat e zakonshëm janë 1 Gbit/s dhe 10 Gbit/s. Por, siç e dimë, në çdo rrjet, kapaciteti maksimal teorik i kalimit kapaciteti në çdo nga nivelet e saj është gjithmonë më i ulët se gjerësia e kanalit: një pjesë e gjerësisë "humbet" për shkak të intervaleve midis kornizave, titujve shërbimi dhe kështu me radhë. Nëse pajisja është në gjendje të pranojë, përpunojë (në rastin tonë të enkriptojë ose dekriptojë) dhe transferojë trafik me shpejtësinë e plotë të interfesit rrjetor, pra me kapacitetin maksimal teorik për këtë nivel të modelit rrjetor, atëherë thuhet se ajo funksionon me shpejtësi të linjës. Për këtë, është e nevojshme që pajisja të mos humbasë, të mos përjashtojë paketa pavarësisht nga madhësia e tyre dhe frekuencat e ndjekjes së tyre. Nëse pajisja e enkriptimeve nuk mbështet punën me shpejtësinë e linjës, zakonisht tregohet kapaciteti i saj maksimal në gigabite për sekondë (ndonjëherë me shkruarjen e madhësive të paketimeve - sa më të shkurtra të jenë paketat, aq më e ulët është zakonisht kapaciteti). Është shumë e rëndësishme të kuptohet se kapaciteti maksimal është maksimali pa humbje (edhe nëse pajisja mund "të kalojë" trafik përmes saj me shpejtësi më të madhe, por humb një pjesë të paketave në këtë proces). Për më tepër, është e nevojshme të kihet parasysh se disa ofrues të shërbimeve masin kapacitetin e përgjithshëm midis të gjitha çiftave të porteve, kështu që këto numra të kanë pak vlerë nëse e gjithë trafiku i enkriptuar kalon përmes një porti të vetëm.
Ku është veçanërisht e rëndësishme të funksionojë me shpejtësi të linjës (ndryshe, pa humbje paketash)? Në kanale me gjerësi të madhe dhe vonesa të larta (p.sh., satelitore), ku për të ruajtur shpejtësinë e lartë të transferimit duhet të vendoset një madhësi e madhe e dritares TCP, dhe ku humbjet e paketave e ulin dukshëm performancën e rrjetit.
Por jo të gjithë kapaciteti përdoret për transferimin e të dhënave të dobishme. Është e nevojshme të merren parasysh të ashtuquajturat shpenzime shtesë (overhead) kapacitetit. Ky është një pjesë e kapacitetit të pajisjes së enkriptimit (në përqindje ose në byte për paketë), e cila humbet efektivisht (nuk mund të përdoret për transmetimin e të dhënave të aplikacioneve). Ndalimet ndodhin, së pari, për shkak të rritjes së madhësisë (shtesave, «mbushjes») të fushës së të dhënave në paketat rrjetësore të enkriptuara (varet nga algoritmi i enkriptimit dhe mënyra e funksionimit të tij). Së dyti, për shkak të rritjes së gjatësi të kryefjalëve të paketave (modi tunel, injeksionet e shërbimit të protokollit të enkriptimit, injeksionet e kontrollit etj. sipas protokollit dhe mënyrës së funksionimit të enkriptuesit dhe mënyrës së transmetimit) - zakonisht këto ndalesa janë më të rëndësishme dhe atyre u kushtohet vëmendje në radhë të parë. Së treti, për shkak të fragmentimit të paketave kur tejkalohet madhësia maksimale e bllokut të të dhënave (MTU) (nëse rrjeti mund të thyejë një paketë që tejkalon MTU-në në dy, duke dyfishuar kryefjalët e saj). Së katërti, për shkak të paraqitjes në rrjet të trafikut të dhomave së shërbimit shtesë (kontroll) midis pajisjeve të enkriptimit (për shkëmbimin e çelësave, për të vendosur tunelët etj.). Ndalimet e ulëta janë të rëndësishme atje ku kapaciteti i kanalit është i kufizuar. Kjo manifestohet veçanërisht në trafikun e paketave të vogla, për shembull, në atë të zërit - aty ndalimet mund të «hanë» më shumë se gjysma e shpejtësisë së kanalit!
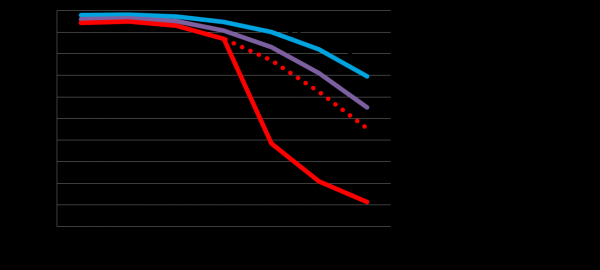
Kapaciteti
Fundit, ka ende vonese e sjellë – ndryshimi (në pjesët e sekondës) në vonesën rrjetore (koha e kalimit të të dhënave nga hyrja në rrjet deri te dalja e saj) midis transmetimit të të dhënave pa enkriptim rrjetor dhe me të. Në përgjithësi, sa më e vogël të jetë vonesa (“latencë”) e rrjetit, aq më kritike bëhet vonesa e sjellë nga pajisjet e enkriptimit. Vonesa vjen si nga operacioni i enkriptimit (varet nga algoritmi i enkriptimit, gjatësia e bllokut dhe mënyra e funksionimit të enkriptimit, si dhe nga cilësia e realizimit të tij në softuer), ashtu edhe nga përpunimi i paketave rrjetore në pajisje. Vonesa që sjellin varet nga mënyra e përpunimit të paketave (në kalim të plotë ose “ruaj dhe dërgo”) si dhe nga performanca e platformës (“realizimi harduerik” në FPGA ose ASIC, zakonisht është më i shpejtë se “realizimi softuerik” në CPU). Enkriptimi L2 pothuajse gjithmonë ndikon me një vonesë të vogël në krahasim me enkriptimin në L3 ose L4: ndikon fakti se pajisjet që enkriptojnë në L3/L4 shpesh realizohen konvergjente. Për shembull, me enkriptuesit e Ethernet me shpejtësi të lartë, të realizuar në FPGA dhe që enkriptojnë në L2, vonesa për shkak të operacionit të enkriptimit është ndjeshëm e vogël – ndonjëherë kur aktivizohet enkriptimi në një çift pajisjesh, vonesa e tyre e përgjithshme madje ulet! Vonesa e vogël është e rëndësishme atje ku është e krahasueshme me vonesat totale në kanal, duke përfshirë vonesën e përhapjes së sinjalit, e cila është rreth 5 µs për kilometrin. Pra, mund të thuhet se për rrjetet e shkallës qytetare (dhjetëra kilometra në diametër) mikrosekonat mund të jenë vendimtare. Për shembull, për replikimin sinkron të bazave të të dhënave, tregtimin me frekuencë të lartë, të njëjtin blockchain.
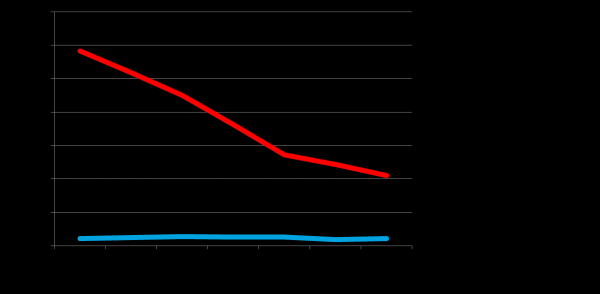
Vonesa e sjellë
Shkallëzueshmëria
Rrjet e mëdha të shpërndara mund të përfshijnë mijëra nyje dhe pajisje rrjeti, qindra segmente të rrjeteve të lokalizuara. Është e rëndësishme që zgjidhjet për enkriptimin të mos vendosin kufizime shtesë për madhësinë dhe topologjinë e rrjetit të shpërndarë. Kjo lidhet kryesisht me numrin maksimal të adresave të nyjeve dhe rrjeteve. Kufizime të tillë mund të hasen, për shembull, gjatë zbatimit të topologjisë shumëpikëshe të rrjetit të mbrojtur me enkriptim (me lidhje të mbrojtura të pavarura, ose tunele) ose enkriptim selektiv (për shembull, sipas numrit të protokollit ose VLAN). Nëse adresat rrjetore (MAC, IP, VLAN ID) përdoren si çelësa në një tabelë, numri i rreshtave të cilës i nënshtrohet kufizimeve, atëherë këto kufizime bëhen evidente.
Për më tepër, rrjetet e mëdha shpesh kanë disa nivele strukturore, duke përfshirë një rrjet mbështetës, çdo një nga të cilat implementon skemën e saj të adresimit dhe politikën e saj të routing-ut. Për të zbatuar një qasje të tillë, shpesh përdoren formate të veçanta të kadrove (si Q-in-Q ose MAC-in-MAC) dhe protokolle rutimi. Për të mos penguar ndërtimin e tillë të rrjetit, pajisjet e enkriptimit duhet të përballen qartë me këto kadra (domethënë, në këtë kuptim, shkallëzimi do të thotë kompatibilitet – për të cilin do të flasim më poshtë).
Fleksibiliteti
Këtu bëhet fjalë për mbështetje të konfiguracioneve të ndryshme, skemave të lidhjes, topologjive dhe më shumë. Për shembull, për rrjetet e kaluar me teknologjitë Carrier Ethernet, kjo do të thotë mbështetje për lloje të ndryshme të lidhjeve virtuale (E-Line, E-LAN, E-Tree), lloje të ndryshme shërbimesh (si për portet ashtu edhe për VLAN) dhe teknologji të ndryshme transporti (të cilat janë përmendur më lart). Domethënë, pajisja duhet të jetë në gjendje të punojë si në modin linear (
Po ashtu është i rëndësishëm mbështetja e rrjeteve private, pajisjet e të cilave i përkasin një organizate (ose janë sipërmarrëse nga ajo), dhe ato operatorike, segmentet e të cilave janë nën menaxhimin e kompanive të ndryshme. Është mirë nëse zgjidhja lejon menaxhimin si nga forcat e veta, ashtu edhe nga një organizatë e tretë (në modelin e shërbimit të menaxhuar). Në rrjetet operatorike, një funksion tjetër i rëndësishëm është mbështetja e multi-tenantës (përdorimi i përbashkët nga klientë të ndryshëm) në formën e izolimit kriptografik të klientëve të veçantë (abonentëve), të cilët kanë trafikun e tyre që kalon përmes një grupi të njëjtë pajisjesh për kriptim. Në përgjithësi, kjo kërkon përdorimin e grupeve të veçanta të çelësave dhe certifikatëve për çdo klient.
Nëse pajisja blihet për një skenar të caktuar, atëherë të gjitha këto mundësi mund dhe të mos jenë shumë të rëndësishme – duhet vetëm të sigurohemi që pajisja mbështet atë që nevojitet tani. Por nëse zgjidhja blihet "në rritje", për të mbështetur gjithashtu skenarët e ardhshëm, dhe zgjidhet si "standard korporate", atëherë fleksibiliteti nuk do të ishte i tepërt – veçanërisht duke marrë parasysh kufizimet e ndërveprueshmërisë së pajisjeve nga ofrues të ndryshëm (për këtë pak më poshtë).
Thjeshtësia dhe komforti
Këndvështrimi i shërbimit është gjithashtu një koncept multifaktorial. Në mënyrë të përafërt, mund të thuhet se është shuma e kohës që specialistët e caktuar, me kualifikime të veçanta, nevojiten për të mbështetur zgjidhjen në faza të ndryshme të ciklit të saj të jetës. Nëse nuk ka shpenzime, dhe instalimi, konfigurimi, përdorimi janë tërësisht automatike, atëherë shpenzimet janë zero, dhe komoditeti është absolut. Sigurisht, në botën e vërtetë nuk ndodhin gjëra të tilla. Një afrim i arsyeshëm është modeli "nyje në tel" (bump-in-the-wire), ose lidhje të transparencës, ku shtimi dhe largimi i pajisjeve të enkriptimit nuk kërkon as ndryshime manuale, as automatike në konfigurimin e rrjetit. Kjo e thjeshton mbështetje për zgjidhjen: mund të aktivizoni ose çaktivizoni qetësisht funksionin e enkriptimit, dhe kur është e nevojshme, thjesht të "kallosh" pajisjen me një kabllo rrjeti (domethënë, të lidhni drejtpërdrejt ato porte të pajisjeve të rrjetit me të cilat ishte lidhur). Megjithatë, ka dhe një minus – të njëjtën gjë mund ta bëjë edhe një shkelës. Për të realizuar parimin "nyje në tel" duhet të merret parasysh trafiku jo vetëm shtresa e të dhënave, por edhe shtresat e kontrollit dhe menaxhimit – pajisjet duhet të jenë të përshtatshme për to. Prandaj, ky trafik mund të enkriptohet vetëm kur në rrjet, midis pajisjeve të enkriptimit, nuk ka marrës të këtij lloji të trafikut, pasi nëse ai hidhet poshtë ose enkriptohet, konfigurimi i rrjetit mund të ndryshohet gjatë aktivizimit ose çaktivizimit të enkriptimit. Pajisja e enkriptimit mund të jetë edhe transparente për sinjalizimin në nivelin fizik. Në veçanti, në rastin e humbjes së sinjalit, ajo duhet të transmetojë këtë humbje (domethënë të çaktivizojë transmetuesit e saj) mbrapa dhe përpara ("për vete") drejt sinjalit.
Po ashtu, e rëndësishme është mbështetja në ndarjen e pushteteve mes departamenteve të Sigurisë së Informacionit dhe IT-së, veçanërisht departamentit të rrjetit. Zgjidhja për enkriptimin duhet të mbështesë modelin e menaxhimit të qasjes dhe auditimit të pranuar në organizatë. Duhet të minimalizohet nevoja për ndërveprime midis departamenteve të ndryshme për të kryer operacione rutinë. Kështu, avantazhi në aspektin e lehtësisë është te pajisjet e specializuara, që mbështesin ekskluzivisht funksionet e enkriptimit dhe janë sa më transparente për operacionet e rrjetit. Thjesht, punonjësit e shërbimit të Sigurisë së Informacionit nuk duhet të kenë arsye për t'u drejtuar te "rrjetistët" për të ndryshuar parametërat e rrjetit. Dhe ata, nga ana tjetër, nuk duhet të kenë nevojë për të ndryshuar parametrat e enkriptimit gjatë mirëmbajtjes së rrjetit.
Një faktor tjetër është mundësitë dhe lehtësitë e mjeteve të menaxhimit. Ato duhet të jenë vizuale, logjike, të mundësojnë import-export të cilësimeve, automatizimin dhe kështu me radhë. Duhet menjëherë të vëmë re se çfarë opsionesh menaxhimi janë në dispozicion (zakonisht është një ambient menaxhimi i vetë, ndërfaqe web dhe linjë urdhrash) dhe me cilin grup funksionesh në secilin prej tyre (ndodhin kufizime). Një funksion i rëndësishëm është mbështetje menaxhimit (out-of-band), që do të thotë përmes një rrjete të dedikuar për menaxhim, dhe menaxhimit (in-band), që do të thotë përmes rrjetit të përbashkët, i cili transmeton trafik të dobishëm. Mjetet e menaxhimit duhet të sinjalizojnë për të gjitha situatat jashtëzakonshme, përfshirë incidentet e sigurisë. Operacionet rutinore, të përsëritura duhet të kryhen automatikisht. Kjo lidhet kryesisht me menaxhimin e çelësave. Ata duhet të gjenerohen / shpërndahen automatikisht. Mbështetja PKI është një avantazh i madh.
Përputhshmëri
Pra, është kompatibiliteti i pajisjes me standardet rrjetë. Dhe këtu nuk janë vetëm standardet industriale të pranuara nga organizata autoritative si IEEE, por edhe protokollet markë të liderëve të industrisë, si Cisco. Ka dy mënyra themelore për të siguruar kompatibilitetin: ose përmes transparencës, ose përmes mbështetjes eksplicite të protokolleve (kur pajisja e enkriptimit bëhet për një protokoll një nga nyjet e rrjetit dhe përpunon trafik kontrolli të këtij protokolli). Nga plotësia dhe saktësia e realizimit të protokolleve të kontrollit varet kompatibiliteti me rrjetet. Mbështetja e opsioneve të ndryshme të nivelit PHY është e rëndësishme (shpejtësitë, mjetet e transmetimit, skemat e kodimit), kornizat Ethernet të formateve të ndryshme me çdo MTU, protokollet shërbimore të L3 (veçanërisht familja TCP/IP).
Transparenca sigurohet përmes mekanizmave të mutacionit (ndryshimi temporary i përmbajtjes së titujve të hapur në trafik midis enkriptuesve), kalimit (kur paketa të caktuara mbeten të paenkriptuara) dhe tërheqjes së fillimit të enkriptimit (kur fushat që zakonisht enkriptohen nuk enkriptohen).
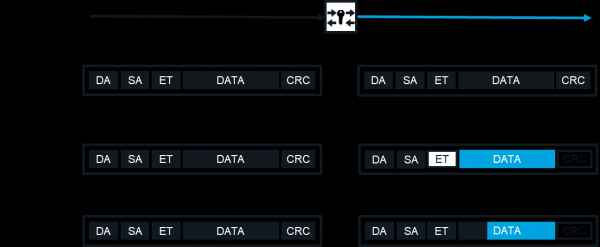
Si sigurohet transparenca
Prandaj, gjithmonë specifikoni se si sigurohet mbështetja për një protokoll të caktuar. Shpesh, mbështetja në një mënyrë transparente është më e lehtë dhe më e sigurt.
Interoperabiliteti
Kjo është gjithashtu një formë e pajtueshmërisë, por në një kuptim tjetër, konkretisht mundësia e bashkëpunimit me modele të tjera të pajisjeve të enkriptimit, përfshirë ato nga prodhues të ndryshëm. Shumë varet nga gjendja e standardizimit të protokolleve të enkriptimit. Nuk ka standarde të pranuara të enkriptimit në L1.
Për enkriptimin L2 në rrjetet Ethernet ekziston standardi 802.1ae (MACsec), por ai nuk përdor enkriptim (end-to-end), por enkriptim, "mesportor" (hop-by-hop), dhe në redaksinë e tij fillestare është i papërshtatshëm për tu përdorur në rrjetet e shpërndara, ndaj janë shfaqur zgjerime të markës së tij që e kalojnë këtë kufizim (sigurisht, me kosto të ndërveprueshmërisë me pajisjet e prodhuesve të tjerë). Megjithatë, në vitin 2018, u shtua mbështetje për rrjetet e shpërndara në standardin 802.1ae, por mbështetje për setet e algoritmeve të enkriptimit GOST ende nuk ka. Prandaj, protokollet e enkriptimit L2 të markës, si rrule, zakonisht dallohen për efikasitetin më të madh (në veçanti, për shpenzime më të ulëta të bandë) dhe fleksibilitetin (mundësia për të ndryshuar algoritmet dhe modalitetet e enkriptimit).
Në nivele më të larta (L3 dhe L4) ekzistojnë standarde të pranuara, kryesisht IPsec dhe TLS, por as këtu nuk është kaq e lehtë. Çështja është se secili nga këto standarde është një grup protokollesh, secili me versione të ndryshme dhe zgjerime të detyrueshme ose opsionale për implementim. Për më tepër, disa prodhues preferojnë të aplikojnë protokollet e tyre të enkriptimit edhe në L3/L4. Prandaj, në shumicën e rasteve, nuk është e arsyeshme të pritet ndërveprueshmëri e plotë, por është e rëndësishme që të sigurohet të paktën ndërveprimi midis modeleve të ndryshme dhe gjeneratave të ndryshme të një prodhuesi.
Besueshmëria
Për të krahasuar zgjidhje të ndryshme, mund të përdoret ose koha mesatare e funksionimit para dështimit, ose koeficienti i gatishmërisë. Nëse nuk ka këto numra (ose fonde që iu jepet besim), atëherë mund të bëni një krahasim cilësor. Avantazhi do të jetë për pajisjet me menaxhim të lehtë (më pak rrezik gabimesh në konfigurim), për enkriptuesit e specializuar (për të njëjtën arsye), si dhe për zgjidhjet me kohë minimale të zbardhjes dhe eliminimit të dështimit, përfshirë mjete për "rezervim të nxehtë" të ndodhave dhe pajisjeve në tërësi.
Çmimi
Sa i çështjes së kostove, si në shumicën e zgjidhjeve IT, është e arsyeshme të krahasohet shuma totale e kostos së pronës. Për llogaritjen e saj, nuk është e nevojshme të shpikni rrota të reja, por mund të përdorni ndonjë metodologji të përshtatshme (për shembull, nga Gartner) dhe çdo kalkulator (për shembull, atë që tashmë përdoret në organizatë për llogaritjen e TCO). Është e qartë se për zgjidhjen e enkriptimit të rrjetit, shuma totale e kostos së pronës përbëhet nga kostot e drejtpërdrejta për blerjen ose qiradhënien e zgjidhjes vetë, për infrastrukturën për vendosjen e pajisjeve dhe shpenzimet për implementimin, administrimin dhe mbështetje, qoftë me forcat e veta apo si shërbime të jashtme, si dhe nga kostot e tërthorta nga ndalimet e zgjidhjes (të shkaktuara nga humbja e produktivitetit të përdoruesve të fundit). Ndoshta ka vetëm një nuancë. Ndikimi i performancës së zgjidhjes mund të merren në konsideratë në mënyra të ndryshme: ose si kostot e tërthorta, të shkaktuara nga rënia e produktivitetit, ose si shpenzime "virtuale" të drejtpërdrejta për blerjen / modernizimin dhe mirëmbajtjen e mjeteve rrjetore që kompensojnë rënien e performancës së rrjetit për shkak të përdorimit të enkriptimit. Në çdo rast, shpenzimet që janë të vështira për t'u llogaritur me saktësi të mjaftueshme, është më mirë "t'i nxjerrim jashtë llogaritjes": kështu do të ketë më shumë besim në vlerën përfundimtare. Dhe, siç ndodh zakonisht, në çdo rast krahasimi i pajisjeve të ndryshme sipas TCO ka kuptim të bëhet për një skenar të veçantë të përdorimit të tyre – real ose tipik.
Qëndrueshmëria
Dhe karakteristika e fundit është qëndrueshmëria e zgjidhjes. Në shumicën e rasteve, qëndrueshmëria mund të vlerësohet vetëm në mënyrë cilësore, duke krahasuar zgjidhje të ndryshme midis tyre. Duhet të mbajmë mend se pajisjet e enkriptimit janë jo vetëm mjete, por edhe objekte mbrojtjeje. Ato mund të jenë të ndjeshme ndaj kërcënimeve të ndryshme. Në planin e parë janë kërcënimet e shkeljes së privatësisë, riprodhimit dhe modifikimit të mesazheve. Këto kërcënime mund të realizohen përmes dobësive të enkriptimit ose të mënyrave të tij të veçanta, përmes dobësive në protokollet e enkriptimit (duke përfshirë fazat e krijimit të lidhjeve dhe prodhimin/përhapjen e çelësave). Avantazhi do të jetë tek zgjidhjet që lejojnë ndryshimin e algoritmit të enkriptimit ose kalimin në modin e enkriptimit (të paktën përmes azhurnimit të software-it të integruar), tek zgjidhjet që ofrojnë enkriptim maksimal, duke fshehur nga sulmuesit jo vetëm të dhënat e përdoruesve, por edhe informacionin adresor dhe informacionin tjetër shërbimor, si dhe tek ato zgjidhje që jo vetëm enkriptojnë, por edhe mbrojnë mesazhet nga riprodhimi dhe modifikimi. Për të gjithë algoritmet moderne të enkriptimit, nënshkrimit elektronik, krijimit të çelësave dhe të tjerëve, që janë të njohur në standarde, qëndrueshmëria mund të merret e njëjtë (ndryshe, mund të humbasësh në thellësitë e kriptografisë). A duhet të jenë domosdoshmërisht algoritme GOST? Këtu është e thjeshtë: nëse skenari i përdorimit kërkon certifikimin e FSB për SKZI (dhe në Rusi kjo është shpesh ashtu), për shumicën e skenarëve të enkriptimit në rrjet është kështu), atëherë zgjedhim vetëm midis atyre të certifikuara. Nëse jo, atëherë nuk ka asnjë kuptim të përjashtohen pajisjet pa certifikata nga shqyrtimi.
Kërcënimi tjetër është kërcënimi i hackimit, qasja e paautorizuar në pajisje (duke përfshirë aksesin fizik nga jashtë dhe brenda kutisë). Kërcënimi mund të realizohet përmes
dobit e rezultat i aplikacione përkatëse për kërcënimet e kodimit dhe hardware-it. Prandaj, një avantazh do të ketë zgjidhjet me një "sipërfaqe sulmi" të minimizuar përmes rrjetit, me kabina të mbrojtura nga akses fizik (me sensorë për hapje, me mbrojtje nga sondazhi dhe rikthimin automatik të informacionit të kyçit në rast hapjeje të kabinës), si dhe ato që lejojnë përditësimin e softuerit të integruar kur bëhet e njohur një dobësi në kod. Ka edhe një rrugë tjetër: nëse të gjitha pajisjet e krahasuara kanë certifikata nga FSB, atëherë një tregues i qëndrueshmërisë ndaj thyerjes mund të merret si klasa SKZI, për të cilën është lëshuar certifikata.
Në fund, një tjetër lloj kërcënimi janë gabimet gjatë konfigurimit dhe operimit, faktori njerëzor në formën më të pastër. Këtu shfaqet një avantazh i tjetër për enkriptuesit e specializuar në krahasim me zgjidhjet konvergjente, të cilat shpesh janë të orientuara ndaj "rrjetarëve" të avancuar, dhe mund të shkaktojnë vështirësi për specialistët "e zakonshëm", të gjerë në fushën e sigurisë së informacionit.
Përmbledhje
Në parim, këtu mund të propozoni një tregues të integruar për krahasimin e pajisjeve të ndryshme, diçka si
$$display$$K_j=∑p_i r_{ij}$$display$$
ku p është peshë e treguesit dhe r është rendi i pajisjes sipas këtij treguesi, duke ndarë çdo karakteristikë të përmendur më lart në tregues "atomar". Kjo formulë mund të jetë e dobishme, për shembull, gjatë krahasimit të ofertave të tenderëve sipas rregullave të parapara. Por mund të largohemi dhe me një tabelë të thjeshtë si
Karakteristika
Pajisja 1
Pajisja 2
…
Pajisja N
Kapaciteti
+
+
+++
Shpenzimet e operimit
+
++
+++
Vonesa
+
+
++
Shkallëzueshmëria
+++
+
+++
Fleksibiliteti
+++
++
+
Interoperabiliteti
++
+
+
Përputhshmëri
++
++
+++
Thjeshtësia dhe komforti
+
+
++
Qëndrueshmëri
+++
+++
++
Çmimi
++
+++
+
Qëndrueshmëria
++
++
+++
Do të isha i lumtur të përgjigjem në pyetje dhe në vërejtjet kritike konstruktive.
Burimi: habr.com
