

Shën. përkth.: Në këtë material të shkëlqyer nga kompania Okta, shpjegohen thjesht dhe në mënyrë vizuale parimet e funksionimit të OAuth dhe OIDC (OpenID Connect). Këto njohuri do të jenë të dobishme për zhvilluesit, administratoret e sistemeve dhe madje edhe për "përdoruesit e zakonshëm" të aplikacioneve të njohura në internet, të cilët me siguri shkëmbejnë gjithashtu të dhëna konfidenciale me shërbime të tjera.
Në "epokën e gurit" të internetit, ndarja e informacionit midis shërbimeve ishte e lehtë. Ju thjesht i jepnit emrin tuaj dhe fjalëkalimin e një shërbimi tjetri, që të hynte në llogarinë tuaj dhe të merrte çdo informacion të nevojshëm.
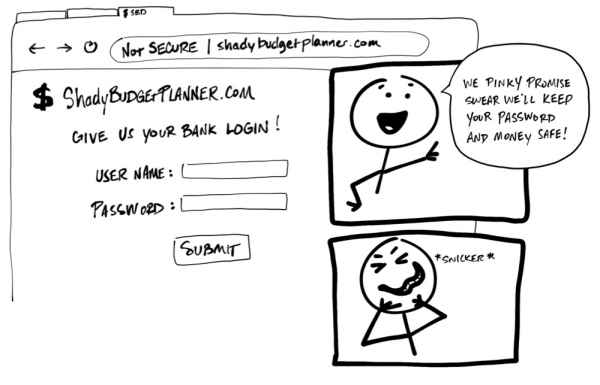
"Jepni tuajin llogari bankar." — "Premtojmë se me fjalëkalimin dhe paratë gjithçka do të jetë në rregull. Ja, me të vërtetë të sinqertë!" *hi-hi*
E frikshme! Askush dhe asnjëherë nuk duhet të kërkojë nga përdoruesi të ndajë emrin dhe fjalëkalimin e tij, të dhënat e tij identifikues, me një shërbim tjetër. Nuk ka asnjë garantim se organizata që qëndron pas këtij shërbimi do të ruajë të dhënat në siguri dhe nuk do të mbledhë më shumë informacion personal se sa nevojitet. Mund të duket e çuditshme, por disa aplikacione ende përdorin një praktikë të tillë!
Sot ka një standard të vetme që lejon një shërbim të përdorë në mënyrë të sigurt të dhënat e një shërbimi tjetër. Fatkeqësisht, standardet e tilla përdorin shumë gjuhë të specializuar dhe termine, që e ndërlikojnë kuptimin e tyre. Qëllimi i këtij materiali është të shpjegojë se si funksionojnë ato me ilustrime të thjeshta (Mendoni se vizatimet e mia duken si një vizatim fëmijësh? Mirë, nuk ka problem!).
Për rast, ky udhëzues është gjithashtu i disponueshëm në formë video:

Dhurues dhe zotërinj, mirëseardhët: OAuth 2.0
— është një standard sigurie që lejon një aplikacion të marrë lejen për të aksesuar informacionin në një aplikacion tjetër. Radhitja e veprimeve për dhënien e lejes [permission] (ose lejes [consent]) shpesh quhet autorizim [authorization] apo madje autorizim të deleguar [delegated authorization]. Me këtë standard ju lejoni që aplikacioni të lexojë të dhëna ose të përdorë funksionet e një aplikacioni tjetër në emrin tuaj, pa iu treguar atij fjalëkalimin tuaj. Super!
Si një shembull, imagjinoni se keni zbuluar një website me emrin "Shaka e Dites" [Terrible Pun of the Day] dhe vendosët të regjistroheni në të, për të marrë daily kalamburë në formën e mesazheve tekstual në telefon. Kjo faqe ju pëlqeu shumë, dhe vendosët ta ndani me të gjithë miqtë tuaj. Sepse kalamburët e çuditshëm iu pëlqejnë të gjithëve, apo jo?
«Kalamburi i dështuar i ditës: Dëgjuat për djalin që humbi gjysmën e majtë të trupit? Tani ai është gjithmonë e djathta!» (përkthimi është i afërt, sepse origjinali ka lojë fjalësh — shën. përkth.)
E qartë, që të shkruash çdo personi në listën e kontakteve nuk është një opsion. Dhe, nëse jeni të paktën pak si unë, do të bëni gjithçka për të shmangur punën e tepërt. Fatmirësisht, Terrible Pun of the Day mund të ftojë të gjithë miqtë tuaj vetë! Mjafton t'i hapni aksesin e emailit të kontakteve — faqja do t'i dërgojë vetë ftesat (OAuth është tërheqës)!
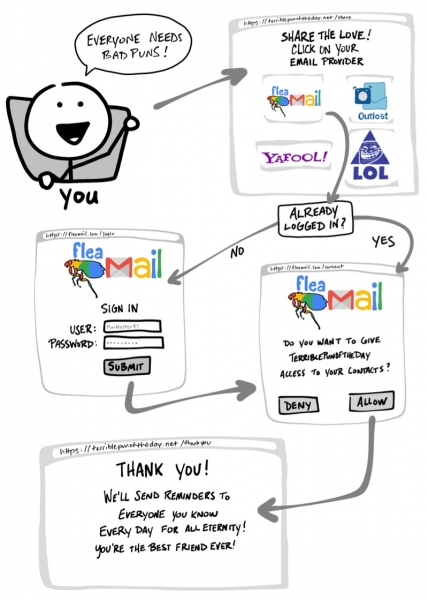
«Të gjithë e duan kalamburin! — A jeni regjistruar? — Doni t'i hapni akses faqes Terrible Pun of the Day për listën e kontakteve? — Faleminderit! Tani ne do t'ju dërgojmë kujtesa çdo ditë për të gjithë që njihni, deri në përfundim të epokave! Ju jeni shoku më i mirë!»
- Zgjidhni shërbimin tuaj të postës elektronike.
- Nëse është e nevojshme, shkoni në faqen e postës dhe bëni login në llogarinë tuaj.
- Jepni lejen faqes Terrible Pun of the Day për aksesin në kontaktet.
- Kthehuni në faqen e Terrible Pun of the Day.
Në rast se ndryshoni mendje, aplikacionet që përdorin OAuth gjithashtu ofrojnë një mënyrë për të anuluar aksesin. Nëse vendosni që nuk dëshironi më të ndani kontaktet me Terrible Pun of the Day, mund të shkoni në faqen e postës dhe të hiqni faqen me kalamburë nga lista e aplikacioneve të autorizuar.
Përgj Flow
Pak sapo kaluam në atë që zakonisht quhet rrjedha [flow] OAuth. Në shembullin tonë, kjo rrjedhë përbëhet nga hapa të dukshëm, si dhe disa hapa të padukshëm, në të cilat dy shërbime bien dakord për një shkëmbim të sigurt informacioni. Në shembullin e mëparshëm me Terrible Pun of the Day, përdoret rrjedha më e njohur OAuth 2.0, e njohur si rrjedha 'me kodin e autorizimit' [«authorization code» flow].
Para se të shkojmë në detaje për funksionimin e OAuth, le të flasim për kuptimin e disa termave:
- Pronari i Burimeve:

Jeni ju! Ju zotëroni kredencialet tuaja, të dhënat tuaja dhe menaxhoni të gjitha veprimet që mund të bëhen me llogaritë tuaja. - Client:

Një aplikacion (p.sh., shërbimi Terrible Pun of the Day) që dëshiron të ketë akses ose të kryejë veprime në emër Pronari i Burimevetij. - Serveri i Autorizimit:

Një aplikacion që di Pronari i Burimevetë tij dhe në të cilin Pronari i Burimevetij tashmë i ka një llogari. - Serveri Burimor:

Një ndërfaqe aplikacioni (API) ose shërbim që Client dëshiron të përdorë në emër Pronari i Burimevetij. - URI e Ridrejtimit:

Një lidhje, në të cilën Serveri i Autorizimit do të ridrejtohet Pronari i Burimevetij pasi të ofrohet leja Clienttij. Ndonjëherë quhet "URL i Kthimit". - Tipi i Përgjigjes:

Tipi i informacionit që pritet të marrë Client. Llohi më i zakonshëm Tipi i Përgjigjesi tij është kodi, domethënë Client përshtatet për të marrë Kodi i Autorizimit. - Shkalla:

Ky është një përshkrim i detajuar i lejeve që kërkohen Clienttij, si akses në të dhëna ose kryerjen e veprimeve të caktuara. - Bashkëngjitje:

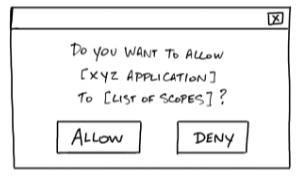
Serveri i Autorizimit merr Shkallët, të kërkuar Clienttij, dhe i kërkon Pronari i Burimevetij, nëse është i gatshëm të japë Clienttij lejet përkatëse. - ID e Klientit:

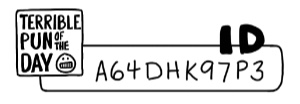
Ky ID përdoret për të identifikuar Clienttij në Serveri i Autorizimitnjë. - Sekreti i Klientit:

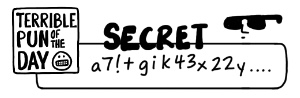
Ky është një fjalëkalim që dihet vetëm nga Clienttij dhe Serveri i Autorizimittij. Ai u lejon atyre të shkëmbejnë informacion në mënyrë konfidenciale. - Kodi i Autorizimit:

Një kod temporar me një periudhë të vogël vlefshmërie që Client ofron Serveri i Autorizimitpërdoret për të marrë Tokenin e Aksesit. - Tokenin e Aksesit:

Një çelës që ndihmon klientin të komunikojë me Serveri Burimortij. Një lloj badge ose çelës-kartë që ofron Clienttij leje për të kërkuar të dhëna ose për të kryer veprime në Serveri Burimoremrin tuaj.
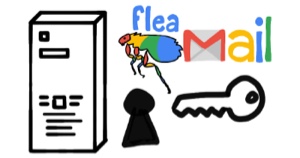
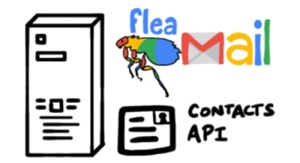
Shënim: ndonjëherë Serveri i Autorizimit dhe Serveri Burimor janë të njëjtin server. Megjithatë, në disa raste, ata mund të jenë servera të ndryshëm, madje të mos jenë nën të njëjtën organizatë. Për shembull, Serveri i Autorizimit mund të jetë një shërbim i palës së tretë që beson Serveri Burimor.
Tani që jemi njohur me konceptet bazike të OAuth 2.0, le të kthehemi në shembullin tonë dhe të shqyrtojmë më në detaje se çfarë ndodh në rrjedhën e OAuth.
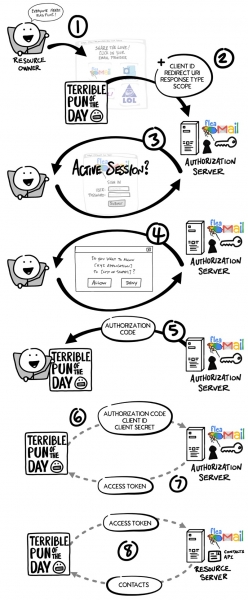
- Ju, Pronari i Burimeve, dëshiron të ofrojë shërbimit Terrible Pun of the Day (Clienttij) akses në kontaktet tuaja që ai të mund të dërgojë ftesa të gjithë miqve tuaj.
- Client ndërsa ridrejton shfletuesin në faqen Serveri i Autorizimittij dhe përfshin në kërkesë ID e Klientit, URI e Ridrejtimit, Tipi i Përgjigjes një ose më shumë Shkallët (leje) që i nevojiten.
- Serveri i Autorizimit verifikon ju, duke kërkuar nëse është e nevojshme emrin dhe fjalëkalimin.
- Serveri i Autorizimit paraqet një formë Bashkëngjitje (konfirmimi) me një listë të gjitha Shkallët, të kërkuar Clienttij. Ju pranoni ose refuzoni.
- Serveri i Autorizimit ridrejton ju në faqen e internetit Clienttij, duke përdorur URI e Ridrejtimit më bashkë me Kodi i Autorizimit (kodin e autorizimit).
- Client direkt lidhjet me Serveri i Autorizimittij (përmes shfletuesit Pronari i Burimevetij) dhe dërgon informacionin në mënyrë të sigurt. ID e Klientit, Sekreti i Klientit dhe Kodi i Autorizimit.
- Serveri i Autorizimit kontrollon të dhënat dhe përgjigjet me Tokenin e Aksesit‘të (tokeni i aksesit).
- tregon atë që pritej: Client mund të përdorë Tokenin e Aksesit për të dërguar një kërkesë për Serveri Burimor për të marrë një listë kontakti.
Client ID dhe Secret
Më parë se ta lejonit Terrible Pun of the Day të merrni akses në kontaktet, Client dhe Authorization Server krijuan një marrëveshje. Authorization Server gjeneroi Client ID dhe Client Secret (ndonjëherë quhen App ID dhe App Secret) dhe ia dërgoi Client’it për komunikim të mëtejshëm në kuadër të OAuth.
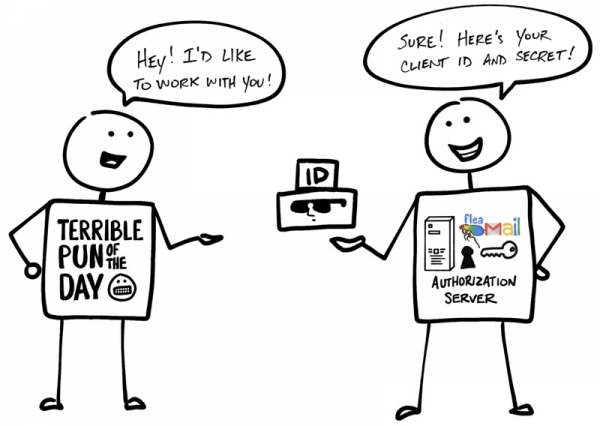
«— Përshëndetje! Doja të punoja me ty! — Aspak problem! Ja Client ID dhe Secret!»
Emri sugjeron se Client Secret duhet të mbahet në fshehtësi, në mënyrë që të dihet vetëm nga Client dhe Authorization Server. Sepse, me ndihmën e tij, Authorization Server vërteton autenticitetin e Client’it.
Por kjo nuk është e gjitha… Ju lutem, mirëpriteni OpenID Connect!
OAuth 2.0 është krijuar vetëm për të autorizimit — për të ofruar akses në të dhëna dhe funksione nga një aplikacion në një tjetër. (OIDC) — është një shtresë e hollë mbi OAuth 2.0, që shton informacione për login-in dhe profilin e përdoruesit që është identifikuar. Organizimin e sesionit të login-it shpesh e quajnë autentifikim [authentication], ndërsa informacioni për përdoruesin që ka hyrë në sistem (p.sh. për Pronari i Burimeve‘in), — të dhëna personale [identity]. Nëse Authorization Server mbështet OIDC, herë pas here quhet ofrues i të dhënave personale [identity provider], pasi ai ofron Client‘in informacion për Pronari i Burimevenjë.
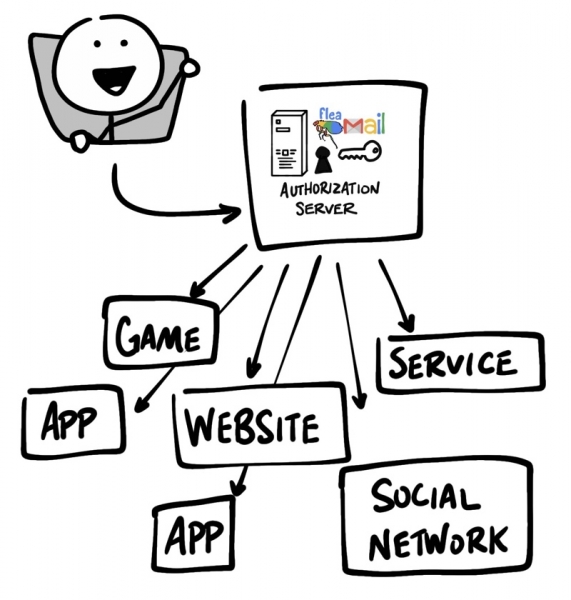
OpenID Connect lejon të zbatohen skenarë ku një login i vetëm mund të përdoret në shumë aplikacione, — ky qasje quhet gjithashtu single sign-on (SSO). Për shembull, një aplikacion mund të mbështesë integrimin SSO me rrjetet sociale si Facebook ose Twitter, duke u lejuar përdoruesve të përdorin një llogari që ata tashmë e kanë dhe preferojnë ta përdorin.
Fluksi (flow) i OpenID Connect duket ashtu si në rastin e OAuth. Diferenca e vetme është se në kërkesën e parë përfshihet scope-i specifik — openid, — dhe Client në fund merr si Tokenin e Aksesit, ashtu edhe ID Token.
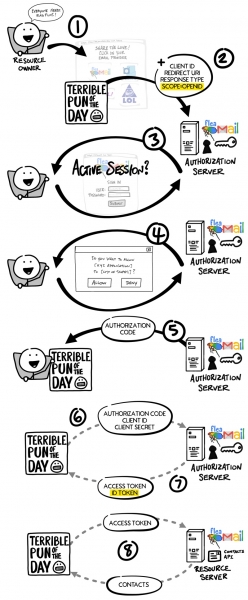
Ashtu si në fluksin OAuth, Tokenin e Aksesit në OpenID Connect — është një vlerë e caktuar, e paqartë për Client‘in. Nga këndvështrimi i Client‘it Tokenin e Aksesit përfaqëson një varg të caktuar karakteresh, i cili dërgohet me çdo kërkesë në Serveri Burimor‘in, dhe ai përcakton nëse tokeni është i vlefshëm. ID Token përfaqëson diçka krejt ndryshe.
ID Token — është një JWT
ID Token — është një varg karakteresh i formatizuar në një mënyrë të veçantë, i njohur si JSON Web Token ose JWT (ndonjëherë tokenet JWT shqiptohen si «jots»). Dëshmitarëve të jashtëm JWT mund të duket si një abuzim i paqartë, megjithatë Client mund të nxjerrë informacione të ndryshme nga JWT, si ID, emri i përdoruesit, koha e hyrjes në llogari, periudha e skadimit ID Token‘a, praninë e përpjekjeve për të ndërhyrë në JWT. Të dhënat brenda ID Token‘a quhen pretendime [claims].
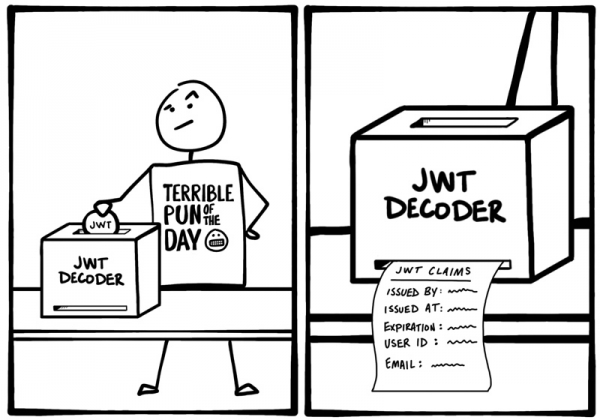
Në rastin e OIDC, gjithashtu ekziston një mënyrë standarde për të cilën Client mund të kërkojë informacion të shtuar mbi identitetin [identity] nga Serveri i Autorizimit‘a, për shembull, adresën e postës elektronike, duke përdorur Tokenin e Aksesit.
Informacione të tjera mbi OAuth dhe OIDC
Pra, kemi kaluar shkurtimisht mbi parimet e punës së OAuth dhe OIDC. Jemi gati të thellojmë më shumë? Ja burime të tjera që do t’ju ndihmojnë të mësoni më shumë mbi OAuth 2.0 dhe OpenID Connect:
Si gjithmonë, mos hezitoni të komentoni. Për të qenë në diapazonin e lajmeve tona më të reja, subscriboni në dhe kompaninë Okta për zhvillues!
P.S. nga përkthyesi
Lexoni gjithashtu në blogun tonë:
- «»;
- «»;
- «»;
- «».
Burimi: habr.com
