

Historikisht, shumica e punonjësve përdorin tastiera dhe mausë të padisave nga Logitech. Ndërsa përsëri po futnim fjalëkalimet tona, ne – specialistët e ekipit Raccoon Security – u bëmë kuriozë për sa e lehtë është të kalohet mekanizmat e mbrojtjes së tastierave pa tel? Studimi i realizuar zbulojë dobësi arkitektonike dhe gabime software që lejojnë qasje në të dhënat e futur. Më poshtë – çfarë arritëm ne.
Pse Logitech?
Sipas mendimit tonë, pajisjet e hyrjes nga kompania Logitech janë disa nga më cilësorët dhe të mira. Shumica e pajisjeve që kemi janë të bazuara në zgjidhjen Logitech. është një pranuese universale që lejon lidhjen e deri në 6 pajisje. Të gjitha pajisjet e kompatibilitetit me teknologjinë Logitech Unifying shënohen me logon përkatëse. E thjeshtë për t'u përdorur lejon menaxhimin e lidhjes së tastierave pa tel me kompjuterin. Procesi i detajuar i lidhjes së tastierës me pranuese Logitech, ashtu si dhe teknologjia e vet, është trajtuar, për shembull, .
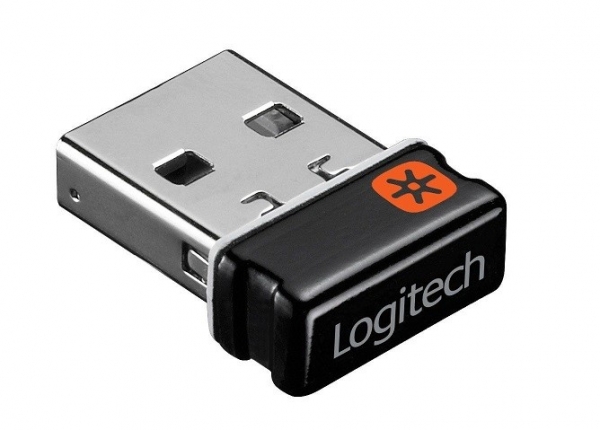
Pranuese me mbështetje për Logitech Unifying
Tastiera mund të bëhet një burim informacioni për sulmuesit. Kompania Logitech, duke marrë parasysh kërcënimin e mundshëm, ka kujdesur për sigurinë – ka aplikuar algoritmin e enkriptimit AES128 në kanalin radio të tastierës pa tel. Mendimi i parë që mund të vizitojë sulmuesin në një situatë të tillë është kapja e informacionit kritik në kohën e transmetimit të tij përmes kanalit radio gjatë procedurës së lidhjes. Sepse me një çelës është e mundur të kapësh sinjalet radio të tastierës dhe t'i deshifrosh ato. Megjithatë, përdoruesit rrallë (ose ndonjëherë kurrë) i ndodh të lidhen me procedurën Unifying, dhe një haker me një pranuese radio skanuese do t'i duhet të presë shumë gjatë. Për më tepër, nuk është gjithçka kaq e thjeshtë dhe me procesin e kapjes së sinjalit. Në studimin e fundit në qershor 2019, eksperti i sigurisë Markus Mengs publikoi në rrjet zbërthimin e një dobësie në firmware-in e vjetër të USB-pranueseve Logitech. Ajo i lejon sulmuesve me qasje fizike në pajisje të marrin çelësat e enkriptimit të kanalit radio dhe të injektojnë shtypje të çelësave (CVE-2019-13054).
Ne do ta tregojmë studimin tonë mbi sigurinë e dongle Logitech të bazuar në SoC NRF24 nga Nordic Semiconductor. Do të fillojmë, ndoshta, me kanalin radio.
Si "fluturojnë" të dhënat në kanalin radio
Për analizën frekuencë-kohe të sinjalit radio, kemi përdorur një receptor SDR të bazuar në pajisjen Blade-RF në modalitetin e analizuesit të spektrit (për këtë mund të lexoni gjithashtu) ).
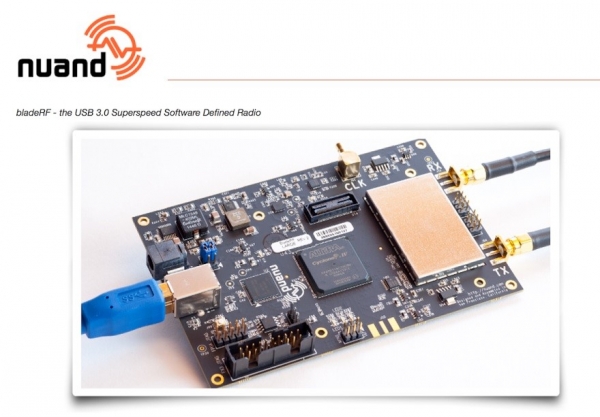
Pajisja SDR Blade-RF
Ne gjithashtu shqyrtuam mundësinë e regjistrimit të katësorëve të sinjalit radio në frekuencën e mesme, për ta analizuar më pas me metoda të përpunimit të sinjaleve digjitale.
Komisioni Shtetëror i Frekuencave Radio në Federatën Ruse përdorimi i pajisjeve me rreze të vogla të veprimit në gamën e frekuencave 2400–2483,5 MHz. Kjo është një gamë shumë "e populluar", ku mund të gjesh gjithçka: Wi-Fi, Bluetooth, të gjitha llojet e komandave të largëta, sistemeve të sigurisë, njoftuesve pa tel, mice me tastiera dhe pajisje të tjera digjitale pa tel.
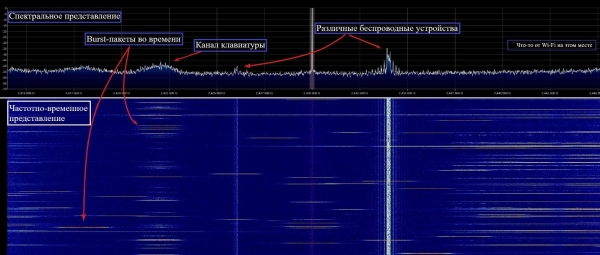
Spektri i segmentit të frekuencës 2,4 GHz
Situata e ndërhyrjeve në këtë gamë është mjaft e ndërlikuar. Por, megjithatë, kompania Logitech arriti të sigurojë një marrje të besueshme dhe të qëndrueshme duke përdorur protokollin Enhanced ShockBurst në transiverin NRF24 në kombinim me algoritmet e adaptimit të frekuencës.
Kanalet në gamë janë vendosur në pozita të numrave të plotë MHz, siç është përcaktuar në NRF24 Nordic Semiconductor – gjithsej 84 kanale në rrjetin e frekuencave. Numri i kanaleve të frekuencës që përdoren njëkohësisht nga Logitech është, sigurisht, më i vogël. Ne identifikuam përdorimin e të paktën katër. Për shkak të gamës së kufizuar të spektrit të analizuesit të sinjalit, lista e saktë e pozita të frekuencës së përdorur nuk u arrit të përcaktohej, por në këtë nuk kishte nevojë. Informacioni nga tastiera në dongle-pranues transmetohet në modalitetin Burst (me aktivizime të shkurtra të transmetuesit) duke përdorur modulimin e frekuencës me dy pozita GFSK në shpejtësinë simbolike prej 1 Mbod:
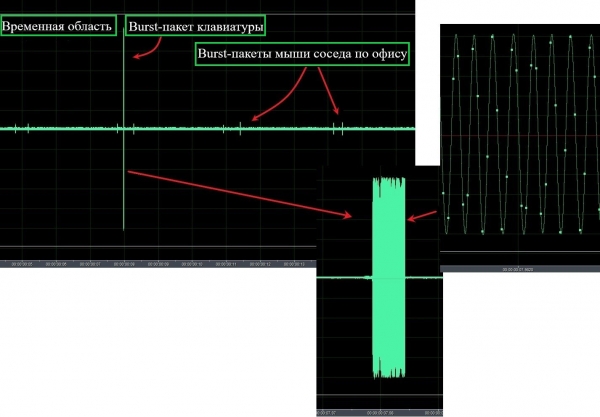
Sinjali radio i tastierës në përfaqësimin temporal
Receiveri përdor parimin e korrelacionit të marrjes, prandaj në paketën e dërguar janë të pranishëm një preambël dhe një pjesë adrese. Kodimi i qëndrueshëm ndaj ndërhyrjeve nuk aplikohet, trupi i të dhënave është i enkriptuar me algoritmin AES128.
Në përgjithësi, ndërfaqja e radios së tastierës pa tel Logitech mund të karakterizohet si plotësisht asinkrone, me kompresion statistik dhe adaptim frekuencash. Kjo do të thotë se transmetuesi i tastierës ndërron kanal për të dërguar çdo paketë të re. Pranuesi nuk e di paraprakisht as kohën e dërgesës, as kanalit të frekuencës, por e di vetëm listën e tyre. Pranuesi dhe transmetuesi takohet në kanal përmes algoritmeve të koordinuara të përshkimit dhe përgjojjes së frekuencave, si dhe mekanizmave të konfirmimeve Enhanced ShockBurst. Ne nuk e kemi hetuar nëse lista e kanaleve është statike. Më shumë gjasa, ndryshimi i saj është i bazuar në algoritmin e adaptimit të frekuencës. Diçka që i ngjan metodës PPRÇ (përshtatja e rastësishme e frekuencës së punës) shpërthyer në përdorimin e burimeve të frekuencave të bandës.
Kështu, në kushte të pasigurisë frekuencë-kohe për marrjen e garantuar të të gjithë sinjaleve të tastierës, një sulmues do t'i duhej të kontrollonte në mënyrë të vazhdueshme të gjithë rrjetin e frekuencave të bandës nga 84 pozita, që kërkon shpenzime të mëdha kohore. Këtu bëhet e qartë pse ndodhet vulnerabiliteti i nxjerrjes së çelësit përmes USB (CVE-2019-13054) pozicionohet si një mundësi për injektimin e goditjeve të çelësit, dhe jo për qasjen e një sulmuesi në të dhënat që jepen nga tastiera. Sidoqoftë, është e qartë se ndërfaqja e radios së tastierës pa tel është mjaft e ndërlikuar dhe siguron një lidhje të besueshme radio midis pajisjeve Logitech në kushte të një mjedisi të vështirë ndërlikues në bandën 2.4 GHz.
Një vështrim në problemin nga brenda
Për hulumtimin, ne kemi zgjedhur një nga tastierat që kemi Logitech K330 dhe donglin Logitech Unifying.
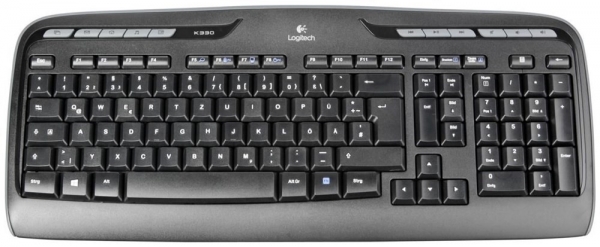
Logitech K330
Le të hedhim një sy brenda tastierës. Një element interesant për hulumtim në kërcej – çipi SoC NRF24 nga Nordic Semiconductor.
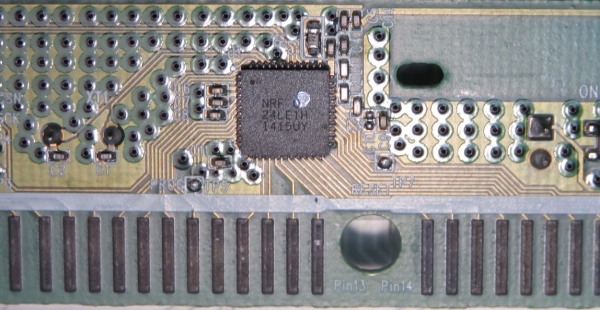
SoC NRF24 në pllakën e tastierës pa tel Logitech K330
Firmware është vendosur në memorien e brendshme, mekanizmat e leximit dhe debug janë të fikur. Për fat të keq, firmware nuk është botuar në burime të hapura. Prandaj, ne vendosëm të qasemi në problem nga një kënd tjetër – të studiojmë përmbajtjen e brendshme të receptorit dongl Logitech.
Bota e brendshme e dongle-receptorit është e strukturuar mjaft interesant. Dongle është lehtësisht i hapshëm, ka në bord NRF24 të njohur me një kontrollor USB të integruar dhe mund të riprogramohet si nga ana e USB-së ashtu edhe direkt me programuesin.
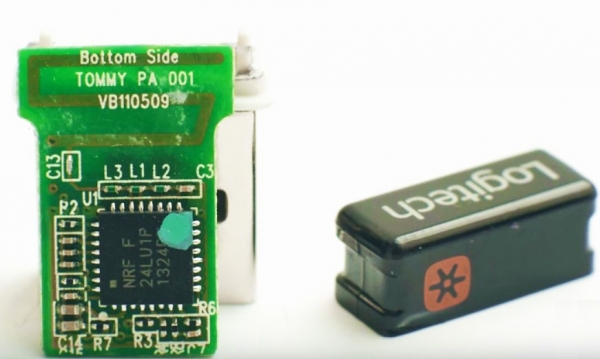
Dongle Logitech pa garancinë
Duke qenë se ekziston një mekanizëm standard për përditësimin e firmware-it duke përdorur (nga i cili mund të nxirret versioni më i ri i firmware-it), nuk është e nevojshme të kërkosh firmware-in brenda dongle-it.
Çfarë u realizua: firmware RQR_012_005_00028.bin u nxorr nga trupi i aplikacionit Firmware Update Tool. Për të verifikuar integritetin e saj, kontrollori i dongle-it u lidh me një kabllo :
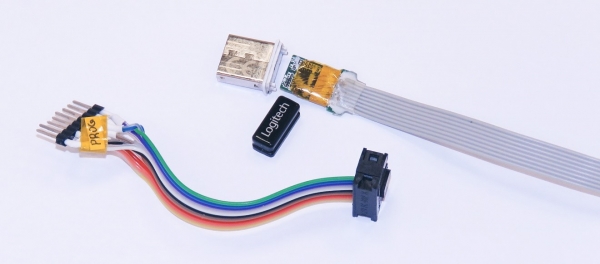
Kabllo e lidhjes së dongle-it Logitech me programuesin ChipProg 48
Për të kontrolluar integritetin e firmware-it, ajo u vendos me sukses në memorjen e kontrollorit dhe funksionoi siç duhet, tastiera dhe miu u lidhën me dongle-in përmes Logitech Unifying. Është e mundur të ngarkohet një firmware e modifikuar duke përdorur mekanizmin standard të përditësimit, pasi nuk ka mekanizma të sigurisë kriptografike për firmware-in. Ne, për qëllime studimi, përdorëm lidhjen fizike me programuesin, pasi kjo e bën debugimin shumë më të shpejtë.
Studimi i firmware-it dhe sulmi në inputin e përdoruesit
Çipi NRF24 është projektuar mbi bërthamën e përpunimit Intel 8051 në arkitkturën tradicionale Harvard. Për bërthamën, transiveri është një pajisje periferike dhe është vendosur në hapësirën adrese si një grup regjistrash. Dokumentacionin për çipin dhe shembujt e kodit burimor mund të gjenden në internet, prandaj disasembilimi i firmware-it nuk paraqet vështirësi. Gjatë inxhinierisë së kundërt ne lokalizuam funksionet për marrjen e të dhënave rreth goditjeve të çelësave nga kanali radio dhe konvertimin e tyre në formatin HID për t'u transferuar në mikpritës përmes ndërfaqes USB. Në adresat e lira të memorjes u vendos kodi i injeksionit, i cili përfshinte mjete për kapjen e kontrollit, ruajtjen dhe rikthimin e kontekstit origjinal të ekzekutimit, si dhe kodin funksional.
Paketa e derguar nga dongli nga kanali radio të shtypjes ose çlirimit të çelësit dekristohet, shndërrohet në një raport standard HID dhe dërgohet në ndërfaqen USB si një tastierë e zakonshme. Në kuadër të studimit, për ne pjesa më interesante përbën raportin HID, e cila përmban bajtin e flagjeve-modifikues dhe një array me 6 bajta me kodet e shtypjes së çelësave (për referencë, informata rreth HID. ).
Struktura e raportit HID:
// Keyboard HID report structure.
// See https://flylib.com/books/en/4.168.1.83/1/ (last access 2018 december)
// "Reports and Report Descriptors", "Programming the Microsoft Windows Driver Model"
typedef struct{
    uint8_t Modifiers;
    uint8_t Reserved;
    uint8_t KeyCode[6];
}HidKbdReport_t;
Pikërisht para se të dërgohet struktura HID në host, kodi i injektuar merr kontrollin, kopjon në memorie 8 bajta të të dhënave HID origjinale dhe i dërgon ato në kanalin e anashkalimit në formë të hapur. Në kod, kjo duket kështu:
//~~~~~~~~~ Send data via radio ~~~~~~~~~~~~~~~~~~~~~~~~~>
// Profiling have shown time execution ~1.88 mSec this block of code
SaveRfState();                  // save transceiver state
RfInitForTransmition(TransmitRfAddress);        // configure for special trnsmition
hal_nrf_write_tx_payload_noack(pDataToSend,sizeof(HidKbdReport_t)); // Write payload to radio TX FIFO
CE_PULSE();                 // Toggle radio CE signal to start transmission
RestoreRfState();               // restore original transceiver state
//~~~~~~~~~ Send data via radio ~~~~~~~~~~~~~~~~~~~~~~~~~<
Kanalet anësor krijohen në frekuencën që ne kemi vendosur me karakteristika të caktuara të shpejtësisë së manipulimit dhe strukturës së paketës.
Funksionimi i transiverit në çipin bazohet në grafikonin e gjendjeve, në të cilin është organikisht i integruar protokolli Enhanced ShockBurst. Ne zbuluam se pikërisht para se të dërgoheshin të dhënat HID në ndërfaqen USB të hostit, transiveri ndodhej në gjendjen IDLE. Kjo e bën të mundur ri-konfigurimin e tij të sigurt për funksionimin në kanalin anësor. Kodi i injektuar merr kontrollin, ruan konfigurimin origjinal të transiverit në masën e plotë dhe e transferon atë në një mënyrë të re për dërgimin në kanalin anësor. Mekanizmi i konfirmimeve të Enhanced ShockBurst në këtë mënyrë është i fikur, të dhënat HID dërgohen në formë të hapur në eter. Struktura e paketës në kanalin anësor paraqitet në figurën më poshtë, duke marrë epurat e sinjalit pas demodulimit dhe para rikthimit të sinjalizimit të dhënave. Vlera e adresës është zgjedhur për të lehtësuar identifikimin vizual të paketës.
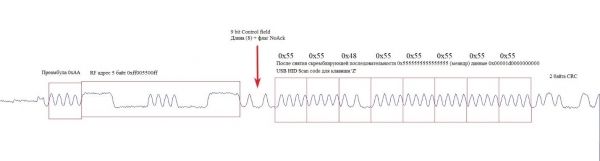
Sinjali i demoduluar i paketës Burst në kanalin anësor
Pas përfundimit të dërgimit të paketës në kanalin anësor, kodi i injektuar rikthen gjendjen e transiverit. Tani ai është përsëri i gatshëm për të punuar në modin e zakonshëm në kontekstin e firmware origjinale.
Në fushat e frekuencës dhe frekuencë-kohe, kanali anësor duket siç është paraqitur në figurë:
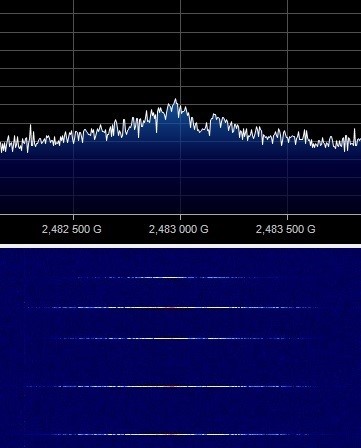
Prezantimi spektral dhe frekuencë-kohe i kanalit anësor
Për të verifikuar funksionimin e çipit NRF24 me firmware të modifikuar, ne kemi ndërtuar një platformë që përfshin një dongl Logitech me firmware të modifikuar, një tastierë pa tel dhe një marrës të ndërtuar mbi një modul kinez me çipin NRF24.
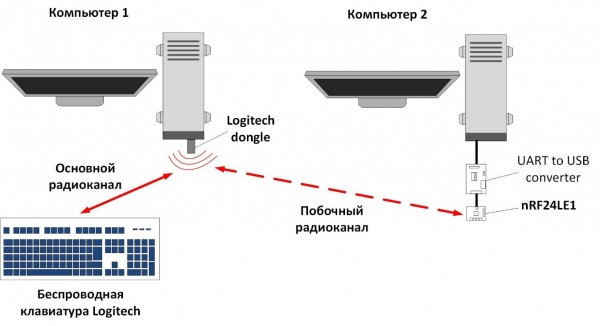
Skema e kapjes së radiosignalit të tastierës Logitech
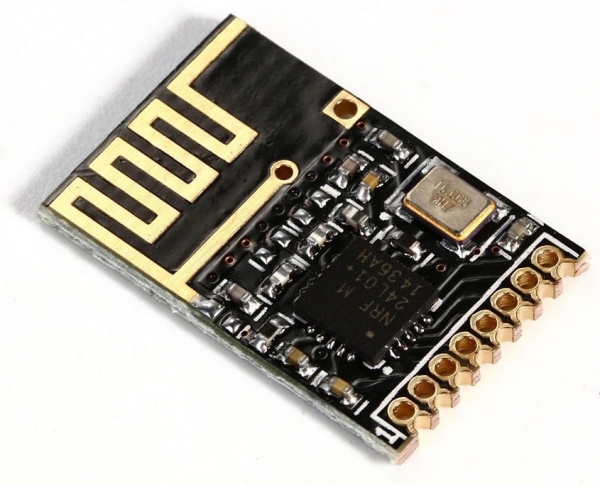
Moduli i bazuar në NRF24
Në platformë, gjatë punës normale të tastierës pasi e lidhëm me donglin Logitech, vëzhguam transmetimin e të dhënave të hapura për shtypjen e çelësave në një radiosigkal të anashkalueshëm dhe transmetimin normal të të dhënave të enkriptuara në ndërfaqen kryesore të radios. Kështu, arritëm të sigurojmë kapjen direkte të hyrjes së përdoruesit nga tastiera:
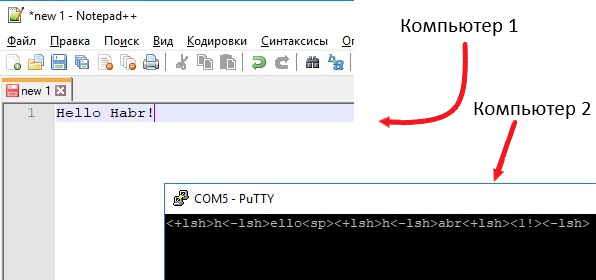
Rezultati i kapjes së hyrjes së tastierës
Kodi i injektuar sjell vonesa të vogla në funksionimin e firmware-it të donglit. Megjithatë, ato janë shumë të vogla për t'u vërejtur nga përdoruesi.
Siç e kuptoni, për një vektor të tillë sulmi mund të përdoret çdo tastierë Logitech që është e përputhshme me teknologjinë Unifying. Duke qenë se sulmi është i orientuar ndaj marrësit Unifying, i cili përfshihet në shumicën e tastierave Logitech, ai nuk varet nga modeli specifik i tastierës.
Përfundim
Rezultatet e kërkimit sugjerojnë mundësinë e përdorimit të skenarit të shqyrtuar nga sulmuesit: nëse një haker zëvendëson marrësin dongl të një tastiere Logitech për viktimën, ai mund të zbulojë fjalëkalimet e llogarive të viktimës me të gjitha pasojat që vijnë. Nuk duhet haruar se është gjithashtu e mundur të injektohen shtypjet e çelësave, çka do të thotë se ekzekutimi i kodit të rastësishëm në kompjuterin e viktimës nuk paraqet ndonjë vështirësi.
Dhe nëse ndonjëherë sulmuesi është në gjendje të modifikojë me distancë firmware-in e ndonjë dongli Logitech përmes USB? Pastaj, nga donglat e afërta mund të krijohet një rrjet ritransmetuesish dhe të rritet distanca e rrjedhjes. Megjithëse një sulmues "financiarisht i pajisur" mund të përdorë mjete moderne të pranimit të radios me sisteme të larta selektiviteti, pranues sensitiv me kohë të gjatë për ripërcaktimin e frekuencës dhe antena të ngushta për të "dëgjuar" hyrjen nga tastiera dhe për të shtypur çelësat edhe nga ndërtesa përballë.
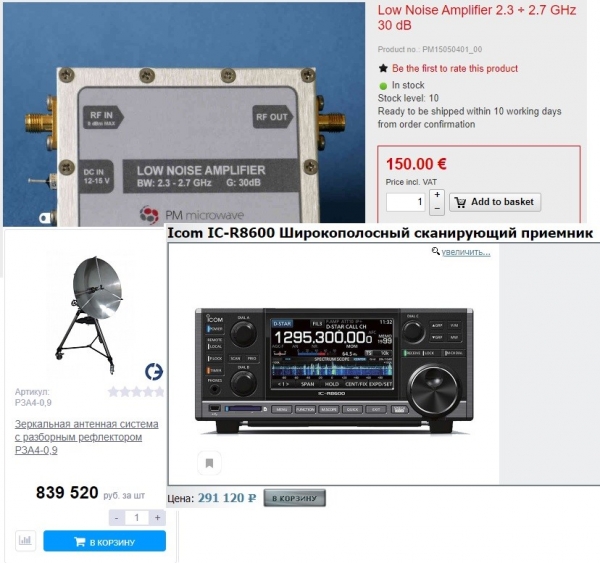
Pajisje profesionale për pranimin e radios
DukePaske kanali i transmetimit të dhënave të Logitech-it është mjaft i sigurt, prandaj vektori i sulmit të gjetur kërkon akses fizik në receptor, duke e kufizuar shumë sulmuesin. Opcioni i vetëm për mbrojtje në këtë rast mund të ishte përdorimi i mekanizmave të mbrojtjes kriptografike për firmuerin e receptorit, për shembull, verifikimi i nënshkrimit të firmuerit të ngarkuar në anën e receptorit. Por, për fat të keq, NRF24 nuk e mbështet dhe në kuadër të arkitekturës aktuale të pajisjes, realizimi i mbrojtjes është i pamundur. Pra, kujdesi për donglet e tuaja, sepse varianti i përshkruar i sulmit kërkon akses fizik në to.
Raccoon Security – një ekip i specializuar ekspertësh nga NTÇ «Vulkan» në fushën e sigurisë informatike praktike, kriptografisë, elektronikes, zhvillimit të software-it, dhe krijimit të softuerit të nivelit të ulët.
Burimi: habr.com
