

Evident, taking on the development of a new communication standard without considering security mechanisms is an extraordinarily questionable and useless endeavor.
Arkitekturën e Sigurisë 5G — një kombim mekanizmash dhe procedurash sigurie, të realizuara në dhe që përfshijnë të gjitha komponentët e rrjetit, duke filluar nga bërthama dhe duke përfunduar me ndërfaqet radio.
Rrjetet e gjeneratës së pestë janë, në thelb, një evolucion i . Ndryshimet më të rëndësishme ndodhën në teknologjitë e qasjes radio. Një (Teknologjia e Qasjes Radio) — . Sa i përket bërthamës së rrjetit, ajo ka kaluar nëpër ndërrime jo aq të rëndësishme. Në këtë mënyrë, arkitektura e sigurisë së rrjeteve 5G u zhvillua me theks të veçantë në ripërdorimin e teknologjive përkatëse, të pranuara në standardin 4G LTE.
Megjithatë, vlen të theksohet se rishikimi i kërcënimeve të njohura si sulmet në ndërfaqet radio dhe nivelin e sinjalizimit ( plane), sulmet DDOS, sulmet Man-In-The-Middle dhe të tjera, ka nxitur operatorët e komunikimit të zhvillojnë standarde të reja dhe të integrojnë mekanizma të rinj sigurie në rrjetet e gjeneratës së pestë.
Parakushtet
Në vitin 2015, Bashkimi Ndërkombëtar i Telekomunikacioneve përgatiti planin e parë global për zhvillimin e rrjeteve të gjeneratës së pestë, për shkak të të cilit çështja e zhvillimit të mekanizmave dhe procedurave të sigurisë në rrjetet 5G u bë veçanërisht urgjente.
Teknologjia e re ofronte shpejtësi të vërteta mbresëlënëse të transferimit të të dhënave (më shumë se 1 Gbit/s), vonesa më pak se 1 ms dhe mundësinë për t'u lidhur me një numër rreth 1 milion pajisjesh brenda një rrethi prej 1 km2. Këto kërkesa tepër të larta që i'u bashkuan rrjeteve të gjeneratës së pestë ndikuan gjithashtu në principet e organizimit të tyre.
E rëndësishme ishte decetralizimi, i cili përfshinte vendosjen e një numri të madh të bazave të dhënash lokale dhe qendrave të përpunimit në periferinë e rrjetit. Kjo lejonte minimizimin e vonesave në -komunikimeve dhe të lehtësojë bërthamën e rrjetit për shkak të shërbimit të një numri të madh të pajisjeve IoT. Kështu, kufiri i rrjeteve të gjeneratës së re është zgjeruar deri në stacionet bazë, duke lejuar krijimin e qendrave lokale të komunikimit dhe ofrimin e shërbimeve në re pa rrezikun e vonesave kritike ose mosshërbimit. Natyrisht, qasja e ndryshuar për organizimin e rrjeteve dhe shërbimin ndaj klientëve ka tërhequr interesin e keqbërësve, pasi ka hapur mundësi të reja për sulme ndaj informacionit të ndjeshëm të përdoruesve, si dhe ndaj komponenteve të vetë rrjetit me qëllim për të shkaktuar mosshërbim ose për të kapur burimet kompjuterike të operatorit.
Vulnerabilitetet kryesore të rrjeteve të gjeneratës së 5-të
Sipërfaqja e madhe e sulmit
Më shumëKur ndërtojnë rrjete telekomunikacionesh të gjeneratës së 3-të dhe 4-të, operatorët e komunikimit zakonisht kufizoheshin në punën me një ose disa furnizues, të cilët menjëherë ofronin një kompleks të pajisjeve harduerike dhe softuerike. Kështu, gjithçka mund të funksiononte, siç quhet, "nga kutia" — mjaftonte të instalohej dhe konfigurohej pajisja e blerë nga furnizuesi; në këtë mënyrë, nuk kishte nevojë të zëvendësohej ose të plotësohej softueri pronar. Tendencat moderne shkojnë në kundërshtim me këtë qasje "klasike" dhe janë të orientuara drejt virtualizimit të rrjeteve, qasjes multi-furnizues në ndërtimin e tyre dhe diversitetit të softuerit. Teknologjitë si (angl. Software Defined Network) dhe (angl. Network Functions Virtualization), çojnë në përfshirjen e një numri të madh softueresh të ndërtuara në bazë të kodit të hapur në proceset dhe funksionet e menaxhimit të rrjeteve të komunikimit. Kjo u jep keqbërësve mundësi të studiuar më mirë rrjetin e operatorit dhe të identifikojnë një numër më të madh vulnerabilitetesh, që nga ana e saj rrit sipërfaqen e sulmit të rrjeteve të gjeneratës së re krahasuar me aktualit.
Numri i madh i pajisjeve IoT
Më shumëDeri në vitin 2021, rreth 57% e pajisjeve që janë të lidhura me rrjetet 5G do të përbëhen nga pajisje IoT. Kjo do të thotë se shumica e hostëve do të kenë kapacitete të kufizuara kriptografike (shih pikën 2) dhe, për pasojë, do të jenë të ndjeshëm ndaj sulmeve. Një numër jashtëzakonisht i madh i këtyre pajisjeve do të rrisë rrezikun e përhapjes së botnetëve dhe do të mundësojë realizimin e sulmeve DDoS edhe më të fuqishme dhe të shpërndara.
Kapacitetet e kufizuara kriptografike të pajisjeve IoT
Më shumëSiç u përmend tashmë, rrjetet e brezit të pestë angazhojnë aktivisht pajisje periferike, të cilat lejojnë që një pjesë e ngarkesës të hiqet nga bërthama e rrjetit dhe kështu të reduktohet vonesa. Kjo është e nevojshme për shërbime shumë të rëndësishme si menaxhimi i automjeteve autonomë, sistemi i alarmit të emergjencave e të tjerë, për të cilat sigurimi i vonesës minimale është kritik, pasi nga kjo varen jetët e njerëzve. Duke pasur parasysh lidhjen e numrit të madh të pajisjeve IoT, të cilat, për shkak të përmasave të tyre të vogla dhe konsumit të ulët të energjisë, kanë burime shumë të kufizuara kompjuterike, rrjetet 5G bëhen të ndjeshme ndaj sulmeve që synojnë të kapin kontrollin dhe të manipulojnë këto pajisje. Për shembull, janë të mundshme skenarë infektimi të pajisjeve IoT që janë pjesë e sistemit "", me lloje të tilla të softuerit të dëmshëm si . Gjithashtu janë të mundshme skenarë të kapjes së kontrollit të automjeteve autonomë, të cilat marrin komandat dhe informacionin e navigimit përmes "retheve". Formalisht, kjo ndjeshmëri është e shkaktuar nga decentralizimi i rrjeteve të brezit të ri, por pika e ardhshme do të saktësojë problemin e decentralizimit më qartë.
Decentralizimi dhe zgjërimi i kufijve të rrjetit
Më shumëDispositivat periferik që luajnë rolin e nyjeve lokale në rrjet, kryejnë rutarizimin e trafikut të përdoruesit, përpunimin e kërkesave, si dhe ruajtjen dhe memorizimin lokal të të dhënave të përdoruesve. Kështu, kufijtë e rrjeteve të gjeneratës së 5-të shtrihen jo vetëm në bërthamë, por edhe në periferi, duke përfshirë bazat lokale të të dhënave dhe ndërfaqet radio 5G-NR (5G New Radio). Kjo krijon mundësi për sulm ndaj burimeve kompjuterike të pajisjeve lokale, të cilat për nga natyra mbrohen më dobët se nyjet qendrore të bërthamës së rrjetit, me qëllim për të shkaktuar një ndërprese të shërbimit. Kjo mund të çojë në ndalimin eaksesit në internet të tërë zonave, funksionimin e pasaktë të pajisjeve IoT (p.sh., në sistemin "smart home"), si dhe pamundësinë e shërbimeve të njoftimit të urgjencave IMS.
Megjithatë, në këtë moment ETSI dhe 3GPP kanë publikuar më shumë se 10 standarde që prekin aspekte të ndryshme të sigurisë së rrjeteve 5G. Shumica dërrmuese e mekanizmave të përshkruar aty janë të orientuar në mbrojtjen nga dobësitë (përfshirë ato të përmendura më lart). Një nga standardet kryesore është , i cili përshkruan arkitekturën e sigurisë për rrjetet e gjeneratës së 5-të.
Arkitektura 5G
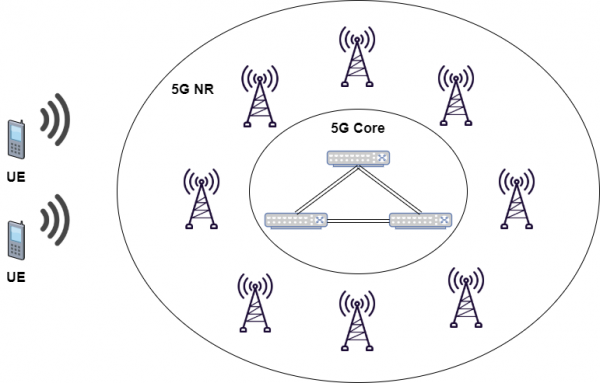
Për të filluar, le të shqyrtojmë parimet kyçe të arkitekturës së rrjeteve 5G, të cilat do të lejojnë që më tej të zhvillojmë plotësisht kuptimin dhe fushat e përgjegjësisë së çdo moduli softueror dhe çdo funksioni të sigurisë 5G.
- Pjesëtimi i nyjeve të rrjetit në elemente që sigurojnë funksionimin e protokolleve (nga anglishtja UP — User Plane) dhe elemente që sigurojnë funksionimin e protokolleve (nga anglishtja CP — Control Plane), duke rritur fleksibilitetin në aspektin e skalabilitetit dhe shpërndarjes së rrjetit, që do të thotë se është e mundur vendosja qendrore ose decentralizuar e përbërësve të veçantë të nyjeve të rrjetit.
- Përkrahja e mekanizmit , duke u bazuar në shërbimet që ofrohen për grupe specifike të përdoruesve përfundimtarë.
- Implementimi i elementeve të rrjetit në formën e .
- Përkrahja e aksesit të njëkohshëm në shërbime qendrore dhe lokale, dmth., implementimi i koncepteve të llogaritjes së reve (nga anglishtja ) dhe llogaritjes së skajit (nga anglishtja ).
- Implementimi non-3GPP (Wi-Fi etj.) — me një bërthamë të vetme të rrjetit.
- Mbështetje për algoritme dhe procedura autentikimi të unifikuara, pa marrë parasysh llojin e rrjetit të q 접근it.
- Mbështetje për funksionet rrjetore pa ruajtje të gjendjes (nga anglishtja stateless), ku burimi i llogaritjes është i ndarë nga depoja e burimeve.
- Mbështetje për roamimin me rutesa të trafikut si përmes rrjetit të shtëpisë (nga anglishtja home-routed roaming), ashtu edhe me "zbritje lokale" (nga anglishtja local breakout) në rrjetin mikpritës.
- Ndërveprimi midis funksioneve rrjetore paraqitet në dy mënyra: dhe .
Koncepcioni i sigurisë së rrjeteve 5G përfshin:
- Autentifikimin e përdoruesit nga ana e rrjetit.
- Autentifikimin e rrjetit nga ana e përdoruesit.
- Kohëzimin e çelësave kriptografikë midis rrjetit dhe pajisjeve të përdoruesit.
- Enkriptimin dhe kontrollin e integritetit të trafikut të sinjalit.
- Enkriptimin dhe kontrollin e integritetit të trafikut të përdoruesit.
- Mbrojtjen e identifikuesit të përdoruesit.
- Mbrojtjen e ndërfaqeve midis elementeve të ndryshme të rrjetit sipas konceptit të dominës së sigurisë së rrjetit.
- Izolimin e shtresave të ndryshme të mekanizmit dhe përcaktimin e niveleve të sigurisë për secilën shtresë.
- Autentifikimin e përdoruesit dhe mbrojtjen e trafikut në nivelin e shërbimeve përfundimtare (IMS, IoT dhe të tjera).
Modulet kryesore softuerike dhe funksionet e sigurisë 5G
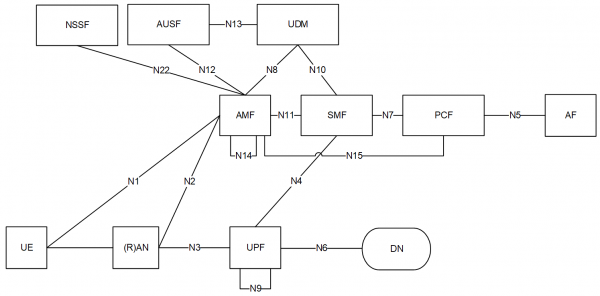 AMF (nga anglishtja Access & Mobility Management Function — funksioni i menaxhimit të qasjes dhe lëvizshmërisë) — ofron:
- Organizimin e ndërfaqeve të nivelit të menaxhimit.
- Organizimin e shkëmbimit të trafikut të sinjalit , enkriptimin dhe mbrojtjen e integritetit të të dhënave të tij.
- Organizimin e shkëmbimit të trafikut të sinjalit , enkriptimin dhe mbrojtjen e integritetit të të dhënave të tij.
- Menaxhimin e regjistrimit të pajisjeve të përdoruesit në rrjet dhe kontrollin e mundësive të regjistrimit.
- Menaxhimin e lidhjes së pajisjeve të përdoruesit me rrjetin dhe kontrollin e mundësive ekzistuese.
- Menaxhimin e disponueshmërisë së pajisjeve të përdoruesit në rrjet në gjendjen CM-IDLE.
- Menaxhimin e lëvizshmërisë së pajisjeve të përdoruesit në rrjet në gjendjen CM-CONNECTED.
- Shkëmbimin e mesazheve të shkurtra midis pajisjeve të përdoruesit dhe SMF.
- Menaxhimin e shërbimeve të gjeolokacionit.
- Shpërndarjen e identifikuesit të rrjedhës për ndërveprimin me EPS.
SMF (nga anglishtja Session Management Function — funksioni i menaxhimit të seancave) — siguron:
- Menaxhimi i seancave të komunikimit, dmth krijimi, modifikimi dhe çlirimi i seancës, duke përfshirë mbështetje për tunelin midis rrjetit të aksesit dhe UPF.
- shpërndarjen dhe menaxhimin e IP-adresave të pajisjeve të përdoruesve.
- zgjedhjen e portës UPF të përdorur.
- Organizimi i ndërveprimit me PCF.
- Menaxhimi i zbatimit të politikave .
- Konfigurimin dinamik të pajisjeve të përdoruesve nëpërmjet protokolleve DHCPv4 dhe DHCPv6.
- Kontrolli i mbledhjes së të dhënave tarifore dhe organizimi i ndërveprimit me sistemin e faturimit.
- Pa ndërprerje në ofrimin e shërbimeve (nga anglishtja. ).
- Ndërveprimi me rrjetet mikpritëse brenda roaming-ut.
UPF (anglisht: User Plane Function — funksioni i avioneve të përdoruesit) — siguron:
- Ndërveprimin me rrjetet e jashtme të transmetimit të të dhënave, përfshirë Internetin global.
- Routimin e pakove të përdoruesve.
- Markimin e pakove sipas politikave QoS.
- Diagnozën e pakove të përdoruesve (p.sh., zbulimi i aplikacioneve mbi bazën e shenjave).
- Ofrimin e raporteve mbi përdorimin e trafikut.
- UPF gjithashtu është pika ankuese për mbështetje të lëvizshmërisë brenda një teknologjie të vetme, si dhe midis teknologjive të ndryshme të qasjes radio.
UDM (anglisht: Unified Data Management — menaxhimi i unifikuar i të dhënave) — siguron:
- Menaxhimin e të dhënave të profileve të përdoruesve, duke përfshirë ruajtjen dhe modifikimin e listës së shërbimeve të disponueshme për përdoruesit dhe parametrave përkatës.
- Menaxhimi
- Gjenërimin e kredencialeve të autentikimit 3GPP .
- Autorizimin e qasjes bazuar në të dhënat e profilit (p.sh., kufizimi i roaming-ut).
- Menaxhimi i regjistrimit të përdoruesit, dmth ruajtja e AMF-së shërbyese.
- Mbështetje për pa ndërprerje në shërbim dhe seancën e komunikimit, dmth ruajtja e SMF-së të caktuar për seancën aktuale të komunikimit.
- Menaxhimi i dërgimit të SMS.
- Disa UDM të ndryshme mund të shërbejnë një përdorues në kuadër të transaksioneve të ndryshme.
UDR (anglisht: Unified Data Repository — depoja e unifikuar e të dhënave) — siguron ruajtjen e të dhënave të ndryshme të përdoruesve dhe është, në thelb, baza e të dhënave për të gjithë abonentët e rrjetit.
UDSF (ang. Funksioni i Ruajtjes së Të Dhënave të Nëntëstrukturura) siguron ruajtjen e konteksteve aktuale të përdoruesve të regjistruar nga modulët AMF. Kjo informacion, në përgjithësi, mund të paraqitet si të dhëna me strukturë të paqartë. Kontekstet e përdoruesve mund të përdoren për të siguruar vazhdimësinë dhe paprerjen e sesioneve të abonentëve si gjatë daljes së planifikuar nga shërbimi të njërit nga AMF, ashtu edhe në rastin e ndonjë situate emergjente. Në të dyja rastet, AMF rezervë 'do ta kapë' shërbimin, duke përdorur kontekstet e ruajtura në USDF.
Kombinimi i UDR dhe UDSF në një platformë fizike është një implementim tipik i këtyre funksioneve të rrjetit.
PCF (ang. Funksioni i Kontrollit të Politikave) formon dhe cakton përdoruesve politikat e shërbimit, duke përfshirë parametrat e QoS dhe rregullat e tarifimit. Për shembull, për dërgimin e një lloji të caktuar të trafikut mund të krijohen dinamikisht kanale virtuale me karakteristika të ndryshme. Në këtë rast, mund të merren parasysh kërkesat e shërbimit të kërkuar nga abonenti, niveli i ngarkesës së rrjetit, sasia e trafikut të konsumuar, etj.
NEF (ang. Funksioni i Ekspozitës së Rrjetit) siguron:
- Organizimin e ndërveprimit të sigurt mes platformave dhe aplikacioneve të jashtme me thelbin e rrjetit.
- Menaxhimin e parametrave të QoS dhe rregullave të tarifimit për përdoruesit konkretë.
SEAF (ang. Funksioni i Hebjes së Sigurisë) së bashku me AUSF ofron autentifikimin e përdoruesve gjatë regjistrimit të tyre në rrjetin me çdo teknologji qasje.
AUSF (ang. Funksioni i Serverit të Autentifikimit) luan rolin e serverit të autentifikimit, duke pranuar dhe përpunuar kërkesat nga SEAF dhe duke i drejtuar ato në ARPF.
ARPF (ang. Funksioni i Ruajtjes dhe Përpunimit të Kredencialeve të Autentifikimit) ofron ruajtjen e çelësave sekretë personal (KI) dhe parametrave të algoritmeve kriptografikë, si dhe gjenerimin e vektorëve të autentifikimit në përputhje me algoritmet 5G-AKA ose -AKA. Vendoset në një Qendër të Dhënash të mbrojtur nga ndikimet fizike të jashtme të operatorit të shtëpisë dhe, për zakon, integrohet me UDM. -AKA. Vendoset në një Qendër të Dhënash të mbrojtur nga ndikimet fizike të jashtme të operatorit të shtëpisë dhe, për zakon, integrohet me UDM.
SCMF (ang. Funksioni i Menaxhimit të Kontekstit të Sigurisë) ) — siguron menaxhimin e ciclo të jetës së kontekstit të sigurisë 5G.
SPCF (anglisht. Security Policy Control Function — funksioni i kontrollit të politikës së sigurisë) — siguron marrjen dhe zbatimin e politikave të sigurisë për përdorues të caktuar. Këtu merren parasysh mundësitë e rrjetit, shkathtësitë e pajisjeve të përdoruesve dhe kërkesat për shërbimin e caktuar (për shembull, nivelet e mbrojtjes që duhet të ofrohen nga shërbimi i komunikimeve kritike dhe shërbimi i qasjes së gjerë të wireless mund të ndryshojnë). Zbatimi i politikave të sigurisë përfshin: zgjedhjen e AUSF, zgjedhjen e algoritmit të autentifikimit, zgjedhjen e algoritmave për kodimin e të dhënave dhe kontrollin e integritetit, përcaktimin e gjatësi dhe ciklit të jetës së çelësave.
SIDF (anglisht. Subscription Identifier De-concealing Function — funksioni i nxjerrjes së identifikuesit të përdoruesit) — siguron nxjerrjen e një identifikuesi të përhershëm të abonimit të përdoruesit (anglisht SUPI) nga një identifikues i fshehur (anglisht. ), i marrë gjatë kërkesës për procedurën e autentifikimit "Auth Info Req".
Kërkesat kryesore të sigurisë për rrjetet e komunikimit 5G
Më shumëAutentifikimi i përdoruesit: Rrjeti 5G që ofron shërbim duhet të autentifikojë SUPI e përdoruesit në procesin 5G AKA midis përdoruesit dhe rrjetit.
Autentifikimi i rrjetit të ofrimit: Përdoruesi duhet të autentifikojë identifikuesin e rrjetit 5G të ofrimit, me autentifikimin që sigurohet nëpërmjet përdorimit të suksesshëm të çelësave, të marra gjatë procedurës 5G AKA.
Autorizimi i përdoruesve: Rrjeti i ofrimit duhet të autorizojë përdoruesin sipas profilit të përdoruesit, të marrë nga rrjeti i operatorit të shtëpisë.
Autorizimi i rrjetit të ofrimit nga rrjeti i operatorit të shtëpisë: Përdoruesit duhet t'i jepet konfirmimi se është i lidhur me rrjetin e ofrimit, i autorizuar nga rrjeti i operatorit të shtëpisë për ofrimin e shërbimeve. Autorizimi është i implicit, në kuptimin se sigurohet përfundimi i suksesshëm i procedurës 5G AKA.
Autorizimi i rrjetit të qasjes nga rrjeti i operatorit të shtëpisë: Përdoruesi duhet të marrë një konfirmim se është i lidhur me një rrjet aksesit të autorizuar nga rrjeti i operatorit të shtëpisë për të ofruar shërbime. Autorizimi është implicite në kuptimin se sigurohet përmes vendosjes së suksesshme të sigurisë së rrjetit të aksesit. Ky tip autorizimi duhet të aplikohet për çdo lloj rrjeti aksesit.
Shërbime emergjente të paautorizuara: Për të përmbushur kërkesat ligjore në disa rajone, rrjetet 5G duhet të ofrojnë mundësinë e qasjes së paautorizuar për shërbimet emergjente.
Bërthama e rrjetit dhe rrjeti i aksesit radio: Në bërthamën e rrjetit 5G dhe rrjetin e aksesit radio 5G, duhet të mbështetet përdorimi i algoritmeve të enkriptimit dhe ruajtjes së integritetit me gjatësi çelësi 128 bit për të siguruar sigurinë. dhe . Interfacet e rrjetit duhet të mbështesin çelësa të enkriptimit 256-bit.
Kërkesat kryesore për sigurinë e pajisjeve të përdoruesve
Më shumë
- Pajisja e përdoruesit duhet të mbështesë enkriptimin, mbrojtjen e integritetit dhe mbrojtjen kundër sulmeve të ripërmirësimit të të dhënave të përdoruesve që transmetohen midis saj dhe rrjetit të aksesit radio.
- Pajisja e përdoruesit duhet të aktivizojë mekanizmat e enkriptimit dhe mbrojtjes së integritetit të të dhënave sipas udhëzimeve të marra nga rrjeti i aksesit radio.
- Pajisja e përdoruesit duhet të mbështesë enkriptimin, mbrojtjen e integritetit dhe mbrojtjen kundër sulmeve të ripërmirësimit të trafikut të sinjaleve RRC dhe NAS.
- Pajisja e përdoruesit duhet të mbështesë algoritet krypoguese të tjerë: NEA0, NIA0, 128-NEA1, 128-NIA1, 128-NEA2, 128-NIA2.
- Pajisja e përdoruesit mund të mbështesë algoritmet e tjera të enkriptimit: 128-NEA3, 128-NIA3.
- Pajisja e përdoruesit duhet të mbështesë algoritme të tjera të enkriptimit: 128-EEA1, 128-EEA2, 128-EIA1, 128-EIA2 nëse ajo mbështet lidhjen me rrjetin e aksesit radio E-UTRA.
- Mbrojtja e privatësisë së të dhënave të përdoruesve që transmetohen midis pajisjes së përdoruesit dhe rrjetit të aksesit radio është opsionale, por duhet të jetë e siguruar në të gjitha rastet kur kjo lejohet nga ligjet përkatëse.
- Mbrojtja e privatësisë së trafikut të sinjaleve RRC dhe NAS është opsionale.
- Çelësi i përhershëm i përdoruesit duhet të mbrohet dhe të ruhet në componente të mirë të mbrojtura të pajisjeve të përdoruesit.
- Identifikuesi konstant i abonentit nuk duhet të transmetohet në formë të hapur përmes rrjetit të aksesit radio, përveç informacionit të nevojshëm për rrugëzimin e saktë (p.sh. dhe ).
- Çelësi publik i rrjetit të operatorit të shtëpisë, identifikuesi i këtij çelësi, identifikuesi i skemës së mbrojtjes dhe identifikuesi i rrugëzimit duhet të ruhen në .
Çdo algoritëm enkriptimi ka një numër binar të korrespondencës:
- «0000»: NEA0 — Algoritmi i enkriptimit Null
- «0001»: 128-NEA1 — 128-bit algoritmi i bazuar në 3G
- «0010» 128-NEA2 — 128-bit algoritmi i bazuar
- «0011» 128-NEA3 — 128-bit algoritmi i bazuar.
Enkriptimi i të dhënave duke përdorur 128-NEA1 dhe 128-NEA2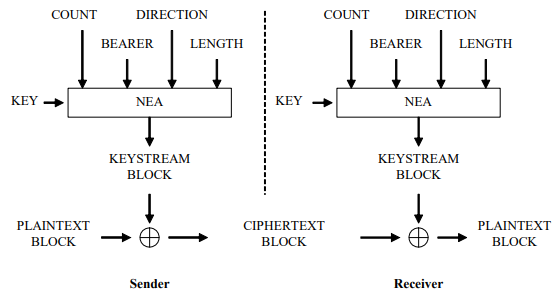
P.S. Skema është marrë nga
Prodhimi i imitosh përmes algorithmeve 128-NIA1 dhe 128-NIA2 për të siguruar integritetin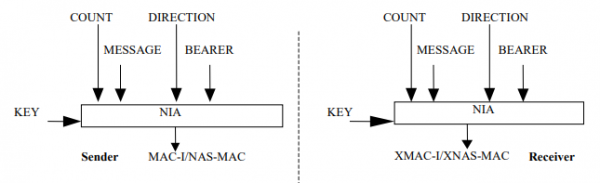
P.S. Skema është marrë nga
Kërkesat kryesore për sigurinë e funksioneve rrjetore 5G
Më shumë
- AMF duhet të mbështesë autentikimin fillestar duke përdorur SUCI.
- SEAF duhet të mbështesë autentikimin fillestar duke përdorur SUCI.
- UDM dhe ARPF duhet të ruajnë çelësin e përhershëm të përdoruesit dhe të sigurojnë mbrojtjen e tij nga vjedhja.
- AUSF duhet të ofrojë SUPI për rrjetin shërbyes lokal vetëm në rastin e autentikimit fillestar të suksesshëm duke përdorur SUCI.
- NEF nuk duhet të dërgojë informacione të fshehura mbi bërthamën e rrjetit jashtë domenit të sigurisë së operatorit.
Procedurat kryesore të sigurisë
Domenet e besimit
Në rrjetet e gjeneratës së 5-të, besimi në elementët e rrjetit zvogëlohet ndërsa elementët largohen nga bërthama e rrjetit. Kjo koncept ndikon në vendimet që zbatohen në arkitekturën e sigurisë 5G. Kështu, mund të flitet për një model besimi të rrjeteve 5G, që përcakton sjelljen e mekanizmave të sigurisë së rrjetit.
Nga ana e përdoruesit, domeni i besimit përbëhet nga UICC dhe USIM.
Nga ana e rrjetit, domeni i besimit ka një strukturë më të ndërlikuar.
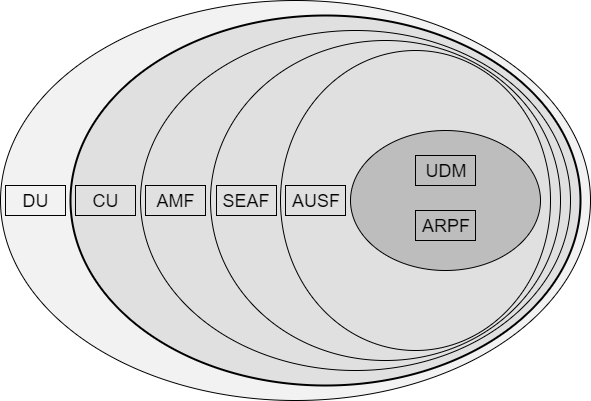 Rrjeti i aksesit radio ndahet në dy pjesë — DU (nga anglishtja. Njësitë e Shpërndara — njësi të shpërndara të rrjetit) dhe CU (nga anglishtja. Njësitë Qendrore — njësitë qendrore të rrjetit). Së bashku ata formojnë gNB — interfaci radio i stacionit të rrjetit 5G. DU nuk kanë qasje të drejtpërdrejtë në të dhënat e përdoruesve, pasi mund të vendosen në segmente të infrastrukturës së papërgatitur. CU duhet të vendosen në segmente të mbrojtura të rrjetit, pasi janë përgjegjës për përfundimin e trafikut të mekanizmave të sigurisë AS. Në thelbin e rrjetit ndodhet AMF, që përfundon trafikun e mekanizmave të sigurisë NAS. Në specifikimin aktual 3GPP 5G Faza 1 është përshkruar kombinimi AMF me funksionin e sigurisë SEAF, që përmban çelësin rrënjësor (i njohur gjithashtu si «çelësi ankor») të rrjetit të vizituar (të shërbimit). AUSF përgjigjet për ruajtjen e çelësit, i marrë pas një autentifikimi të suksesshëm. Ai është i nevojshëm për ripërdorim në rastet kur përdoruesi është i lidhur në mënyrë të njëkohshme me disa rrjete të qasjes radio. ARPF ruan të dhënat e përdoruesve dhe është analog me USIM te abonentët. UDR dhe UDM ruajnë informacionin e përdoruesve, që përdoret për të përcaktuar logjikën e gjenerimit të të dhënave të identifikimit, identifikuesve të përdoruesve, sigurisë së vazhdimësisë së seancës, etj.
Hierarkia e çelësave dhe skemat e shpërndarjes së tyre
në rrjetet e gjeneratës 5, ndryshe nga rrjetet 4G-LTE,procedura e autentifikimit ka dy përbërës: autentifikimin primar dhe atë sekondar. Autentifikimi primar është i detyrueshëm për të gjitha pajisjet e përdoruesve që lidhen me rrjetin. Autentifikimi sekondar mund të realizohet sipas kërkesës nga rrjetet e jashtme, nëse abonenti lidhet me ato.
Pas përfundimit të suksesshëm të autentifikimit primar dhe prodhimit të çelësit të përbashkët K ndërmjet përdoruesit dhe rrjetit, nga çelësi K nxirret KSEAF – një çelës i veçantë ankor i rrjetit të shërbimit. Më vonë, nga ky çelës gjenerohen çelësa që sigurojnë konfidencialitetin dhe integritetin e të dhënave të trafikut sinjal RRC dhe NAS.
Diagrami me shpjegime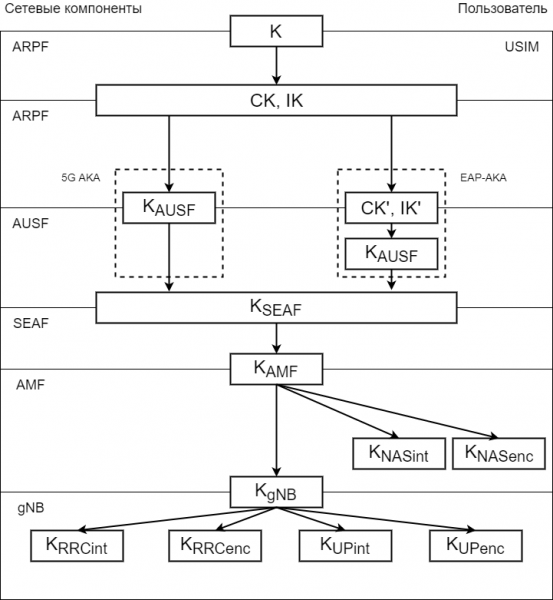
Simbolet:
CK (ang. Çelësi i Cipher)
IK (ang. Çelësi i Integritetit) – çelësi që përdoret në mekanizmat e mbrojtjes së integritetit të të dhënave.
CK’ (ang. Çelësi i Cipher) – një çelës tjetër kriptografik, i krijuar nga CK për mekanizmin EAP-AKA.
IK’ (ang. Çelësi i Integritetit) – një çelës tjetër, që përdoret në mekanizmat e mbrojtjes së integritetit të të dhënave për EAP-AKA.
KAUSF — krijohet nga funksioni ARPF dhe pajisja e përdoruesit gjatë 5G AKA dhe EAP-AKA. CK dhe IK KSEAF
— çelësi ankor që merret nga funksioni AUSF nga çelësi KAMFAUSF KAMF.
KAMF — çelë, e cila merret nga funksioni SEAF nga çelësi — çelësi ankor që merret nga funksioni AUSF nga çelësi.
KNASint, KNASenc — çelësat, që marrin funksioni AMF nga çelësi KAMF për mbrojtjen e trafikut sinjalizues të NAS.
KRRCint, KRRCenc — çelësat, që marrin funksioni AMF nga çelësi KAMF për mbrojtjen e trafikut sinjalizues të RRC.
KUPint, KUPenc — çelësat, që marrin funksioni AMF nga çelësi KAMF për mbrojtjen e trafikut sinjalizues të AS.
NH — çelësi ndërmjetës, që merret nga funksioni AMF nga çelësi KAMF për të siguruar sigurinë e të dhënave gjatë ndryshimeve.
KgNB — çelësi, që merret nga funksioni AMF nga çelësi KAMF për të siguruar sigurinë e mekanizmave të mobilitetit.
Skemat e gjenerimit të SUCI nga SUPI dhe anasjelltas
Skemat e marrjes së SUPI dhe SUCI
Gjenerimi i SUCI nga SUPI dhe SUPI nga SUCI:
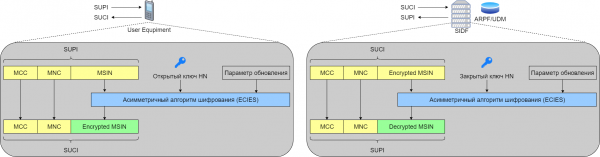
Autentikimi
Autentifikimi fillestar
Në rrjetet 5G, EAP-AKA dhe 5G AKA janë mekanizmat standardë të autentifikimit fillestar. Le ta ndajmë mekanizmin e autentifikimit fillestar në dy faza: faza e parë merret me iniciimin e autentifikimit dhe zgjedhjen e metodës së autentifikimit, e dyta — për autentifikimin reciprok midis përdoruesit dhe rrjetit.
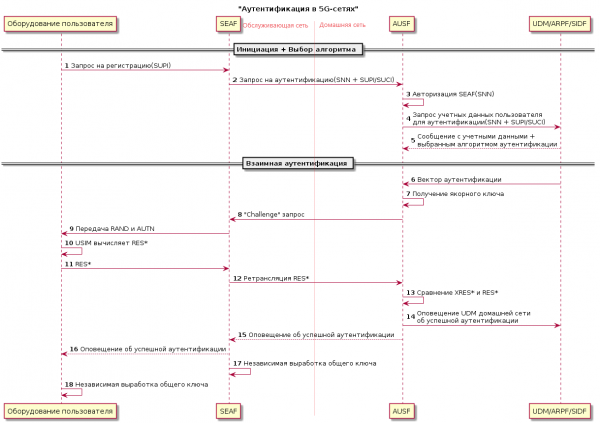
Iniciimi
Përdoruesi dërgon një kërkesë për regjistrim në SEAF, e cila përmban identifikuesin e fshehur të abonimit të përdoruesit SUCI.
SEAF dërgon një mesazh kërkese për autentifikim në AUSF (Nausf_UEAuthentication_Authenticate Request), që përmban SNN (emri i rrjetit shërbyes) dhe SUPI apo SUCI.
AUSF kontrollon nëse i është lejuar SEAF të përdorë këtë SNN. Nëse rrjeti shërbyes nuk është i autorizuar të përdorë këtë SNN, atëherë AUSF përgjigjet me një mesazh gabimi autorizimi "Rrjeti shërbyes nuk është i autorizuar" (Nausf_UEAuthentication_Authenticate Response).
Kërkesa për informacion për autentifikim nga AUSF në UDM, ARPF ose SIDF bëhet përmes SUPI ose SUCI dhe SNN.
Bazuar në SUPI ose SUCI dhe informacionin e përdoruesit, UDM/ARPF zgjedh metodën e autentifikimit që do të përdoret më pas dhe jep informacionet e përdoruesit.
Autentifikimi reciprok
Kur përdoret çdo metodë autentifikimi, funksionet rrjetërore UDM/ARPF duhet të gjenerojnë një vektor autentifikimi (AV).
EAP-AKA: UDM/ARPF fillimisht gjeneron vektorin e autentifikimit me bitin ndarës AMF = 1, pastaj gjeneron CK’ dhe IK’ nga CK, IK dhe SNN dhe formon një vektor të ri autentifikimi AV (RAND, AUTN, XRES*, CK’, IK’) që dërgohet në AUSF me udhëzimin për ta përdorur vetëm për EAP-AKA.
5G AKA: UDM/ARPF merr çelësin KAUSF nga CK, IK dhe SNN, pastaj gjeneron 5G HE AV (Vektori i Autentifikimit të Ambientit 5G). Vektori i autentifikimit 5G HE AV (RAND, AUTN, XRES, KAUSF) dërgohet në AUSF me udhëzimin për ta përdorur vetëm për 5G AKA.
Pas kësaj, AUSF merr çelësin e ankorës — çelësi ankor që merret nga funksioni AUSF nga çelësi nga çelësi KAUSF dhe dërgon në SEAF kërkesën «Challenge» në mesazhin «Nausf_UEAuthentication_Authenticate Response», që përmban gjithashtu RAND, AUTN dhe RES*. Më pas, RAND dhe AUTN dërgohen në pajisjen e përdoruesit përmes një mesazhi të sigurtë sinjalizimi NAS. USIM e përdoruesit llogarit RES* nga RAND dhe AUTN të marra dhe e dërgon atë në SEAF. SEAF e rimerr këtë vlerë në AUSF për verifikim.
AUSF krahason XRES* që ruhet në të me RES* që është marrë nga përdoruesi. Në rast të përputhjes, AUSF dhe UDM në rrjetin e shtëpisë së operatorit njoftohen për autenticitetin e suksesshëm, ndërsa përdoruesi dhe SEAF krijojnë një çelës KAMF nga — çelësi ankor që merret nga funksioni AUSF nga çelësi dhe SUPI për komunikimin e mëtejshëm.
Autenticiteti dytësor
Standarti 5G mbështet autenticitetin dytësor opsional në bazë të EAP-AKA midis pajisjes së përdoruesit dhe rrjetit të jashtëm të transmetimit të të dhënave. Në këtë rast, SMF vepron si autentifikues EAP dhe mbështetet në aktivitetin Kërkohet që përdoruesi të kalojë një autenticitet të parë në rrjetin e shtëpisë dhe të krijojë një kontekst të përbashkët të sigurisë NAS me AMF.
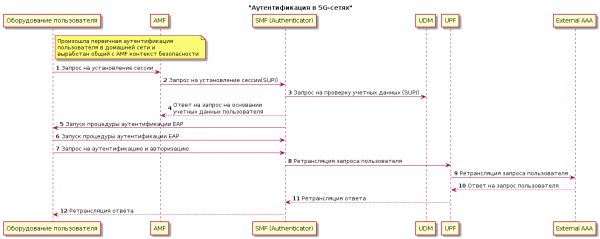
- Përdoruesi dërgon një kërkesë në AMF për të krijuar një seancë.
- AMF dërgon një kërkesë për krijimin e seancës në SMF duke specifikuar SUPI e përdoruesit.
- SMF verifikon akreditative e përdoruesit në UDM duke përdorur SUPI e dhënë.
- SMF dërgon përgjigje për kërkesën nga AMF.
- SMF aktivizon procedurën e autentifikimit EAP për të marrë leje për krijimin e seancës nga serveri AAA i rrjetit të jashtëm. Për këtë, SMF dhe përdoruesi shkëmbejnë mesazhe për të iniciuar procedurën.
- Përdoruesi dhe serveri AAA i rrjetit të jashtëm më pas shkëmbejnë mesazhe për të kryer autentifikimin dhe autorizimin e përdoruesit. Përdoruesi dërgon mesazhe te SMF, i cili nga ana tjetër shkëmben mesazhe me rrjetin e jashtëm përmes UPF.
- Megjithatë, ndërsa arkitektura e sigurisë 5G bazohet në ripërdorimin e teknologjive ekzistuese, ajo përballet me sfida të reja. Një numër i madh pajisjesh IoT, kufij të zgjeruar të rrjetit dhe elemente të arkitekturës së decentralizuar — këto janë vetëm disa nga parimet kyçe të standardit 5G, që ofrojnë mundësi për kriminelët kibernetikë.
Përfundim
Megjithëse arkitektura e sigurisë 5G bazohet në ripërdorimin e teknologjive ekzistuese, ajo përballet me sfida krejt të reja. Një numër i madh i pajisjeve IoT, kufijtë e zgjeruar të rrjetit dhe elementet e arkitekturës dekentrizuese janë disa nga parimet kyçe të standardit 5G, që i japin liri imagjinatës së kriminelëve kibernetikë.
Standardi kryesor për arhitekturën e sigurisë 5G — — përmban pikë kyçe mbi mekanizmat dhe procedurat e sigurisë. Në veçanti, përshkruan rolin e secilës nga VNF në mbrojtjen e të dhënave të përdoruesve dhe nyjave të rrjetit, në prodhimin e çelësave kriptografikë dhe në realizimin e procedurës së autentifikimit. Por as ky standard nuk jep përgjigje për pyetje të mprehta të sigurisë, që operatorët e komunikimit përballen gjithnjë e më shumë, sa më shumë që zhvillohen dhe hynë në përdorim rrjetet e brezit të ri.
Në këtë kontekst, dëshirojmë të besojmë se vështirësitë në funksionimin dhe mbrojtjen e rrjeteve të brezit të 5-të nuk do të ndikojnë aspak tek përdoruesit e zakonshëm, të cilëve u premtohet shpejtësi transmetimi dhe reagim si ai i djalit të shoqes së nënës dhe që mezi po presin të provojnë të gjitha mundësitë e deklaruara të rrjeteve të brezit të ri.
Useful links
Burimi: habr.com
