

Shpesh herë na duhet të punojmë me certifikatat SSL. Le të kujtojmë procesin e krijimit dhe instalimit të certifikatës (në përgjithësi për shumicën).
- Të gjeni një ofrues (faqja ku mund të blejmë SSL).
- Të gjeneroni CSR.
- Të dërgoni atë ofruesit.
- Të konfirmoni zotërimin e domeneve.
- Të merrni certifikatën.
- Të konvertoni certifikatën në formën e nevojshme (opsionale). Për shembull, nga pem në PKCS #12.
- Të instaloni certifikatën në serverin web.
Mjaft shpejt, jo e komplikuar dhe e qartë. Ky opsion është mjaft i përshtatshëm, nëse kemi maksimum një duzinë projekte. Por çfarë nëse ka më shumë dhe të paktën tri mjedise për secilin? Klasicja dev — staging — production. Në këtë rast, ia vlen të mendojmë për automatizimin e këtij procesi. Propozoj të thellohemi pak në problem dhe të gjejmë një zgjidhje që në vazhdim do të minimizojë shpenzimet kohore për krijimin dhe mirëmbajtjen e certifikatave. Artikulli do të përmbajë një analizë të problemit dhe një udhëzues të vogël për ripërsëritje.
Përpara se të filloj, dua të përmend se specializimi kryesor i kompanisë sonë është .net, dhe për rrjedhojë IIS dhe të gjitha pasojat përkatëse. Prandaj, klienti ACME dhe të gjitha veprimet për të do të përshkruhen gjithashtu nga pikëpamja e përdorimit të Windows.
Për kë është kjo e rëndësishme dhe disa të dhëna fillestare
Kompania K në emër të autorit. URL (si shembull): company.tld
Projekt X — një nga projektet tona, me të cilin arrita në përfundimin se duhet të lëvizim drejt maksimizimit të kursimit të kohës në punën me certifikatat. Ky projekt ka katër mjedise: dev, test, staging dhe production. Dev dhe test janë nga ana jonë, staging dhe production në anën e klientit.
Veçoria e projektit është se ka një numër të madh modulash, të cilat janë të aksesueshëm si sub-domena.
Pra, kemi imazhin e mëposhtëm:
Dev
Test
Staging
Production
projectX.dev.company.tld
projectX.test.company.tld
staging.projectX.tld
projectX.tld
module1.projectX.dev.company.tld
module1.projectX.test.company.tld
module1.staging.projectX.tld
module1.projectX.tld
module2.projectX.dev.company.tld
module2.projectX.test.company.tld
module2.staging.projectX.tld
module2.projectX.tld
…
…
…
…
moduleN.projectX.dev.company.tld
moduleN.projectX.test.company.tld
moduleN.staging.projectX.tld
moduleN.projectX.tld
Për production përdoret një certifikatë wildcard e blerë, këtu nuk ka pyetje. Por ajo mbulon vetëm nivelin e parë të nën-domenit. Prandaj, nëse ka një certifikatë për *.projectX.tld — atëherë për staging.projectX.tld do të funksionojë, por për module1.staging.projectX.tld nuk do të funksionojë. Nuk është se dua të blej një të veçantë.
Dhe ky është vetëm shembulli i një projekti të një kompanie. Dhe projekti, natyrisht, nuk është i vetëm.
Arsyet e përgjithshme për të angazhuar në zgjidhjen e këtij problemi duken rreth kësaj:
- Kohët e fundit Google ofroi të reduktojë maksimumin e afatit të vlefshmërisë së certifikatave SSL. Me të gjitha pasojat që rrjedhin.
- Të lehtësojë procesin e lëshimit dhe mirëmbajtjes SSL për nevojat e brendshme të projekteve dhe kompanisë si tërësi.
- Ruajtja e centralizuar e regjistrave të certifikatave, e cila pjesërisht zgjidh problemin e vërtetimit të domenit përmes DNS dhe azhurnimit automatik pasues, si dhe zgjidh çështjen e besimit të klientëve. Akoma, një CNAME në serverin e kompanisë partnerit/aktorit, sesa në një burim të jashtëm.
- E, dhe përfundimisht, në këtë rast, fraza "më mirë të kem se sa të mos kem" përshtatet shkëlqyer.
Zgjedhja e ofruesit të SSL dhe hapat përgatitorë
Nga opsionet e disponueshme të certifikatave SSL falas, u shqyrtuan cloudflare dhe letsencrypt. DNS për këtë (dhe disa projekte të tjera) janë në cloudflare, por unë nuk jam për përdorimin e certifikatave të tyre. Prandaj, u vendos të përdoret letsencrypt.
Për të krijuar certifikatën wildcard SSL duhet të konfirmohet pronësia e domenit. Kjo procedurë parashikon krijimin e një regjistri DNS (TXT ose CNAME), me verifikimin e tij pas lëshimit të certifikatës. Në Linux ka një utilitë — certbot, e cila lejon pjesërisht (ose plotësisht për disa ofrues DNS) të automatizojë këtë proces. Për Windows, nga opsionet e gjetura dhe të verifikuara u ndalova te WinACME.
Dhe regjistri për domenin është krijuar, kalojmë në krijimin e certifikatës:
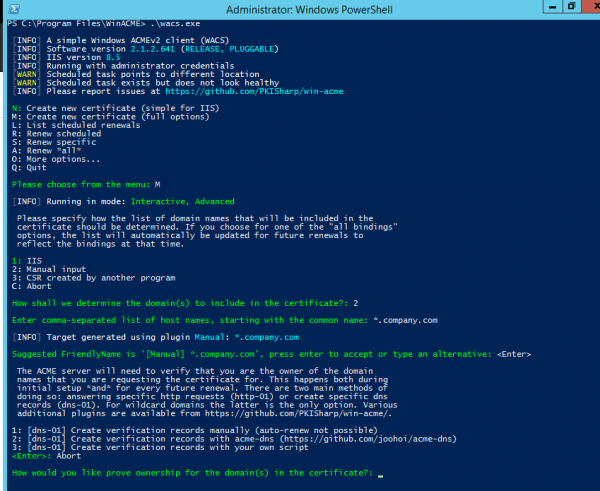
Na intereson rezultati i fundit, pra — opsionet e disponueshme të konfirmimit të pronësisë së domenit për lëshimin e certifikatës wildcard:
- Krijimi i regjistrave DNS manualisht (azhurtime automatike nuk mbështetet)
- Krijimi i regjistrave DNS me ndihmën e serverit acme-dns (më shumë mund të lexoni këtu.
- Krijimi i regjistrave DNS me ndihmën e skriptit të vet (analog i modulet cloudflare për certbot).
Në dukje të parë, pika e tretë duket e përshtatshme, por çfarë ndodh nëse ofruesi i DNS nuk e mbështet këtë funksionalitet? Na nevojitet një rast i përgjithshëm. Rasti i përgjithshëm është regjistrimi CNAME, të cilin të gjithë e mbështetin. Prandaj, ndalemi në pikën 2 dhe vazhdojmë të konfigurojmë serverin tonë ACME-DNS.
Konfiguroj serverin ACME-DNS dhe procesin e lëshimit të certifikatës
Për shembull, kam krijuar domenin 2nd.pp.ua, dhe më tutje do ta përdor atë.
Një kërkesë e domosdoshme për funksionimin e duhur të serverit është krijimi i regjistrimeve NS dhe A për domenin e tij. Dhe momenti i parë i pakëndshëm me të cilin kam përballur është që cloudflare (të paktën në modin e përdorimit falas) nuk lejon krijimin e njëkohshëm të regjistrimeve NS dhe A për të njëjtin host. Nuk është se është një problem, por në bind është e mundur. Mbështetjeja përgjigji se paneli i tyre nuk e lejon këtë. Nuk është problem, do të krijojmë dy regjistrime:
acmens.2nd.pp.ua. IN A 35.237.128.147
acme.2nd.pp.ua. IN NS acmens.2nd.pp.ua.
Në këtë fazë, hosti duhet të rezolvosh acmens.2nd.pp.ua.
$ ping acmens.2nd.pp.ua
PING acmens.2nd.pp.ua (35.237.128.147) 56(84) byte të dhënash
Por acme.2nd.pp.ua nuk do të rezolvosh, sepse serveri i DNS që e shërben akoma nuk është nisur.
Regjistrimet janë krijuar, kalojmë në konfigurimin dhe aktivizimin e serverit ACME-DNS. Ai do të jetojë në serverin ubuntu tim në docker kontenier, por është e mundur ta ndizni kudo ku ka golang. Windows gjithashtu do të përshtatej, por unë preferoj server Linux.
Krijojmë drejtoritë dhe skedarët e nevojshëm:
$ mkdir config
$ mkdir data
$ touch config/config.cfg
Do ta përdorim vim, redaktori juaj të preferuar të tekstit dhe do të fusim në config.cfg një model konfigurimit.
Për funksionimin e suksesshëm mjafton të rregullojmë seksionet general dhe api:
[general]
listen = "0.0.0.0:53"
protocol = "both"
domain = "acme.2nd.pp.ua"
nsname = "acmens.2nd.pp.ua"
nsadmin = "admin.2nd.pp.ua"
records =
    "acme.2nd.pp.ua. A 35.237.128.147",
    "acme.2nd.pp.ua. NS acmens.2nd.pp.ua.",                                                                                                                                                                                                  ]
...
[api]
...
tls = "letsencrypt"
…
Gjithashtu, nëse dëshirojmë, do të krijojmë skedarin docker-compose në drejtorinë kryesore të shërbimit:
version: '3.7'
services:
  acmedns:
    image: joohoi/acme-dns:latest
    ports:
      - "443:443"
      - "53:53"
      - "53:53/udp"
      - "80:80"
    volumes:
      - ./config:/etc/acme-dns:ro
      - ./data:/var/lib/acme-dns
E gatshme. Mund të nisni.
$ docker-compose up -d
Në këtë fazë, hosti duhet të fillojë të rezolvosh acme.2nd.pp.ua, dhe të shfaqë 404 në https://acme.2nd.pp.ua
$ ping acme.2nd.pp.ua
PING acme.2nd.pp.ua (35.237.128.147) 56(84) byte të dhënash.

$ curl https://acme.2nd.pp.ua
404 faqe e gjetur
Nëse kjo nuk ka ndodhur — docker logs -f për ndihmë, mirë, logjet janë mjaft të lexueshme.
Mund të fillojmë krijimin e certifikatës. Hapim powershell me emrin e administratorit dhe nisnim winacme. Na interesojnë zgjedhjet:
- M: Krijo certifikatën e re (mundësi të plota)
- 2: Hyrje manuale
- 2: [dns-01] Krijo regjistrimet e verifikimit me acme-dns (https://github.com/joohoi/acme-dns)
- Për pyetjen për lidhjen me serverin ACME-DNS, përgjigjemi me URL-në e serverit të krijuar (https). URL e serverit acme-dns: https://acme.2nd.pp.ua
Klienti jep një regjistrim që duhet të shtohet në serverin ekzistues DNS (proçedura është një herë):
[INFO] Krijimi i regjistrimit të ri acme-dns për domenin 1nd.pp.ua

Domeni: 1nd.pp.ua
Regjistrimi: _acme-challenge.1nd.pp.ua
Tipi: CNAME
Përmbajtja: c82a88a5-499f-464f-96e4-be7f606a3b47.acme.2nd.pp.ua.
Shënim: Disa panele të kontrollit të DNS shtojnë automatikisht pikën përfundimtare.
Vetëm një është e nevojshme.
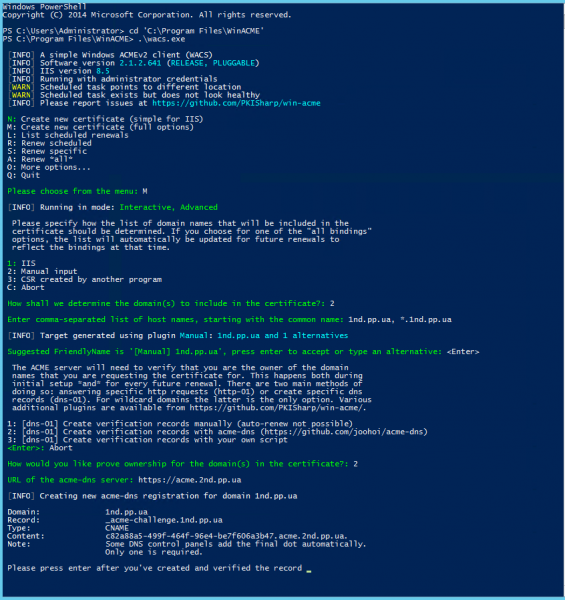
Krijojmë regjistrimin e nevojshëm dhe sigurohemi që ai është krijuar siç duhet:

$ dig CNAME _acme-challenge.1nd.pp.ua +short
c82a88a5-499f-464f-96e4-be7f606a3b47.acme.2nd.pp.ua.
Konfirmojmë që kemi krijuar regjistrimin e nevojshëm në winacme dhe vazhdojmë procesin e krijimit të certifikatës:
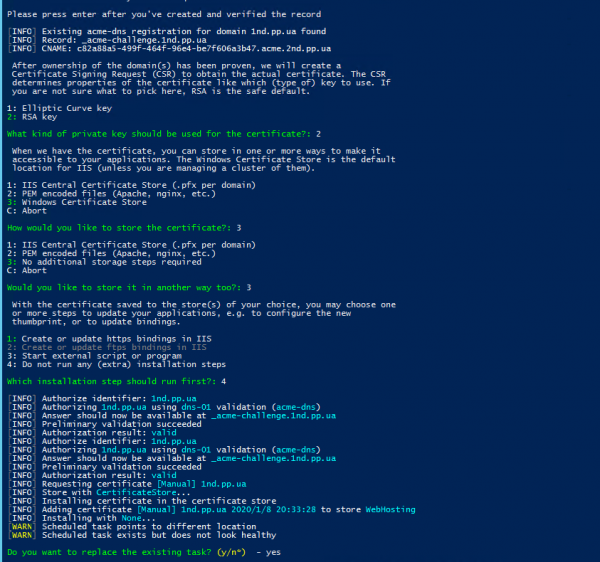
Si të përdorim certbot si klient është përshkruar këtu.
Me këtë, procesi i krijimit të certifikatës ka përfunduar, mund ta instaloni në serverin e uebit dhe ta përdorni. Nëse gjatë krijimit të certifikatës krijoni gjithashtu një detyrë në planifikues, atëherë procesi i përditësimit të certifikatës do të ndodhë automatikisht.
Burimi: habr.com
