

Dëshiroj të ndaj disa përshtypje mbi nevojën ose jo të një paneli kontrolli për një projekt komercial një-serverësh me një administrator shumë part-time. Historia filloi disa vite më parë, kur miq të miqve kërkuan nga unë të asistoj në blerjen e një biznesi — një site lajmesh — nga një këndvështrim teknik. Duhej të merja pak informacion se çfarë përdorej, të siguroja që të gjitha detajet e nevojshme të ishin transferuar në mënyrën e duhur dhe në sasi të mjaftueshme, dhe të vlerësoja strategjikisht se çfarë mund të përmirësohej.
Transaksioni u realizua, violinisti nuk ishte më i nevojshëm. Fundi. Në të vërtetë, jo.
Faqja ishte duke funksionuar në një VM me dy bëjka dhe 4 gigabajt në Linode, në një Debian5 të vjetër me një uptime prej 400 ditësh dhe me një listë të tillë pakashumë të pakove të paazhuara. Pjesa web ishte në një CMS të shkruar me dorë, nginx, php5.3 FPM, mysql e optimizuar përmes Percona. Në parim, funksiononte.
Paralelisht me bisedat me mua, pronari i ri po kërkonte një programues për të sjellë projektin sipas pritshmërive. Gjeti. Programuesi vlerësoi trafikun dhe volumet dhe vendosi se di si të bëjë optimizimin dhe menaxhimin e kostove. Ai migrroi të gjithë faqen në një hosting të përbashkët 700-rublesh nën menaxhimin e IS****er që i ishte i njohur. Pas disa ditësh, përsëri një telefonatë nga pronari: "gjithçka po ngadalësohet dhe duket se na kanë sulmuar". Unë përpiqesha të rregulloja situatën përmes panelit, por pas disa përpjekjeve të dështuara për të ndryshuar versionin e PHP-së ose handlerin nga fcgi në fpm, u dorëzova dhe shkova në shell. Atje gjetëm debugging të aktivizuar, i cili shfaqte një fjalëkalim për MySQL në të gjithë internetin, 777 për disa dosje, të cilat deri në atë moment ishin të mbushura me malware dhe të ngjashme. Pronari e kuptoi dhe vendosi se të kursesh për hosting, programuesin dhe një administrator që do të kontrollonte me një sy si shkonin punët — është gabim.
Po shkruajmë në RuVDS. Pak më afër se Linode britanik dhe nëse ndonjëherë dëshiron të ruash të dhëna personale, nuk do të jetë e nevojshme të kalosh diku tjetër. Duke qenë se projekti planifikohej të zgjerohej, morëm një VM "për rritje": 4 bërthamë, 8 GB memorie, 80 GB disk. Nuk është se nuk di të punoj me konfigurimet e nginx manualisht, thjesht nuk kisha entuziazëm për të u angazhuar kaq intimitet në këtë projekt (shih më sipër për orarin part-time). Prandaj, instalova Plesk (këtu do ta lë jashtë detajet e instalimit, sepse në fakt nuk ka shumë: nisa installer-in, vendosa fjalëkalimin për adminin, futa çelësin – dhe kjo është e gjitha), atëherë ky ishte versioni 17.0. Cilësimet themelore funksionojnë mjaft mirë nga kutia, ka edhe fail2ban dhe versionet më të fundit të disponueshme të PHP dhe nginx.
Ndoshta, duhet të ndalem dhe të shpjegoj se pse ai. Duke qenë se merrem me këto gjëra rrallë, dhe nuk kam asnjë mjet të veçantë dhe grumbullin e përgatitur për çdo rast, ishte e qartë se nevojitej ndonjë automatizim i gjërave bazike, për të siguruar që, së pari, të bëhej shpejt, së dyti, në mënyrë të sigurt, dhe së treti, të gjithë praktikat më të mira të ishin tashmë të zbatueshme.
Pra, e vendosa. Kur ndihmat e kohës ishin mjaft të konsiderueshme, rindezja e sitit në serverin e ri doli të ishte praktikisht momentale. Mbetej vetëm të prishja konfigurimin e MySQL, t'i jepja atij gjysmën e memorjes dhe të rrisja numrin e pool-eve të buferëve, dhe t'i jepja nginx gjysmën e bërthamave (Plesk nuk e prek konfigurimin global), dhe brenda disa ditësh të shkoja në shell për të parë statistikat e mysqltuner. Po, dhe bleva ImunifyAV të paguar nga katalogu i shtesave, për të liruar nga malware që ishte ngarkuar. U gjendën rreth 11000 skedarë të infektuar. Kjo është e neveritshme, sepse në statika po lëshohej kode të obfuskuara dhe të pastronte këtë me dorë do të ishte krejt e mërzitshme. Fillimisht provova ClamAV, por, siç u pa, ai nuk merret me këtë lloj gjëje, ndërsa ImunifyAV munde. Për më tepër, skedarët e trajtuar mbeten në gjendje punuese, thjesht hiqet pjesa me malware.
Arithmetic is simple: 50$ në muaj për VM, 10$ për Plesk (në të vërtetë më pak, sepse e blenë menjëherë për një vit me një zbritje prej dy muajsh) dhe 3$ për antivirusin. Ose shumë valixhka parash për kohën time, e cila do ta kaloja në server në fillim duke përballuar këto stallat manualisht. Pronari është i kënaqur me këtë plan.
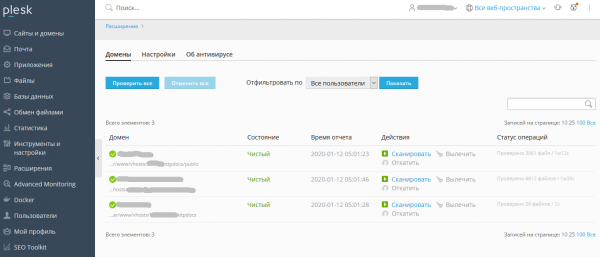
Ndërkohë, gjetëm një programues të ri. U dakorduam me të për shpërndarjen e përgjegjësive, bëre një subdomain për versionin testues dhe puna filloi. Ai ishte duke ndërtuar versionin e ri të faqes në Laravel, ndërsa unë po shikoja në fail2ban%).
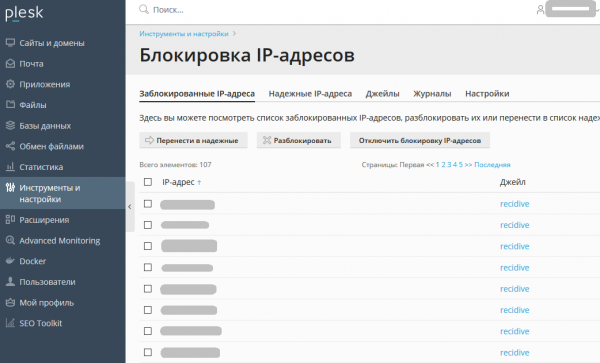
Është interesante që fluksi i kuriozëve nuk ndalet dhe në listën e të bllokuarve gjithmonë ka rreth njëqind adresa. Efekti është interesant: në veçanti, zakonisht, nëse unë hyj në shell, në përshëndetje shoh rreth 20000-30000 përpjekje të dështuara për të hyrë përmes SSH. Me fail2ban të aktivizuar, rreth 70. Mundësitë e angazhimit: 0. Pa ndonjë pikë katrori, fatkeqësisht, nuk kaluam. Nga default ishte “gjysmëaktiv” WAF (modsecurity): në modalitetin e zbulimit. Pra, ai shkruante aktivitetin e dyshimtë në log, por në fakt nuk merrte asnjë veprim. Ndërsa fail2ban lexonte të gjitha log-et pa dallim, sipas jails të aktivizuara, dhe bllokonte gjithçka që lëvizte. Kështu që bllokuam gjysmën e redaksisë :D. Duhej të çaktivizoja këtë jail dhe adresat IP të nevojshme për siguri t’i vendosja në listën e bardhë. Përpjekjet e angazhimit: dy herë të gjuaja me miun dhe të mësoja redaktorët të thonin adresën e tyre IP.
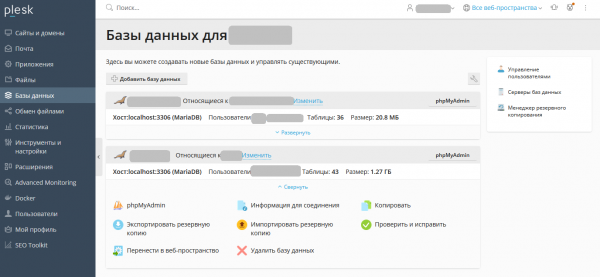
Ajo që i pëlqeu gjithashtu programuesit — mundësia për të ngarkuar bazat e të dhënave direkt në panel dhe akses të shpejtë në phpMyAdmin.
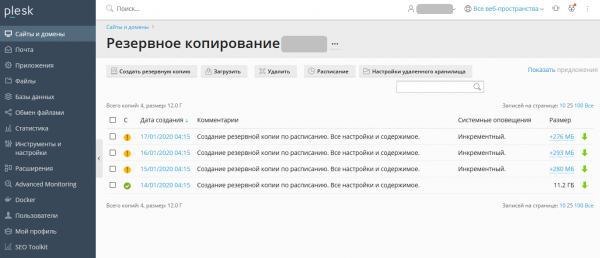
Ajo që më pëlqeu mua — log-et dhe backup-et. Log-et shkruhen dhe rotullohen vetë nga kutia; backup-et janë shumë të lehta për t'u konfigurueshëm. Në kohën më të zakonshme bëhet një backup i plotë, diku rreth 10 gigabajt, dhe pastaj çdo ditë një inkremental, rreth 200 megabajt, gjatë një jave. Rindërtimi është granular, deri në skedar ose bazë të dhënash specifike. Nëse duhet të rikuperohet nga inkrementali, nuk është e nevojshme të fillohet me pjesën e plotë dhe të rinovohet e gjithë zinxhiri, Plesk e bën gjithçka vetë. Backup-et mund të ngarkohen kudo: në ftp, në dropbox, s3 bucket, google drive dhe të tjera.
Dita D: programuesi më në fund përfundoi motorin e ri, e ngarkuam në prodhim, importuam të dhënat e vjetra dhe u ulëm të zgjidhnim ngjyrën e Maserati-t tonë të ardhshëm. Ende po zgjedhim.
Filluan problematikat e para. I reja faqe ishte pritur të ishte më e rëndë se e vjetra, por problemi i vërtetë ishte se për të tërhequr trafik përdornim, mes të tjerash, Yandex.Zen, i cili sjell vizitorë në grupe. Faqja po dështon me 150 lidhje të njëkohshme (nuk po flas për RPS, sepse nuk e matëm). Filluam të shtypnim butonat dhe të rregullojmë parametrat në zonën e php_fpm:
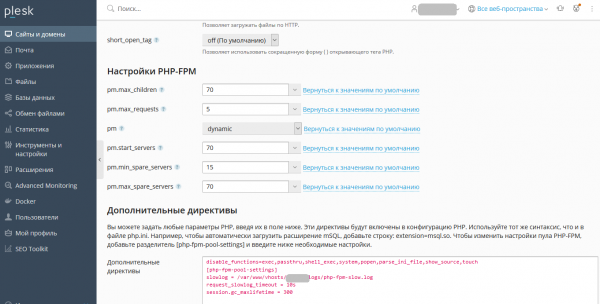
O, tashmë mban 500 lidhje. Me aplikimin e kartës kredite për fondet e promovimit, valët e trafik duket se janë rritur. Milestone-i tjetër janë 1000 lidhje të njëkohshme. Këtu u desh të rafinojmë kodin dhe të shohim në thellësi muskujt. Plesk në këtë nuk ndihmoi, por kjo nuk pritej shumë. Aktivizuam log-un e pyetjeve të ngadalta, vendosëm indekse në bazë, e hoqëm kërkesat e tepërta nga kodi, dhe një herë tjetër e rregulluam konfigurimin e mysql sipas këshillave nga mysqltuner.
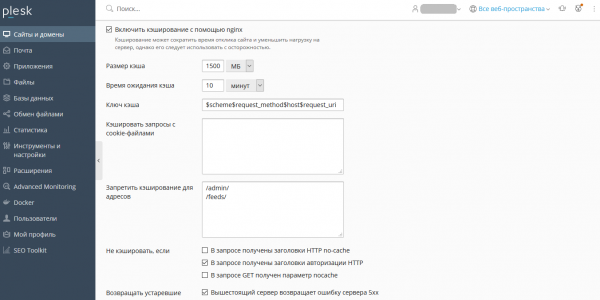
Sfidë e re — 2000 lidhje. Pikërisht sapo doli versioni Plesk 17.8, i cili, përveç të tjerave, shtoi caching për nginx. U rinovuam (për çudi lehtësisht). Po e provojmë. Funksionon! Dhe menjëherë ndodhi një problem, ndaloi puna e feed-it të Yandex Zen. Site-i punon, por feed-i jo. Nëse feed-i nuk punon, nuk ka trafik. Atmosfera bëhet e tensionuar. Nën presionin e rrethanave dhe nga mungesa e fantazisë, vendosa menjëherë të përdor strace për nginx dhe gjeta se çfarë po kërkonte. Doli se në një moment, nginx-i idiot kishte cached një gabim 500 si përgjigje për kërkesën yandex për feed.xml. E rregulluam duke shtuar përjashtime në konfigurimin e caches:
Natyrisht, pronari ka nevojë për MË SHUMË, valët ngadalë po rriten. Deri tani po e menaxhojmë, por paraprakisht filluam të eksperimentojmë me memcached, e cila për fat të mirë Laravel e mbështet gati pa ndihmë. Nuk doja të instalonim memcached me dorë për ta "luajtur", kështu që vendosëm një imazh docker. Drejt nga paneli.
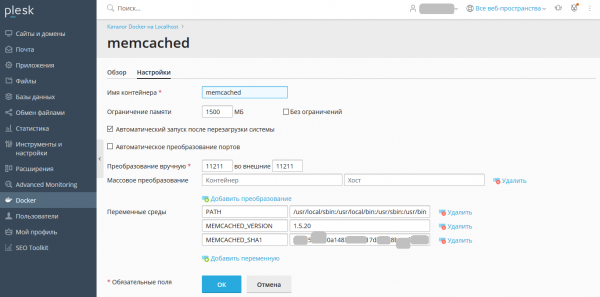
Mirë, po gënjej, duhej të hyja në shell dhe të instalonim modulin përmes pecl. Drejt për . Nuk kam çfarë të them për rritjen e kapacitetit, nuk kishte flukse shumë të mëdha. Motori i sitit u lidh me localhost:11211, statistikat po shfaqen, memoria po përdoret. Nëse funksionon mirë, do të shohim se çfarë të bëjmë më tej. Ose do ta lëmë kështu, ose do të vendosim një "të vërtetë" direkt në OS. Ose po ashtu do të provojmë redis.
Më pas, kishte nevojë për të krijuar një dërgesë postare. Asnjë relayer, vetëm autentifikimi smtp. Krijova një adresë postare dhe përmes të dhënave të saj bëjmë dërgesën përmes PHP.
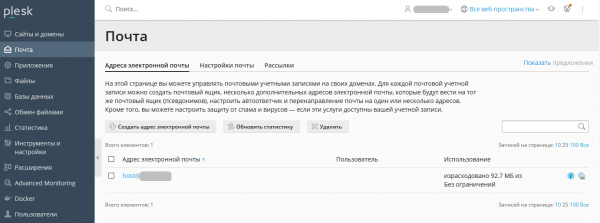
Jo shumë kohë më parë dolën Plesk Obsidian (18.0), u rinovuam pa frikë sipas përvojës së kaluar. Të gjitha shkuan shumë pa probleme, nuk kam asgjë për të treguar. Nga e mira — ndërfaqja është bërë shumë më cilësore, është modernizuar dhe në disa vende është bërë më e lehtë për t'u përdorur. Gjë interesante Advanced Monitoring në Grafana.
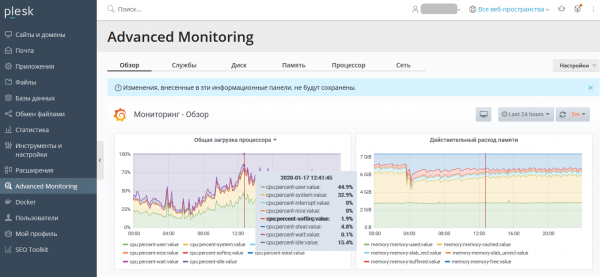
Derisa nuk kam hulumtuar thellësisht me të, por mund të konfigurosh, për shembull, alarmin për çdo parameter në e-mail. Për pronarin, lol.
Duke jam thënë për ndërfaqen, ajo është adaptuese dhe punon mjaft mirë në telefon. Në fazat e hershme, kur ne po përpiqeshim të gjenim konfigurimet optimale të PHP dhe gjërave të tjera, kjo ka qenë shumë e dobishme. Sidomos kur programuesi, në një përplasje entuziazmi për punë, bën diçka në orën 23:00, ndërkohë që unë, në një përplasje entuziazmi për punë, po pi vodka në banjë, dhe është E DOMOSDOSHME të kaloj diçka.
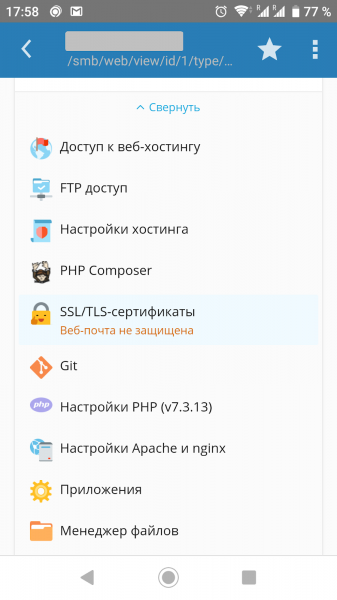
O, përtej kësaj. Në imazh duket se është paraqitur PHP Composer. Akoma nuk e kemi provuar, por për shembull, për Laravelin mund të kursejmë disa hyrje në shell dhe disa kohë për instalimin e varësive. Një sistem i tillë ekziston për Node.JS dhe Ruby.
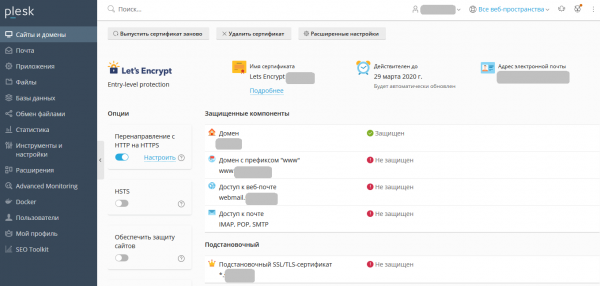
Me SSL gjithçka është e thjeshtë. Nëse domeni rezolvohet atje ku duhet, Let’s Encrypt krijohet me një klik dhe përditësohet vetë më pas, si për domenin vetë, ashtu edhe për subdomenet, dhe madje edhe për shërbimet e postës.
Plesk vetë si software në këtë kohë është mjaft i këndshëm dhe stabil. Përditësohet vetë dhe OS-në qetë, konsumon pak burime, punon saktësisht. Nuk e mbaj mend të kem hasur ndonjëherë ndonjë defekt të dukshëm të produktit. Sigurisht, kishte probleme, por ato ishin ose për shkak të papërsosmërisë së konfigurimit, ose diku në pikën e lidhjes, kështu që nuk ka shumë për t'u ankuar. Përgjithësisht, përshtypjet nga puna me Plesk janë pozitive. Çfarë nuk ka, dhe duhet ta kuptoni këtë, është cila (çdo) klasterizim. As LB, as HA. Mund të provosh, por përpjekja do të jetë kaq e madhe sa që më mirë është të bësh diçka ndryshe në fillim.
Mendoj se mund të përmbledhim. Për rastet kur administratori nuk është i pranishëm, ose është shumë pak, kurcmimi i hostimit dhe i faqeve që funksionojnë në të tejkalon, le të themi, 100€ , kur nuk bëhet fjalë për ndarjen e një serveri me 1500 faqje, kur ajo që merr vendimin ka opsionin të punësojë një administrator në gjysmë slagë, ose të blejë software dhe të angazhojë një administrator në "gjysmë rroge", ose ta lërë krejtësisht pa administratore — ka sigurisht kuptim. Nga pikëpamja e administratorit të largët — po ashtu. 10$ në muaj, por kursen kohë dhe shton fleksibilitet në punë për një shumë shumë më të madhe. Nëse, për shembull, dikush më kërkon me ngulm të marr një projekt të ngjashëm nën kujdesin tim, do të insistoj për kalimin në Plesk.oDoli Wine 5.0
Burimi: habr.com
