

Kompania Intel informacione mbi dy dobësitë e reja në CPU Intel, të shkaktuara nga rrjedhja e të dhënave nga Cache L1D (, L1DES - L1D Eviction Sampling) dhe regjistrat e vektorëve (, VRS - Sampling e Regjistrit të Vektorëve). Dobësitë iu përkasin klasës (Microarchitectural Data Sampling) dhe bazohen në përdorimin e metodave të analizës përmes kanaleve të jashtme për të dhënat në strukturat mikroarkitekturore. AMD, ARM dhe procesorët e tjerë nuk preken nga këto probleme.
Dobësia më e madhe paraqet dobësia L1DES, e cila blloqet e të dhënave të mbajtura në cache (cache line), të cilat bëhen të zëvendësuara nga cache i nivelit të parë (L1D), në bufferin e mbushjes (Fill Buffer), i cili në këtë pikë duhet të jetë i zbrazët. Përdoren metoda të analizës përmes kanaleve të jashtme për të përcaktuar të dhënat e mbajtura në bufferin e mbushjes, të propozuara më parë në sulmet (Microarchitectural Data Sampling) dhe (Transactional Asynchronous Abort). Natyra e mbrojtjes së mëparshme nga
MDS dhe TAA ka qenë pastrimi i bufereve mikroarkitekturore para ndryshimit të kontekstit, por, siç ka dalë, nën disa kushte të dhënat shfaqen spekulativisht në buferët pas operacionit të pastrimit, prandaj metodat MDS dhe TAA mbeten të aplikueshme.
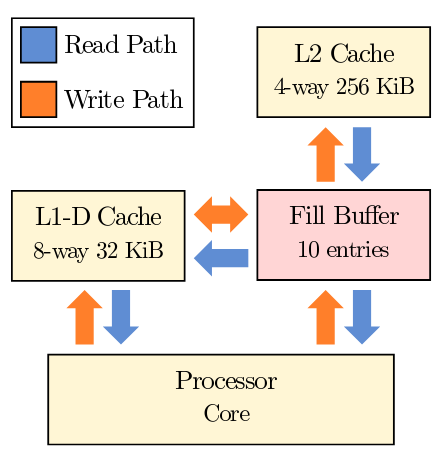
Si rezultat, një sulmues mund të arrijë të përcaktojë të dhënat e zëvendësuara nga cache i nivelit të parë, të cilat janë modifikuar gjatë ekzekutimit të aplikacionit, i cili kishte mbajtur aktualisht bërthamën e CPU, ose aplikacione që ekzekutohen paralelisht në rrjetet logjikë të tjera (hyperthread) në të njëjtën bërthamë CPU (çaktivizimi i HyperThreading e zvogëlon efikasitetin e sulmit). Ndryshe nga sulmi , L1DES nuk lejon zgjedhjen e adresave fizike specifike për verifikim, por ofron mundësinë për të ndjekur në mënyrë pasive aktivitetin në rrjetet logjikë të tjera, në lidhje me ngarkimin ose ruajtjen në memorie të vlerave.
Në bazë të L1DES, ekipe të ndryshme kërkuesish kanë zhvilluar disa variante sulmesh, të cilat potencialisht lejojnë nxjerrjen e informacionit konfidencial nga procese të tjera, sistemi operativ, makina virtuale dhe enclave të mbrojtura SGX.
- Ekipi VUSec metodën e sulmit RIDL për dobësinë L1DES. E disponueshme , i cili përfshin gjithashtu kalimin e metodës së mbrojtjes MDS të propozuar nga Intel, e bazuar në përdorimin e instrukcioneve VERW për të pastruar përmbajtjen e bufeve mikroarkitekturorë në momentin e rikthimit nga bërthama në hapësirën e përdoruesit ose në rastin e kalimit të kontrollit në sistemin mik. (kërkuesit fillimisht theksuan se VERW (pastrimi i bufeve mikroarkitekturorë) nuk ishte i mjaftueshëm për mbrojtje dhe kërkohej një rivendosje e plotë e caches L1 me çdo kalim konteksti).
- Ekipa përditësoi duke marrë parasysh dobësinë L1DES.
- Kërkuesit nga Universiteti i Miçiganit zhvilluan një metodë të vetme sulmi (), e cila lejon nxjerrjen e informacionit të besueshëm nga bërthama e sistemit operativ, makinat virtuale dhe enklavat e mbrojtura SGX. Metoda bazohet në me mekanizmin e ndërprerjeve asinkrone të operacioneve (TAA, TSX Asynchronous Abort) për të përcaktuar përmbajtjen e mbushjes së buffers pas rrjedhjes së të dhënave nga cache L1D.
Dobësia e dytë VRS (Vector Register Sampling) me rrjedhjen në bufferin e ruajtjes (Store Buffer) të rezultateve të operacioneve të leximit nga regjistrat vektorë, të modifikuar gjatë ekzekutimit të instrukcioneve vektoriale (SSE, AVX, AVX-512) në të njëjtën bërthamë CPU. Rrjedhja ndodh në një kombinim mjaft të rrallë rrethanash dhe shkaktohet nga operacioni që ekzekutohet spekulativisht, i cili çon në pasqyrimin e gjendjes së regjistrave vektorë në bufferin e ruajtjes, vonohet dhe përfundon pas pastrimit të bufferit, dhe jo përpara tij. Njësoj si me dobësinë L1DES, përmbajtja e bufferit të ruajtjes mund të përcaktohet më pas përmes metodave të sulmëve MDS dhe TAA.
Kërkuesit nga grupi VUSec , i cili mundëson përcaktimin e vlerave të regjistrave vektorë, të marra si rezultat i llogaritjeve në një rrjedhë logjike tjetër të të njëjtit bërthamë CPU. Kompania Intel dobësinë VRS si shumë të komplikuar për të realizuar sulme reale dhe i dha një nivel minimal rreziku (2.8 CVSS).
Informacionet mbi problemet i janë dërguar Intel në maj 2019 nga ekipi Zombieload nga Universiteti Teknik i Gracit (Austria) dhe grupi VUSec nga Universiteti Amsterdam, dhe më vonë, pas analizës së vektorëve të tjerë të aplikimit të sulmeve MDS, dobësitë janë konfirmuar nga disa hulumtues të tjerë. Në raportin e parë MDS, informacionet mbi problemet L1DES dhe VRS nuk u përfshinë për shkak të mungesës së një rregullimi. Rregullimi nuk është ende në dispozicion, por afatet e caktuara për moszbulim kanë skaduar.
Si metoda alternative mbrojtëse, rekomandohet çaktivizimi i HyperThreading. Për të bllokuar dobësinë në anën e bërthames, propozohet që të pastroni cache L1 në çdo kalim konteksti (MSR bita MSR_IA32_FLUSH_CMD) dhe të çaktivizoni zgjerimin TSX (MSR bita MSR_IA32_TSX_CTRL dhe MSR_TSX_FORCE_ABORT).
Intel të publikojë një përditësim të mikro-kodit me implementimin e mekanizmave për bllokimin e problemeve në një të ardhme të afërt. Intel gjithashtu vëren se përdorimi i metodave mbrojtëse të propozuara në vitin 2018 ndaj sulmit (L1 Terminal Fault) lejon bllokimin e shfrytëzimit të dobësisë L1DES nga ambientet virtuale. Sulmi procesorët Intel Core, duke filluar nga gjenerata e gjashtë (Sky, Kaby, Coffee, Whiskey, Amber Lake etj.), si dhe disa modele Intel Xeon dhe Xeon Scalable.
Gjithashtu mund të theksohet , duke lejuar aplikimin e metodave të sulmit për të përcaktuar përmbajtjen e hash-it të fjalëkalimit root nga /etc/shadow gjatë përpjekjeve periodike të autentifikimit. Nëse fillimisht exploit-i i propozuar përcaktonte hash-in e fjalëkalimit për , ndërsa pas aplikimit të pikëpërmbysjes gjatë funksionimit të mekanizmit të ndërprerjes asinkrone të operacioneve (TAA, TSX Asynchronous Abort) kryente operacionin e ngjashëm për , varianti i ri kryen sulmin për 4 sekonda.
Burimi: opennet.ru
