

Njëherazi, puna me distancë u bë një format i kërkuar dhe të nevojshëm. E gjitha për shkak të COVID-19. Masat e reja për parandalimin e infeksionit po shfaqen çdo ditë. Në zyra matet temperatura, dhe disa kompani, përfshirë të mëdhatë, po i transferojnë punonjësit në punën me distancë për të reduktuar humbjet nga pezullimi dhe sëmundjet. Në këtë kontekst, sektori IT me përvojën e tij në punën me ekipe të shpërndara ka avantazh.
Ne në NII SOKB nuk jemi për herë të parë duke u angazhuar në organizimin e qasjes së largët në të dhënat e korporatës nga pajisjet mobile dhe e dimë se puna me distancë është një çështje e komplikuar. Më poshtë do të tregojmë se si zgjidhjet tona ndihmojnë në menaxhimin e sigurt të pajisjeve mobile të punonjësve dhe pse kjo është e rëndësishme për punën me distancë.
Çfarë i nevojitet punonjësit për të punuar me distancë?
Seti standard i shërbimeve për të cilat duhet siguruar qasje të largët për një punë të plotë përfshin shërbime komunikimi (email, mesazher), burime në internet (portale të ndryshme, si p.sh. service desk ose sistemi i menaxhimit të projekteve) dhe skedarë (sistemet e menaxhimit të dokumenteve elektronike, kontrollin e versioneve etj.).
Nuk mund të shpresojmë që kërcënimet për sigurinë do të presin derisa të përfundojmë luftën me coronavirusin. Me punën e largët ka rregulla të sigurta që duhet të respektohen edhe gjatë pandemisë.
Informacioni i rëndësishëm për biznesin nuk mund të dërgohet thjesht në emailin personal të punonjësit, për t'u lexuar dhe përpunuar në smartphone-in e tij. Smartphone-i mund të humbasë, mbi të mund të instalohet aplikacione që vjedhin informacion, përfundimisht, mund të luajnë fëmijët mbi të, që qëndrojnë në shtëpi për shkak të të njëjtit virus. Pra, sa më e rëndësishme të jetë informacioni me të cilin punon punonjësi, aq më mirë duhet të mbrohet. Edhe mbrojtja e pajisjeve mobile duhet të jetë po aq e fortë sa ajo e pajisjeve stacionare.
Pse një antivirus dhe VPN nuk mjaftojnë?
Për vendet e punës stacionare dhe laptopët që përdorin OS Windows, instalimi i antivirusit është një masë e arsyeshme dhe e nevojshme. Por për pajisjet mobile, kjo nuk është gjithmonë kështu.
Arkitektura pajisjeve Apple pengon ndërveprimin informativ midis aplikacioneve. Kjo kufizon shkallën e mundshme të pasojave të malware: nëse përdoret një dobësi e klientit të postës, atëherë veprimet nuk mund të dalin përtej këtij klienti të postës. Në të njëjtën kohë, kjo politikë zvogëlon efikasitetin e punës së antiviruseve. Tani nuk është e mundur të kontrolloni automatikisht një skedar që ka ardhur përmes postës.
Në platformën Android, si për viruset ashtu edhe për antiviruset, ka më shumë perspektiva. Megjithatë, pyetja për qëllim është ende e pranishme. Për të instaluar malware nga dyqani i aplikacioneve, do të duhet të jepni manualisht shumë leje. Përdoruesit e keqëtrajtuar marrin të drejtat e aksesit vetëm nga ata përdorues që i lejojnë aplikacionet të bëjnë gjithçka. Në praktikë, mjafton të ndalohet përdoruesve instalimi i aplikacioneve nga burime të panjohura, që "tabletat" për aplikacionet me pagesë që janë instaluar falas të mos "shërojnë" sekretet korporative nga konfidencialiteti. Por kjo masë i tejkalon funksionet e antivirusit dhe VPN.
Përveç kësaj, VPN dhe antivirusët nuk do të mund të kontrollojnë se si sillet përdoruesi. Logjika sugjeron që në pajisjen e përdoruesit duhet të vendoset së paku një fjalëkalim (si mbrojtje nga humbja). Por prania e fjalëkalimit dhe siguria e tij varen vetëm nga ndërgjegjësimi i përdoruesit, mbi të cilin kompania nuk mund të ketë ndikim.
Sigurisht, ekzistojnë metoda administrativ. Për shembull, dokumentet e brendshme, sipas të cilave punonjësit do të mbajnë përgjegjësi personale për mungesën e fjalëkalimeve në pajisje, instalimin e aplikacioneve nga burime të pasigurta etj. Madje mund të bëhet që të gjithë punonjësit, para se të dalin në punë të largët, të nënshkruajnë një përditësim të përshkrimit të punës që përmban këto pika. Por le të jemi të sinqertë: kompania nuk do të jetë në gjendje të kontrollojë se si zbatohet kjo udhëzim në praktikë. Ajo do të jetë e zënë me rindërtimin urgjent të proceseve kryesore, ndërsa punonjësit, përkundër politikave të vendosura, do të kopjojnë dokumentet konfidenciale në Google Drive-in e tyre personal dhe do të hapin qasje në to përmes lidhjes, sepse është më e lehtë të punosh së bashku në dokument.
Prandaj, puna e papritur nga distanca e zyrës është një test për qëndrueshmërinë e kompanisë.
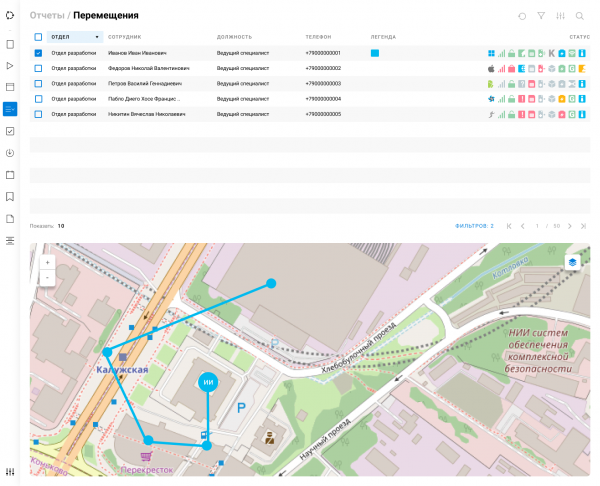
Menaxhimi i mobilitetit korporativ
Sa i përket sigurisë informative, pajisjet mobile përbëjnë një kërcënim dhe një mundësi potenciale për zbrazëti në sistemin mbrojtës. Zgjidhjet e klasës EMM (menaxhimi i mobilitetit të ndërmarrjeve) janë të destinuara për të mbushur këtë zbrazëtirë.
Menaxhimi i mobilitetit korporativ (EMM) përfshin funksionet e menaxhimit të pajisjeve (MDM, menaxhimi i pajisjeve mobile), aplikacioneve të tyre (MAM, menaxhimi i aplikacioneve mobile) dhe përmbajtjes (MCM, menaxhimi i përmbajtjes mobile).
MDM është “kërcënimi” i nevojshëm. Nëpërmjet funksioneve MDM, administratori mund të rinisë ose të bllokojë pajisjen, nëse është humbur, të konfigurojë politikat e sigurisë: kërkesa për fjalëkalim dhe komplikuarësinë e saj, ndalimi i funksioneve të debugimit, instalimi i aplikacioneve nga apk, etj. Këto mundësi bazike mbështeten në pajisjet mobile të të gjithë prodhuesve dhe platformave. Rregullime më të imtë, për shembull, ndalimi i instalimit të rikuperimeve të personalizuara, janë të disponueshme vetëm në pajisjet e disa prodhuesve.
MAM dhe MCM janë “sherbet” në formën e aplikacioneve dhe shërbimeve, të cilat ato ofrojnë akses. Pas sigurimit të një niveli të mjaftueshëm sigurie me MDM, është e mundur të ofrohet qasje të sigurt në mjetet korporative përmes aplikacioneve të instaluara në pajisjet mobile.
Në shikim të parë duket se menaxhimi i aplikacioneve është një detyrë që i përket ekskluzivisht IT-së, e cila përfshin operacione elementare si "instalo aplikacionin, konfiguroni aplikacionin, përditësoni aplikacionin në versionin e ri ose rikthejeni atë në versionin e mëparshëm". Në të vërtetë, siguria është thelbësore këtu gjithashtu. Nuk është mjaft të mjaftohemi vetëm me instalimin dhe konfigurimin e aplikacioneve të nevojshme për punë në pajisje, por gjithashtu duhet të mbrojmë të dhënat korporative nga ngarkimi në Dropbox të personalizuar ose Yandex.Disk.
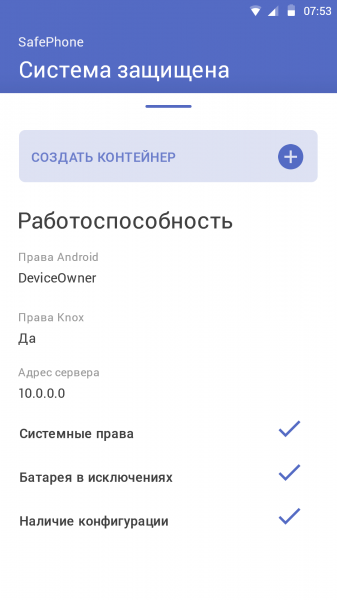
Për të ndarë korporatën dhe atë personale, sistemet moderne EMM ofrojnë krijimin e një konteineri në pajisje për aplikacionet korporative dhe të dhënat e tyre. Përdoruesi nuk mund të nxjerrë të dhëna jashtë konteinerit pa autorizim, kështu që shërbimi i sigurisë nuk ka nevojë të ndalojë përdorimin
Të kthehemi në detyrat IT. Ka dy detyra që nuk mund të zgjidhen pa EMM: rikthimi i versionit të aplikacionit dhe konfigurimi i tij në distancë. Rikthimi nevojitet kur versioni i ri i aplikacionit nuk i kënaq përdoruesit — ka gabime të rënda ose është thjesht i pakëndshëm. Në rastin e aplikacioneve në Google Play dhe App Store, rikthimi është i pamundur — në dyqan është gjithmonë e disponueshme vetëm versioni më i fundit i aplikacionit. Me zhvillimin aktiv brenda kompanisë, versionet mund të dalin thuajse çdo ditë, dhe jo të gjitha janë të qëndrueshme.
Konfigurimi në distancë i aplikacioneve mund të realizohet edhe pa EMM. Për shembull, të bësh ndarje të ndryshme të aplikacionit për adresa të ndryshme serverësh ose të ruash skedarin me konfigurimet në memorie të hapur të telefonit, për ta ndërruar atë manualisht më pas. E gjitha kjo ndodh, por vështirë se mund të quhet praktikë më e mirë. Nga ana tjetër, Apple dhe Google ofrojnë qasje të standardizuara për zgjidhjen e kësaj çështjeje. Zhvilluesi mjafton ta integrojë një mekanizëm të tillë një herë, dhe aplikacioni do të mund të konfigurojë çdo EMM.
Kemi blerë një kopsht zoologjik!
Jo të gjitha skenarët e përdorimit të pajisjeve mobile janë po aq të dobishëm. Kategoritë e ndryshme të përdoruesve kanë detyra të ndryshme, dhe ato duhet t'i zgjidhin në mënyrë të veçantë. Zhvilluesi dhe financieri kanë nevojë për grupe specifike aplikacionesh dhe, ndoshta, grupe politikash sigurie për shkak të privatesisë së ndryshme të të dhënave me të cilat punojnë.
Nuk është gjithmonë e mundur të kufizosh numrin e modeleve dhe prodhuesve të pajisjeve mobile. Nga njëra anë, del më e lirë të krijosh një standard korporatash për pajisjet mobile, sesa të merresh me dallimet ndërmjet Android të prodhuesve të ndryshëm dhe karakteristikat e shfaqjes së UI të pajisjeve mobile në ekrane të diagonaleve të ndryshme. Nga ana tjetër, blerja e pajisjeve korporative në kushte pandemie vështirëson situatën dhe kompanive u duhet të lejojnë përdorimin e pajisjeve personale. Situata në Rusi përkeqësohet ndjeshëm nga pranimi i platformave mobile vendase, të cilat nuk mbështeten nga zgjidhjet e EMM perëndimore.
Kjo shpeshherë çon në atë që, në vend të një zgjidhjeje të centralizuar për menaxhimin e mobilitetit korporativ, operohet një gjendje të çrregullt me një diversitet sistemesh EMM, MDM dhe MAM, secila e mbështetur nga personeli i vet sipas rregullave unike.
Cilat janë karakteristikat në Rusi?
Në Rusi, si në çdo vend tjetër, ekziston legjislacioni kombëtar për mbrojtjen e informacionit, i cili nuk ndryshon në varësi të situatës epidemiologjike. Në sistemet e informacionit shtetëror (GIS) duhet të aplikohen mjete mbrojtjeje, të certifikuara sipas kërkesave të sigurisë. Për të përmbushur këtë kërkesë, pajisjet që kanë akses në të dhënat GIS duhet të menaxhohen me zgjidhje EMM të certifikuara, të cilat përfshijnë produktin tonë SafePhone.
E gjatë dhe e paqartë? Në fakt, jo.
Mjetet e nivelit korporativ, si EMM, shpesh asociohen me një zbatim të ngadaltë dhe një përgatitje të gjatë paraprake. Tani nuk ka kohë për këtë — kufizimet për shkak të virusit vendosen shpejt, kështu që kalimi në punën e largët është urgjent.
Sipas përvojës sonë, pasi kemi zbatuar shumë projekte për implementimin e SafePhone në kompani të ndryshme, edhe me një implementim lokal, zgjidhja mund të aktivizohet brenda një jave (pa llogaritur kohën për miratimin dhe nënshkrimin e kontratave). Punonjësit e zakonshëm mund të fillojnë të përdorin sistemin brenda 1-2 ditëve pas implementimit. Po, për konfigurimin e përshtatshëm të produktit është e nevojshme të trajnohen administratorët, por trajnimi mund të kryhet edhe paralelisht me fillimin e përdorimit të sistemit.
Për të mos humbur kohë në instalimin në infrastrukturën e klientit, ne ofrojmë klientëve tanë një shërbim cloud SaaS për menaxhimin e largët të pajisjeve mobile përmes SafePhone. Për këtë, ne ofrojmë këtë shërbim nga qendra jonë e të dhënave, e certifikuar për t'i përmbushur kriteret maksimale për GIS dhe sistemet e informacionit të të dhënave personale.
Si një kontribut në luftën kundër coronavirusit, INI SOKB po lidh kompanitë e vogla dhe të mesme me serverin falas. për të siguruar një punë të sigurt për punonjësit që punojnë në mënyrë të largët.
Burimi: habr.com
