

Përshëndetje, Habr. Po vazhdoj serinë e artikujve mbi teknologjinë VxLAN EVPN, të cilat janë shkruar posaçërisht për nisjen e kursit nga OTUS. Dhe sot do të shqyrtojmë një pjesë interesante të detyrave — routingun. Sidoqoftë, në kuadër të punës së fabrikës rrjetit, gjithçka mund të mos jetë aq e thjeshtë.
Në pjesën e kaluar arritëm një domen të vetëm të shpërndarjes, të ndërtuar mbi fabrikën rrjetore në Nexus 9000v. Megjithatë, kjo nuk është asnjëhere spektër i plotë i detyrave që duhet të zgjidhen në kuadër të rrjetit të Qendrës të të Dhënave. Dhe sot do të shqyrtojmë detyrën e ardhshme — routingun mes rrjetesh ose midis VNI.
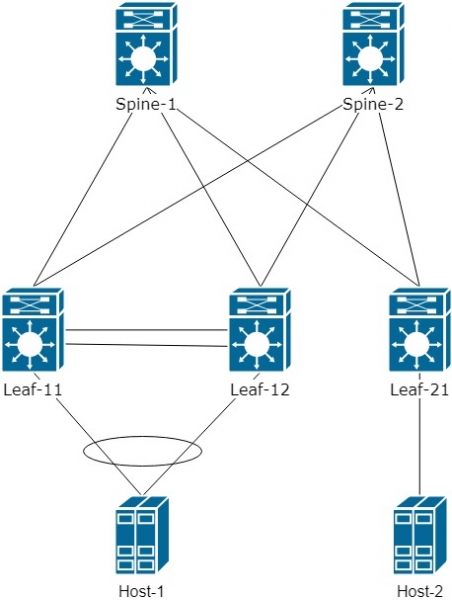
Më kujtohet, se po përdoret topologjia Spine-Leaf:
Fillimisht do të shqyrtojmë se si ndodh routing dhe cilat janë veçoritë.
Për ta kuptuar, do të thjeshtojmë skemën logjike dhe do të shtojmë një tjetër VNI 20000 për Host-2. Rezultati është:
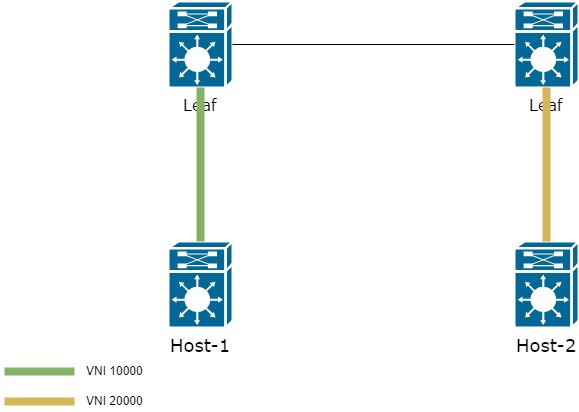
Si në një rast të tillë mund të transmetojmë trafik nga një Host në tjetrin?
Ka dy mundësi:
- Në të gjitha switch Leaf të mbajmë informacion mbi të gjitha VNI, kështu që të gjithë routing do të ndodhë në Leaf-in e parë në rrjet;
- Të përdorim një VNI të veçuar — L3 VNI
Mënyra e parë është e thjeshtë dhe e përshtatshme. Sepse kërkohet vetëm të regjistrohen të gjitha VNI në të gjitha switch Leaf. Megjithatë, regjistrimi i disa qindra ose mijëra VNI në të gjitha Leaf tani nuk duket si një detyrë e lehtë. Prandaj, në praktikë përdoret relativisht rrallë.
Do të shqyrtojmë mënyrën e dytë, siç është më interesante dhe pak më e komplikuar, por ofron fleksibilitet më të madh në konfiguroimin e fabrikës.
Do të shtojmë në topologjinë VRF "PROD". Në të do të shtojmë interface vlan 10 në çiftin Leaf-11/12 dhe interface VLAN 20 në Leaf-21. VLAN 20 do ta asociojmë me VNI 20000.
vrf context PROD
  rd auto       ! Shporta e Rrugës nuk është e rëndësishme dhe mund të përdorim atë të formuar automatikisht
  address-family ipv4 unicast
    route-target both auto      ! tregojmë route-target me të cilin do të importohen dhe eksportohen prefiksat në/nga VRF
vlan 20
  vn-segment 20000

interface nve 1
  member vni 20000
    ingress-replication protocol bgp

interface Vlan10
  no shutdown
  vrf member PROD
  ip address 192.168.20.1/24
  fabric forwarding mode anycast-gateway
Për të përdorur L3VNI është e nevojshme të krijojmë një VLAN të ri, ta asociojmë atë me një VNI të ri. VNI i ri duhet të jetë identik në të gjitha Leaf, të interesuar për informacion mbi VLAN 10 dhe 20.
vlan 99
  vn-segment 99000

interface nve1
  member vni 99000 associate-vrf        ! Krijojmë L3 VNI

vrf context PROD
  vni 99000                             ! Lidhim L3 VNI me një VRF të caktuar
Si përfundim, skema do të përfaqësohet kështu:
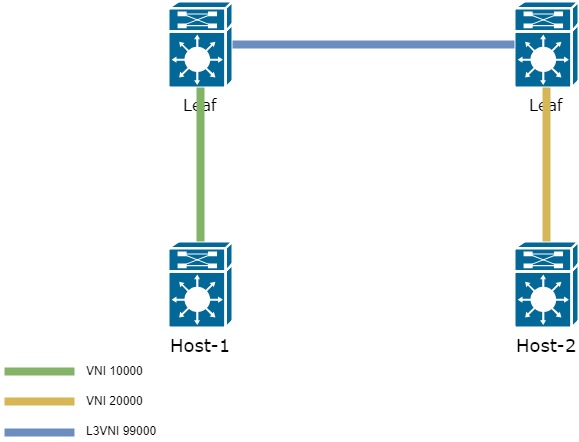
Mbete pak për të përfunduar — të shtojmë një ndërfaqe tjetër — interface vlan 99 në VRF PROD
interface Vlan99
  no shutdown
  vrf member PROD
  ip forward  ! Në këtë ndërfaqe nuk duhet të ketë IP. Përdoret vetëm për të transferuar paketat midis Leaf
Në përfundim, logjika e kalimit të kadrove nga Host-1 në Host-2 është si në vijim:
- Kadra e dërguar nga Host-1 arrin në Leaf në VLAN 10, e cila është e asociauar me VNI 10000;
- Leaf kontrollon se ku ndodhet adresa e destinacionit dhe e gjen atë nëpërmjet L3 VNI në Leaf-in e dytë;
- Sapo të gjendet rruga drejt adresës së destinacionit, Leaf e paketizon kadren në një kokë me L3VNI të nevojshëm 99000 — dhe e dërgon në drejtim të Leaf-it të dytë;
- Leaf-i i dytë merr të dhënat nga L3VNI 99000. Nxjerr kadren origjinale dhe e transporton në L2VNI të nevojshëm 20000 dhe më pas në VLAN 20.
Si rezultat i këtij funksionimi, L3VNI eliminon nevojën për të mbajtur informacion mbi të gjitha VNI-të në të gjitha Leaf switches.
Përfundimisht, kur dërgojmë trafik nga Host-1 në Host-2, paketa paketizohet brenda VxLAN me VNI të ri — 99000:
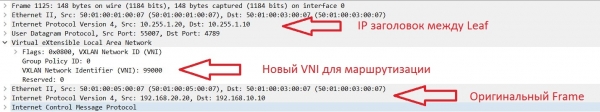
Duhet të kuptojmë se si Leaf-1 e mëson adresën MAC nga një VNI tjetër. Kjo ndodh gjithashtu përmes EVPN route-type 2 (MAC/IP).
Më poshtë tregohet procesi i shpërndarjes së rutes për një prefiks që ndodhet në një VNI tjetër:
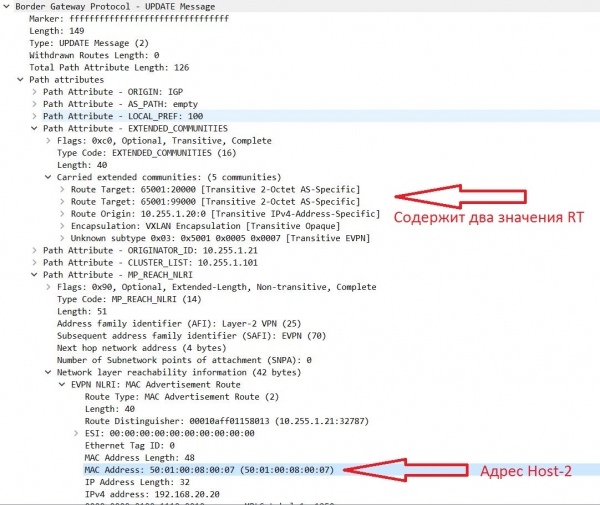
Pra, adresat e marra nga VNI 20000 kanë dy RT.
Më kujtohet se rrugët e marra nga Update shkojnë në tabelën BGP me Route-target, të përcaktuara në konfigurimin e VRF (procesi është pak më i komplikuar, por nuk do të shkojmë thellë në këtë në këtë artikull).
Vetë RT formohet sipas formulës: AS:VNI (nëse përdoret modaliteti automatik).
Shembujt e formimit të RT në modalitetin automatike dhe manual:
vrf konteksti PROD
  address-family ipv4 unicast
    route-target import auto - modaliteti automatik i funksionit
    route-target export 65001:20000 - modaliteti manual i formimit të RT
Si rezultat, më sipër duket se prefikset nga një VNI tjetër kanë dy vlera RT.
Njëra prej tyre është 65001:99000 — një L3 VNI shtesë. Duke qenë se ky VNI është i njëjtë në të gjitha Leaf dhe bie në rregullat tona të importit në konfigurimin e VRF — prefiksi hyn në tabelën BGP, që mund ta shohim nga dalja:
sh bgp l2vpn evpn

   Rrjeti            Next Hop            Metric     LocPrf     Weight Path
Route Distinguisher: 10.255.1.11:32777    (L2VNI 10000)
*>l[2]:[0]:[0]:[48]:[5001.0007.0007]:[0]:[0.0.0.0]\/216
                      10.255.1.10                       100      32768 i
*>l[2]:[0]:[0]:[48]:[5001.0007.0007]:[32]:[192.168.10.10]\/272
                      10.255.1.10                       100      32768 i
*>l[3]:[0]:[32]:[10.255.1.10]\/88
                      10.255.1.10                       100      32768 i

Route Distinguisher: 10.255.1.21:32787
* i[2]:[0]:[0]:[48]:[5001.0008.0007]:[32]:[192.168.20.20]\/272    ! Prefiks i marrë nga VNI 20000
                      10.255.1.20                       100          0 i
*>i                   10.255.1.20                       100          0 i
Nëse shikojmë më me kujdes në update-in e marrë, mund të shohim se ky prefiks ka dy RT:
Leaf11# sh bgp l2vpn evpn 5001.0008.0007
Informacioni i tabelës së routing-ut BGP për VRF default, familja e adresave L2VPN EVPN
Route Distinguisher: 10.255.1.21:32787
Shënimi i tabelës së routing-ut BGP për [2]:[0]:[0]:[48]:[5001.0008.0007]:[32]:[192.168.20.20]\/272, version 5164
Rruget: (2 të disponueshme, më e mira #2)
Flamura: (0x000202) (high32 00000000) në xmit-list, nuk ndodhet në l2rib\/evpn, nuk ndodhet në HW

  Lloji i rrugës: internal, rruga është e vlefshme, nuk është më e mira arsye: Adresa e Fqinjit, asnjë next hop të etiketuar
  AS-Path: NONE, rruga e buruar internal në AS
    10.255.1.20 (metric 81) nga 10.255.1.102 (10.255.1.102)
      Origjina IGP, MED nuk është vendosur, localpref 100, pesha 0
      Etiketa e pranuar 20000 99000                                 ! Dy etiketa për funksionimin e VxLAN
      Extcommunity: RT:65001:20000 RT:65001:99000 SOO:10.255.1.20:0 ENCAP:8     ! Dy vlera Route-target, mbi bazën e të cilave u shtua ky prefiks
          Router MAC:5001.0005.0007
      Origjinuesi: 10.255.1.21 Lista e grupeve: 10.255.1.102
Në tabelën e routing-ut në Leaf-1 mund të vë re gjithashtu prefiksin 192.168.20.20\/32:
Leaf11# sh ip route vrf PROD
192.168.10.0/24, ubest/mbest: 1/0, attached
 *via 192.168.10.1, Vlan10, [0/0], 01:29:28, direct
192.168.10.1/32, ubest/mbest: 1/0, attached
 *via 192.168.10.1, Vlan10, [0/0], 01:29:28, local
192.168.10.10/32, ubest/mbest: 1/0, attached
 *via 192.168.10.10, Vlan10, [190/0], 01:27:22, hmm
192.168.20.20/32, ubest/mbest: 1/0 ! Adresa Host-2
 *via 10.255.1.20fault, [200/0], 01:20:20, bgp-65001, internal, tag 65001 ! E disponueshme përmes Leaf-2
(evpn) segid: 99000 tunnelid: 0xaff0114 encap: VXLAN ! Përmes VNI 99000
Vëreni mungesën e prefiksit kryesor 192.168.20.0\/24 në tabelën e routing-ut?
Pikërisht, nuk është aty. Kjo do të thotë që Leaf-in e larguar merr informacion vetëm për hostet që janë në rrjetin tuaj. Dhe kjo është sjellje e duhur. Më lart në të gjitha update-at duket se informacioni vjen me përmbajtjen MAC\/IP. Nuk ka asnjë përmendje të prefikseve.
Ky është protokolli Host Mobility Manager (HMM), i cili plotëson tabelën ARP nga e cila më pas plotësohet tabela BGP (në këtë artikull do ta anashkalojmë këtë proces). Në bazë të informacionit të marrë nga HMM formohen rrugët e lloji 2 të EVPN (kalohen MAC\/IP).
Megjithatë, çfarë të bëjmë nëse ka nevojë për të kaluar informacionin për ndonjë prefiks?
Për këtë lloj informacioni ekziston EVPN route-type 5 — lejon kalimin e prefikseve përmes address-family l2vpn evpn (ky lloj rrugëzimi, në momentin e shkruajtjes së këtij artikulli, është në një version draft) , për këtë arsye, nd comportamento i këtij lloj rrugëzimi mund të ndryshojë nga prodhuesi në prodhues)
Për të kaluar prefikset, duhet, në procesin BGP për VRF, të shtohen prefikset që do të anoncohen:
router bgp 65001
  vrf PROD
    address-family ipv4 unicast
      redistribute direct route-map VNI20000        ! Në këtë rast anoncojmë prefikset e lidhjes drejtpërdrejt me Leaf në VNI 20000
route-map VNI20000 permit 10
  match ip address prefix-list VNI20000_OUT    ! Përcaktojmë se cilin prefix-list do të përdorim

ip prefix-list VNI20000_OUT seq 5 permit 192.168.20.0/24   ! Përcaktojmë cilat rrjeta do të përfshihen në EVPN route-type 5
Përfundimisht, në Update do të jetë:
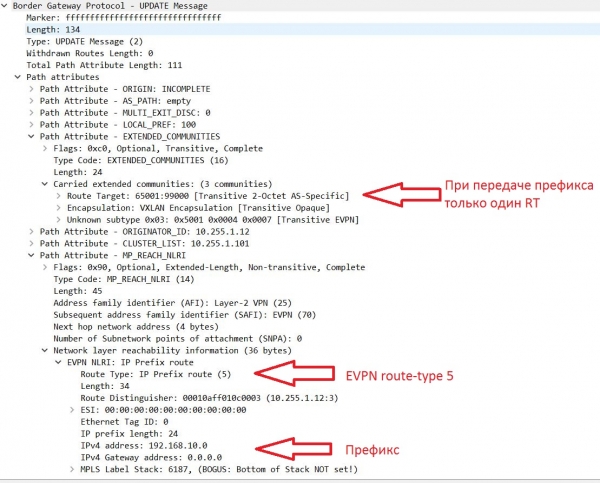
Të shikojmë tabelën BGP. Përveç EVPN route-type 2,3, janë shfaqur rrugëzim i tipit 5, të cilat përmbajnë informacion rreth numrit të rrjetit:
Rrjeti            Next Hop            Metrik     LocPrf     Peshë Ruga
Distinguishi i Rrugës: 10.255.1.11:3
* i[5]:[0]:[0]:[24]:[192.168.10.0]/224
                      10.255.1.10              0        100          0 ?
*>i                   10.255.1.10              0        100          0 ?

Distinguishi i Rrugës: 10.255.1.11:32777
* i[2]:[0]:[0]:[48]:[5001.0007.0007]:[0]:[0.0.0.0]/216
                      10.255.1.10                       100          0 i
*>i                   10.255.1.10                       100          0 i
* i[2]:[0]:[0]:[48]:[5001.0007.0007]:[32]:[192.168.10.10]/272
                      10.255.1.10                       100          0 i
*>i                   10.255.1.10                       100          0 i
* i[3]:[0]:[32]:[10.255.1.10]/88
                      10.255.1.10                       100          0 i
*>i                   10.255.1.10                       100          0 i

Distinguishi i Rrugës: 10.255.1.12:3
*>i[5]:[0]:[0]:[24]:[192.168.10.0]/224      ! EVPN route-type 5 me numrin e prefiksit
                      10.255.1.10              0        100          0 ?
* i
Në tabelën e rrugëzimit, prefiksi gjithashtu u shfaq:
Leaf21# sh ip ro vrf PROD
192.168.10.0/24, ubest/mbest: 1/0
 *via 10.255.1.10fault, [200/0], 00:14:32, bgp-65001, internal, tag 65001 ! Prefiksi i largët, i disponueshëm përmes Leaf1/2 (adresa Next-hop = IP virtuale ndërmjet çiftit VPC)
(evpn) segid: 99000 tunnelid: 0xaff010a encap: VXLAN ! Prefiksi i disponueshëm përmes L3VNI 99000

192.168.10.10/32, ubest/mbest: 1/0
 *via 10.255.1.10fault, [200/0], 02:33:40, bgp-65001, internal, tag 65001
(evpn) segid: 99000 tunnelid: 0xaff010a encap: VXLAN

192.168.20.0/24, ubest/mbest: 1/0, attached
 *via 192.168.20.1, Vlan20, [0/0], 02:39:44, direct
192.168.20.1/32, ubest/mbest: 1/0, attached
 *via 192.168.20.1, Vlan20, [0/0], 02:39:44, local
192.168.20.20/32, ubest/mbest: 1/0, attached
 *via 192.168.20.20, Vlan20, [190/0], 02:35:46, hmm
Në këtë përfundim, përfundojmë pjesën e dytë të ciklit të artikujve mbi VxLAN EVPN. Në pjesën tjetër do të shqyrtojmë variante të ndryshme të rrugëzimit midis VRF.
Burimi: habr.com
