

U lëshua shfletuesi web , si versioni mobile për platformën Android. Versioni Firefox 78 i përket kategorisë së degëve me mbështetje afatgjatë (ESR), për të cilat përditësimet lëshohen brenda një viti. Për më tepër, është formuar përditësimi i kaluar me mbështetje afatgjatë (më tej priten edhe dy përditësime 68.11 dhe 68.12). Shumë shpejt do të kalojë në fazën në degën Firefox 79, lëshimi i së cilës është caktuar për 28 korrik.
:
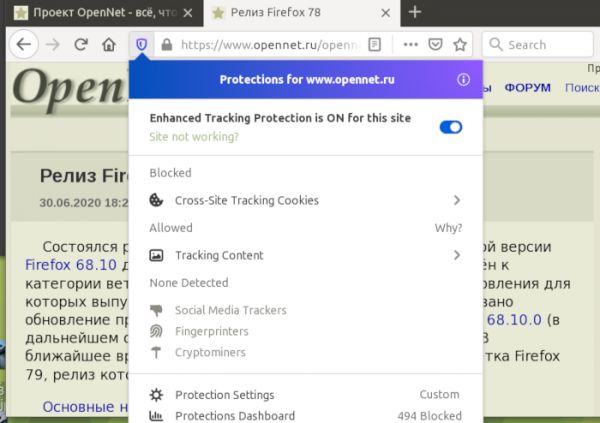
- Është zgjeruar faqja përmbledhëse (Protections Dashboard) me raporte për efektshmërinë e mekanizmave të mbrojtjes nga ndjekja e lëvizjeve, verifikimi i komprometimit të akteve dhe menaxhimi i fjalëkalimeve. Në këtë version, është shtuar mundësia për të parë statistikat e përdorimit të akteve të komprometuar, si dhe për të ndjekur mundësitë e mbivendosjes së fjalëkalimeve të ruajtura me të njohurat e rrjedhjeve të të dhënave të përdoruesve. Verifikimi bëhet përmes integrimit me bazën e të dhënave të projektit haveibeenpwned.com, që përfshin informacione mbi 9.7 miliardë llogarish, të vjedhura si rezultat i thyerjeve në 456 faqet. Përmbledhja ofrohet në faqen "about:protections" ose përmes menusë që aktivizohet me klikimin mbi ikonën e mbrojtjes në shiritin e adresës (në vend të "Show Report" tani shfaqet Protections Dashboard).

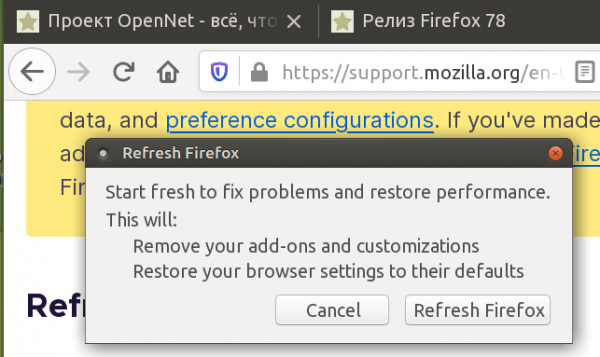
- Në Uninstaller është shtuar një buton "" që lejon rikthimin e cilësimeve në gjendjen fillestare dhe fshirjen e të gjitha shtesave pa humbur të dhënat e akumuluara. Në rast problemesh, përdoruesit shpesh përpiqen t'i zgjidhin ato duke rinovuar shfletuesin. Butoni Refresh do të lejojë arritjen e një efekti të ngjashëm pa humbur shënimet, historinë e vizitave, fjalëkalimet e ruajtura, Cookie-t, fjalorët e lidhur dhe të dhënat për plotësimin automatik të formave (në momentin e klikuar krijohet një profil i ri dhe në të transferohen B.D.-të e përmendura). Pas klikimit në Refresh do të humbasin shtesat, temat e dizajnit, informacione mbi të drejtat e aksesit, motorët e kërkimeve të lidhur, ruajtësit lokalë të DOM-it, certifikatat, cilësimet e modifikuara, stillet e përdoruesve (userChrome, userContent).

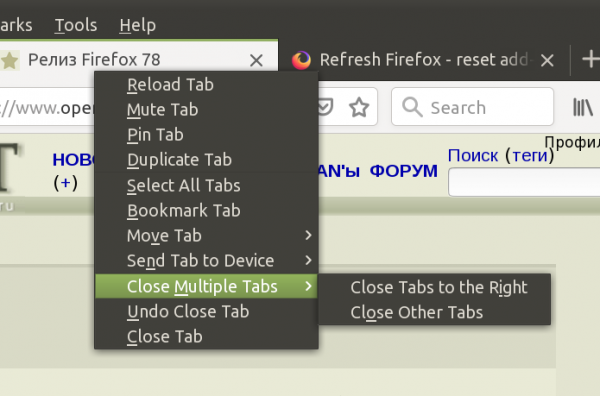
- Në menunë kontekstuale të treguar për skedat janë shtuar elemente për të anuluar mbylljen e disa skedave, si dhe për të mbyllur skedat në të djathtë të aktuales dhe për të mbyllur të gjitha skedat përveç asaj aktuale.

- Është siguruar ndalimi i aktivizimit të ruajtësit të ekranit gjatë thirrjeve dhe konferencave me videon në bazë të WebRTC.
- Në platformën Windows për GPU Intel në çdo rezolucion ekran sistemi i kompozimit , e shkruar në gjuhën Rust dhe mundëson një rritje të ndjeshme të shbrirjes dhe një ulje të ngarkesës në CPU. WebRender shpërndan operacionet e shbrirjes së përmbajtjes së faqes në GPU, të cilat zbatohen përmes shenjuesve të ekzekutuar në GPU. më parë WebRender ishte aktivizuar në platformën Windows 10 për GPU Intel kur përdoren rezolucione të vogla ekranesh, si edhe në sisteme me APU AMD Raven Ridge, AMD Evergreen dhe në laptopët me karta grafike NVIDIA. Në Linux WebRender aktualisht aktivizohet për kartat Intel dhe AMD vetëm në ndërtimet e natës dhe nuk mbështetet për kartat NVIDIA. Për aktivizimin e detyrueshëm në about:config, duhet aktivizuar cilësimet 'gfx.webrender.all' dhe 'gfx.webrender.enabled' ose duhet nisur Firefox me variablën mjedisore MOZ_WEBRENDER=1.
- Deri në 100% e përdoruesve nga Britania e Madhe, për të cilët në faqen e re të skedave është aktivizuar shfaqja e përmbajtjes, e rekomanduar nga shërbimi Pocket. Më parë, këto faqe shfaqeshin vetëm për përdoruesit nga SHBA, Kanada dhe Gjermani. Blloqet e sponsorizuara shfaqen vetëm në SHBA dhe janë të shënuara qartë si reklamë. Personalizimi i lidhur me përzgjedhjen e përmbajtjes bëhet në anën e klientit dhe pa transferimin e informacionit të përdoruesit te palët e treta (në shfletues ngarkohet lista e plotë e lidhjeve të rekomanduara për ditën aktuale, e cila rregullohet në anën e përdoruesit, duke u bazuar në të dhënat e historisë së vizitave). Për të çaktivizuar përmbajtjen e rekomanduar nga Pocket është parashikuar një cilësim në konfigurator (Firefox Home Content/Recommended by Pocket) dhe opsioni 'browser.newtabpage.activity-stream.feeds.topsites' në about:config.
- patches që ndikojnë në performancën dhe stabilitetin e përshpejtimit harduerik të dekodimit të videos përmes VA-API (mbështetet vetëm në mjedise të bazuara në Wayland).
- Kërkesat për komponentët sistemikë të Linux janë rritur. Për të nisur Firefox në Linux tani kërkohet të paktën Glibc 2.17, libstdc++ 4.8.1 dhe GTK+ 3.14.
- Duke ndjekur planin për të ndalur mbështetje për algoritme të vjetra kriptografike, të gjitha grupe çelësash TLS bazuar në DHE (TLS_DHE_*, protokolli i shkëmbimit të çelësit Diffie-Hellman) janë çaktivizuar si parazgjedhje. Për të reduktuar ndikimin negativ të mundshëm nga çaktivizimi i DHE, janë shtuar dy grupe të reja çelësash AES-GCM të bazuar në SHA2.
- mbështetje për protokollet TLS 1.0 dhe TLS 1.1. Për të aksesuar faqet e internetit përmes një kanali të mbrojtur, serveri duhet të ofrojë mbështetje për të paktën TLS 1.2. Sipas të dhënave nga Google, aktualisht rreth 0.5% e shkarkimeve të faqeve web vazhdojnë të realizohen duke përdorur versione të skaduara të TLS. Çaktivizimi është kryer sipas IETF (Internet Engineering Task Force). Arsyet e braktisjes së mbështetjes për TLS 1.0/1.1 janë mungesa e mbështetjes së kriptografisë moderne (një shembull është ECDHE dhe AEAD) dhe kërkesa për mbështetje të kriptografisë më të vjetër, besueshmëria e së cilës është vënë në dyshim në fazën aktuale të zhvillimit të teknologjisë kompjuterike (për shembull, është e nevojshme të mbështetet TLS_DHE_DSS_WITH_3DES_EDE_CBC_SHA, për verifikimin e integritetit dhe autentifikimit përdoren MD5 dhe SHA-1). Mund të rikthehet mundësia e punës me versionet e vjetra të TLS përmes konfigurimit security.tls.version.enable-deprecated = true ose përmes butonit në faqen e gabimit, që shfaqet kur vizitohet një faqe me një protokoll të vjetër.
- Cilësia e punës me lexuesit e ekranit për njerëzit me probleme shikimi është përmirësuar ndjeshëm (u zgjidhën problemet me pozicionimin e kursorit, u eliminuan ngadalësimet, u përshpejtua përpunimi i tabelave shumë të mëdha etj.). Për përdoruesit me migrenë dhe epilepsi, efektet animuese, si ndriçimi i tab-eve dhe zgjerimi i panelit të kërkimit, janë reduktuar.
- Për bizneset, janë shtuar rregulla të reja në politikat e grupit për të konfiguruar aplikacionet e jashtme të përpunimit, për të çaktivizuar modalitetin e figurës në figurë, dhe për të obliguar përcaktimin e një master-password.
- Në motorin JavaScript SpiderMonkey nën sistemi i përpunimit të shprehjeve të rregullta, i cili është sinkronizuar me implementimin nga motori JavaScript V8, i përdorur në shfletuesit që bazohen në projektin Chromium. Ky ndryshim lejon realizimin e mbështetjes për mundësitë e mëposhtme, të lidhura me shprehjet e rregullta:
- lejojnë lidhjen e pjesëve të përputhura të vargjeve me emra të caktuar në vend të numrave të rendit të përputhjeve (për shembull, në vend të "\d{4}-(\d{2})-(\d{2})" mund të spekulohet "(?\d{4})-(?\d{2})-(?\d{2})" dhe të aksesohen vitin jo përmes result[1], por përmes result.groups.year).
- Simbolet Unicode shtojnë konstrukte \p{…} dhe \P{…}, për shembull, \p{Number} përcakton të gjitha shenjat që paraqesin shifra (duke përfshirë simbolet e tilla si ①), \p{Alphabetic} — shkronjat (përfshirë hieroglifët), \p{Math} — simbolet matematikore etj.
- Flamuri kishin si rezultat aktivizimin e maskës “.” përfshirë për simbolet e kalimit të rreshtit.
- Modaliteti lejon përcaktimin në një shprehje të rregullt se një model ia paraprin një tjetër (për shembull, përputhja e shumës në dollar pa kapjen e shenjës së dollarit).
- Janë implementuar psevdoklasat CSS dhe për të lidhur rregullat CSS me një grup selektorësh. Për shembull, në vend të
header p:hover, main p:hover, footer p:hover {…}
mund të caktohet
:is(header, main, footer) p:hover {…}
- Janë përfshirë psevdoklasat CSS dhe për të lidhur me elementët e formave (input ose textarea), të cilët janë të ndaluar ose të lejuar për t'u redaktuar.
- është shtuar mbështetje për metodën për krijimin e listave të lokalizuara (për shembull, zëvendësimi i 'or' me 'ose', 'and' me 'dhe').
const lf = new Intl.ListFormat('en');
lf.format(['Frank', 'Christine', 'Flora']);
// → ‘Frank, Christine, and Flora’
// при локали «ru» будет ‘Frank, Christine и Flora’ - Në metodën është shtuar mbështetje për formatimin e njësive të masës, valutave, shënimeve shkencore dhe kompakte (për shembull, "Intl.NumberFormat('en', {style: 'unit', unit: 'meter-per-second'})");
- Shtuar metoda , duke lejuar zëvendësimin ose pastrimin e një nodi fëmijë ekzistues.
- Në degën ESR është përfshirë mbështetje për Service worker dhe Push API (në versionin e kaluar ESR këto ishin të çaktivizuara).
- Në WebAssembly është shtuar mbështetje për importimin dhe eksportimin e parametrave të funksionit 64-bit integer, duke përdorur tipin JavaScript BigInt. Për WebAssembly është realizuar gjithashtu zgjerimi , funksionet të kthejnë më shumë se një vlerë.
- Në konsolën për zhvilluesit e web-it është implementuar regjistrimi i detajuar të gabimeve në lidhje me Promise, duke përfshirë informacion mbi emrat, stivët dhe pronësitë, çka e thjeshton ndjeshëm zgjidhjen e gabimeve kur përdoren dy kuadrot si Angular.
- Në mjetet për zhvilluesit e web-it është rritur ndjeshëm performanca e navigimit në DOM kur inspektohen web-faqet që përdorin shumë pronësi CSS.
- Në debugin e JavaScript është realizuar mundësia e zbulimit të emrave të shkurtra të variablave bazuar në source-map kur përdoret (Log points), që lejojnë, në momentin e aktivizimit të etikes, të hidhet në konsolën web-informacioni mbi numrin e linjës në kod dhe vlerat e variablave.
- Në ndërfaqen e inspektimit të rrjetit janë shtuar informacion mbi shtesat, mekanizmat e mbrojtjes nga ndjekja dhe kufizimet CORS (Cross-Origin Resource Sharing), që kanë shkaktuar bllokimin e kërkesës.
Përveç risive dhe rregullimeve të gabimeve në Firefox 78
është eliminuar , disa prej të cilave janë shënuar si kritike, pra mund të çojnë në ekzekutimin e kodit nga sulmuesit kur hapen faqe të veçanta. Aktualisht, informacioni me detajet mbi problemet e korrigjuara të sigurisë nuk është i disponueshëm, pritet që lista e vulnerabiliteteve të publikohet brenda disa orëve.
Burimi: opennet.ru
