

Faza e katërt e reagimit emocional ndaj ndryshimeve – depresioni. Në këtë artikull do t'ju tregojmë për përvojën tonë në kalimin e fazës më të gjatë dhe më të pakëndshme – për ndryshimet e procesëve të biznesit të kompanisë me qëllim arritjen e përputhshmërisë me standardin ISO 27001.
Pritja
Pyetje e parë që na erdhi në mendje pas zgjedhjes së organit të certifikimit dhe konsultantit – sa kohë realisht do na duhej për gjithë ndryshimet e nevojshme?
Plani fillestar i punës ishte i hartuar në mënyrë që ne të ishim në gjendje të përfundonim brenda 3 muajve.
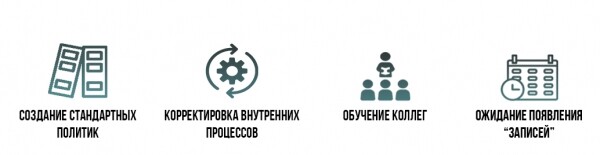
Gjithçka dukej e thjeshtë: nevojitej të shkruanim disa dhjetëra politika dhe të ndryshonim pak proceset tona të brendshme; më pas, të trajnonim kolegët për ndryshimet dhe të prisnim edhe 3 muaj (që të shfaqeshin "regjistrimet", pra prova e funksionimit të politikave). Dukej sikur kjo ishte e gjitha – dhe certifikata do të ishte në xhep tonë.
Për më tepër, ne nuk kishim ndërmend të shkruanim politikat nga fillimi – sepse kishim një konsultant, i cili, siç mendonim, do të na dërgonte të gjitha profesionistët e duhur.
Pas këtyre arsyetimeve ne planifikuam që përgatitjen e çdo politike ta bënim për 3 ditë.
Ndryshimet teknike gjithashtu nuk dukeshin të frikshme: duhej të konfigurohej mbledhja dhe ruajtja e ngjarjeve, të kontrollohej nëse kopjet e rezervës ishin në përputhje me politikën që kishim shkruar, të përmirësoheshin, kur ishte e nevojshme, kabinetet e SKUD-it dhe ndonjë gjë tjetër të vogël.
Ekipi që përgatiti gjithçka të nevojshme për certifikimin përbëhej nga dy persona. Ne planifikuam që ata do të merreshin me implementimin paralelisht me detyrat e tyre kryesore, dhe secili do t'i merrte maksimumi 1.5-2 orë në ditë.
Në përmbledhje, mund të themi se pikëpamja jonë për volumin e punës ishte mjaft optimiste.
Realiteti
Në të vërtetë, gjithçka, natyrisht, ishte ndryshe: shabllonet e politikave të ofruara nga konsultanti rezultuan të ishin kryesisht të papërshtatshme për kompaninë tonë; në Internet pothuajse nuk kishte informacione të qarta lidhur me atë që duhej bërë dhe si. Siç kuptoni, plani "të shkruaj një politikë për 3 ditë" dështoi me zhurmë. Kështu ne ndaluam së përputhuri me afatet që në fillim të projektit, dhe gradimi i humorit filloi të bjerë ngadalë.
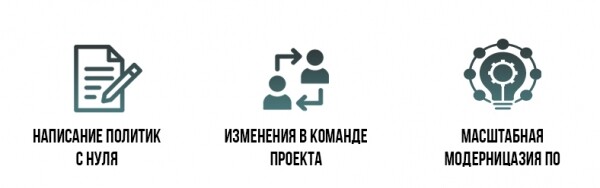
Ekspertiza e ekipit ishte katastrofike e pakët – aq sa s’ka mjaftuar as për të bërë pyetje të duhura ndaj konsultantit (i cili, për t'u thënë të drejtën, nuk tregonte shumë iniciativë). Procesi u pengua akoma më shumë, sepse tri muaj pasi nisi implementimi (pra, në momentin kur gjithçka duhej të ishte gati), ekipi e la një nga dy anëtarët kyç. Në vendin e tij, erdhi një drejtor i ri i shërbimit IT, i cili do të duhej të përfundonte procesin e implementimit në një kohë të shkurtër dhe të sigurojë sistemin e menaxhimit të sigurisë së informacionit me gjithçka të nevojshme nga pikëpamja teknike. Detyra dukej e vështirë… Të përgjegjshmit filluan të bien në depresion.
Për më tepër, aspekti teknik gjithashtu doli të kishte "nuanca". Ne u përballëm me detyrën e modernizimit të gjerë të softuerit si në stacionet e punës ashtu edhe në pajisjet server. Gjatë konfigurimit të sistemit për mbledhjen e eventeve (logjeve), u zbulua se na mungonin burimet harduerike për funksionimin normal të sistemit. Madje, softueri për krijimin e kopjeve rezervë gjithashtu kishte nevojë për modernizim.
Spoiler: Në fund, SMB ishte heroikisht implementuar brenda 6 muajve. Dhe askush nuk vdiq!
Çfarë ka ndryshuar më shumë?
Sigurisht, gjatë procesit të implementimit të standardeve në proceset e kompanisë ndodhën shumë ndryshime të vogla. Për ju, ne kemi dalluar ndryshimet më të rëndësishme:
- Formalizimi i procesit të vlerësimit të rreziqeve
Më parë në kompani nuk kishte asnjë procedurë të formalizuar për vlerësimin e rreziqeve – kjo bëhej vetëm si një kalim i përgjithshëm në kuadër të planifikimit strategjik. Një nga detyrat më të rëndësishme, të zgjidhura në kuadër të certifikimit, ishte implementimi i Politikës për vlerësimin e rreziqeve në kompani, e cila përshkruan të gjitha fazat e këtij procesi dhe personat përgjegjës për çdo fazë.
- Kontrolli mbi mediumet e jashtme të informacionit
Një nga rreziqet thelbësore për biznesin ishte përdorimi i USB-ve të papërshkruara: thelbësisht, çdo punonjës mund të regjistronte çdo informacion të aksesueshëm në një flash drive dhe, në më të mirën e rasteve, ta humbiste atë. Në kuadër të certifikimit, në të gjitha stacionet e punës të punonjësve u çaktivizua mundësia e shkarkimit të çdo informacioni në flashtë – regjistrimi i informacionit u bë i mundur vetëm përmes një kërkese në departamentin IT.
- Kontrolli mbi superpërdoruesit
Një nga problemet kryesore ishte se të gjithë punonjësit e departamentit IT kishin të drejta gjithëpërfshirëse në të gjithë sistemet e kompanisë – kishin qasje në të gjitha informacionet. Megjithatë, askush nuk i kontrollonte siç duhet.
Ne filluam një sistem Parandalimi i Humbjes së Të Dhënave (DLP) – një program për të kontrolluar veprimet e punonjësve, i cili analizon, bllokon dhe njofton për aktivitete të rrezikshme dhe jo produktive. Tani njoftimet për veprimet e punonjësve të departamentit IT dërgohen në email te Drejtori i Operacioneve të kompanisë.
- Qasja për organizimin e Infrastrukturës Informative
Certifikimi kërkoi ndryshime dhe qasje globale. Po, na u dashka të modernizojmë disa nga pajisjet e serverit për shkak të rritjes së ngarkesës. Veçanërisht, ne rezervuam një server të veçantë për sistemet e mbledhjes së ngjarjeve. Serveri ishte i pajisur me disqe SSD të shpejtë dhe me kapacitet të madh. Ne heqëm dorë nga programet për backup dhe zgjodhëm sisteme ruajtjeje që ofrojnë të gjithë funksionalitetin e nevojshëm "nga kutia". Bëmë disa hapa të mëdhenj drejt konceptit "infrastrukturë si kod", gjë që na lejoi të kursejmë shumë hapësirë diskore duke hequr dorë nga backup-i i disa serverëve. Në një kohë shumë të shkurtër (1 javë) u modernizua tërë software-i në stacionet e punës në Win10. Një nga çështjet që zgjidhte modernizimi ishte mundësia e aktivizimit të enkriptimit (në versionin Pro).
- Kontrolli mbi dokumentet të printuara
Kompania kishte rreziqe të konsiderueshme që lidhen me përdorimin e dokumenteve të printuara: ato mund të humben, lihen në vende të papërshtatshme ose shkatërrohen në mënyrë të gabuar. Për të minimizuar këtë rrezik, ne etiketuam të gjitha dokumentet e printuara sipas gradës së besueshmërisë dhe zhvilluam një procedurë për shkatërrimin e llojeve të ndryshme të dokumenteve. Tani, kur një punonjës hap një dosje ose merr një dokument, ai e di saktësisht në cilën kategori hyn kjo informacion dhe si duhet ta trajtojë atë.
- Qira e një qendre të rezervës për të dhëna
Më parë, të gjitha informacionet e kompanisë ruheshin në serverë, të vendosur në një qendër të dhënash të mbrojtur jashtë. Megjithatë, nuk ishin parashikuar procedura për raste emergjencash në këtë qendër të dhënash. Zgjidhja ishte qiraja e një qendre të dhënash rezervë në re dhe kopjimi i informacionit më të rëndësishëm atje. Tani informacioni i kompanisë ruhet në dy qendra të dhënash të vendosura në territore të ndryshme, duke minimizuar kështu rrezikun e humbjes së tij.
- Testimi i vazhdimësisë së biznesit
Në kompaninë tonë ka disa vite që funksionon Politika e Vazhdimësisë së Biznesit (BCP), e cila përshkruan procedurat për veprimet e punonjësve në skenarë të ndryshëm negativë (humor i qasjes në zyrë, epidemia, ndalimi i energjisë elektrike dhe të tjera). Megjithatë, ne kurrë nuk kishim realizuar një testim vazhdimësie – dmth, kurrë nuk kishim matur se sa kohë do të zgjaste rikuperimi i biznesit në secilën nga këto situata. Në kuadër të përgatitjeve për auditimin e certifikimit, ne e realizuam këtë, por edhe zhvilluam një plan testimi të vazhdimësisë së biznesit për vitin e ardhshëm. Vlen të theksohet se një vit më vonë, kur u përballëm me nevojën për të kaluar plotësisht në një mënyrë të punës së largët, ne e zgjidhëm këtë detyrë për tre ditë.
Është e rëndësishme të theksohet, se të gjitha kompanitë që përgatiten për certifikim kanë kushte fillestare të ndryshme – prandaj, në rastin tuaj mund të kërkohen ndryshime krejtësisht të tjera.
Reagimi i punonjësve ndaj ndryshimeve
Çuditërisht – këtu prisnim më të keqen – rezultati nuk ishte aq i keq. Nuk mund të thuhet se kolegët e pranuan lajmin për certifikimin me entuziazëm të madh, por ishte e qartë se:
- Të gjithë punonjësit kyç kuptonin rëndësinë dhe pasigurinë e këtij aktiviteti;
- Të gjithë punonjësit e tjerë u orientuan nga punonjësit kryesorë.
Sigurisht, na ndihmoi shumë natyra e industrisë sonë – jashtëzgjidhja e funksioneve të kontabilitetit. Absolutisht shumica e punonjësve tanë përballen mjaft mirë me ndryshimet e vazhdueshme në legjislacionin e RF. Pra, implementimi i dhjetra rregullave të reja, të cilat tani duhet të respektohen, nuk paraqiti ndonjë problem të pazakontë për ta.
Ne kemi përgatitur një trajnim të ri të detyrueshëm mbi ISO 27001 dhe testimin për të gjithë punonjësit tanë. Të gjithë i hoqën bindshëm stickers me fjalëkalimin nga monitoret e tyre dhe e pastruan tavolinat plot dokumente. Nuk u vu re ndonjë pakënaqësi e madhe - në përgjithësi, kemi pasur fat me punonjësit tanë.
Kështu, kaluam fazën më të dhimbshme - "depresionin" - që lidhej me ndryshimet në proceset tona të biznesit. Ishte e vështirë dhe komplekse, por rezultati përfundimisht e tejkaloi të gjitha pritshmëritë më guximtare.
Lexoni materialet e mëparshme nga cikli:
5 fazat e pazakonta të pranimit të certifikimit ISO/IEC 27001. Depresioni.
5 fazat e pazakonta të pranimit të certifikimit ISO/IEC 27001. Pranimi.
Burimi: habr.com
