

Nëse e pyesni një inxhinier të përvojës mbi cert-manager dhe pse të gjithë e përdorin atë, ai do të thotë me një suspirim, do t'ju abrazhojë me besim dhe do të thotë me lodhje: «Të gjithë e përdorin, sepse nuk ka alternativave të arsyeshme. Mikat tanë qajnë, ia dalin mbanë, por vazhdojnë të jetojnë me këtë kaktus. Pse e duam? Sepse punon. Pse nuk e duam? Sepse dalin vazhdimisht versione të reja që përdorin veçori të reja. Dhe na duhet të përditësojmë klasterin vazhdimisht. Dhe versionet e vjetra ndalojnë së punuari, sepse ka një konspiracion dhe një magji të madhe misterioze.»
Por zhvilluesit sigurojnë se me cert-manager 1.0 gjithçka do të ndryshojë.
Të besojmë?
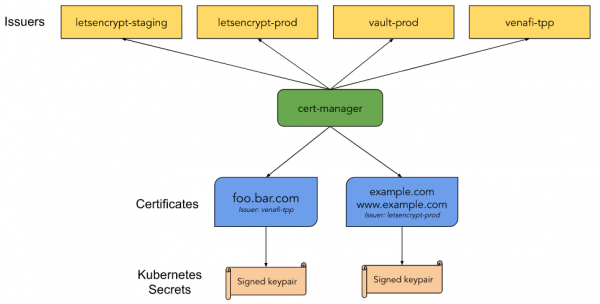
Cert-manager është kontrolluesi 'i natyrshëm' për menaxhimin e certifikatave Kubernetes. Me ndihmën e tij mund të lëshoni certifikata nga burime të ndryshme: Let’s Encrypt, HashiCorp Vault, Venafi, çifte çelash për nënshkrim dhe vetë-nënshkruar. Ai gjithashtu lejon mbajtjen e çelave aktualë për sa i përket vlefshmërisë, si dhe përpiqet të rinovojë automatikisht certifikatate në kohën e caktuar deri në skadim. Cert-manager është i bazuar në kube-lego dhe përdor disa teknika nga projekte të tjera të ngjashme, si kube-cert-manager.
Shënime për publikimin
Me versionin 1.0 ne vendosim një shenjë besimi për tri viteve të zhvillimit të projektit cert-manager. Gjatë kësaj kohe, ai ka evoluar ndjeshëm në funksionalitet dhe stabilitet, por më shumë në përfshirjen e komunitetit. Sot ne shohim se shumë njerëz e përdorin atë për të mbrojtur klasteret e tyre Kubernetes, si dhe e implementojnë atë në pjesë të ndryshme të ekosistemës. Në 16 lëshime të fundit janë korrigjuar shumë gabime. Dhe ajo që duhej të prishë — është prishur. Disa përpjekje për të punuar me API-në kanë përmirësuar ndërlidhjen e saj me përdoruesit. Ne kemi zgjidhur 1500 probleme në GitHub me një numër më të madh kërkesash për bashkim nga 253 anëtarë të komunitetit.
Duke lëshuar 1.0 ne zyrtarisht po njoftojmë se cert-manager është një projekt i pjekur. Ne gjithashtu premtojmë të mbajmë përputhshmërinë e API tonë. v1.
Një falënderim të madh për të gjithë ata që na ndihmuan të bëjmë cert-manager për këto tri vite! Le të jetë versioni 1.0 fillimi i shumë arritjeve të mëdha në të ardhmen.
Lëshimi 1.0 është një lëshim i qëndrueshëm me disa prioritetet kryesore:
v1API;Ekipa
kubectl cert-manager status, për ndihmë në analizimin e problemeve;Përdorimi i API-ve më të fundit të qëndrueshme të Kubernetes;
Përmirësim të regjistrimeve;
Përmirësime ACME.
Para përditësimin, sigurohuni të lexoni shënimet e përditësimit.
API v1
Versioni v0.16 punonte me API v1beta1. Kjo shtoi disa ndryshime strukturore, si dhe përmirësoi dokumentacionin e fushave të API. Versioni 1.0 mbështetet në të gjitha këto përmes API v1. Ky API është stabil, dhe së bashku me këtë, ne kemi dhënë garanci për përputhshmërinë, por me API v1 ne premtojmë të mbajmë përputhshmërinë për shumë vite përpara.
Ndryshimet e bëra (vini re: mjetet tona për konvertimin do të kujdesen për gjithçka për ju):
Certifikata:
emailSANstani quhenemailAddressesuriSANs—uris
Këto ndryshime shtojnë përputhshmërinë me SAN të tjerë (emrat alternativë të subjektit, shën. e përkthyesit), si dhe me API të Go. Ne e heqim këtë term nga API ynë.
Përditësim
Nëse përdorni Kubernetes 1.16+ — webhook-et konvertuese do t'ju lejojnë të punoni paralelisht dhe pa probleme me versionet e API v1alpha2, v1alpha3, v1beta1 dhe v1. Me ndihmën e tyre, do të jeni në gjendje të përdorni versionin e ri të API pa ndryshuar ose rivendosur burimet tuaja të vjetra. Ne rekomandojmë me këmbëngulje që të përditësoni manifestet në API v1, pasi versionet e mëparshme do të shpallen së shpejti të tejkaluara. Përdoruesit legacy të versionit cert-manager do të kenë ende qasje vetëm në v1, hapat për përditësimin mund të gjenden .
Ekipa kubectl cert-manager status
Me përmirësimet e reja në zgjerimin tonë të kubectl është bërë më e lehtë të hulumtoni problemet që lidhen me mosdhënien e certifikatave. kubectl cert-manager status tani ofron shumë më tepër informacion mbi atë që ndodh me certifikatat, si dhe tregon fazën e dhënies së certifikatës.
Pas instalimit të zgjerimit, mund të ekzekutoni kubectl cert-manager status certificate, që do të sjellë në kërkimin e certifikatës me emrin e përcaktuar dhe çdo burim të lidhur, si CertificateRequest, Secret, Issuer, si dhe Order dhe Challenges në rast se përdoren certifikatat nga ACME.
Shembulli i debugging-ut të një certifikate që ende nuk është gati:
$ kubectl cert-manager status certificate acme-certificate

Emri: acme-certificate
Hapësira: default
Krijuar në: 2020-08-21T16:44:13+02:00
Kushtet:
  Gatshëm: False, Arsye: DoesNotExist, Mesazh: Duke lëshuar certifikatën pasi Sekreti nuk ekziston
  Duke lëshuar: True, Arsye: DoesNotExist, Mesazh: Duke lëshuar certifikatën pasi Sekreti nuk ekziston
Emrat DNS:
- example.com
Ngjarjet:
  Lloji    Arsye     Mosha   Prej          Mesazh
  ----    ------     ----  ----          -------
  Normal  Duke lëshuar    18m   cert-manager  Duke lëshuar certifikatën pasi Sekreti nuk ekziston
  Normal  Gjeneruar  18m   cert-manager  Ruajti çelësin privat të ri në burimin e përkohshëm të Sekretit "acme-certificate-tr8b2"
  Normal  Kërkuar  18m   cert-manager  Krijoi burimin e ri të Kërkesës për Certifikatë "acme-certificate-qp5dm"
Lëshuesi:
  Emri: acme-issuer
  Lloji: Lëshues
  Kushtet:
    Gatshëm: True, Arsye: ACMEAccountRegistered, Mesazh: Llogaria ACME është regjistruar me serverin ACME
gabim kur kërkohet Sekreti "acme-tls": sekrete "acme-tls" nuk u gjetën
Nuk para:
Nuk pas:
Koha e rinovimit:
Kërkesë për Certifikatë:
  Emri: acme-certificate-qp5dm
  Hapësira: default
  Kushtet:
    Gatshëm: False, Arsye: Pendim, Mesazh: Duke pritur lëshimin e certifikatës nga porosia default/acme-certificate-qp5dm-1319513028: "pendim"
  Ngjarjet:
    Lloji    Arsye        Mosha   Prej          Mesazh
    ----    ------        ----  ----          -------
    Normal  PorosiaKrijuar  18m   cert-manager  Krijoi burimin e Porosisë default/acme-certificate-qp5dm-1319513028
Porosia:
  Emri: acme-certificate-qp5dm-1319513028
  Shteti: pendim, Arsye:
  Autorizimet:
    URL: https://acme-staging-v02.api.letsencrypt.org/acme/authz-v3/97777571, Identifikuesi: example.com, Shteti Fillestar: pendim, Wildcard: false
Sfidat:
- Emri: acme-certificate-qp5dm-1319513028-1825664779, Lloji: DNS-01, Token: J-lOZ39yNDQLZTtP_ZyrYojDqjutMAJOxCL1AkOEZWw, Çelësi: U_W3gGV2KWgIUonlO2me3rvvEOTrfTb-L5s0V1TJMCw, Shteti: pendim, Arsye: gabim në marrjen e llogarisë së shërbimit clouddns: sekreti "clouddns-accoun" nuk u gjet, Po përpunon: true, Paraqitur: false
Komanda gjithashtu mund të ndihmojë për të mësuar më shumë rreth përmbajtjes së certifikatës. Shembulli i detajeve për certifikatën e lëshuar nga Letsencrypt:
$ kubectl cert-manager status certificate example
Emri: example
[...]
Sekreti:
  Emri: example
  Shteti i Lëshuesit: SHBA
  Organizata e Lëshuesit: Let's Encrypt
  Emri i Përgjithshëm i Lëshuesit: Let's Encrypt Authority X3
  Përdorimi i Çelësit: Nënshkrim Digjital, Kriptim i Çelësit
  Përdorimet e Zgjatura të Çelësit: Autentikimi i Serverit, Autentikimi i Klientit
  Algoritmi i Çelësit Publik: RSA
  Algoritmi i Nënshkrimit: SHA256-RSA
  ID e Çelësit të Subjektit: 65081d98a9870764590829b88c53240571997862
  ID e Çelësit të Autoritetit: a84a6a63047dddbae6d139b7a64565eff3a8eca1
  Numri Serik: 0462ffaa887ea17797e0057ca81d7ba2a6fb
  Ngjarjet:
Nuk para: 2020-06-02T04:29:56+02:00
Nuk pas: 2020-08-31T04:29:56+02:00
Koha e rinovimit: 2020-08-01T04:29:56+02:00
[...]
Përdorimi i API-ve më të reja të stabilizuara të Kubernetes
Cert-manager ka qenë një ndër të parët që ka implementuar CRD-të e Kubernetes. Kjo, si dhe mbështetja jonë për versionet e Kubernetes deri në 1.11, na çoi në nevojën për të mbështetur të vjetëruarit apiextensions.k8s.io/v1beta1 për CRD-të tona, si dhe admissionregistration.k8s.io/v1beta1 për webhooks tona. Tani ato janë të vjetëruara dhe do të hiqen në Kubernetes nga versioni 1.22. Me 1.0 tonën tani ofrojmë mbështetje të plotë apiextensions.k8s.io/v1 dhe admissionregistration.k8s.io/v1 për Kubernetes 1.16 (ku ato u shtuan) dhe më vonë. Për përdoruesit e versioneve të mëparshme, ne vazhdojmë të ofrojmë mbështetje v1beta1 në legacy versionin tone.
Gazhdimi i përmirësuar
Në këtë version, ne përmirësuam bibliotekën për regjistrimin në klog/v2, e cila përdoret në Kubernetes 1.19. Ne gjithashtu kontrollojmë çdo regjistrim që shkruajmë për t’i caktuar atij nivelin përkatës. Ne u udhëhoqëm nga . Ekzistojnë pesë (në të vërtetë - gjashtë, shën. e përkthyesit) nivele regjistrimi, duke filluar nga Gabim (niveli 0), i cili nxjerr vetëm gabimet më të rëndësishme, dhe përfundon me Trace (niveli 5), i cili do të ndihmojë të kuptoni saktësisht se çfarë po ndodh. Me këtë ndryshim, ne e kemi reduktuar numrin e regjistrimeve nëse nuk keni nevojë për informacion rregullues gjatë përdorimit të cert-manager.
Këshillë: në mënyrë të paracaktuar, cert-manager punon në nivelin 2 (Info), ju mund ta anashkaloni këtë duke përdorur global.logLevel në Helm chart.
Shënim: shikimi i regjistrimeve është mjeti i fundit për zgjidhjen e problemeve. Për më shumë informacion, ju lutemi referohuni në .
N.B. redaktor: Për të mësuar më shumë se si funksionon gjithçka nën kapuçin e Kubernetes, për të marrë këshilla të çmuara nga praktikuesit-mësues, si dhe ndihmë cilësore nga suporti teknik, mund të merrni pjesë në intensivat online , që do të zhvillohet nga 28-30 Shtator, dhe , që do të zhvillohet nga 14-16 Tetor.
Përmirësimet ACME
Përdorimi më i zakonshëm i cert-manager mund të lidhet me lëshimin e certifikatave nga Let’s Encrypt duke përdorur ACME. Versioni 1.0 është i rëndësishëm për përdorimin e reagimeve nga komuniteti për të shtuar dy përmirësime të vogla, por të rëndësishme, në emetuesin tonë ACME.
Çjerrja e krijimit të çelësit të llogarisë
Nëse jeni duke përdorur certifikata ACME në numër të madh, ka shumë mundësi që të përdorni të njëjtën llogari në disa klastera, kështu që kufizimet tuaja për lëshimin e certifikatave do të ndikojnë në të gjithë. Kjo ka qenë e mundur tashmë në cert-manager duke kopjuar sekretin e caktuar në privateKeySecretRef. Ky rast përdorimi ishte mjaft problematik, pasi cert-manager përpiqej të ishte i dobishëm dhe krijonte me gëzim një çelës të ri të llogarisë nëse nuk e gjeti atë. Prandaj ne shtuam disableAccountKeyGeneration, për t'ju mbrojtur nga ky veprim nëse e vendosni këtë parameter në true — cert-manager nuk do të krijojë çelës dhe do t'ju paralajmërojë se nuk është ofruar një çelës llogarie.
apiVersion: cert-manager.io/v1
kind: Issuer
metadata:
  name: letsencrypt
spec:
  acme:
    privateKeySecretRef:
      name: example-issuer-account-key
    disableAccountKeyGeneration: false
Zgjidhja e preferuar
29 Shtator Let’s Encrypt në një qendër të saj të çertifikimit të rrënjës ISRG Root. Çertifikatat me nënshkrime të kryqëzuara do të zëvendësohen me Identrust. Ky ndryshim nuk kërkon modifikime në konfigurimet e cert-manager, të gjitha çertifikatat e përditësuara ose të reja, që lëshohen pas kësaj date, do të përdorin CA-në e re.
Let’s Encrypt tashmë po nënshkruan çertifikatat me këtë CA dhe i ofron ato si "një zinxhir alternativ çertifikatash" përmes ACME. Në këtë version të cert-manager ka mundësinë për të caktuar qasje në këto zinxhirë në konfigurimet e lëshuesit. Në parametrin preferredChain mund të specifikoni emrin e CA-së që do të përdoret për të lëshuar çertifikatën. Nëse ka një çertifikatë CA të disponueshme që përputhet me kërkesën, ajo do t'ju lëshojë çertifikatën. Ju lutemi vini re se kjo është opsioni preferencial; nëse nuk gjendet asgjë, çertifikata e paracaktuar do të lëshohet. Kjo do të garantojë se do të përditësoni çertifikatën tuaj pas heqjes së zinxhirit alternativ nga lëshuesi ACME.
Që sot mund të merrni çertifikatat e nënshkruara ISRG Root, kështu:
apiVersion: cert-manager.io/v1
kind: Issuer
metadata:
  name: letsencrypt
spec:
  acme:
    server: https://acme-v02.api.letsencrypt.org/directory
    preferredChain: "ISRG Root X1"
Nëse preferoni të mbani zinxhirin IdenTrust — caktoni këtë parametrin në DST Root CA X3:
apiVersion: cert-manager.io/v1
kind: Issuer
metadata:
  name: letsencrypt
spec:
  acme:
    server: https://acme-v02.api.letsencrypt.org/directory
    preferredChain: "DST Root CA X3"
Ju lutemi vini re se ky qendër i çertifikimit të rrënjës do të skadojë së shpejti, Let’s Encrypt do të mbajë këtë zinxhir aktiv deri më 29 Shtator 2021.
Burimi: habr.com
