

Dëshirëedy vjet më parë shkruam se para çdo administratori të Check Point, herët a vonë, paraqitet pyetja për azhurnimin në një version të ri. Në këtë u përshkrua azhurnimi nga versioni R77.30 në R80.10. Me rëndësi, në janar 2020, R77.30 u bë versioni i certifikuar nga FSTEK. Sidoqoftë, gjatë 2 viteve të fundit, shumë gjëra ndryshuan në Check Point. Në artikullin “përshkruhen të gjitha risitë, të cilat janë shumë. Në këtë artikull do të përshkruhet procedura e azhurnimit sa më në hollësi posible.
Siç dihet, ekzistojnë 2 variante për implementimin e Check Point: Standalone dhe Distributed, domethënë pa një server të dedikuar për menaxhim dhe me të dedikuar. Varianti Distributed rekomandohet shumë për disa arsye:
minimalizohet ngarkesa në burimet e derës;
nuk nevojitet të planifikoni një dritare për mirëmbajtjen për të kryer punime me serverin e menaxhimit;
funksionimi adekuat i SmartEvent, sepse në variantin Standalone, vështirë se do të funksionojë;
ndërtimi i një klasteri nga portat rekomandohet jashtëzakonisht në konfigurimin Distributed.
Duke marrë parasysh të gjitha avantazhet e konfigurimit Distributed, ne do të shqyrtojmë azhurnimin e serverit të menaxhimit dhe portës së sigurisë veçmas.
Azhurnimi i Security Management Server (SMS)
Ekzistojnë 2 mënyra për të azhurnuar SMS:
përmes CPUSE (nëpërmjet Gaia Portal)
përmes Migration Tools (kërkon një instalim të pastër — instalimi i ri)
Azhurnimi përmes CPUSE nuk rekomandohet nga kolegët e Check Point, sepse nuk do të azhurnohet versioni i sistemit të skedarëve dhe bërthama. Megjithatë, kjo mënyrë nuk kërkon migrimin e politikave dhe është shumë më e shpejtë dhe e thjeshtë se sa mënyra e dytë.
Instalimi i pastër dhe migrimi i politikave përmes Migration Tools — kjo është metoda e rekomanduar. Përveç sistemit të ri të skedarëve dhe bërthamës së OS-së, shpesh ndodh që baza e të dhënave të SMS “ndotet”, dhe instalimi i pastër në këtë aspekt është një zgjidhje e shkëlqyer për të shtuar shpejtësinë e funksionimit të serverit.
1) Hapi i parë në çdo azhurnim është krijimi i kopjeve rezervë dhe snapshot-eve. Nëse keni një server fizik menaxhimi, atëherë kopja rezervë duhet të bëhet nga ndërfaqja e web-it të Gaia Portal. Shkoni te seksioni Maintenance > System Backup > Backup. Më pas, ju tregoni vendin e ruajtjes së kopjes rezervë. Kjo mund të jetë një server SCP, FTP, TFTP ose lokal në pajisje, megjithatë do të duhet më vonë të transferoni këtë kopje rezervë në server ose kompjuter.
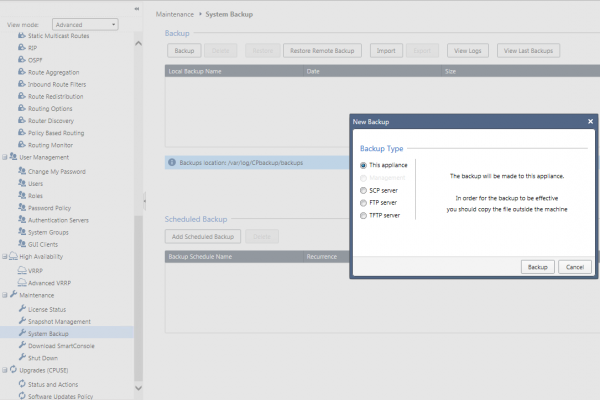 Figura 1. Krijimi i një kopje rezervë në Gaia Portal
2) Më pas duhet të bëni një snapshot në seksionin Maintenance → Snapshot Management → New. Dallimi midis kopjeve dhe snapshot-eve është se snapshot-et ruajnë më shumë informacion, duke përfshirë të gjitha patch-et e instaluara. Megjithatë, është më mirë të bëni të dyja.
Nëse serveri juaj i menaxhimit është vendosur si një makinë virtuale, është e rekomandueshme të bëni një kopje rezervë të makinës virtuale me mjete të ndërtuara nga hipervizori. Kjo është më e shpejtë dhe më të sigurt.
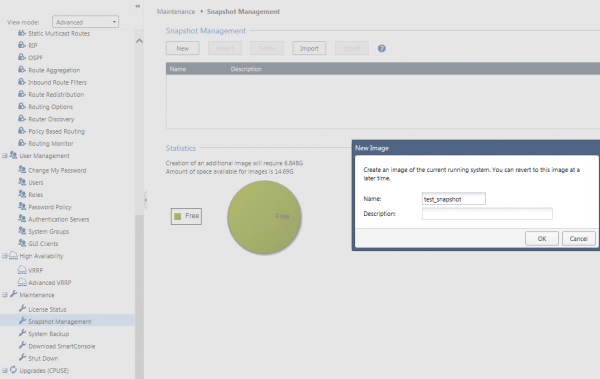 Figura 2. Krijimi i një snapshot-i në Gaia Portal
3) Ruani konfigurimin e pajisjes nga Gaia Portal. Mund të bëni një screenshot të të gjitha skedave të cilësimeve që janë në Gaia Portal, ose nga Clish të shkruani komandën save configuration. Më pas, krijoni një skedar dhe transferojeni në PC-në tuaj me WinSCP ose një klient tjetër.
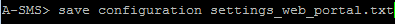 Figura 3. Ruajtja e konfigurimit në një skedar tekstual)
Shënim: nëse WinSCP nuk lejon lidhen, ndryshoni shell-in e përdoruesit në /bin/bash ose në ndërfaqen e web-it në skedën Përdorues, ose duke shkruar komandën chsh –s /bin/bash.
Përditësimi me CPUSE
4) Tre hapat e parë janë të detyrueshëm për çdo variant të përditësimit. Nëse keni vendosur të ndiqni një rrugë më të thjeshtë të përditësimit, atëherë në ndërfaqen web, kaloni në skedën Përditësimet (CPUSE) > Statusi dhe Veprimet > Versionet Kryesore > Check Point R80.40 Gaia Fresh Install dhe Upgrade. Klikoni me të djathtën në këtë përditësim dhe zgjidhni Verifier. Procesi i verifikimit do të zhvillohet për disa minuta, pas të cilave do të shihni një mesazh që pajisja mund të përditësohet. Nëse shihni gabime, ato duhet të korrigjohen.
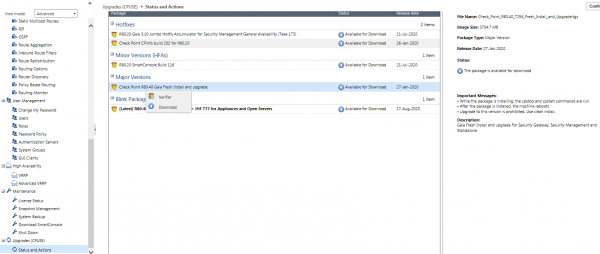 Figura 4. Përditësimi përmes CPUSE
5) Përditësoni në versionin më të fundit të CDT (Central Deployment Tool) — një mjet që është aktiv në serverin e menaxhimit dhe lejon instalimin e përditësimeve, pacj aktive, menaxhimin e kopjeve rezervë, snapshot-eve, skripteve dhe shumë të tjera. Një version jo aktual i CDT mund të çojë në probleme gjatë përditësimit. CDT mund të shkarkohet nga .
6) Pasi të keni vendosur arkivin e shkarkuar në SMS në një direktorium të caktuar përmes WinSCP, lidheni përmes SSH me SMS dhe hyjni në modin ekspert. Kujtoj se përdoruesi i WinSCP duhet të ketë shell /bin/bash!
7) Shkruani komandat:
cd /somepathtoCDT/
tar -zxvf .tgz
rpm -Uhv —force CPcdt-00-00.i386.rpm
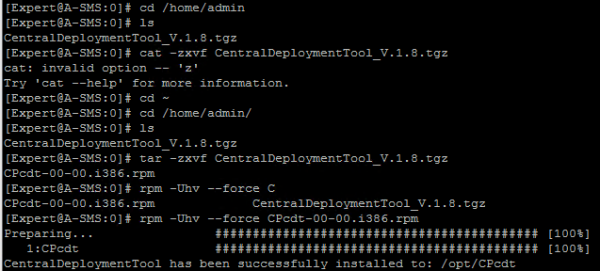 Figura 5. Instalimi i Central Deployment Tool (CDT)
8) Hapi tjetër është instalimi i imazhit R80.40. Klikoni me të djathtën në përditësim Shkarko, atëherë Instalo. Kini brenda në mendje se përditësimi zgjat rreth 20-30 minuta dhe serveri i menaxhimit do të jetë i papërfshirë për një farë kohe. Prandaj, ka kuptim të koordinoni një dritare për mirëmbajtjen.
9) Të gjitha licencat dhe politikat e sigurisë ruhen, prandaj më pas duhet të shkarkoni një të re .
10) Lidhuni me SMS-in e ri SmartConsole dhe vendosni politikat e sigurisë. Kjo buton Instalo Politikat në këndin e sipërm majtas.
11) SMS-i juaj është përditësuar, më pas duhet të instaloni hotfix-in më të fundit. Në tab Përditësime (CPUSE) > Status dhe Veprime > Hotfixet kliko me të djathtën e miut Verifikuesi, pastaj Instalo Përditësimin. Pajisja do të ribashkohet automatikisht pas instalimit të përditësimit.
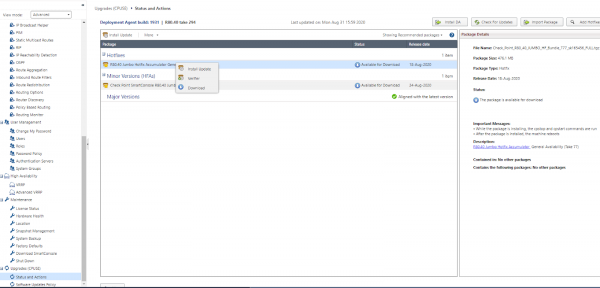 Fig. 6. Instalimi i hotfix-it të fundit përmes CPUSE
Përditësimi me mjete Migrimi
4) Në fillim, gjithashtu duhet të përditësoni në versionin më të fundit të CDT - pikët 5, 6, 7 nga seksioni “Përditësimi me CPUSE.”
5) Instaloni paketën e mjeteve të Migrimit që nevojitet për migrimin e politikave nga serveri i menaxhimit. Më mund të gjeni mjetet e Migrimit për versionet: R80.20, R80.20 M1, R80.20 M2, R80.30, R80.40. Duhet të shkarkoni mjetet e Migrimit për versionin në të cilin dëshironi të përditësoni, dhe jo atë që keni tani! Në rastin tonë, ky është R80.40.
6) Më pas në ndërfaqen web të SMS-it shkojmë në tab Përditësime (CPUSE) > Status dhe Veprime > Importo Paketën > Shfleto > Zgjidhni skedarin e shkarkuar > Importo.
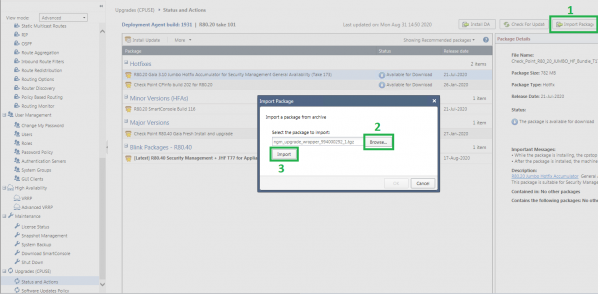 Fig. 7. Importimi i mjeteve të Migrimit
7) Nga moda e ekspertit në SMS kontrolloni që paketa e mjeteve të Migrimit është instaluar me ndihmën e komandës (dalja e komandës duhet të përputhet me numrin në emrin e arkivës së mjeteve të Migrimit):
cpprod_util CPPROD_GetValue CPupgrade-tools-R80.40 BuildNumber 1
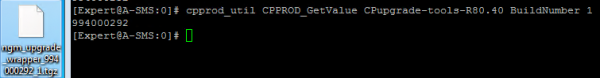 Fig. 8. Kontrolli i instalimit të mjeteve të Migrimit
8) Shkoni në dosjen $FWDIR/scripts në serverin e menaxhimit:
cd $FWDIR/scripts
9) Ekzekutoni verifikuesin e para-përditësimit (skriptin kontrollues) me ndihmën e komandës (nëse ka gabime, korrigjini ato para hapave të tjerë):
./migrate_server verify -v R80.40
Shënim: nëse shihni gabimin “Dështoi për të marrë paketën e mjeteve të Përditësimit”, por ju keni kontrolluar se arkiva është importuar me sukses (shih pikën 4), përdorni komandën:
./migrate_server verify -v R80.40 -skip_upgrade_tools_check
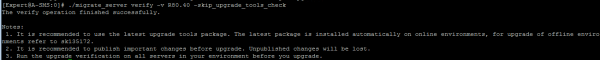 Fig. 9. Ekzekutimi i skriptit të verifikimit
10) Eksportoni politikat e sigurisë me ndihmën e komandës:
./migrate_server export -v R80.40 //.tgz
 Fig. 10. Eksporti i politikave të sigurisë
Shënim: nëse shihni gabimin “Dështoi për të marrë paketën e mjeteve të Përditësimit”, por ju keni kontrolluar se arkiva është importuar me sukses (pikë 7), përdorni komandën:
./migrate_server export -skip_upgrade_tools_check -v R80.40 //.tgz
11) Llogaritni hash-in MD5 dhe ruani rezultatin e komandës për vete:
md5sum //.tgz
 Figura 11. Llogaritja e hash-it MD5
12) Përdorni WinSCP për të transferuar këtë skedar në kompjuterin tuaj.
13) Jepni komandën df -h dhe ruani raportin procentual të direktorëve, sipas hapësirës së zënë.
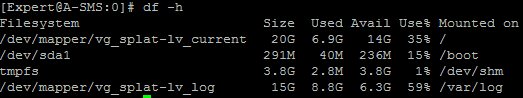 Figura 12. Raporti procentual i direktorëve në SMS
14.1) Në rast se keni një SMS të vërtetë
14.1.1) Me ndihmën e krijohet një usb flash bootable me imazhin .
14.1.2) Rekomandoj të përgatisni të paktën 2 flash drive bootable, pasi ndonjëherë nuk lexon skedarin e flash.
14.1.3) Me emrin e administratorit në kompjuter, ekzekutoni ISOmorphic.exe. Në pikën 1, zgjidhni imazhin e shkarkuar Gaia R80.40, në pikën 4 flash-in. Pikët 2 dhe 3 nuk duhet të ndryshohen nuk është e nevojshme!
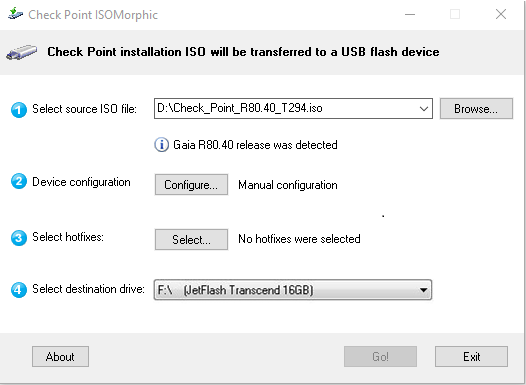 Figura 13. Krijimi i flash-it bootable
14.1.4) Zgjidhni opsionin “Instalo automatikisht pa konfirmim” dhe është e rëndësishme të tregoni modelin e serverit tuaj të menaxhimit. Në rastin e SMS-së, zgjidhni linjën 3 ose 4.
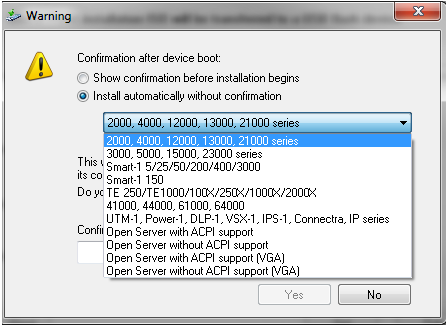 Figura 14. Zgjedhja e modelit të pajisjes për krijimin e flash-it bootable
14.1.5) Më pas, çkëputni pajisjen, futni flash-in në portin USB, lidhuni me kabllon konsolë përmes portit COM në pajisje dhe ndizni SMS-në. Procesi i instalimit ndodh automatikisht. Adresa IP e paracaktuar është 192.168.1.1/24, dhe të dhënat për të hyrë admin / admin.
14.1.6) Hapi tjetër është të lidhni me ndërfaqen web në Gaia Portal (adresa e paracaktuar ), ku kaloni përmes inicializimit të pajisjes. Gjatë inicializimit, zakonisht klikoni Next, sepse pothuajse të gjitha cilësimet mund të ndryshohen në të ardhmen. Sidoqoftë, mund të ndryshoni menjëherë adresën IP, cilësimet DNS dhe emrin e hostit.
14.2) Në rast se keni një SMS virtual
14.2.1) Absolutisht nuk duhet të fshini SMS-në e vjetër, krijoni një makinë virtuale të re me të njëjtat burime (CPU, RAM, HDD) me të njëjtën adresë IP. Pershëndetje, mund të shtoni RAM dhe HDD, pasi wersioni R80.40 është pak më kërkesë
për të mos pasur konflikte IP, çkëputni SMS-në e vjetër dhe filloni instalimin e asaj të reja. /root 14.2.2) Gjatë instalimit të Gaia, konfiguroni adresën IP aktuale dhe rezervoni për direktorinë një sasi të arsyeshme hapsire. Raporti procentual i direktorëve duhet të ruhet, përdorni rezultatin df -h.
15) Në momentin e zgjedhjes së tipit të instalimit “Installation Type” Zgjidhni opsionin e parë, sepse me shumë mundësi nuk keni MDS (Multi-Domain Server). Nëse keni MDS, atëherë do të thotë që keni menaxhuar shumë domain nga entitete të ndryshme SMS njëkohësisht. Në këtë rast, duhet të zgjidhni pikën e dytë.
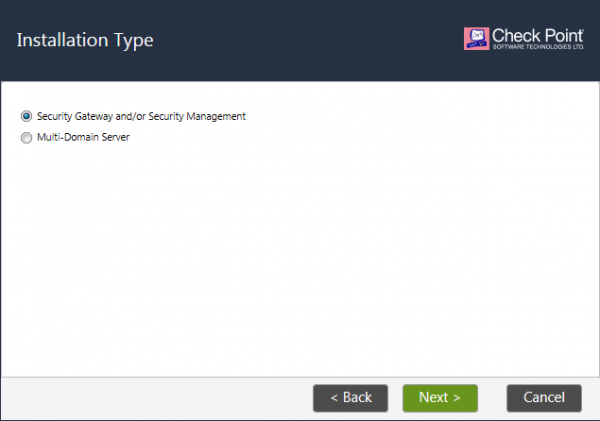 Fig. 15. Zgjedhja e llojit të instalimit të Gaia
16) Pika më e rëndësishme që nuk mund të korrigjohet pa instaluar nga e para — zgjedhja e entitetit. Duhet të zgjidhni Menaxhimi i Sigurisë dhe të klikoni Të ardhshme. Më pas gjithçka sipas çdo rasti.
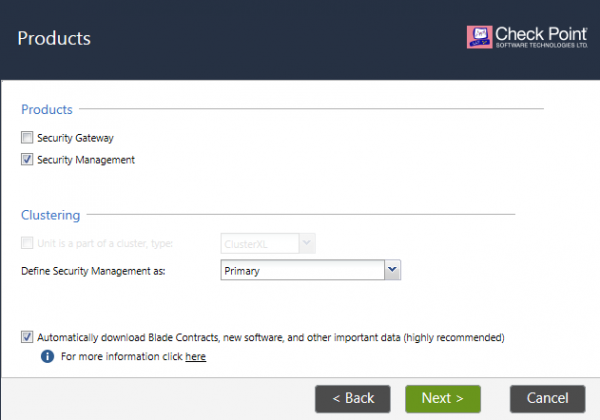 Fig. 16. Zgjedhja e llojit të entitetit gjatë instalimit të Gaia
17) Sa herë që pajisja ripërton, lidheni në ndërfaqen e webit në ose në ndonjë IP tjetër, nëse e keni ndryshuar atë.
18) Transferoni cilësimet nga skrinshotet në të gjitha skedat e Gaia Portal, në të cilat është bërë ndonjë konfigurim apo nga clish ekzekutoni komandën load configuration .txt. Ky skedar konfiguroi duhet të ngarkohet më parë në SMS.
Shënim: për shkak se, sistemi operativ është i ri, WinSCP nuk do të lejojë lidhjen si administrator, ndryshoni shell-in e përdoruesit në /bin/bash ose në ndërfaqen e webit në skedën Përdoruesit, ose duke shtypur komandën chsh –s /bin/bash ose krijoni një përdorues të ri.
19) Shtoni në ndonjë direktori skedarin me politikat e eksportuara nga serveri i vjetër të menaxhimit. Pastaj hyni në konsolën në modin ekspert dhe kontrolloni që shuma hash MD5 të përputhet me atë të mëparshme. Në të kundërt, eksporti duhet bërë përsëri:
md5sum /<Full Path>/<Name of Exported File>.tgz
20) Përsëritni pikën 6 dhe instaloni Upgrade Tools në SMS të ri në Gaia Portal në skedën Përditësimet (CPUSE) > Statusi dhe Veprimet.
21) Shtypni komandën në modin ekspert:
./migrate_server import -v R80.40 -skip_upgrade_tools_check //.tgz
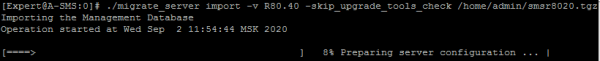 Fig. 17. Importimi i politikës së sigurisë në SMS të ri
22) Aktivizoni shërbimet me komandën cpstart.
23) Shkarkoni të rejat dhe lidheni me serverin e menaxhimit. Hyni në Menu > Menaxho Licencat dhe Paketat (SmartUpdate) dhe kontrolloni që licenca juaj të jetë ruajtur.
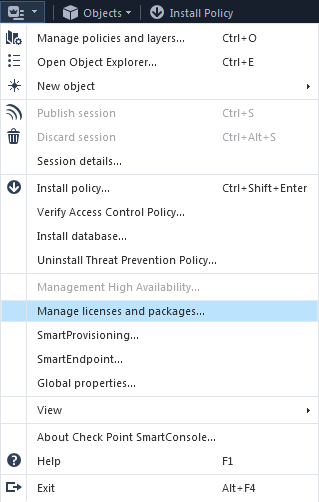 Fig. 18. Kontrollimi i licencave të instaluara
24) Instaloni politikën e sigurisë në derën ose klasterin — Instalo Politikat.
Përditësimi i Security Gateway (SG)
Derështi i sigurisë mund të përditësohet përmes CPUSE, ashtu si serveri i menaxhimit, ose të instalohet nga e para — instalimi i ri. Nga praktika ime, në 99% të rasteve të gjithë e instalojnë nga e para Security Gateway për shkak se kjo merr praktikisht të njëjtën kohë sa dhe përditësimi përmes CPUSE, megjithatë merrni një sistem operativ të ri të përditësuar pa defekte.
Për të njëjtën arsye si SMS, fillimisht duhet të krijoni një backup dhe snaphot, dhe gjithashtu të ruani cilësimet nga Gaia Portal. Referojuni pikave 1, 2 dhe 3 në seksion «Përditësimi i Serverit të Menaxhimit të Sigurisë».
Përditësimi me CPUSE
Përditësimi i Gateway-it të Sigurisë përmes CPUSE ndodh në të njëjtën mënyrë si përditësimi i Serverit të Menaxhimit të Sigurisë, prandaj, ju lutemi referojuni fillimit të artikullit.
Një pikë e rëndësishme: përditësimi i SG kërkon riinstalimin! Prandaj kryeni përditësimin në një dritë shërbimi. Nëse keni një klaster, përditësoni fillimisht nodën pasive, pastaj kaloni rolet dhe përditësoni nodën tjetër. Në rastin e një klasteri, mund të shmangni dritën e shërbimit.
Instalimi i versionit të ri të OS në Gateway-in e Sigurisë
1.1) Në rastin që keni një SG të vërtetë
1.1.1) Me ndihmën e krijohet një usb flash bootable me imazhin . Imazhi është i njëjtë me atë në SMS, megjithatë procedura për krijimin e një flash drive bootable duket pak ndryshe.
1.1.2) Rekomandoj të përgatitni të paktën 2 flash drive bootable, pasi ndonjëherë nuk lexohen flash drive-t.
1.1.3) Nga emri i administratorit në kompjuter, nisni ISOmorphic.exe. Në pikën 1, zgjidhni imazhin e shkarkuar Gaia R80.40, në pikën 4 flash-in. Pikët 2 dhe 3 nuk duhet të ndryshohen nuk është e nevojshme!
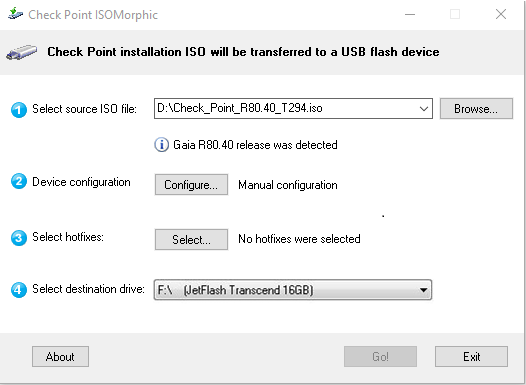 Figura 19. Krijimi i një flash drive bootable
1.1.4) Zgjidhni opsionin “Instaloni automatikisht pa konfirmim”, dhe është e rëndësishme të specifikoni modelin e Gateway-it tuaj të Sigurisë — rreshtat 2 ose 3. Nëse kjo është një sandbox fizik (SandBlast Appliance), atëherë zgjidhni rreshtin 5.
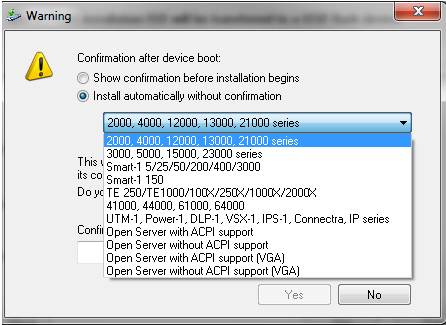 Figura 20. Zgjedhja e modelit të pajisjes për krijimin e një flash drive bootable
1.1.5) Më pas, shut down pajisjen, futni flash drive-n në portin USB, lidheni me kabllon konsolë përmes portit COM me pajisjen dhe ndizni gateway-in. Procesi i instalimit ndodh automatikisht. Adresa IP e paracaktuar — 192.168.1.1/24, dhe të dhënat për të hyrë admin / admin. Fillimisht duhet të përditësoni nodën pasive, pastaj vendosni politikën mbi të, kaloni rolet dhe më pas përditësoni nodën tjetër. Me shumë mundësi, do t'ju nevojitet një dritë shërbimi.
1.1.6) Hapi tjetër është të lidheni me ndërfaqen web në Gaia Portal, ku kaloni nëpër inicializimin e parë të pajisjes. Gjatë inicializimit atje thjesht klikoni Next, sepse pothuajse të gjitha cilësimet mund të ndryshohen në të ardhmen. Sidoqoftë, mund të ndryshoni menjëherë adresën IP, cilësimet DNS dhe emrin e hostit.
1.2) Në rastin që keni një SG virtual
1.2.1) Krijoni një makinë virtuale të re me resurse të tilla (CPU, RAM, HDD) ose më shumë, pasi versioni R80.40 është pak më i kërkuar. Që të mos ketë konflikte IP-sh, shut down gateway-in e vjetër dhe filloni instalimin e të riut me të njëjtën adresë IP. SG i vjetër mund të fshihet pa problem, pasi nuk ka asgjë të vlefshme në të, sepse gjithçka e rëndësishme — politika e sigurisë — është në serverin e menaxhimit.
1.2.2) Gjatë instalimit të OS, konfiguroni adresën IP aktuale dhe rezervoni për drejtorinë /root një sasi të arsyeshme hapësire.
3) Lidheni një lidhje përmes portit HTTPS me kalimin dhe filloni procesin e inicializimit. Në momentin e zgjedhjes së tipit të instalimit “Installation Type” zgjidhni opsionin e parë — Security Gateway and/or Security Management.
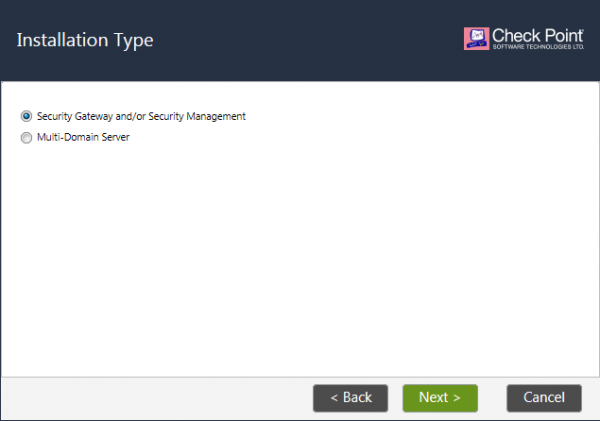 Figura 21. Zgjedhja e tipit të instalimit Gaia
4) Momenti më i rëndësishëm — zgjedhja e entitetit (Products). Duhet të zgjidhni Security Gateway dhe, nëse keni një klaster, vendosni shenjën “Unit is a part of a cluster, type: ClusterXL”. Nëse keni një klaster VRRP, zgjidhni një lloj të tillë, por kjo është e pamjaftueshme.
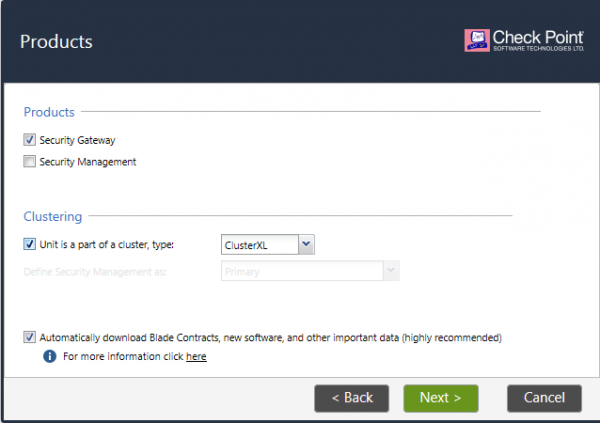 Figura 22. Zgjedhja e tipit të entitetit gjatë instalimit Gaia
5) Në hapin e ardhshëm, caktoni një fjalëkalim të përkohshëm SIC për të vendosur besimin me serverin e menaxhimit. Me këtë fjalëkalim gjenerohet një certifikatë, dhe përmes një kanali të koduar, serveri i menaxhimit do të komunikojë me kalimin. Shenja “Connect to your Management as a Service” duhet të vendoset nëse serveri i menaxhimit është në cloud. Ne sapo e shkruam për këtë dhe sa i lehtë dhe i përshtatshëm është menaxhimi në cloud.
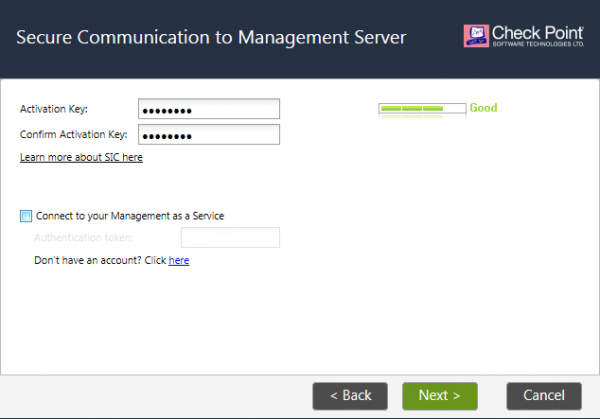 Figura 23. Krijimi SIC
6) Filloni procesin e inicializimit në tabin tjetër. Sapo pajisja të rinis, lidheni me ndërfaqen e web-it dhe transferoni regjistrimet nga screenshotet në të gjitha tabat e Gaia Portal, në të cilat diçka është konfiguruar ose nga clish ekzekutoni komandën load configuration .txt. Ky skedar konfiguroi duhet paraprakisht të ngarkohet në kalimin e sigurisë.
Shënim: për shkak se, sistemi operativ është i ri, WinSCP nuk do të lejojë lidhjen si administrator, ndryshoni shell-in e përdoruesit në /bin/bash ose në ndërfaqen e webit në skedën Përdoruesit, ose duke shtypur komandën chsh –s /bin/bash ose krijoni një përdorues të ri me një shell të tillë.
7) Hapni dhe hyrni në objektin kalim të sigurisë, të cilin sapo e riinstaluat. Hapni tabin General Properties > Communication > Reset SIC dhe futni fjalëkalimin të caktuar në pikën 5.
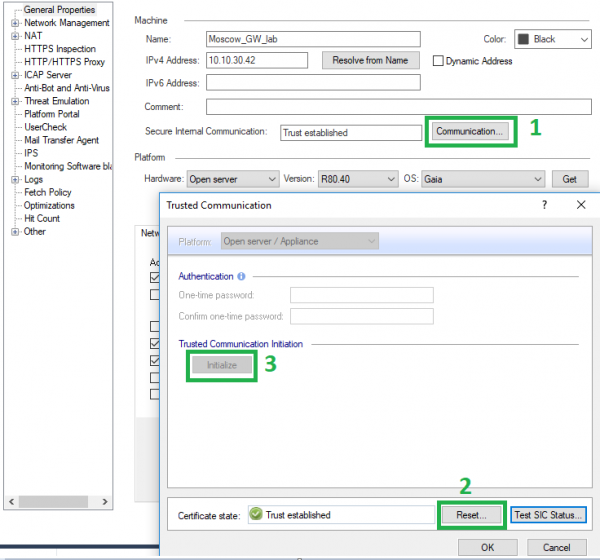 Figura 24. Vendosja e besimit me kalimin e ri të sigurisë
8) Versioni Gaia i objektit duhet të ndryshojë, nëse nuk ndryshon, atëherë ndryshojeni manualisht. Pastaj vendosni politikën në kalim.
9) Në Gaia Portal, hyni në tabin Përditësime (CPUSE) > Status dhe Veprime > Hotfixet dhe instaloni update-in e fundit. Pajisja do të shkojë në rinisje gjatë instalimit!
10) Në rast të klasterit, ndryshoni rolet e nodave dhe ndiqni të njëjtat hapa për nodin tjetër.
Përfundim
Kam përpiquar të bëj një udhëzues sa më të qartë dhe gjithëpërfshirës për përditësimin nga versioni R80.20/R80.30 në versionin aktual R80.40, pasi shumë gjëra kanë ndryshuar. Versioni ka dalë tashmë në mode demo, megjithatë procedura e përditësimit mbetet më shumë-më pak e njëjtë. Duke ndjekur udhëzuesin zyrtar me Check Point, do të jeni në gjendje të kuptoni të gjitha hollësitë.
Për çdo pyetje mund të na kontaktoni. Ne do të jemi të lumtur t'ju ndihmojmë me përditësimet më të komplikuara dhe rastet e vështira në kuadër të mbështetjes tonë teknike. . Gjithashtu në faqen tonë ka mundësinë për të kërkuar një auditim të konfigurimeve të Check Point ose për të lënë një për rastin teknik.
. Ndiqni përditësimet (, , , , ).
Burimi: habr.com
