

Aktualisht, administratorët e rrjetit ose inxhinierët e sigurisë së informacionit harxhojnë shumë kohë dhe energji për të mbrojtur perimetrin e rrjetit të biznesit nga kërcënime të ndryshme, duke u njohur me sisteme të reja për parandalimin dhe monitorimin e ngjarjeve, por edhe kjo nuk garanton mbrojtje të plotë. Ingenieria sociale përdoret aktivisht nga keqbërësit dhe mund të sjellë pasoja serioze.
Sa shpesh keni menduar: “Do të ishte mirë të organizonim një verifikim për stafin për nivelin e diturisë në sigurinë e informacionit”? Fatkeqësisht, mendimet hasin në një mur moskuptimi për shkak të numrit të madh të detyrave ose kufizimit të kohës në ditën e punës. Ne planifikojmë t'ju flasim për produktet dhe teknologjitë moderne në fushën e automatizimit të trajnimeve për stafin, të cilat nuk kërkojnë përgatitje të gjatë për zbatimin e pilotëve ose implementimin, por për gjithçka në radhë.
Baza teorike
Aktualisht, më shumë se 80% e skedarëve keqdashës shpërndahen përmes postës (të dhënat janë marrë nga raportet e specialistëve të Check Point në vitin e fundit përmes shërbimit Intelligence Reports).
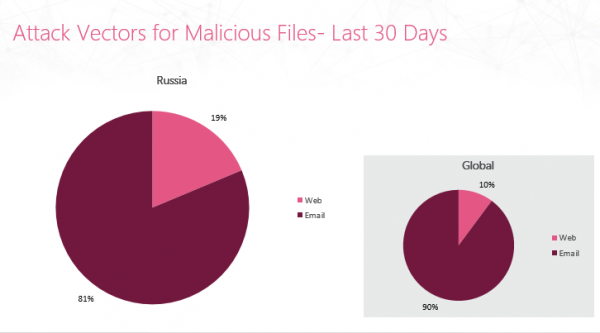 Raporti për 30 ditët e fundit mbi vektorët e sulmeve për shpërndarjen e skedarëve keqdashës (Rusia) - Check Point
Kjo tregon se përmbajtja e mesazheve në postë është mjaft e prekshme për përdorimin nga ana e keqbërësve. Nëse shqyrtojmë format më të njohura të skedarëve keqdashës në bashkëngjitje (EXE, RTF, DOC), vlen të theksohet se ato zakonisht përmbajnë elemente automatike të ekzekutimit të kodit (skripte, makro).
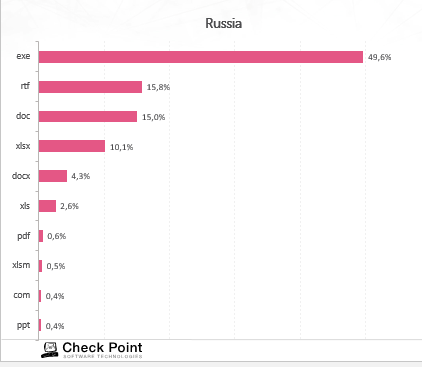 Raporti vjetor mbi format e skedarëve në mesazhet keqdashëse të pranuara - Check Point
Si të luftojmë këtë vektor sulmesh? Kontrolli i postës përfshin përdorimin e mjeteve të sigurisë:
Antivirus – detekti i kërcënimeve nëpërmjet nënshkrimit.
Emulimi – një sandbox, me ndihmën e së cilës bashkëngjitjet hapen në një mjedis të izoluar.
Ndërgjegjësimi për përmbajtjen – nxjerrja e elementeve aktive nga dokumentet. Përdoruesi merr një dokument të pastruar (zakonisht në format PDF).
AntiSpam – kontrollimi i reputacionit të domenit të marrësit/dërguesit.
Dhe, në parim, kjo është e mjaftueshme, por ekziston edhe një burim tjetër jo më pak të çmuar për kompaninë - të dhënat korporative dhe personale të punonjësve. Në vitet e fundit, popullariteti i lartë i një lloji tjetër të mashtrimit në internet ka rritur:
Phishing (angl. phishing, nga fishing — peshkimi) — një lloj mashtrimi në internet. Qëllimi i tij është të marrë të dhënat identifikuese të përdoruesve. Këtu përfshihet vjedhja e fjalëkalimeve, numrave të kartave të kreditit, llogarive bankare dhe informacionit tjetër konfidencial.
Kërcënuesit po përmirësojnë metodat e sulmeve të phishing, duke drejtuar DNS kërkesat nga faqet e njohura, duke zhvilluar gjithë fushata duke përdorur inxhinierinë sociale për të dërguar letra.
Prandaj, për të mbrojtur postën tuaj korporative nga phishing, rekomandohet të përdoren dy qasje, ndërsa përdorimi i tyre i përbashkët çon në rezultate më të mira:
Mjetet teknike të mbrojtjes. Siç u përmend më parë, përdoren teknologji të ndryshme për të verifikuar dhe dërguar vetëm postë legjitime.
Përgatitja teorike e stafit. Kjo përfshin testimin e gjithëpërfshirës të stafit për të identifikuar viktimat e mundshme. Më pas, zhvillohet ritraining-i i tyre, duke regjistruar vazhdimisht statistikat.
Mos beso dhe kontrollo
Sot do të flasim për qasjen e dytë për parandalimin e sulmeve të phishing, dmth. përvetësimin automatizues të stafit me qëllim rritjen e nivelit të përgjithshëm të mbrojtjes së të dhënave korporative dhe personale. Pse kjo mund të jetë kaq e rrezikshme?
Inxhinieria sociale — manipulimi psikologjik i njerëzve për të kryer veprime të caktuara ose për të zbuluar informacion konfidencial (në kontekstin e sigurisë të informacionit).
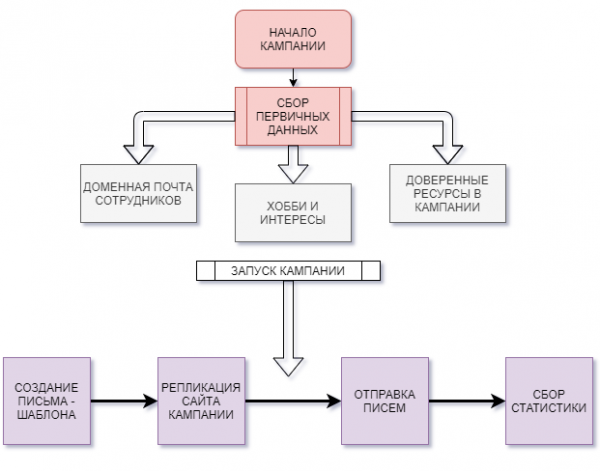 Skema tipike e skenarit të zhvillimit të një sulmi phishing
Le të referohemi në një diagram tërheqës, që shfaq shkurtimisht rrugëtimin e promovimit të një fushate phishing. Ajo ka faza të ndryshme:
Mblidhja e të dhënave fillestare.
Në shekullin 21 është e vështirë të gjejmë ndonjë person që nuk është regjistruar në asnjë rrjet social ose në forume të ndryshme tematike. Natyrisht, shumë prej nesh lënë informacion të hollësishëm për veten: vendi i punës aktual, grupi për kolegët, telefoni, posta etj. Shtoni këtu informacionin e personalizuar mbi interesat e personit dhe do të merrni të dhëna për formimin e një shablli phishing. Edhe nëse nuk arritët të gjeni njerëz me këtë informacion, gjithmonë ka një faqe kompanie, nga e cila mund të merrni të gjithë informacionin që na intereson (posta e domain-it, kontaktet, lidhjet).
Nisja e fushatës.
Pasi përgatitet "platforma", me ndihmën e mjeteve falas ose me pagesë, mund të filloni fushatën tuaj të synuar të phishing-ut. Gjatë punës së shpërndarjes, do të grumbullohen statistikat: email të dërguar, email të hapur, klikime në lidhje, futje të kredencialeve etj.
Produkte në treg
Phishing-u mund të përdoret si nga keqbërësit ashtu edhe nga punonjësit e sigurisë së informacionit të kompanisë, me qëllim që të kryhet një auditim i vazhdueshëm i sjelljes së punonjësve. Çfarë na ofron tani tregu i zgjidhjeve falas dhe komerciale për sistemet e automatizuara të trajnimit të punonjësve të kompanisë:
— një projekt open-source që lejon vendosjen e një fushate phishing-u me qëllim testimin e njohurive IT të punonjësve tuaj. Ndër avantazhet do të përmendja thjeshtësinë e instalimit dhe kërkesat minimale sistemore. Ndër disavantazhet — mungesa e temave të gatshme për shpërndarje, mungesa e testeve dhe materialeve trajnimi për stafin.
— një platformë me një numër të madh produktesh të disponueshme për testimin e punonjësve.
— një sistem automatizimi për testimin dhe trajnimin e punonjësve. Ka versione të ndryshme produktesh, që mbështesin nga 10 deri në më shumë se 1000 punonjës. Kurset e trajnimit përfshijnë teorinë dhe detyra praktike, ka mundësi për identifikimin e nevojave në bazë të statistikave të marra pas fushatës phishing. Zgjidhja është komerciale me mundësi për përdorim të provës.
— një sistem automatizimi për trajnimin dhe mbikëqyrjen e sigurisë. Produkti komercial ofron kryerjen e sulmeve edukative periodike, trajnimin e punonjësve etj. Si version demo të produktit ofrohet një fushatë që përfshin vendosjen e temave dhe kryerjen e tre sulmeve edukative.
Zgjidhjet e përmendura më lart janë vetëm një pjesë e produkteve të disponueshme në tregun e trajnimit automatizues të punonjësve. Natyrisht, secili ka avantazhet dhe disavantazhet e veta. Sot do të njohim me , të simullojmë një sulm phishing-u, të eksplorojmë opsionet e disponueshme.
GoPhish
Tani ka ardhur koha për praktikë. GoPhish është zgjedhur për një arsye: është një mjet miqësor për përdoruesit që ka karakteristika të mëposhtme:
Instalim dhe nisje e thjeshtë.
Mbështetje për REST API. Lejon formimin e kërkesave nga dhe zbatimin e skenarëve automatizuar.
Një ndërfaqe grafike e përshtatshme për menaxhim.
Kryqplatformshmëria.
Ekipi i zhvilluesve përgatiti një për shpërndarjen dhe konfigurimin e GoPhish. Në të vërtetë, do t'ju nevojitet thjesht të kaloni në , shkarkoni arkivin ZIP për sistemin operativ përkatës, ekzekutoni skedarin e brendshëm binar, pas të cilit mjeti do të instalohet.
SHENIM I RËNDËSISHËM!
Si rezultat, duhet të merrni në terminal informacionin mbi portalin e shpërndarë, si dhe të dhënat për autentifikim (e rëndësishme për versionet më të reja se 0.10.1). Mos harroni të ruani fjalëkalimin për vete!
msg="Ju lutemi identifikohuni me emrin e përdoruesit admin dhe fjalëkalimin <FJALËKALIMI>"Rregullimi i GoPhish
Pas instalimit, në direktoriumin e aplikacionit do të krijohet një skedar konfigurimi (config.json). Do të përshkruajmë parametrat për ndryshimin e tij:
Çelësi
Vlera (sipërfaqësore)
Përshkrimi
admin_server.listen_url
127.0.0.1:3333
Adresa IP e serverit GoPhish
admin_server.use_tls
false
A përdoret TLS për lidhjen me serverin GoPhish
admin_server.cert_path
example.crt
Shtegu drejt certifikatës SSL për portalin e administratës GoPhish
admin_server.key_path
example.key
Shtegu drejt çelësit privat SSL
phish_server.listen_url
0.0.0.0:80
Adresa IP dhe porta e vendosjes së faqes së phishing (në përputhje me rregullat, vendoset në vetë serverin GoPhish në portën 80)
—> Kaloni në portalin e menaxhimit. Në rastin tonë: https://127.0.0.1:3333
—> Do t'ju ofrohet të ndryshoni një fjalëkalim mjaft të gjatë për një më të thjeshtë ose anasjelltas.
Krijimi i profilit të dërguesit
Kaloni në skedën “Sending Profiles” dhe specifikoni të dhënat për përdoruesin nga i cili do të bëhet shpërndarja jonë:
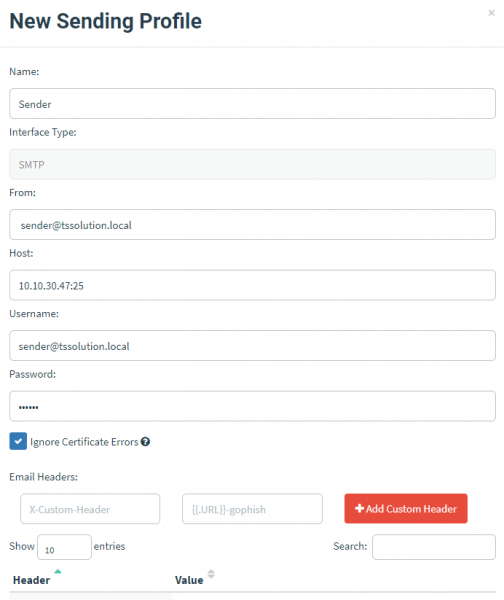
Ku:
Emri
Emri i dërguesit
From
Emaili i dërguesit
Host
Adresa IP e serverit të email-it, nga i cili do të pranohet posti i ardhshëm.
Username
Emri i përdoruesit për regjistrin e llogarisë në serverin e email-it.
Fjalëkalimi
Fjalëkalimi i regjistrit të llogarisë në serverin e email-it.
Gjithashtu mund të dërgoni një mesazh testues për të siguruar suksesin e dërgimit. Ruani cilësimet përmes butonit “Save profile”.
Krijimi i grupit të adresatëve
Më pas, duhet të formoni një grup të adresatëve “mesazheve të lumtura”. Kaloni në “User & Groups” → “New Group”. Ka dy mënyra për t'u shtuar: manualisht ose duke importuar një skedar CSV.
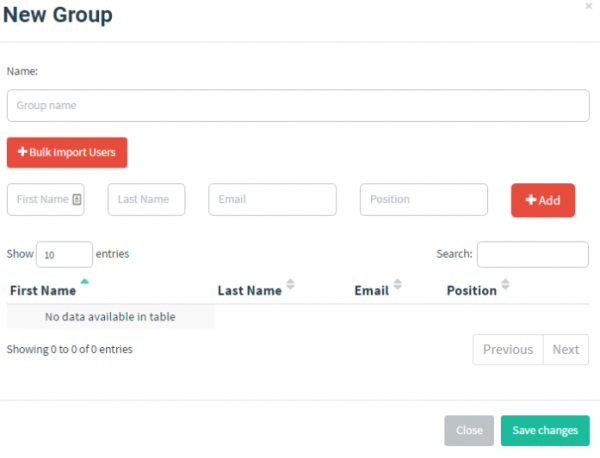
Për mënyrën e dytë kërkohet të kenë fushat e detyrueshme:
Emri
Mbiemri
Email
Pozita
Si një shembull:
Emri i Parë,Emri i Fundit,Pozita,Email
Richard,Bourne,CEO,rbourne@morningcatch.ph
Boyd,Jenius,Administratori i Sistemeve,bjenius@morningcatch.ph
Haiti,Moreo,Shitje & Marketing,hmoreo@morningcatch.ph
Krijimi i një shablloni për mesazhin e phishing
Pasi kemi identifikuar një sulmues imagjinar dhe viktimat potenciale, është e nevojshme të krijojmë një model me një mesazh. Për këtë, shkoni te seksioni "Email Templates" → "New Templates".
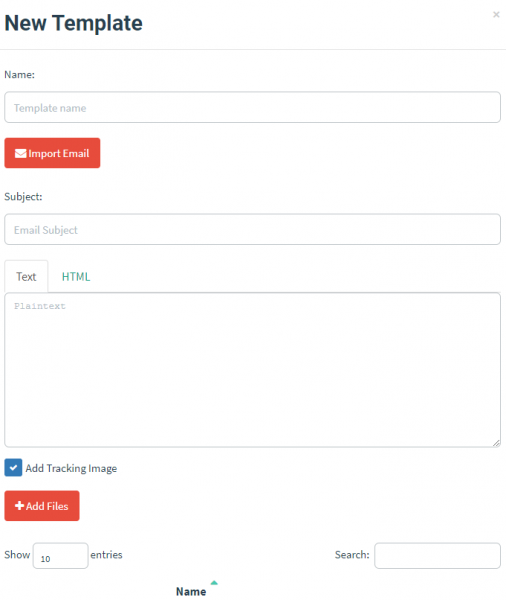
Duke formuar modelin, përdoret një qasje teknike dhe kreative; duhet të jepet një mesazh nga shërbimi, i cili do t'i jetë i njohur përdoruesve-viktima ose do të shkaktojë një reagim të caktuar. Mundësitë e mundshme:
Emri
Emri i modelit
Subjekti
Subjekti i emailit
Tekst / HTML
Fusha për futjen e tekstit ose kodit HTML
Gophish mbështet importimin e emailit; ne do të krijojmë një të vetin. Për këtë, do të imitojmë skenarin: një përdorues i kompanisë merr një email me një ofertë për ndryshimin e fjalëkalimit nga postën e tij korporative. Më pas do të analizojmë reagimin e tij dhe do të shohim "kapjen" tonë.
Në model do të përdorim variablat e integruar. Më shumë për ta mund të shihni në seksionin e lartpërmendur në seksionin .
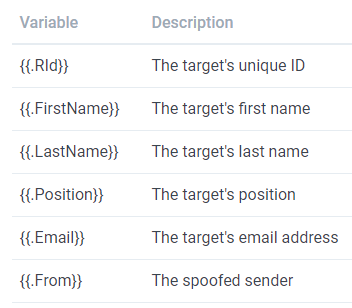
Fillimisht ngarko tekstin e mëposhtëm:
{{.FirstName}},

Fjalëkalimi për {{.Email}} ka skaduar. Ju lutemi resetoni fjalëkalimin tuaj këtu.

Faleminderit,
Ekipa IT
Përkatësisht, në mënyrë automatike do të vendoset emri i përdoruesit (sipas pikës "New Group" të caktuar më parë) dhe do të shënohet adresa e tij e postës.
Më pas, na nevojitet të tregojmë lidhjen me burimin tonë të phishingut. Për këtë, në tekst do të nxjerrim fjalën "këtu" dhe do të zgjedhim opsionin "Link" në panelin e kontrollit.
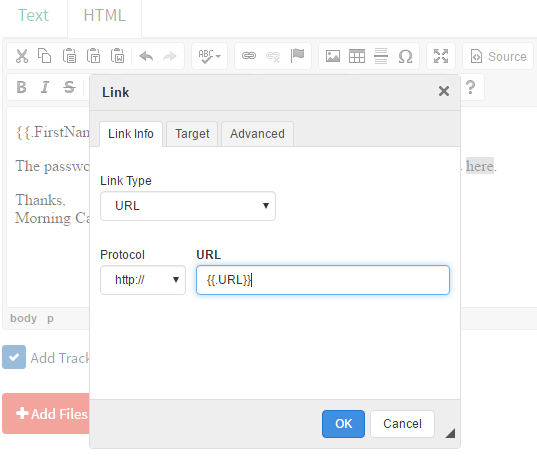
Si URL do të tregojmë variablën e integruar {{.URL}}, të cilën do ta plotësojmë më vonë. Ajo automatikisht do të integrohet në tekstin e emailit të phishingut.
Para se të ruajmë modelin, mos harroni të aktivizoni opsionin "Add Tracking Image". Kjo do të shtojë një element mediatik me përmasat 1×1 piksel, i cili do të ndjekë hapjen e emailit nga përdoruesi.
Pra, mbetet pak, por para se të përmblidhen hapat e domosdoshëm pas autorizimit në portalin Gophish:
Krijoni një profil për dërguesin;
Krijoni një grup dërgimi, ku të shënohen përdoruesit;
Krijoni një model të emailit të phishingut.
Pranojeni, konfigurimi nuk zë shumë kohë dhe ne jemi gati për të nisur fushatën tonë. Mbete të shtojmë faqen e phishingut.
Krijimi i faqes së phishingut
Shkoni te skeda "Landing Pages".
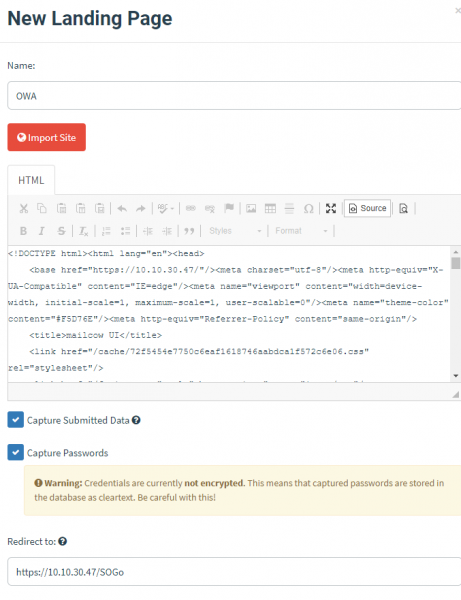
Na njoftohet emri i objektit. Ka mundësi importi të faqes së internetit burimore. Në shembullin tonë, kam provuar të specifikoj portalin e punës të serverit të postës. Si pasojë, ai u importua si kod HTML (ndonëse jo plotësisht). Më pas do të ndjekin opsione interesante për të kapur të dhënat e futur nga përdoruesi:
Kapni të Dhënat e Dërguara. Nëse faqja e specifikuar e faqes përmban forma të ndryshme për hyrje, të gjitha të dhënat do të regjistrohen.
Kapja e Fjalëkalimeve — kapni fjalëkalimet e futur. Të dhënat regjistrohen në databazën GoPhish pa enkriptim, ashtu siç janë.
Për më tepër, mund të përdorim opsionin "Redirect to", i cili do ta drejtojë përdoruesin në një faqe të caktuar pas hyrjes së të dhënave të identifikimit. Kujtoj se kemi caktuar një skenar kur përdoruesit i propozohet të ndryshojë fjalëkalimin për postën korporative. Për këtë, ai ofrohet një faqe e rreme për portalin e autentikimit të postës, e më pas përdoruesin mund ta dërgojmë në çdo burim të zakonshëm të kompanisë.
Mos harro të ruash faqen e mbushur dhe kalojmë në seksionin "New Campaign".
Krijimi i kapjes GoPhish
Kemi specifikuar të gjithë të dhënat e nevojshme. Në skedën "New Campaign" do të krijojmë një fushatë të re.
Krijimi i fushatës
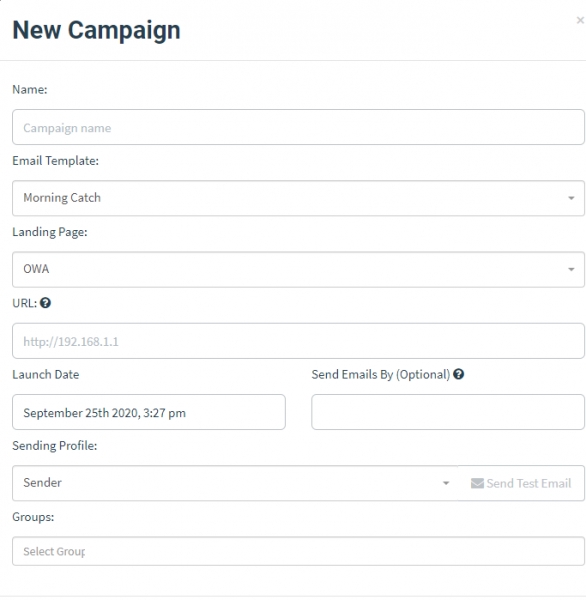
Ku:
Emri
Emri i fushatës
Email Template
Şabloni i mesazhit
Landing Page
Faqja e phishingut
URL
IP e serverit tuaj GoPhish (duhet të ketë qasje rrjeti me hostin e viktimës)
Data e Lancimit
Data e fillimit të fushatës
Dërgoni Email-et Nga
Data e përfundimit të fushatës (dërgesa shpërndahet njëlloj)
Profili i Dërguesit
Profili i dërguesit
Grupet
Grupi i marrësve të dërgesës
Pas nisjes, ne gjithmonë mund të shohim statistikën, ku janë regjistruar: mesazhet e dërguara, mesazhet e hapura, klikimet në lidhje, të dhënat e lëna, transferimi në spam.
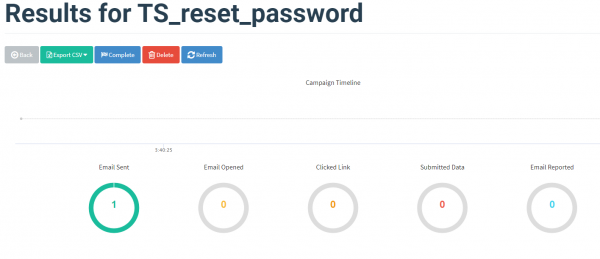
Nga statistika shohim se 1 mesazh është dërguar, le të kontrollojmë postën nga ana e marësit:
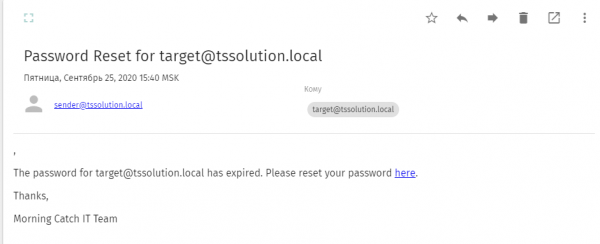
Vërtet, viktima e mori me sukses emailin e phishingut me kërkesën për të kaluar në lidhje për të ndryshuar fjalëkalimin e llogarisë korporative. Po përmbushim veprimet e kërkuara, na drejton në faqen e Landing Pages, çfarë tregojnë statistikët?
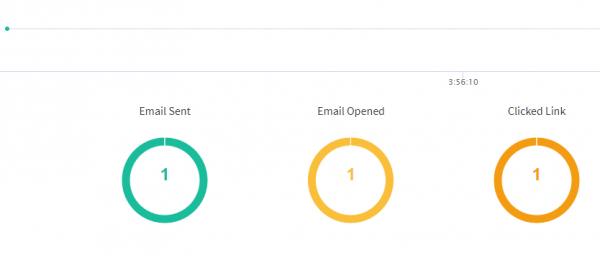
Si rezultat, përdoruesi ynë kaloi në lidhjen e phishingut, ku potencialisht mund të linte të dhënat e llogarisë së tij.
Shënimi i autorit: procesi i futjes së të dhënave nuk u regjistrua për shkak të përdorimit të një makete testuese, por ky opsion ekziston. Pas kësaj, përmbajtja nuk enkriptoset dhe ruhet në databazën GoPhish, kini kujdes për këtë.
Në përfundim
Sot menduam të flasim për një temë aktuale lidhur me organizimin e trajnimit automatizuar të punonjësve për t'i mbrojtur ata nga sulmet phishing dhe për të ngritur nivellin e tyre të arsimimit IT. Si një zgjidhje të arritshme, është përdorur Gophish, i cili ka treguar rezultate pozitive kur krahasohet koha e implementimit me rezultatet. Me këtë mjet të arritshëm, ju mund të kontrolloni punonjësit tuaj dhe të përgatisni raporte për sjelljen e tyre. Nëse jeni të interesuar për këtë produkt, ne ofrojmë ndihmë në implementimin e tij dhe kryerjen e një auditimi të punonjësve tuaj (sales@tssolution.ru).
Megjithatë, ne nuk planifikojmë të ndalemi me shqyrtimin e një zgjidhjeje dhe kemi në plan të vazhdojmë me një cikël, ku do të flasim për zgjidhjet Enterprise për automatizimin e procesit të trajnimit dhe kontrollit të sigurisë së punonjësve. Qëndroni me ne dhe jini të vëmendshëm!
Burimi: habr.com
