

Në Habr tashmë ka disa artikuj për teknologjitë Honeypot dhe Deception (, ). Megjithatë, ende hasim keqkuptim lidhur me dallimin mes këtyre klasave të mjeteve mbrojtëse. Për këtë arsye, kolegët tanë nga (zhvilluesi i parë rus i ) vendosën të përshkruajnë në detaje dallimet, përparësitë dhe veçoritë arkitekturore të këtyre zgjidhjeve.
Le të kuptojmë se çfarë janë “honeypot”-et dhe “deception”-et:
“Teknologjitë e mashtrimit” (angl., Deception technology) u shfaqën në tregun e sistemeve të sigurisë së informacionit relativisht vonë. Megjithatë, disa specialistë ende e konsiderojnë Security Deception thjesht si “honeypot”-e më të avancuara (angl., honeypot).
Në këtë artikull do të përpiqemi të shpjegojmë si ngjashmëritë, ashtu edhe dallimet themelore mes këtyre dy zgjidhjeve. Në pjesën e parë do të flasim për “honeypot”-in, si është zhvilluar kjo teknologji dhe cilat janë avantazhet dhe mangësitë e saj. Ndërsa në pjesën e dytë do të ndalemi hollësisht te parimet e funksionimit të platformave për krijimin e infrastrukturës së shpërndarë të objektivave të rremë (angl., Distributed Deception Platform — DDP).
Parimi bazë mbi të cilin mbështeten honeypots është krijimi i kurtheve për hakerët. Mbi të njëjtin parim u zhvilluan edhe zgjidhjet e para Deception. Por DDP-të moderne i tejkalojnë ndjeshëm honeypot-et, si për nga funksionaliteti, ashtu edhe për nga efektiviteti. Platformat Deception përfshijnë: kurthe (angl., decoys, traps), joshje (angl., lures), aplikacione, të dhëna, baza të të dhënave, Active Directory. DDP-të moderne mund të ofrojnë mundësi të gjera për zbulimin e kërcënimeve, analizën e sulmeve dhe automatizimin e veprimeve të reagimit.
Kështu, Deception përfaqëson teknika për imitimin e infrastrukturës IT të një ndërmarrjeje dhe çorientimin e hakerëve. Si rezultat, platforma të tilla bëjnë të mundur ndalimin e sulmeve përpara se t’u shkaktohet dëm i konsiderueshëm aseteve të kompanisë. Honeypot-et, sigurisht, nuk e kanë këtë gamë kaq të gjerë funksionesh dhe këtë nivel automatizimi, ndaj përdorimi i tyre kërkon kualifikim më të lartë nga punonjësit e departamenteve të sigurisë së informacionit.
1. Honeypots, Honeynets dhe Sandboxing: çfarë janë dhe si përdoren
Për herë të parë, termi «honeypots» u përdor në vitin 1989 në librin e Clifford Stoll «The Cuckoo’s Egg», ku përshkruhen ngjarjet e gjurmimit të një hakeri në Laboratorin Kombëtar Lawrence Berkeley (SHBA). Në praktikë, kjo ide u zbatua në vitin 1999 nga Lance Spitzner, specialist i sigurisë së informacionit në Sun Microsystems, i cili themeloi projektin kërkimor «Honeynet Project». Honeypot-et e para kërkonin shumë burime dhe ishin të ndërlikuara për t’u konfiguruar dhe administruar.
Le të shqyrtojmë më në detaje çfarë janë honeypots dhe honeynets. Honeypots janë hoste të veçanta, qëllimi i të cilave është të tërheqin keqbërësit për të depërtuar në rrjetin e kompanisë, për të tentuar vjedhjen e të dhënave me vlerë, si edhe për të zgjeruar zonën e veprimit të rrjetit. Honeypot (i përkthyer fjalë për fjalë si «fuçi me mjaltë») është një server i posaçëm me një grup shërbimesh dhe protokollesh të ndryshme rrjeti, si HTTP, FTP etj. (shih fig. 1).
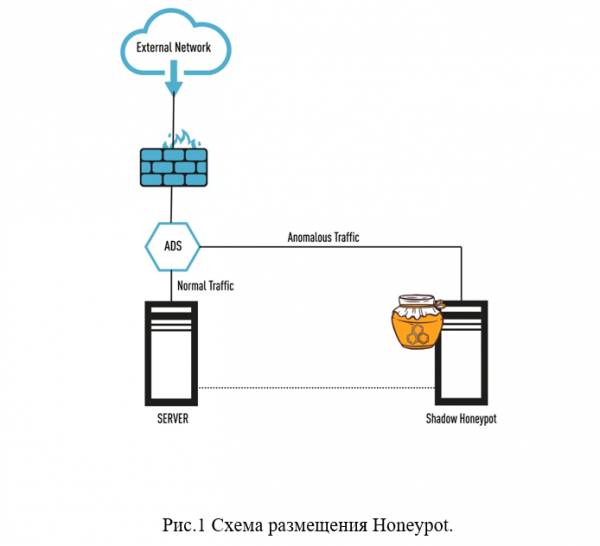
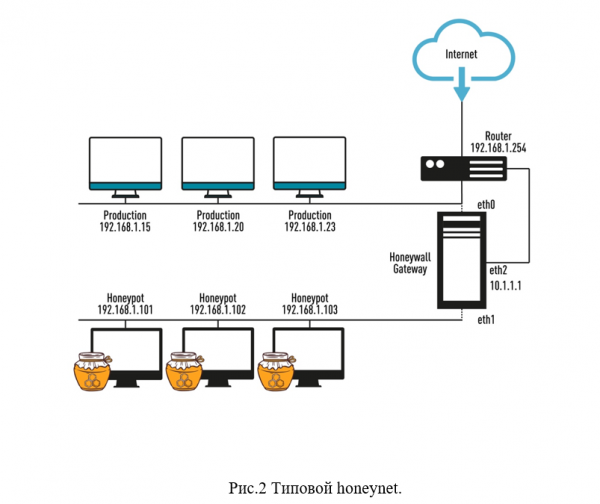
Nëse bashkojmë disa honeypots në një rrjet, atëherë marrim një sistem më efikas honeynet, i cili paraqet një emulim të rrjetit korporativ të kompanisë (server web, server skedarësh dhe komponentë të tjerë të rrjetit). Një zgjidhje e tillë bën të mundur të kuptohet strategjia e veprimit të keqbërësve dhe t’i çorientojë ata. Një honeynet tipik, si rregull, funksionon paralelisht me rrjetin prodhues dhe plotësisht i pavarur prej tij. Kjo «rrjetë» mund të publikohet në internet përmes një kanali të veçantë; për të mund të caktohet edhe një gamë më vete e adresave IP (shih fig. 2).
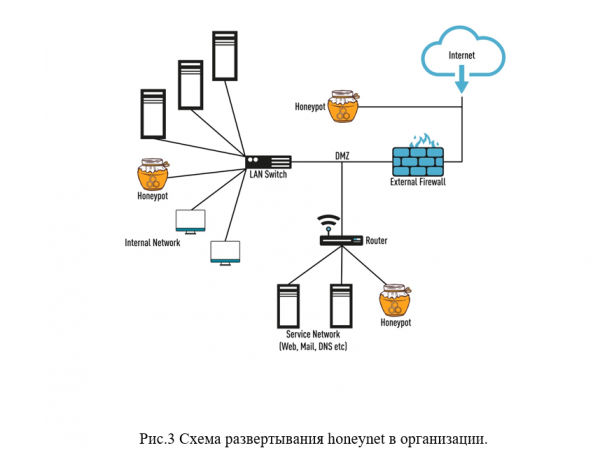
Qëllimi i përdorimit të honeynet është t’i krijojë hakerit përshtypjen se ka depërtuar në rrjetin korporativ të organizatës, ndërsa në të vërtetë keqbërësi ndodhet në një «mjedis të izoluar» dhe nën mbikëqyrjen e afërt të specialistëve të sigurisë së informacionit (shih fig. 3).
Këtu duhet përmendur gjithashtu edhe një mjet i tillë si «sandbox» (angl., sandbox), i cili u lejon keqbërësve të instalojnë dhe të ekzekutojnë programe keqdashëse në një mjedis të izoluar, ku specialistët IT mund të monitorojnë veprimet e tyre për të identifikuar rreziqet e mundshme dhe për të ndërmarrë kundërmasa të nevojshme. Aktualisht, sandboxing zakonisht zbatohet në makina virtuale të dedikuara mbi një host virtual. Megjithatë, duhet theksuar se sandboxing tregon vetëm se si sillen programet e rrezikshme dhe keqdashëse, ndërsa honeynet i ndihmon specialistit të analizojë sjelljen e «aktorëve të rrezikshëm».
Përfitimi i dukshëm i honeynets është se ato i mashtrojnë sulmuesit, duke u shpërdoruar përpjekjet, burimet dhe kohën. Si rezultat, në vend të objektivave reale, ata sulmojnë objektiva të rremë dhe mund ta ndërpresin sulmin ndaj rrjetit pa arritur asgjë. Më së shpeshti, teknologjitë honeynets përdoren në institucionet qeveritare dhe korporatat e mëdha, si edhe në organizatat financiare, pasi pikërisht këto struktura bëhen objektiv i sulmeve të mëdha kibernetike. Megjithatë, edhe bizneset e vogla dhe të mesme (SMB) kanë nevojë për mjete efektive për parandalimin e incidenteve të sigurisë së informacionit, por përdorimi i honeynets në sektorin SMB nuk është aq i thjeshtë për shkak të mungesës së specialistëve të kualifikuar për një punë kaq komplekse.
Kufizimet e zgjidhjeve Honeypots dhe Honeynets
Pse, pra, honeypots dhe honeynets nuk janë zgjidhjet më të mira për mbrojtje ndaj sulmeve sot? Duhet theksuar se sulmet po bëhen gjithnjë e më të mëdha në shkallë, më komplekse nga ana teknike dhe të afta të shkaktojnë dëme serioze ndaj infrastrukturës IT të organizatës, ndërsa krimi kibernetik ka kaluar në një nivel krejt tjetër dhe përfaqëson struktura të mirëorganizuara biznesi në hije, të pajisura me të gjitha burimet e nevojshme. Kësaj i shtohet edhe “faktori njerëzor” (gabime në konfigurimin e softuerit dhe pajisjeve, veprimet e personave të brendshëm etj.), prandaj përdorimi vetëm i teknologjive për parandalimin e sulmeve aktualisht nuk mjafton më.
Më poshtë po rendisim kufizimet dhe mangësitë kryesore të honeypots (honeynets):
“Honeypots” u zhvilluan fillimisht për të identifikuar kërcënimet që ndodhen jashtë rrjetit korporativ; ato janë të destinuara më shumë për analizimin e sjelljes së keqbërësve dhe nuk janë ndërtuar për reagim të shpejtë ndaj kërcënimeve.
Si rregull, keqbërësit tashmë kanë mësuar të njohin sistemet e emuluara dhe t’i shmangin honeypots.
Honeynets (honeypots) kanë një nivel jashtëzakonisht të ulët interaktiviteti dhe ndërveprimi me sistemet e tjera të sigurisë, prandaj duke përdorur honeypots është e vështirë të merret informacion i detajuar për sulmet dhe sulmuesit, e rrjedhimisht të reagohet shpejt dhe në mënyrë efektive ndaj incidenteve të sigurisë së informacionit. Për më tepër, specialistët e sigurisë së informacionit marrin një numër të madh alarmesh të rreme për kërcënime.
Në disa raste, hakerët mund të përdorin një honeypot të komprometuar si pikënisje për të vazhduar sulmin ndaj rrjetit të organizatës.
Shpesh shfaqen probleme me shkallëzueshmërinë e honeypot-eve, ngarkesën e lartë operative dhe konfigurimin e këtyre sistemeve (ato kërkojnë specialistë me kualifikim të lartë, nuk kanë një ndërfaqe të përshtatshme administrimi etj.). Ka gjithashtu vështirësi të mëdha në vendosjen e honeypots në mjedise të specializuara, si IoT, POS, sistemet cloud etj.
2. Deception technology: përparësitë dhe parimet bazë të funksionimit
Duke analizuar të gjitha avantazhet dhe disavantazhet e honeypots, arrijmë në përfundimin se nevojitet një qasje krejtësisht e re për reagimin ndaj incidenteve të sigurisë së informacionit, me qëllim ofrimin e një përgjigjeje të shpejtë dhe të përshtatshme ndaj veprimeve të sulmuesve. Dhe një zgjidhje e tillë është teknologjia Сyber deception (Security deception).
Terminologjia «Сyber deception», «Security deception», «Deception technology», «Distributed Deception Platform» (DDP) është relativisht e re dhe është shfaqur jo shumë kohë më parë. Në thelb, të gjithë këta terma nënkuptojnë përdorimin e «teknologjive të mashtrimit» ose «teknikave të imitimit të infrastrukturës IT dhe dezinformimit të keqbërësve». Zgjidhjet më të thjeshta Deception janë një zhvillim i ideve të honeypots, por në një nivel teknologjikisht më të avancuar, që parashikon automatizim më të madh të zbulimit të kërcënimeve dhe reagimit ndaj tyre. Megjithatë, në treg tashmë ekzistojnë zgjidhje serioze të klasës DDP, të cilat ofrojnë lehtësi në vendosje dhe shkallëzim, si dhe disponojnë një arsenal të gjerë «kurthesh» dhe «karremash» për sulmuesit. Për shembull, Deception mundëson emulimin e objekteve të tilla të infrastrukturës IT si bazat e të dhënave, stacionet e punës, ruterët, switch-et, bankomatët, serverët dhe SCADA, pajisjet mjekësore dhe IoT.
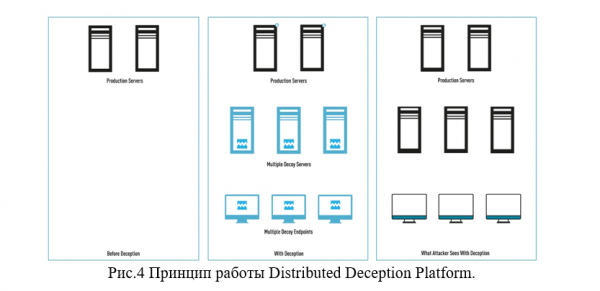
Si funksionon «Distributed Deception Platform»? Pas vendosjes së DDP, infrastruktura IT e organizatës do të ndërtohet sikur të përbëhej nga dy shtresa: shtresa e parë është infrastruktura reale e kompanisë, ndërsa shtresa e dytë është mjedisi «i emuluar», i përbërë nga kurthe (angl., decoys, traps) dhe karrema (angl., lures), të cilat janë të vendosura në pajisjet reale fizike të rrjetit (shih fig. 4).
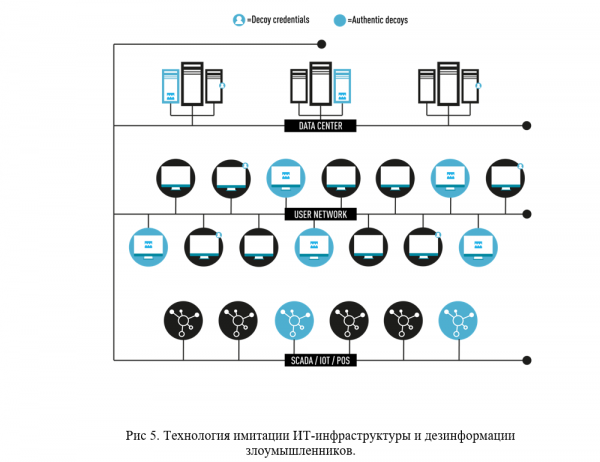
Për shembull, një keqbërës mund të zbulojë baza të dhënash të rreme me «dokumente konfidenciale», kredenciale të rreme të gjoja «përdoruesve të privilegjuar» — të gjitha këto janë objektiva të rreme që mund të zgjojnë interesin e sulmuesve, duke ua larguar vëmendjen nga asetet reale të informacionit të kompanisë (shih fig. 5).
DDP është një risi në tregun e produkteve të sigurisë së informacionit; këto zgjidhje ekzistojnë prej vetëm pak vitesh dhe aktualisht mund t’i përballojë vetëm sektori korporativ. Por së shpejti edhe bizneset e vogla dhe të mesme do të mund të përfitojnë nga Deception, duke marrë DDP me qira nga ofrues të specializuar, «si shërbim». Ky opsion është madje më i përshtatshëm, pasi nuk ka nevojë për staf të brendshëm me kualifikim të lartë.
Më poshtë paraqiten përparësitë kryesore të teknologjisë Deception:
Autenticiteti. Teknologjia Deception është në gjendje të riprodhojë një mjedis IT plotësisht autentik të kompanisë, duke emuluar me cilësi të lartë sistemet operative, IoT, POS, sistemet e specializuara (mjekësore, industriale etj.), shërbimet, aplikacionet, kredencialet etj. Kurthet (decoys) përzihen me kujdes me mjedisin real të punës dhe sulmuesi nuk do të jetë në gjendje t’i identifikojë ato si honeypots.
Zbatimi. DDP përdorin machine learning (ML) në funksionimin e tyre. Me ndihmën e ML sigurohen thjeshtësia, fleksibiliteti në konfigurim dhe efikasiteti i zbatimit të Deception. «Kurthet» dhe «karremat» përditësohen shumë shpejt, duke e përfshirë sulmuesin në infrastrukturën IT «të rreme» të kompanisë, ndërsa në të njëjtën kohë sistemet e avancuara të analizës të bazuara në inteligjencë artificiale mund të zbulojnë aktivitetet aktive të hakerëve dhe t’i parandalojnë ato (për shembull, një përpjekje për qasje në Active Directory në bazë të llogarive mashtruese).
Thjeshtësia e përdorimit. Platformat moderne «Distributed Deception Platform» janë të thjeshta për mirëmbajtje dhe administrim. Si rregull, ato menaxhohen përmes një konsole lokale ose cloud, ofrojnë mundësi integrimi me SOC-in korporativ (Security Operations Center) përmes API dhe me shumë mjete ekzistuese të kontrollit të sigurisë. Për mirëmbajtjen dhe funksionimin e DDP nuk kërkohen shërbimet e ekspertëve të sigurisë së informacionit me kualifikim të lartë.
Shkallëzueshmëria. Security deception mund të vendoset në mjedise fizike, virtuale dhe cloud. DDP funksionon me sukses edhe në mjedise të specializuara si IoT, ICS, POS, SWIFT etj. Platformat e avancuara Deception mund të shtrijnë «teknologjitë e mashtrimit» edhe në zyra të largëta dhe mjedise të izoluara, pa pasur nevojë për një vendosje shtesë të plotë të platformës.
Ndërveprimi. Duke përdorur karrema (decoys) efektive dhe bindëse, të bazuara në OS reale dhe të vendosura me kujdes mes infrastrukturës së vërtetë IT, platforma Deception mbledh informacion të gjerë për sulmuesin. Më pas, DDP dërgon alarme për kërcënimet, gjeneron raporte dhe mundëson reagim automatik ndaj incidenteve të sigurisë së informacionit.
Pika e nisjes së sulmit. Në zgjidhjet moderne Deception, kurthet dhe karremat vendosen brenda segmentit të rrjetit, jo jashtë tij (si në rastin e honeypots). Ky model i vendosjes së kurtheve nuk i lejon sulmuesit t’i përdorë ato si pikë mbështetëse për të sulmuar infrastrukturën reale IT të kompanisë. Në zgjidhjet më të avancuara të klasës Deception ekzistojnë edhe mundësi për drejtimin e trafikut, kështu që i gjithë trafiku i sulmuesve mund të orientohet përmes një lidhjeje të dedikuar posaçërisht. Kjo bën të mundur analizimin e aktivitetit të sulmuesve pa rrezikuar asetet me vlerë të kompanisë.
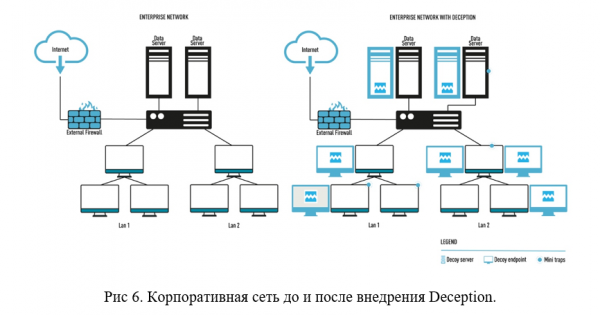
Bindshmëria e «teknologjive të mashtrimit». Në fazën fillestare të sulmit, keqbërësit mbledhin dhe analizojnë të dhëna për infrastrukturën IT, pastaj i përdorin ato për lëvizje laterale në rrjetin e korporatës. Me ndihmën e «teknologjive të mashtrimit», sulmuesi do të bjerë patjetër në «kurthe», të cilat do ta largojnë nga asetet reale të organizatës. DDP do të analizojë rrugët e mundshme të aksesit te kredencialet në rrjetin e korporatës dhe do t’i paraqesë sulmuesit «objektiva të rremë» në vend të kredencialeve reale. Këto aftësi i kanë munguar shumë teknologjive honeypot. (Shih fig. 6).
Deception VS Honeypot
Dhe së fundi, arrijmë te pjesa më interesante e analizës sonë. Le të veçojmë ndryshimet kryesore midis teknologjive Deception dhe Honeypot. Pavarësisht disa ngjashmërive, këto dy teknologji ndryshojnë ndjeshëm, që nga ideja bazë e deri te efektiviteti i funksionimit.
Ide bazë të ndryshme. Siç kemi shkruar më sipër, honeypots vendosen si «karrema» rreth aseteve me vlerë të kompanisë (jashtë rrjetit korporativ), me qëllim që të tërheqin vëmendjen e sulmuesve. Teknologjia honeypot bazohet në mënyrën si paraqitet infrastruktura e organizatës, por vetë honeypots mund të kthehen në një pikënisje për sulm ndaj rrjetit të kompanisë. Teknologjia Deception është zhvilluar duke marrë parasysh këndvështrimin e sulmuesit dhe bën të mundur identifikimin e një sulmi në fazë të hershme; kështu, specialistët e sigurisë së informacionit marrin një avantazh të ndjeshëm ndaj sulmuesve dhe fitojnë kohë.
«Tërheqja» VS «Konfuzimi». Kur përdoren honeypots, suksesi varet nga tërheqja e vëmendjes së sulmuesve dhe motivimi i tyre që të kalojnë më tej drejt objektivit në honeypot. Kjo do të thotë se sulmuesi duhet gjithsesi të arrijë te honeypot dhe vetëm më pas ju mund ta ndaloni. Si rezultat, prania e keqbërësve në rrjet mund të zgjasë disa muaj ose më shumë, gjë që mund të çojë në rrjedhje të të dhënave dhe dëme. DDP imitojnë me cilësi të lartë infrastrukturën reale IT të kompanisë; qëllimi i zbatimit të tyre nuk është thjesht të tërheqin vëmendjen e sulmuesit, por ta ngatërrojnë atë, në mënyrë që të humbasë kohë dhe burime kot, pa fituar qasje te asetet reale të kompanisë.
«Shkallëzim i kufizuar» VS «Shkallëzim automatik». Siç u theksua më herët, honeypots dhe honeynets kanë probleme me shkallëzimin. Kjo është e vështirë dhe e kushtueshme, dhe për të rritur numrin e honeypots në sistemin korporativ, do të duhet të shtohen kompjuterë të rinj, OS, të blihen licenca dhe të alokohen IP. Për më tepër, nevojitet edhe personel i kualifikuar për menaxhimin e këtyre sistemeve. Platformat Deception vendosen automatikisht ndërsa infrastruktura zgjerohet, pa kosto të konsiderueshme shtesë.
«Numër i madh alarmesh të rreme» VS «Mungesë alarmesh të rreme»Thelbi i problemit është se edhe një përdorues i zakonshëm mund të ndeshet me një honeypot, ndaj “ana tjetër” e kësaj teknologjie është numri i madh i aktivizimeve të rreme, gjë që i shpërqendron specialistët e sigurisë së informacionit nga puna. “Karremat” dhe “kurthet” në DDP janë të fshehura me kujdes nga përdoruesi i zakonshëm dhe të dizajnuara vetëm për sulmuesin, prandaj çdo sinjal nga një sistem i tillë është njoftim për një kërcënim real, jo një alarm i rremë.
Përfundim
Sipas mendimit tonë, teknologjia Deception është një hap i madh përpara krahasuar me teknologjinë më të vjetër Honeypots. Në thelb, DDP është shndërruar në një platformë gjithëpërfshirëse sigurie, e thjeshtë për t’u implementuar dhe menaxhuar.
Platformat moderne të kësaj kategorie luajnë një rol të rëndësishëm në zbulimin e saktë dhe reagimin efikas ndaj kërcënimeve në rrjet, ndërsa integrimi i tyre me komponentë të tjerë të stack-ut të sigurisë rrit nivelin e automatizimit dhe përmirëson efikasitetin dhe rezultatin e reagimit ndaj incidenteve. Platformat Deception bazohen te autenticiteti, shkallëzueshmëria, thjeshtësia e menaxhimit dhe integrimi me sisteme të tjera. E gjithë kjo sjell një avantazh të ndjeshëm në shpejtësinë e reagimit ndaj incidenteve të sigurisë së informacionit.
Gjithashtu, bazuar në vëzhgimet nga pentestet në kompani ku platforma Xello Deception është implementuar ose testuar në pilotim, mund të nxirret përfundimi se edhe pentesterët me përvojë shpesh nuk arrijnë t’i dallojnë karremat në rrjetin korporativ dhe dështojnë duke rënë në kurthet e ngritura. Ky fakt konfirmon edhe një herë efektivitetin e Deception dhe perspektivat e mëdha që kjo teknologji hap për të ardhmen.
Testimi i produktit
Nëse jeni të interesuar për platformat Deception, ne jemi gati .
Ndjekni përditësimet në kanalet tona (, , , )!
Burimi: habr.com
