

Mirë se vini në mësimin e tretë të kursit . Në Kemi vendosur mjedisin e nevojshëm për kryerjen e punëve laboratorike. Në këtë mësim do të shqyrtojmë parimet bazë të punës me log-et në , do të njihemi me përpunuesit e ngjarjeve, si edhe do të shohim mekanizmat e mbrojtjes së log-eve. Pjesa teorike, si edhe regjistrimi i plotë i video-mësimit, gjenden më poshtë.
Për të mbledhur log-e nga pajisjet, ato duhet të regjistrohen në FortiAnalyzer. Ekzistojnë dy mënyra regjistrimi.
- Mënyra e parë: në pajisjen që po regjistrohet aktivizohet opsioni «dërgo log-et në FortiAnalyzer» dhe specifikohet adresa e tij IP. Pas kësaj, në FortiAnalyzer dërgohet një kërkesë për regjistrimin e kësaj pajisjeje. Administratori duhet ta konfirmojë ose ta refuzojë kërkesën e marrë. Nëse teknologjia e domeneve administrative është e aktivizuar, FortiGate mund të shtohet si në ADOM kryesor (i quajtur root, me të cilin kemi punuar në mësimin e kaluar), ashtu edhe në një ADOM të krijuar posaçërisht, i destinuar për pajisjet FortiGate.
- Mënyra e dytë është i ashtuquajturi Device Registration Wizard. Regjistrimi i pajisjes kryhet drejtpërdrejt në vetë FortiAnalyzer. Për regjistrim nevojiten të dhënat e pajisjes që po regjistrohet: numri serial, adresa IP, lloji i pajisjes dhe versioni i sistemit operativ. Nëse verifikimi i të dhënave përfundon me sukses, pajisja shtohet në listën e FortiAnalyzer. Nëse teknologjia e domeneve administrative është e aktivizuar, pajisja do të regjistrohet automatikisht në domenin administrativ përkatës. Nëse keni krijuar disa domene të tilla administrative, atëherë duhet ta regjistroni pajisjen nga ai domen administrativ në të cilin dëshironi ta shtoni.
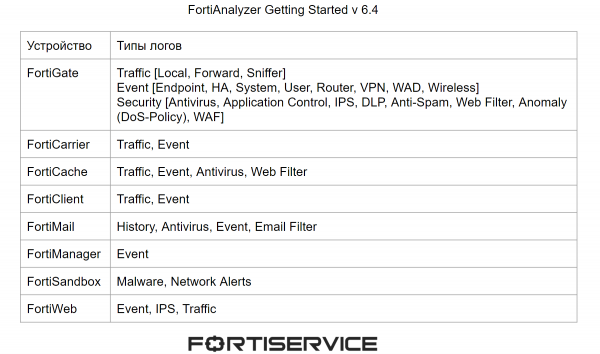
Çdo pajisje gjeneron log-e të llojeve të ndryshme. Llojet kryesore të log-eve që mund të gjenerojnë pajisjet e kompanisë Fortinet paraqiten në figurën më poshtë.
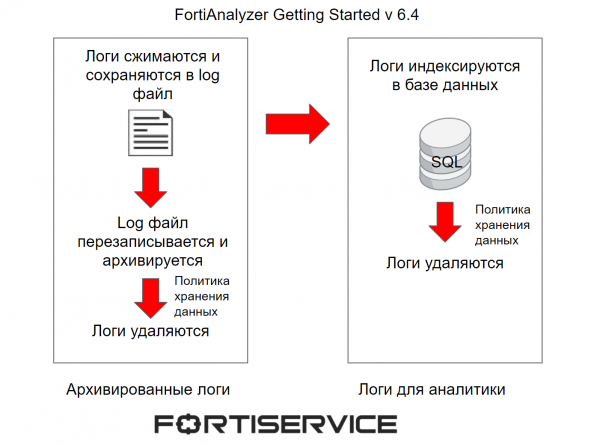
Për përpunimin fillestar të logeve kemi folur tashmë në mësimin e kaluar, por mendoj se ia vlen ta rifreskojmë kujtesën. Loget që mbërrijnë në FortiAnalyzer kompresohen dhe ruhen në një skedar log. Kur ky skedar arrin një madhësi të caktuar, ai mbishkruhet dhe arkivohet. Këto loge quhen loge të arkivuara. Ato konsiderohen loge offline, pasi nuk mund të analizohen në kohë reale. Për shikim, ato janë të disponueshme vetëm në formatin RAW. Politika e ruajtjes së të dhënave në domenin administrativ përcakton sa kohë këto loge do të ruhen në memorien e FortiAnalyzer.
Në të njëjtën kohë, loget indeksohen në bazën e të dhënave SQL për të mbështetur analitikën. Këto loge analizohen në FortiAnalyzer në kohë reale me anë të mekanizmave Log View, FortiView dhe Reports. Politika e ruajtjes së të dhënave në domenin administrativ përcakton sa kohë këto loge do të ruhen në memorien e FortiAnalyzer. Pasi këto loge të fshihen nga memoria e FortiAnalyzer, ato mund të mbeten si loge të arkivuara, por kjo varet nga politika e ruajtjes së të dhënave në domenin administrativ.
Skematikisht, procesi i përpunimit të logeve paraqitet në figurën më poshtë.
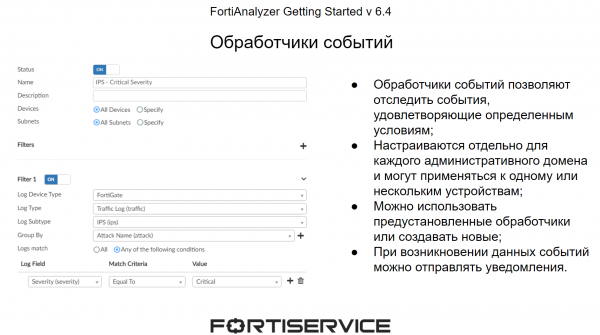
Kur loget mbërrijnë në pajisje, ato kontrollohen nga përpunuesit e ngjarjeve. Këta bëjnë të mundur gjurmimin e ngjarjeve me interes përmes kushteve të parakonfiguruara. Kushtet zbatohen mbi parametrat që përmbahen në loget në formatin RAW. Në sistem, për çdo domen administrativ ekziston një grup ngjarjesh të paracaktuara, por sipas nevojës mund të krijohen edhe përpunues të personalizuar të ngjarjeve. Përfitimi kryesor i përpunuesve të ngjarjeve është se, kur ndodhin ngjarje me interes, sistemi mund të dërgojë njoftime me email ose te serverët syslog, si edhe përmes SNMP. Kjo bën të mundur reagimin mjaft të shpejtë ndaj ngjarjeve që ndodhin në rrjet.
Tani le të flasim për mbrojtjen e logeve. Meqenëse loget ruajnë informacion të rëndësishëm për atë që ndodh në rrjet, ato duhet të mbrohen si nga humbja e mundshme si pasojë e dështimeve të ndryshme, ashtu edhe nga komprometimi i jashtëm. Teknologjia e parë që ndihmon në mbrojtjen e logeve në rast dështimesh të ndryshme është RAID. Ajo bën të mundur ndarjen e hapësirës së disqeve të disponueshme në disa segmente logjike, në mënyrë që në rast se një ose disa disqe dalin jashtë funksionit (në varësi të llojit të RAID), të dhënat të mos humbasin. Llojet kryesore të RAID që mund të përdoren në FortiAnalyzer paraqiten në figurën më poshtë.
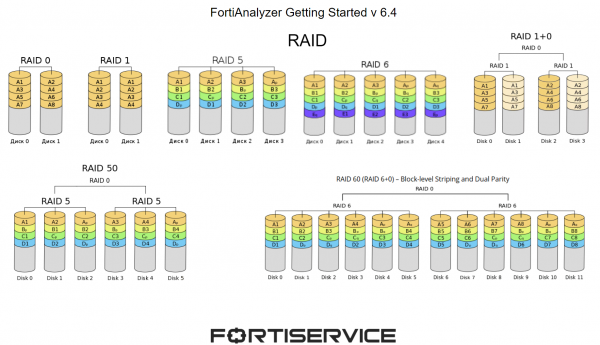
- RAID 0 shpërndan informacionin në 2 ose më shumë disqe. Qëllimi kryesor është shpejtësia dhe performanca. Nëse një ose disa disqe dalin jashtë funksionit, do të preket i gjithë grupi i disqeve;
- RAID 1 shpërndan kopjet e informacionit në 2 ose më shumë disqe. Nëse një disk del jashtë funksionit, grupi i disqeve do të vazhdojë të punojë normalisht;
- RAID 5 shpërndan informacionin në disa disqe dhe, gjithashtu, në çdo të ashtuquajtur “zinxhir informacioni” rezervon një disk për të dhënat e rikuperimit. Nëse një disk del jashtë funksionit, grupi i disqeve do të vazhdojë të punojë normalisht;
- RAID 6 funksionon në mënyrë të ngjashme, por në këtë rast për të dhënat e rikuperimit rezervohen tashmë dy disqe;
- RAID 10 kombinon opsionet e RAID 0 dhe RAID 1. Kjo bën të mundur vazhdimin e punës me informacionin edhe nëse dalin jashtë funksionit 2 disqe (nga një në secilin RAID, përndryshe leximi i informacionit do të jetë i pamundur);
- RAID 50 kombinon funksionalitetin e RAID 0 dhe RAID 5. Në këtë rast, puna e qëndrueshme me informacionin do të vazhdojë edhe nëse në secilin RAID 5 del jashtë funksionit një disk;
- RAID 60 kombinon funksionalitetin e RAID 0 dhe RAID 6. Në këtë rast, puna e qëndrueshme me informacionin do të vazhdojë edhe nëse në secilin RAID 6 dalin jashtë funksionit 2 disqe.
Mekanizmi i radhës janë backup-et e logeve. Ka disa mënyra për të krijuar backup — nga menuja Log View, ku mund të përdoret një filtër i caktuar për të ruajtur loget e nevojshme, ose nga Log Browse, prej nga mund të shkarkohen skedarët log të regjistruar. Ekziston gjithashtu mundësia për të krijuar backup të logeve në serverë të jashtëm me ndihmën e ndërfaqes CLI.
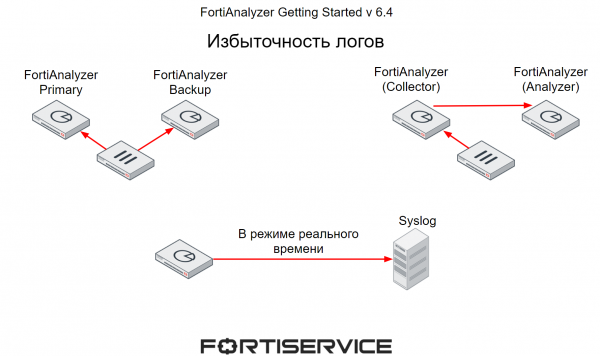
Një tjetër mekanizëm që mundëson mbrojtjen e informacionit të rëndësishëm të përmbajtur në loge është redundanca. Edhe këtu ka disa variante.
- Mënyra e parë është kur pajisjet dërgojnë log-et menjëherë te 2 FortiAnalyzer — njëri si kryesor, tjetri si rezervë.
- Metodën e dytë e kemi diskutuar tashmë në mësimin e kaluar: një FortiAnalyzer punon në modalitetin collector dhe mbledh log-e nga pajisje të ndryshme. Sipas orarit, log-et e mbledhura dërgohen te FortiAnalyzer që punon në modalitetin Analyzer. Nëse i dyti del jashtë funksionit, collectori do të mund t'i përcjellë log-et te një FortiAnalyzer tjetër.
- Dhe opsioni i tretë është dërgimi i log-eve nga FortiAnalyzer te serverë të jashtëm, për shembull te Syslog. Në këtë rast, transmetimi i log-eve do të kryhet në kohë reale.
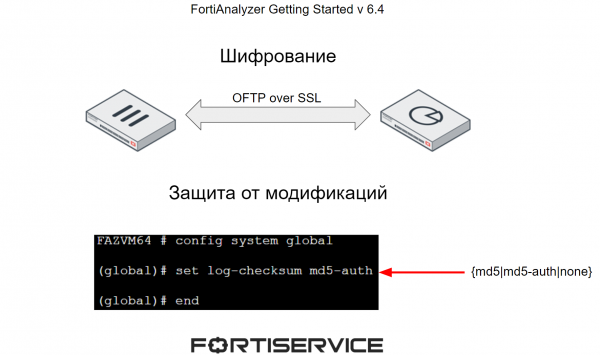
Për të mbrojtur log-et nga kompromentimi, përdoren dy mekanizma kryesorë:
- Enkriptimi i kanalit të transmetimit të të dhënave ndërmjet FortiAnalyzer dhe pajisjeve të tjera;
- Mbrojtja e log-eve nga modifikimi duke shtuar një checksum.
Në videomësim paraqitet materiali teorik i trajtuar më sipër, si dhe shqyrtohen aspektet praktike të punës me log-et — filtrimi i tyre, shikimi në mënyra të ndryshme dhe konfigurimi i event handlers. Ju urojmë shikim të këndshëm!
Në mësimin e ardhshëm do të shqyrtojmë në detaje aspektet e punës me raportet. Që të mos e humbisni, abonohuni në .
Gjithashtu mund të ndiqni përditësimet në burimet e mëposhtme:
Burimi: habr.com
