

Përshëndetje! Mirë se vini në mësimin e shtatë të kursit . Në ne u njoftuam me profilet e sigurimit si Filtrimi i Uebit, Kontrolli i Aplikacioneve dhe Inspektimi i HTTPS. Në këtë mësim do të vazhdojmë njohjen me profilet e sigurimit. Së pari do të njihemi me aspektet teorike të funksionimit të antivirusit dhe sistemit të parandalimit të sulmeve, dhe më pas do të shqyrtojmë punën e këtyre profileve të sigurimit në praktikë.
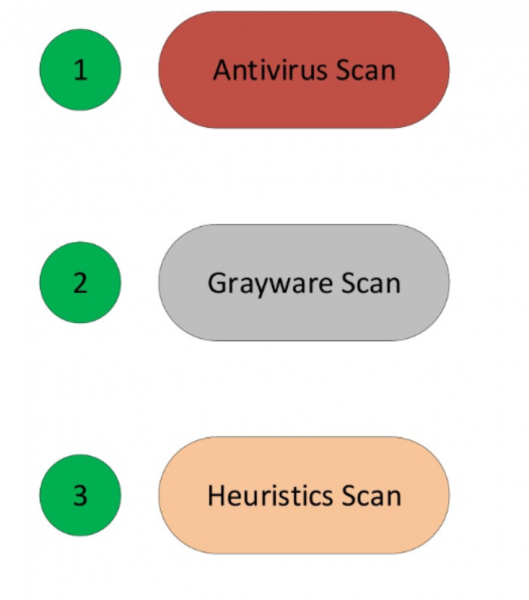
Të fillojmë me antivirusin. Së pari do të diskutojmë teknologjitë që përdor FortiGate për të zbuluar viruse:
Skannimi antivirus është metoda më e thjeshtë dhe më e shpejtë për të zbuluar viruse. Ai përcakton viruset që përputhen plotësisht me nënshkrimet në bazën antivirus.
Skannimi Grayware ose skanimi i programeve të padëshiruara — kjo teknologji përcakton programet e padëshiruara që instalohen pa dijeninë ose pëlqimin e përdoruesit. Teknikisht, këto programe nuk janë viruse. Ato zakonisht vijnë së bashku me programe të tjera, por gjatë instalimit dëmtojnë sistemin, prandaj klasifikohen si mjete keqdashëse. Shpesh këto programe mund të zbulohen me ndihmën e nënshkrimeve të thjeshta grayware nga baza e kërkimeve FortiGuard.
Skannimi heueristik — kjo teknologji është e bazuar në probabilitete, prandaj përdorimi i saj mund të shkaktojë efekte false positives, megjithatë me ndihmën e saj mund të zbulohen viruse zero-day. Viruset zero-day janë viruse të reja që ende nuk janë studiuar dhe që deri tani nuk ka nënshkrime që mund t'i zbulojnë ato. Skannimi heueristik nuk aktivizohet automatikisht, duhet të aktivizohet në linjën e komandës.
Nëse të gjitha mundësitë e antivirusit janë të aktivizuara, FortiGate i zbatohet ato në rend të mëposhtëm: skanimi antivirus, skanimi grayware, skanimi heueristik.
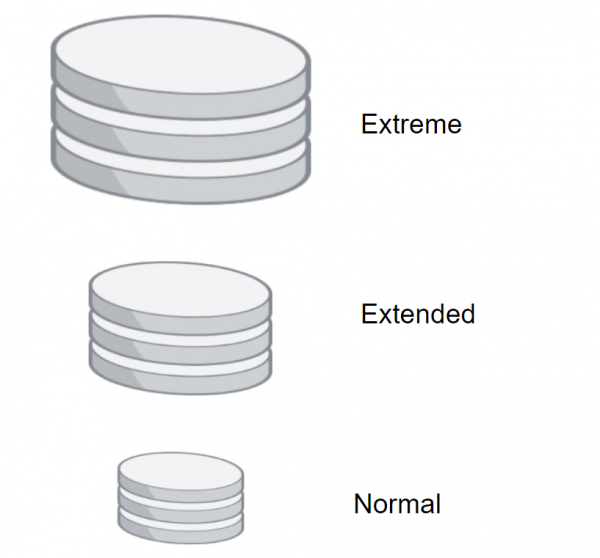
FortiGate mund të përdorë disa baza antivirusesh, në varësi të detyrave:
- Baza normale antivirus (Normal) — ndodhet në të gjitha modelet e FortiGate. Ajo përfshin nënshkrime për viruset që janë zbuluar në muajt e fundit. Kjo është baza më e vogël antivirus, prandaj kur përdoret, skanimi kryhet më shpejt. Sidoqoftë, kjo bazë nuk mund të zbulojë të gjithë viruset e njohura.
- Baza e zgjeruar (Extend) — kjo bazë mbështetet nga shumica e modeleve FortiGate. Me ndihmën e saj, mund të zbuloni viruset që tashmë nuk janë aktivë. Shumë platforma ende janë të ndjeshme ndaj këtyre virusëve. Gjithashtu, këta viruse mund të shkaktojnë probleme në të ardhmen.
- Dhe baza e fundit, ekstreme (Extreme) — përdoret në infrastrukturat ku kërkohet një nivel i lartë sigurie. Me ndihmën e saj, mund të zbuloni të gjitha viruset e njohura, përfshirë viruset që synojnë sistemet operative të vjetruara, të cilat aktualisht nuk janë shumë të përhapura. Ky tip i bazës së nënshkrimeve gjithashtu nuk mbështetet nga të gjitha modelet FortiGate.
Gjithashtu ekziston një bazë e kompakti e nënshkrimeve, e destinuar për skanim të shpejtë. Për këtë do të flasim pak më vonë.
Baza antivirus mund të përditësohet me metoda të ndryshme.
Metoda e parë — Push Update — lejon përditësimin e bazave menjëherë sapo baza kërkuese FortiGuard lanson një përditësim. Kjo është e dobishme për infrastrukturat që kanë nevojë për një nivel të lartë sigurie, pasi FortiGate do të marrë përditësime urgjente sapo ato të dalin.
Metoda e dytë — të vendosni një orar. Kështu që përditësimet mund të kontrollohen çdo orë, ditë ose javë. Pra, këtu intervali kohor është sipas dëshires tuaj.
Këto metoda mund të përdoren së bashku.
Por duhet të keni parasysh — për të bërë përditësimet, është e nevojshme të aktivizoni profilin antivirus mbi të paktën një politikë firewall. Në të kundërt, përditësimet nuk do të kryhen.
Gjithashtu mund të shkarkoni përditësimet nga faqja e mbështetjes Fortinet dhe pastaj t'i ngarkoni manualisht në FortiGate.
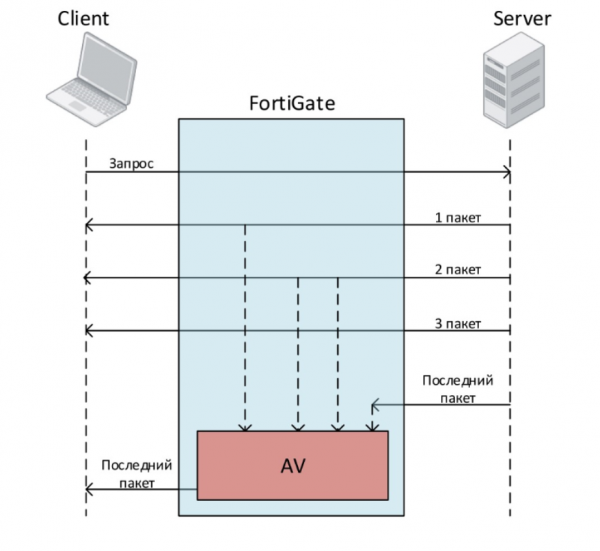
Të shqyrtojmë modalitetet e skanimit. Ka gjithsej tre — Full Mode në mënyrën Flow Based, Quick Mode në mënyrën Flow Based, dhe Full Mode në mënyrën proxy. Le të fillojmë me Full Mode në mënyrën Flow.
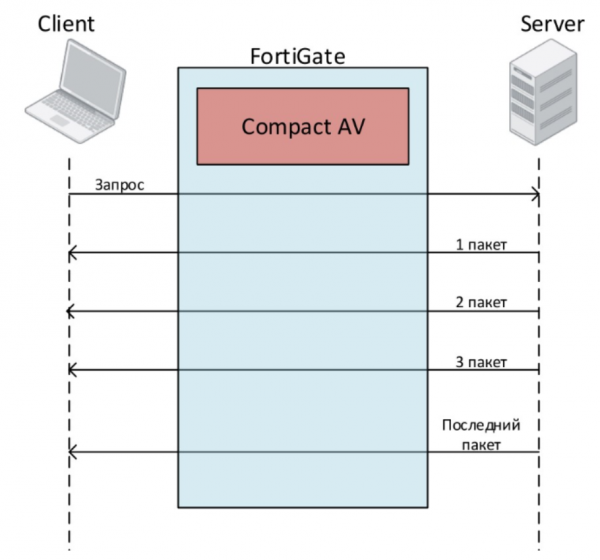
Supozoni se se përdoruesi dëshiron të shkarkojë një skedar. Ai dërgon një kërkesë. Serveri fillon t'i dërgojë paketa, nga të cilat përbëhet skedari. Përdoruesi menjëherë merr këto paketa. Por para se t'i kalojë këto paketa përdoruesit, FortiGate i ruan ato në cache. Pasi FortiGate merr paketën e fundit, ai fillon të skanojë skedarin. Gjatë kësaj kohe, paketa e fundit vendoset në radhë dhe nuk i kalojnë përdoruesit. Nëse skedari nuk përmban viruse, paketa e fundit i dërgohet përdoruesit. Nëse virus zbulohet, FortiGate ndërpret lidhjen me përdoruesin.
Reza e dytë e skanimit, e disponueshme në Flow Based, është Quick Mode. Ai përdor një bazë të kompaktë nënshkrimesh, e cila përmban më pak nënshkrime se baza e zakonshme. Gjithashtu, ai ka disa kufizime në krahasim me Full Mode:
- Ai nuk mund të dërgojë skedarët në sandbox
- Ai nuk mund të përdorë analizën e heuristikës
- Gjithashtu, ai nuk mund të përdorë paketat që lidhen me malware të celularëve
- Disa modele entry level nuk e mbështesin këtë mod.
Quick mode gjithashtu kontrollon trafikun për përmbajtje virusi, worms, trojanë dhe malware, por pa bufrimin. Kjo siguron një performancë më të mirë, por në të njëjtën kohë, probabiliteti për të zbuluar viruse zvogëlohet.
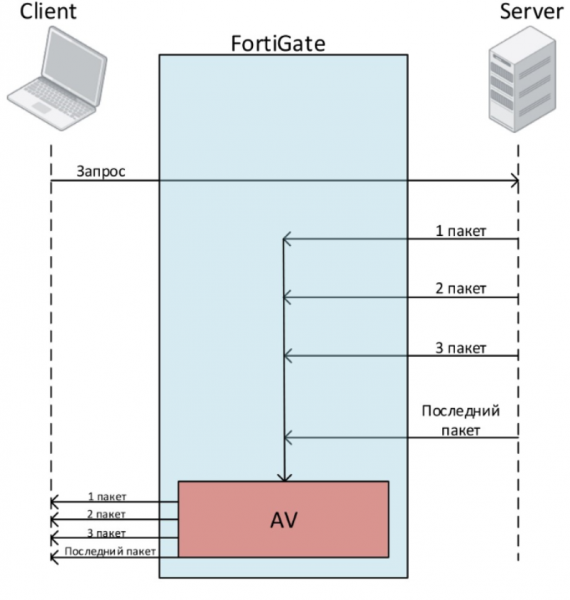
Në modin Proxy, është i disponueshëm vetëm një mod skanimi — Full Mode. Gjatë këtij skanimi, FortiGate fillimisht ruan të gjithë skedarin te ai (nëse, sigurisht, nuk tejkalohet madhësia e pranuar e skedarëve për skanimin). Klienti duhet të presë derisa skanimi të përfundojë. Nëse gjatë skanimit zbulohen viruse, përdoruesi do të njoftohet menjëherë. Ndërsa FortiGate fillimisht ruan të gjithë skedarin dhe pastaj e skanon, kjo mund të zgjasë mjaft kohë dhe, si rezultat, nga ana e klientit mund të ndodhë një mbyllje lidhjeje për shkak të vonesës së gjatë.
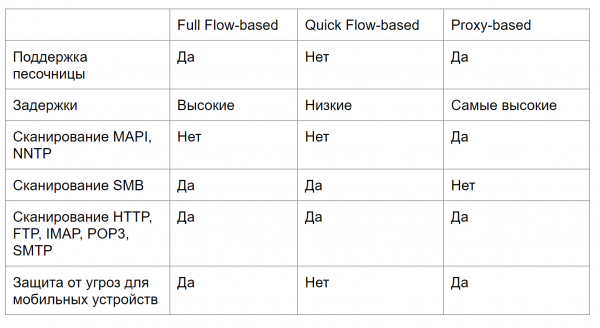
Në figurën më poshtë paraqitet një tabelë krahasuese për modet e skanimit — ajo do t'ju ndihmojë të përcaktoni se cili tip skanimi do t'ju përshtatet për nevojat tuaja. Konfigurimi dhe verifikimi i funksionalitetit të antivirusit janë trajtuar në praktikë në videon në fund të artikullit.
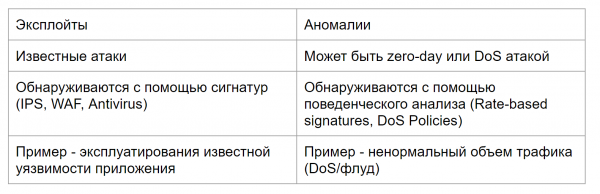
Të kalojmë në pjesën e dytë të mësimit — sistemin e parandalimit të invasioneve. Por për të filluar studimin e IPS, është e nevojshme të kuptojmë dallimin midis eksploiteve dhe anomalisë, si dhe të kuptojmë se cilat mekanizma përdor FortiGate për të mbrojtur nga ato.
Eksploitet janë sulme të njohura, me modele të caktuara, të cilat mund të zbulohen me anë të IPS, WAF, ose nënshkrimeve antiviruese.
Anomali janë sjellje të pazakonta në rrjet, si për shembull një sasi e pazakontë trafiku ose një konsum më të madh se zakonisht të CPU-së. Anomalitë duhet të monitorohen, pasi ato mund të jenë shenja të një sulmi të ri, ende të panjohur. Anomalitë zakonisht zbulohen me anë të analizës së sjelljes — nënshkrime të quajtura rate-based dhe politikat DoS.
Në fund të fundit — IPS në FortiGate përdor bazat e nënshkrimeve për zbulimin e sulmeve të njohura, dhe nënshkrime Rate-Based dhe politika DoS për zbulimin e anomali të ndryshme.
Sipas parazgjedhjes, grupi fillestar i nënshkrimeve të IPS është i aktivizuar në çdo version të sistemit operativ FortiGate. Me ndihmën e përditësimeve, FortiGate merr nënshkrime të reja. Kështu, IPS mbetet efektiv kundër eksploiteve të reja. Shërbimi FortiGuard përditëson nënshkrimet e IPS mjaft shpesh.
Një pikë e rëndësishme që i përket si IPS ashtu edhe antivirusit — nëse ju kanë skaduar licencat, ju mund të vazhdoni të përdorni nënshkrimet e fundit që keni marrë. Por nuk do të merrni të reja pa licencat. Prandaj, mungesa e licencave është jashtëzakonisht e padëshirueshme — kur të ndodhin sulme të reja, nuk do të jeni në gjendje të mbroheni me nënshkrime të vjetra.
Baza e nënshkrimeve IPS ndahet në të zakonshme dhe të avancuar. Baza e zakonshme përmban nënshkrime për sulme të zakonshme, të cilat shumë rrallë ose aspak shkaktojnë ngjarje false. Veprimi i parazgjedhur për shumicën e këtyre nënshkrimeve është bllokimi.
Baza e avancuar përmban nënshkrime shtesë të sulmeve, të cilat kanë një ndikim të madh në performancën e sistemit, ose të cilat nuk mund të bllokohen për shkak të natyrës së tyre specifike. Për shkak të madhësisë së kësaj baze, ajo nuk është e disponueshme për modelet FortiGate me disk ose RAM të vogël. Por për ambientet me siguri të lartë, mund të nevojitet përdorimi i bazës së avancuar.
Konfigurimi dhe kontrolli i funksionimit të IPS gjithashtu trajtohen në videon më poshtë.
Në mësimin e ardhshëm do të shqyrtojmë punën me përdoruesit. Për të mos e humbur, ndiqni përditësimet në kanalet në vazhdim:
Burimi: habr.com
