

Situata
Kam mora një version provë të produkteve S-Terra VPN versioni 4.3 për tre muaj. Dua të kuptoj nëse do të jetë më e lehtë jeta ime inxhinierike pas kalimit në versionin e ri.
Sot nuk është e vështirë, një paketë kafeje pluhur 3 në 1 duhet të mjaftojë. Do të tregoj se si të merrni versionet provë. Do të përpiqem të mbledh skemat GRE-over-IPsec dhe IPsec-over-GRE.
Si të merrni versionin provë
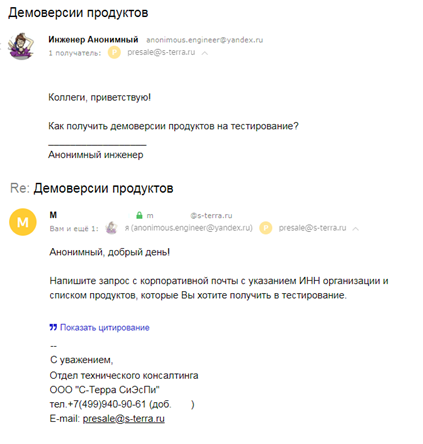
Nga figura del se për të marrë versionin provë është e nevojshme:
- Të shkruani një letër në presale@s-terra.ru nga adresa juaj korporative;
- Në letër të përfshihet NUIS-i i organizatës suaj;
- Të renditen produktet dhe numri i tyre.
Versionet provë janë të vlefshme për tre muaj. Vendi nuk limiton funksionalitetin e tyre.
Po zhvilloj imazhin
Versioni provë i portës së sigurisë është një imazh i një makine virtuale. Unë përdor VMWare Workstation. Lista e plotë e hipervizorëve dhe mjediseve të virtualizimit të mbështetur është e publikuar në faqen e internetit të ofruesit.
Para fillimit të veprimeve aktive, vini re se në imazhin e makinës virtuale për default nuk ka interfeca rrjeti:
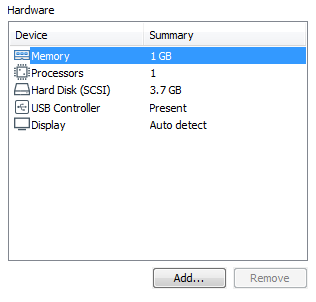
Logjika është e qartë, përdoruesi duhet të shtojë kaq shumë interfeca sa i nevojiten. Do të shtoj menjëherë katër:
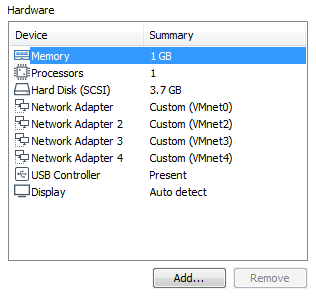
Tani po nis makinën virtuale. Menjëherë pas nisjes, porta kërkon emrin e përdoruesit dhe fjalëkalimin.
Në S-Terra Gateway ka disa konsola me llogari të ndryshme. Do të llogaris numrin e tyre në një artikull të veçantë. Deri atëherë:
Hyni si: administrator
 Fjalëkalimi: s-terra
Po inicializoj derën. Inicializimi është një sekuencë veprimesh: futja e licencës, konfigurimi i gjeneratorit biologjik të numrave të rastësishëm (trajnimi me tastierë – rekordi im 27 sekonda) dhe krijimi i hartës së interfecave rrjeti.
Harta e interfecave rrjeti. Tani është më e lehtë
Versioni 4.2 përshëndeste përdoruesin aktiv me mesazhe:
Dëmtojmë dajlin IPsec..... dështoi
 ERROR: Nuk mund të krijohej lidhja me dajlin
Përdorues aktiv (sipas versionit të inxhinerit anonim) – përdorues që është në gjendje të konfigurojë gjithçka shpejt dhe pa dokumentacion.
Diçka nuk shkonte mirë, para përpjekjeve për të konfiguruar adresën IP në interfec. E gjithë kjo ka të bëjë me hartën e interfecave rrjeti. Duhej të kryhej:
/bin/netifcfg enum > /home/map
 /bin/netifcfg map /home/map
 shërbimi i rrjetit rinis
Si rezultat krijohet një hartë interfecash rrjeti, e cila përmban mapimin e emrave të interfecave fizike (0000:02:03.0) dhe emrave të tyre logjikë në sistemin operativ (eth0) dhe konsolën Cisco-like (FastEthernet0/0):
#Unique ID iface type OS name Cisco-like name
0000:02:03.0 phye eth0 FastEthernet0/0
Emrat logjikë të interfecave quhen aliazhe. Aliazhet ruhen në dosjen /etc/ifaliases.cf.
Në versionin 4.3, kur të filloni për herë të parë makinën virtuale, harta e ndërfaqeve krijohet automatikisht. Nëse ndryshoni numrin e ndërfaqeve rrjet në makinën virtuale, ju lutem krijoni sërish hartën e ndërfaqeve:
/bin/netifcfg enum > /home/map
 /bin/netifcfg map /home/map
 riparoni sistemin e rrjetit
Skema 1: GRE-over-IPsec
Po vendos dy porta virtuale, duke i lidhur siç tregohet në figurë:
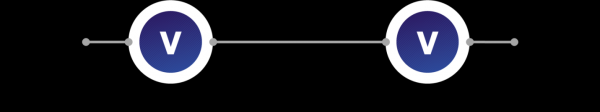
Hapi 1. Konfiguroj adresat IP dhe rrugët
VG1(config) #
interface fa0/0
ip address 172.16.1.253 255.255.255.0
no shutdown
interface fa0/1
ip address 192.168.1.253 255.255.255.0
no shutdown
ip route 0.0.0.0 0.0.0.0 172.16.1.254
VG2(config) #
interface fa0/0
ip address 172.16.1.254 255.255.255.0
no shutdown
interface fa0/1
ip address 192.168.2.254 255.255.255.0
no shutdown
ip route 0.0.0.0 0.0.0.0 172.16.1.253Po kontrolloj lidhjen IP:
root@VG1:~# ping 172.16.1.254 -c 4
PING 172.16.1.254 (172.16.1.254) 56(84) bytes of data.
64 bytes from 172.16.1.254: icmp_seq=1 ttl=64 time=0.545 ms
64 bytes from 172.16.1.254: icmp_seq=2 ttl=64 time=0.657 ms
64 bytes from 172.16.1.254: icmp_seq=3 ttl=64 time=0.687 ms
64 bytes from 172.16.1.254: icmp_seq=4 ttl=64 time=0.273 ms

--- Statistikat e ping-it 172.16.1.254 ---
4 packets transmitted, 4 received, 0% packet loss, time 3005ms
rtt min/avg/max/mdev = 0.273/0.540/0.687/0.164 ms
Hapi 2. Konfiguroj GRE
Shembulli i konfigurimit GRE e marrë nga skenarët zyrtarë. Krijoj skedarin gre1 në drejtorinë /etc/network/interfaces.d me përmbajtjen.
Për VG1:
auto gre1
iface gre1 inet static
address 1.1.1.1
netmask 255.255.255.252
pre-up ip tunnel add gre1 mode gre remote 172.16.1.254 local 172.16.1.253 key 1 ttl 64 tos inherit
pre-up ethtool -K gre1 tx off > /dev/null
pre-up ip link set gre1 mtu 1400
post-down ip link del gre1
Për VG2:
auto gre1
iface gre1 inet static
address 1.1.1.2
netmask 255.255.255.252
pre-up ip tunnel add gre1 mode gre remote 172.16.1.253 local 172.16.1.254 key 1 ttl 64 tos inherit
pre-up ethtool -K gre1 tx off > /dev/null
pre-up ip link set gre1 mtu 1400
post-down ip link del gre1
Po ngre ndërfaqen në sistem:
root@VG1:~# ifup gre1
root@VG2:~# ifup gre1
Po kontrolloj:
root@VG1:~# ip address show
8: gre1@NONE:  mtu 1400 qdisc noqueue state UNKNOWN group default qlen 1
    link/gre 172.16.1.253 peer 172.16.1.254
    inet 1.1.1.1/30 brd 1.1.1.3 scope global gre1
       valid_lft forever preferred_lft forever

root@VG1:~# ip tunnel show
gre0: gre/ip remote any local any ttl inherit nopmtudisc
gre1: gre/ip remote 172.16.1.254 local 172.16.1.253 ttl 64 tos inherit key 1
Në S-Terra Gateway ka një sniffer të integruar të paketave — tcpdump. Do të regjistroj dump-in e trafikut në skedarin pcap:
root@VG2:~# tcpdump -i eth0 -w /home/dump.pcapPo nis ping midis ndërfaqeve GRE:
root@VG1:~# ping 1.1.1.2 -c 4
PING 1.1.1.2 (1.1.1.2) 56(84) bytes of data.
64 bytes from 1.1.1.2: icmp_seq=1 ttl=64 time=0.918 ms
64 bytes from 1.1.1.2: icmp_seq=2 ttl=64 time=0.850 ms
64 bytes from 1.1.1.2: icmp_seq=3 ttl=64 time=0.918 ms
64 bytes from 1.1.1.2: icmp_seq=4 ttl=64 time=0.974 ms

--- Statistikat e ping-it 1.1.1.2 ---
4 packets transmitted, 4 received, 0% packet loss, time 3006ms
rtt min/avg/max/mdev = 0.850/0.915/0.974/0.043 ms
Tuneli GRE është aktiv dhe punon:
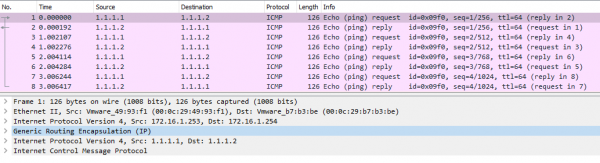
Hapi 3. Kriptojmë GRE me GOST
Caktoj llojin e identifikimit – sipas adresës. Autentifikimi sipas çelësit të paracaktuar (sipas Rregullave të Përdorimit duhet të përdoren certifikatat digjitale):
VG1(config)#
crypto isakmp identity address
crypto isakmp key KEY address 172.16.1.254
Duke parametrat IPsec Phase I:
VG1(config)#
crypto isakmp policy 1
encr gost
hash gost3411-256-tc26
auth pre-share
group vko2
Duke parametrat IPsec Phase II:
VG1(config)#
crypto ipsec transform-set TSET esp-gost28147-4m-imit
mode tunnel
Krijoj një listë aksesash për enkriptimin. Trafiku i synuar — GRE:
VG1(config)#
ip access-list extended LIST
permit gre host 172.16.1.253 host 172.16.1.254
Krijoj një hartë kriptografike dhe e lidhem me ndërfaqen WAN:
VG1(config)#
crypto map CMAP 1 ipsec-isakmp
match address LIST
set transform-set TSET
set peer 172.16.1.253
interface fa0/0
  crypto map CMAP
Për VG2 konfigurimi është reflektues, ndryshimet:
VG2(config)#
crypto isakmp key KEY address 172.16.1.253
ip access-list extended LIST
permit gre host 172.16.1.254 host 172.16.1.253
crypto map CMAP 1 ipsec-isakmp
set peer 172.16.1.254
Po kontrolloj:
root@VG2:~# tcpdump -i eth0 -w /home/dump2.pcaproot@VG1:~# ping 1.1.1.2 -c 4
PING 1.1.1.2 (1.1.1.2) 56(84) bytes of data.
64 bytes from 1.1.1.2: icmp_seq=1 ttl=64 time=1128 ms
64 bytes from 1.1.1.2: icmp_seq=2 ttl=64 time=126 ms
64 bytes from 1.1.1.2: icmp_seq=3 ttl=64 time=1.07 ms
64 bytes from 1.1.1.2: icmp_seq=4 ttl=64 time=1.12 ms
--- 1.1.1.2 statistikë ping ---
4 paketa të dërguara, 4 të pranuara, 0% humbje pakete, koha 3006ms
rtt min/avg/max/mdev = 1.077/314.271/1128.419/472.826 ms, pipe 2
Statistikat ISAKMP/IPsec:
root@VG1:~# sa_mgr show
ISAKMP sessions: 0 të iniciuara, 0 të përgjigjura

ISAKMP connections:
Num Conn-id (Adresa lokale,Port)-(Adresa e largët,Port) Shteti Dërguar Pranuar
1 1 (172.16.1.253,500)-(172.16.1.254,500) aktive 1086 1014

IPsec connections:
Num Conn-id (Adresa lokale,Port)-(Adresa e largët,Port) Protokolli Veprimi Lloji Dërguar Pranuar
1 1 (172.16.1.253,*)-(172.16.1.254,*) 47 ESP tunn 480 480
Në dump-in e trafikut nuk ka pako GRE:
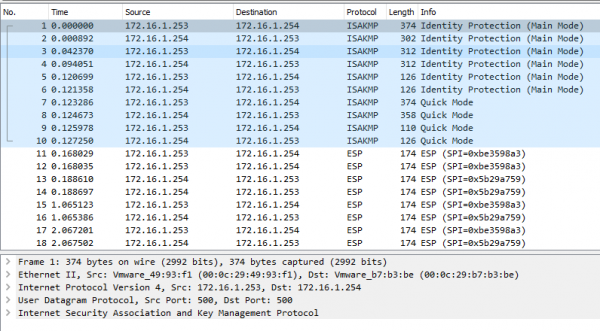
Përfundimi: skema GRE-over-IPsec funksionon saktë.
Skema 1.5: IPsec-over-GRE
Nuk planifikoj të përdor IPsec-over-GRE në rrjetin tim. Po e krijoj sepse dëshiroj.
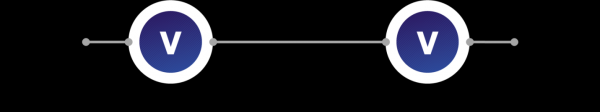
Për të zbatuar skemën GRE-over-IPsec në mënyrë të kundërt duhet:
- Të korrigjoj listën e aksesit për enkriptimin – trafiku i synuar nga LAN1 në LAN2 dhe anasjelltas;
- Të konfiguroj rutimin përmes GRE;
- Të vendos një hartë kriptografike në ndërfaqen GRE.
Sipërfaqja GRE nuk ekziston në konsolën e portit Cisco-like. Ajo ekziston vetëm në sistemin operativ.
Shtoj interfacin GRE në konsolën Cisco-like. Për këtë redaktoj skedarin /etc/ifaliases.cf:
interface (name="FastEthernet0/0" pattern="eth0")
interface (name="FastEthernet0/1" pattern="eth1")
interface (name="FastEthernet0/2" pattern="eth2")
interface (name="FastEthernet0/3" pattern="eth3")
interface (name="Tunnel0" pattern="gre1")
interface (name="default" pattern="*")
ku gre1 është emri i interfacin në sistemin operativ, Tunnel0 është emri i interfacin në konsolën Cisco-like.
Rikalkuloj hash-in e skedarit:
root@VG1:~# integr_mgr calc -f /etc/ifaliases.cf

SUKSESI: Operacioni ishte i suksesshëm.
Tani interfaci Tunnel0 u shfaq në konsolën Cisco-like:
VG1# show run
interface Tunnel0
ip address 1.1.1.1 255.255.255.252
mtu 1400
Korrigjoj listën e aksesit për enkriptimin:
VG1(config)#
ip access-list extended LIST
permit ip 192.168.1.0 0.0.0.255 192.168.3.0 0.0.0.255
Konfiguroj rutimin përmes GRE:
VG1(config)#
no ip route 0.0.0.0 0.0.0.0 172.16.1.254
ip route 192.168.3.0 255.255.255.0 1.1.1.2
Heq kriptonë nga Fa0/0 dhe e lidh me ndërfaqen GRE:
VG1(config)#
interface Tunnel0
crypto map CMAP
Për VG2 njësoj.
Po kontrolloj:
root@VG2:~# tcpdump -i eth0 -w /home/dump3.pcaproot@VG1:~# ping 192.168.2.254 -I 192.168.1.253 -c 4
PING 192.168.2.254 (192.168.2.254) from 192.168.1.253 : 56(84) bytes of data.
64 bytes from 192.168.2.254: icmp_seq=1 ttl=64 time=492 ms
64 bytes from 192.168.2.254: icmp_seq=2 ttl=64 time=1.08 ms
64 bytes from 192.168.2.254: icmp_seq=3 ttl=64 time=1.06 ms
64 bytes from 192.168.2.254: icmp_seq=4 ttl=64 time=1.07 ms
--- 192.168.2.254 statistikat e ping ---
4 paketë të dërguara, 4 të pranuara, 0% humbje pakete, kohë 3006ms
rtt min/mesatar/max/mdev = 1.064/124.048/492.972/212.998 msStatistikat ISAKMP/IPsec:
root@VG1:~# sa_mgr show
ISAKMP sessions: 0 të iniciuara, 0 të përgjigjura

ISAKMP connections:
Num Conn-id (Adresa Lokale,Port)-(Adresa e Largët,Port) Shtatë Dërguar Pranuar
1 2 (172.16.1.253,500)-(172.16.1.254,500) aktive 1094 1022

IPsec connections:
Num Conn-id (Adresa Lokale,Port)-(Adresa e Largët,Port) Protokoll Veprimi Lloji Dërguar Pranuar
1 2 (192.168.1.0-192.168.1.255,*)-(192.168.2.0-192.168.2.255,*) * ESP tunn 352 352
Në dumpin e trafikut ESP paketat të inkapsuluara në GRE:
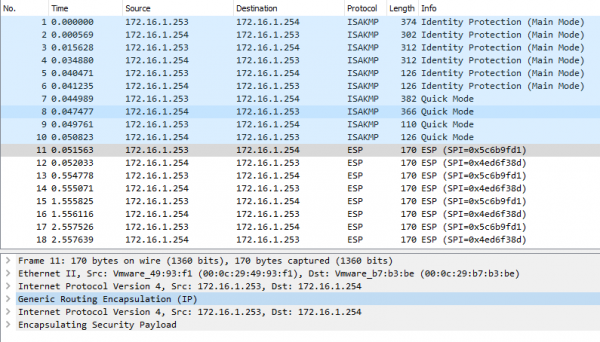
Dali: IPsec-over-GRE funksionon saktë.
Përfundime
Një filxhan kafe ishte mjaft. Nisa një udhëzues për marrjen e versionit demo. Konfigurova GRE-over-IPsec dhe kryeva të kundërtën.
Harta e ndërfaqeve të rrjetit në versionin 4.3 është automatike! Po testoj më tej.
Inxhinier anonim
t.me/anonimous_engineer
Burimi: habr.com
