

Përshëndetje, miq! Jemi të lumtur t'ju presim në kursin tonë të ri për FortiAnalyzer. Në këtë kurs ne tashmë kemi shqyrtuar funksionalitetin e FortiAnalyzer, por jemi përqendruar në të një mënyrë mjaft të sipërfaqshme. Tani dua t'ju flas më në detaje mbi këtë produkt, mbi qëllimet, detyrat dhe mundësitë e tij. Ky kurs pritet të jetë jo aq voluminoz sa i pari, por shpresoj se do të jetë interesant dhe informues.
Duke qenë se mësimi doli të jetë plotësisht teorik, për lehtësi ne kemi vendosur ta paraqesim edhe në formatin e një artikulli.
Gjatë këtij kursi do të shqyrtojmë pikat e mëposhtme:
- Informacione të përgjithshme mbi produktin, përdorimi i tij, detyrat kryesore që zgjidh dhe veçoritë kyçe
- Do të përgatisim një skemë, gjatë përgatitjes do të shqyrtojmë në detaje konfigurimin fillestar të FortiAnalyzer
- Do të njihemi me mekanizmin e ruajtjes, përpunimit dhe filtrimit të logëve për një kërkim më të lehtë, si dhe do të shqyrtojmë mekanizmin FortiView, i cili jep informacione vizuale mbi gjendjen e rrjetit në formën e grafikëve të ndryshëm, diagrameve dhe widget-eve të tjera
- Do të shqyrtojmë procesin e krijimit të raporteve ekzistuese, si dhe do të mësojmë si të krijojmë raporte të tjera tona dhe të editojmë raportet ekzistuese
- Do të kalojmë mbi pyetje të rëndësishme që lidhen me administrimin e FortiAnalyzer
- Përsëri do të diskutojmë skemën e licencimit - tashmë e kam përmendur atë në mësimin 11 të kursit , por, siç thonë, përsëritja është nënë e mësimit.
Qëllimi kryesor i FortiAnalyzer është ruajtja e centralizuar e logëve nga një ose disa pajisje të kompanisë Fortinet, si dhe përpunimi dhe analiza e tyre. Kjo i lejon administratorëve të sigurisë të monitorojnë ngjarjet e ndryshme rrjetësi dhe ngjarjet e sigurisë nga një vend, të marrin shpejt informacionin e nevojshëm nga logët dhe widget-et, si dhe të ndërtojnë raporte për të gjitha ose pajisjet që i interesojnë.
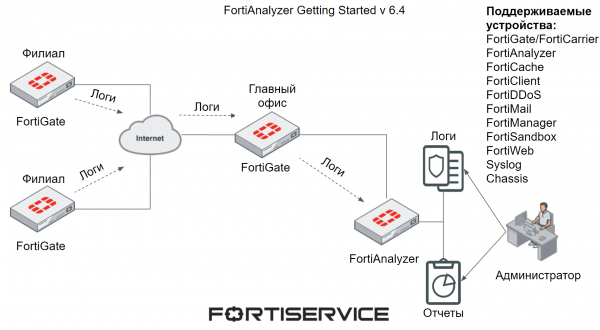
Lista e pajisjeve nga të cilat FortiAnalyzer mund të pranojë logë dhe t'i analizojë ato, është e paraqitur në figurën më poshtë.
FortiAnalyzer ka tri veçori kryesore - raportimi, njoftimi, arkivimi. Të shqyrtojmë secilën prej tyre.
Raportet ofrojnë një pasqyrë të qartë të ngjarjeve në rrjet, ngjarjeve të sigurisë, aktivitetet e ndryshme që ndodhin në pajisjet e mbështetura. Mekanizmi i raportimit mbledh të dhënat e nevojshme nga logët ekzistuese dhe i paraqet ato në një format të lehtë për t'u lexuar dhe analizuar. Duke përdorur raportet mund të merrni informacionin e nevojshëm shpejt për performancën e pajisjeve, sigurinë e rrjetit, burimet më të vizituara, dhe kështu me radhë. Ka shumë mundësi. Gjithashtu, raportet mund të përdoren për të analizuar gjendjen e rrjetit dhe pajisjeve të mbështetura për një periudhë të gjatë. Shpesh ato janë të paçmuara gjatë hetimeve të incidenteve të ndryshme të sigurisë.
Alarmet lejojnë reagim të shpejtë ndaj kërcënimeve të ndryshme që ndodhin në rrjet. Sistemi gjeneron alarme kur shfaqen logë që plotësojnë kushtet e konfigurimit paraprak — zbulimi i virusit, shfrytëzimi i dobësive të ndryshme dhe kështu me radhë. Këto alarme mund të shihen në ndërfaqen web të FortiAnalyzer, dhe gjithashtu mund të vendoset dërgimi i tyre përmes protokollit SNMP, në serverin syslog, si dhe në adresa të caktuara email.
Arkivimi lejon ruajtjen në FortiAnalyzer të kopjeve të përmbajtjes së ndryshme që kalon nëpër rrjet. Zakonisht, kjo përdoret në bashkëpunim me mekanizmin DLP për ruajtjen e skedarëve të ndryshëm që bien nën rregullat e këtij mekanizmi. Kjo gjithashtu mund të jetë e dobishme për hetimin e incidenteve të ndryshme të sigurisë.
Një tjetër tipar interesant — mundësia e përdorimit të domain-eve administrative. Kjo teknologji lejon krijimin e grupeve të pajisjeve sipas karakteristikave të ndryshme — tipet e pajisjeve, pozita gjeografike, dhe kështu me radhë. Krijimi i këtyre grupeve të pajisjeve synon qëllime të ndryshme:
- Grupimi i pajisjeve sipas karakteristikave të ngjashme për lehtësimin e monitorimit dhe menaxhimit — supozoni se pajisjet janë grupuar sipas pozites gjeografike. Ju duhet të gjeni disa informata në logë për pajisjet që ndodhen në një grup të caktuar. Në vend që të filtrosh me kujdes logët, thjesht shikoni logët për domene të nevojshme administrative dhe kërkoni informacionin e nevojshëm.
- Për të ndarë aksesin administrativ — çdo domen administrativ mund të ketë një ose më shumë administratore, të cilët kanë akses vetëm në këtë domen administrativ.
- Menaxhimi efektiv i hapësirës së diskut dhe politikave të ruajtjes së të dhënave të marra nga pajisjet — përveç krijimit të një konfiguracioni të vetëm të ruajtjes për të gjitha pajisjet, domenet administrative lejojnë përcaktimin e konfigurimeve më të përshtatshme për grupe të veçanta pajisjesh. Kjo mund të jetë e dobishme nëse keni disa pajisje dhe për një grup pajisjesh duhet të ruani të dhënat për një vit, ndërsa për një tjetër — për 3 vjet. Në përputhje me këtë, për çdo grup mund të caktohet hapësira e duhur në disk — për grupin që gjeneron një numër të madh log-esh, caktoni më shumë hapësirë, ndërsa për grupin tjetër — më pak hapësirë.
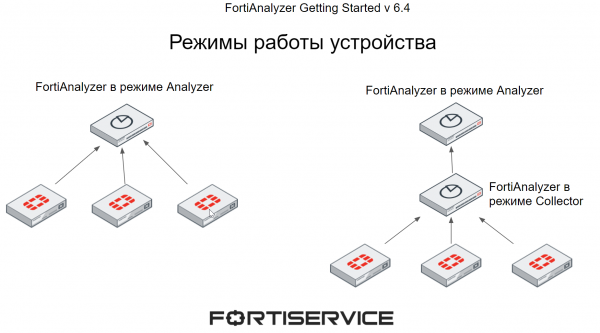
FortiAnalyzer mund të funksionojë në dy moda — Analyzer dhe Collector. Moda e funksionimit zgjidhet në përputhje me kërkesat individuale dhe topologjinë e rrjetit.
Kur FortiAnalyzer funksionon në modalitetin Analyzer, ai shërben si agregatori kryesor i log-ëve nga një ose më shumë mbledhës log-esh. Mbledhësit e log-ëve janë si FortiAnalyzer në modalitetin Collector, ashtu edhe pajisje të tjera që mbështeten nga FortiAnalyzer (lista e tyre është paraqitur më sipër në figurë). Ky modalitet përdoret siç është parazgjedhur.
Kur FortiAnalyzer funksionon në modalitetin Collector, ai mbledh log-ët nga pajisje të tjera dhe pastaj i dërgon ato në një pajisje tjetër, si FortiAnalyzer në modalitetin Analyzer ose Syslog. Në modalitetin Collector, FortiAnalyzer nuk mund të përdorë shumicën e funksioneve, siç janë raportimi dhe njoftimet, pasi qëllimi i tij kryesor është të mbledhë dhe të dërgojë log-ët.
Duke përdorur disa pajisje FortiAnalyzer në mode të ndryshme, mund të rrisni performancën — FortiAnalyzer në modalitetin Collector mbledh log-ët nga të gjitha pajisjet dhe i dërgon ato për analizë në Analyzer, gjë që i lejon FortiAnalyzer në modalitetin Analyzer të kursejë burime të shpenzuara për pranimin e log-ëve nga shumë pajisje dhe të përqendrohet plotësisht në përpunimin e log-ëve.
FortiAnalyzer mbështet një gjuhë kërkese deklarative SQL për regjistrimin dhe raportimin. Me ndihmën e saj, log-et paraqiten në një format të lexueshëm. Gjithashtu, përmes kësaj gjuhe kërkese ndizen raporte të ndryshme. Për disa mundësi raportimi kërkohen njohuri të caktuara në SQL dhe në baza të të dhënave, por shpesh kapacitetet e brendshme të FortiAnalyzer e lejojnë përdorimin pa ato njohuri. Ne do të përballemi përsëri me këtë kur të shqyrtojmë mekanizmin e raportit.
FortiAnalyzer vetë mund të paraqitet në disa variante. Kjo mund të jetë një pajisje fizike e veçantë, një makinë virtuale — mbështeten hipervizorë të ndryshëm, lista e plotë e të cilëve mund të gjendet në . Gjithashtu, mund të implementohet në infrastrukturat e specializuara — AWS, Azure, Google Cloud dhe të tjera. Varianti i fundit — FortiAnalyzer Cloud — është një shërbim cloud i ofruar nga kompania Fortinet.
Në mësimin e ardhshëm do të përgatitim një skicë për punët praktike të mëtejshme. Për të mos e humbur atë, regjistrohuni në .
Gjithashtu mund të ndiqni përditësimet në burimet e mëposhtme:
Burimi: habr.com
