

Më pëlqeu ideja që të raportojmë për ngjarjet nga konferencat ndërkombëtare. Jo vetëm në një përmbledhje të përgjithshme, por duke treguar për raportet më interesante. Po e propozoj për ju këtë top dhjetëshin e parë.
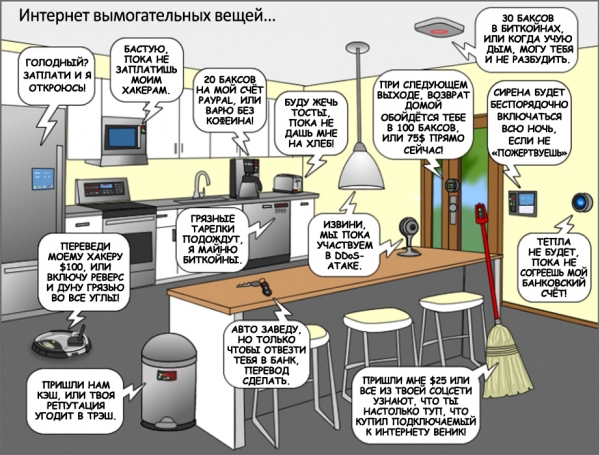
1. Në pritje të një tandemi të fuqishëm të sulmeve IoT dhe ransomware
Në vitin 2016, ne vëzhguam një rritje të shpejtë të sulmeve nga ransomware. Ende nuk e kishim rikuperuar veten nga këto sulme, kur një valë e re sulmesh DDoS, që përdorin IoT, na është hedhur. Në këtë raport, autori jep një përshkrim hap pas hapi të procesit të sulmit me ransomware. Si funksionon ransomware, dhe çfarë duhet të bëjë një kërkues në çdo hap – për të përballuar ransomware.
Ai mbështetet në metodologjitë e njohura. Më pas, folësi hedh dritë mbi rolin që IoT luajnë në sulmet DDoS: tregon se çfarë rol luan malware e ndihmës (për ndihmën e mëvonshme me të, në realizimin e sulmeve DDoS nga ushtria IoT). Shpjegon gjithashtu se si tandemi i ransomware dhe sulmeve IoT mund të ketë një kërcënim të madh në vitet në vijim. Folësi është autor i librave «Malware, Rootkits & Botnets: një udhëzues për fillestarët», «Analiza e Avancuar e Malware», «Hacking Exposed: Sekretet e Malware & Rootkits & Zgjidhjet», kështu që raporton me njohuri.
2. «Hape gojën, thuaj 0x41414141»: Sulmi ndaj pajisjeve mjekësore
Pajisjet mjekësore të lidhura me internetin janë një realitet klinik në përhapje. Këto pajisje janë një ndihmë e çmuar për stafin mjekësor, sepse automatizojnë një pjesë të konsiderueshme të rutinës. Megjithatë, këto pajisje përmbajnë shumë dobësi (të dyja softuerike dhe harduerike), të cilat i hapin një fushë të gjerë veprimi potencialeve ndërlikues. Në raport, folësi ndan përvojën e tij personale në kryerjen e testeve të penetrimit për infrastrukturën mjekësore kibernetike; dhe gjithashtu tregon se si ndërlikuesit komprometojnë pajisjet mjekësore.
Folësi përshkruan: 1) si ndërlikuesit shfrytëzojnë protokollet e komunikimit pronar, 2) si gjejnë dobësi në shërbimet rrjete, 3) si komprometojnë sistemet e mbështetjes së jetës, 4) si shfrytëzojnë ndërfaqet e debugimit harduerik dhe busin e transferimit të të dhënave; 5) si ata sulmojnë ndërfaqet kryesore pa tel dhe teknologjitë wireless të veçanta pronar; 6) si ata depërtojnë në sistemet e informacionit mjekësor dhe pastaj lexojnë dhe redaktojnë: informacionin personal për shëndetin e pacientit; shënimet shëndetësore të stafit, përmbajtja e të cilave normalisht mbetet e fshehur nga pacienti; 7) si ata e shkelin sistemin e komunikimit që pajisjet mjekësore përdorin për shkëmbimin e informacionit dhe urdhrave shërbimi; 8) si ata kufizojnë aksesin e stafit mjekësor në pajisje; ose madje e bllokojnë atë.
Gjatë testeve të tij të penetrimit, folësi zbuloi shumë probleme te pajisjet mjekësore. Ndër to: 1) kriptografia e dobët, 2) mundësia e manipulimit të të dhënave; 3) mundësia e zëvendësimit të pajisjeve në distancë, 3) dobësitë në protokollet pronar, 4) mundësia e aksesit të paautorizuar në bazat e të dhënave, 5) identifikuesit e infokuar të pa ndryshueshëm. Po ashtu, informacione të tjera të ndjeshme që ruhen ose në firmware të pajisjeve, ose në binarë sistemor; 6) ndjeshmëria e pajisjeve mjekësore ndaj sulmeve DoS në distancë.
Pas njohjes me raportin, bëhet e qartë se siguria kibernetike e sektorit mjekësor sot përbën një rast klinik dhe ka nevojë për terapi intensive.
3. Sulmi me këmba të dhëmbëzuara në majë të shampurit të reklamës kontekstuale.
Çdo ditë, miliona njerëz hyjnë në rrjetet sociale: për punë, për argëtim ose thjesht ashtu. Nën kapuçin e rrjeteve sociale fshihen platformat Ads, të padukshme për vizitorët e zakonshëm, që janë përgjegjëse për ofrimin e reklamave kontekstuale relevante për vizitorët e rrjeteve sociale. Platformat Ads janë të lehta për t'u përdorur dhe janë shumë efektive. Prandaj, ato janë të kërkuara nga reklamuesit.
Përveç mundësisë për të arritur një audiencë të gjerë, që është shumë e leverdishme për biznesin, platformat Ads gjithashtu lejojnë ngushtimin e targetimit – deri në një person të vetëm. Për më tepër, funksionalitetet e platformat moderne të reklamave madje lejojnë zgjedhjen e cilit prej shumë pajisjeve të këtij personi specifik do t'u shfaqet reklama.
Kështu, platformat moderne të reklamave lejojnë reklamuesit të arrijnë çdo person, në çdo cep të botës. Por kjo mundësi gjithashtu mund të përdoret nga keqbërësit, si një derë hyrëse në rrjetin ku funksionon viktima e tyre e supozuar. Folësi demonstruan se si një reklamues me qëllime të këqija mund të përdorë një platformë Ads, për të targetuar me precizitet të lartë fushatën e tij të phishing-ut, e cila është e zhvilluar për të dërguar një eksploatim të personalizuar një personi të veçantë.
4. Si hakera të vërtetë shmangin reklamat e targetuara
Ne përdorim shumë shërbime të kompjuterizuara të ndryshme në jetën tonë të përditshme. Dhe na vështirësohet të heqim dorë nga ato, edhe kur zbulojmë se ato ushtrojnë mbikëqyrje totale mbi ne. Aq të plotë, saqë ndjekin çdo lëvizje tonë dhe çdo shtypje tonin.
Folësi shpjegon qartë se si markat moderne përdorin një gamë të gjerë mënyrash ezoterike për targetim. Ne rreth paranojës mobile, rreth mbikëqyrjes totale. Dhe shumë lexues e morën atë si një shaka të padëmshme, por nga raporti i paraqitur duket se marketerët modernë tashmë po e përdorin në masë këtë teknologji për të na ndjekur.
Çfarë të bëjmë, industria e reklamave kontekstuale – e cila ushqen këtë mbikëqyrje të plotë – po ecën me hapa të mëdha. Madje, platformat moderne të reklama mund të ndjekin jo vetëm aktivitetin në internet të një personi (si përdorimi i tastierës, lëvizja e mouse-it, etj.), por gjithashtu edhe karakteristikat e tij fiziologjike (si e shtypim butonat dhe si e lëvizim maus). Kështu, mjetet moderne të mbikëqyrjes të platformave të reklamat, të integruara në shërbime pa të cilat nuk mund ta imagjinojmë jetën tonë, – jo vetëm që futen nën veshjet tona, por tani edhe nën lëkurë. Nëse nuk kemi mundësi të heqim dorë nga këto shërbime tepër mbikëqyrëse, pse të mos mundohemi të bombardojmë ato me informacion të pavlerë?
Në raport demonstrohet një pajisje e zhvilluar nga autori (një bot softuerike-harduerike) e cila mundëson: 1) injektimin e beacon-ve Bluetooth; 2) zhurmimin e të dhënave të mbledhura nga sensorët e bordit të automjetit; 3) falsifikimin e parametrave identifikues të celularit; 4) zhurmimin e mënyrës së shtypjes së gishtave (në tastierë, maus dhe ekran prekje). Të gjitha këto informacione, siç dihet, përdoren për targetimin e reklamave në pajisje mobile.
Në demonstrim duket se pas aktivizimit të pajisjes së autorit, sistemi i mbikëqyrjes del nga kontrolli; informatat e mbledhura bëhen kaq të zhurmshme dhe të pasakta, saqë për observuesit tanë nuk do të kenë ndonjë dobi. Si një shaka e mirë, prezantuesi demonstroi se falë pajisjes së paraqitur, "sistemi i mbikëqyrjes" fillon të perceptojë një haker 32-vjeçar si një vajzë 12-vjeçare, e cila është mjaft e çmendur pas kalit.
5. 20 vjet hack-imit të MMORPG: grafika më e mirë, të njëjtat eksploite
Tema e hack-imit të MMORPG është diskutuar në DEF CON për 20 vjet. Duke nderuar përvjetorin, prezantuesi përshkruan momentet më kuptimplota nga këto diskutime. Përveç kësaj, ai tregon për aventurat e tij në fushën e brakonierëve në lojërat online. Duke filluar nga Ultima Online (në vitin 1997). Dhe vitet në vazhdim: Dark Age of Camelot, Anarchy Online, Asherons Call 2, ShadowBane, Lineage II, Final Fantasy XI/XIV, World of Warcraft. Po ashtu disa përfaqësues të rinj: Guild Wars 2 dhe Elder Scrolls Online. Dhe kjo nuk është as lista e plotë e prezantuesit!
Raporti përmban detaje teknike mbi krijimin e eksploitëve për MMORPG, të cilat ndihmojnë për të fituar para virtuale, dhe që janë të rëndësishme për pothuajse çdo MMORPG. Folësi përmend shkurtimisht përballjen e përjetshme midis gjuetarëve (prodhuesve të eksploitëve) dhe "inspektorëve të peshkimit"; dhe për gjendjen teknike aktuale të kësaj gare armatimi.
Shpjegon metodologjinë për analizën e detajuar të paketave dhe si të konfiguroni eksploitat në mënyrë që fakti i gjuetisë të mos zbulohet nga ana e serverit. Ndër të tjera, prezanton eksploatin më të ri, i cili në momentin e raportit kishte avantazh përballë "inspektorëve të peshkimit", në këtë garë armatimi.
6. Do të hakojmë robotët derisa Skyneti të mos mbërrijë
Robotët janë tani në fokus. Në të ardhmen e afërt, ata do të jenë kudo: në misionet ushtarake, në operacione kirurgjikale, në ndërtimin e skyscraperëve; ndihmës në dyqane; staf spitalor; asistentë biznesi, partnere seksuale; kuzhinierë në shtëpi dhe anëtarë të plotë të familjes.
Ndërsa ekosistemi i robotëve zgjerohet dhe ndikimi i robotëve në shoqërinë dhe ekonominë tonë rritet me shpejtësi, ata fillojnë të paraqesin një kërcënim të konsiderueshëm për njerëzit, kafshët dhe bizneset. Në thelb, robotët janë kompjuterë me duar, këmbë dhe rrota. Dhe në kushtet moderne të sigurisë kibernetike, ata janë kompjuterë të cenueshëm me duar, këmbë dhe rrota.
Dobësitë softuerike dhe harduerike të robotëve modernë lejojnë një sulmues të shfrytëzojë kapacitetet fizike të robotit, për të shkaktuar dëme materiale ose financiare; ose madje të krijojë rastësisht ose me dëshirë një kërcënim për jetën e njerëzve. Kërcënimet e mundshme për gjithçka që ndodhet afër robotëve, rriten në mënyrë eksponenciale me kalimin e kohës. Dhe kjo ndodh në kontekste që industria e sigurisë kompjuterike nuk i ka parë më parë.
Në studimet e tij të fundit, folësi zbuloi shumë vulneraçione kritike në robotët shtëpiakë, korporativë dhe industrialë nga prodhues të njohur. Në raportin e tij, ai zbulon detaje teknike të kërcënimeve aktuale dhe shpjegon se si pikërisht sulmuesit mund të komprometojnë komponentët e ndryshëm të ekosistemit të robotëve, me demonstrim të eksploitëve të funksionueshëm.
Në mesin e problemeve të zbuluara nga folësi në ekosistemin e robotëve: 1) komunikime të pasigurta; 2) mundësia e dëmtimit të memories; 3) vulneraçione që lejojnë ekzekutimin e kodit në distancë (RCE); 4) mundësia e shkeljes së integritetit të sistemit të skedarëve; 5) probleme me autorizimin; ndonjëherë mungesa totale e autorizimit; 6) kriptografi e dobët; 7) probleme me përditësimin e firmware-it; 8) probleme me sigurinë e privatësisë; 9) mundësi të pa dokumentuara (të ndjeshme ndaj RCE etj.); 10) konfigurations të dobëta të paracaktuar; 11) frameve të hapura të dobëta „për menaxhimin e robotëve“ dhe libra software.
Folësi ofron demonstrata të drejtpërdrejta të skenarëve të ndryshëm të thyerjes, të lidhur me spiunazhin kibernetik, kërcënimin nga brenda, dëmtimin e pronës etj. Duke përshkruar skenarë realistë që mund të vëzhgohen në natyrë, folësi tregon se si pasiguria e teknologjisë moderne të robotëve mund të çojë në thyerje. Ai shpjegon se pse robotët e thyer janë akoma më të rrezikshëm se çdo teknologji tjetër e komprometuar.
Gjithashtu, folësi vëren se projektet e kërkimeve të papërpunuara dalin në prodhim para se të zgjidhen çështjet e sigurisë. Marketingu gjithmonë përfiton. Duhet të rregullohet urgjentisht kjo gjendje e papërshtatshme. Derisa Skajneti të mos kishte ardhur. Megjithatë... Raporti i ardhshëm sugjeron se Skajneti në fakt ka ardhur tashmë.
7. Militarizimi i Mësimit të Makinerisë
Duke duke, me ndihma, ai paraqet me krenari DeepHack: një inteligjencë artificiale hakeri me kod të hapur. Ky bot është një haker vetë-mësues i aplikacioneve web. Bazohet në një rrjet neural që mëson nëpërmjet provave dhe gabimeve. Në lidhje me pasojat e mundshme për njeriun nga këto prova dhe gabime, DeepHack tregon një përbuzje frikësuese.
Duke përdorur vetëm një algoritëm univers, ai mëson të eksplorojë lloje të ndryshme dobësish. DeepHack hap derën në mbretërinë e inteligjencës artificiale hakeri, ku shumë përfaqësues tashmë priten në të ardhmen e afërt. Prandaj, foli me krenari për botin e tij si "fillimi i fundin".
Duke menduar se mjete hakerimi bazuar në inteligjencën artificiale, që do të shfaqen pas DeepHack, përbëjnë një teknologji thelbësisht të re, që mbrojtësit dhe sulmuesit kibernetikë duhet ende ta adoptosh. Ai garanton se vitin e ardhshëm secili prej nesh do të shkruajë mjete hakerimi me të mësuarin nga makinat vetë ose do të mundohet me dëshpërim të mbrohet nga ato. Nuk ka një mundësi të tretë.
Po ashtu, ndoshta për të shaka, ndoshta seriozisht, ai deklaron: "Veçse nuk është më një privilegj i gjenive djallëzore, distopia e pashmangshme e inteligjencës artificiale është tashmë e aksesueshme për të gjithë sot. Prandaj, bashkohu me ne dhe ne do t'ju tregojmë se si mund të kontribuoni në shkatërrimin e njerëzimit, duke krijuar sistemin tuaj të militarizuar të mësimit të makinerive. Sigurisht, nëse mysafirët nga e ardhmja nuk na pengojnë ta bëjmë këtë".
8. Kujto gjithçka: implantimi i fjalëkalimeve në kujtesën kognitive
Çfarë është kujtesa kognitive? Si mund të "implantohet" një fjalëkalim aty? A është kjo e sigurt? Pse do të duhen këto trampola? Ideja është që duke përdorur qasjen e përshkruar, nuk do të mund të thoni fjalëkalimet tuaja – as nën presion; duke ruajtur kështu mundësinë e autorizimit në sistem.
Raporti fillon me një shpjegim se çfarë është memoria kognitive. Më pas shpjegohet se si dallohet memoria eksplicite nga ajo implicit. Në vazhdim, trajtohen konceptet e vetëdijes dhe pavetëdijes. Po ashtu, shpjegohet se çfarë është në të vërtetë kjo entitet - vetëdija. Ofron përshkrimin e mënyrës se si memoria jonë kodon, ruan dhe nxjerr informacione. Diskutohen kufizimet e memories njerëzore dhe se si memoria jonë mëson. Raporti përfundon me një përshkrim të kërkimeve bashkëkohore të memories kognitive të njeriut, në kontekstin e mënyrës se si mund të integrohen fjalëkalimet në të.
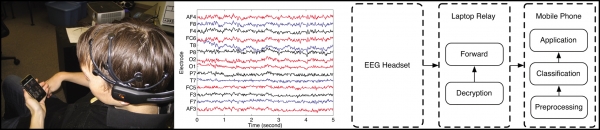
Deklarata ambicioze, e cila u paraqit në titullin e prezantimit, nuk u përfundua nga folësi, por ai përmendi disa kërkime interesante që janë në prag të zgjidhjes së detyrës së paraqitur. Veçanërisht, kërkimi i Universitetit të Stanfordit, që ka të bëjë me të njëjtin temë. Gjithashtu, projekti për zhvillimin e një ndërfaqe njeri-makine për njerëzit me diejtësi të zvogëluar - me lidhje të drejtpërdrejtë në tru. Folësi gjithashtu referon një studim nga shkencëtarë gjermanë, të cilët arritën të krijonin një lidhje algoritmike midis sinjaleve elektrike të trurit dhe frazave verbale; pajisja e zhvilluar nga ata lejon të shkruhet tekst, duke menduar për të. Një kërkim tjetër interesant, në të cilin referohet folësi, është neuro-telefon, një ndërfaqe midis trurit dhe telefonit mobil, përmes një kufjeje të paqyeshme EEG (Kolexhi i Dartmouth, SHBA).
Siç u theksua më parë, deklarata ambicioze, e cila është përmendur në titullin e prezantimit, nuk u përfundua nga folësi. Megjithatë, folësi thekson se, përderisa teknologjia për implantimin e fjalëkalimeve në memorien kognitive ende nuk ekziston, malware që përpiqet ta nxjerrë atë prej aty - tashmë ekziston.
9. Dhe e pyeti fëmija: «A vërtet mendon se sulmet kibernetike ndaj rrjetit energjitik mund të kryhen vetëm nga hakerë shtetërorë?»
Operimi pa ndërprerje i energjisë elektrike është thelbësor në jetën tonë të përditshme. Varshmëria jonë nga energjia elektrike bëhet veçanërisht evidente kur ajo ndalohet – madje edhe për një kohë të shkurtër. Sot, besohet se sulmet kibernetike ndaj rrjeteve energjetike janë jashtëzakonisht të ndërlikuara dhe vetëm për hakerët qeveritarë.
Referuesi konteston këtë mendim të zakonshëm dhe paraqet një përshkrim të detajuar të një sulmi ndaj rrjeteve energjetike, shpenzimet e të cilit janë të pranueshme edhe për hakerët e papaguar. Ai demonstron informacionin e mbledhur nga interneti, i cili do të jetë i dobishëm për modelimin dhe analizimin e energjisë së synuar. Gjithashtu shpjegon se si ky informacion mund të përdoret – për modelimin e sulmeve ndaj rrjeteve elektrike në të gjithë botën.
Në raport gjithashtu demonstrohet një vulnerabilitet kritik, i zbuluar nga referuesi në produktet General Electric Multilin, të cilat përdoren gjerësisht në sektorin energjetik. Referuesi përshkruan se si ai e ka komprometuar plotësisht algoritmin e enkriptimit të përdorur në këto sisteme. Ky algoritëm aplikohet në produktet General Electric Multilin për komunikimin e sigurt të nën-sistemeve të brendshme dhe për menaxhimin e këtyre nën-sistemeve. Përfshirë autorizimin e përdoruesve dhe sigurimin e aksesit në operacione të privilegjuara.
Duke mësuar kodet e aksesit (si rezultat i komprometimit të algoritmit të enkriptimit), një sulmues mund të çaktivizojë plotësisht pajisjen dhe të ndalojë energjinë elektrike në sektorë të caktuar të rrjetit energjetik; bllokon operatorët. Për më tepër, referuesi demonstrohet një teknikë e leximit të largët të gjurmëve dixhitale që lë pajisja e vulnerueshme ndaj sulmeve kibernetike.
10. Interneti tashmë e di se unë jam shtatzënë
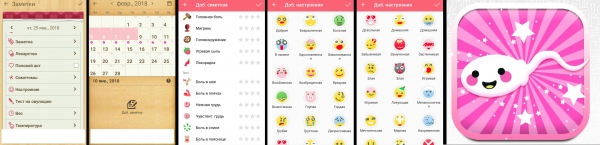
Shëndeti i femrave është një biznes i madh. Në treg ka një mori aplikacionesh Android që ndihmojnë femrat të ndjekin ciklin e tyre mujor, të dinë kur ka probabilitetin më të lartë për konceptim, ose ndjekin gjendjen e shtatzënisë. Këto aplikacione inkurajojnë femrat të regjistrojnë detajet më intime të jetës së tyre, siç janë humorin, aktivitetin seksual, aktivitetin fizik, simptomat fizike, lartësinë, peshën dhe shumë më tepër.
Por sa shumë i besueshëm është ky aplikacion sa i përket privatësisë dhe sigurizimit? Sepse nëse aplikacioni ruan detaje të tilla intime të jetës tonë personale, do të ishte mirë që ai të mos ndante këto të dhëna me askënd tjetër; për shembull, me një kompani që merret me reklama të targetuara etj. ose me një partner/prind të keq.
Diskutuesi paraqet rezultatet e analizës së tij mbi sigurinë kibernetike të më shumë se një duzinë aplikacionesh që parashikojnë probabël aftësinë për t'u konceptuar dhe ndjekin ecurinë e shtatëzanisë. Ai ka zbuluar se në shumicën e këtyre aplikacioneve ka probleme të rënda me sigurinë kibernetike në përgjithësi dhe privatësinë në veçanti.
Burimi: habr.com
