

Mirë se erdhët në mësimin e dytë të kursit . Sot do të flasim për mekanizmin e domain-ve administrative në , gjithashtu do të diskutojmë procesin e përpunimit të log-eve — kuptimi i parimeve të funksionimit të këtyre mekanizmave është i nevojshëm për konfigurimet fillestare . Pas kësaj, do të diskutojmë modelin që do të përdorim gjatë kursit, si dhe do të kryejmë konfigurimin fillestar . Pjesa teorike, si dhe regjistrimi i plotë i videomësimit ndodhen nën kategorinë.
Për të filluar, le të flasim përsëri për domain-et administrative. Ka disa gjëra që nevojitet të dini rreth tyre para se të filloni t’i përdorni:
- Mundësia për krijimin e domain-eve administrative aktivizohet dhe çaktivizohet në mënyrë qendrore.
- Për regjistrimin e çdo pajisjeje tjetër, përveç FortiGate, kërkohet një domain administrativ i veçantë. Kështu, nëse dëshiron të regjistrosh disa pajisje FortiMail në një pajisje, ke nevojë për një domain administrativ të veçantë për këtë. Por kjo nuk përjashton mundësinë e krijimit të domain-eve të ndryshme administrative për pajisjet FortiGate për të lehtësuar grupimin e tyre.
- Numri maksimal i domain-eve administrative që mbështeten varet nga modeli i pajisjes FortiAnalyzer.
- Kur aktivizohet mundësia për krijimin e domain-eve administrative, nevojitet të zgjidhni modulet e tyre të funksionimit — Normal ose Advanced. Në modul të Normalit nuk lejohet të shtoni domain-e të ndryshme virtuale (ose ndryshe VDOM) të një FortiGate në domain-e të ndryshme administrative të pajisjes FortiAnalyzer. Në modul Advanced, kjo është e mundur. Moduli Advanced lejon përpunimin e të dhënave nga različite domain-e virtuale dhe marrjen e raportimeve të veçanta për to. Nëse e ke harruar se çfarë janë domain-et virtuale, shiko , atje është folur mjaft hollësisht për të.
Krijimi i domain-eve administrative dhe shpërndarja e memories mes tyre do të shqyrtojmë pak më vonë në kuadër të pjesës praktike të mësimit.
Tani le të flasim për mekanizmin e regjistrimit dhe përpunimit të log-eve që vijnë në FortiAnalyzer.
Logët që arrijnë në FortiAnalyzer kompresohen dhe ruhen në skedarin log. Kur ky skedar arrin një madhësi të caktuar, ai rishkruhet dhe arkivohet. Këto log-e quhen të arkivuara. Ato konsiderohen si log-e offline, pasi nuk mund të analizohen në kohë reale. Për t'i parë, ato janë të disponueshme vetëm në formatin raw. Politika e ruajtjes së të dhënave në domenin administrativ përcakton sa kohë do të ruhen këto log-e në memorien e pajisjes.
Në të njëjtën kohë, logët indeksohen në bazën e të dhënave SQL. Të dhënat e këtyre log-eve përdoren për analizimin e të dhënave me anë të mekanizmave Log View, FortiView dhe Reports. Politika e ruajtjes së të dhënave në domenin administrativ përcakton sa kohë do të ruhen këto log-e në memorien e pajisjes. Pasi që këto log-e të fshihen nga memorja e pajisjes, ato mund të mbeten në formën e log-eve të arkivuara, por kjo varet nga politika e ruajtjes së të dhënave në domenin administrativ.
Për të kuptuar cilësimet fillestare të njohurive të dhënash, mjafton kjo. Tani do të diskutojmë mbi modelin tonë:
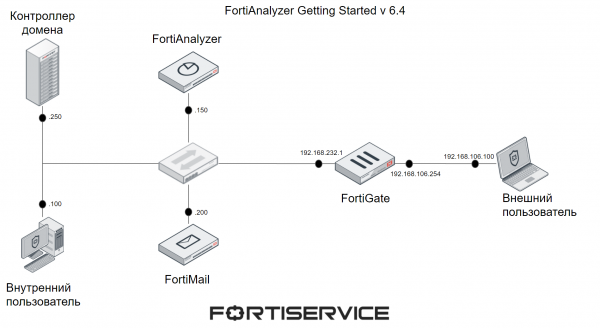
Në të shihni 6 pajisje — FortiGate, FortiMail, FortiAnalyzer, kontrolluesin e domenit, kompjuterin e përdoruesit të jashtëm dhe kompjuterin e përdoruesit të brendshëm. FortiGate dhe FortiMail janë të nevojshme për të gjeneruar log-e nga pajisje të ndryshme Fortinet, për të shqyrtuar aspektet e punës me domenet administrative të ndryshme. Përdoruesit e brendshëm dhe ata të jashtëm, si dhe kontrolluesi i domenit janë të nevojshëm për të gjeneruar trafik të ndryshëm. Në kompjuterin e përdoruesit të brendshëm është instaluar sistemi operativ Windows, ndërsa në kompjuterin e përdoruesit të jashtëm — Kali Linux.
Në këtë shembull, FortiMail punon në modin Server, pra është një server i veçantë i postës, me të cilin përdoruesit e brendshëm dhe ata të jashtëm mund të shkëmbejnë mesazhe elektronike. Cilësimet e nevojshme, si rekordet MX, janë konfigurimi në kontrolluesin e domenit. Për përdoruesin e jashtëm, serveri DNS është kontrolluesi i brendshëm i domenit — kjo është realizuar përmes kalimit të porteve (ose ndryshe me teknologjinë Virtual IP) në FortiGate.
Këto cilësime nuk trajtohen gjatë mësimit, sepse nuk i përkasin temës së kursit. Do të shqyrtojmë implementimin dhe konfigurimin fillestar të pajisjes FortiAnalyzer. Komponentët e tjerë të modelit aktual janë përgatitur më parë.
Kërkesat sistemike për pajisje të ndryshme janë paraqitur më poshtë. Ky model funksionon në një makinë të përgatitur më parë në ambientin virtual VMWare Workstation. Karakteristikat e kësaj makine janë gjithashtu të përmendura më poshtë.
Pajisja
RAM, GB
vCPU
HDD, GB
Kontrolluesi i domenit
6
3
40
Përdoruesi i brendshëm
4
2
32
Përdoruesi i jashtëm
2
2
8
FortiGate
2
2
30
FortiAnalyzer
8
4
80
FortiMail
2
4
50
Makinë për modelin
28
19
280
Kërkesat sistemike të paraqitura në këtë tabelë janë minimale — në kushte reale zakonisht duhet të alokohen më shumë burime. Informacione shtesë mbi kërkesat sistemike mund të gjenden në .
Në video mësimin janë paraqitur materialet teorike të diskutuara më lart, si dhe pjesa praktike — me konfigurimin fillestar të pajisjes FortiAnalyzer. Shikim të këndshëm!
Në mësimin tjetër do të shqyrtojmë me hollësi aspektet e punës me logët. Për të mos e humbur, abonohuni në .
Gjithashtu mund të ndiqni përditësimet në burimet e mëposhtme:
Burimi: habr.com
