

Vazhdushmë të ju njohim me një botë që lufton kundër phishingut, studion parimet e ingjinierisë sociale dhe nuk harron të trajnojë personelin e saj. Sot kemi në studio produktin Phishman. Ky është një nga partnerët e TS Solution, që ofron një sistem automatizimi për testimin dhe trajnimin e punonjësve. Një përmbledhje e konceptit të tij:
Identifikimi i nevojave për trajnim të punonjësve të caktuar.
Kurs të praktikës dhe teorisë për punonjësit përmes portalit të trajnimit.
Një sistem fleksibël automatizimi për funksionin e sistemit.
Hyrje në produkt
Kompania që nga viti 2016 merret me zhvillimin e softuerëve të lidhur me sistemin e testimit dhe trajnimit të punonjësve të kompanive të mëdha në fushën e sigurisë kibernetike. Ndër klientët ka përfaqsues të ndryshëm industrish: gjigantë financiarë, të sigurimeve, tregtisë, njësi të lëndëve të para dhe industriale — nga M.Video deri te Rosatom.
Zgjidhjet e ofruara
Phishman bashkëpunon me kompani të ndryshme (nga biznesi i vogël deri te korporatat e mëdha), në fillim mjafton të keni 10 punonjës. Le të shqyrtojmë politikën e çmimeve dhe licencimit:
Për biznesin e vogël:
A) — një version i produktit për 10 deri në 249 punonjës me një çmim fillestar për licencën nga 875 rubla. Përmban modulet kryesore: mbledhje informacioni (dërgimin e testit të emailëve phishing), trajnimin (3 kurse bazike mbi sigurinë), automatizimin (konfigurimin e modit të përgjithshëm të testimit).
B) — një version i produktit për 10 deri në 999 punonjës me një çmim fillestar për licencën nga 1120 rubla. Në dallim nga versioni Lite, ka mundësinë e sinkronizimit me serverin tuaj korporativ AD, moduli i trajnimit përmban 5 kurse.
Për biznesin e madh:
A) — në këtë zgjidhje, numri i punonjësve nuk është i kufizuar, duke ofruar një proces të plotë për rritjen e vetëdijes së stafit në fushën e ICT për kompani të çdo madhësie me mundësinë për të bërë përshtatje kurseve në përputhje me nevojat e porositësit dhe biznesit. Sinjalizimi me AD, SIEM, DLP sistemet është në dispozicion për mbledhjen e informacionit rreth punonjësve dhe identifikimin e përdoruesve që kanë nevojë për trajnim. Ekziston mbështetje për integrimin me sistemin ekzistues të mësimit në distancë (LMS), aboneja përmban 7 kurse bazë të ICT, 4 të avancuara dhe 3 lojëra. Po ashtu, mbështetet një opsion interesant për sulmin mësues me ndihmën e USB-ve (flash drives).
B) — versioni i zgjeruar përfshin të gjitha opsionet e Enterprise, duke krijuar mundësinë për zhvillimin e conectoresh dhe raporteve të personalizuara (me ndihmën e inxhinierëve të Phishman).
Kështu, produktemi mund të përshtatet fleksibël për nevojat e biznesit specifik dhe të integrohet në sistemet ekzistuese të mësimit në ICT.
Takim me sistemin
Për të shkruar artikullin, ne transformuam një model me këto karakteristika:
Ubuntu Server nga versioni 16.04.
4 GB RAM, 50 GB hapësirë disk, një procesor me shpejtësi mbi 1 GHz.
Server Windows me role DNS, AD, MAIL.
Në përgjithësi, grupi është standard dhe nuk kërkon shpenzime të mëdha për burime, duke pasur parasysh se serveri AD zakonisht është tashmë në përdorim. Gjatë shpalosjes, do të instalohet një kontenier Docker që automatikisht do të konfigurojë aksesin në portalin e menaxhimit dhe trajnimit.
Nën spoilerin e skemës tipike të rrjetit me Fishman
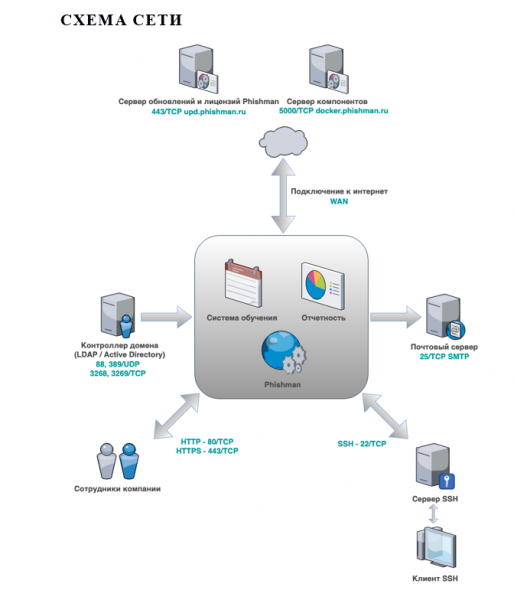 Skema tipike e rrjetit
Më pas do të njohim ndërfaqen e sistemit, mundësitë për administrimin dhe sigurisht funksionalitetet.
Hyrja në portalin e menaxhimit
Portali i administratës Phishman shërben për të menaxhuar listën e departamenteve dhe punonjësve të kompanisë. Një sulm nga dërgimi i e-maileve phishing (në kuadër të trajnimit) aktivizohet në të, rezultatet formohen në raporte. Mund të kaloni në të përmes IP adresës ose emrit të domain-it që tregoni gjatë shpalosjes së sistemit.
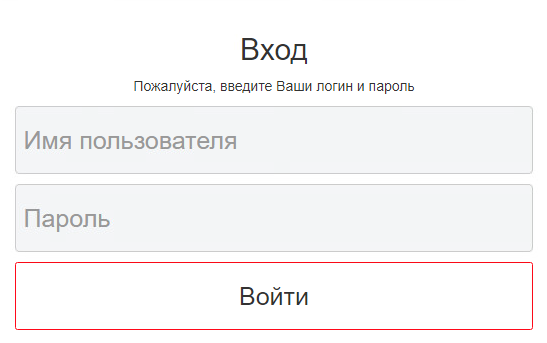 Autorizimi në portalin Phishman
Në faqen kryesore do të jenë të disponueshëm widget-e të dobishme me statistika për punonjësit tuaj:
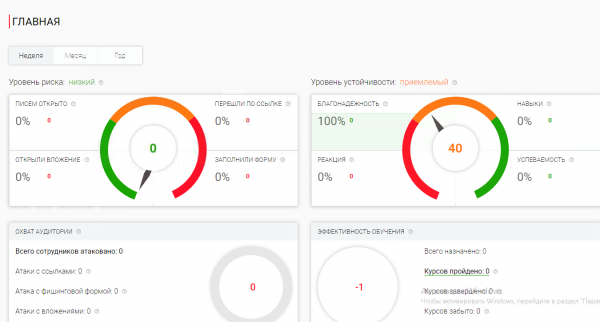 Faqja kryesore e portalit Phishman
Shtimi i punonjësve për ndërveprime
Nga menunë kryesore mund të kaloni në seksionin “Punonjësit”, ku ndodhet lista e gjithë stafit të kompanisë me ndarje sipas departamenteve (dorazi ose përmes AD). Aty ndodhen mjetet për menaxhimin e të dhënave të tyre, ekziston mundësia për të ndërtuar strukturën në përputhje me stafin.
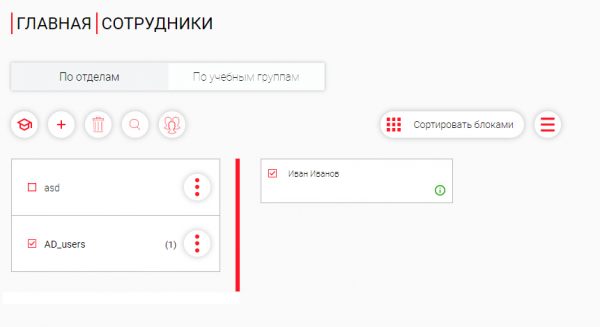 Panelet e menaxhimit të përdoruesve
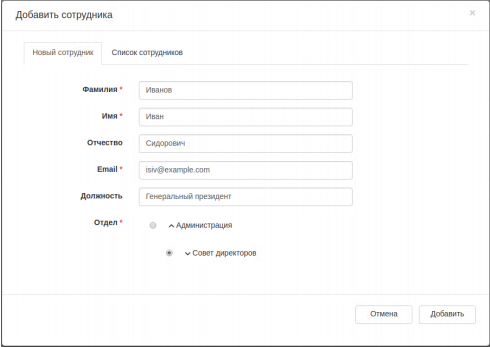 Kartela e krijimit të punonjësit
Opsional: integrimi me AD është i disponueshëm, duke lejuar automatizimin e procesit të trajtimit të punonjësve të rinj dhe mbajtjen e statistikave të përgjithshme.
Fillimi i trajnimit të punonjësve
Pasi të keni shtuar informacionin për punonjësit e kompanisë, keni mundësinë të dërgoni ata në kurse trajnuese. Kur kjo mund të jetë e dobishme:
punonjësi i ri;
trajnim i planifikuar;
kurs urgjent (ka një shkak informacioni, duhet të paralajmërohet).
Regjistrimi është i disponueshëm si për një punonjës të veçantë, ashtu edhe për të gjithë departamentin.
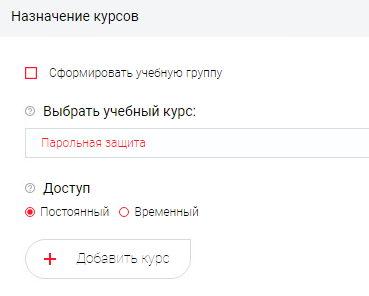 Formimi i kursit të trajnimit
Ku opsionet:
formoni një grup studimi (bashkoni përdoruesit);
zgjedhja e kursit të studimit (numri varion në varësi të licencës);
qasje (e përhershme ose e përkohshme me shënim datash).
Ë rëndësishme!
Në regjistrimin e parë në kurset, punonjësi do të marrë një email me të dhëna për hyrje në Portalin e Trajnimit. Ndërfaqja e ftesës - është një shabllon, eDisponueshme për ndryshim sipas dëshirës së Klientit.
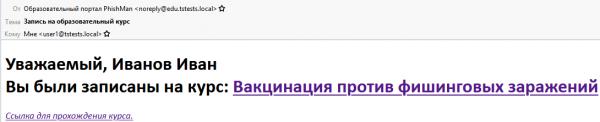 Shembulli i emailit për ftesë në trajnim
Nëse kaloni në lidhjen, punonjësi do të kalojë në portalin e trajnimit, ku do të regjistrohet automatikisht progresi i tij dhe do të shfaqet në statistikat e administratorit Phishman.
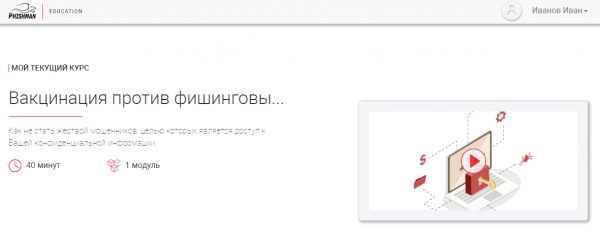 Shembulli i kursit të nisur nga përdoruesi
Puna me shabllonet e sulmit
Shabllonet lejojnë dërgimin e fushatave të formuara të email-eve phishing me një fokus në inxhinierinë sociale.
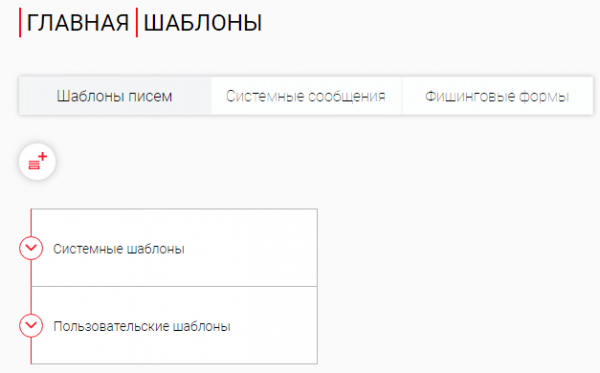 Sectioni 'Shabllone'
Shabllonet ndodhen brenda kategorive, për shembull:
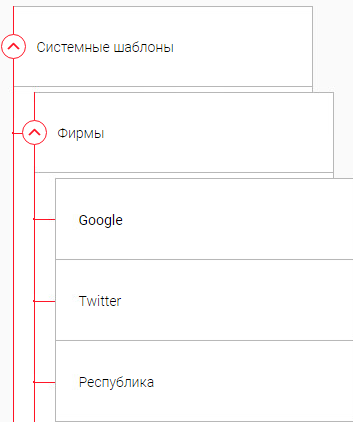 Dritarja e kërkimit të shablloneve të ndërtuara nga kategori të ndryshme
Për secilin nga shabllonet e gatshme ka informacion, përfshirë, gjithashtu, për efektivitetin.
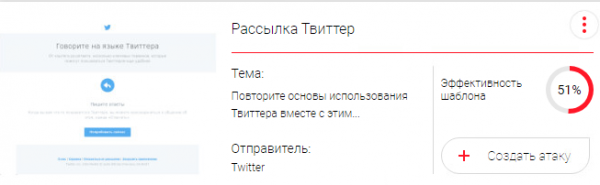 Shembulli i shabllonit 'Dërgesa Twitter'
Gjithashtu është e rëndësishme të përmendet mundësia e lehtë për të krijuar shabllone tuaja: mjafton të kopjoni tekstin nga emaili: dhe ai automatikisht do të konvertohet në kod HTML.
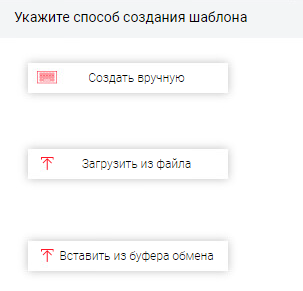
Shënim:
nëse riktheheni te përmbajtja , na duhet të zgjidhnim manualisht një model për përgatitjen e një sulmi phishing. Në zgjidhjen Enterprise të Phishman ka një numër të madh modelesh të integruara, dhe mbështeten mjete të përshtatshme për krijimin e të vetëve. Përveç kësaj, ofruesi aktivisht mbështet klientët dhe mund të ndihmojë në shtimin e modeleve unike, gjë që ne e konsiderojmë shumë më efektive.
Konfigurim dhe ndihmë e përgjithshme
Në seksionin "Konfigurimet" ndryshohen parametrat e sistemit Phishman në varësi të nivelit të aksesit të përdoruesit aktual (për shkak të kufizimeve të dizajnit, ato nuk ishin plotësisht të aksesueshme për ne).
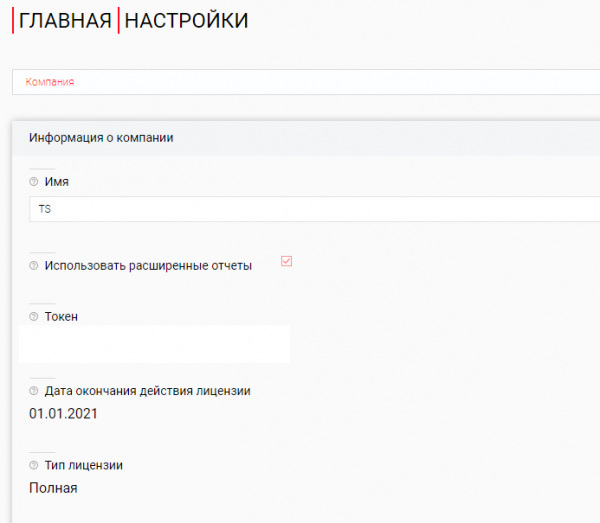 Interface e seksionit "Konfigurimet"
Le të përmendim shkurtimisht mundësitë për konfigurim:
parametrat e rrjetit (adresa e serverit të postës, porta, enkriptimi, autentifikimi);
zgjedhja e sistemit të trajnimit (mbështetet integrimi me sisteme të tjera të menaxhimit të mësimit);
redaktimi i modeleve të dërgimit dhe trajnimit;
lista e zezë e adresave të postës (një mundësi e rëndësishme për të përjashtuar pjesëmarrjen në dërgesat phishing, për shembull, për drejtuesit e kompanisë);
menaxhimi i përdoruesve (krijimi, redaktimi i llogarive të aksesit);
përditësimi (shikimi i statusit dhe planifikimi).
Administratoret do t'i jetë e dobishme seksioni “Ndihma”, ku ka akses në udhëzuesin e përdoruesit me një analizë të detajuar të punës me Phishman, adresa e shërbimit të mbështetjes dhe informacioni rreth gjendjes së sistemit.
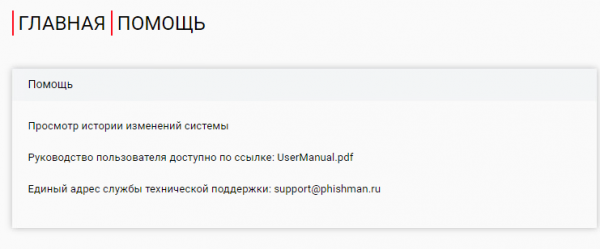 Interface e seksionit "Ndihma"
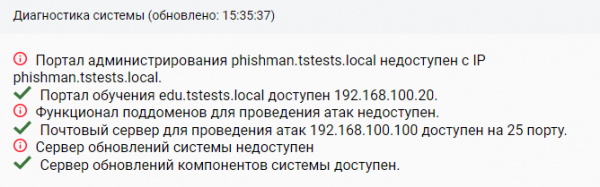 Informacion mbi gjendjen e sistemit
Sulmi dhe trajnimi
Pas shqyrtimit të opsioneve dhe konfigurimeve bazë të sistemit do të kryejmë një sulm edukues, për këtë do të hapim seksionin “Sulmet”.
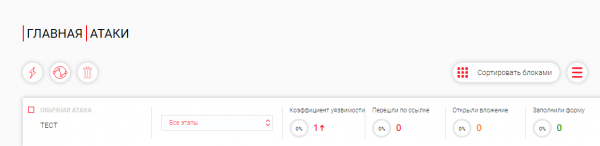 Interface e pultit të kontrollit "Sulmet"
Këtu mund të njohim rezultatet e sulmeve të nisura tashmë, të krijojmë të reja etj. Do të përshkruajmë hapat për nisjen e një fushate.
Nisja e sulmit
1) Do ta quajmë sulmin e ri "shkëmbimi i të dhënave".
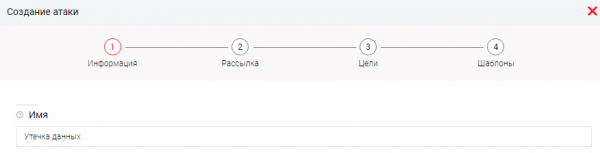
Do të përcaktojmë parametrat e mëposhtëm:
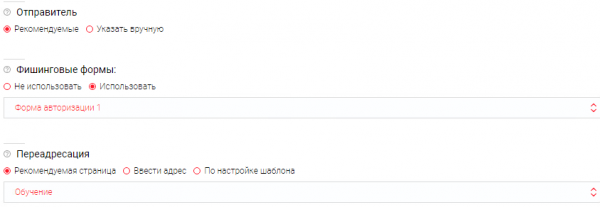
Ku:
Dërguesi → adresa e domain-it për dërgimin (për herë të parë nga ofruesi).
Forma phishing → përdoren në modele me qëllim për të për të marrë të dhëna nga përdoruesit, ndërsa regjistrohet vetëm fakti i hyrjes, të dhënat nuk ruhen.
Ridrejtim → përcaktohet redirektoni në faqen pas kalimit nga përdoruesi.
2) Në fazën e dërgimit përcaktohet mënyra e shpërndarjes së sulmit.
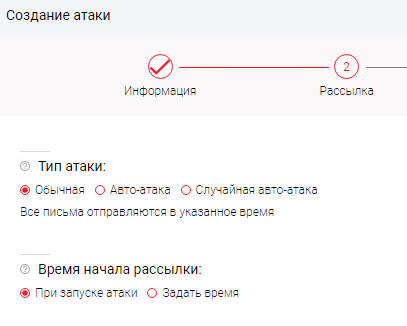
Ku:
Lloji i sulmit → Tregohet si dhe për sa kohë do të ndodhte sulmi. (opsioni përfshin një mënyrë të pamjaftueshme të dërgimit etj.)
Koha e fillimit të dërgimit → Tregohet koha e fillimit të dërgimit të mesazheve.
3) Në fazën "Qëllimet" tregohen punonjësit sipas departamenteve ose individualisht
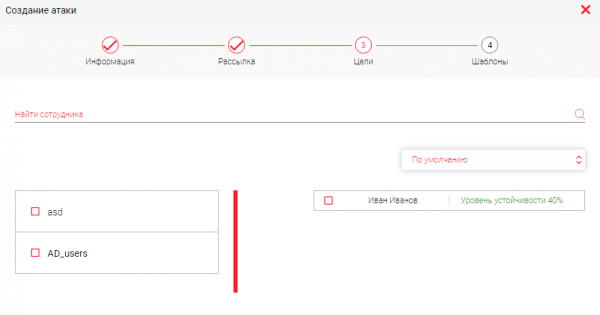
4) Pas kësaj ne tregojmë modelet që do të preken nga sulmi:
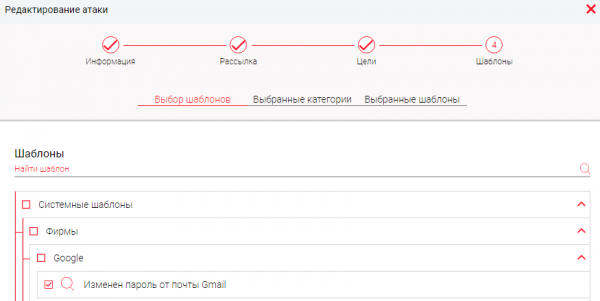
Pra, për të nisur sulmin na duhen:
a) të krijojmë një model sulmi;
b) të përcaktojmë mënyrën e dërgimit;
c) të zgjedhim qëllimet;
d) të përcaktojmë modelin e mesazhit phishing.
Kontrolli i rezultateve të sulmit
Fillimisht kemi:
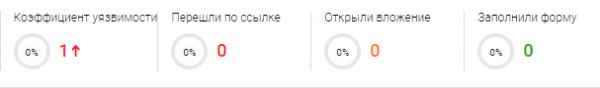
Nga ana e përdoruesit duket një mesazh i ri postë:

Nëse e shpërndajmë:
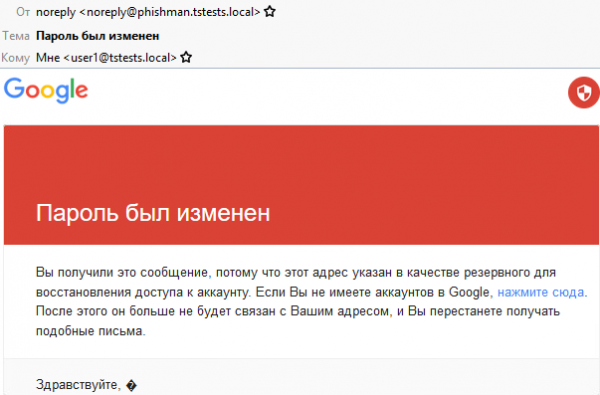
Nëse kalojmë në lidhje, do të propozohet të japim të dhënat e postës:
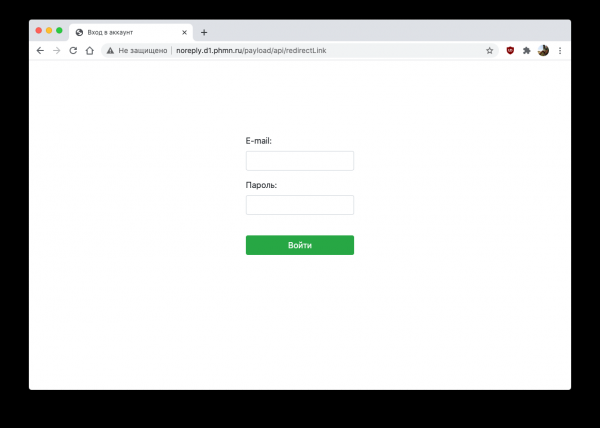
Paralelisht shikojmë në statistikat mbi sulmin:
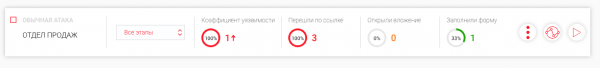
Ë rëndësishme!
Politika e Phishman-it ndjek rreptësisht normat dhe etikën, prandaj të dhënat e futura nga përdoruesit nuk ruhen askund, vetëm faktin e rrjedhjes regjistrohet.
Raportet
Çdo gjë që është bërë më lart, duhet të mbështetet me statistika të ndryshme dhe informacion të përgjithshëm mbi nivelin e përgatitjes së punonjësve. Për monitorimin ekziston një seksion i veçantë "Raportet".
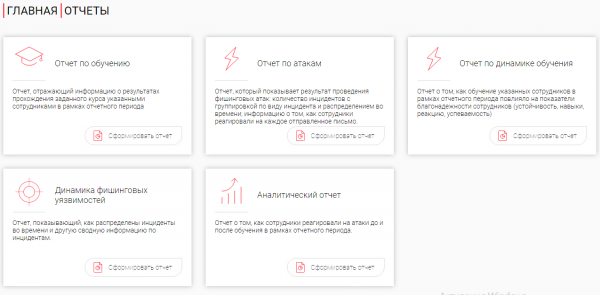
Ai përfshin:
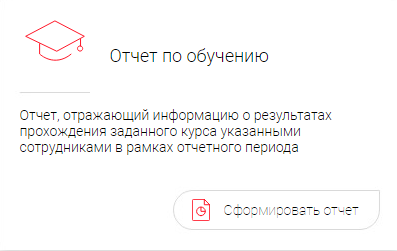
Raporti mbi trajnimin, që reflekton informatat mbi rezultatet e kalimit të kursit gjatë periudhës së raportimit.
Raporti mbi sulmet, që tregon rezultatet e kryerjes së sulmeve phishing (numri i incidenteve, shpërndarja në kohë etj.).
Raporti mbi dinamikën e trajnimit, që tregon përparimin e punonjësve tuaj.
Raporti mbi dinamikën e dobësive phishing (informacioni përmbledhës mbi incidentet).
Raporti analitik (reaksioni i punonjësve ndaj ngjarjeve para/pas).
Puna me raportin
1) Do të realizojmë "Të krijojmë raport".
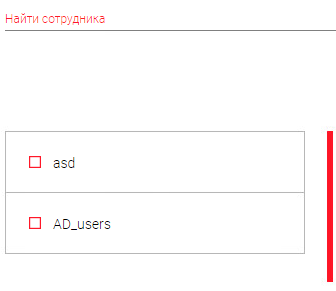
2) Do të tregojmë departamentin/punonjësit për krijimin e raportit.
3) Do të zgjedhim periudhën
4) Do të tregojmë kurset që na interesojnë
5) Krijojmë raportin përfundimtar
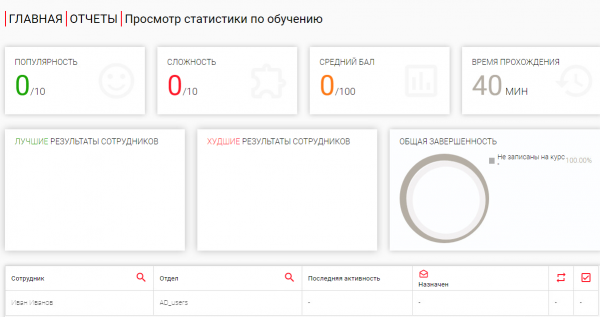
Kështu, raportet ndihmojnë në një formë të mirë për të reflektuar statistikën dhe për të ndjekur rezultatet e punës së portalit të trajnimit, si dhe sjelljes së punonjësve.
Automatizimi i trajnimit
Veçse merret parasysh mundësia e krijimit të rregullave automatike, që do t'i ndihmojnë administratorët të vendosin logjikën e funksionimit të Phishman.
Shkrimi i skenarit automatike
Për konfigurimin, është e nevojshme të kalojmë në seksionin "Rregullat". Na ofrohet:
1) Të jepni emrin dhe të caktoni kohën e kontrollit të kushteve.
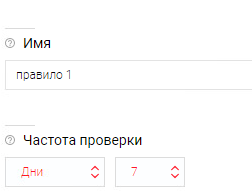
2) Krijoni një ngjarje nga një nga burimet (Përgjimi, Trajnimi, Përdoruesit), nëse ka disa, mund të përdorni operatorin logjik (DHE / OSE).
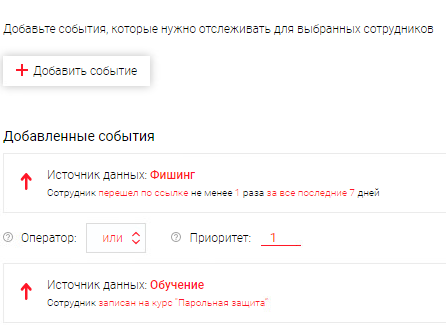
Në shembullin tonë, ne krijuam rregullin e mëposhtëm: "Nëse përdoruesi kalon në një lidhje të dëmshme nga një nga sulmet tona të përgjimit, ai do të regjistrohet automatikisht në një kurs trajnuese, përkatësisht, ai do të marrë një ftesë në email dhe do të fillojë të monitorohet për përparimin e tij."
Opsional:
—> Ekziston mbështetje për krijimin e rregullave të ndryshme nga burimet (DLP, SIEM, Antivirusët, Shërbimet e Burimeve Njerëzore, etj.).
Skenari: "Nëse përdoruesi dërgon informacione të ndjeshme, atëherë DLP regjistron ngjarjen dhe dërgon të dhënat në Phishman, ku aktivizohet rregulli: caktimi i një kursi për punonjësin për menaxhimin e informacionit konfidencial."
Kështu, administratori mund të reduktojë një pjesë të proceseve rutinë (dërgimi i punonjësve për trajnim, kryerja e sulmeve të planifikuara, etj.).
Në përfundim
Sot ne u njohëm me zgjidhjen ruse për automatizimin e procesit të testimit dhe trajnimit të punonjësve. Ajo ndihmon në përgatitjen e kompanisë për përputhshmërinë me ligjin 187-FZ, PCI DSS, ISO 27001. Avantazhet e trajnimit përmes Phishman përfshijnë:
Kastomizimi i kurseve — mundësia për të ndryshuar përmbajtjen e kurseve;
Markimi — krijimi i një platforme dixhitale sipas standardeve tuaja korporate;
Funksionimi offline — instalimi në serverin tuaj;
Automatizimi — krijimi i rregullave (skenarëve) për punonjësit;
Raportimi — statistikat për ngjarjet që ju interesojnë;
Fleksibiliteti i licencave — mbështetja nga 10 përdorues.
Nëse jeni të interesuar për këtë zgjidhje, ju gjithmonë mund të kontaktoni , ne do t'ju ndihmojmë në organizimin e pilotit dhe do të konsultohemi së bashku me përfaqësuesit e Phishman. Kjo është e gjitha për sot, mësoni vetë dhe trajnojini punonjësit, deri në herën tjetër!
Burimi: habr.com
