

Mirëmëngjes, miq! Sot do të vazhdoj ciklin e artikujve të dedikuar për projektimin e rrjetit Enterprise.
Në këtë artikull do të përpiqem ta përshkruaj sa më shkurt:
- qasjen modulare në projektimin e rrjetit Enterprise
- të shqyrtoj llojet e ndërtimit të një prej moduleve më të rëndësishme të rrjetit të ndërmarrjes — rrjeti i kampusit (ip-campus)
- të përshkruaj avantazhet dhe disavantazhet e mënyrave të rezervimit të nyjeve kritike të rrjetit
- në një shembull abstrakt të dizajnojmë/rivendosim një rrjet të vogël Enterprise
- të zgjedhim switch-e Extreme për realizimin e rrjetit të dizajnuar
- të punojmë me fibra dhe adresimin IP
Ky artikull do të jetë më i interesant për inxhinierët e rrjetit dhe administratorët e rrjetit të ndërmarrjeve, që sapo kanë filluar rrugën e tyre si "rrjeti", sesa për inxhinierët me përvojë që kanë punuar shumë vite në operatorë telekomunikacioni ose në korporata të mëdha me rrjete gjeografikisht të shpërndara.
Në çdo rast, ata që kanë interes ju lutem shihni më poshtë.
Qasja modulare në projektimin e rrjetit
Do ta filloj artikullin tim me një qasje mjaft popullore modulare në projektimin e rrjetit, e cila lejon të mblidhet një puzzle nga copëza të rrjetit në një pamje të plotë.
Fillimisht disa abstraksione — shumë shpesh e paraqes këtë qasje si një zoom në hartat gjeografike, kur në qasjen e parë duket vendi, në të dytën rajonet, në të tretën qytetet, etj.
Si shembull, le të shqyrtojmë këtë rast:
- Qasja e parë — e gjithë rrjeti i ndërmarrjes përbëhet nga një grup nivelesh të ndryshme:
- rrjeti i kampusit ose opor
- niveli i kufirit
- niveli i operatorëve të komunikimit
- zonat e largëta
- Qasja e dytë — çdo njëri nga këto nivele detajizohet në module të veçanta
- rrjeti i kampusit përbëhet nga:
- module me 3 ose 2 nivele, që përshkruajnë rrjetin e ndërmarrjes dhe nivelet e saj — akses, shpërndarje dhe/ose bërthamë
- moduli që përshkruan Qendrat e të Dhënave — qendra e përpunimit të të dhënave (në thelb pjesa server e infrastrukturës)
- niveli i kufirit në të vërtetë përbëhet nga:
- moduli i lidhjes me internetin
- moduli WAN dhe MAN, i cili përgjigjet për lidhjen e objekteve gjeografikisht të shpërndara të ndërmarrjes
- moduli për ndërtimin e tuneleve VPN dhe aksesit të largët
- shumë herë shumë ndërmarrje të vogla kanë disa nga këto module ose madje të gjitha ato, të kombinuara në një të vetme
- niveli i ofruesve:
- në këtë nivel përfshihen lidhjet "me botën e jashtme" — fibra optike të errëta (qira të fibërve nga operatorët), kanale komunikimi (Ethernet, G.703, etj.), qasja në Internet.
- niveli i largët:
- në përgjithësi janë degët e ndërmarrjes, të shpërndara brenda qytetit, rajonit, vendit apo edhe kontinenteve.
- ndërkohë, kjo zonë mund të përfshijë qendrat të dhënash rezervë, të cilat dubloni punën e asaj kryesore
- dhe sigurisht ata që po bëhen gjithnjë e më të njohur kohët e fundit — telepunëtorët (vendet e punës të largëta)
- rrjeti i kampusit përbëhet nga:
- Afroja e 3-të — çdo njësi ndahen në njësi më të vogla ose nivele. P.sh., në rrjetin campus:
- rrjeti me 3 nivele ndahet në:
- niveli i qasjes
- niveli i shpërndarjes
- niveli kryesor
- Një qendër të dhënash në raste më të komplikuara mund të ndahet në:
- pjesën rrjetore me 2 ose 3 nivele
- pjesën e serverit
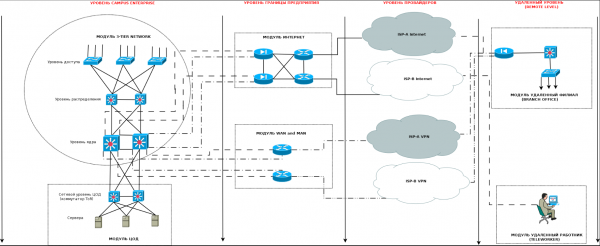
Të gjitha të mësipërmet do të përpiqem t'i ilustroj në skicën e thjeshtuar të mëposhtme:

Siç shihet nga skica e mëposhtme — qasja modulare ndihmon në detajimin dhe strukturimin e pamjes së përgjithshme në elemente përbërëse, me të cilat më pas mund të punojmë.Në kuadër të këtij artikulli, unë do të ndalem në nivelin Campus Enterprise dhe do ta përshkruaj më në hollësi.
Llojet e rrjeteve IP-CAMPUS
Gjatë punës time në ofruesin e shërbimeve dhe sidomos më vonë — në punën e integratorit, kam hasur në "pjekuri" të ndryshme të rrjeteve të klientëve. Unë nuk e përdor rastësisht termin pjekuri, pasi shpesh ndodhin raste kur struktura e rrjetit rritet me rritjen e kompanisë, dhe kjo është një gjë e natyrshme.
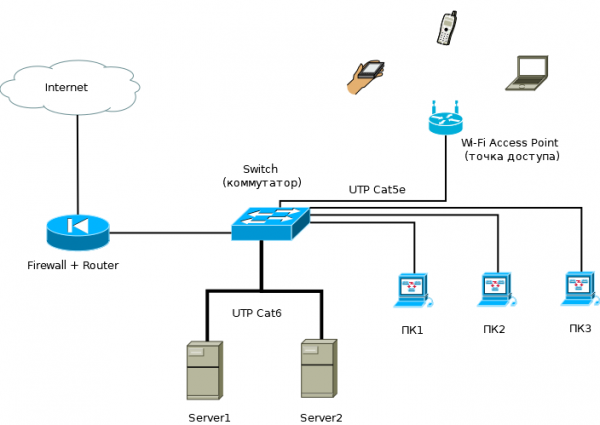
Në një kompani të vogël, e cila ndodhet brenda një ndërtese, rrjeti mund të përbëhet vetëm nga një ruter kufitar, i cili kryen rolin e një firewalls, disa switch-e qasje dhe disa servera.
Unë e quaj këtë rrjet si "rrjet të një niveli" — në të nuk ka një nivel të dukshëm kryesor, niveli i shpërndarjes zhvendoset te ruterin kufitar (me funksione firewall, VPN dhe ndoshta proxy), dhe switch-et e qasjes shërbejnë si për kompjuterët e punonjësve, ashtu edhe për serverat.

Në rast se rritet ndërrmarja — rritja e numrit të punonjësve, shërbimeve dhe serverave, shpesh herë duhet:- të rritet numri i switch-eve në rrjet dhe portet e qasjes
- të rritet fuqia e serverëve
- të luftosh me domainet e shpërndarjes— të implementosh segmentimin e rrjetit dhe rrugëzimin midis segmenteve
- të luftosh me dështimet në rrjet, të cilat shkaktojnë pezullime për punonjësit, pasi kjo solli kosto të tjera financiare për menaxhimin (punonjësi është pezull, paguhet paga, por puna nuk bëhet)
- në procesin e luftës me dështimet, të mendosh për rezervimin e nyjeve kritike të rrjetit— rrugëzues, ndërrues, serverë dhe shërbime
- të ashpërsosh politikën e sigurisë, pasi mund të shfaqen rreziqe komerciale dhe gjithashtu— për një funksionim më të qëndrueshëm të rrjetit
Të gjitha këto çojnë në faktin se inxhinieri (administrator i rrjetit) përfundimisht mendon për ndërtimin e saktë të rrjetit dhe arrin në një model me 2 nivele.
Ky model tashmë qartë përçon 2 nivele— niveli i aksesit dhe niveli i shpërndarjes, i cili në të njëjtën kohë është edhe niveli thelbësor (collapsed-core).
Niveli i kombinuar i shpërndarjes dhe thelbësor kryen funksionet e mëposhtme:
- akumulon lidhjet nga ndërruesit e aksesit
- introdukton rrugëzimin e segmenteve të rrjetit— përdoruesit dhe pajisjet bëhen aq të shumta sa që në një rrjet /24 nuk bëjnë vend, e nëse bëjnë vend, furtunat broadcast shkaktojnë dështime të vazhdueshme (sidomos nëse përdoruesit ndihmojnë duke krijuar cikle)
- siguron lidhjen midis segmenteve përkrahëse të ndërruesve (nëpërmjet lidhjeve më të shpejta)
- siguron lidhjen midis përdoruesve dhe pajisjeve të tyre dhe fermës së serverëve, e cila gjithashtu në këtë kohë fillon të veçohet në një segment të veçantë të rrjetit— Qendra të të Dhënave.
- fillon të sigurojë së bashku me ndërruesit e aksesit, në një farë mënyre, politikën e sigurisë, e cila fillon të shfaqet në këtë kohë. Kompania rritet, rreziqet komerciale gjithashtu rriten (këtu nënkuptoj jo vetëm rregullat mbi sekretin komercial, ndarjen e politikave të aksesit etj., por edhe pezullimet elementare të rrjetit dhe punonjësve).
Kështu, rrjeti përfundimisht rritet në një model me 2 nivele:

Kyëto model ka kërkesa të veçanta për switchet e nivelit të aksesit, të cilat grumbullojnë lidhjet nga përdoruesit dhe pajisjet e rrjetit (printers, pika qasjeje, pajisje VoIP, telefonë IP, kamera IP, etj.) si dhe për switchet e nivelit të shpërndarjes dhe bërthamës.Switchet e aksesit duhet të jenë më inteligjentë dhe funksionalë për të përmbushur kërkesat e performancës, sigurisë dhe fleksibilitetit të rrjetit, si dhe duhet:
- të kenë lloje të ndryshme portesh akses dhe portesh magistrale — idealisht me mundësi për rritje të trafikut, si dhe në numrin e porteve
- të kenë kapacitetin e duhur të switching dhe Shpejtësinë e përçimit
- të kenë funksionalitetin e nevojshëm të sigurisë që do të përmbushte politikat aktuale të sigurisë (një ideale edhe rritjen e kërkesave të saj të ardhshme)
- të kenë mundësinë për t'u furnizuar me energji pajisje rrjeti të vështira për tu arritur duke mundësuar rikthimin e tyre të largët (PoE, PoE+)
- të kenë mundësinë për të rezervuar furnizimin me energji për vetë, për ta përdorur atë në ato vende ku është e nevojshme
- të kenë (sa më shumë të jetë e mundur) potencialin e mëtejshëm për rritje të funksionalitetit — një shembull i zakonshëm është kur një switch i aksesit me kalimin e kohës shndërrohet në një switch shpërndarjeje
Për switchet e shpërndarjes, gjithashtu ka kërkesa përkatëse:
- si në lidhje me portet magistrale në drejtim të switcheve të aksesit, ashtu edhe në drejtim të interfecave peer të switcheve të shpërndarjes (dhe më pas edhe mundësitë e mundshme uplink në drejtim të bërthamës)
- në funksionalitetin L2 dhe L3
- në funksionalitetin e sigurisë
- në aspektin e sigurimit të qëndrueshmërisë (rezervimi, klasterizimi dhe rezervimi i energjisë elektrike)
- në aspektin e sigurimit të fleksibilitetit gjatë balancimit të trafikut
- të kenë (sa më shumë të jetë e mundur) potencialin e mëtejshëm për rritje të funksionalitetit (transformimi me kalimin e kohës i pajisjes së agregat dhe bërthamës)
- në disa raste, përdorimi i porteve PoE, PoE+ në switchet e shpërndarjes mund të jetë i përshtatshëm.
Më shumë në vijim: në rast se drejtuesit e zyrës zbatojnë një politikë të rritjes dhe zhvillimit aktiv të kompanisë, rrjeti në vazhdim do të vazhdojë të zhvillohet gjithashtu — kompania mund të fillojë të marrë me qira ndërtesa përreth, të ndërtojë ndërtesat e saj ose të përjashtojë konkurrentët më të vegjël, duke rritur kështu numrin e vendeve të punës për punonjësit. Njëkohësisht ndodh gjithashtu rritja e rrjetit, e cila kërkon:
- sigurimin e punonjësve me vende pune — nevojiten kalimtarë të rinj me porte aksesimi
- prania e kalimtarëve të rinj për grumbullimin e lidhjeve nga kalimtarët e aksesit
- ndërtimin e linjave të reja, si dhe modernizimin e atyre ekzistuese
Si pasojë ndodhi rritja e trafikut për arsyet e mëposhtme:
- për shkak të rritjes së porteve të aksesit dhe për rrjedhojë përdoruesve të rrjetit
- për shkak të rritjes së trafikut nga sisteme të ngjashme, të cilat zgjedhin rrjetin e kompanisë si transport — telefonia, siguria, sistemet inxhinierike etj.
- për shkak të implementimit të shërbimeve të reja — me rritjen e stafit, shfaqen departamente të reja që kërkojnë softuer të caktuar
- rriten kapacitetet përpunuese në qendrën e të dhënave, për të përmbushur kërkesat e infrastrukturës dhe aplikacioneve
- rriten kërkesat për siguri të rrjetit dhe informacionit — trelli i njohur i CIA-s (shaka), për të qenë serioz, CIA — Konfidencialiteti, Integriteti dhe Disponueshmëria:
- për shkak të kësaj, në nivelin kritik të rrjetit — shpërndarjes dhe qendrës së të dhënave, shfaqen kërkesa të reja për qëndrueshmëri dhe rezervim
- edhe një herë ndodh rritja e trafikut për shkak të implementimit të sistemeve të reja të sigurisë — si për shembull RKVI etj.
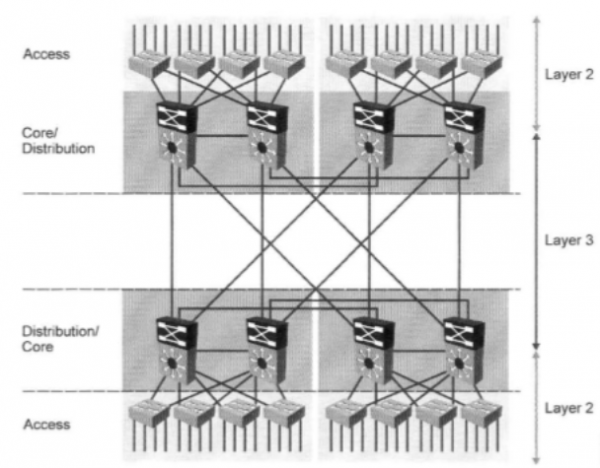
Më në fund, rritja e trafikut, shërbimeve dhe numrit të përdoruesve do të çojë në nevojën për të implementuar një nivel të ri të rrjetit — thelbin, i cili do të kryejë ndërmjetësimin/rrugëzimin me shpejtësi të lartë të paketave duke përdorur lidhje me shpejtësi të lartë.
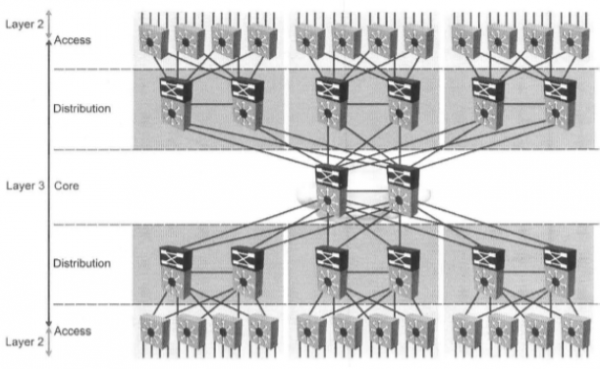
Në këtë moment, kompania mund të kalojë në një model të rrjetit me 3 nivele:

Siç duket në figurën e lartme — në një rrjet të tillë ka një nivel thelbi, i cili grumbullon lidhjet me shpejtësi nga kalimtarët e shpërndarjes. Kështu, kalimtarët e thelbit gjithashtu kanë kërkesa për:- kapacitetin e interfeseve — 1GE, 2.5GE, 10GE, 40GE, 100GE
- kapaciteti i performanca e komutatorit (switching capacity dhe forwarding performance)
- tipet e interfecive — 1000BASE-T, SFP, SFP+, QSFP, QSFP+
- numri dhe grupi i interfecive
- mundësitë e rezervimit (stakimi, klasterizimi, rezervimi i pllakatave të kontrollit (relevante për komutatorët modularë), rezervimi i energjisë elektrike etj.)
- funksionaliteti
Në këtë nivel të rrjetit, ndjeshëm është e nevojshme si modifikimi teknik i tij:
- rezervimi i nyjeve dhe lidhjeve të kernelit (shumë shumë shumë i dëshiruar)
- rezervimi i nyjeve dhe lidhjeve në nivelin e shpërndarjes (në varësi të rëndësisë)
- rezervimi i lidhjeve ndërmjet komutatorëve të aksesit dhe nivelit të shpërndarjes (sipër nevojës)
- do të bëhet implementimi i protokolleve të ruterizimit dinamik
- balancimi i trafikut si në kernel ashtu edhe në nivelet e shpërndarjes dhe aksesit (nëse është e nevojshme)
- implementimi i shërbimeve shtesë — si transporti ashtu edhe shërbimet e sigurisë (nëse është e nevojshme)
ashtu si dhe ligjore, e cila përcakton politikën e sigurisë rrjetore të ndërmarrjes, e cila plotëson politikën e përgjithshme të sigurisë në aspektin e:
- kërkesave për implementimin dhe konfigurimin e funksioneve të caktuara të sigurisë në komutatorët e aksesit dhe shpërndarjes
- kërkesave për qasje, monitorim dhe menaxhim të pajisjeve të rrjetit (protokollet e aksesit të largët, segmentet e rrjetit të lejuara për menaxhim, konfigurimet e regjistrimit etj.)
- kërkesave për rezervim
- kërkesave për formimin e kompletit minimal të nevojshëm të ZI
Në këtë seksion kam përshkruar shkurtimisht evolucionin e rrjetit dhe të ndërmarrjes nga disa komutatorë dhe disa dhjetëra punonjës deri në disa dhjetëra (ndoshta edhe qindra komutatorë) dhe disa qindra (ndoshta dhe mijëra) vetëm ata punonjës që punojnë direkt në rrjetin e ndërmarrjes (dhe megjithatë, ka gjithashtu departamentet prodhuese dhe rrjetet inxhinierike).
E kuptueshme, që në realitet një zhvillim kaq të «mrekullueshëm» dhe të shpejtë të ndërmarrjes nuk ndodh.
Zakonisht kalojnë vite që ndërmarrja dhe rrjeti të rriten nga niveli fillestar 1, deri në atë 3, që po e përshkruaj.Pse po shkruaj këto të vërteta të qarta? Sepse dua të përmend një term si ROI — kthimi në investim dhe të shqyrtoj atë anë, e cila lidhet drejtpërdrejt me zgjedhjen e pajisjeve rrjetore.
Kur zgjedh pajisjet, inxhinierët e rrjetit dhe drejtuesit e tyre shpesh zgjedhin pajisje sipas 2 faktorëve - çmimi aktual të pajisjeve dhe funksionalitetit minimal teknik, i cili është i nevojshëm për momentin për zgjidhjen e një detyre ose detyrash (për blerjen e pajisjeve për rezervim do të flas më vonë).
Megjithatë, rrallë shqyrtohen mundësitë për rritjen e mëtejshme të pajisjeve. Kur ndodh një situatë, kur pajisjet shterojnë në funksionalitet ose performancë, atëherë blihet një pajisje më e fuqishme dhe më funksionale, ndërsa e vjetra dërgohet në depo, ose diku në rrjet sipas parimit 'për ta mbajtur aty' (kjo gjithashtu shërben si një shkak për shfaqjen e një larmie të madhe pajisjesh dhe blerjen e shumë sistemeve informacioni që punojnë me to).
Pra, në vend të blerjes së një pjese të licencave për funksionalitet shtesë dhe performancë, të cilat janë shumë më të lira se pajisjet e reja më me performancë, është e nevojshme të blihet një harduer i ri dhe të paguhet më shumë për arsyet në vijim:
- rrjeti shpesh rritet ngadalë dhe zgjerimi i funksionalitetit, ose performancës së switch-it të rrjetit tuaj mund të jetë i mjaftueshëm për një kohë të gjatë
- nuk është sekret që pajisjet e prodhuesve të huaj janë të lidhura me monedhat e huaja (dollarin ose euro). Në qoftë se jemi të sinqertë - rritja e dollarit ose euros (ose devalvimin e përkohshëm të rubës, këtu varet nga këndvështrimi) çon në faktin që dollari 10 vjet më parë dhe dollari sot janë krejtësisht gjëra të ndryshme në kontekstin e rubës.
Duke përmbledhur gjithçka të thënë më sipër, dëshiroj të theksoj se blerja e pajisjeve rrjetore me funksionalitet më të gjerë tani, mund të çojë në kursime në të ardhmen.
Këtu kostot e blerjes së pajisjeve i shqyrtoj në kontekstin e investimit në rrjetin dhe infrastrukturën time.Pra, shumë prodhues (jo vetëm Extreme) përqendrohen në parimin pay-as-you-grow, duke përfshirë në pajisje një sasi të madhe funksionaliteti dhe mundësish për rritjen e performancës së ndërfaqeve, të cilat aktivizohen më pas me blerjen e licencave të veçanta. Ata gjithashtu ofrojnë switches modulare me një gamë të gjerë kartash ndërfaqe dhe procesorësh, si dhe mundësinë e rritjes së sasisë dhe performancës së tyre në mënyrë graduale.
Rezervimi i nyjeve kritike
Në këtë pjesë të artikullit do doja të përshkruaja shkurtimisht parimet kryesore të rezervimit të nyjeve të rëndësishme të rrjetit, siç janë switch-et e thelbit, QDC ose ato të shpërndarjes. Dëshiroj të filloj me shqyrtimin e llojeve të përgjithshme të rezervimit - stekimit dhe klasterizimit.
Secila prej metodave ka avantazhe dhe disavantazhe, për të cilat do të doja të flas.
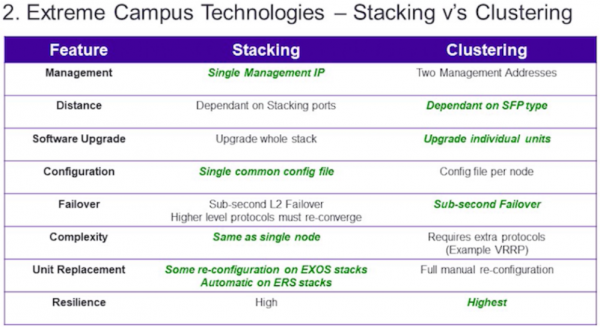
Më poshtë është paraqitur një tabelë përmbledhëse e krahasimit të 2 metodave:

- menaxhimi - siç shihet nga tabela, në këtë aspekt avantazhi është te stekimi, sepse nga pikëpamja e menaxhimit, steku i disa switch-eve paraqitet si një switch i vetëm me një numër të madh portesh. Në vend që të menaxhoni, për shembull, 8 switch-e të ndryshëm në klasterizim, ju mund të menaxhoni vetëm një në rastin e stekimit.
- distanca - aktualisht, në mënyrë të ngurtë, avantazhi i klasterizimit nuk është aq i qartë, pasi kanë dalë teknologji stekimi të switch-eve përmes porteve të stekimit ose porteve me qëllim të dyfishtë (për shembull SummitStack-V te Extreme, VSS - te Cisco etj.), të cilat varen gjithashtu nga lloji i transceiverëve. Këtu avantazhi i takon klasterizimit mbi parimin se gjatë stekimit ekzistojnë raste ku është e nevojshme të përdoren porte të zakonshme stekimi, të cilat shpesh lidhen me kabuj special të gjatësi të kufizuar - 0.5, 1, 1.5, 3 ose 5 metra.
- përditësimi i softuerit - këtu ne shohim se klasterizimi ka avantazh mbi stekimin dhe arsyeja është se gjatë përditësimit të versionit të softuerit të pajisjeve në stekim, ju përditësoni softuerin në switch-in kryesor, i cili më pas merr rolin e vendosjes së softuerit të ri në switch-et e standby-t të stekimit. Nga njëra anë, kjo e lehtëson punën tuaj, por përditësimi i softuerit shpesh kërkon riciklimin e pajisjeve, gjë që çon në riciklimin e të gjithë stekimit dhe kështu në një ndërprerje të punës së tij dhe të gjitha shërbimeve të lidhura me të për një kohë të barabartë me kohën e riciklimit. Rrallëherë, kjo është shumë kritike për thelbin dhe QDC. Në klasterizim - ju keni 2 pajisje të pavarura nga njëra-tjetra, në të cilat mund të përditësoni softuerin njëri pas tjetrit. Kështu, mund të shmangni ndërprerjet në shërbime.
- konfigurimi i cilësimeve — këtu avantazhi padyshim është te stekimi, pasi në rastin e menaxhimit ju nevojitet të rregulloni konfigurimet vetëm për një pajisje dhe skedarin e saj të konfigurimit. Ndërsa numri i skedarëve të konfigurimit në klasterim do të barazohet me numrin e nyjeve të klasterit.
- qëndrueshmëria — këtu të dy teknologjitë janë afërsisht të barabarta, por disi ka një avantazh për klasterimin. Arsyen e kësaj e gjejmë në të siguiente — nëse shqyrtojmë një stek nga perspektiva e proceseve dhe protokolleve të nisura, do të shohim këtë:
- ka një master-switch, mbi të cilin janë të nisura të gjitha proceset dhe protokollet kryesore (për shembull protokolli i ruterit dinamik — OSPF)
- ka komutatorë të tjerë slave-switch, mbi të cilët janë të nisura proceset kryesore që nevojiten për funksionimin e stekës dhe shërbimin e trafikut që kalon përmes tyre
- kur master-switch-i dështon, komutatori tjetër i cili ka prioritet zbulon dështimin e masterit
- ai e inicon veten si master dhe nis të gjitha proceset që funksiononin mbi master (duke përfshirë protokollin OSPF që ne po e vëzhgojmë)
- pas disa kohësh të fillimit të proceseve (zakonisht një periudhë shumë të vogël), fillon të punojë vetë protokolli OSPF
- në këtë mënyrë OSPF gjatë dështimit të njërit nga nyjet në klasterim do të funksionojë pak më shpejt sesa te stekimi (për kohën e nevojshme për të nisur dhe inicializuar proceset dhe protokollet në komutatorin slave të stekës). Megjithatë duhet të vërej se protokollet moderne të stekimit dhe komutatorët funksionojnë shumë shpejt, shpesh herë koha e ndërprerjes së trafikut gjatë kalimit të stekës merr më pak se një sekondë, por megjithatë nominalisht klasterimi fiton në këtë parametër.
- kompleksiteti — siç shihet nga tabela, në aspektin e kompleksitetit fiton stekimi. Kjo është një pasojë e drejtpërdrejtë e pikave "menaxhimi" dhe "konfigurimi i parametrave". Një nyje e vetme merr shumë më pak kohë për konfigurim dhe menaxhim. Po ashtu, gjatë klasterimit shpeshherë është e nevojshme të konfigurohen protokolle të tjera ruterimi ose protokolle rezervimi të portave — VRRP, HSRP dhe të tjera.
- ndryshimi i nyjeve — këtu ka një avantazh të qartë në stack-ing. Shumë shpesh, për të zëvendësuar një switch në një stack është e nevojshme të bëhen cilësimet minimale të nevojshme të pajisjeve, për shembull:
- të përditësohet softueri i switch-it të ri në versionin e softuerit të stack-it (dhe kjo mund të bëhet menjëherë kur vendosen switch-at në ZIP)
- të konfigurohen disa komanda bazë për stack-ing (dhe për disa lloje switch-ash madje kjo mund të mos jetë e nevojshme)
- të nxirret switch-i që ka dalë jashtë funksionit nga stack-u dhe të lidhet një i ri
- të lidhet energjia elektrike dhe patchcords
- elasticiteti — e konsideroj si një nga parametrat kryesorë. Në përgjithësi, elasticiteti është një karakteristikë komplekse që do të thotë se ndonjë gjë ndryshon nën ndikimin e ngarkesës dhe kthehet në pamjen e saj fillestare pas zhdukjes së saj. Siç duket, për klasterizimin, ai do të jetë më i lartë edhe me një marrëdhënie 4:3 në karakteristika në favor të stack-ing. E gjithë çështja është te faktori njerëzor. Po, po, mos u çuditni — në fuqinë e parametrave të tillë të stack-ing si menaxhimi i përbashkët, konfigurimi i cilësimeve dhe thjeshtësia e lehtësuar ndodhet dobësia e stack-ing, kur faktori njerëzor hyn në lojë.
Gjatë punës time në fushën e IT, kam hasur shumë herë në situata (në fakt, çfarë të them, kam shkelur mbi të njëjtat gjëra, veçanërisht në fillim), kur gjatë konfigūrimit të stack-it ingjinieri bënte një gabim në futjen e komandës apo ndërrimin e funksionaliteteve në pajisje, që çonte në dështimin e të gjithë stack-it dhe rindezjen e saj manuale. Veçanërisht duhet përmendur ata që përdorin aplikacionin Putty për Windows (ah, ky kopjimi me butonin e djathtë).
Në të vërtetë, të dy teknologjitë janë mjaft të mira (veçanërisht në krahasim me mungesën e rezervimit) dhe secila ka piketat e forta dhe të dobëta, por për nivelin e thelbit dhe për një QGIS me ngarkesë të lartë, do të preferoja të përdorja klasterizimin.
Megjithatë, kjo është vetëm mendimi im. Shumë inxhinierë profesionalë, të cilët janë angazhuar për shumë vjet në mbështetje të rrjetit në një nivel profesional, mund të përdorin në mënyrë të barabartë të dy teknologjitë — këtu gjithçka varet nga përvoja dhe kualifikimi.
Përveç teknologjive të stack-imit dhe rezervimit të nyjeve të rrjetit, ekzistojnë gjithashtu parime të përgjithshme për rezervimin e pjesëve të vetë nyjeve të rrjetit dhe lidhjeve midis nyjeve:
Nën rezervimin brenda nyjes së rrjetit kuptoj:
- rezervimin e blloqeve të energjisë - instalimi i 2 blloqeve të energjisë që dublidojnë njëri-tjetrin (të lidhura gjithashtu me kategorinë e parë të energjisë elektrike) mund të lehtësojë ndjeshëm jetën tuaj.
- rezervimin e bordeve të menaxhimit - kjo zakonisht i referohet switch-eve modulare, të cilat parashikojnë lidhjen e disa bordeve të menaxhimit që dublidojnë njëri-tjetrin.
- rezervimi i kartave ndërfaqësore - gjithashtu i referohet kryesisht switch-eve modulare.
Nën rezervimin e lidhjeve/koneksioneve nënkuptojmë kryesisht praninë e kabllove të dublikuar (ose lidhjeve radio në rast hapësirash të hapura) me:
- shpërndarje përmes kanaleve të ndryshme kabllorë brenda ndërtesës
- shpërndarje gjeografike në territor në nivelin e 2 ose më shumë ndërtesave, qyteteve, rajoneve ose vendeve (të ashtuquajturat unaza të mëdha)
Në ndërtimin e lidhjeve rezervë është e nevojshme të respektohen disa rekomandime për pajisjet:
- në rastin e dublimit të kartave ndërfaqësore të switch-it modular, ose kur ka një stakim, është e nevojshme të shpërndahen lidhjet midis njësive - kartave ndërfaqësore në rast switch-eve modulare dhe switch-eve në rast stakimi.
- është e dëshirueshme të përdoren protokollet e agregimit të lidhjeve (LACP, MLT, PAgP etj.) për të bashkuar lidhjet në grupe dhe për të balancuar ngarkesën midis tyre.
- të përdoren router-a që mbështesin protokollet ECMP (Equal-Cost-Multi-Path) - kur gjatë dorëzimit të disa paketimeve përmes një rruge, këto paketa nuk kalojnë përmes një rruge optimale (dhe ndërfaqe) por shpërndahen në disa rrugë optimale (dhe disa ndërfaqe), të cilat përcaktohen sipas barazisë së metrikave të protokollit të routing, i cili vetë është përgjegjës për plotësimin e tabelës përfundimtare të routing.
Dhe tani, siç premhtuam, do të përshkruaj një rast të vërtetë nga praktika ime dhe principin e kursimit në rezervimin e nyjeve kritike, që ndodhi disa vite më parë:
- në një kompani, që do ta quaj X, kishte një model standard të rrjetit 3-nivelesh:
- me disa núcleo
- disa dhjetëra agregime
- me shume mijë switch-e qasje
- me disa dhjetëra mijë përdorues
- rrjeti ishte ndërtuar mjaft komplikuar:
- me një mori protokollesh dinamikë të ruterimit dhe protokollesh — OSPF, MP-BGP, MPLS, PIM, IGMP, IPv6, etj.
- një mori shërbesh — qasje në internet, VPN L2 dhe L3, VoIP, IPTV, linja të dedikuara, etj.
- por kishte një ngushticë në rrjet — router-i i kufirit, i cili kombinonte funksionet e BGP-border dhe përfshinte disa shërbime për përdoruesit
- po, ai kushtonte si krah avioni (disa miliona rubla)
- po, në atë kohë ai ishte një nga pajisjet më të mira në linjën e furnizuesit më të njohur të rrjetit
- po, ai duhej të ishte shumë i besueshëm — me një indikator të shkëlqyer MTBF
- po, ai kishte 4 blloqe energjie, të organizuara sipas skemës 2x2 dhe të lidhura me burime të ndryshme UPS dhe hyrjes.
Por gjithë kjo nuk e anashkalonte faktin se ai ishte pika e vetme e dështimit të rrjetit.
Dhe një ditë, që ishte aspak e mirë për mua dhe kolegët e mi, ky router urdhëroi të pushonte (më vonë zbuluam se ndodhi një dështim në linjën e energjisë përmes UPS, e cila çoi në daljen e dy blloqeve të energjisë njëkohësisht dhe një nga blloqet shkatërroi modulin RP të router-it dhe kartën interfaci që ishin të lidhura me autobusin e përbashkët të të dhënave të pajisjes).
Nuk kishim blloqe rezervë — RP dhe kartën e interfacit, por kishim një kontratë për zëvendësimin e pajisjeve ose komponenteve të saj me një nga partnerët tanë sipas skemës NBD.
Fatkeqësisht, në atë moment partnerët tanë kishin në depo vetëm kartën e interfacit, por nuk kishte bllok RP, ai erdhi vetëm pas disa ditësh (pas 3 ditësh).
Si rezultat, prania e pikës së vetme të dështimit në rrjet (edhe me një kontratë mbështetje dhe zëvendësimi të pajisjeve) rezultoi në shpenzime financiare si më poshtë:
- pjesa e shërbimeve të kompanisë, që lidhej ose ishte e lidhur me këtë border, ishte rreth 60-70%
- siç u llogarit më vonë, fitimi ditor ishte rreth 900 mijë rubla (për afro)
- kështu që për 3 ditë pezullimi teoriçilisht u humb fitimi i rreth 1 milion 620 mijë rubla deri në 1 milion 890 mijë rubla
Natyrisht humbjet neto ishin më të vogla, pasi kompensimet për shumicën e përdoruesve u kthyen jo në forma monetare, por si shërbime, por ata ende ishin:
- pjesa e kompensimeve për përdoruesit korporatë
- shpenzime të rritura për punonjësit e kompanisë, të cilët kanë punuar gjatë gjithë këtyre 3-4 ditëve me një staf të plotë — orë të tepruara, kujdestari natën, zgjerimi i turneve etj.
- humbe reputacioni, e cila gjithashtu nuk është e parëndësishme
- dhe më e rëndësishmja — nervat, si të drejtuesve dhe punonjësve, ashtu edhe të klientëve
Si pasojë, politika e kompanisë u rishikua:
- u hoq kontrata e zëvendësimit sipas kushteve NBD
- u ruajt kontrata normale të shërbimit
- u blua një ruter dublues me koston prej rreth 1 — 1.3 milion rubla për të rezervuar 90% të funksionalitetit të kryesorit
Në të ardhmen, blerja e pajisjeve shtesë dhe rezervimi i kryesores lejuan të balancohen ngarkesat midis tyre për lidhjet e jashtme, trafikun dhe përdoruesit, dhe siguruan një rezervë qëndrueshmërie për kompaninë në rastet e ardhshme të fatkeqësive.
Shembuj të projektimit të rrjetit Enterprise
Në këtë pjesë të artikullit do të përpiqem të paraqes piketat kryesore gjatë llogaritjes së rrjetit të bazës të kompanisë. Nuk do t'ju mbingarkoj me të gjithë metodologjinë PPDIOO (Prepare-Planning-Design-Implement-Operate-Optimize), por do të theksoj vetëm pikat kryesore:
- Prepare/Priparimi — është e nevojshme të përcaktoni me drejtuesit tuaj qëllimet e modernizimit të rrjetit, të cilat dëshironi të arrini — të rrisni qëndrueshmërinë, të implementoni shërbime ose teknologji të reja. Përcaktimi i kufizimeve — teknike dhe organizative e kaloj këtu, pasi supozoj që ju jeni një punonjës i organizatës dhe keni një kohë të mjaftueshme për t'i kapërcyer ato. Do të kthehem më poshtë në temën e buxhetit.
- Planning/Planifikimi — këtu do të duhet të ndërtoni një karakteristikë të plotë të rrjetit tuaj aktual (nëse ende nuk e dini), dmth. të përshkruani rrjetin siç është tani:
- numri dhe lloji i pajisjeve
- numri dhe llojet e porteve
- në rrugët kabllore dhe skemat e ndërlidhjes brenda dhe midis ndërtesave
- skemat e energjisë elektrike
- adresim L2 dhe L3
- ndërtoni harta të rrjeteve Wi-Fi me tregimin e pikave të qasjes dhe kontrollorëve
- përshkruani fermën tuaj të serverave
- është e preferueshme të përshkruani të gjithë shërbimet tuaja dhe lidhjet mes tyre
- nëse politika e sigurisë rrjetësore dhe ndarjes së aksesit në rrjet është implementuar tashmë në një formë apo tjetër, është e rëndësishme ta merrni parasysh atë gjatë projektimit
- Së pari, do të vërej se hapi i dytë, përfundimisht përfaqëson një inventar të plotë të rrjetit, duke filluar nga infrastruktura kabllore dhe skemat e furnizimit me energji, deri te shërbimet (aplikacionet dhe portat e tyre). Ky hap është shumë, shumë i punësuar dhe madje ndonjëherë mërzitës. Nëse ju ose paraardhësi juaj nuk keni mbajtur dokumentacione ose madje një sistem elementar monitorimi, tani është koha të mendoni për këtë. Rrjeti ka tendencën të ndryshojë me kalimin e kohës me një shpejtësi të caktuar dhe vetëm mbajtja e dokumentacionit aktual ose e një sistemi monitorimi mund t'ju ndihmojë të ndiqni gjendjen e tij dhe të lehtësoni administrimin e tij. Por kjo tashmë i përket hapit operativ.
- Dizajnimi — të armatosur me njohuri të plota mbi rrjetin tuaj, të fituara në hapin e mëparshëm, ju përfundimisht uleni dhe mendoni se si ta modernizoni rrjetin tuaj. Më poshtë do të përpiqem të demonstroj një shembull të vogël të llogaritjes së rrjetit.
Për veten time kam përgatitur një listë të vogël me të dhënat e origjinës, të cilat do të udhëheqin në llogaritjen dhe projektimin e rrjetit themelor.
Imagjinoni hapin Përgatitësi si një listë të asaj që kemi në dispozitë dhe çfarë planifikohet të bëhet:
- ka një ndërmarrje të rëndësishme me një numër të përafërt vendesh pune, rreth 700-800 (këtu kam parasysh ata punonjës që kanë nevojë për qasje në rrjetin e ndërmarrjes)
- ka disa ndërtesa të veçanta në territorin e ndërmarrjes:
- Korrespondencat kryesore:
- numri i ndërtesave — 2
- numri i katëve në ndërtesë — 7
- numri i dollapëve telekomunikues në kat në një ndërtesë — 3 (në total 21)
- numri i punonjësve në ndërtesë =~ 250 persona
- Ndërtesat shtesë:
- numri i ndërtesave — 10
- numri i katëve në ndërtesë/ndërmarrje — 2
- numri i dollapëve telekomunikues në ndërtesë — 3
- numri i punonjësve në ndërtesë =~ 20 persona
- Aktualisht niveli i thellësisë së rrjetit (e cila është një skemë shumë e zakonshme, që e kam hasur më shumë se një herë në formë të ndryshme dhe me përbërje portesh) është si më poshtë:
- me 2 switch-e L2:
- portat 1Gb të tipit RJ-45 — 24
- portat 1Gb SFP — 4
- me 1 switch të L2:
- portat 1Gb SFP — 24
- topologjia e thellësisë — unazë
- lidhjet peer-to-peer midis switch-eve janë të aktivizuara duke përdorur fibra optike
- switch-ët janë të vendosur në dhoma të vogla serverësh me dollapë
- me 2 switch-e L2:
- Aktualisht niveli i shpërndarjes:
- e kombinuar me nivelin e bërthamës së rrjetit në lidhje me agregimin e lidhjeve nga switch-të e aksesit
- Adresimi L3 është transferuar në routerin kufitar dhe\/ose në firewall
- Niveli aktual i aksesit:
- switch-të L2 me 16 x 100 Mb porta akses RJ-45 dhe 2 porta uplink kombinuese 1-gigabit RJ-45\/SFP
- switch-të janë të vendosur në dollapët në katet
- topologjia e switch-eve të aksesit:
- yll (hub-and-spoke) me switch-in e bërthamës\/distributimin në qendër
- spoke përfaqëson një degë të switch-eve nëpër kate — 3 të tilla në zinxhir
- ka switch-e akses të pa menaxhuar
- switch-të në 9 kasa të tjera janë të lidhura përmes konvertorëve të mediave (transformues të sinjalit optik në elektrik)
- Kabela aktuale e infrastrukturës:
- Sistemi i kabllove ndërmjet ndërtesave:
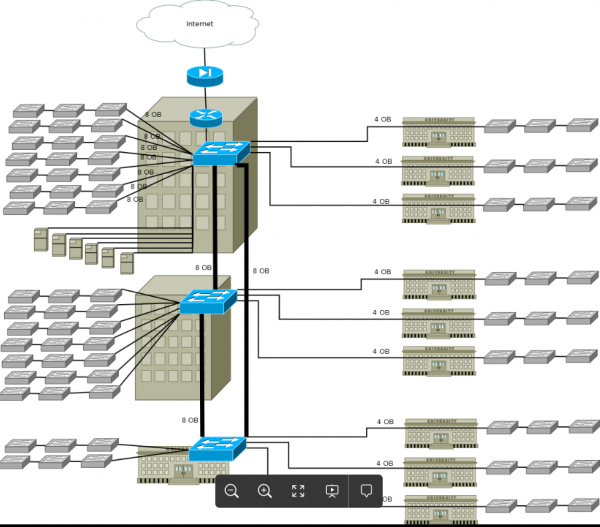
- ka një kabllo optike ndërmjet 2 ndërtesave kryesore me kapacitet 8 fibra
- ka nga 1 kabllo optike ndërmjet një nga kasave shtesë (ku është i instaluar switch-i i bërthamës) dhe secilës nga ndërtesat kryesore me kapacitet 8 fibra secila
- ka nga 1 kabllo optike ndërmjet kasave shtesë dhe kasave me switch-e bërthamës me kapacitet 4 fibra (distribucioni i tyre është treguar në figurën më poshtë)
- tipi i fibrave në të gjitha kabllot — njëmodore\/SMF
- përdoren transiverë SFP njëmodorë 2-fibrorë
- disa kabllo përfundojnë në krosset optike (ODF) në ambiente të veçanta (dhoma krosesh\/serverësh), ndërsa disa kabllo janë në SHP në kat
- Sistemi i kabllove brenda ndërtesave:
- ka një strukturë kabllore amalgamike ndërmjet dhomave të serverëve dhe dollapëve të parë në kate:
- kabllo bakri Cat5e — 10 copë (ose 100 çifte kabllosh)
- kabllo optike multimodale\/MMF me 4 ose 8 fibra — 1 copë
- kabllo optike multimodale\/MMF me 4 fibra ndërmjet dollapëve në kate
- kabllo bakri Cat5e ndërmjet dollapëve në kate dhe prizave të aksesit
- qendra aktuale e të dhënave:
- ka disa servera, për shembull 6 copë
- janë të lidhur me porta 1Gb në switch-in e bërthamës në ndërtesën kryesore të parë
- të gjitha aplikacionet e ndërmarrjes janë transferuar në servera
- adresimi L2, L3 dhe rrugëzimi:
- në rrjet ka disa VLAN — 2, 3 copë për ndërtesë
- serverat janë të ndarë në një rrjet të veçantë \/24
- për nevoja të brendshme përdoren rrjetet gri të klasës B, që bien në gamën — 172.16.0.0\/16
- Adresat L3 përfundohet në routerin kufitar dhe/ose në firewall
- përdoret rrugëzim statik
- informacion shtesë:
- telefoni:
- në ndërtesa dhe në disa struktura është zhvilluar telefoni tradicional me përdorimin e PBX-ve digjitale të vjetra (jo IP-PBX)
- duhet të telefonizohen strukturat e reja, pa shpenzime për shtrimin e linjave të shtrenjta të kabllit bakri me kapacitet të caktuar dhe ndërtimin e një INFRASHTRUKTURE NË DUBLA për telefoninë brenda ndërtesave
- me kalimin e kohës planifikohet të implementohet telefonia IP në gjithë territorin e ndërmarrjes, ta kombinojë atë me sistemet CRM dhe të kalojë në të gjithë punonjësit
- kapaciteti i porteve:
- duhet të analizohet kapaciteti aktual i porteve kryesore dhe porteve të aksesit, dhe të rezervohen të paktën 25-30% për nevojat e ardhshme
- të analizohet mjaftueshmëria e kapacitetit aktual të porteve të aksesit dhe lidhjeve kryesore
- të parashikohet praninë e porteve PoE/PoE+ të aksesit për pajisjet nga sisteme të afërta — mbikëqyrja vizive dhe telefoni
- mbikëqyrja vizive:
- planifikohet të përdoret rrjeti i ndërmarrjes si transport për rrjetin e mbikëqyrjes vizive
- duhet të parashikohet praninë e porteve PoE për kamerat e mbikëqyrjes vizive
- sistemet pa tela:
- në të ardhmen planifikohet të implementohet një infrastrukturë pa tela për lëvizshmërinë e punonjësve
- duhet të parashikohet praninë e porteve PoE për piketat e aksesit
- buxheti, afatet dhe kërkesat për pajisjet:
- të përdoret pajisja ekzistuese sa më shumë që të jetë e mundur
- në projektimin e rrjetit të merret parasysh mundësia e zgjerimit të kapacitetit të rrjetit për N vjet përpara
- në projektimin e rrjetit të merret parasysh mbështetje për të gjitha funksionet e sigurisë — këtu është lista e funksionaliteteve, duke filluar nga port-security dhe duke përfunduar me autentifikimin dhe autorizimin e përdoruesve sipas 802.1x.
- sa më shumë të jetë e mundur të rezervohen nyjet kritike të rrjetit me rëndësi të parë — bërthama dhe QENDRA E DËMTIMIT, dhe të parashikohet mundësia e rezervimit të nyjeve të rëndësisë së dytë — nyjet e shpërndarjes
- buxheti i projektit duhet të parashikojë financimin e vazhdueshëm në disa etapa
- shuma e buxhetit — këtu çdo ndërmarrje e përcakton për vete, duke u udhëhequr nga treguesit e saj financiarë
- Afati — në rastin optimal, këtu nuk do të ketë afate të qarta, pasi ky është një projekt i brendshëm i kompanisë, i cili realizohet nga punonjësit e saj, ose ato do të jenë relativisht komode — për shembull, 1 vit (dhe më shumë). Në rastin më të keq — mund të jetë nga 3 muaj në gjashtë muaj.
- të zgjidhin problemet aktuale në rrjet:
- humbje paketash
- problemet me DHCP në switch-at e mençur të aksesit, të lidhura me përdorimin e familjes së protokolleve STP për të luftuar loops në portet e aksesit.
- të eliminojë praninë e një interface të serverit DHCP në çdo VLAN të punonjësve
- shfaqja e loops të switching, të lidhura me lidhjen e paautorizuar të switch-eve të mençur/nën menaxhim në zyrat dhe lidhjen me to të pajisjeve të ndryshme
- lista mund të vazhdojë e vazhdojë…
Hapi i Planifikimit — karakteristika e gjendjes së rrjetit tuaj aktual, siç kam thënë më parë, varet nga disponueshmëria e një sistemi monitorimi cilësor dhe shkalla e dokumentimit të tij. Në këtë hap do t'ju duhet:
- të paktën të vizatoni rrjetin ekzistues për një analizë të mëtejshme
- të mblidhni të dhëna nga pajisjet:
- trafiku në portat kryesore
- gabimet në porte
- ngarkesa e CPU dhe shpenzimi i memories në switch-e dhe router-a
- të përshkruani skemat L2-L3 sipas VLAN-ve dhe adresave IP
- të ngrini skemat e kabllove:
- skemat e fibrave optike dhe skemat e ndarjes së cross-connects optike
- skemat e shpërndarjes së kabllove të bakrit midis serverave dhe katëve
- skemat e shpërndarjes së kabllove të bakrit midis katëve dhe zyrave
- të kontrolloni praninë e cross-connects optike dhe panellave patch në servera dhe dollapë
- të kontrolloni skemat e energjisë në servera dhe dollapë katër
- të kontrolloni praninë e UPS-ve dhe baterive në nyjat kritike
- të analizohet të gjitha të dhënat
Duke u udhëhequr nga të dhënat e fazës së përgatitjes, arrita në një skemë logjike të përafërt:

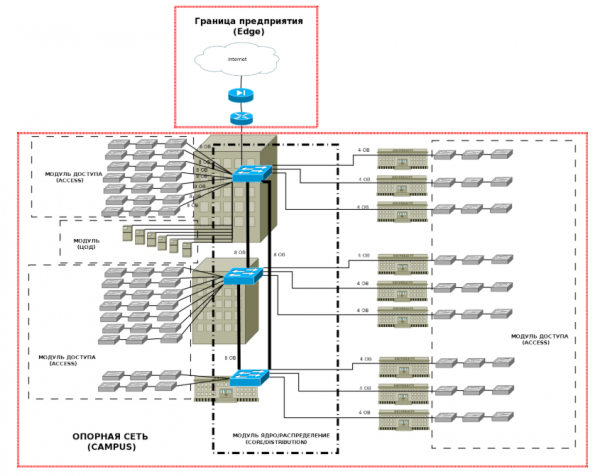
Më pas, duke ndjekur qasjen modulare, duhet të veçoni nivelet dhe modulet e ndërmarrjes:
Nuk do të prek kufijtë (Edge) në këtë artikull, por do të përmend shkurtimisht tezave themelore për secilin nga modulet e Kampusit:- Aksesi — në këtë nivel duhet të sigurojë:
- numrin e nevojshëm të porteve për qasje të përdoruesve në rrjet
- zbatimin e politikave të sigurisë — filtrimin e trafikut dhe protokolleve
- ngjeshjen e domain-eve publike dhe segmentimin e rrjetit nëpërmjet VLAN-ve
- zbatimin e VLAN-ve të veçanta për trafikun e zërit
- mbështetje për QoS
- mbështetje për porta PoE qasje
- mbështetje për IP multicast
- këshilltaria e lidhjeve të besueshme të komunikimit në kombinim me nivelin e shpërndarjes (preferohet)
- Shpërndarja — në këtë nivel duhet të sigurojë:
- numrin e nevojshëm të porteve për lidhjen e switch-eve të qasjes
- agregimin dhe ruajtjen e lidhjeve të switch-eve të qasjes
- IP routing
- filtrimi i paketeve
- mbështetje për QoS
- këshilltaria në nivelin e lidhjeve, pajisjeve dhe furnizimit me energji (shumë e preferueshme)
- Niveli bërthamor — duhet të sigurojë:
- shpejtësi të lartë të ndërlidhjes dhe routing të paketeve
- numrin e nevojshëm të porteve për lidhjen e switch-eve të shpërndarjes
- mbështetje për IP routing dhe protokollet dinamike të routing me konvergjencë të shpejtë të rrjetit
- mbështetje për QoS
- funksionalitetin e sigurisë për mbrojtjen e aksesit në pajisje dhe control plane
- këshilltaria në nivelin e pajisjeve dhe furnizimit me energji (e domosdoshme)
- Qendra e të Dhënave — niveli rrjetit të këtij moduli duhet të sigurojë:
- lidhje të shpejta të komunikimit
- numrin e nevojshëm të porteve për lidhjen e serverëve
- ruajtja e lidhjeve të komunikimit si midis serverëve dhe switch-eve të Qendrës së të Dhënave ashtu edhe midis switch-eve të Qendrës së të Dhënave dhe bërthamës së rrjetit (e domosdoshme)
- ruajtja e pajisjeve dhe furnizimit me energji (e domosdoshme)
- mbështetje për QoS
Më pas, na nevojitet të llogarisim portet tona dhe lidhjet e komunikimit dhe të përcaktojmë kërkesat.
Pra, kemi marrë të dhënat e shpërndarjes së porteve të aksesit sipas ndërtesave. Tani është e nevojshme të analizojmë kërkesat për nivelin e aksesit dhe vërejtjet dhe të planifikojmë opsionet e zgjidhjes.
Më pas do të llogarisim portet dhe lidhjet e komunikimit për nivelet e mëposhtme:
Gjatë llogaritjes kemi marrë të dhënat e mëposhtme:
- niveli i qasjes — nevojiten switch-e të aksesit me 24 dhe 48 porta, idealisht me porte 1Gb të aksesit dhe me porte uplink optike SFP me mbështetje për PoE dhe funksionalitet të gjerë:
- në total do të ofrojnë 504 porte të aksesit, të cilat në parim do të mbulojnë kërkesat për porte rezervë nëse merret një vendim për të përdorur 2 porte për çdo vend pune — IP-telefon dhe portin e të dhënave.
- mund të përdoren në çdo kat një switch me 48 porte me funksion PoE, duke ofruar porte qasje për kërkesat:
- rezervë — rreth 102 porte spare (22%) në ndërtesat kryesore. Për objektet shtesë pak më shumë — 25%.
- monitorim video
- rrjetet pa tela
- niveli i shpërndarjes — nevojiten switch-e me një grup portesh SFP nga 12 deri në 48 porte me të paktën 2 porte SFP+ në dispozicion, me mundësi të bashkërgimit dhe funksionalitet të avancuar, si dhe me blloqe rezervë të energjisë.
- niveli kryesor — nevojiten switch-e me shpejtësi të lartë nga 12 deri në 24 porte SFP/SFP+ që mbështesin si bashkërgimin, ashtu edhe klasterizimin me mbështetje për MC-LAG. Duhet të theksohet se është e mundur të përdoren edhe mjete rrugëzimi për balancimin e trafikut. Brezat e fundit të switch-eve L3 dhe ruterëve mbështesin ECMP me balancimin e trafikut mbi 4 dhe më shumë rrugë me metrikë të njëjtë.
- niveli i Qendrës së të Dhënave — nevojiten switch-e nga 8 deri në 24 porte SFP/SFP+ që mbështesin si bashkërgimin, ashtu edhe klasterizimin me mbështetje për MC-LAG.
Skema e targetuar e rrjetit në fund rezultoi
Zgjedhja e switch-eve Extreme për realizimin e projektit
Ja, tani kemi arritur në momentin kryesor — zgjedhjen e switch-eve për realizimin e projektit tonë. Për skemën e arritur të targetuar përshtaten switch-et Extreme si më poshtë:
Niveli
Modeli
Porte
Përshkrimibërthama
x620-16x-Base *x670-G2-48x-4q-Base*
16 x 10GE SFP+
48x10GE SFP+ dhe 4×40 GE QSFP+
Për nevojat kryesore të kernelit:- linja me shpejtësi të lartë
- funksionalitet i avancuar të rrugëzimit dhe sigurisë
- rezervimi i energjisë me blloqe shtesë të energjisë
- mbështetje për bashkërgimin dhe klasterizimin
Me kërkesa minimale, switch-i i serisë x620 do të përshtatet.
Në rastin e kërkesave të avancuara për numrin e porteve dhe funksionalitet më të gjerë, duhet të merret parasysh switch-i i serisë x670-G2.Qendra e të Dhënave
x620-16x-Base*
x590-24x-1q-2c*
x670-G2-48x-4q-Base*
16 x 10GE SFP+
24x10GE SFP, 1xQSFP+, 2xQSFP28
48x10GE SFP+ dhe 4×40 GE QSFP+Për nevojat kryesore të Qendres së të Dhënave:
- linja me shpejtësi të lartë
- rezervimi i energjisë me blloqe shtesë të energjisë
- mbështetje për bashkërgimin dhe klasterizimin
Me kërkesa minimale, switch-i i serisë x620 do të përshtatet.
Në rastin e kërkesave të avancuara për numrin e porteve dhe funksionalitet më të gjerë, duhet të merret parasysh switch-i i serisë x670-G2 dhe x590-24x-1q-2c.distribuimi
X460-G2-24x-10GE4-Base*
X460-G2-48x-10GE4-Base*
24x1GE SFP, 8×1000 RJ-45, 4x10GE SFP+
48x1GE SFP, 4x10GE SFP+Për nevojat kryesore të distribucionit:
- numri i nevojshëm i porteve optike
- rezervimi i energjisë me blloqe shtesë të energjisë
- mbështetje për bashkërgimin dhe klasterizimin
- funksionaliteti i nevojshëm L3
Përshkrimi ideal për switch-et e serisë x460-G2. Prania e blloqeve rezervë të energjisë me mundësi zgjerimi dhe shtimi të porteve 10G, CX (për stacking) dhe QSFP+ i bën ato switch-et perfektë për nivelin e shpërndarjes me porte deri në 1 Gb.
akses
X440-G2-24p-10GE4*
X440-G2-24t-10GE4*
X440-G2-48t-10GE4*
X440-G2-48p-10GE4*
24x1000BASE-T(4 x SFP combo), 4x10GE SFP+ (buxheti PoE 380 W)
24x1000BASE-T(4 x SFP combo), 4x10GE SFP+
24x1000BASE-T(4 x SFP combo), 4x10GE SFP+ porte kombinuara
48x1000BASE-T(4 x SFP combo), 4x10GE SFP+ porte kombinuara (buxheti PoE 740 W)Për nevojat e aksesit:
- numri i kërkuar i porteve të aksesit
- mbështetje PoE/PoE+
- funksionaliteti dhe mundësia e zgjerimit të porteve
- bonus i shtuar në formën e mbështetjes për stacking me porte 10Gb 'nga kutia'
Rekomandoj të kushtoni vëmendje kësaj game për fleksibilitetin e saj në lidhje me portet, performancën dhe funksionalitetin.
*specifikimin e switch-eve të zgjedhura mund ta shikoni në artikullin e parë të ciklit —
Për këtu do të mund të përfundoja artikullin, por doja të diskutoja edhe 2 aspekte shtesë me të cilat çdo inxhinier do të përballet gjatë zhvillimit ose modernizimit të rrjetit të tij:
- punë me kalot kabllorë — fibra dhe linjat bakri
- Adresimi IP
Puna me fibrat
Më lartë paraqita skemën e synuar në të cilën duhet të arrijmë. Për realizimin e saj nevojitet numri në vijim i lidhjeve për pajisjet:
Siç duket nga tabela, numri minimal i fibrave i kërkuar për të siguruar besueshmërinë e niveleve të rrjetit (moduli themelor, qendra të dhënash dhe shpërndarjet në 2 ndërtesa) — 10 copë.
Në fazën e karakterizimit të rrjetit, zbuluam se në kabllon mes ndërtesave kishte vetëm 8 fibra. Çfarë të bëjmë në një situatë të tillë?
Do të paraqes disa zgjidhje:
- hapi i parë i dukshëm — përdorimi i fibrave të lira në kabllon mes ndërtesës 1 — ndërtimi 1 dhe ndërtimi 1- ndërtimi 2 (siç duket nga tabela — vetëm 2 nga 8 fibrat përdoren në çdo kabllo). Për këtë, mjafton të vendosen krosistat optike mes krosave në ndërtesën 1 dhe, nëse është e nevojshme, të përdoren module SFP me buxhetin optik të rezervuar.
- Hapi i dytë është mundësia për të përdorur teknologjinë CWDM - ngjeshja e valëve mbajtëse brenda një fibri. Kjo teknologji është shumë më e lirë se DWMD dhe mjaft e lehtë për t'u implementuar. Kryesisht, kërkesat i drejtohen cilësisë së fibrave optike dhe transceiverëve SFP/SFP+ të caktuar gjatë dhe buxhetit. Siç e kam thënë në artikullin e mëparshëm - mundësia që switch-at të njohin transceiver-t e prodhuesve të tretë mund të na lehtësojë shumë jetën dhe të ulë shpenzimet kapitale për ndërtimin e kabllove optike shtesë.
- Si hapin e tretë, duhet të shqyrtojmë mundësinë e rritjes së fibrave duke vendosur kabllo optike shtesë.
Më pas, ne shikojmë numrin e fibrave midis ndërtesave ku janë instaluar switch-at e shpërndarjes dhe korpuseve shtesë 2-10. Edhe këtu nuk është gjithçka kaq e qartë:
- e para, ka mungesë fibrash për të realizuar skemën tonë të synuar - për çdo switch 2 fibra (siç e mbajmë mend, kemi kabllo me 4 OВ për çdo korpus)
- e dyta, madje edhe me numrin e duhur të fibrave midis ndërtesave, brenda korpuseve përdoren fibra MMF, të cilat nuk na lejojnë thjesht të lidhim fibrat SMF dhe MMF (po flas për distancat midis ndërtesave mbi 300-400 metra)
Në rastet e tilla, mund të shqyrtojmë variantet e mëposhtme:
- sigurimi i çdo switch-i me fibra SMF:
- nëse distanca e lejon - mund të shtrijmë lidhje të gjatë midis switch-eve. Dikur ne përdornim lidhje 30-50 m të gjata.
- të vendosim një kabllo optike SMF me kapacitet të vogël midis kabinetëve
- si mundësi ekstreme, të përdorim konvertorë të ndryshëm SMF-MMF
- Për të minimizuar fibrat e përdorura midis ndërtesave, mund të:
- përdorim funksionalitetin e stack-imit të switch-eve të qasjes x440-G2 - duke përdorur nga 1 fiber SMF deri te çdo switch në kat, e cila do të lejojë përdorimin e 3 fibrave dhe porteve në vend të 6 fibrave e porteve në çdo anë
- të përdorim nga 2 fibra për të lidhur switch-in e parë në degë dhe atë të fundit. Të agregojmë lidhjet në switch-at kufitarë të aksesit dhe të përdorim protokollet STP në unazën e krijuar.
Adresimi IP
Këtu do të jap një llogaritje të përafërt të adresimit për skemën tonë.
Aktualisht, kemi disa rrjete B klase — 172.16.0.0/16. Kur llogaris hapësirën e adresave IP, do të udhëhiqem nga këto konsiderata:
- 4 bitët e oktetës së dytë do të përcaktojnë ndërtesat — 172.16.0.0/12.
- 3 okteti do të përcaktojë numrin e katit në ndërtesë.
- 3 oktet = 255 do të rezervohen për lidhjet point-to-point të pajisjeve dhe rrjetit të menaxhimit.
- një VLAN manaxhimi për kat për menaxhimin e switch-ave.
- një VLAN përdoruesi për switch (në mesatare 24 porte).
- një VLAN Voice për switch (në mesatare 24 porte).
- një VLAN për sistemin e videovëzhgimit në kat.
- një VLAN për pajisjet Wi-Fi në kat.
Kam rezultuar me tabela të tilla:
Në tabelën e mësipërme kam paraqitur një shpërndarje të përafërt të rrjeteve sipas ndërtesave dhe katit nga njëra anë dhe rrjetet (përdorues, menaxhim dhe shërbim) nga ana tjetër.
Në të vërtetë, zgjedhja e rrjetit të shkruar 172.16.0.0/12 nuk është më e optimizuar, pasi na kufizon në numrin e rrjeteve (nga 16 në 31) për ndërtesat, dhe megjithatë ka edhe zyrat e largëta, të cilave gjithashtu u nevojiten blloqe rrjetesh, ndoshta një opsion më optimal do të ishte përdorimi i rrjeteve 10.0.0.0/8, ose përdorimi simultan i rrjeteve 172.16.0.0/12 (për nevoja shërbimi dhe serverash) dhe 10.0.0.0/8 (për rrjetet e përdoruesve).
Në përgjithësi, qasja në ndarjen e rrjeteve IP është gjithashtu modulare dhe është e dëshirueshme të respektohen rregullat e mbushjes së nënsistemeve në një rrjet summary në nivelet e shpërndarjes, si dhe në routerat kufitar në degët e largëta. Kjo bëhet për disa arsye:
- për të minimizuar tabelat e routing në routerat
- për të minimizuar trafikun ndihmës të protokolleve të routing (në mesazhe përditësimi të ndryshme, në rast papashtje të nënsistemeve të përfshira)
- për të thjeshtësuar administrimin dhe përmirësuar lexueshmërinë e rrjeteve L3
Megjithatë, për dy pikë të parë, është e rëndësishme të theksohet se kapacitetet e routerave modern janë shumë më të larta se ato që ishin 15-20 vjet më parë dhe lejojnë mbajtjen në memorien e tyre operativ të tabelave më të mëdha të routing, po ashtu dhe raporti i çmimit me kapacitetin e kanaleve të komunikimit është ulur krahasuar me çmimet e kohës kur përdorimi i masë i kanaleve E1/T1 (G.703) ishte i zakonshëm.
Përfundim
Miqës të dashur, në këtë artikull përpiqem të flas sa më shkurt që të jetë e mundur mbi parimet kryesore të projektimit të rrjeteve kampus. Po, materiali doli mjaft i madh dhe kjo ndodh ndërsa nuk kam përmendur tema si:
- organizimi i kufirit të ndërmarrjes (kjo është një histori e veçantë me switch-e, border-e, firewall, sisteme IPS/IDS, DMZ, VPN dhe gjëra të tjera)
- organizimi i rrjeteve Wi-Fi
- organizimi i rrjeteve VoIP
- organizimi i Qendrave të të Dhënave
- siguria (kjo gjithashtu është një botë e veçantë, e cila në përmasë dhe kërkesa nuk i jep pas projektimit të infrastrukturës së pastër të rrjetit, madje herë pas here e tejkalon atë)
- energjia
- lista mund të vazhdojë dhe të vazhdojë
Në të vërtetë, projektimi dhe ndërtimi i rrjetit të ndërmarrjes është një detyrë mjaft e ndërlikuar, që kërkon shumë kohë dhe resurse.
Por shpresoj që artikulli im do t'ju ndihmojë të vlerësoni dhe në një nivel fillestar të kuptoni se si t'i qaseni kësaj detyre.
Kjo nuk është aspak artikulli i fundit mbi , kështu që ndiqni përditësimet (, , , )!
- telefoni:
- Sistemi i kabllove ndërmjet ndërtesave:
- rrjeti me 3 nivele ndahet në:
Burimi: habr.com
