

Përshëndetje lexuesve në artikullin e tretë të serisë së artikujve 'UserGate Getting Started', ku flitet për zgjidhjen NGFW nga kompania . Në artikullin e kaluar u përshkrua procesi i instalimit të firewall-it dhe u realizua konfigurimi i tij fillestar. Tani do të shqyrtojmë më në detaj krijimin e rregullave në seksione si 'Firewall', 'NAT dhe Routing' dhe 'Kapaciteti'.
Idetë që qëndrojnë pas rregullave të UserGate janë të tilla që rregullat zbatohet nga lart poshtë, deri në rregullin e parë që aktivizohet. Duke u bazuar në këtë, rregullat më specifike duhet të jenë më lart se rregullat më të përgjithshme. Por duhet të theksohet se, për shkak se rregullat kontrollohen sipas rendit, në aspektin e performancës është më mirë të krijohen rregulla të përgjithshme. Kushtet e krijimit të çdo rregulli zbatohen sipas logjikës 'DHE'. Nëse nevojitet përdorimi i logjikës 'OSE', kjo arrihet duke krijuar disa rregulla. Kështu, ajo që përshkruhet në këtë artikull është gjithashtu e aplikueshme për politika të tjera të UserGate.
Firewall
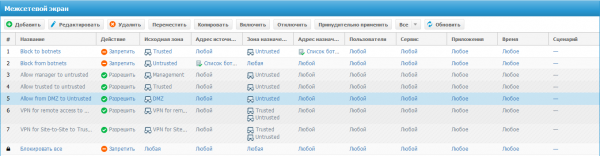
Pas instalimit të UserGate, në seksionin 'Firewall' tashmë ekziston një politikë e thjeshtë. Dy rregullat e para ndalojnë trafikun për bot-netet. Më pas vijojnë shembuj rregullash qasje nga zona të ndryshme. Rregulli i fundit quhet gjithmonë 'Blloko të gjitha' dhe shënohet me simbolin e çelësit (ky do të thotë se rregulli nuk mund të fshihet, ndryshohet, zhvendoset, çaktivizohet, për të mund të aktivizohet vetëm opsioni i regjistrimit). Kështu, për shkak të këtij rregulli, e gjithë trafiku që nuk është shpallur qartë i lejuar do të bllokohet nga rregulli i fundit. Nëse nevojitet leja për të gjithë trafikun përmes UserGate (ndonëse kjo rekomandohet fort që të mos bëhet), gjithmonë mund të krijoni rregullin e parëndësishëm 'Lejo të gjitha'.
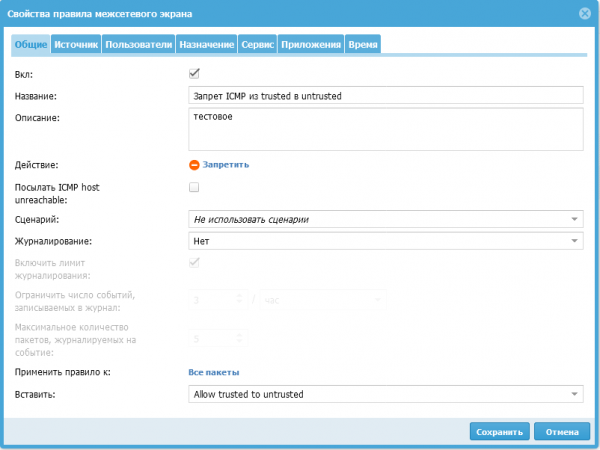
Kur redaktoni ose krijoni një rregull për firewall-in, tabi 'Të përgjithshme', duhet të realizoni veprimet e mëposhtme:
Me checkbox-in 'Aktivizo' aktivizoni ose çaktivizoni rregullin.
Vendosni emrin e rregullit.
Përcaktoni një përshkrim për rregullin.
Zgjidhni nga dy veprime:
Ndaloni — bllokon trafikun (në caktimin e këtij kushti ka mundësinë të dërgoni ICMP host unreachable, thjesht duhet të aktivizoni checkbox-in përkatës).
Lejoni — lejon trafikun.
Skema e skenarit - lejon zgjedhjen e një skenari që është një kusht shtesë për aktivizimin e rregullit. Kështu, kompania UserGate realizon konceptin SOAR (Orkestrimi i Sigurisë, Automatizimi dhe Përgjigjja).
Regjistrimi - shkruani në regjistër informacionin e trafikut kur rregulli aktivizohet. Ka mundësi:
Regjistro fillimin e sesionit. Në këtë rast, në regjistrin e trafikut do të regjistrohet vetëm informacioni mbi fillimin e sesionit (paketa e parë). Ky është varianti i rekomanduar i regjistrimit.
Regjistro çdo paketë. Në këtë rast do të regjistrohet informacioni mbi çdo paketë rrjeti që transmetohet. Për këtë mod, rekomandohet të përfshihet një kufi regjistrimi për të parandaluar ngarkesën e lartë të pajisjes.
Zbato rregullin për:
Të gjitha paketat
për paketat e fragmentuara
për paketat e pa fragmentuara
Kur krijoni një rregull të ri, mund të zgjidhni vendin në politikë.
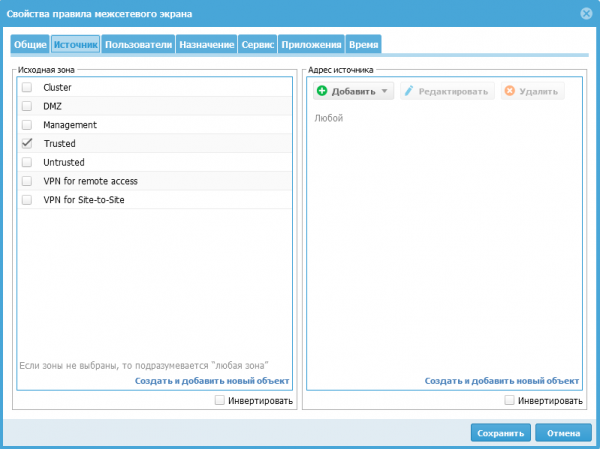
Tjetra tabi "Burimi". Këtu ne tregojmë burimin e trafikut, kjo mund të jetë zona nga e cila vjen trafiku, ose mund të tregojmë një listë ose një adresë IP specifike (Geoip). Praktikisht në të gjitha rregullat që mund të caktosh në pajisje, objekti mund të krijohet nga rregulli, p.sh. duke mos kaluar në seksionin "Zona", mund të krijoni zonën që na nevojitet me butonin "Krijo dhe shto objekt të ri". Gjithashtu, shpesh haset kutia kontrolluese "Inverto", e cila ndryshon veprimin e kushtit të rregullit në të kundërt, që është e ngjashme me veprimin logjik të mohimit. Skeda «Qëllimi» është e ngjashme me tabin e burimit, vetëm se në vend të burimit të trafikut caktuar destinacionin e trafikut. Skeda «Përdoruesit» — në këtë vend mund të shtoni një listë përdoruesish ose grupesh, për të cilët zbatohen ky rregull. Skeda «Shërbimi» — zgjedhim tipin e shërbimit nga ai që është i paracaktuar ose mund të caktosh tënden. Skeda «Aplikacioni» — këtu zgjidhen aplikacionet specifike, ose grupe aplikacionesh. Dhe skeda «Koha» tregojmë kohën kur ky rregull është aktiv.
Nga mësimi i kaluar kemi një rregull për daljen në internet nga zona "Trust", tani do t'ju tregoj si shembull si të krijoni një rregull ndaluese për trafikun ICMP nga zona "Trust" në zonën "Untrusted".
Së pari, krijoni një rregull duke klikuar butonin “Shto”. Në dritaren që hapet në seksionin e përgjithshëm, plotësoni emrin (Ndalimi i ICMP nga trusted në untrusted), vendosni shenjën në kutinë e kontrollit “Aktivizo”, zgjidhni veprimin ndalo dhe më kryesorja, zgjidhni saktë vendndodhjen e këtij rregulli. Sipas politikës sime, ky rregull duhet të vendoset mbi rregullin “Lejo trusted në untrusted”:
Në seksionin “Burimi” për detyrën time ka dy opsione:
Duke zgjedhur zonën “Trusted”
Duke zgjedhur të gjitha zonat përveç “Trusted” dhe vendosur shenjën në kutinë e kontrollit “Inverto”
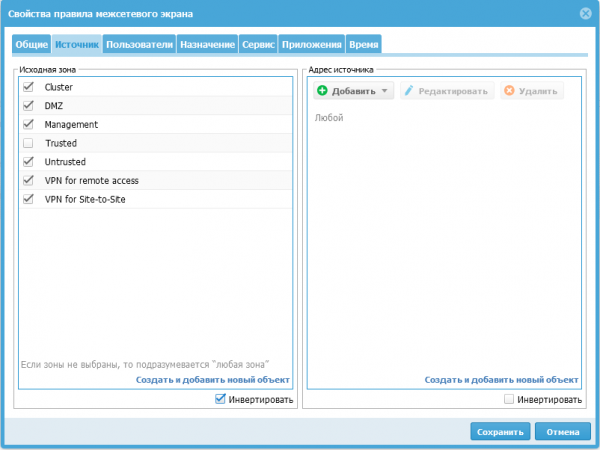
Seksioni “Destinacioni” konfigurizohet ndryshe nga seksioni “Burimi”.
Tani kalojmë te skeda "Shërbimi", duke qenë se në UserGate ekziston një shërbim i paracaktuar për trafikun ICMP, ne, duke klikuar butonin «Shto» zgjedhim nga lista e propozuar shërbimin me emrin "Any ICMP":
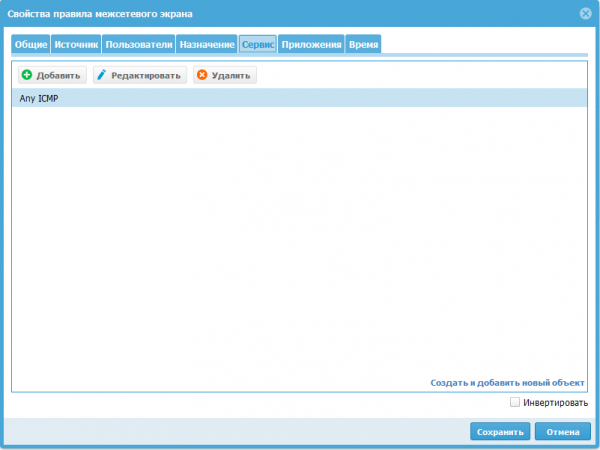
Mund të jetë se kështu e kishin menduar krijuesit e UserGate, por unë kam pasur mundësi të krijoj disa rregulla krejtësisht të njëjta. Edhe pse vetëm rregulli i parë në listë do të ekzekutohet, mundësia për të krijuar rregulla të ndryshme me funksionalitete të ndryshme me të njëjtin emër mendoj se mund të shkaktojë konfuzion gjatë punës nga disa administratori të pajisjes.
NAT dhe rrugëzimi
Kur krijojmë rregulla NAT, ne shohim disa seksione të ngjashme, si për një firewall. Në seksionin “Të përgjithshme” ka një fushë të re “Tip”, e cila lejon të zgjidhet për çfarë do të përgjigjet ky rregull:
NAT — Transformimi i adresave rrjetike.
DNAT — Rrëfeton trafikun në adresën e specifikuar IP.
Forwarding-i i portit — Rrëfeton trafikun në adresën e specifikuar IP, por lejon ndryshimin e numrit të portit të shërbimit të publikuar.
Rruga e bazuar në politika — Lejon rregullimin e paketeve IP në bazë të informacionit të zgjeruar, për shembull, shërbimeve, adresave MAC ose serverëve (adresave IP).
Hartimi i rrjetit — Lejon zëvendësimin e adresave IP burimore ose destinacionit të një rrjeti me një tjetër rrjet.
Pas zgjedhjes së tipit të duhur të rregullit, do të jenë të disponueshme parametrat për të.
Në fushën SNAT IP (adresa e jashtme) ne qartësojmë adresën IP në të cilën do të zëvendësohet adresa e burimit. Ky fush është i nevojshëm kur ka disa adresa IP të caktuara për ndërfaqet e zonës së destinacionit. Nëse e lëmë këtë fush bosh, sistemi do të përdorë një adresë të rastit nga lista e adresave IP të disponueshme, të caktuara për ndërfaqet e zonës së destinacionit. UserGate rekomandon caktimin e SNAT IP për të përmirësuar performancën e punës së ndërfaqes së rrjetit.
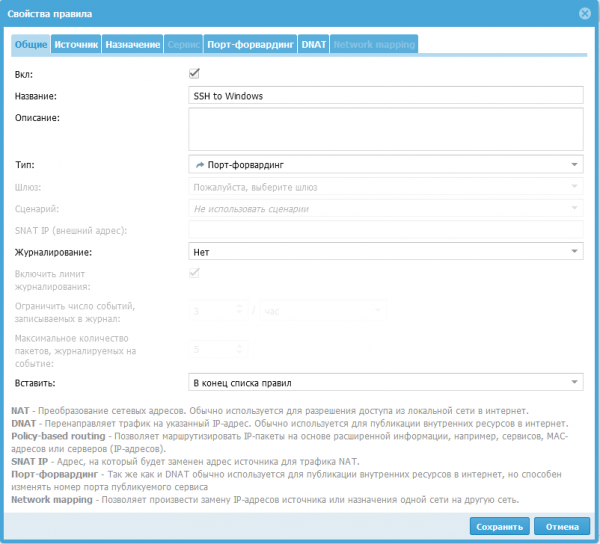
Për shembull, do të publikoj shërbimin SSH të serverit Windows, i cili ndodhet në zonën "DMZ" përmes rregullit "port-forwarding". Për këtë, shtypim butonin "Shto" dhe plotësojmë skedarin "Të përgjithshme", duke caktuar emrin e rregullit "SSH to Windows" dhe llojin "Port-forwarding":
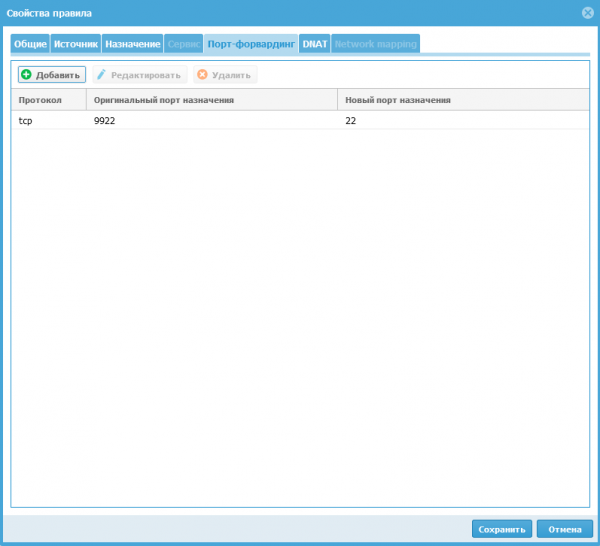
Në skedën "Burimi" zgjedhim zonën "Untrusted" dhe kalojmë në skedën "Forwarding-i i portit". Këtu duhet të specifikojmë protokollin "TCP" (janë të disponueshme katër variante — TCP, UDP, SMTP, SMTPS). Porta origjinale e destinacionit 9922 — numri i portit në të cilin përdoruesit dërgojnë kërkesa (nuk mund të përdoren portet: 2200, 8001, 4369, 9000-9100). Porta e re e destinacionit (22) — numri i portit në të cilin do të dërgohen kërkesat e përdoruesve në serverin e brendshëm të publikuar.
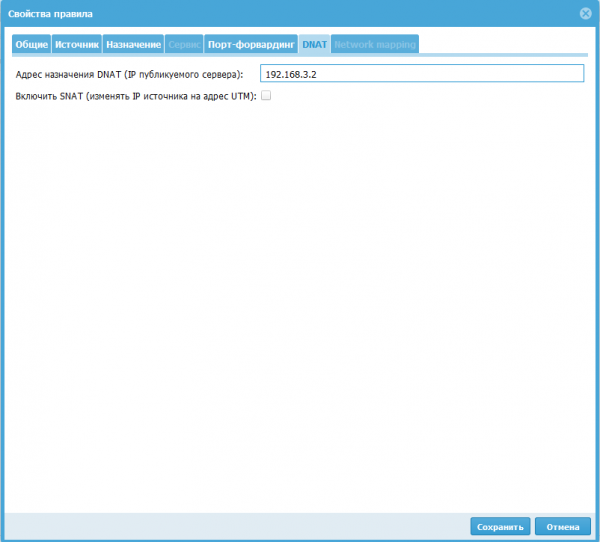
Në skedarin "DNAT" përcaktojmë adresën IP të kompjuterit në rrjetin lokal, i cili publikohet në internet (192.168.3.2). Dhe opcionalisht mund të aktivizojmë SNAT, atëherë UserGate do të ndryshojë adresën e burimit në paketat nga rrjeti i jashtëm në adresën e tij IP.
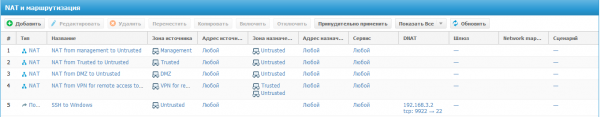
Pas të gjithë konfigurimeve, rezulton një rregull që lejon qasje nga zona "Untrusted" në serverin me adresën IP 192.168.3.2 përmes protokollit SSH, duke përdorur gjatë lidhjes adresën e jashtme të UserGate.
Kapaciteti
Në këtë pjesë përcaktohen rregullat për menaxhimin e kapacitetit. Ato mund të përdoren për të kufizuar kanalin e përdoruesve të caktuar, hosteve, shërbimeve, aplikacioneve.
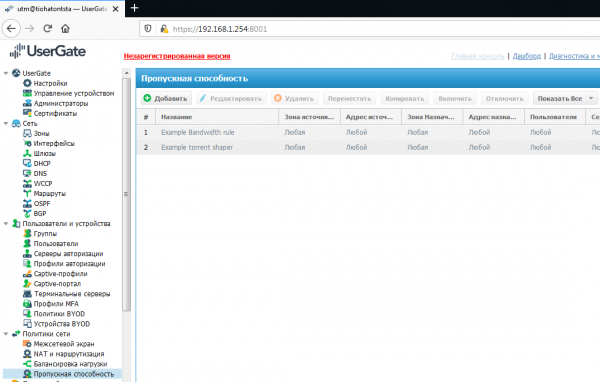
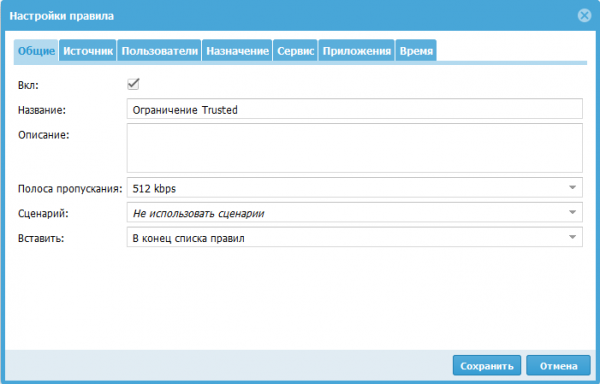
Kur te krijoni rregulla, kushtet në skedat e përcaktojnë trafikun për të cilin aplikohen kufizimet. Gjerësinë e bandës mund ta zgjidhni nga opsionet e ofruara ose ta përcaktoni tuajën. Kur krijoni një gjerësi bande, mund të specifikoni një etiketë për prioritetin e trafikut DSCP. Një shembull se kur aplikohen etiketat DSCP: duke specifikuar në rregull skenarin ku aplikohet kjo rregull, rregulli mund të ndryshojë automatikisht këto etiketa. Një shembull tjetër i punës së skenarit: rregulli do të funksionojë për përdoruesin vetëm kur zbulohet një torrent ose kur volumi i trafikut kalon kufirin e caktuar. Skedat e tjera plotësohen në të njëjtën mënyrë si në politikat e tjera, në varësi të tipit të trafikut për të cilin duhet të aplikohet rregulli.
Përfundim
Në këtë artikull kam shqyrtuar krijimin e rregullave në seksionet "Firewall", "NAT dhe Ruting" dhe "Gjerësia e Bandës". Dhe në fillim të artikullit përshkrova rregullat për krijimin e politikave UserGate, si dhe parimin e funksionimit të kushteve gjatë krijimit të rregullit.
Ndjekni përditësimet në kanalet tona (, , , )!
Burimi: habr.com
