

Shën. përkth.: Nëse po pyesni për sigurinë në infrastrukturat e bazuara në Kubernetes, ky përmbledhje e mrekullueshme nga Sysdig do të jetë një pikë e shkëlqyer fillestare për një njohje të shpejtë me zgjidhjet më aktuale. Ajo përfshin sistemet komplekse nga lojtarët e njohur të tregut, si dhe mjete shumë më modest që zgjidhin një ose tjetër problem. Në komentet poshtë do të jemi gjithmonë të lumtur të dëgjojmë për përvojat tuaja me këto mjete dhe të shohim lidhje me projekte të tjera.
Produkte softuerike për sigurimin e Kubernetes… ka aq shumë, dhe secili ka qëllimet, fushat e aplikimit dhe licencat e veta.
Pikërisht për këtë arsye ne vendosëm të krijojmë këtë listë dhe e përfshimë si projekte të hapura ashtu edhe plataforma tregtare nga ofrues të ndryshëm. Shpresojmë se ajo do t'ju ndihmojë të zgjidhni ato që ju interesojnë më shumë dhe do t'ju drejtojë në drejtimin e duhur në varësi të nevojave specifike për sigurimin e Kubernetes.
Kategoritë
Për të simplifikuar navigimin në listë, mjetet janë ndarë sipas funksioneve kryesore dhe fushave të aplikimit. Kemi marrë përsipër këto pjesë:
- Skansimi i imazheve të Kubernetes dhe analiza statike;
- Siguria runtime;
- Siguria rrjetit të Kubernetes;
- Shperndarja e imazheve dhe menaxhimi i sekreteve;
- Auditimi i sigurisë së Kubernetes;
- Produkte komerciale komplekse.
Të kalojmë ne punë:
Skansimi i imazheve të Kubernetes
Anchore
- Faqja:
- Licenca: e lirë (Apache) dhe ofertë komerciale
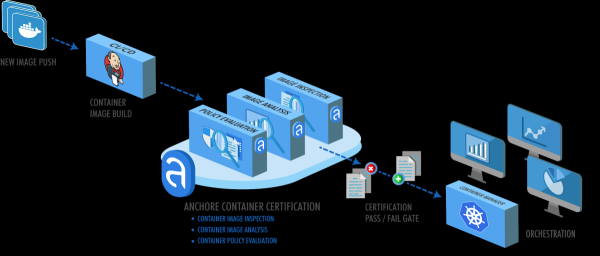
Paketa Anchore analizon imazhet e konteinerëve dhe mundëson kryerjen e verifikimeve të sigurisë mbi bazën e politikave të përcaktuara nga përdoruesi.
Përveç skanimit të zakonshëm të imazheve të konteinerëve për njohje të dobësive të njohura nga databaza CVE, Anchore kryen një sërë kontrollesh të tjera të shtuar në politikën e skanimit: kontrollon Dockerfile, rrjedhjen e kredencialeve, paketat e gjuhëve të programimit të përdorura (npm, maven etj.), licencat e softuerit dhe shumë më tepër.
Clair
- Faqja: (tani nën mbikëqyrjen e Red Hat)
- Licenca: e lirë (Apache)
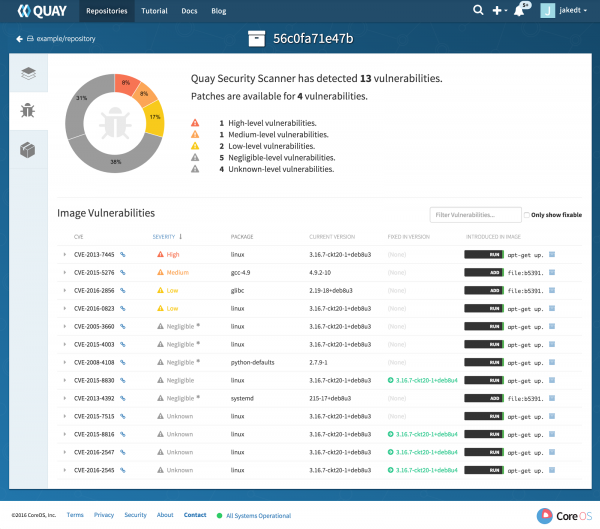
Clair ka qenë një nga projektet e para Open Source për skanimin e imazheve. Ai është i njohur gjerësisht si skaneri i sigurisë në thelb të regjistrit të imazheve Quay (po ashtu nga CoreOS — shënim i përkthyesit.). Clair është në gjendje të grumbullojë informacion mbi CVE nga shumë burime, duke përfshirë lista specifike për distribucione Linux të dobësive, të cilat mbahen nga ekipet e sigurisë të Debian, Red Hat ose Ubuntu.
Në ndryshim nga Anchore, Clair kryesisht merret me gjetjen e dobësive dhe përputhjen e të dhënave me CVE. Megjithatë, produkti ofron përdoruesve disa mundësi për të zgjeruar funksionalitetet përmes shoferëve të lidhur.
Dagda
- Faqja:
- Licenca: e lirë (Apache)
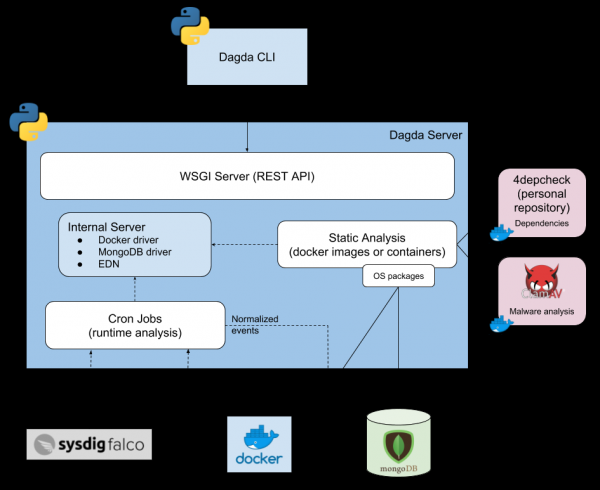
Dagda kryen një analizë statike të imazheve të kontejnerëve për të zbuluar dobësi të njohura, trojans, viruse, malware dhe kërcënime të tjera.
Nga mjetet e tjera të ngjashme, paketa Dagda shquhet për dy karakteristika të rëndësishme:
- Ajo integrohet shkëlqyeshëm me , duke shërbyer jo vetëm si një mjet për skanimin e imazheve të kontejnerëve, por edhe si antivirus.
- Gjithashtu ofron mbrojtje runtime, duke marrë ngjarje në kohë reale nga demoni i Docker dhe duke u integruar me Falco (shih më poshtë) për të grumbulluar ngjarje sigurie gjatë funksionimit të kontejnerit.
KubeXray
- Faqja:
- Licenca: e lirë (Apache), por kërkon që të marrin të dhëna nga JFrog Xray (produkt tregtar)
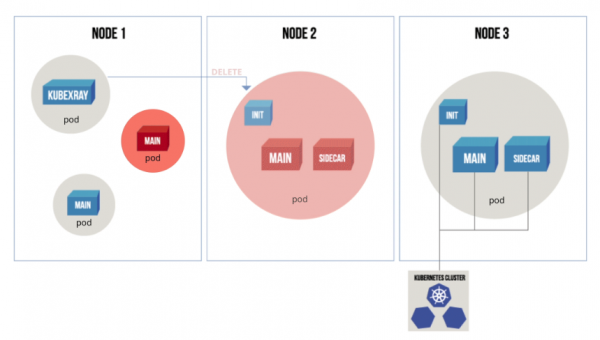
KubeXray "dëgjon" ngjarjet e API-serverit Kubernetes dhe me ndihmën e të dhënave nga JFrog Xray sigurton që vetëm pod-et që përputhen me politikat aktuale të lançohen.
KubeXray jo vetëm që auditon kontejnerët e rinj ose të përditësuar në deployment (në analogji me menaxhuesin e pranimit në Kubernetes), por gjithashtu kontrollon dinamik kontejnerët në punë për të përputhur me politikat e reja të sigurisë, duke eliminuar burimet që referojnë në imazhe të dobësuara.
Snyk
- Faqja:
- Licenca: e lirë (Apache) dhe versionet komerciale
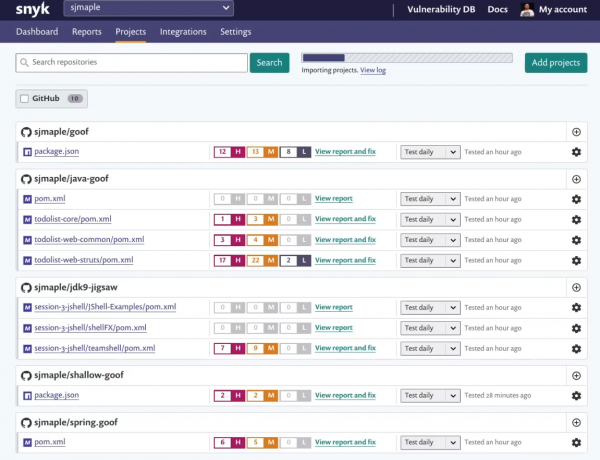
Snyk është një skaner i veçantë për dobësitë në atë kuptim që është konkretisht i orientuar drejt procesit të zhvillimit dhe promovohet si "zgjidhja e pazëvendësueshme" për zhvilluesit.
Snyk lidh drejtpërdrejt me repozitoritë e kodit, analizon manifestin e projektit dhe shqyrton kodin e importuar së bashku me varësitë direkte dhe të tërthorta. Snyk mbështet shumë gjuhë programimi popullore dhe mund të identifikojë rreziqe të fshehura të licencave.
Trivy
- Faqja:
- Licenca: e lirë (AGPL)
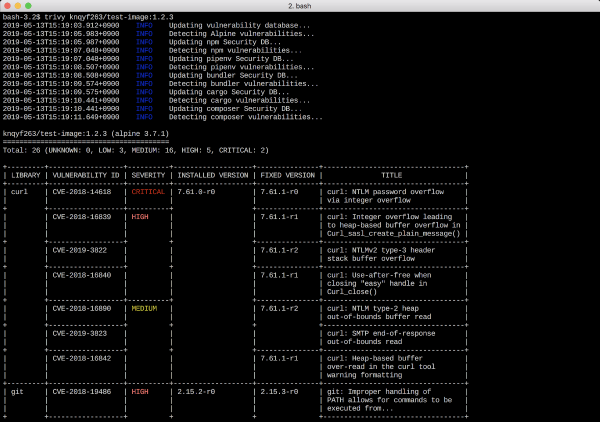
Trivy — një skaner i thjeshtë, por të fuqishëm për dobësitë në konteinerë, i integrueshëm lehtësisht në pipeline-in CI/CD. Karakteristika e tij e shquar është thjeshtësia e instalimit dhe funksionimit: aplikacioni përbëhet nga një binar dhe nuk kërkon instalimin e një baze të dhënash ose bibliotekash shtesë.
Ankthi i thjeshtësisë së Trivy është se do të duhet të kuptoni se si të lexoni dhe të dërgoni rezultatet në formatin JSON, në mënyrë që të mund të shfrytëzohen nga mjete të tjera të sigurisë Kubernetes.
Siguria e runtime në Kubernetes
Falco
- Faqja:
- Licenca: e lirë (Apache)
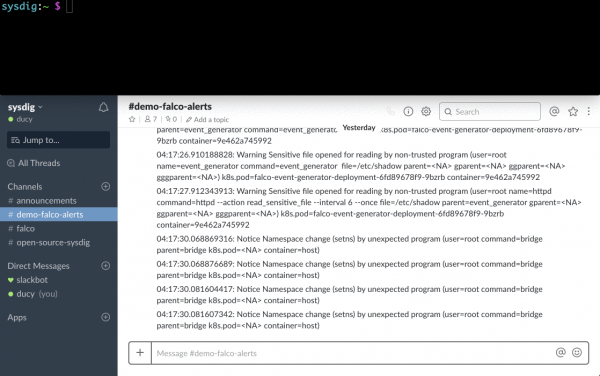
Falco është një grup tools për sigurimin e mjediseve cloud të ekzekutimit. Ai është pjesë e familjes së projekteve .
Duke përdorur mjetet Sysdig për të punuar në nivelin e kernel-it Linux dhe profilerimin e thirrjeve sistemi, Falco lejon të thellohet në sjelljen e sistemit. Mekanizmi i tij i rregullave të runtime-it është në gjendje të zbulojë aktivitet të dyshimtë në aplikacione, konteinerë, hostin bazë dhe orkestratorin Kubernetes.
Falco ofron transparencë të plotë në operimin e runtime-it dhe zbulimin e kërcënimeve, duke vendosur agjentë të specializuar në nyjat Kubernetes. Si rezultat, nuk është nevoja të modifikoni konteinerët duke futur kod të tretë ose duke shtuar konteinerë sidecar.
Kornizat e sigurisë së Linux për runtime
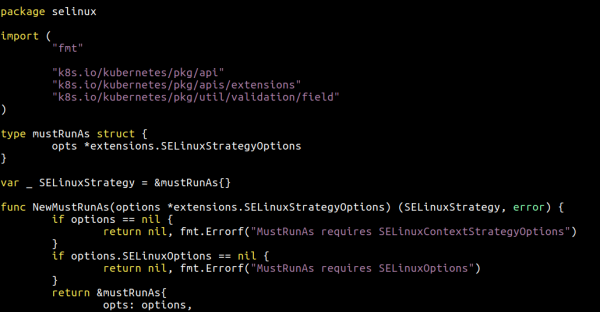
Këto korniza native për kernel-in Linux nuk janë "mjete sigurie Kubernetes" në kuptimin e zakonshëm, megjithatë meritojnë të përmenden, pasi përfaqësojnë një element të rëndësishëm në kontekstin e sigurisë në runtime, e cila përfshihet në Politikat e Sigurisë së Pod-it Kubernetes (PSP).
lidhen me profilin e sigurisë për proceset që ekzekutohen në konteiner, duke përcaktuar privilegjet e sistemit të skedarëve, rregullat e aksesit në rrjet, lidhjen e bibliotekave, etj. Kjo është një sistem i bazuar në menaxhimin e detyruar të aksesit (Mandatory Access Control, MAC). Në fjalë të tjera, ajo parandalon ekzekutimin e veprimeve të ndaluara.
Security-Enhanced Linux () është një modul i zgjeruar i sigurisë në kernel-in Linux, në disa aspekte i ngjashëm me AppArmor dhe shpesh i krahasuar me të. SELinux është më i fuqishëm, më fleksibël dhe më i hollësishëm se AppArmor. Disavantazhet e tij janë koha e gjatë e mësimit dhe kompleksiteti i shtuar.
seccomp dhe bpf lejojnë filtrimin e thirrjeve sisteme, duke bllokuar ekzekutimin e atyre që mund të jenë të rrezikshme për sistemin operativ bazë dhe që nuk janë të nevojshme për funksionimin normal të aplikacioneve të përdoruesit. Seccomp në disa aspekte është i ngjashëm me Falco, megjithëse nuk njeh specifikat e konteinerëve.
Sysdig open source
- Faqja:
- Licenca: e lirë (Apache)
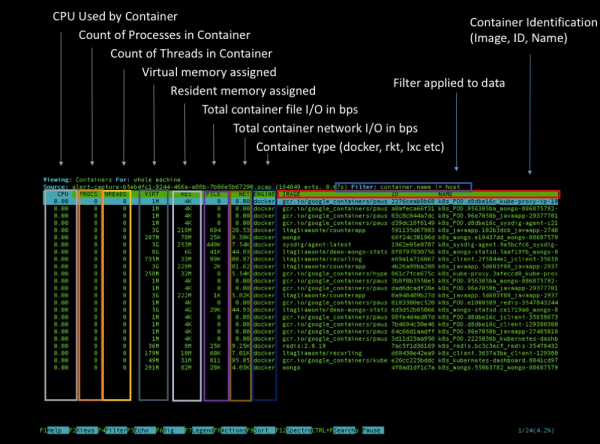
Sysdig është një mjet i plotë për analizën, diagnostikimin dhe depurimin e sistemeve Linux (punon gjithashtu në Windows dhe macOS, por me funksione të kufizuara). Mund të përdoret për të mbledhur informacione të detajuara, për verifikim dhe ekspertizë kriminale (ekspertizë kriminale) sistemit bazë dhe çdo konteineri që funksionon mbi të.
Përveç kësaj, Sysdig fillimisht mbështet ambientet e ekzekutimit për konteinerët dhe metadata Kubernetes, duke shtuar dimensione dhe etiketa shtesë në të gjitha informacionet e mbledhura mbi sjelljen e sistemit. Ekzistojnë disa mënyra për të analizuar një kluster Kubernetes me Sysdig: mund të kryhet një kapje në një moment të caktuar përmes ose mund të nisni një ndërfaqe interaktive të bazuar në ncurses me anë të plugin .
Siguria në rrjetin e Kubernetes
Aporeto
- Faqja:
- Licenca: komerciale
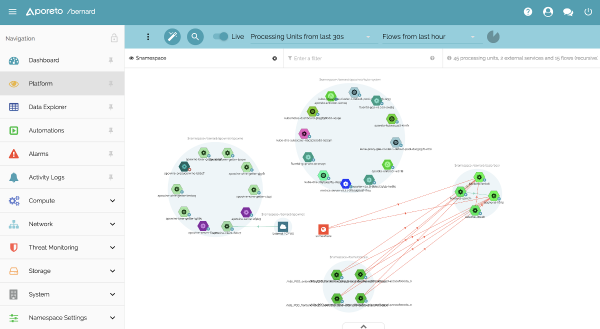
Aporeto ofron "siguri të ndarë nga rrjeta dhe infrastruktura". Kjo do të thotë se shërbimet Kubernetes jo vetëm që marrin një ID lokale (kjo është, ServiceAccount në Kubernetes), por gjithashtu një identifikues universalis/print që mund të përdoret për ndërveprime të sigurta dhe të verifikueshme reciprokisht me çdo shërbim tjetër, për shembull, në një kluster OpenShift.
Aporeto është në gjendje të gjenerojë një identifikues unik jo vetëm për Kubernetes/konteinerët, por edhe për hostet, funksionet cloud dhe përdoruesit. Në varësi të këtyre identifikuesve dhe një grupi rregullash të sigurisë në rrjet, të vendosura nga administratori, komunikimet do të lejohet ose bllokohen.
Calico
- Faqja:
- Licenca: e lirë (Apache)
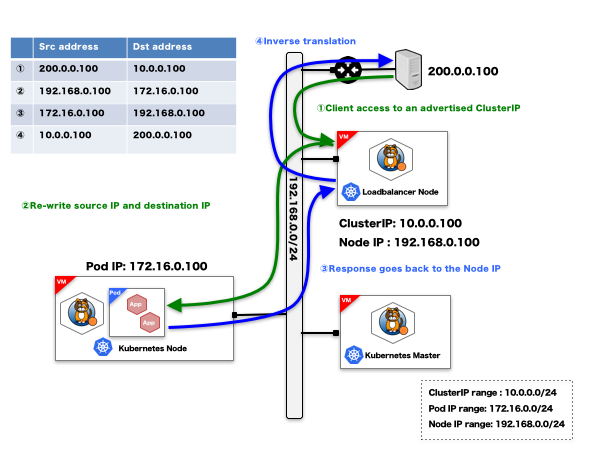
Calico zakonisht vendoset gjatë instalimit të orkestratorit të konteinerëve, duke lejuar krijimin e një rrjeti virtual që lidh konteinerët. Përveç kësaj funksionaliteti themelor në rrjet, projekti Calico punon me Politikat e Rrjetit të Kubernetes dhe grupin e tij të profileve të sigurisë në rrjet, mbështet ACL (lista e kontrollit të qasjes) të endpoint-ëve dhe rregullat e sigurisë në rrjet të bazuara në shënime për trafikun Ingress dhe Egress.
Cilium
- Faqja:
- Licenca: e lirë (Apache)
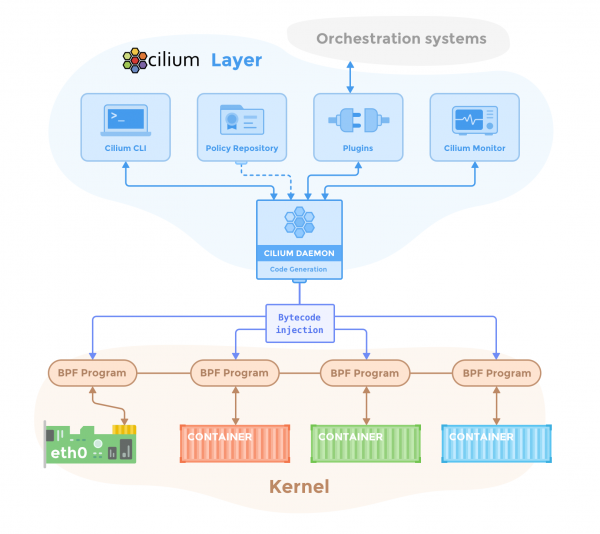
Cilium shërben si një zjarrfikës për kontejnerët dhe ofron funksionalitete për sigurinë rrjetësore, të adaptuara origjinalisht për Kubernetes dhe ngarkesat e punës të mikroservicëve. Cilium përdor një teknologji të re të bërthamës Linux të quajtur BPF (Berkeley Packet Filter) për filtrimin, monitorimin, ridrejtimin dhe rregullimin e të dhënave.
Cilium është i aftë të zbatojë politikat e aksesit rrjetor në bazë të identifikuesve të kontejnerëve, duke përdorur etiketat Docker ose Kubernetes dhe metadata. Cilium gjithashtu e kupton dhe filtre të protokollet e nivelit 7, si HTTP ose gRPC, duke lejuar të përcaktohen setet e thirrjeve REST që, për shembull, do të lejohet midis dy deploymenteve Kubernetes.
Istio
- Faqja:
- Licenca: e lirë (Apache)
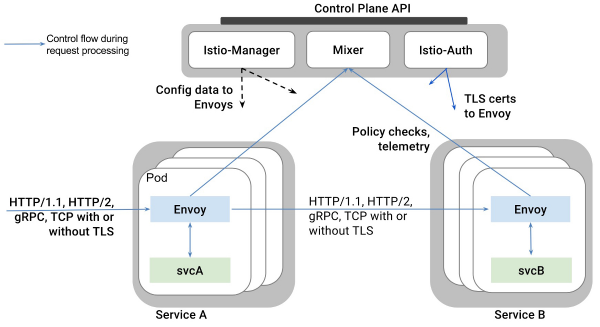
Istio njihet gjerësisht si një realizim i paradigmës service mesh duke implementuar një plan kontrolli të pavarur nga platforma dhe duke ridrejtuar të gjithë trafikun e shërbimeve të menaxhuara përmes proxy-ve të konfiguruar dinamikisht Envoy. Istio përfitohet nga kjo prezentim avancuar i të gjithë mikroservicëve dhe kontejnerëve për të zbatuar strategji të ndryshme për sigurinë rrjetësore.
Aftësitë e Istio për sigurimin e rrjetës përfshijnë kriptimin në mënyrë transparente TLS për përmirësimin automatik të protokollit të komunikimit ndërmjet mikroservicëve deri në HTTPS dhe një sistem të vetin RBAC për identifikimin dhe autorizimin për lejen/ndalimin e shkëmbimit të të dhënave midis ngarkesave të ndryshme të punës në cluster.
Shën. përkth.: Më shumë rreth mundësive të Istio të orientuara për sigurinë, lexoni në .
Tigera
- Faqja:
- Licenca: komerciale
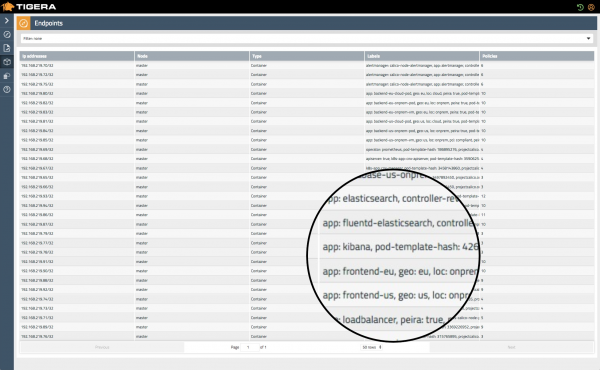
Në këtë zgjidhje, e njohur si "zjarrfikësi Kubernetes", fokusohet në qasjen për sigurinë rrjetësore me besim zero.
Në përputhje me zgjidhjet e tjera rrjetësore native për Kubernetes, Tigera mbështetet në metadata për identifikimin e shërbimeve dhe objekteve të ndryshme në cluster dhe ofron zbardhje të problemeve në runtime, kontrollin e vazhdueshëm për përputhshmërinë dhe transparencën e rrjetit për infrastrukturat çok-cloud ose hibrid monoton-kontejnerë.
Trireme
- Faqja:
- Licenca: e lirë (Apache)
Trireme-Kubernetes është një implementim i thjeshtë dhe i qartë i specifikimit të Politikave të Rrjetit Kubernetes. Karakteristika më e spikatur është se, ndryshe nga produktet e ngjashme për sigurinë rrjetore Kubernetes, nuk kërkon një central control plane për të koordinuar rrjetin (mesh). Kjo e bën zgjidhjen trivialisht të shkallëzueshme. Në Trireme, kjo arrihet përmes instalimit të një agjenti në çdo nyje, i cili lidhet drejtpërdrejt me TCP/IP stack-in e hostit.
Distribuimi i imazheve dhe menaxhimi i sekreteve
Grafeas
- Faqja:
- Licenca: e lirë (Apache)
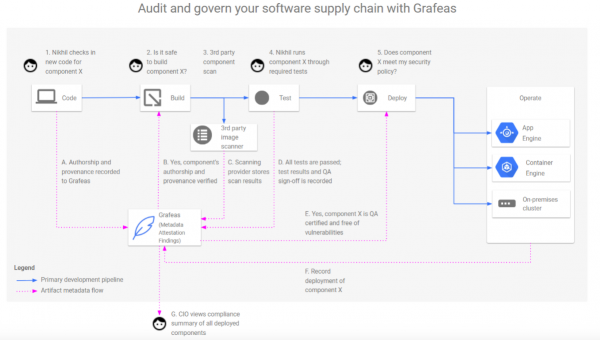
Grafeas është një API me kod të hapur për auditimin dhe menaxhimin e zinxhirit të furnizimit të softuerit. Në nivelin bazë, Grafeas paraqet një mjet për mbledhjen e metadata dhe rezultateve të auditimit. Mund të përdoret për të ndjekur përputhjen me praktikat më të mira të sigurisë brenda organizatës.
Ky burim i centralizuar i të vërtetës ndihmon në gjenerimin e pyetjeve si:
- Kush e ka ndërtuar dhe nënshkruar një konteiner të caktuar?
- A ka kaluar të gjitha skanime të sigurisë dhe verifikimet e përcaktuara nga politika e sigurisë? Kur? Cilat ishin rezultatet?
- Kush e shpërndau atë në production? Cilat parametra saktësisht u përdorën gjatë shpërndarjes?
In-toto
- Faqja:
- Licenca: e lirë (Apache)
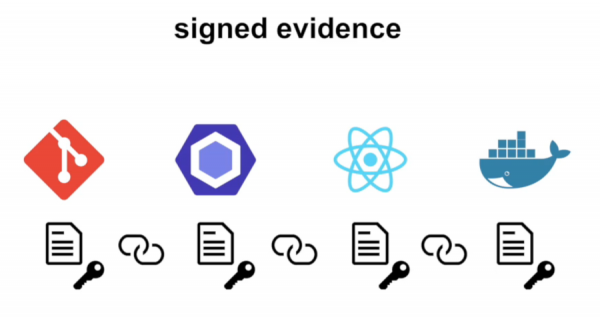
In-toto është një kornizë e dizajnuar për të siguruar integritetin, autentikimin dhe auditimin e gjithë zinxhirit të furnizimit të softuerit. Gjatë shpërndarjes së In-toto në infrastrukturën, fillimisht vendoset një plan që përshkruan hapat e ndryshme në pipeline (repo, mjetet CI/CD, mjetet QA, ndërtuesit e artikujve, etj.) dhe përdoruesit (personat përgjegjës) që kanë leje për të iniciuar ato.
In-toto monitoron ekzekutimin e planit, duke verifikuar që çdo detyrë në zinxhir ekzekutohet siç duhet vetëm nga personeli i autorizuar dhe nuk janë kryer asnjë manipulim i paautorizuar gjatë procesit me produktin.
Portieris
- Faqja:
- Licenca: e lirë (Apache)
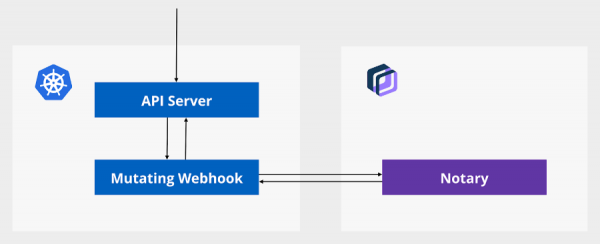
Portieris është një controller pranimi për Kubernetes; përdoret për kontrolle të detyrueshme të besueshmërisë së përmbajtjes. Portieris përdor serverin (ne kemi shkruar për të në fund — shënim i përkthyesit.) si burim i vërtetës për të konfirmuar artifaktet e besueshme dhe të nënshkruara (do thotë imazhet e kontejnerëve të miratuara).
Kur gjatë krijimit ose ndryshimit të një ngarkese pune në Kubernetes, Portieris ngarkon informacionin e nënshkrimit dhe politikën e besueshmërisë për përmbajtjen e imazheve të kërkuara të kontejnerëve dhe, nëse është e nevojshme, bën ndryshime në kohë reale në objektin JSON të API-së për të nisur versionet e nënshkruara të këtyre imazheve.
Vault
- Faqja:
- Licenca: e lirë (MPL)
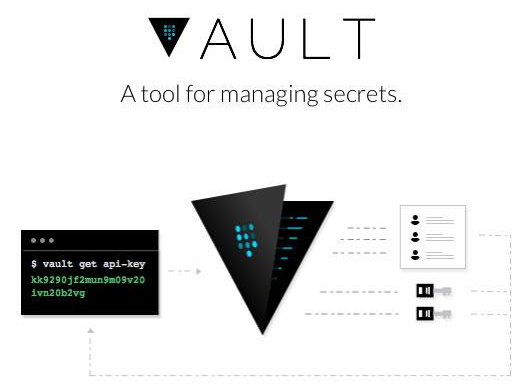
Vault është një zgjidhje e sigurt për ruajtjen e informacionit të ndjeshëm: fjalëkalimeve, tokeneve OAuth, certifikatave PKI, akteve të qasjes, sekreteve Kubernetes etj. Vault mbështet shumë funksione të avancuara, të tilla si dhënie e tokeneve të sigurisë të përkohshme ose organizimi i rotacionit të çelësave.
Me anë të Helm chart-it, Vault mund të vendoset si një shpërndarje e re në klasterin Kubernetes me Consul si depo mbrapa. Ai mbështet burimet native të Kubernetes, siç janë tokenet e ServiceAccount dhe mund të jetë edhe depoja e sekreteve të Kubernetes si standart.
Shën. përkth.: Nga ana tjetër, pikërisht dje kompania HashiCorp, e cila zhvillon Vault, njoftoi disa përmirësime për përdorimin e Vault në Kubernetes, dhe në veçanti ato lidhen me Helm chart-in. Më shumë detaje lexoni në .
Auditimi i sigurisë së Kubernetes
Kube-bench
- Faqja:
- Licenca: e lirë (Apache)
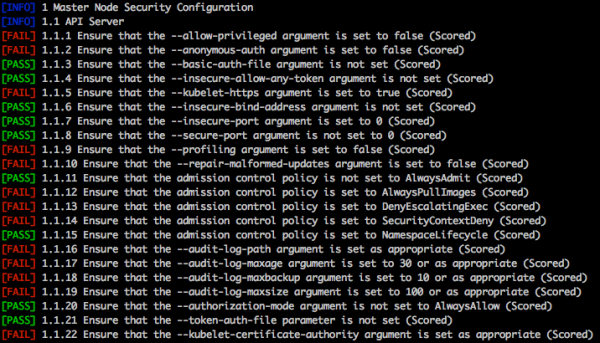
Kube-bench është një aplikacion në Go, i cili kontrollon nëse Kubernetes është vendosur në mënyrë të sigurt duke kryer teste nga lista .
Kube-bench kërkon parametrat e konfigurimit të pasigurt në mesin e komponenteve të klasterit (etcd, API, menaxheri i kontrollit etj.), të drejtat e dyshimta mbi skedarët, llogaritë e mbrojtura ose portet e hapura, kuotat e burimeve, cilësimet e kufizimit të thirrjeve në API për mbrojtje nga sulmet DoS etj.
Kube-hunter
- Faqja:
- Licenca: e lirë (Apache)
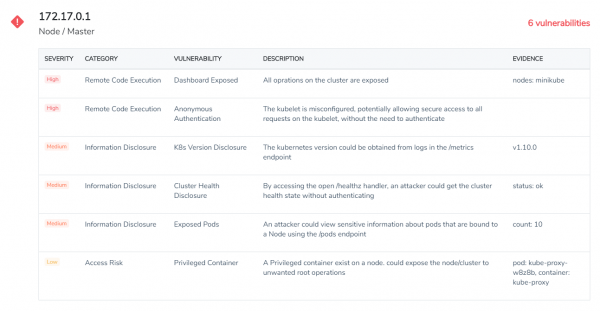
Kube-hunter "gjuan" për dobësi të mundshme (siç është ekzekutimi i kodit në distancë apo zbardhja e të dhënave) në klasteret Kubernetes. Kube-hunter mund të ekzekutohet si një skaner nga distanca — në këtë rast ai do të vlerësojë klasterin nga perspektiva e një sulmuesi të jashtëm — ose si pod brenda klasterit.
Tipari dallues i Kube-hunter është mënyra e "gjuetisë aktive", gjatë së cilës ai jo vetëm raporton problemet, por përpiqet gjithashtu të shfrytëzojë dobësitë e zbuluara në klasterin e synuar, të cilat potencialisht mund të dëmtojnë funksionimin e tij. Prandaj, përdorni me kujdes!
Kubeaudit
- Faqja:
- Licenca: e lirë (MIT)
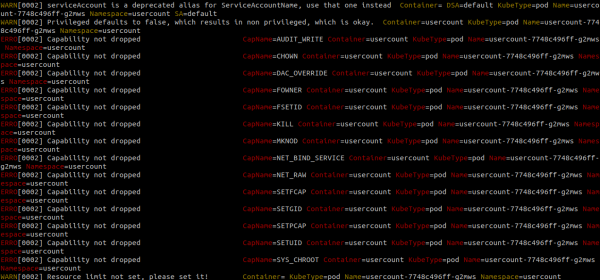
Kubeaudit është një mjet konsolë, fillimisht i zhvilluar në Shopify për të audituar konfigurimin e Kubernetes për probleme të ndryshme në fushën e sigurisë. Për shembull, ai ndihmon në identifikimin e kontejnerëve që punojnë pa kufizime, me të drejta super përdoruesi, abuzues të privilegjeve ose që përdorin ServiceAccount-n e paracaktuar.
Kubeaudit ka edhe mundësi të tjera interesante. Për shembull, ai mund të analizojë skedarët lokalë YAML, duke identifikuar mangësi në konfigurim që mund të çojnë në probleme të sigurisë dhe t'i korrigjojë ato automatikisht.
Kubesec
- Faqja:
- Licenca: e lirë (Apache)
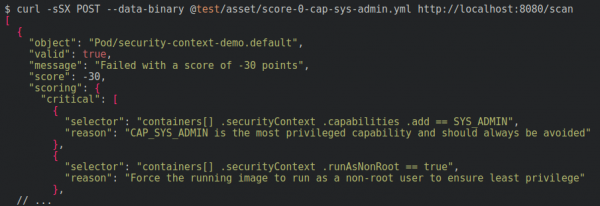
Kubesec është një mjet i veçantë në kuptimin se skanon drejtpërdrejt skedarët YAML me përshkrimin e burimeve Kubernetes për të gjetur parametrat e dobët që mund të ndikojnë në siguri.
Për shembull, ai mund të zbulojë privilegje dhe leje të tepruara të dhëna për pod-in, të niset një kontejner me root-in si përdorues të paracaktuar, lidhjen në hapësirën e emrave të rrjetit të host-it ose montime të rrezikshme si /proc host-i ose soketi i Docker-it. Një tjetër mundësi interesante e Kubesec është shërbimi demo në internet, në të cilin mund të ngarkohet YAML dhe të bëhet menjeherë analiza e tij.
Open Policy Agent
- Faqja:
- Licenca: e lirë (Apache)
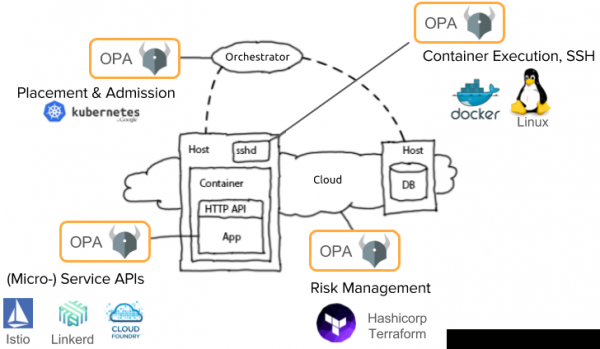
Koncepti OPA (Open Policy Agent) qëndron në ndarjen e politikave të sigurisë dhe praktikave më të mira të sigurisë nga platforma specifike runtime: Docker, Kubernetes, Mesosphere, OpenShift ose ndonjë kombinim të tyre.
Për shembull, OPA mund të vendoset si backend për kontrolluesin e pranimit të Kubernetes, duke iu deleguar atij vendimet për sigurinë. Në këtë mënyrë, agjenti OPA mund të kontrollojë, refuzojë dhe madje të ndryshojë kërkesat në kohë reale, duke garantuar përputhshmërinë me parametrat e sigurisë të caktuar. Politikat e sigurisë në OPA janë shkruar në gjuhën e saj të vetme DSL, Rego.
Shën. përkth.: Më shumë rreth OPA (dhe SPIFFE) kemi shkruar në .
Mjetet komerciale komplekse për analizën e sigurisë së Kubernetes
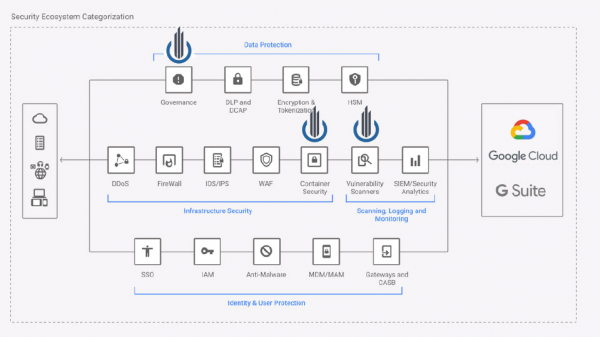
Ne vendosëm të krijojmë një kategori të veçantë për platformat komerciale, pasi ato zakonisht mbulojnë disa fusha të sigurisë. Një pasqyrë e përgjithshme e mundësive të tyre mund të merret nga tabela:
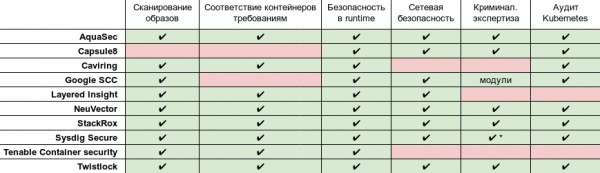
* Ekspertizë të avancuar dhe analiza post mortem me kapjen e plotë të thirrjeve sistemore .
www.aquasec.com
- Faqja:
- Licenca: komerciale
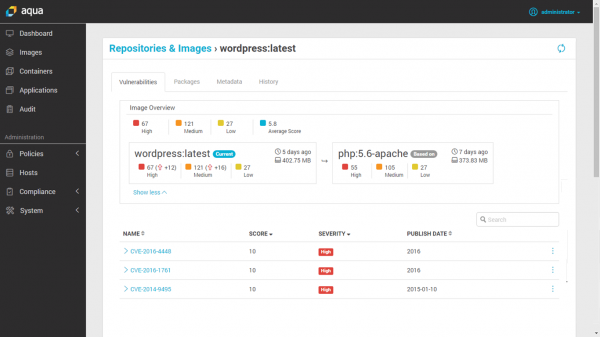
Ky kyç tregtar është i destinuar për kontejnerë dhe ngarkesa pune në re. Ai siguron:
- Skandimi i imazheve, e integruar me regjistrin e kontejnerëve ose CI/CD pipeline;
- Mbrojtja Runtime me kërkimin e ndryshimeve në kontejnerë dhe aktivitet tjetër të dyshimtë;
- Firewal native për konteinerët;
- Siguria për serverless në shërbimet cloud;
- Kontrollin e përputhshmërisë dhe auditimin, të kombinuara me regjistrimin e ngjarjeve.
Shën. përkth.: Vlen të theksohet se ka gjithashtu një komponent falas të produktit të quajtur , i cili lejon skanimin e imazheve të kontejnerëve për dobësi. Krahasimi i mundësive të saj me versionet me pagesë është paraqitur në .
Capsule8
- Faqja:
- Licenca: komerciale
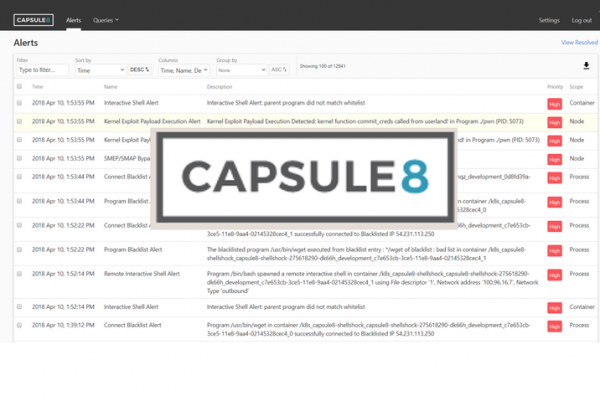
Capsule8 integrohet në infrastrukturë, duke instaluar një detektues në një klaster lokal ose cloud Kubernetes. Ky detektues mbledh telemetri të hostit dhe rrjetit, duke e përputhur atë me lloje të ndryshme sulmesh.
Ekipi i Capsule8 e sheh si detyrë të saj zbardhjen e hershme dhe parandalimin e sulmeve që përdorin dobësi të reja (0-day) Capsule8 ka aftësinë të ngarkojë rregulla të rafinuara sigurie direkt në detektorët në përgjigje të kërcënimeve dhe dobësive të zbuluara së fundmi.
Cavirin
- Faqja:
- Licenca: komerciale
Cavirin vepron si një partner për kompaninë për agjenci të ndryshme që merren me standardet e sigurisë. Ai jo vetëm që mund të skanojë imazhe, por gjithashtu mund të integrohet në CI/CD pipeline, duke bllokuar imazhet e paspecifikuara para se të futen në depozitë të mbyllura.
Paketa e sigurisë Cavirin përdor mësimin e makinerinë për të vlerësuar gjendjen e sigurisë kibernetike, ofron këshilla për përmirësimin e sigurisë dhe rritjen e përputhshmërisë me standardet e sigurisë.
Qendra e Komandës së Sigurisë së Google Cloud
- Faqja:
- Licenca: komerciale
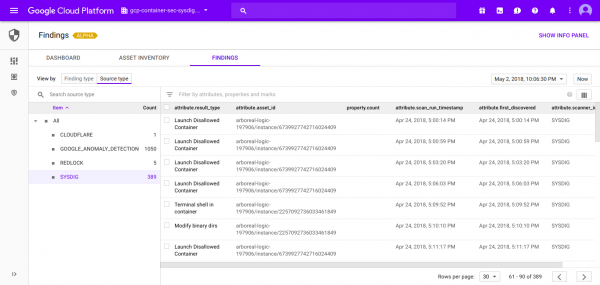
Qendra e Komandës së Sigurisë së Cloud ndihmon ekipet e sigurisë të mbledhin të dhëna, të zbulojnë kërcënime dhe t'i eliminojnë ato para se të shkaktojnë dëm në kompani.
Siç e tregon emri, Google Cloud SCC është një panel i unifikuar i kontrollit, në të cilin mund të integrohen raporte të ndryshme të sigurisë, mekanizma të numërimit të aseteve dhe sisteme të jashtme të sigurisë, dhe të menaxhohen nga një burim të vetëm, të centralizuar.
API interoperabil që ofrohet nga Google Cloud SCC lehtëson integrimin e ngjarjeve në fushën e sigurisë që vijnë nga burime të ndryshme, si Sysdig Secure (siguria e kontejnerëve për aplikacione cloud-native) ose Falco (sistem sigurie runtime Open Source).
Layered Insight (Qualys)
- Faqja:
- Licenca: komerciale
Layered Insight (tani pjesë e Qualys Inc) është ndërtuar mbi konceptin e "sigurisë së integruar". Pasi skanon origjinalin për vulnerabilitete duke përdorur metoda të analizës statistikore dhe duke kryer verifikime sipas CVE, Layered Insight e zëvendëson atë me një imazh të instrumentuar që përfshin një agjent në formën e një binar.
Ky agjent përmban teste sigurie në runtime për të analizuar trafikun rrjetor të kontejnerit, flukset I/O dhe aktivitetin e aplikacionit. Përveç kësaj, ai mund të kryejë verifikime të tjera sigurie, të caktuara nga administratori i infrastrukturës ose ekipet DevOps.
NeuVector
- Faqja:
- Licenca: komerciale
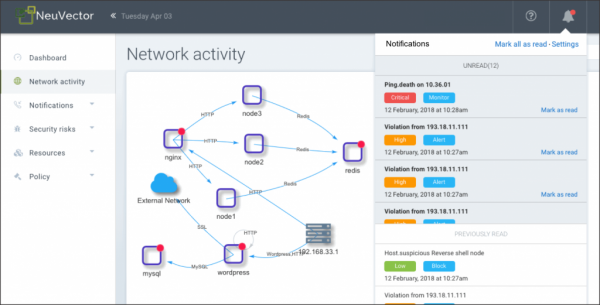
NeuVector kryen një kontroll sigurie të kontejnerëve dhe ofron mbrojtje në runtime duke analizuar aktivitetin rrjetor dhe sjelljen e aplikacionit, duke krijuar një profil të veçantë sigurie për secilin kontejner. Ai gjithashtu mund të bllokojë kërcënimet vetë, duke izoluara aktivitetin e dyshuar përmes ndryshimit të rregullave të firewall-it lokal.
Integrimi rrjetor i NeuVector, i njohur si Security Mesh, është në gjendje të kryejë analizë të thellë të paketave dhe filtrimin në nivelin e 7-të për të gjitha lidhjet rrjetore në service mesh.
StackRox
- Faqja:
- Licenca: komerciale
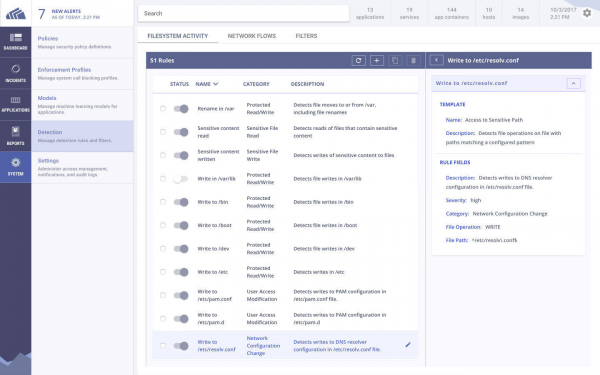
Platforma për sigurinë e kontejnerëve StackRox përpiqet të mbulojë të gjithë ciklin e jetës së aplikacioneve Kubernetes në klaster. Siç është rasti me platforma të tjera komerciale në këtë listë, StackRox gjeneron një profil runtime mbi bazën e sjelljes së vëzhguar të kontejnerit dhe automatikisht jep alarmin për çdo devijim.
Për më tepër, StackRox analizon konfigurimet e Kubernetes, duke përdorur CIS Kubernetes dhe kode të tjera për të vlerësuar përputhshmërinë e kontejnerëve.
Sysdig Secure
- Faqja:
- Licenca: komerciale
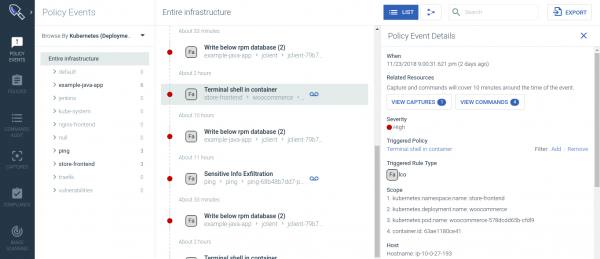
Sysdig Secure mbron aplikacionet gjatë të gjithë ciklit të jetës së kontejnerëve dhe Kubernetes. Ai e kontejnerëve, ofron në baza të të dhënave të mësimit të makinerisë, kryen ekspertizë kriminale për të identifikuar vulnerabilitetet, bllokon kërcënimet, monitoron dhe kryen auditimin e aktivitetit në mikroshërbime.
Sysdig Secure integrohet me mjetet CI/CD, si Jenkins, dhe kontrollon imazhet e ngarkuara nga regjistrat Docker, duke parandaluar shfaqjen e imazheve të rrezikshme në production. Ai gjithashtu ofron një siguri të plotë në runtime, duke përfshirë:
- profilizimin në runtime në baza të mësimit dhe zbulimin e anomali;
- politikat e runtime, të bazuara në ngjarjet sistemike, API K8s-audit, projekte të përbashkëta të komunitetit (FIM — monitorimi i integritetit të skedarëve; kriptoshkëmbimi) dhe framework-u ;
- reagimi dhe zgjidhja e incidenteve.
Tenable Container Security
- Faqja:
- Licenca: komerciale
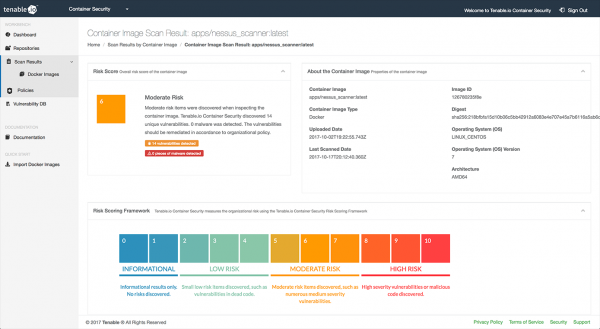
Para se të shfaqeshin konteinerët, Tenable ishte gjerësisht e njohur në industri si kompania që zhvilloi Nessus — një mjet popullor për gjetjen e dobësi dhe auditin e sigurisë.
Tenable Container Security kombinon eksperiencën e kompanisë në fushën e sigurisë kompjuterike për të integruar pipeline-t CI/CD me bazat e dobësive, paketat e specializuara për zbulimin e malware dhe rekomandimet për adresimin e kërcënimeve të sigurisë.
Twistlock (Palo Alto Networks)
- Faqja:
- Licenca: komerciale
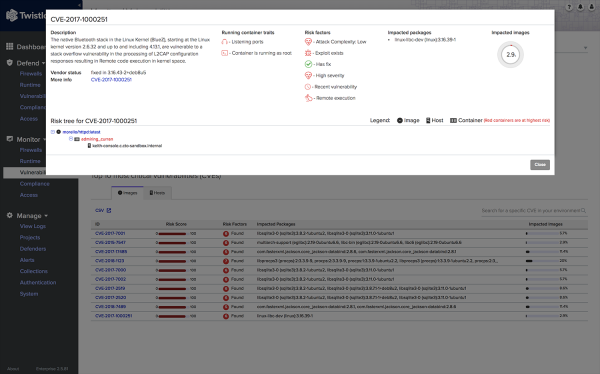
Twistlock e promovon veten si një platformë të orientuar ndaj shërbimeve cloud dhe konteinerëve. Twistlock mbështet ofrues të ndryshëm të cloud-it (AWS, Azure, GCP), orkestratorët e konteinerëve (Kubernetes, Mesosphere, OpenShift, Docker), mjediset pa server dhe framework-et mesh dhe mjetet CI/CD.
Përveç metodave të zakonshme të sigurimit të nivelit korporativ, si integrimi në pipeline-t CI/CD ose skanimi i imazheve, Twistlock përdor mësimin e makinerive për të gjeneruar modele të sjelljes dhe rregulla rrjeti që marrin parasysh karakteristikat e konteinerëve.
Disa kohë më parë, Twistlock u ble nga kompania Palo Alto Networks, e cila zotëron projektet Evident.io dhe RedLock. Nuk dihet ende se si këto tri platforma do të integrohen në nga Palo Alto.
Ndihmoni në krijimin e një katalogu më të mirë të mjeteve për sigurimin e Kubernetes!
Ne jemi të përkushtuar ta bëjmë këtë katalog sa më të plotë, dhe për këtë na nevojitet ndihma juaj! Na kontaktoni (), nëse keni në mendje ndonjë mjet të shkëlqyer që meriton të përfshihet në këtë listë, ose keni gjetur ndonjë gabim/ informacion të vjetëruar.
Gjithashtu mund të abonoheni në me lajmet e ekosistemit cloud-native dhe tregimet për projekte interesante nga bota e sigurisë Kubernetes.
P.S. nga përkthyesi
Lexoni gjithashtu në blogun tonë:
- «»;
- «»;
- «»;
- «»;
- «».
Burimi: habr.com
