

Vazhdhojmë me ciklin tonë të artikujve mbi NGFW për biznesin e vogël, duke kujtuar se po shqyrtojmë serinë e re të modeleve 1500. Në e ciklit përmenda një nga opsionet më të dobishme kur blehet një pajisje SMB — sigurimi i porteve me licencat e integruara të Mobile Access (nga 100 deri në 200 përdorues në varësi të modelit). Në këtë artikull do të shqyrtojmë konfigurimin e VPN për portat e serisë 1500, që vijnë me Gaia 80.20 Embedded të instaluar paraprakisht. Ja një përmbledhje:
- Mundësitë e VPN për SMB.
- Organizimi i Access-it të Largët për një zyrë të vogël.
- Klientët e disponueshëm për lidhje.
1. Mundësitë e VPN për SMB
Për të përgatitur materialin e sotëm, u përdor brenda dokumentacionit zyrtar i versionit R80.20.05 (në momentin e publikimit të artikullit — aktual). Sipas kësaj, në pjesën e VPN në Gaia 80.20 Embedded ka mbështetje për:
- Site-To-Site. Krijimi i VPN-tunelëve mes zyrave tuaja, ku përdoruesit do të mund të punojnë si në një "rrjet lokal".

- Access i Largët. Lidhja e largët me burimet e zyrës suaj përmes pajisjeve të përdoruesve (PC, telefona mobil etj.). Së bashku me këtë, ekziston SSL Network Extender, i cili lejon publikimin e aplikacioneve të veçanta dhe ekzekutimin e tyre përmes Java Applet, duke u lidhur përmes SSL. Vërejtje: mos e ngatërroni me Mobile Access Portal (mbështetje në Gaia Embedded nuk është e disponueshme).

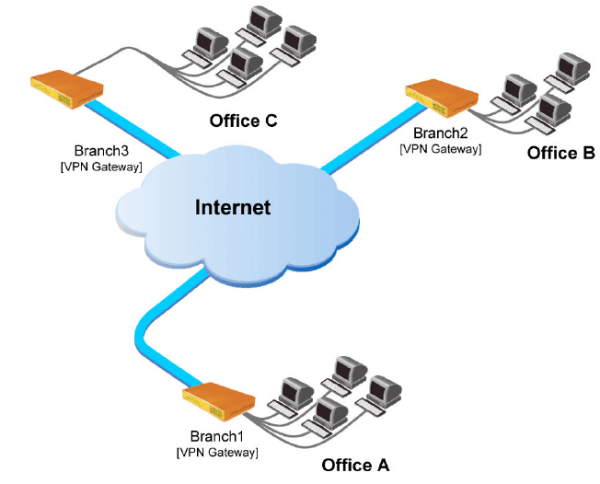
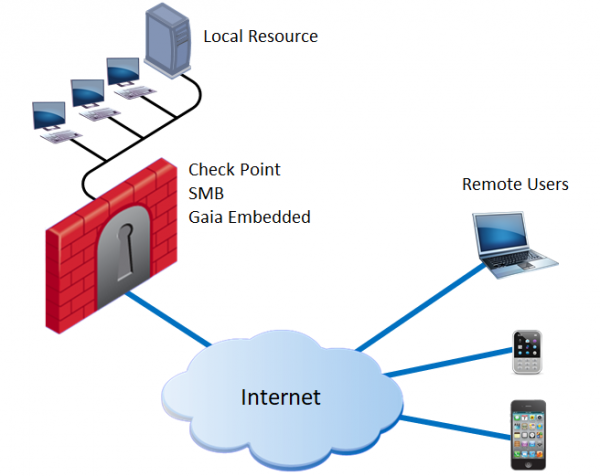
Shtesë Theksoj shumë kursin autorit TS Solution — ai zbardh teknologjitë e Check Point në lidhje me VPN-në, trajton çështje licencimi dhe përmban udhëzime shumë të detajuara për konfigurimin.
2. Access i Largët për një zyrë të vogël
Ne do të fillojmë organizimin e lidhjes së largët me zyrën tuaj:
- Për të lejuar përdoruesit të krijojnë një VPN-tunel me portën, ju nevojitet një adresë IP publike. Nëse keni përfunduar konfigurimin fillestar ( nga cikli), atëherë zakonisht — External Link tashmë është aktiv. Informacionin mund ta merrni duke e vizituar Gaia Portal: Device → Network → Internet

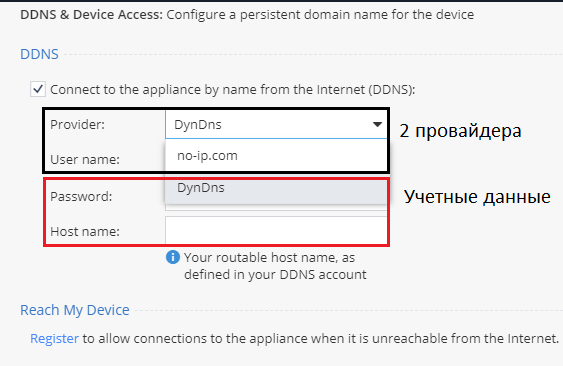
Në rastin kur kompania juaj përdor një adresë IP publike dinamike, mund të vendosni Dynamic DNS. Shkoni në Pajisja → DDNS & Device Access

Aktualisht ka mbështetje nga dy ofrues: DynDns dhe no-ip.com. Për ta aktivizuar opsionin, duhet të vendosni të dhënat tuaja të identifikimit (emri i përdoruesit, fjalëkalimi).
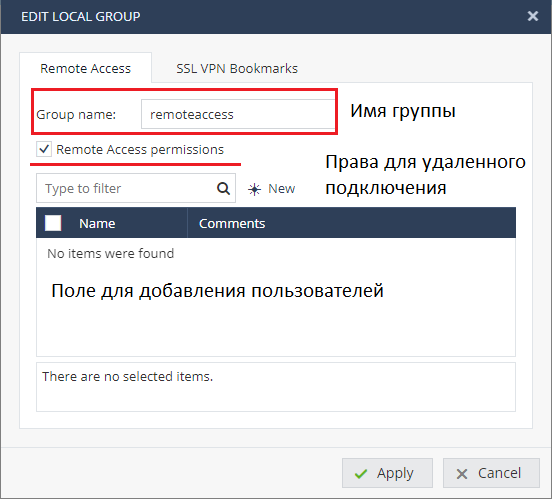
- Tani do të krijojmë një llogari përdoruesi, e cila do të jetë e dobishme për testimin e konfigurimeve: VPN → Remote Access → Remote Access Users

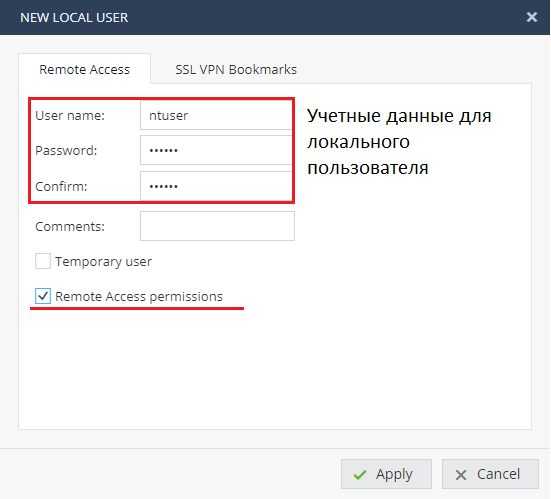
Në grupin (për shembull: remoteaccess) do të krijojmë një përdorues, duke ndjekur udhëzimet në ekran. Konfigurimi i llogarisë është standard, caktoni emrin e përdoruesit dhe fjalëkalimin, më tej aktivizoni opsionin e lejeve për Qasje të Largët.

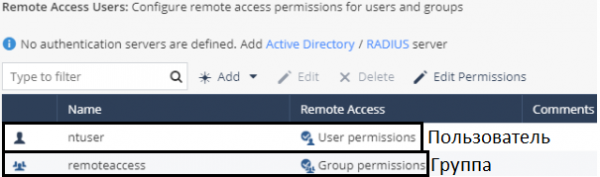
Nëse keni aplikuar me sukses konfigurimet, duhet të shfaqen dy objekte: përdorues lokal, grup lokal i përdoruesve.

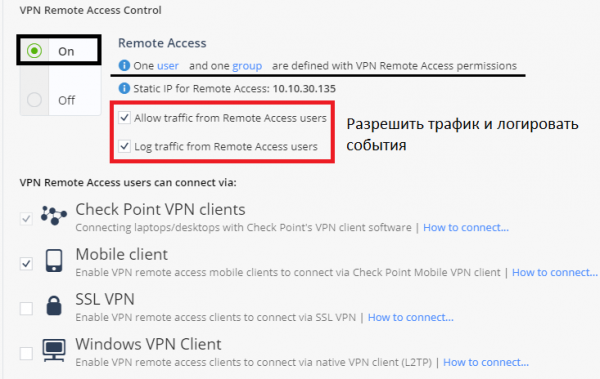
- Hapi tjetër është të kaloni te VPN → Qasje e Largët → Kontrolli i Bladit. Sigurohuni që bladi juaj të jetë aktivizuar dhe trafiku nga përdoruesit e largët të lejohet.

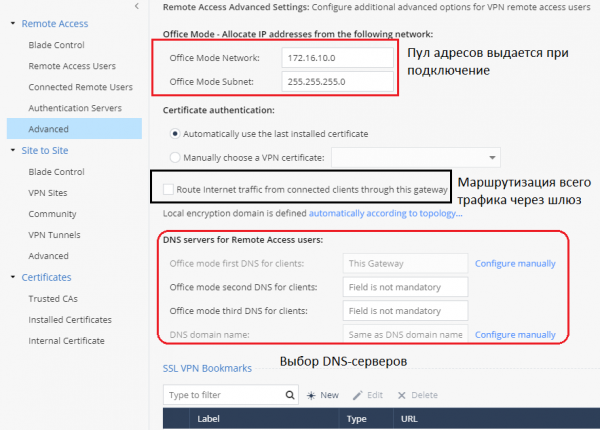
- *Më sipër është paraqitur minimumi i hapave për të konfiguruar Qasjen e Largët. Por përpara se të testojmë lidhjen, le të shqyrtojmë konfigurimet shtesë, duke kaluar në skedën VPN → Qasje e Largët → Avancuar

Duke u bazuar në konfigurimet aktuale, ne shohim se përdoruesit e largët, kur lidhen, do të marrin një adresë IP nga rrjeti 172.16.11.0/24, për shkak të opsionit të Modalitetit të Zyrës. Kjo është mjaft e mjaftueshme për të përdorur 200 licenca konkurruese (të dhëna për 1590 NGFW të Check Point).
Opcioni «Rrjetat trafikun e Internetit nga klientët e lidhur përmes këtij gateway» është fakultative dhe përgjigjet për rrjetimin e të gjithë trafikut nga përdoruesi i largët nëpër këtë gateway (përfshirë edhe lidhjet në Internet). Kjo lejon inspektimin e trafik të përdoruesit dhe mbrojtjen e stacionit të tij të punës nga kërcënime dhe malware të ndryshme.
- *Puna me politikat e qasjes për Qasjen e Largët
Pas konfigurimit të Qasjes së Largët, është krijuar një rregull automatik qasjeje në nivelin e Firewall, për ta parë atë, ne duhet të kalojmë në skedën: Politika e Qasjes → Firewall → Politika

Në këtë rast, përdoruesit e largët, që bëjnë pjesë në grupin e krijuar më parë, do të mund të kenë akses në të gjitha burimet e brendshme të kompanisë, vërej se rregulli ndodhet në seksionin e zakonshëm “Trafiku në ardhje, të brendshëm dhe VPN”. Për të lejuar trafikun e përdoruesve VPN në Internet, do të nevojitet të krijoni një rregull të veçantë në seksionin e zakonshëm “Aksesi në Internet në dalje”.
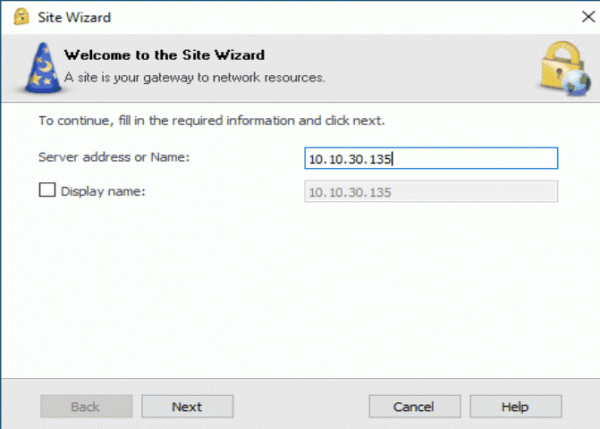
Në fund, na mbetet të sigurohemi që përdoruesi mund të krijojë me sukses një tunel VPN deri në gateway-ngfj atëherë dhe të ketë akses në burimet e brendshme të kompanisë. Për këtë duhet të instaloni klientin VPN në hostin që po testohet, për ndihmesë është bashkangjitur për shkarkim. Pas instalimit, do të duhet të kryeni procedurën standarde për të shtuar një site të re (duhet të jepni IP-në publike të gateway tuaj). Për lehtësi, procesi është paraqitur në formë GIF.

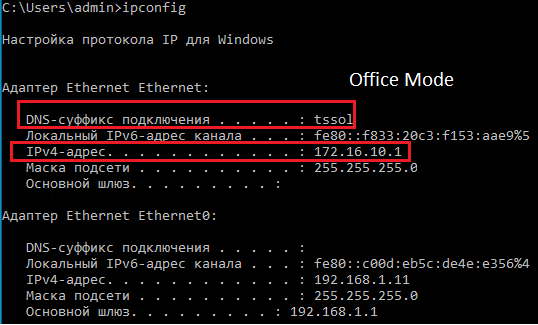
Kada lidhja është vendosur, le të shqyrtojmë adresën IP të marrë në masinë pritëse me ndihmën e komandës në CMD: ipconfig
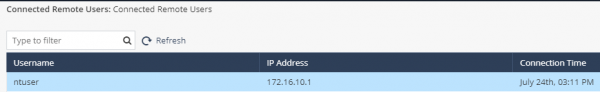
Kërkuam që adaptori virtual i rrjetit ka marrë një adresë IP nga Mënyra Office e NGFW tonë, paketat dërgohen me sukses. Për të përfunduar, mund të kalojmë në Gaia Portal: VPN → Aksesi i Largët → Përdoruesit e Lidhur në Larg

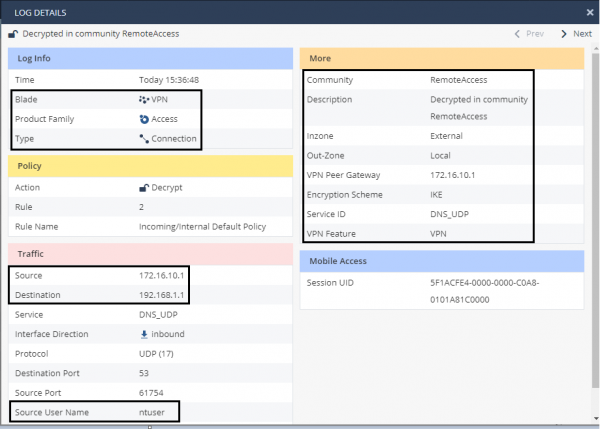
Përdoruesi “ntuser” shfaqet si i lidhur, le të kontrollojmë regjistrimin e ngjarjeve, duke kaluar në Logs & Monitoring → Regjistrat e Sigurisë
Regjistrimi i lidhjes po ndodh, si burim shfaqet adresa IP: 172.16.10.1 — kjo është adresa e marrë nga përdoruesi ynë përmes mënyrës Office.
3. Klientët e mbështetur për Aksesi të Largët
Pasi kemi shqyrtuar procedurën e konfigurimit të lidhjes së largët në zyrën tuaj, me ndihmën e NGFW Check Point nga familja SMB, do të doja të flisja për mbështetje për klientët për pajisje të ndryshme:
- Klienti Mobil ( / )
- Klienti L2TP Native (Check Point pretendon se mbështet aplikacionin native për VPN nga Microsoft).
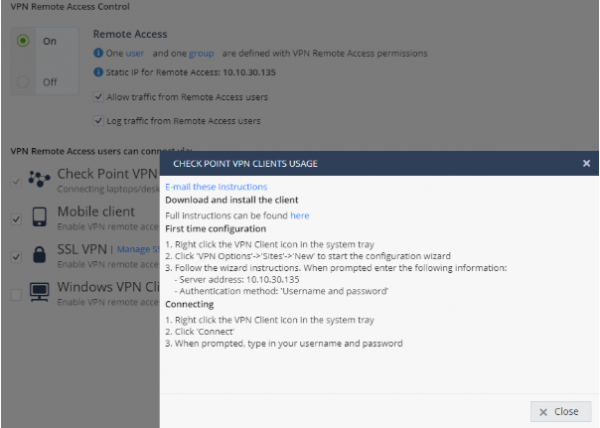
DDiversiteti i sistemeve operative dhe pajisjeve të mbështetura do t'ju lejojë të përdorni licencën tuaj, e cila vjen me NGFW në mënyrë të plotë. Për të konfiguruar një pajisje të veçantë, ka një opsion të rehatshëm “Si të lidheni”

Në të, hapat formohen automatikisht, sipas konfigurimeve tuaja, që do të lejojë administratorët të instalojnë pa probleme klientë të rinj.
Përfundimi: Duke përmbledhur këtë artikull, shqyrtuam mundësitë e VPN për NGFW Check Point nga familja SMB. Më pas përshkruam hapat për konfigurimin e Aksesit të Largët, në rastin e lidhjes së përdoruesve në zyrë, pas studimit të mjeteve të monitorimit. Në përfundim, folëm për klientët e disponueshëm dhe opsionet e lidhjes gjatë Aksesit të Largët. Kështu, zyra juaj filiale mund të sigurojë vazhdimësinë dhe sigurinë e punës së punonjësve tuaj me ndihmën e teknologjive VPN, pavarësisht nga kërcënime dhe faktorë të ndryshëm të jashtëm.
. Ndiqni përditësimet (, , , , ).

Burimi: habr.com
