

Përshëndetje! Mirë se vini në leksionin e pestë të kursit . Në ne kemi analizuar punën e politikave të sigurimeve. Tani ka ardhur koha të lirohen përdoruesit lokalë në Internet. Për këtë, në këtë leksion do të shqyrtojmë funksionimin e mekanizmit NAT.
Përveç lirimit të përdoruesve në Internet, ne gjithashtu do të shqyrtojmë metodën e publikimit të shërbimeve të brendshme. Nën këtë kategori do të paraqitet një teori e shkurtër nga videoja, si dhe video leksioni vetë.
Teknologjia NAT (Translatione e Adresave të Rrjetit) paraqet një mekanizëm të transformimit të adresave IP të paketave rrjetike. Në terma të Fortinet NAT ndahet në dy lloje: Source NAT dhe Destination NAT.
Emrat flasin vetë për veten — kur përdoret Source NAT, adresa e burimit ndryshohet, kur përdoret Destination NAT — adresa e destinacionit.
Përveç kësaj, ka disa mundësi për konfigurimin e NAT-it — Firewall Policy NAT dhe Central NAT.
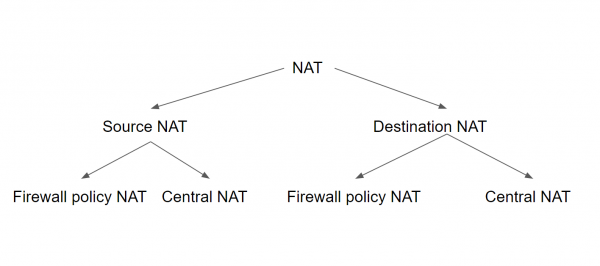
Kur përdoret varianti i parë, Source dhe Destination NAT duhet të konfigurohen për secilën politikë sigurie. Në një rast të tillë, Source NAT përdor ose adresën IP të interfaces së daljes, ose një IP Pool të parakonfiguruar. Destination NAT përdor një objekt të parakonfiguruar (në këtë rast VIP — IP Virtual) si adresë destinacioni.
Kur përdoret Central NAT, konfigurimi i Source dhe Destination NAT bëhet menjëherë për të gjithë pajisjen (apo domenin virtual). Në këtë rast, parametrat NAT përdoren për të gjitha politikat, në varësi të rregullave të Source NAT dhe Destination NAT.
Rregullat e Source NAT konfigurohen në politikën qendrore të Source NAT. Destination NAT konfigurohet nga menuja DNAT duke përdorur adresat IP.
Në këtë leksion ne do të shqyrtojmë vetëm Firewall Policy NAT — siç tregon praktika, ky variant i konfigurimit haset shumë më shpesh se Central NAT.
Siç e kam përmendur, kur konfigurohet Firewall Policy Source NAT ka dy mundësi për konfigurim: zëvendësimi i adresës IP me adresën e interfaces së daljes, ose me adresën IP nga një pool të parakonfiguruar. Kjo duket më pak siç është treguar në figurën më poshtë. Më pas do të flas shkurt për mundësitë e pool-eve, por në praktikë ne do të shqyrtojmë vetëm variantin me adresën e interfaces së daljes — në modelin tonë, pool-et e adresave IP nuk na nevojiten.
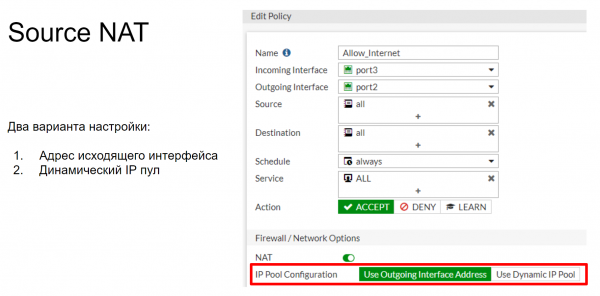
Pool-i i IP-së përcakton një ose disa adresa IP që do të përdoren si adresa e burimit gjatë seancës. Këto adresa IP do të përdoren në vend të adresës IP të interfaces së daljes FortiGate.
Ekzistojnë 4 lloje IP shfrytëzuesish që mund të konfigurohen në FortiGate:
- Shtesë
- Një për një
- Përllogaria e Portit të Fiksuar
- Shpërndarja e portit
Shtesë është shfrytëzuesi kryesor IP. Në të, adresat IP transformohen sipas skemës shumë në një ose shumë në disa. Përdoret gjithashtu përllogaria e porteve. Le të shqyrtojmë skemën e paraqitur në imazhin më poshtë. Ne kemi një paketë me disa fusha Source dhe Destination. Kur ajo bie nën politikën e firewall-it që lejon kësaj pakete qasje në rrjetin e jashtëm, i aplikohet një rregull NAT. Rezultati është se në këtë paketë fusha Source zëvendësohet me një nga adresat IP që janë të shënuara në shfrytëzuesin IP.
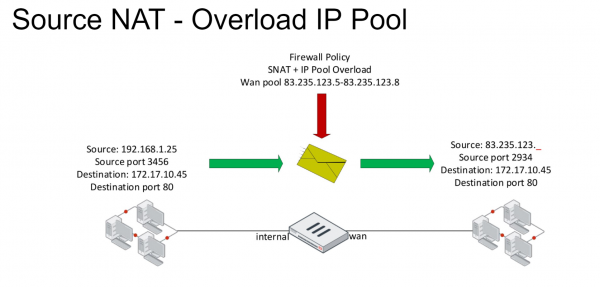
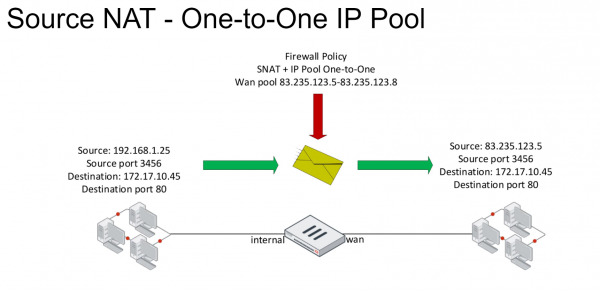
Në shfrytëzuesin e tipit Një për Një gjithashtu përcaktohet një numër i madh adresash IP të jashtme. Kur një paketë bie nën politikën e firewall-it me rregullin NAT të aktivizuar, adresa IP në fushën Source ndryshohet në një nga adresat që i përkasin këtij shfrytëzuesi. Zëvendësimi ndodh sipas rregullit "i pari që erdhi, i pari që shërbehet". Për ta bërë më të qartë, le të shikojmë një shembull.
Një kompjuter nga rrjeti lokal me adresën IP 192.168.1.25 dërgon një paketë në rrjetin e jashtëm. Ajo bie nën rregullin e NAT-it dhe fusha Source ndryshohet në adresën IP të parë nga shfrytëzuesi, në rastin tonë kjo është 83.235.123.5. Duhet theksuar se me këtë shfrytëzues IP nuk përdoret përllogaria e porteve. Nëse më pas kompjuteri tjetër nga e njëjta rrjet lokal, me adresën, hipotetikisht, 192.168.1.35 dërgon një paketë në rrjetin e jashtëm dhe gjithashtu bie nën këtë rregull NAT, adresa IP në fushën Source të kësaj pakete do të ndryshohet në 83.235.123.6. Nëse nuk ka më adresa në shfrytëzues, lidhjet e mëtejshme do të refuzohen. Pra, në këtë rast, nën rregullin tonë NAT mund të bjerë njëkohësisht 4 kompjuterë.
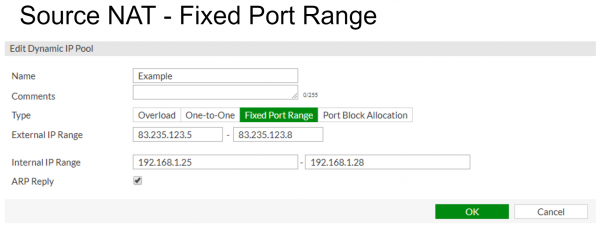
Përllogaria e Portit të Fiksuar lidh midis grupeve të brendshme dhe atyre të jashtme të adresave IP. Përdorimi i përllogarisë së portëve gjithashtu është i mbyllur. Kjo lejon që të lidhet fiksisht fillimi ose fundi i grupit të adresave IP të brendshme me fillimin ose fundin e grupit të adresave IP të jashtme. Në shembullin e dhënë më poshtë, grupi i brendshëm i adresave 192.168.1.25 – 192.168.1.28 përputhet me grupin e jashtëm të adresave 83.235.123.5 – 83.235.125.8.
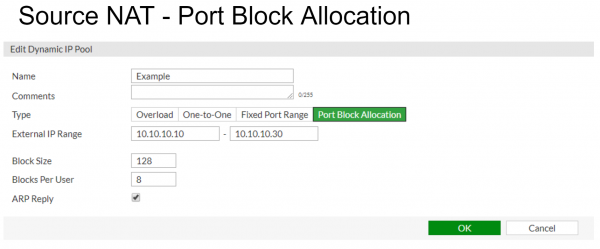
Shpërndarja e Bllokut të Portit — ky shfrytëzues IP përdoret për të ndarë një bllok portesh për përdoruesit e shfrytëzuesit IP. Përveç shfrytëzuesit IP, këtu gjithashtu duhet të përmenden dy parametra — madhësia e bllokut dhe numri i blloqeve që ndahen për secilin përdorues.
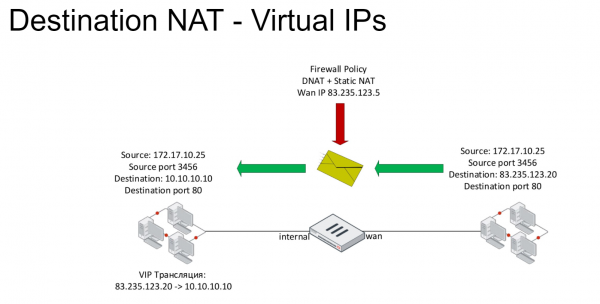
Tani do të shqyrtojmë teknologjinë Destination NAT. Ajo bazohet në adresat virtuale IP (VIP). Për paketat që bien nën rregullat e Destination NAT, adresa IP në fushën Destination ndryshon: zakonisht, adresa publike e internetit ndryshon në një adresë private të serverit. Adresat virtuale IP përdoren në politikat e firewall-it si fushë Destination.
Tipi standard i adresave virtuale IP është Static NAT. Kjo është një përputhje e adresave të jashtme dhe atyre të brendshme një me një.
Në vend të Static NAT, adresat virtuale mund të kufizohen në kalimin përmes porteve specifike. Për shembull, lidhjet me adresën e jashtme në portin 8080 të asociohen me lidhjet me adresën IP të brendshme në portin 80.
Në shembullin e mëposhtëm, kompjuteri me adresën 172.17.10.25 përpiqet të aksesojë adresën 83.235.123.20 në portin 80. Ky lidhje bie nën rregullin DNAT, prandaj adresa e destinacionit ndryshon në 10.10.10.10.
Në video diskutohet teoria, si dhe janë dhënë shembuj praktikë të konfigurimit të Source dhe Destination NAT.
Në leksionet e ardhshme do të kalojmë në sigurimin e përdoruesve në hapësirat e internetit. Konkretisht, në leksionin e ardhshëm do të shqyrtohet funksionaliteti i filtrimit të uebit dhe kontrollit të aplikacioneve. Për të mos e humbur atë, ndiqni përditësimet në kanalet e mëposhtme:
Burimi: habr.com
