

Në rast se merret çdo vendim strategjik të rëndësishëm për kompaninë, punonjësit kalojnë përmes një mekanizmi bazik mbrojtës, i njohur mirë si 5 fazat e reagimit ndaj ndryshimeve (autori E. Kübler-Ross). Një psikolog i shquar njëherë përshkroi reagimet emocionale, duke veçuar 5 fazat kyçe të reagimit emocional: moho, zemërim, negocim, depresion dhe, në fund, pranimi. Ne kemi përgatitur një cikël artikujsh të dedikuar sertifikimit sipas ISO 27001, ku do të shqyrtojmë secilën nga fazat. Sot do t'ju tregojmë për të parën - moho.
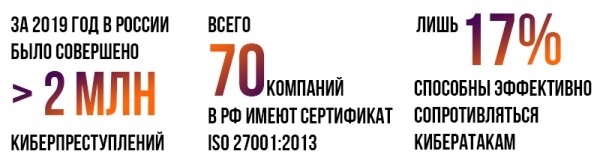
Marrja e sertifikatës ISO 27001 "për në formë" është një kënaqësi mjaft e dyshimtë, pasi kërkon përgatitje të gjatë dhe të shtrenjtë. Për më tepër, siç tregon , ky standard është tepër i papopullarizuar në territorin e RF-së: deri më sot, vetëm 70 kompani kanë kaluar sertifikimin për njëfaqësimin. Ndërkohë, jashtë vendit, ky është një nga standardet më të kërkuara, që përmbush nevojat në rritje të biznesit në fushën e sigurisë së informacionit.
Kompania jonë ofron një gamë të plotë shërbimesh për outsourcimin e funksioneve kontabël: kontabilitet dhe tatim, llogaritja e pagave dhe administrimi i burimeve njerëzore. Ne zëmë një nga pozitat udhëheqëse në treg, veçanërisht sepse kompanitë e huaja me degë në territorin e Rusisë na besojnë informacionin e tyre të ndjeshëm. Kjo përfshin jo vetëm proceset financiare të klientëve tanë, por edhe të dhënat personale me të cilat punojmë çdo ditë. Në këtë kuadër, çështja e sigurisë së informacionit është një nga prioritetet tona.
Shumë shpesh, të gjitha proceset e biznesit të degëve ruse kontrollohen dhe deklarohen nga zyra qendrore e kompanive të huaja, për pasojë ato duhet të përmbushin standardet e brendshme të grupit. Kohët e fundit, disa nga klientët tanë kryesorë kanë filluar të rishikojnë politikat e sigurisë së tyre në drejtim të forcimit të tyre. Sigurisht, kjo lidhet me trendet globale për rritjen e numrit të sulmeve kibernetike dhe humbjeve që lidhen me incidentet e shkeljes së sigurisë së informacionit. Nëse është e nevojshme të implementohen masa mbrojtëse, politika dhe procedura për të rritur sigurinë informacionit të kompanisë, mund të kalojmë edhe pa akreditimin ISO/IEC 27001, kështu që do të kursejmë shumë para, kohë dhe nerva.
Sot në tenderët e klientëve të huaj kanë filluar të shfaqen kërkesat për sigurinë ekzistuese të informacionit në kompani. Disa, për të thjeshtuar verifikimin dhe uniformizuar qasjen e tyre, e vendosin si kriter të detyrueshëm të vlerësimit – ekzistencën e akreditimit ISO/IEC 27001.
Ishim kështu: një nga klientët tanë të rëndësishëm ndërkombëtarë, të akredituar sipas këtij standardi, me sa duket, ka forcuar ndjeshëm ekipin e tij global të sigurisë së informacionit. Si e morëm vesh këtë? Ata vendosin të kryejnë një auditim të sistemit tonë të menaxhimit të sigurisë së informacionit, pasi ne u ofrojmë shërbime kontabël dhe administrim të punonjësve – dhe, për rrjedhojë, mbrojtja e sistemeve tona të informacionit është kritikisht e rëndësishme për ta. Auditimi i mëparshëm kishte ndodhur 3 vjet më parë – atëherë gjithçka kaloi mjaft pa dhimbje.
Në këtë rast, një ekip i bashkuar indianësh na u sul, duke zbuluar me mjeshtëri disa dhjetëra disavantazhe në sistemin tonë të menaxhimit të sigurisë. Procesi i auditimit dukej si rrota e Samsarës – dukej se ata nuk kishin asnjë qëllim për të arritur një pikë përfundimtare gjatë verifikimit. Ishte një rresht i pafund pyetjesh, vërejtjesh, komentesh dhe provash të realitetit të tyre, konferencash telefonike dhe bisedash filozofike të zgjatura në përpjekje për të njohur theksin e ekipit të sigurisë IT të klientit. Për më tepër, auditimi vazhdon me intensitet të ndryshëm edhe sot – me kalimin e kohës, ne tashmë e kemi pranuar këtë. Kështu, nevoja për sertifikimin ishte bërë e domosdoshme vetvetiu.
A do të mjaftoheshim me ISO 9001?
Të gjithë ata që janë më se pak të njohur me çështjen e sertifikimit për çdo standard ISO kuptojnë se baza për secilin prej tyre është certifikata ISO 9001 "Sistemi i menaxhimit të cilësisë". Ky është ndoshta certifikata më e njohur aktualisht nga gjithë linja e standardeve ISO. Ne nuk e kishim atë – dhe vendosëm që ta lëmë kështu. Kjo kishte disa shkak,
- efikasiteti ekonomik i dyshimtë të mbajtjes së kësaj certifikate për kompaninë;
- proceset tona të brendshme, në shumicë, ishin tashmë të afërme me këtë standard;
- për të marrë këtë certifikatë do të duheshin kohë dhe para të tjera.
Prandaj, vendosëm të implementojmë menjëherë ISO 27001, pa filluar me më "të lehtën" 9001.
Ndoshta nuk duhet pasur parasysh?
Duke u bërë më tutje, u kthyem disa herë tek pyetja nëse është e arsyeshme të merret. Filluam ta studiojmë çështjen nga të gjitha anët, pasi nuk kishim aspak ndihmës expertise. Dhe ja, keqkuptimet që na bënë të mendojmë edhe një herë për këtë çështje.
Keqkuptimi nr. 1.
Shpresonim se standardi do të na ofronte një listë të detajuar kontrolle, një listë politikash dhe dokumentesh të tjera statutore. Në realitet, rezultoi se ISO/IEC 27001 është një grup kërkesash për sistemin e menaxhimit të sigurisë së informacionit dhe procesin e ndërtimit të tij. Duke u bazuar në to, duhej të vendosnim vetë se çfarë të shkruanim / implementonim në kompaninë tonë për të përmbushur kërkesat e standardit.
Keqkuptimi nr. 2.
Ne kemi besuar sinqerisht se do të na mjaftonte të studiojmë një dokument dhe ta zbatojmë atë në një kohë relativisht të shkurtër vetë. Në realitet, duke lexuar dokumentin, e kuptuam se sa shumë standarde të tjera "lidhen" me standardin tonë dhe me sa standarde duhet të njihemi (të paktën në sipërfaqe). "Një qershi mbi tortë" ishte mungesa e teksteve të përshtatshme të standardeve në qarkullim të lirë - ato duhej të bliheshin në faqen zyrtare të ISO.
Keqkuptimi Nr. 3.
Ishim të sigurt se do të gjenim gjithçka të nevojshme për përgatitjen për certifikimin në burime të hapura. Në internet kishte mjaft materiale për ISO 27001, por kishte shumë pak konkretësi. Praktikisht mungonin udhëzimet e kuptueshme hap pas hapi për përgatitjen për certifikimin, si dhe rastet reale të kompanive që e kanë aplikuar këtë standard.
Keqkuptimi Nr. 4.
Ne do të shkruajmë politika, por ato nuk do të funksionojnë! Sinqerisht, në kompaninë tonë tashmë ka shumë rregulla, askush nuk do të respektojë 3 dhjetë politika të reja. Në realitet, për fat të mirë, punonjësit tanë e morën me përgjegjësi detyrën për të mësuar rregullat e reja dhe kaluan me sukses provimin për njohuritë e dokumenteve të sistemit të menaxhimit të sigurisë së informacionit.
Keqkuptimi Nr. 5.
Në atë kohë ne nuk mundëm të vlerësonim qartë se çfarë dobie do të merrnim nga kostot tona të punës. Atëherë, numri i kërkesave për këtë certifikatë nuk ishte shumë i madh, dhe klienti ynë kryesor dhe më kërkues doli shumë më herët se certifikimi. Përvoja tregonte se ne po e menaxhonim edhe pa standardin.
Në një moment, ne e kuptuam se po mbyllnim në një rend të çrregullt të gjitha çarjet që shfaqeshin për shkak të kërkesave të klientit. Çdo herë shpiknim ndonjë politikë ose zgjidhje të re. Dhe më në fund arritëm të kuptojmë se do të ishte shumë më e lehtë të sistematizohej procesi, e cila më vonë madje do të na kursejë një sasi të madhe të kostove të punës. Standardi u thirr për të lehtësuar këtë detyrë.
Tani, pas dy viteve, ne shohim një tendencë të rritjes së numrit të kërkesave dhe interesit për këtë çështje nga klientët më të mëdhenj ndërkombëtarë.
Vendimi përfundimtar.
Në përfundim, dëshirojmë të theksojmë se liderët e industrisë sonë kanë marrë certifikatën ISO/IEC 27001, e cila ka bërë që të gjithë ofruesit e mëdhenj (përfshirë edhe ne) të mendojnë për këtë çështje. Saktësisht, një rresht i bukur në materialet tona marketingu – në faqe, në rrjetet sociale, në broshurat reklamuese etj. – mund të konsiderohet si një bonus të këndshëm, por a ja vlen të harxhohen kaq shumë burime për të? Ne e kemi përcaktuar se për ne kjo është më shumë se thjesht një rresht i bukur, dhe u angazhuam në këtë projekt.
Burimi: habr.com
