

Përshëndetje! Mirësevini në mësimin e gjashtë të kursit . Në ne kemi mësuar bazat e punës me teknologjinë NAT në , si edhe kemi shkëputur përdoruesin tonë testues në Internet. Tani është koha të kujdesemi për sigurinë e përdoruesit në hapësirat e tij. Në këtë mësim do të shqyrtojmë profilet e mëposhtme të sigurisë: Filtrimi i Uebit, Kontrolli i Aplikacioneve, si dhe inspektimi i HTTPS.
Për të filluar njohjen me profilet e sigurisë, na nevojitet të kuptojmë gjithashtu një gjë tjetër — mënyrat e inspektimit.
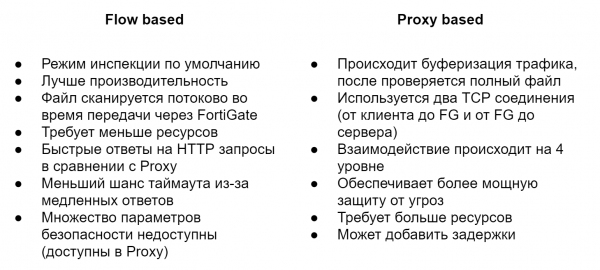
Në mënyrë default përdoret mënyra Flow Based. Ajo kontrollon skedarët kur kalojnë përmes FortiGate pa buferizim. Sapo paketa arrin, ajo trajtohet dhe kalon më tej, pa pritur që të marrë një skedar të plotë ose një faqe uebi. Kjo kërkon më pak burime dhe ofron një performancë më të lartë se mënyra Proxy, por në të njëjtën kohë nuk ofron të gjithë funksionalitetin e Sigurisë. Për shembull, sistemi i parandalimit të humbjes së të dhënave (DLP) mund të përdoret vetëm në mënyrën Proxy.
Mënyra Proxy punon ndryshe. Ajo krijon dy lidhje TCP, një midis klientit dhe FortiGate, dhe tjetra midis FortiGate dhe serverit. Kjo i lejon të buferizojë trafikun, pra të marrë një skedar të plotë ose një faqe uebi. Skenimi i skedarëve për kërcënime të ndryshme fillon vetëm pasi të ketë buferizuar të gjithë skedarin. Kjo lejon aplikimin e mundësive të tjera që nuk janë të disponueshme në mënyrën Flow Based. Siç e shihni, kjo mënyrë është si një kundërshtim i Flow Based — siguria këtu luan një rol kryesor, ndërsa performanca vjen në plan të dytë.
Shpesh pyetet — cila mënyrë është më e mirë? Por këtu nuk ka një recetë të zakonshme. Të gjitha gjithmonë janë individuale dhe varen nga nevojat dhe detyrat tuaja. Unë më vonë gjatë kursit do të mundohem të tregoj dallimet e profileve të sigurisë në mënyrat Flow dhe Proxy. Kjo do të ndihmojë në krahasimin e funksionalitetit dhe të vendosni se cila do t'ju përshtatet më mirë.
Tani kalojmë drejtpërdrejt në profilet e sigurisë dhe do të shqyrtojmë së pari Filtrimin e Uebit. Ai ndihmon në kontrollin ose ndjekjen e cilave faqe uebi vizitojnë përdoruesit. Mendoj se nuk është nevoja të thellohem në shpjegimin e nevojës për një të tillë profil në realitetet e tanishme. Më mirë ta kuptojmë se si funksionon.
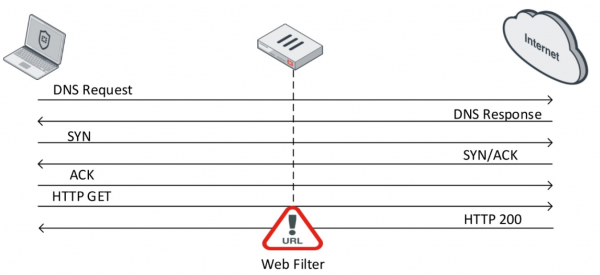
Pasi pas është vendosur lidhja TCP, përdoruesi kërkon përmbajtjen e një faqeje të caktuar në web me një kërkesë GET.
Nëse serveri i web-it përgjigjet pozitivisht, ai dërgon informacionin rreth faqes në internet si përgjigje. Këtu hyjnë në lojë filtrat e web-it. Ata kontrollojnë përmbajtjen e kësaj përgjigjeje. Gjatë kontrolleve, FortiGate dërgon një kërkesë në Rrjetin e Distribucionit FortiGuard (FDN) në kohë reale, për të përcaktuar kategorinë e kësaj faqeje. Pasi të përcaktohet kategoria e faqes në internet, filtri në varësi të konfigurimeve kryen një veprim të caktuar.
Në mënyrën Flow janë në dispozicion tre veprime:
- Allow — lejo aksesin në faqen në internet
- Block — ndalo aksesin në faqen në internet
- Monitor — lejo aksesin në faqen në internet dhe regjistroje këtë në loga
Në modin Proxy shtohen dy veprime të tjera:
- Warning — ofro një paralajmërim për përdoruesin se po përpiqet të vizitojë një burim të caktuar dhe jep mundësinë për të vazhduar ose për të u larguar nga faqja në internet
- Authenticate — kërko kredencialet e përdoruesit — kjo lejon aksesin e disa grupeve në kategori të ndaluara të faqeve në internet.
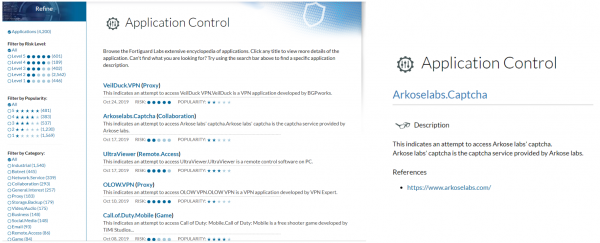
Në faqen tonë Mund të njihni të gjitha kategoritë dhe nënkategoritë e filtrit të web-it, si dhe të përcaktoni se në cilën kategori i përket një faqe specifike. Po ashtu, për përdoruesit e zgjidhjeve Fortinet, ky është një sit mjaft i dobishëm, rekomandoj ta shihni në kohën tuaj të lirë.
Për Kontrollin e Aplikacioneve mund të thuhet shumë pak. Nga titulli shihet se ai lejon të kontrollet funksionimin e aplikacioneve. Ai e bën këtë me ndihmën e modeleve të aplikacioneve të ndryshme, të njohura si nënshkruese. Sipas këtyre nënshkrimeve, ai mund të përcaktojë aplikacionin e caktuar dhe të aplikojë ndaj tij një veprim të caktuar:
- Allow — lejo
- Monitor — lejo dhe regjistroje këtë në loga
- Block — ndalo
- Quarantine — regjistro ngjarjen në loga dhe blloko adresën IP për një periudhë të caktuar
Të shihni nënshkrimet ekzistuese gjithashtu mund të bëhet në sitin .
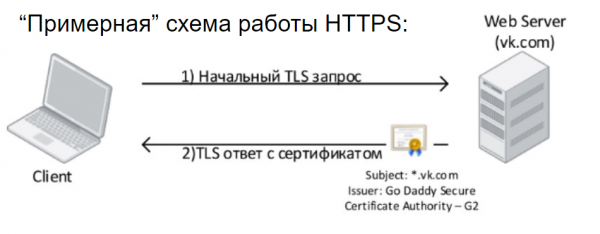
Tani le të shqyrtojmë mekanizmin e inspektimit HTTPS. Sipas statistikave përfundimtare të vitit 2018, pjesa e trafikut HTTPS kaloi 70%. Kjo do të thotë se, pa përdorimin e inspektimit HTTPS, ne do të jemi në gjendje të analizojmë vetëm rreth 30% të trafikut që kalon në rrjet. Fillimisht le të shqyrtojmë funksionimin e HTTPS në një afrim të thjeshtuar.
Klienti inicion një kërkesë TLS ndaj serverit web dhe merr një përgjigje TLS, si dhe sheh një certifikatë dixhitale që duhet të jetë e besueshme për këtë përdorues. Ky është minimumi i domosdoshëm që na nevojitet për të kuptuar funksionimin e HTTPS, në të vërtetë skema e tij është shumë më e ndërlikuar. Pas një handshake të suksesshëm TLS fillon transmetimi i të dhënave në një format të enkriptuar. Dhe kjo është e mirë. Askush nuk mund të ketë qasje në të dhënat që po shkëmbeni me serverin web.
Megjithatë, për siguruesit e kompanive, kjo është një dhimbje e vërtetë koke, pasi ata nuk mund të shohin këtë trafiku dhe të kontrollojnë përmbajtjen e tij as me antivirus, as me sisteme parandalimi të sulmeve, as me sistemet DLP, asgjë. Kjo gjithashtu pasqyrohet negativisht në cilësinë e identifikimit të aplikacioneve dhe burimeve web të përdorura brenda rrjetit — pikërisht ajo që ka të bëjë me temën e mësimit tonë. Teknologjia e inspektimit HTTPS ka për qëllim të zgjidhë këtë problem. Thelbi i saj është mjaft i thjeshtë — në thelb, pajisja që merret me inspektimin HTTPS organizon një sulm Man In The Middle. Kjo duket pak a shumë kështu: FortiGate kap kërkesën e përdoruesit, organizon një lidhje HTTPS me të, dhe më pas krijon një sesion HTTPS me burimin që përdoruesi kishte kontaktuar. Ndërkohë, në kompjuterin e përdoruesit do të jetë e dukshme certifikata e lëshuar nga FortiGate. Ajo duhet të jetë e besueshme, në mënyrë që shfletuesi të lejojë lidhjen.
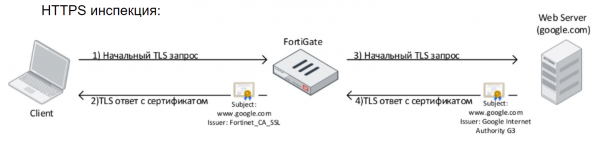
Në të vërtetë, inspektimi HTTPS është një gjë mjaft e komplikuar dhe ka shumë kufizime, por në kuadër të këtij kursi nuk do ta diskutojmë. Do të shtoja vetëm se zbatimi i inspektimit HTTPS nuk është një gjë që ndodh menjëherë, zakonisht zgjat rreth një muaj. Nevojitet të mblidhet informacion mbi përjashtimet e nevojshme, të bëhen konfigurimet përkatëse, të mblidhet feedback nga përdoruesit, dhe të korrigjohen konfigurimet.
Teoria e paraqitur, si dhe pjesa praktike, janë të pranishme në këtë video mësim:
Në mësimin e ardhshëm do të shqyrtojmë profile të tjera sigurie: antivirusin dhe sistemin e parandalimit të sulmeve. Për të mos e humbur atë, ndiqni azhurnimet në kanalet e ardhshme:
Burimi: habr.com
