

Shën. përkth.: Autori i artikullit origjinal është Théo Chamley, arkitekt i zgjidhjeve të cloud nga Google. Në këtë publikim për blogun e Google Cloud, ai paraqet një përmbledhje të shkurtër nga një udhëzues më i detajuar i kompanisë së tij, të quajtur "“. Në të, ekspertët e Google kanë mbledhur praktikat më të mira për menaxhimin e kontejnerëve në kontekstin e përdorimit të Google Kubernetes Engine dhe më shumë, duke përfshirë një gamë të gjerë temash: nga siguria deri te monitorimi dhe regjistrimi. Pra, cilat janë praktikat më të rëndësishme në punën me kontejnerët sipas mendimit të Google?
(një shërbim i bazuar në Kubernetes për të drejtuar aplikacione të kontejnerizuara në Google Cloud — shënim i përkthyesit.) — është një nga mënyrat më të mira për të drejtuar ngarkesa pune që kanë nevojë për shkallëzim. do të sigurojë funksionimin pa probleme të shumicës së aplikacioneve, nëse janë të kontejnerizuara. Por nëse dëshironi që aplikacioni të jetë i lehtë për t'u menaxhuar dhe dëshironi të shfrytëzoni të gjitha avantazhet e Kubernetes, është e nevojshme të ndiqni praktikat më të mira. Ato do ta thjeshtojnë operimin e aplikacionit, monitorimin dhe pastrimin e tij, si dhe do të rrisin sigurinë.
Në këtë artikull do të kalojmë nëpër një listë të asaj që duhet të dini dhe të bëni për funksionimin efektiv të kontejnerëve në Kubernetes. Ata që dëshirojnë të thellohen në detaje duhet të lexojnë materialin , si dhe të kenë parasysh postimin tonë për ndërtimin e kontejnerëve.
1. Përdorni mekanizmat natyrorë të kontejnerëve për regjistrimin
Nëse aplikacioni është i drejtuar në një grup Kubernetes, për regjistrimin nuk nevojitet shumë. Një sistem i centralizuar i regjistrimit, për të cilin ndoshta tashmë është i integruar në grupe, përgjigjet për këtë në rastin e përdorimit të Kubernetes Engine . (Shën. përkth.: Ndërsa për një instalim të vetë-kontrolluar Kubernetes, rekomandojmë të shikoni zgjidhjen tonë me burim të hapur — .) Mos e kompliko jetën dhe përdor mekanizmat natyrorë të regjistrimit të kontejnerëve. Shkruani regjistrat në stdout dhe stderr — ato do të merren automatikisht, ruhen, dhe indeksohen.
Nëse dëshironi, mund të shkruani gjithashtu regjistrat në . Ky qasje do të lejojë që të shtoni lehtësisht metadatat. Dhe së bashku me to, në Stackdriver Logging do të ketë mundësi kërkimi në regjistrat duke përdorur këto metadata.
2. Sigurohuni që kontejnerët janë stateless dhe të pandryshueshëm
Për funksionimin e saktë të konteinerëve në klasterin Kubernetes, ato duhet të jenë stateless dhe immutable. Kur këto kushte plotësohen, Kubernetes do të jetë në gjendje të kryejë punën e tij, duke krijuar dhe shkatërruar entitete të aplikacionit kur dhe ku nevojitet.
Stateless do të thotë se çdo gjendje (të dhëna të qëndrueshme të çdo lloji) ruhen jashtë konteinerit. Për këtë, në varësi të nevojave, mund të angazhohen lloje të ndryshme të ruajtjeve të jashtme: , , , apo baza të tjera të dhënash të menaxhuara. (Shën. përkth.: Më shumë rreth kësaj mund të lexoni gjithashtu në artikullin tonë "».)
Immutable do të thotë se konteineri nuk do të modifikohet gjatë jetës së tij: nuk ka përditësime, patches, ndryshime në konfiguracion. Nëse ju nevojitet të përditësoni kodin e aplikacionit ose të aplikoni një patch, krijoni një imazh të ri dhe depozitoni atë. Rekomandohet të nxirreni konfiguracionin e konteinerit (porta për dëgjim, opsionet e mjedisit ekzekutiv etj.) jashtë — në dhe . Ato mund të përditësohen pa pasur nevojë të krijoni një imazh të ri të konteinerit. Për krijimin e thjeshtë të pipeline-ve për ndërtimin e imazheve mund të përdorni . (Shën. përkth.: Ne për këto qëllime përdorim mjetin Open Source .)
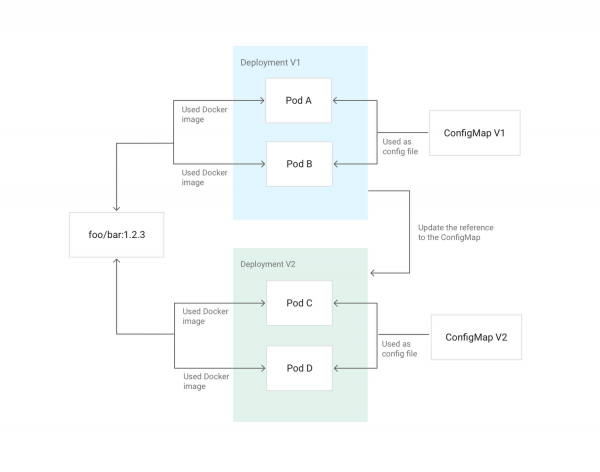
Shembulli i përditësimit të konfiguracionit të Deployment në Kubernetes duke përdorur ConfigMap, të montuar në pod për si një konfigurim
3. Shmangni konteinerët me privilegje
Ju nuk i ekzekutoni aplikacionet nën root në serverat tuaj, apo jo? Nëse një sulmues fiton akses në aplikacion, ai do të ketë qasje me privilegje root. Po të njëjtat konsiderata vlejnë edhe për të mos e ekzekutuar konteinerët me privilegje. Nëse nevojitet të ndryshoni cilësimet në host, mund t'u jepni konteinerëve të veçantë capabilities përmes opsionit në Kubernetes. Nëse nevojitet të ndryshoni sysctls, Kubernetes ka për këtë. Në përgjithësi, përpiquni të përdorni sa më shumë dhe konteinerë sidecar për kryerjen e operacioneve të tilla me privilegje. Ata nuk kanë nevojë për aksesim për asnjë trafik të brendshëm apo të jashtëm.
Nëse ju menaxhoni klasterin, mund të përdorni për kufizimet në përdorimin e konteinerëve me privilegje.
4. Shmangni ekzekutimin nën root
Është folur për kontenierët me privilegje, por do të ishte akoma më mirë që në përputhje me këtë të mos filloni aplikacione nën përdoruesin root brenda kontenierit. Nëse një haker gjen një vulnerabilitet në aplikacion me të drejta root që lejon ekzekutimin e kodit, dhe më pas mund të dalë jashtë kufijve të kontenierit përmes një vulnerabiliteti ende të panjohur, ai do të ketë kontrollin e root në host.
Mënyra më e mirë për të shmangur këtë është, në radhë të parë, të mos filloni asgjë nën root. Për këtë, mund të përdorni drejtpërdrejtë USER në Dockerfile ose runAsUser në Kubernetes. Administratori i klasterit gjithashtu mund ta konfigurojë një sjellje të detyrueshme duke përdorur .
5. Bëni aplikacionin të lehtë për monitorim
Siç është regjistrimi, monitorimi është një pjesë e pandashme e menaxhimit të aplikacionit. Një zgjidhje e njohur për monitorimin në komunitetin Kubernetes është — një sistem që zbulon automatikisht pod-ët dhe shërbimet që kërkojnë monitorim. (Shën. përkth.: Shih gjithashtu raportin tonë në lidhje me monitorimin përmes Prometheus dhe Kubernetes.) është në gjendje të monitorojë klasteret Kubernetes dhe përfshin versionin e tij të Prometheus për monitorimin e aplikacioneve.
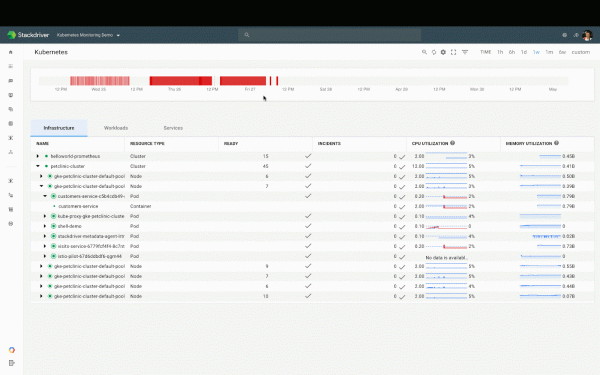
Paneli i monitorimit Kubernetes në Stackdriver
Prometheus pret që aplikacioni të japë metrikat në një HTTP endpoint. Për këtë, janë të disponueshme . I njëjti format po ashtu përdoret nga mjete të tjera si dhe .
6. Bëni të disponueshëm gjendjen shëndetësore të aplikacionit
Menaxhimi i aplikacionit në prodhim ndihmohet nga aftësia e tij për të raportuar gjendjen e tij tërë sistemit. A është aplikacioni i nisur? A është ai në rregull? A është i gatshëm për të pranuar trafik? Si po sillet? Mënyra më e zakonshme për të zgjidhur këtë problem është të implementoni kontrollet e shëndetit (health checks). Kubernetes ka dy lloje të tyre: .
Për liveness probe (kontrolli i jetesës) aplikacioni duhet të ketë një HTTP endpoint që kthen një përgjigje "200 OK" nëse ai funksionon dhe varësitë e tij kryesore janë të kënaqura. Për readiness probe (kontrolli i gatishmërisë për shërbim) Aplikacioni duhet të ketë një endpoint tjetër HTTP që kthen një përgjigje "200 OK", nëse aplikacioni është në gjendje të shëndoshë, hapat e inicializimit janë përfunduar dhe çdo kërkesë e saktë nuk çon në gabim. Kubernetes do të drejtojë trafikun në kontejner vetëm në rast se aplikacioni është i gatshëm sipas këtyre kontrollimeve. Dy endpointët mund të kombinohen nëse nuk ka ndryshim mes gjendjeve të jetës (liveness) dhe gatishmërisë (readiness).
Më shumë rreth kësaj mund të lexoni në artikullin përkatës nga Sandeep Dinesh, Avokat i Zhvillimit në Google: "».
7. Zgjidhni kujdes me versionin e imazhit
Shumica e imazheve publike dhe private përdorin një sistem etiketimi, të ngjashëm me atë të përshkruar në . Nëse imazhi aplikon një sistem që është i afërt me , është e nevojshme të merret parasysh specifikimi i etiketimit. Për shembull, etiketa latest mund të lëvizë shpesh nga një imazh në një tjetër — nuk mund të mbështeteni në të, nëse ju nevojiten ndërtime dhe instalime të parashikueshme dhe të riprodhueshme.
Mund të përdorni etiketën X.Y.Z ((ato pothuajse gjithmonë mbeten të pandryshuara), megjithatë në këtë rast mbani nën kontroll të gjitha patch-ët dhe përditësimet për imazhin. Nëse imazhi që po përdorni ka etiketën X.Y, kjo është një mundësi e mirë e një mesatare të arsyeshme. Duke e zgjedhur atë, automatikisht merrni patch-et dhe, njëkohësisht, mbështeteni në një version stabil të aplikacionit.
P.S. nga përkthyesi
Lexoni gjithashtu në blogun tonë:
- «»;
- «»;
- «»;
- «» (përmbledhje dhe video e prezantimit);
- «» (përmbledhje dhe video e prezantimit);
- «» (përmbledhje dhe video e prezantimit);
- «» (përmbledhje dhe video e prezantimit);
- «».
Burimi: habr.com
