

Ka ardhur koha për të përfunduar ciklin e artikujve mbi gjeneratën e re të SMB Check Point (seria 1500). Shpresojmë që ky ishte një përvojë e dobishme për ju dhe se do të vazhdoni të jeni me ne në blogun TS Solution. Tema për artikullin përfundimtar nuk është trajtuar gjerësisht, por është po aq e rëndësishme — rregullimi i performancës së SMB. Në të ne do të diskutojmë mundësitë e konfigurimit të harduerit dhe softuerit të punës NGFW, do të përshkruajmë komandat e disponueshme dhe mënyrat e ndërveprimit.
Të gjitha artikujt e ciklit mbi NGFW për bizneset e vogla:
Aktualisht, nuk ka shumë burime informacioni mbi rregullimin e performancës për zgjidhjet SMB për shkak të të sistemit operativ të brendshëm — Gaia 80.20 Embedded. Në artikullin tonë, ne do të përdorim një model me menaxhim të centralizuar (Serverin e Menaxhimit të përkushtuar) — ai lejon aplikimin e më shumë mjeteve gjatë punës me NGFW.
Pjesa harduerike
Përpara se të trajtojmë arkitekturën e familjes SMB të Check Point, gjithmonë mund të konsultoheni me partnerin tuaj që të përdorë mjetin Appliance Sizing Tool, për të zgjedhur zgjidhjen optimale sipas karakteristikave të caktuara (kapaciteti, numri i pritur i përdoruesve, etj).
Shënime të rëndësishme gjatë bashkëveprimit me pjesën harduerike të NGFW tuaj
Zgjidhjet NGFW të familjes SMB nuk kanë mundësi për përmirësimin e harduerit të komponenteve sistemike (CPU, RAM, HDD), varësisht nga modeli ka përkrahje për kartat SD, e cila lejon zgjerimin e kapacitetit të disku, por jo ndjeshëm.
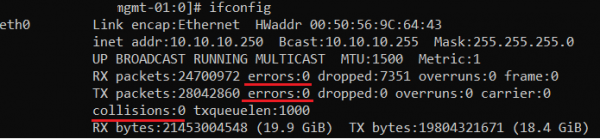
Puna e ndërfaqeve rrjetësore kërkon kontroll. Në Gaia 80.20 Embedded nuk ka shumë mjete për monitorim, por gjithmonë mund të përdorni komandën e njohur në CLI përmes modit Expert
# ifconfig

Kujdesi ndaj vijave të theksuara, ato do t'ju ndihmojnë të vlerësoni numrin e gabimeve në ndërfaqe. Rekomandohet me kush që të kontrolloni këto parametra gjatë implementimit fillestar të NGFW tuaj, si dhe periodikisht gjatë operimit.
Për një Gaia të plotë, ka komandën:
> show diag
Me ndihmën e saj është e mundur të merrni informacion mbi temperaturën e harduerit. Fatkeqësisht, në 80.20 Embedded kjo opsion nuk është e disponueshme, do të përmendimikëtu SNMP-traps më popullorë:
Emri
Përshkrimi
Interface disconnected
Çarja e ndërfaqes
VLAN removed
Heqja e Vlan
High memory utilization
Përdorimi i lartë i RAM
Hapësirë të ulët disku
Hapësirë e kufizuar në HDD
Utilizim i lartë i CPU
Përdorim i lartë i CPU
Shkalla e lartë e ndërprerjeve të CPU
Shkalla e lartë e ndërprerjeve
Shkalla e lartë e lidhjeve
Fluks i lartë i lidhjeve të reja
Lidhje të larta përkartësore
Nivel i lartë i sesioneve përkartësore
Kapacitet i lartë i Firewall
Kapacitet i lartë i transmetimit në Firewall
Shkalla e lartë e paketave të pranuara
Kapacitet i lartë i pranimit të paketave
Shteti i anës së grupit ndryshoi
Ndryshimi i gjendjes së grupit
Gabim lidhjeje me serverin e logut
Humbje lidhjeje me Log-Server
Funksionimi i kaluesit tuaj kërkon kontrollin e RAM. Për funksionimin e Gaia (sistemi operativ i ngjashëm me Linux) kjo është , kur përdorimi i RAM arrin 70-80%.
Në arkitekturën e zgjidhjeve SMB nuk parashikohet përdorimi i memorisë SWAP, ndryshe nga modelet më të vjetra të Check Point. Megjithatë, në skedarët sistemorë të Linux u vu re , që tregon mundësinë teorike të ndryshimit të parametrave të SWAP.
Pjesa programuese
Në momentin e daljes së artikullit i Gaia — 80.20.10. Duhet të dini se ka kufizime në punën në CLI: në modin Expert mbështeten disa komanda Linux. Për të vlerësuar funksionimin e NGFW kërkohet të vlerësohet puna e dema dhe shërbimeve, më shumë rreth kësaj mund të mësoni nga kolegu im. Ne do të shqyrtojmë komandat e mundshme për SMB.
Puna me Gaia OS
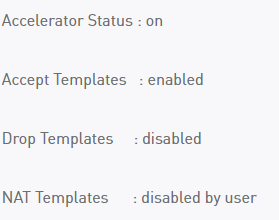
Shikimi i shabllonëve SecureXL
# fwaccel stat

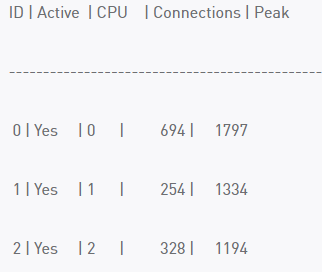
Shikimi i ngarkesës sipas koreve
# fw ctl multik stat

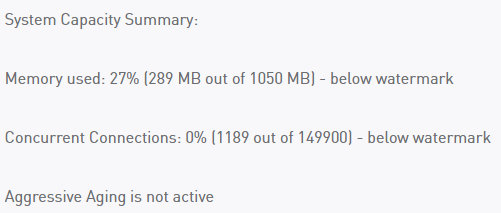
Shikimi i numrit të sesioneve (lidheve).
# fw ctl pstat

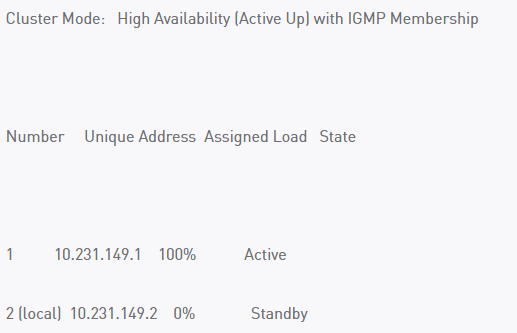
*Shikimi i gjendjes së grupit
# cphaprob stat

Komanda klasike Linux TOP
Regjistrimi
Siç e dini, ka tre mënyra për të punuar me logat e NGFW (ruajtja, përpunimi): lokalisht, qendrorisht dhe në re. Dy opsionet e fundit kërkojnë praninë e një entiteti — Serveri i Menaxhimit.
Skemat e mundshme të menaxhimit të NGFW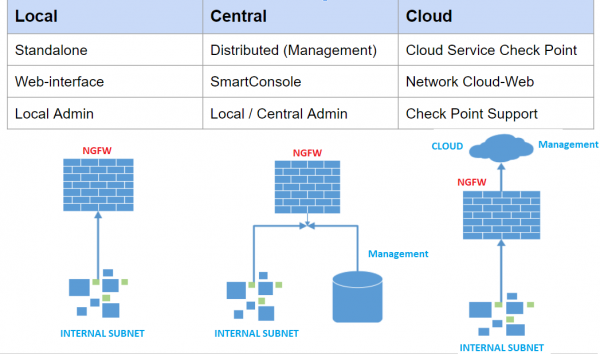
Fajllat më të vlefshëm të logave
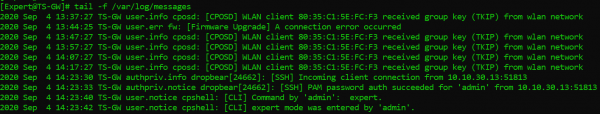
Mesazhet sistemore (kërkojnë më pak informacion se në Gaia-n e plotë)
# tail -f /var/log/messages2

Mesazhet e dhimbjes në punën e blade-ve (një skedar mjaft i dobishëm për kërkimin e problemeve)
# tail -f /var/log/log/sfwd.elg

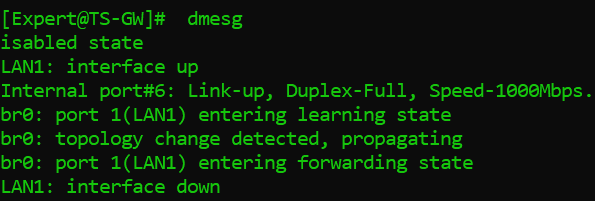
Shikimi i mesazheve nga buferi në nivelin e bërthamës së sistemit.
# dmesg


Konfigurimi i blade-ve
Ky seksion nuk do të përmbajë udhëzime të plota për konfigurimin e NGFW Check Point, por përmban vetëm rekomandimet tona, të përzgjedhura në mënyrë përvojë.
Kontrolli i Aplikacioneve / Filtrimi i URL-ve
Rekomandohet të evitoni në rregulla kushtet ANY, ANY (Burimi, Destinacioni).
Në rast se jepni një burim URL të personalizuar, do të ishte më efektive të përdorni shprehi të rregullta si: (^|..)checkpoint.com
Evito përdorimin e tepruar të logimit sipas rregullave dhe shfaqjes së faqeve të bllokimit (UserCheck).
Sigurohuni që teknologjia të funksionojë siç duhet “SecureXL”. Shumica e trafikut duhet të kalojë përmes rrugës së përshpejtuar / mesatare. Gjithashtu mos harroni të filtroheni rregullat sipas përdorimeve më të zakonshme (fusha Hits ).
Inspektimi HTTPS
Nuk është sekret për askënd se 70-80% e trafikut të përdoruesve i takon lidhjeve HTTPS, përkatësisht, kjo kërkon burime nga procesori i kalimit tuaj. Përveç kësaj, Inspektimi HTTPS merr pjesë në funksionimin e IPS, Antivirus, Antibot.
Duke filluar nga versioni 80.40 ka punuar me rregullat HTTPS pa Legacy Dashboard, ja disa rregulla të rekomanduara:
Bypass për grupin e adresave dhe rrjetet (Destination).
Bypass për grupin e URL-ve.
Bypass për IP-të dhe rrjetet e brendshme me akses të privilegjuar (Source).
Inspekte për rrjetet e nevojshme, përdoruesit
Bypass për të gjitha të tjerat.
* Gjithmonë është më mirë të zgjidhni shërbimet HTTPS ose HTTPS Proxy manualisht, mos lini Any. Logoni ngjarjet sipas rregullave Inspektimi.
IPS
Blade IPS mund të shkaktojë një gabim kur instaloni politikën në NGFW tuaj, nëse përdoren shumë nënshkrime. Sipas Check Point, arkitektura e pajisjeve SMB nuk është e dizajnuar për të ekzekutuar profilin e plotë të rekomanduar të rregullimeve IPS.
Për të zgjidhur ose parandaluar problemin, kryeni hapat e mëposhtëm:
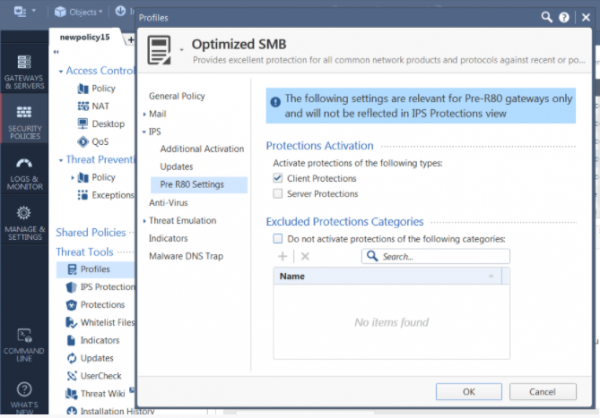
Klononi profilin Optimized me emrin “Optimized SMB” (ose tjetër sipas dëshirës tuaj).
Redaktoni profilin, shkoni te IPS → Pre R80.Settings dhe çaktivizoni Mbrojtjet e Serverit.

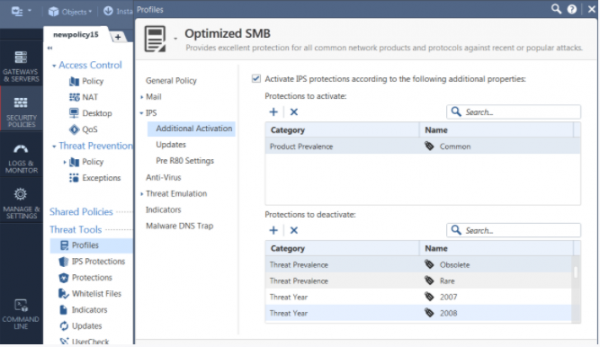
Sipër dëshirës tuaj, mund të çaktivizoni CVE-të mbi 2010, këto vulnerabilitete mund të zbulohen rrallë në zyrat e vogla, por ndikon në performancë. Për të çaktivizuar disa nga to, shkoni në Profile→ IPS→ Aktivizimi Shtesë → Listën e Mbrojtjeve për t'u çaktivizuar

Në përfundim
Në kuadër të ciklit të artikujve mbi gjeneratën e re NGFW të familjes SMB (1500) ne u përpoqëm të shpjegonim funksionalitetet kryesore të zgjidhjes, treguam me shembuj konkretë konfigurimin e komponenteve të rëndësishme të sigurisë. Do të jemi të lumtur të përgjigjemi në çdo pyetje në lidhje me produktin në komente. Qëndrojmë me ju, faleminderit për vëmendjen!
. Për të mos humbur publikimet e reja - ndiqni azhurnimet në rrjetet tona sociale (, , , , ).
Burimi: habr.com
