

Një sistem për analizën e trafik që nuk e dekripton atë. Ky metod quhet thjesht - "mësim makinerik". Ka rezultuar se, nëse në inputin e një klasifikuesi të veçantë i jepet një sasi shumë e madhe e trafikut të ndryshëm, sistemi me një shkallë shumë të lartë besueshmërie mund të detektojë veprimet e kodit të dëmshëm brenda trafik të enkriptuar.
Kërcënimet në rrjet kanë ndryshuar dhe janë bërë 'më të mençura'. Në kohët e fundit, koncepti i sulmit dhe mbrojtjes ka ndryshuar. Numri i ngjarjeve në rrjet ka rritur disa herë. Sulmet janë bërë më të sofistikuara, dhe hakerat kanë marrë një gamë më të gjerë sulmesh.
Sipas statistikave të Cisco, kriminelët gjatë vitit të kaluar rritën në 3 herë numrin e programeve të dëmshme që përdorin për aktivitetet e tyre, saktësisht për fshehjen e saj - enkriptimin. Nga teoria e njohur, algoritmi i 'duhur' i enkriptimit nuk mund të thyhet. Për të kuptuar se çfarë fshihet brenda trafik të enkriptuar, është e nevojshme ose ta dekriptojmë duke e ditur çelësin, ose të përpiqemi ta dekriptojmë atë me metoda të ndryshme, ose me një sulm të drejtpërdrejtë, ose duke përdorur disa dobësi në protokollet kriptografike.
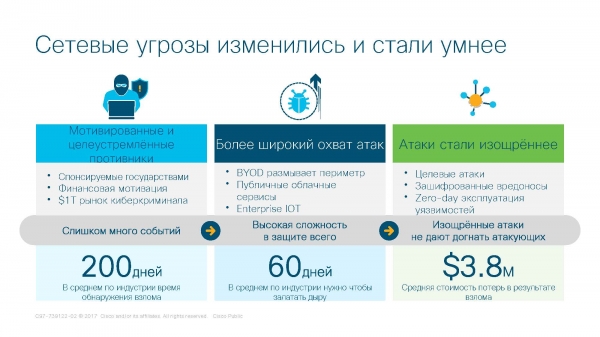
Pamja e kërcënimeve në rrjet për kohën tonë
Mësimi makinerik
Njihni teknologjinë në fytyrë! Para se të flasim për mënyrën se si funksionon teknologjia e dekriptimeve mbi bazën e mësimit makinerik, është e nevojshme të shqyrtojmë se si funksionon teknologjia e rrjetëve nervore.
Mësimi makinerik (Machine Learning) është një nënndarje e gjerë e inteligjencës artificiale, që studion metodat e ndërtimit të algoritmeve, të cilat janë në gjendje të mësojnë. Ky disiplinë është e drejtuar drejt krijimit të modeleve matematikore të 'mësimit' të kompjuterëve. Qëllimi i mësimit është parashikimi i diçkaje. Në kuptimin human, ne e quajmë këtë proces me fjalën "mençuri". Mençuria shfaqet te njerëzit që kanë jetuar mjaft vite (një fëmijë dy vjeçar nuk mund të jetë i mençur). Duke kërkuar këshilla nga të rriturit, ne u japim atyre një informacion rreth ngjarjes (të dhënat) dhe kërkojmë ndihmën e tyre. Ata nga ana e tyre përkujtojnë të gjitha situatat nga jeta që kanë lidhje me problemin tuaj (baza e njohurive) dhe mbi bazën e këtyre njohurive (të dhënave) na japin, në një farë mënyre, një parashikim (këshillë). Ky lloj këshille quhet parashikim sepse personi që jep këshilla nuk e di me siguri se çfarë do të ndodhë, por thjesht supozon. Përvoja e jetës tregon se një njeri mund të ketë të drejtë, por gjithashtu mund të gabojë.
Nuk ka sens të krahasosh rrjetet nervore me algoritmin e degesës (if-else). Këto janë gjëra të ndryshme dhe ka dallime kyçe mes tyre. Algoritmi i degesës ka një 'kuptim' të qartë për atë që duhet bërë. Do ta demonstroj me shembuj.
Detyra. Të përcaktojë distancën e frenimit të një automobili sipas markës dhe vitit të prodhimit.
Shembulli i funksionimit të algoritmit të degesës. Nëse automobili është nga marka 1 dhe është prodhuar në vitin 2012 – distanca e frenimit është 10 metra, përndryshe, nëse automobili është nga marka 2 dhe është prodhuar në vitin 2011 dhe kështu me radhë.
Shembulli i punës së një rrjeti nervor. Mblidhni të dhëna rreth distancave të frenimit të automjeteve për 20 vitet e fundit. Sipas markës dhe vitit, përgatisni një tabelë të formatit 'markë-viti i prodhimit-distanca e frenimit'. I japim kësaj tabele rrjetit nervor dhe fillojmë ta mësojmë. Mësimi kryhet në këtë mënyrë: i japim të dhënat rrjetit nervor, por pa distancën e frenimit. Rrjeti nervor përpiqet të parashikojë se cila do të jetë distanca e frenimit, bazuar në tabelën që ka marrë. Ai parashikon diçka dhe i bën një pyetje përdoruesit 'Kam të drejtë?'. Para pyetjes, ai krijon një kolonë të katërt – kolona e parashikimit. Nëse ai ka të drejtë – atëherë shkruan 1 në kolonen e katërt, nëse gabon – 0. Rrjeti nervor kalon në ngjarjen e ardhshme (edhe nëse ka gabuar). Kështu rrjeti mëson dhe kur mësimi përfundon (kur arrihet një kritere e caktuar konvergjence), ne i japim të dhënat për automobilin që na intereson dhe më në fund merrni përgjigjen.
Për të sqaruar pyetjen rreth kritereve të konvergjencës, le të sqaroj se kjo është një formulë e nxjerrë matematikisht për statistikën. Një shembull i spikatur i dy formulave të ndryshme të konvergjencës. E kuqe – konvergjencë binarë, e kaltër – konvergjencë normale.
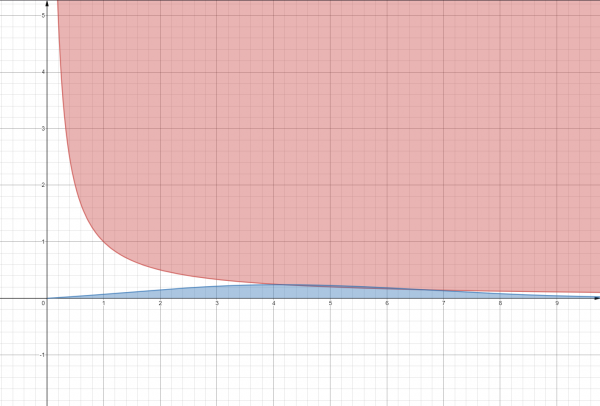
Distribucioni binomiale dhe normale e mundësive
Për ta bërë më të qartë, shtoni pyetjen "Cila është mundësia e takimit me një dinosaur?". Këtu ka 2 opsione përgjigjeje. Opsioni 1 – shumë i vogël (grafiku blu). Opsioni 2 – ose do ta takoj, ose jo (grafiku i kuq).
Sigurisht, kompjuteri nuk është njeri dhe mëson ndryshe. Dallohet 2 lloje mësimi të 'kalit të hekurt' – mësimi nga precedencat dhe mësimi deduktiv.
Mësimi nga precedencat është një mënyrë mësimi sipas ligjeve matematikore. Matematikantët mbledhin tabela statistikash, nxjerrin përfundime dhe ngarkojnë në rrjetin nervor rezultatin – formulën për llogaritje.
Mësimi deduktiv – mësimi ndodh krejtësisht në rrjetin nervor (nga mbledhja e të dhënave, deri tek analiza e tyre). Këtu formohet tabela pa formulë, por me statistikë.
Një shqyrtim i gjerë i teknologjisë do të kërkonte edhe disa dhjetëra artikuj. Deri tani, kjo mjafton për një kuptim të përgjithshëm.
Neuroplasticiteti
Në biologji ka një koncept të tillë – neuroplasticiteti. Neuroplasticiteti është aftësia e neuroneve (qelizave të trurit) për të vepruar "sipër situatës". Për shembull, një person që ka humbur shikimin dëgjon më mirë tingujt, ndjen aromat dhe ndjen objekte. Kjo ndodh sepse një pjesë e trurit (një pjesë e neuroneve) që përgjigjet për shikimin e shpërndan punën e saj në funksionalitete të tjera.
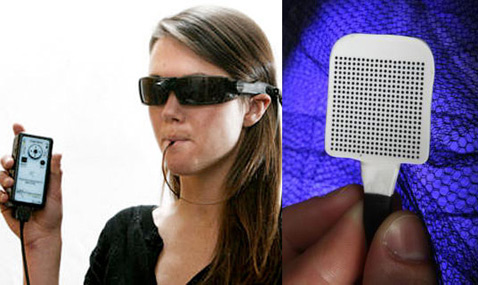
Një shembull i dukshëm i neuroplasticitetit në jetë është karamele BrainPort.
Në vitin 2009, Universiteti i Wisconsin në Madison njoftoi daljen në dritë të një pajisjeje të re, e cila zhvillonte idetë e "ekraneve gjuhësore" – ajo mori emrin BrainPort. BrainPort funksionon sipas këtij algoritmi: sinjali vizual vjen nga kamera në procesor, i cili menaxhon zoom-in, ndriçimin dhe parametrat e tjerë të imazhit. Ai gjithashtu transformon sinjalet digjitale në impulse elektrike, duke marrë në fakt funksionet e retinës.
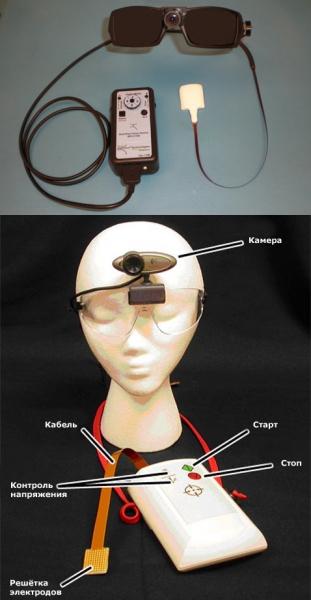
Karamele BrainPort me syze dhe kamerë
BrainPort në punë
Po ashtu edhe me kompjuterin. Nëse rrjeti nervor ndien një ndryshim në proces, ai përshtatet me të. Këtu qëndron dhe avantazhi kyç i rrjetave nervore në krahasim me algoritmet e tjera – autonomi. Një lloj njerëzish.
Analiza e Trafikut të Kriptuar
Analitika Traffikut të Kriptuar është pjesë e sistemit Stealthwatch. Stealthwatch është një zhvillim i kompanisë Cisco në sektorin e zgjidhjeve për monitorimin dhe analitikën e sigurisë, i cili përdor të dhëna korporative telemetrije nga infrastruktura ekzistuese e rrjetit.
Themelin e Stealthwatch Enterprise e përbëjnë mjetet Flow Rate License, Flow Collector, Management Console dhe Flow Sensor.
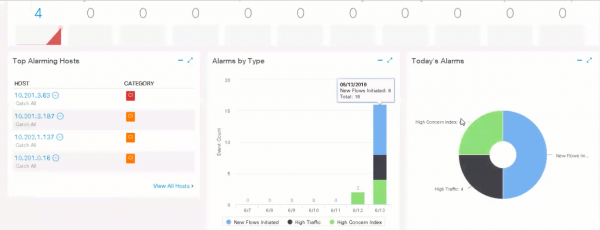
Ndërfaqja Cisco Stealthwatch
Problemi i kriptimit është bërë shumë më i rëndësishëm pasi që është rritur në mënyrë të konsiderueshme trafiku i kriptuar. Disa vite më parë kriptoheshin vetëm kodet (në të shumtën), ndërsa tani kriptohet i gjithë trafiku dhe ndarja e të dhënave "të pastra" nga viruset është bërë shumë më e vështirë. Një shembull i qartë është WannaCry, i cili përdori Tor për të fshehur praninë e tij në rrjet.
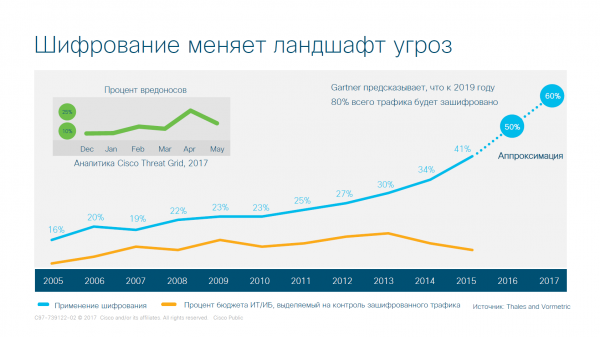
Vizualizimi i rritjes së numrit të kriptimit të trafikut në rrjet
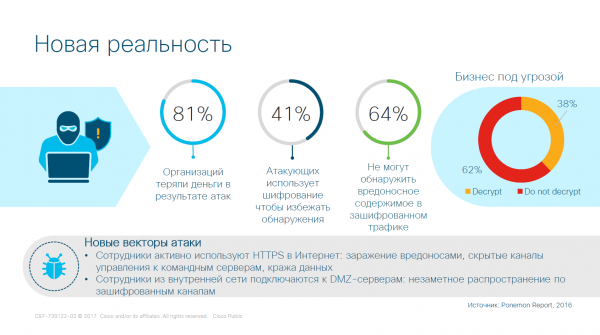
Kriptimi në makroekonomi
Sistemi i Analitikës së Traffikut të Kriptuar (ETA) është i domosdoshëm pikërisht për të punuar me trafikun e kriptuar pa e dekriptuar atë. Sulmuesit janë të zgjuar dhe përdorin algoritme të kriptimit të fortë, dhe thyerja e tyre është jo vetëm një problem, por edhe një kosto shumë e madhe për organizatat.
Sistemi funksionon si më poshtë. Njëfarë trafiku vjen në kompani. Ai hyn në TLS (siguria e shtresës së transportit). Le të themi se trafiku është i kriptuar. Ne përpiqemi të përgjigjemi në disa pyetje rreth lidhjes që është vendosur.
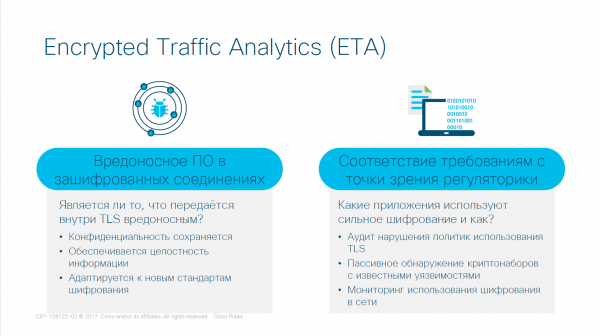
Princi i funksionimit të sistemit të Analitikës së Traffikut të Kriptuar (ETA)
Për të përgjigjur në këto pyetje, ne përdorim mësimin makineror në këtë sistem. Merren studime nga kompania Cisco dhe nga këto studime krijohet një tabelë me 2 rezultate – trafiku keqdashës dhe ai "i mirë". Sigurisht, ne nuk e dimë me siguri se çfarë lloji trafiku ka hyrë në sistem në atë moment të caktuar, por mund të ndjekim historinë e trafikut si brenda kompanisë ashtu edhe jashtë saj duke u mbështetur në të dhënat nga arena globale. Në fund të këtij hapi, ne marrim një tabelë të madhe me të dhëna.
Si pasqyra e hulumtimit identifikon karakteristikat e veçanta – rregullat e caktuara, të cilat mund të shënohen në formë matematikore. Këto rregulla do të ndryshojnë ndjeshëm sipas kritereve të ndryshme – madhësisë së skedarëve të dërguar, llojit të lidhjes, vendit nga i cili vjen ky trafik, etj. Si rezultat, një tabelë e madhe u transformua në një grup formulash. Numri i tyre ra, por kjo është e pamjaftueshme për një punë komode.
Më pas, aplikohet teknologjia e mësimit të makinave – konvergjenca e formulës dhe nga rezultati i konvergjencës ne marrim një shkak – një ndenjë që, kur të dalin të dhënat, ne marrim një ndalës (flakë) në pozita të ngritura ose të ulura.
Faza përfundimtare – marrja e një grupi shkaksh, të cilat mbulojnë 99% të trafikët.
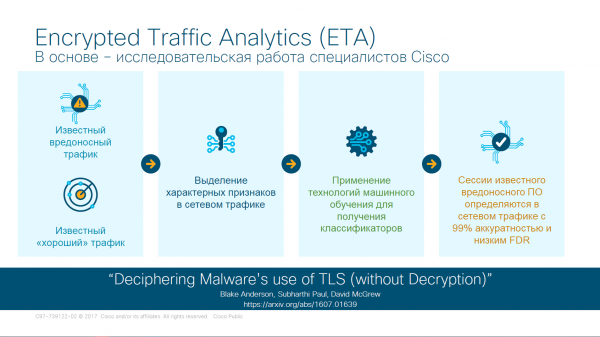
Fazat e verifikimit të trafikët në ETA
Si rezultat i punës, zgjidhet një problem tjetër – sulmi nga brenda. Nuk nevojiten më njerëz në mes, të cilët filtrojnë trafikët manualisht (në këtë moment po e renditim veten). Në radhë të parë, nuk ka nevojë të shpenzoni shumë para për një administrator sistemi të aftë (po vazhdoj të renditim veten). Në të dytën, nuk ka rrezik për thyerje nga brenda (të paktën, pjesërisht).
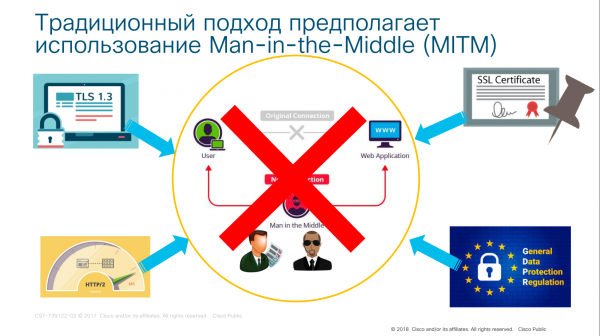
Koncepti i vjetër Man-in-the-Middle
Tani, le të kuptojmë mbi çfarë bazohet sistemi.
Sistemi funksionon mbi 4 protokolle komunikimi: TCP/IP – protokolli i transmetimit të të dhënave në internet, DNS – serveri i emrave të domain-it, TLS – protokolli i mbrojtjes së nivelit për transport, SPLT (SpaceWire Physical Layer Tester) – tester i nivelit fizik të komunikimit.
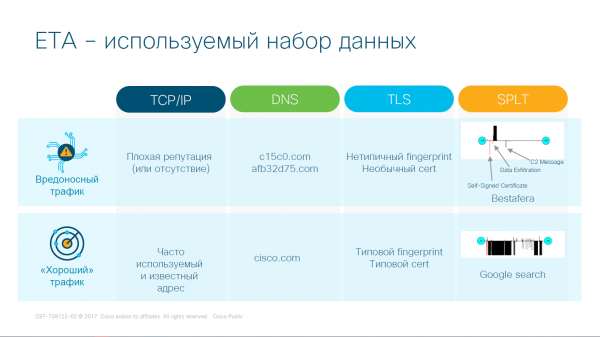
Protokollet që punojnë me ETA
Krahasimi bëhet përmes përputhjes së të dhënave. Nëpërmjet protokolleve TCP/IP kontrollohet reputacioni i faqeve (historiku i vizitave, qëllimi i krijimit të faqes etj.), falë protokollit DNS, ne mund të eliminojmë adresat e 'keqe'. Protokolli TLS punon me 'gllofet' e faqes (fingerprint) dhe kontrollon faqen sipas një baze të grupit kompjuterik të reagimit ndaj situatave emergjente (cert). Faza e fundit e kontrollit të lidhjes – kontrolli në nivel fizik. Detajet e punës së kësaj faze nuk spesifikohen, por kuptimi qëndron në këtë: kontrolli i sinusoidave dhe kosinusoidave të kurbave të transmetimit të të dhënave në instalacione oscilografi, dmth. falë strukturës së kërkesës në nivel fizik, ne përcaktojmë qëllimin e lidhjes.
Si pasojë e funksionit të sistemit, ne mund të nxjerrim të dhëna nga trafiku të enkriptuar. Falë studimit të paketimeve, mund të lexojmë maksimumin e informacionit nga fushat e paenkriptuara në vetë paketën. Përmes inspektimit të paketave në nivel fizik, do të zbulojmë karakteristikat e paketës (pjesërisht ose plotësisht). Gjithashtu, nuk duhet të harrojmë reputacionin e faqeve. Nëse kërkesa ka ardhur nga ndonjë burim .onion, nuk duhet t'i besoni atij. Për lehtësimin e punës me këtë lloj të dhënash, është krijuar një hartë rreziku.
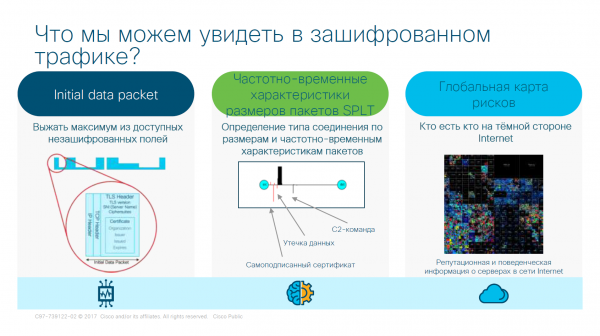
Rezultati i punës së ETA
Dhe gjithçka, dukej e mirë, por le të flasim për vendosjen e rrjetit.
Realizimi fizik i ETA
Këtu lindin disa nuanca dhe hollësi. Së pari, gjatë krijimit të këtij lloji të
rrjeti me software me nivel të lartë, është e nevojshme mbledhja e të dhënave. Të mbledhësh të dhëna manualisht është krejtësisht
e vështirë, ndërsa implementimi i një sistemi reagimi – është më i interesant. Së dyti, të dhënat
duhet të jenë të shumta, që do të thotë se sensorët e instaluar në rrjet duhet të punojnë
jo vetëm autonomisht, por gjithashtu në një modalitet të hollesishëm, që sjell një sërë vështirësish.
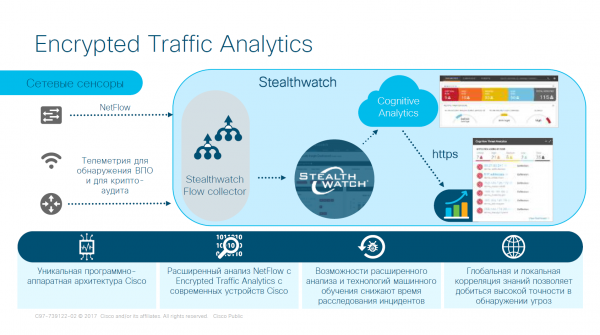
Sensorët dhe sistemi Stealthwatch
Vendosja e një sensori është një gjë, ndërsa konfigurimi i tij është një detyrë krejtësisht tjetër. Për konfigurimin e sensorëve, ekziston një kompleks që funksionon sipas topologjisë së mëposhtme – ISR = router me integrim shërbimesh Cisco (Cisco Integrated Services Router); ASR = router me agregimin e shërbimeve Cisco (Cisco Aggregation Services Router); CSR = router për shërbime në re Cisco (Cisco Cloud Services Router); WLC = kontrollues i rrjeteve lokale pa telekomandë Cisco (Cisco Wireless LAN Controller); IE = switche industriale Ethernet Cisco (Cisco Industrial Ethernet); ASA = pajisje mbrojtëse adaptuese Cisco (Cisco Adaptive Security Appliance); FTD = zgjidhje për mbrojtjen nga kërcënime Cisco Firepower Threat Defense; WSA = pajisje për mbrojtjen e trafikut web (Web Security Appliance); ISE = modul shërbimesh identifikimi (Identity Services Engine)
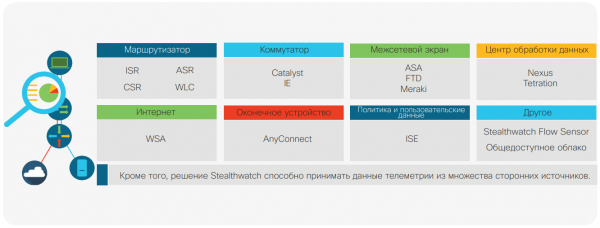
Monitorimi i kompleksit duke marrë parasysh çdo të dhënë telemetrike
Administratoret e rrjetit fillojnë të kenë aritmi nga numri i fjalëve "Cisco" në paragrafin e mëparshëm. Çmimi i këtij mrekullie nuk është i vogël, por sot nuk është kjo tema ...
Modelimi i sjelljes së hakerëve do të ndodhë si më poshtë. Stealthwatch ndjek me kujdes aktivitetin e secilit pajisje në rrjet dhe është në gjendje të krijojë një model të sjelljes normale. Përveç kësaj, kjo zgjidhje ofron një kuptim të thellë të sjelljes së njohur të papërshtatshme. Në kuadër të kësaj zgjidhjeje përdoren rreth 100 algoritme analize të ndryshme ose rregulla heuristike, të cilat lidhen me lloje të ndryshme të sjelljes së trafikëve, si skanimi, transmetimi i kornizave të alarmit nga një nyje, hyrja në sistem përmes përputhjes së fjalëkalimeve, kapja e dyshuar e të dhënave, përcjellja e dyshuar e të dhënave etj. Ngjarjet e sigurisë të përmendura bien nën kategorinë e alarmit të lartë logjik. Disa ngjarje të sigurisë gjithashtu mund të shkaktojnë alarm vetëm nga vetë. kështu, sistemi është në gjendje të korrelojë shumë incidente anomale të izoluara dhe t'i bashkojë ato për të përcaktuar llojin e mundshëm të sulmit, si dhe për ta lidhur atë me një pajisje dhe përdorues të caktuar (shih figurën 2). Më pas, incidenti mund të studiohet në dinamikë dhe duke marrë parasysh të dhënat e lidhura me telemetrinë. Kjo përbën informacion kontekstual në shprehjen e saj më të mirë. Mjekët, që kontrollojnë pacientin për të kuptuar se çfarë ndodhi, nuk i shqyrtojnë simtomet në izolim. Ata shqyrtojnë pamjen e përgjithshme për të vendosur diagnozën. Në të njëjtën mënyrë, Stealthwatch regjistron çdo aktivitet anomale në rrjet dhe e studion atë në kompleks, duke dërguar alarme duke marrë parasysh kontekstin, duke ndihmuar kështu specialistët e sigurisë të vendosin prioritetet për rreziqet.
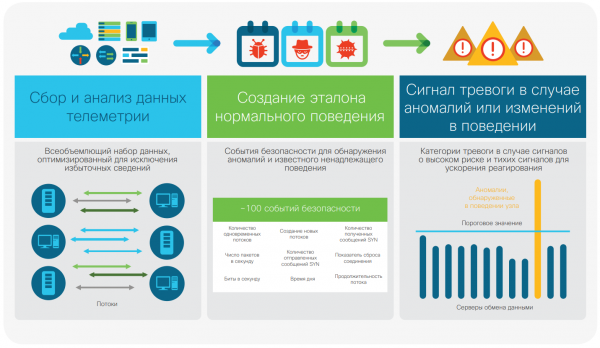
Identifikimi i anomalisë përmes modelimit të sjelljes
Ndishtja fizike e rrjetit duket si në vijim:
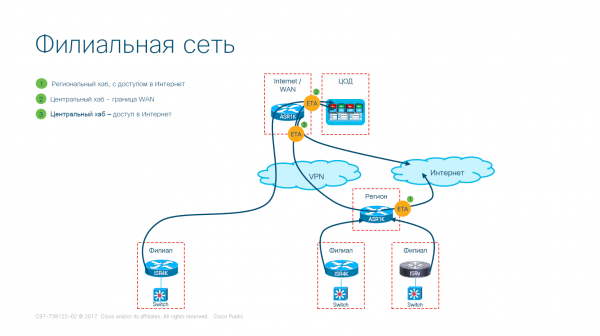
Varianti i implementimit të rrjetit të degëve (i thjeshtësuar)
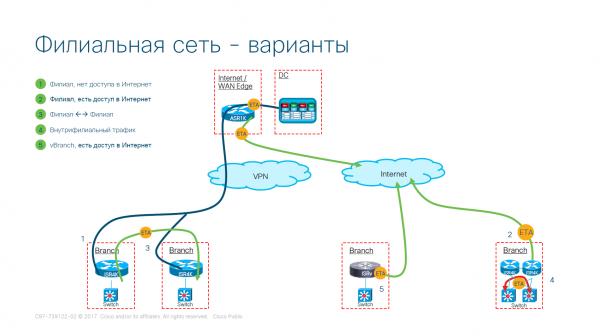
Varianti i implementimit të rrjetit të degëve
Rrjeti është implementuar, por mbetet një pyetje e hapur për nevrone. Organizuan një rrjet të transfertës së të dhënave, vendosën sensorë në prag dhe aktivizuan sistemin e mbledhjes së informacionit, por neuronet nuk morën pjesë. Deri tani.
Rrjet neuronesh me shumë nivele
Sistemi analizon sjelljen e përdoruesit dhe pajisjes për të identifikuar infeksione malicioze, komunikimet me serverët komandues, rrjedhjet e të dhënave, si dhe aplikacionet potencialisht të padëshiruara që operojnë në infrastrukturën e organizatës. Ka disa nivele të përpunimit të të dhënave, ku një kombinim i metodave të inteligjencës artificiale, mësimit të makinave dhe statistikës matematikore ndihmon rrjetin të mësojë në mënyrë autonome aktivitetin e tij normal, në mënyrë që të mund të identifikojë aktivitetin malicioz.
Pipa e analizës së sigurisë në rrjet, e cila mbledh të dhëna telemetrie nga të gjitha pjesët e zgjeruara të rrjetit, përfshirë trafikën e enkriptuar, është një veçori unike e Stealthwatch. Ajo formon gradualisht kuptimin e asaj që është 'anomale', më pas klasifikon elementet specifike të 'aktivitetit të kërcënimit' dhe, në fund, jep një vendim përfundimtar në lidhje me nëse pajisja ose përdoruesi ishin realisht të komprometuar. Aftësia për të mbledhur bashkë pjesë të vogla, që formojnë së bashku provat për të marrë një vendim përfundimtar rreth komprometimit të objektit, sigurohet përmes një analize dhe korelacioni shumë të kujdesshëm.
Kjo aftësi është shumë e rëndësishme, pasi një ndërmarrje standarde mund të marrë çdo ditë një sasi të madhe sinjalesh alarmi dhe të kryejë një hetim për secilën prej tyre është e pamundur — burimet e specialistëve të sigurisë janë të kufizuara. Moduli i mësimit të makinave përpunon një sasi të madhe informacioni pothuajse në kohë reale për të identifikuar incidente kritike me një nivel të lartë besimi, si dhe është në gjendje të ofrojë një renditje të qartë veprimesh për menaxhimin e shpejtë.
Le të shqyrtojmë më në detaje metodat e shumta të mësimit të makinave që përdoren nga Stealthwatch. Kur një incident dërgohet në modul të mësimit të makinave Stealthwatch, ai kalon përmes një gypi analize të sigurisë, ku përdoret një kombinim i metodave të mësimit të makinave të mbikëqyrura dhe atyre të pambikëqyrura.
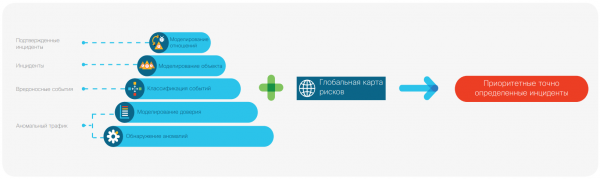
Aftësitë e mësimit të shumëfishtë të makinave
Niveli 1. Zbulimi i anomalisë dhe modelimi i besimit
Në këtë nivel, 99% e trafikut filtrohet përmes detektorëve statistikë të anomalive. Detektorët përbashkë shfrytzohen për të formuar modele komplekse të asaj që është normale dhe asaj që, përkundrazi, është anormale. Megjithatë, anomalitë nuk janë domosdoshmërisht të dëmshme. Shumë nga ndodhitë në rrjetin tuaj nuk janë në asnjë mënyrë të lidhura me kërcënimet — ato janë thjesht të çuditshme. Është e rëndësishme të klasifikoni këto procese pa marrë parasysh sjelljen kërcënuese. Për këtë arsye, rezultatet e funksionimit të këtyre detektorëve kalojnë në një analizë të mëtejshme për të regjistruar sjelljen e çuditshme, e cila mund të shpjegohet dhe që mund të besohet. Në fund të fundit, vetëm një pjesë e vogël e rrjedhave dhe kërkesave më të rëndësishme kalon në nivelet 2 dhe 3. Pa përdorimin e këtyre metodave të mësimit të makinerisë, shpenzimet operative për ndarjen e sinjalit nga zhurma do ishin shumë të mëdha.
Zbulimi i anomalive. Në fazën fillestare të zbulimit të anomalive, përdoren metoda statistikore të mësimit të makinerisë për të ndarë trafikun statistikisht normal nga ai anormal. Më shumë se 70 detektorë të veçantë përpunojnë të dhënat e telemetrisë që Stealthwatch mbledh rreth trafikut që kalon përmes perimetrave të rrjetit tuaj, duke ndarë trafikun e brendshëm të sistemit të emrave të domenëve (DNS) dhe të dhënat e serverëve proxy nëse ka. Çdo kërkesë përpunohën nga më shumë se 70 detektorë, ku secili detektor përdor algoritmin e vet statistikor, duke formuar një vlerësim të zbulimeve të anomalisë. Këto vlerësime bashkohen, dhe si rezultat i aplikimit të disa metodave statistikore, merret një vlerësim i vetëm për çdo kërkesë të veçantë. Pastaj ky vlerësim i përbashkët përdoret për të ndarë trafikun normal nga ai anormal.
Modelimi i besimit. Pastaj kërkesat e ngjashme grumbullohen dhe vlerësimi i përbashkët i anomalisë për këto grupe përcaktohet si mesatarja e gjatë. Me kalimin e kohës, analiza dhe përcaktimi i mesatares afatgjatë ekspozojnë më shumë kërkesa, çka lehtëson reduktimin e reagimeve false pozitive dhe false negative. Rezultatet e modelimit të besueshmërisë përdoren për të zgjedhur një nën-grup të trafikut, vlerësimi i anomalisë së të cilit tejkalon një prag të përcaktuar dinamikisht, për ta çuar në nivelin e ardhshëm të përpunimit.
Niveli 2. Klasifikimi i ngjarjeve dhe modelimi i objektit
Në këtë nivel zhvillohet klasifikimi i rezultateve që u morën në fazat e mëparshme, ndërlidhur me ngjarje të caktuara të dëmshme. Klasifikimi i ngjarjeve bëhet në bazë të vlerës që i janë caktuar nga klasifikatorët e mësimit të makinerisë me qëllim të sigurohet një tregues konstant i saktësisë mbi 90%. Këtu përfshihen:
- modelet lineare që bazohen në lemma Neumann-Pearson (ligji i shpërndarjes normale nga grafiku në fillim të artikullit)
- makinat e vektorëve mbështetëse, që përdorin mësimin multivarian
- rrjetet neurale dhe algoritmi "pylli rastësor".
Më pas, ngjarjet e izoluara të sigurisë lidhjen me një pajisje fundore me kalimin e kohës. Në këtë hap formohet një përshkrim i kërcënimit, mbi të cilin krijohet një pamje e plotë e mënyrës se si sulmuesi përkatës arriti rezultatet përkatëse.
Klasifikimi i ngjarjeve. Një nën-set statistikisht anomale nga niveli i mëparshëm shpërndahen në 100 dhe më shumë kategori me ndihmën e klasifikatorëve. Shumica e klasifikatorëve bazohen në sjelljen individuelle, marrëdhëniet në grup ose sjelljen në një shkallë globale ose lokale, ndërsa të tjerë mund të jenë shumë specifikë. Për shembull, një klasifikator mund të tregojë për trafikun e serverëve komanduese, një zgjerim të dyshimtë ose përditësim të paautorizuar të Softuerit. Nga ky hap formohet një set i ngjarjeve anomale në sistemin e sigurisë, të lidhura me kategori të caktuara.
Modelimi i objektit. Nëse sasia e provave në mbështetje të hipotezës mbi dëmshmërisë së një objekti të caktuar tejkalon pragun e rëndësisë, definohet kërcënimi. Ngjarjet përkatëse që ndikuan në përcaktimin e kërcënimit lidhen me këtë kërcënim dhe bëhen pjesë e modelit discret të objektit afatgjatë. Me akumulimin e provave me kalimin e kohës, sistemi përcakton kërcënime të reja kur arrin pragun e rëndësisë. Ky prag ka një karakter dinamik dhe kalon një rregullim inteligjent në bazë të nivelit të rrezikut të ndodhjes së kërcënimit dhe faktorëve të tjerë. Pasi kjo të ndodhë, kërcënimi shfaqet në panelin e informacionit të ndërfaqes së web-it dhe transferohet në nivelin e ardhshëm.
Niveli 3. Modelimi i marrëdhënieve
Qëllimi i modelimit të marrëdhënieve është të sintetizojë rezultatet e arritura në nivelet e mëparshme, duke marrë parasysh jo vetëm kontekstin lokal, por edhe atë global të incidentit përkatës. Në këtë fazë mund të përcaktoni se sa organizata kanë përballuar një sulm të tillë, për të kuptuar nëse ai ka qenë i drejtuar konkretisht ndaj jush ose është pjesë e një fushate globale, dhe ju keni qenë thjesht ‘në mes të goditjes’.
Incidentet konfirmohen ose zbulohen. Një incident i konfirmuar nënkupton një siguri prej 99 deri në 100%, pasi metodat dhe mjetet përkatëse janë vërejtur më parë duke vepruar në një shkallë më të madhe (globale). Incidentet e zbuluara janë unike për ju dhe përbëjnë një pjesë të një fushate të ngushtë. Rezultatet e marra në të kaluarën përcillen me një rend të njohur veprimi, duke i lejuar juve të kurseni kohë dhe burime në përgjigje. Ato ofrohen së bashku me mjetet e hetimit që do t'ju nevojiten për të kuptuar se kush ju ka sulmuar dhe cila është shkalla e drejtimeve të fushatës në biznesin tuaj digjital. Siç mund ta imagjinoni, numri i incidenteve të konfirmuara është shumë më i madh se numri i incidenteve të zbuluara për arsye të thjeshtë, sepse incidentet e konfirmuara nuk shoqërohen me kosto të mëdha për keqbërësit, ndërsa incidentet e zbuluara kërkojnë një përpjekje më të madhe.
shtrenjtë, pasi ato duhet të jenë të reja dhe të personalizuara. Duke krijuar mundësinë për identifikimin e incidenteve të konfirmuara, ekonomia e lojës më në fund u zhvendos në favor të mbrojtësve, duke u ofruar atyre një avantazh të caktuar.
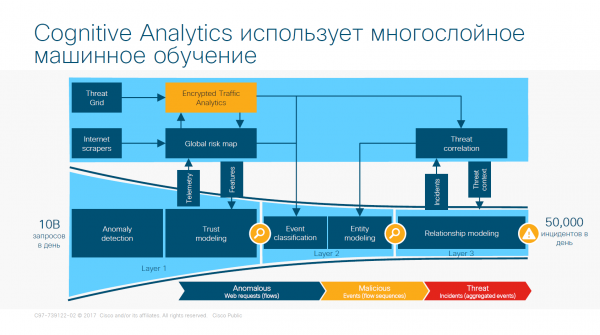
Mësimi shumë-nivelesh i sistemit të rrjeteve neuronale të bazuara në ETA
Harta globale e rreziqeve
Harta globale e rreziqeve krijohet si rezultat i analizës që algoritmet e mësimit të makinerive i aplikojnë në një nga të dhënat më të mëdha të këtij tipi në industri. Ajo ofron të dhëna të gjera statistikore mbi sjelljen ndaj serverëve në internet, edhe nëse ata janë të panjohur. Këta serverë janë të lidhur me sulme, mund të angazhohen ose të përdoren në kuadër të një sulmi në të ardhmen. Kjo nuk është një "listë e zezë", por një pamje e plotë e serverit të shqyrtuar nga pikëpamja e sigurisë. Kjo informacion mbi aktivitetin e serverëve të përmendur, e përgatitur me shqyrtim të kontekstit, e mundëson detektuesve dhe klasifikuesve të mësimit të makinerive Stealthwatch të parashikojnë me saktësi nivelin e rrezikut të lidhur me komunikimet me këta serverë.
Mund të shikoni hartat e disponueshme .
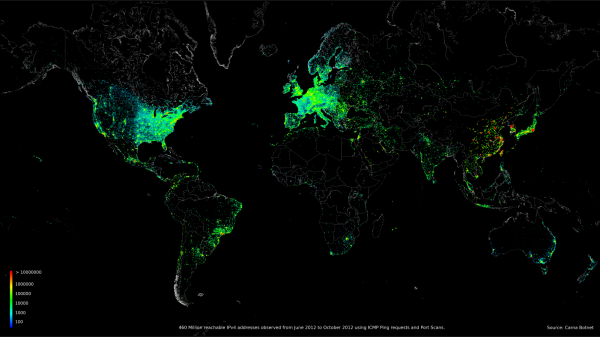
Harta e botës që tregon 460 milionë IP-adresat
Tani rrjeti po mëson dhe po mbron rrjetin tuaj.
Në fund, u gjet një panace?
Pështu jo. Nga përvoja me sistemin, mund të them se ekzistojnë 2 probleme globale.
Problemi 1. Çmimi. E gjithë rrjeti është i implementuar mbi sistemin Cisco. Kjo është e mirë dhe e keqe. Anë e mirë është se ju nuk keni nevojë të shqetësoheni dhe të vendosni shumë zëvendësues si D-Link, MikroTik etj. Minus – kostoja e madhe e sistemit. Duke marrë parasysh situatën ekonomike të biznesit rus, në këtë moment vetëm një pronar i pasur i një kompanie të madhe ose banke mund ta lejojë këtë mrekulli.
Problemi 2. Trajnimi. Unë nuk kam shkruar në artikull kohën e trajnimit të rrjetit neuronal, por jo për shkak se nuk e ka, por për shkak se ajo mëson gjithmonë dhe ne nuk mund ta parashikojmë kur do të mësojë. Sigurisht, ka mjete të statistikës matematikore (merrni formulimin e kritereve të konvergjencës së Pearson), por këto janë vetëm masa të pjesshme. Ne marrim probabilitetin e filtrimit të trafikut, dhe madje edhe atë në kushtet që sulmi tashmë është njohur dhe i njohur.
Megjithatë këto 2 probleme, kemi bërë një përparim të madh në zhvillimin e sigurisë informatike në përgjithësi dhe mbrojtjen e rrjetit në veçanti. Ky fakt mund të jetë motivues për studimin e teknologjive të rrjetit dhe rrjeteve neurale, të cilat janë aktualisht një fushë shumë premtuese.
Burimi: habr.com
