

Ky është një përmbledhje e fjalimit në dhe .
Kjo është historia e projektit, në të cilin u përdor një sistem i shkruar nga vetë për menaxhimin e konfigurimeve dhe si u zgjat kalimi në Ansible për 18 muaj.
Dita № -XXX: Para fillimit
Fillimisht, infrastruktura përbënte një numër hostesh të veçuar nën menaxhimin e Hyper-V. Krijimi i një makine virtuale kërkonte shumë veprime: vendosjen e disqeve në vendin e duhur, konfigurimin e DNS, rezervimin e DHCP, vendosjen e konfiguracionit të VM në një depo git. Ky proces ishte pjesërisht i mekanizuar, por për shembull, makinat virtuale shpërndaheshin midis hosteve manualisht. Megjithatë, për shembull, zhvilluesit mund të modificonin konfigurimin e VM në git dhe ta aplikonin duke rinisur VM.
Zgjidhje e Personalizuar për Menaxhimin e Konfigurimeve
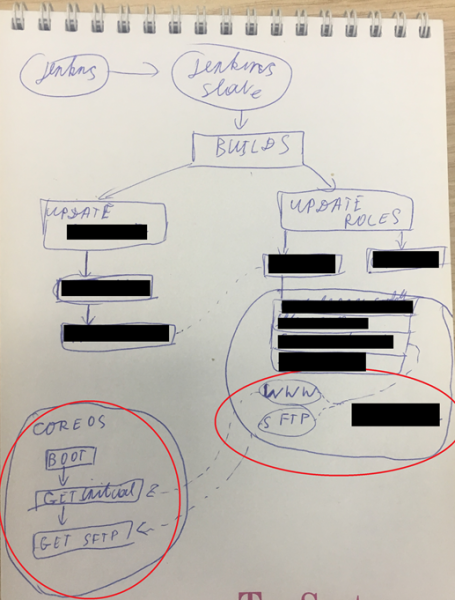
Ideja fillestare, e dyshoj, ishte menduar si IaC: shumë VM pa gjendje, të cilat, pas rinisjes, e rikthenin gjendjen e tyre në null. Si dukej menaxhimi i konfigurimeve të VM? Schematisht duket thjeshtë:
- Për VM, u vendos një MAC statik.
- VM-at u lidhën me ISO me CoreOS dhe diskun e bërë për t'u ngarkuar.
- CoreOS nis një skript personalizimi duke e shkarkuar atë nga një server WEB në bazë të IP-së së tij.
- Skripti shkarkon përmes SCP konfigurimin e VM duke u bazuar në adresën IP.
- Nisin një sërë skedarësh systemd unit dhe një sërë skriptesh bash.
Ky zgjidhje kishte shumë probleme të dukshme:
- ISO në CoreOS ishte e deprecated.
- Shumë veprime dhe magji të ndërlikuara gjatë migrimit/krijimi të VM.
- Vështirësi në përditësim dhe kur është e nevojshme të ketë një version të caktuar të softuerit. Edhe më zbavitëse me modulet e bërthamës.
- VM-të nuk ishin aq pa të dhëna, pra, dolën VM që patën disqe të montuara me të dhëna nga përdoruesit përveç kësaj.
- Përherë dikush bënte gabime me varësitë e unit systemd dhe në rinisjen e CoreOS ngeciste. Ishte problematike të kapje këtë me mjetet ekzistuese në CoreOS.
- Menaxhimi i sekreteve.
- CM pothuajse nuk kishte. Kishim bash dhe konfigurime YML të CoreOS.
Për të aplikuar konfigurimin e VM, ishte e nevojshme ta rinisje, por ajo mund të mos rinisej. Dukej si një problem i qartë, por nuk kishte disqe të vazhdueshme — nuk kishte ku të ruhej logun. Mirë, le të përpiqemi të shtojmë opsione të ngarkesës së bërthamës që logjet të dërgoheshin. Por jo, sa e komplikuar ishte gjithçka.
Dita №0: Pranimi i problemit
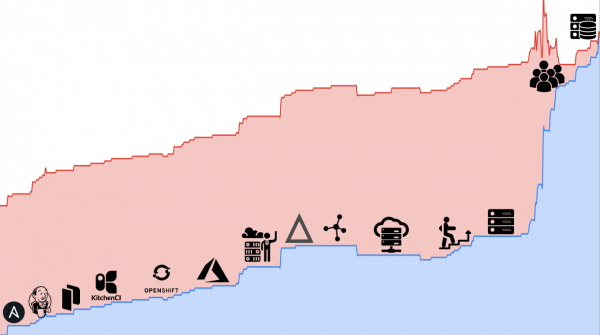
Ishte një infrastrukturë e zakonshme zhvillimi: jenkins, ambientet testuese, monitorimet, registry. CoreOS ishte menduar për hostimin e klastereve k8s, pra problemi ishte se si përdorej CoreOS. Hapi i parë ishte zgjedhja e stack-ut. Ne u ndalëm tek:
- CentOS si distribucion bazik, pasi është distribuicioni më i afërt me ambientet e prodhimit.
- Ansible për menaxhimin e konfigurimeve, pasi kishte një ekspertizë të gjerë për të.
- Jenkins si një framework automatik për proceset ekzistuese, pasi ishte tashmë aktivisht i përdorur për proceset e zhvillimit.
- Hyper-V si platformë virtualizimi. Ka disa arsye, të cilat dalin përtej tregimit, por nëse e përmbledhim — nuk mund të përdorim cloud, duhet të përdorim harduerin tonë.
Dita №30: Fiksojmë marrëveshjet ekzistuese — Agreements as Code
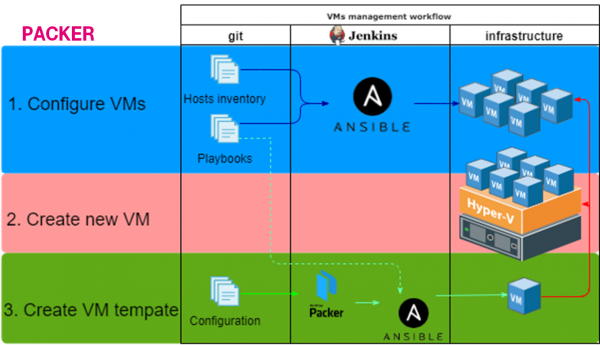
Kur u kuptua stack-u, filloi përgatitja për transferimin. Fiksimi i marrëveshjeve ekzistuese në formën e kodit (Agreements as Code!). Kalimi punë manuale -> makinazhuar -> automatizimi.
1. Konfiguro VMs
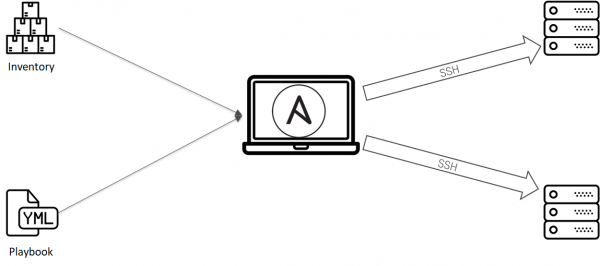
Ansible e bën këtë detyrë mjaft mirë. Me minimumin e lëvizjeve mund të marrim në menaxhim konfigurimet e VM-ve:
- Krijojmë një repository git.
- Vendosim listën e VM-ve në inventory, konfigurimet në playbooks dhe role.
- Konfigurojmë një jenkins slave të veçantë nga e cila mund të nisnim ansible.
- Krijojmë një job, konfigurojmë Jenkins.
Procesi i parë është gati. Marrëveshjet janë fikse.
2. Krijo VM të re
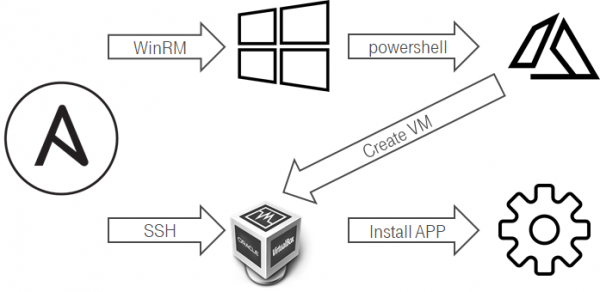
Këtu nuk ishte shumë e lehtë. Nga Linux nuk është shumë e lehtë të krijosh VM në Hyper-V. Një nga përpjekjet për të makinizuar këtë proces ishte:
- Ansible lidhet përmes WinRM me hostin windows.
- Ansible ekzekuton skriptin powershell.
- Skripti Powershell krijon një VM të re.
- Me mjete Hyper-V/ScVMM gjatë krijimit të VM-së në OS të mysafirëve, konfiguroni hostname.
- VM në azhurnimin e DHCP lease dërgon hostname-in e saj.
- Integrimi i zakonshëm ddns & dhcp në anën e Domain Controller konfiguron regjistrin DNS.
- Mund të shtoni VM në inventar dhe të konfiguroni Ansible për të.
3. Krijo template të VM
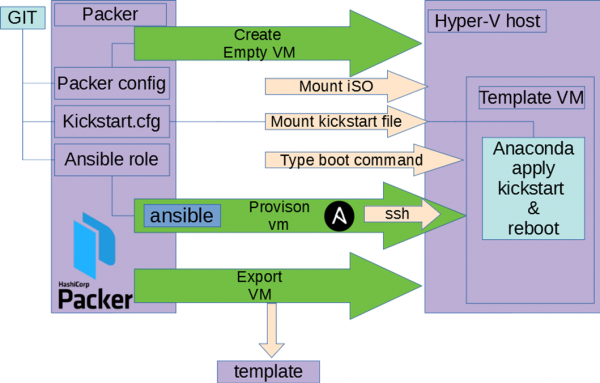
Këtu nuk u shpik asgjë — morëm packer.
- Në repository git vendosim konfigurimin e packer, kickstart.
- Konfigurojmë një jenkins slave të veçantë me hyper-v dhe Packer.
- Krijojmë një job, konfigurojmë Jenkins.
Si funksionon ky bashkëpunim:
- Packer krijon një VM bosh, lidh ISO.
- VM ngarkohet, Packer fut në ngarkues komandën për të përdorur skedarin tonë kickstart nga disku ose http.
- Anaconda me konfigurimin tonë nis inicializimin e OS.
- Packer pret në dispozicionin e VM-së.
- Packer brenda VM-së nis ansible në modin lokal.
- Ansible përdor të njëjtat role si në hapin №1.
- Packer eksporton шаблонin e VM.
Dita №75: Riorganizojmë marrëveshjet pa prishur = Testo ansible + Testkitchen
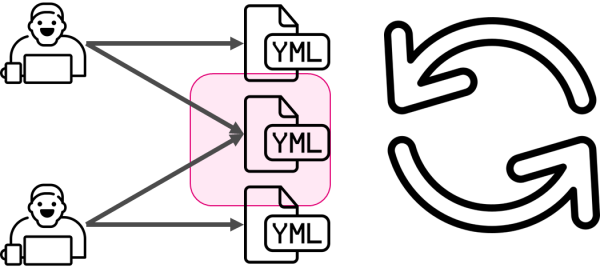
Të ngulisim marrëveshjet në kod mund të mos jetë e mjaftueshme. Në fund të fundit, nëse në thellësi të procesit dëshiron të ndryshosh diçka, mund të prishësh diçka. Prandaj, në rastin e infrastrukturës kemi nevojë për testimin e kësaj infrastrukture. Për të sinkronizuar njohuritë brenda ekipit filluam të testonim rolet e Ansible. Nuk do të thellohem sepse ekziston një artikel që përshkruan ngjarjet në atë kohë. (spoiler, kjo nuk ishte versione përfundimtare dhe më vonë gjithçka u bë më komplekse) ).
Dita №130: A është CentOS + ansible i panevojshëm? Ndoshta openshift?
Duhet të kuptojmë se procesi i integrimit të infrastrukturës nuk ishte i vetmi dhe kishte projekte anësore. Për shembull, erdhi një kërkesë për të lançuar aplikacionin tonë në Openshift dhe kjo shkaktoi hulumtime që zgjatën më shumë se një javë. çfarë e ngadalësoi procesin e migrimit. Rezultati doli se openshift nuk mbulon të gjitha nevojat, është e nevojshme një hardware real, ose të paktën të kemi mundësinë të luajmë me kernelin.
Dita №170: Openshift nuk është i përshtatshëm, a të rrezikojmë me Windows Azure Pack?
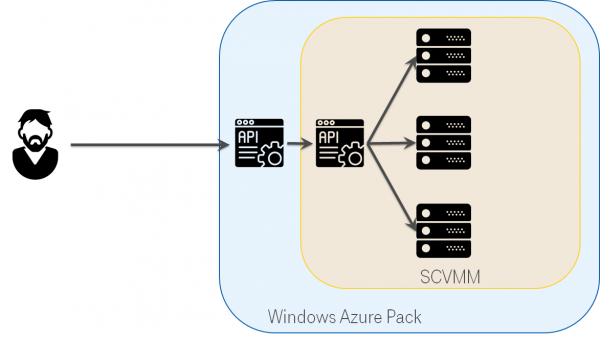
Hyper-V nuk është shumë miqësor, SCVMM nuk e bën shumë më të mirë. Por ka një gjë të tillë si Windows Azure Pack, e cila është një shtresë mbi SCVMM dhe imiton Azure. Por realisht produkti duket i braktisur: dokumentacioni me lidhje të prishura dhe shumë i varfër. Por në kuadër të hulumtimit të mundësive për të lehtësuar jetën e cloud-it tonë e kemi shqyrtuar edhe atë.
Dita №250: Windows Azure Pack nuk është shumë. Qëndrojmë me SCVMM.
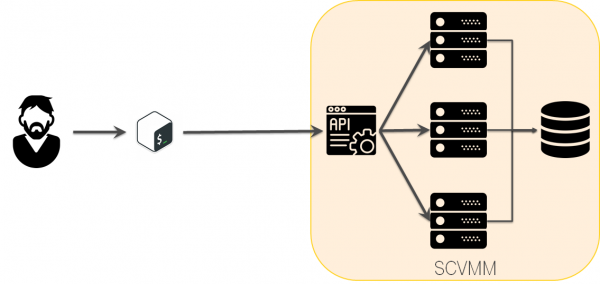
Windows Azure Pack dukej shumë premtues, por u vendos që të mos sjellim WAP me kompleksitetet e tij në sistem për shkak të veçorive të panevojshme dhe mbetëm me SCVMM.
Dita №360: Hamë elefantin në copa.
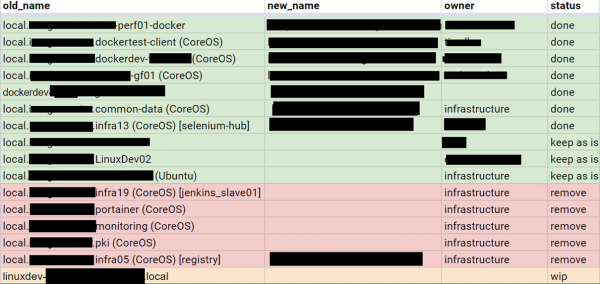
Vetëm pas një viti platforma ku do të migronim ishte gati dhe filloi procesi i migrimit. Për këtë ishte vendosur një detyrë S.M.A.R.T. Përshkruam të gjitha VM-të dhe filluam të merremi me konfigurimin një nga një, ta përshkruajmë atë në Ansible dhe ta mbulojmë me teste.
Dita №450: Çfarë sistemi u krijua?
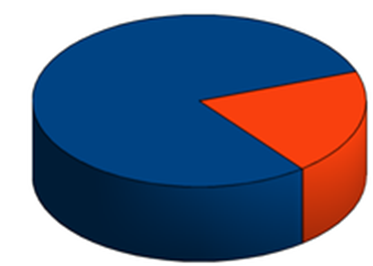
Procesi vetë nuk është i interesant. Ai është rutinë, mund të theksojmë se shumica e konfigurimeve ishin relativisht të thjeshta ose izomorfe dhe sipas parimit të Pareto, 80% e konfigurimeve kërkoi 20% të kohës. Në të njëjtin parim, 80% e kohës kaloi për përgatitjen e shpërnguljes dhe vetëm 20% për shpërnguljen vetë.
Dita №540: Finale
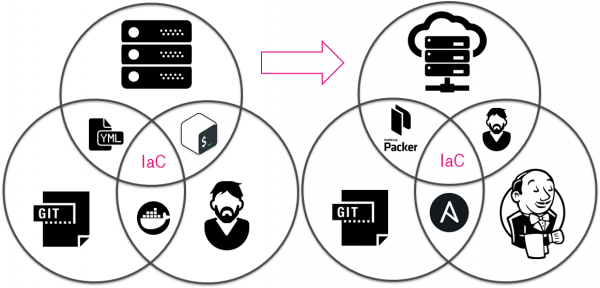
Çfarë ndodhi për 18 muajt?
- Marrëveshjet u bënë kod.
- Puna manuale -> Mekanizimi -> Automatizimi.
Links
Burimi: habr.com
