

Përshëndetje, unë jam Sergey Ylantsev, po zhvilloj në Yandex.Cloud. Më parë kam drejtuar zhvillimin e L7-balancuesit të portalit të Yandex – kolegët shaka se çfarëdo që të bëj, rezulton si një balancues. Do t'u tregoj lexuesve të Habrës si duhet menaxhuar ngarkesa në platformën cloud, si e shohim mjetin ideal për të arritur këtë qëllim dhe si po ecim drejt ndërtimit të këtij mjeti.
Për fillim, le të prezantojmë disa terma:
- VIP (Virtual IP) – adresa IP e balancuesit
- Server, backend, instancë – makinë virtuale me aplikacionin e ndjekur
- RIP (Real IP) – adresa IP e serverit
- Kontrolli i shëndetit – kontrolli i gatishmërisë së serverit
- Zona e disponueshmërisë, Availability Zone, AZ – infrastrukturë e izoluar në qendrën e të dhënave
- Rajoni – kombinim i AZ-ve të ndryshme
Balancuesit e ngarkesës zgjidhin tri detyra kryesore: kryejnë balancimin vetë, përmirësojnë disponueshmërinë e shërbimit dhe e thjeshtojnë shkallëzimin e tij. Disponueshmëria sigurohet përmes menaxhimit automatik të trafikut: balancuesi ndjek gjendjen e aplikacionit dhe përjashton nga balancimi instancat që nuk kalojnë testin e gjallërisë. Shkallëzimi sigurohet përmes shpërndarjes së barabartë të ngarkesës në instanca, si dhe azhornimit të listës së instancave në fluks. Nëse balancimi nuk është mjaft i barabartë, disa nga instancat do të marrin ngarkesë që tejkalon kufijtë e tyre të funksionimit dhe shërbimi do të bëhet më pak i besueshëm.
Balancuesi i ngarkesës shpesh klasifikohet sipas nivelit të protokollit nga modeli OSI, mbi të cilin funksionon. Balancuesi i Cloud-it punon në nivelin TCP, që korrespondon me nivelin e katërt, L4.
Të kalojmë në një përmbledhje të arkitekturës së balancuesit të Cloud-it. Do të rrisim gradualisht nivelin e detajeve. Ne i ndajmë komponentët e balancuesit në tri klasa. Klasa e config plane kujdeset për ndërveprimin me përdoruesin dhe ruan gjendjen e dëshiruar të sistemit. Control plane ruan gjendjen aktuale të sistemit dhe menaxhon sistemet nga klasa e data plane, që janë përgjegjëse për dërgimin e trafikut nga klientët në instancat tuaja.
Data plane
Trafiku kalon në pajisje të shtrenjta të quajtura routera kufitarë. Për të rritur qëndrueshmërinë, në një qendër të dhënash punojnë njëkohësisht disa prej këtyre pajisjeve. Më pas trafiku kalon në balancuesit, të cilët për klientët shpallin një adresë IP anycast në të gjitha AZ përmes BGP.
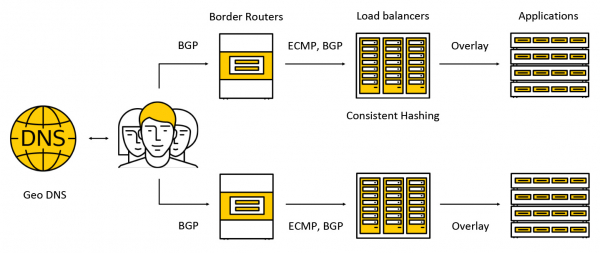
Trafiku transmetohet përmes ECMP — kjo është një strategji rrugëzimi, sipas së cilës mund të ketë disa rrugë po aq të mira për në destinacion (në këtë rast destinacioni do të jetë adresa IP e destinacionit) dhe paketat mund të dërgohen në çdo njërën prej tyre. Gjithashtu, ne mbështesim punën në disa zona të disponueshme sipas skemës së mëposhtme: shpallim adresën në secilën nga zonat, trafiku kalon në më të afërt dhe më pas nuk del jashtë saj. Më tutje në postim do të shqyrtojmë më në detaje se çfarë ndodh me trafik.
Config plane
Komponenti kryesor i config plane është API, përmes të cilit kryhen operacionet kryesore me balancuesit: krijimi, fshirja, ndryshimi i përbërjes së instancave, marrja e rezultateve të kontrollit të shëndetit etj. Nga njëra anë, kjo është një REST API, ndërsa nga ana tjetër, ne në Cloud shpesh përdorim kornizën gRPC, për këtë arsye ne "përkthejmë" REST në gRPC dhe pastaj përdorim vetëm gRPC. Çdo kërkesë çon në krijimin e një serie tareas asinkrone idempotente, të cilat ekzekutohen në një pool të përbashkët punëtorësh të Yandex.Cloud. Të gjitha detyrat shkruhen në mënyrë që mund të pezullohen çdoherë dhe pastaj të rikthehen. Kjo siguron shkallëzueshmëri, përsëritshmëri dhe regjistrueshmëri të operacioneve.
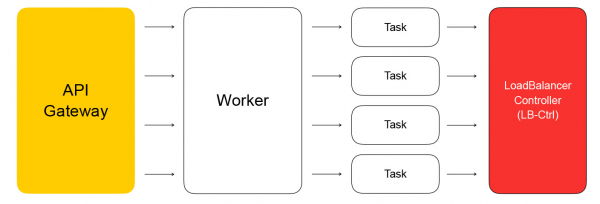
Si rezultat, një detyrë nga API do të bëjë një kërkesë në shërbimin kontrollues të balancuesve, i cili është shkruar në Go. Ai mund të shtojë dhe fshijë balancuesit, të ndryshojë përbërjen e backend-ëve dhe parametrat.
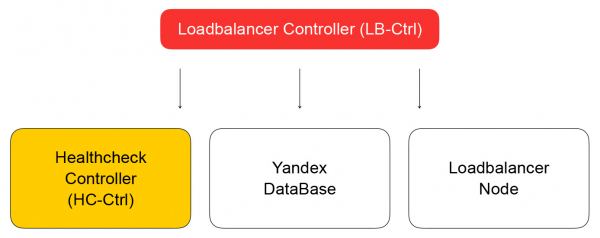
Shërbimi ruan gjendjen e tij në Yandex Database — një DB të menaxhuar të shpërndarë, që shumë shpejt do të mund ta përdorni edhe ju. Në Yandex.Cloud, siç e thamë më parë , vepron koncepti i dog food: nëse ne vetë përdorim shërbimet tona, atëherë edhe klientët tanë do të gëzojnë t'i përdorin ato. Yandex Database është një shembull i realizimit të një koncepti të tillë. Ne ruajmë të dhënat tona në YDB, dhe ne nuk e kemi problem me mirëmbajtjen dhe shkallëzimin e bazës: këto probleme janë zgjidhur për ne, ne përdorim bazën si një shërbim.
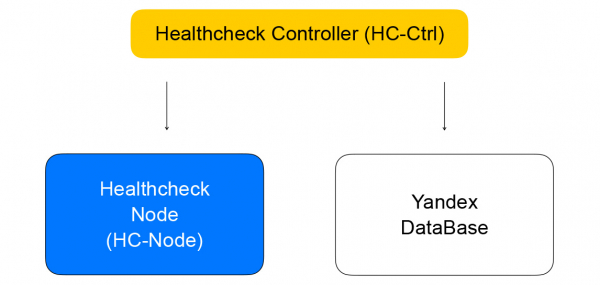
Kthemi te kontrolluesi i balancuesit. Detyra e tij është të ruajë informacionin mbi balancuesin, të dërgojë detyrën për kontrollimin e gatishmërisë së makinerisë virtuale në kontrolluesin e healthcheck.
Kontrolluesi i healthcheck
Ai merr kërkesa për ndryshimin e rregullave të kontrollit, i ruan ato në YDB, shpërndan detyrat në node-t e healthcheck dhe agregon rezultatet, të cilat më pas ruhen në bazë dhe dërgohen në kontrolluesin e balancuesit. Ky i fundit, nga ana e tij, dërgon një kërkesë për të ndryshuar përbërjen e klasterit në data plane te loadbalancer-node, për të cilin do të flas më poshtë.
Të flasim më në detaje rreth healthchecks. Ato mund të ndahen në disa klasa. Kontrollimi ka kritere të ndryshme suksesi. Kontrollimet TCP duhet të krijojnë me sukses një lidhje brenda një kohe të caktuar. Kontrollimet HTTP kërkojnë si krijimin e lidhjes, ashtu edhe marrjen e një përgjigje me status-kod 200.
Gjithashtu, kontrollimet dallohen nga klasa e veprimit—ato janë aktive dhe pasive. Kontrollimet pasive thjesht monitorojnë atë që ndodh me trafik, pa bërë veprime të veçanta. Kjo nuk funksionon shumë mirë në L4, pasi varet nga logjika e protokolleve të nivelit më të lartë: në L4 nuk ka informacion se sa kohë zgjati operacioni, dhe nëse përfundimi i lidhjes ishte i mirë apo i keq. Kontrollimet aktive kërkojnë që balancuesi të dërgojë kërkesa në çdo instancë të serverit.
Shumica e balancuesve të ngarkesës kryejnë vetë kontrollimet e "gjallërisë". Ne në Cloud kemi vendosur të ndajmë këto pjesë të sistemit për të rritur shkallëzueshmërinë. Ky qasje do të na lejojë të rritim numrin e balancuesve, duke mbajtur të pandryshuar numrin e kërkesave të healthcheck për shërbimin. Kontrollimet kryhen nga node të veçanta të healthcheck, të cilat janë të shard-uara dhe replikohen për objektet e kontrollit. Nuk është e mundur të kryhen kontrollime nga një host i vetëm, pasi ai mund të dështojë. Atëherë ne nuk do të marrim gjendjen e instancave të verifikuara prej tij. Ne kryejmë kontrollime të çdo instancë nga të paktën tre node të healthcheck. Objektet e kontrollit ne i shartojmë mes node-ve duke përdorur algoritmet e hashing konsistent.
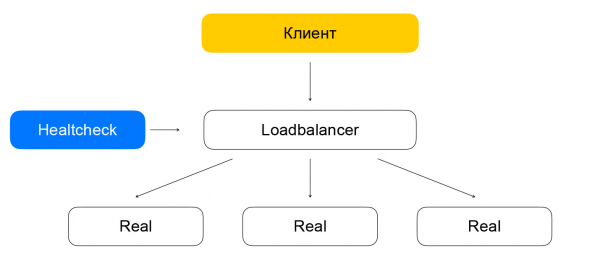
Shqetësimi i ndarjes së balancimit dhe kontrollit të gjendjes mund të sjellë probleme. Nëse kontrolli i gjendjes bën kërkesa ndaj instancës, duke anashkaluar balancuesin (i cili nuk po shërben trafikun në atë moment), ndodh një situatë e çuditshme: burimi duket se është aktiv, por trafiku nuk arrin deri te ai. Ne e zgjidhim këtë problem kështu: sigurojmë që trafiku i kontrollit të gjendjes kalon përmes balancuesve. Me fjalë të tjera, skema e transferimit të paketave me trafik nga klientët dhe nga kontrollet e gjendjes ndryshon minimalisht: në të dy rastet, paketat do të arrijnë te balancuesit, të cilët do t'i dërgojnë ato te burimet përkatëse.
Dallimi është se klientët bëjnë kërkesa në VIP, ndërsa kontrollet e gjendjes i drejtohen çdo RIP-i të veçantë. Këtu lind një problem interesant: ne u japim përdoruesve tanë mundësinë për të krijuar burime në rrjetet IP të errëta. Imagjinoni se ka dy pronarë të ndryshëm të reve, të cilët fshihen pas balancuesve. Secili prej tyre ka burime në nënrrjetin 10.0.0.1/24, përkatësisht me adresat e njëjta. Duhet të dimë si t'i dallojmë ata, dhe këtu duhet të thellohemi në ndërtimin e rrjetit virtual të Yandex.Cloud. Detajet është më mirë të mësohen në , për ne tani është e rëndësishme se rrjeti është shumëkatësor dhe ka në vetvete tunele, të cilat mund të dallohen nga id e nënrrjetit.
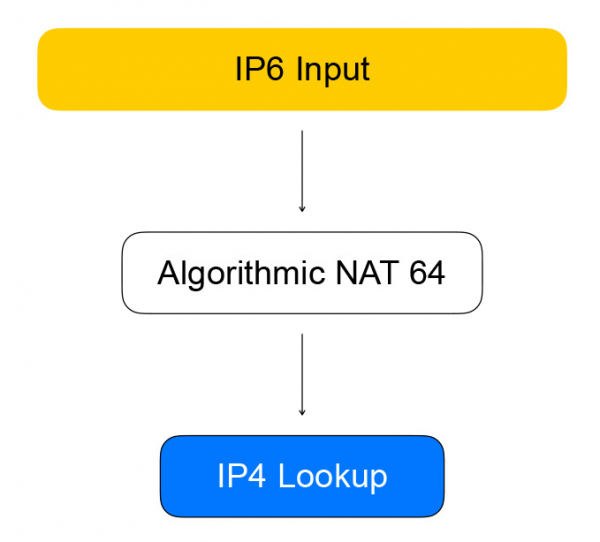
Kontrolluesit e gjendjes i drejtohen balancuesve duke përdorur atë që quhet adresat e kvasit IPv6. Adresa kvas është një adresë IPv6, brenda së cilës është e fshehur një adresë IPv4 dhe id e nënrrjetit të përdoruesit. Trafiku arrin te balancuesi, i cili nxjerr adresën IPv4 të burimit, zëvendëson IPv6 me IPv4 dhe dërgon paketën në rrjetin e përdoruesit.
Trafiku përkatës shkon po ashtu: balancuesi sheh se destinacioni është rrjeti i errët nga kontrolluesit e gjendjes, dhe konverton IPv4 në IPv6.
VPP - zemra e planeve të dhënave
Balancuesi është implementuar mbi teknologjinë Vector Packet Processing (VPP) - një sistem nga Cisco për përpunimin e paketave të trafikut rrjet. Në rastin tonë, struktura punon mbi bibliotekën e menaxhimit të pajisjeve rrjet në hapësirën e përdoruesit - Data Plane Development Kit (DPDK). Kjo siguron një performancë të lartë në përpunimin e pakove: në bërthamë ndodhin shumë më pak ndërprerje, nuk ka kalime konteksti midis hapësirës së bërthamës dhe hapësirës së përdoruesit.
VPP shkon edhe më tej dhe nxjerr më shumë performancë nga sistemi duke bashkuar paketat në grupe. Rritja e performancës arrihet falë përdorimit agresiv të kesheve të procesorëve modernë. Përdoren si keshet e të dhënave (paketat përpunohen "në vektorë", të dhënat janë afër njëra-tjetrës), ashtu edhe keshet e instrukcioneve: në VPP, përpunimi i paketave ndjek një graf, në nyjat e të cilit ndodhen funksione që kryejnë një detyrë.
Për shembull, përpunimi i paketave IP në VPP ndodh në këtë rend: fillimisht, në nyjën e shqyrtimit, bëhet analiza e kokave të paketave, dhe pastaj ato dërgohen në një nyje që i përcjell paketat më tej sipas tabelave të rrugëve.
Pak hardcore. Autorët e VPP nuk pranojnë kompromise në përdorimin e kesheve të procesorit, prandaj kodi tipik i përpunimit të vektorëve të paketave përmban vektorizim manual: ka një cikël përpunimi, ku trajtohet situata e tipit "ne kemi katër paketa në radhë", më pas - e njëjta gjë për dy, e më pas - për një. Shpesh përdoren instrukcionet prefetch, të cilat ngarkojnë të dhëna në keshe për të nxitur aksesin në to në iteracionet e ardhshme.
n_left_from = frame->n_vectors;
while (n_left_from > 0)
{
    vlib_get_next_frame (vm, node, next_index, to_next, n_left_to_next);
    \/\/ ...
    while (n_left_from >= 4 && n_left_to_next >= 2)
    {
        \/\/ përpunimi i disa paketeve njëkohësisht
        u32 next0 = SAMPLE_NEXT_INTERFACE_OUTPUT;
        u32 next1 = SAMPLE_NEXT_INTERFACE_OUTPUT;
        \/\/ ...
        \/\* Prefetch iteracioni i ardhshëm. *\/\n        {
            vlib_buffer_t *p2, *p3;

            p2 = vlib_get_buffer (vm, from[2]);
            p3 = vlib_get_buffer (vm, from[3]);

            vlib_prefetch_buffer_header (p2, LOAD);
            vlib_prefetch_buffer_header (p3, LOAD);

            CLIB_PREFETCH (p2->data, CLIB_CACHE_LINE_BYTES, STORE);
            CLIB_PREFETCH (p3->data, CLIB_CACHE_LINE_BYTES, STORE);
        }
        \/\/ në të vërtetë përpunoni të dhënat
        \/\* verifikoni radhitjet spekulative, ndoshta kaloni në kornizën aktuale tjetër *\/\n        vlib_validate_buffer_enqueue_x2 (vm, node, next_index,
                to_next, n_left_to_next,
                bi0, bi1, next0, next1);
    }

    while (n_left_from > 0 && n_left_to_next > 0)
    {
        \/\/ përpunimi i paketave një nga një
    }

    \/\/ grumbulli i përpunuar
    vlib_put_next_frame (vm, node, next_index, n_left_to_next);
}
Pra, Healthchecks drejtohen në IPv6 te VPP, i cili i kthen ato në IPv4. Kjo bëhet nga nyja e grafit, e cila ne e quajmë NAT algoritmik. Për trafikun e kundërt (dhe transformimin nga IPv6 në IPv4) ka një nyje të ngjashme të NAT algoritmik.
Trafiku direkt nga klientët e balancuesit kalon përmes nyjave të grafit, të cilat kryejnë balancimin vetë.
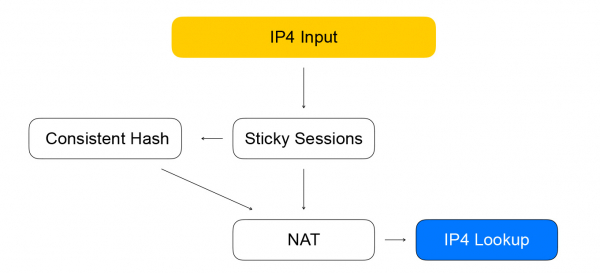
Nyja e parë — seancat e ngjashme. Ajo ruan një hash nga për seancat e instaluara. 5-tuple përfshin adresën dhe portin e klientit nga i cili dërgohet informacioni, adresën dhe portet e burimeve në dispozicion për pranimin e trafikëve, si dhe protokollin rrjetor.
Hash-i i 5-tuple na ndihmon të kryejmë më pak llogaritje në nyjën tjetër të heshit konsistent, si dhe të përpunojmë më mirë ndryshimin e listës së burimeve para balancuesit. Kur një pako mb arrives në balancues, për të cilin nuk ka seancë, ajo dërgohet në nyjën e heshit konsistent. Atje ndodh balancimi përmes heshit konsistent: ne zgjedhim burimin nga lista e burimeve 'të gjalla' të disponueshme. Pastaj paketat dërgohen në nyjën NAT, e cila bën përmbledhjen e adresës së destinacionit dhe rikalibrimin e kontrolleve. Siç e shihni, ne ndjekim rregullat VPP - ngjashmja me ngjashmja, grupojmë llogaritjet e ngjashme për të rritur efikasitetin e caches të procesorëve.
Hesh i konsistent
Pse e zgjodhëm pikërisht këtë dhe çfarë është kjo në të vërtetë? Fillimisht, le të shqyrtojmë detyrën e mëparshme - zgjedhjen e burimit nga lista.
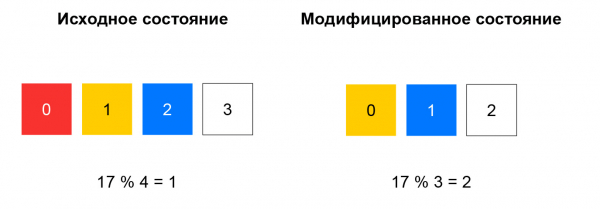
Me heshin jo-konsistent, llogaritet hesh-i i paketës hyrëse dhe burimi zgjidhet nga lista nëpërmjet mbetjeve të ndarjes së këtij hesh-i me numrin e burimeve. Deri sa lista të mbetet e pandryshuar, kjo skemë funksionon mirë: gjithmonë dërgojmë paketat me të njëjtin 5-tuple në të njëjtin instancë. Nëse, për shembull, një burim ka ndaluar përgjigjen në kontrollet e shëndetit, atëherë për një pjesë të konsiderueshme të hesh-eve, zgjedhja do të ndryshojë. Klienti do të ndjejë ndërprerje të lidhjeve TCP: ndonjëherë, një paketë që më parë shkonte në instancën A, mund të fillojë të shkojë në instancën B, e cila nuk është e njohur me seancën për këtë paketë.
Heshi konsistent zgjidh këtë problem të përshkruar. Më së lehti, mund ta shpjegoni këtë koncept kështu: imagjinoni se keni një unazë, në të cilën shpërndani burimet sipas hesh-it (për shembull, sipas IP:port). Zgjedhja e burimit është një kthesë e rrotës në një kënd që përcaktohet nga hesh-i i paketës.
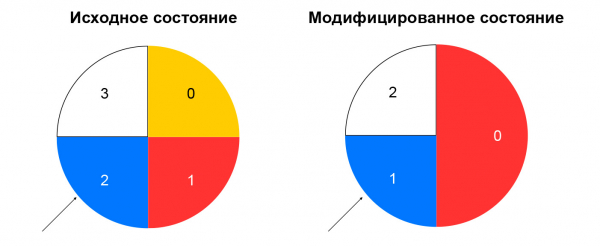
Kështu minimalizohet ri-shpërndarja e trafikëve me ndryshimin e përbërjes së burimeve. Eliminimi i një burimi do të ndikohet vetëm në atë pjesë të unazës së heshit konsistent, në të cilën ndodhej ky burim. Shtimi i një burimi gjithashtu ndryshon shpërndarjen, por ne kemi një nyjë sesionesh ngjitëse, e cila lejon që seancat e vendosura të mos kalohen në burime të reja.
Ne kemi shqyrtuar se çfarë ndodh me trafikun direkt midis balancuesit dhe burimeve. Tani le të kuptojmë trafikun e kthyer. Ai ndjek të njëjtën skemë si trafik kontrollesh — përmes NAT algoritmik, dmth përmes NAT 44 për trafik klientësh dhe përmes NAT 46 për trafik healthcheck. Ne do të ndjekim skemën tonë: unifikojmë trafikun e healthcheck dhe trafikun real të përdoruesve.
Loadbalancer-node dhe komponentët në grumbull
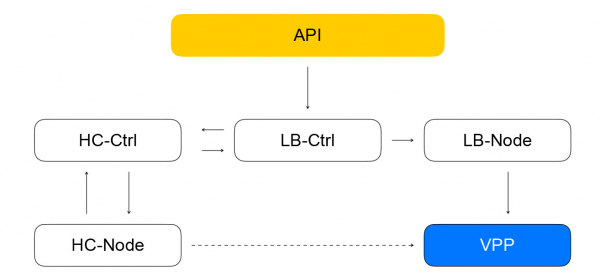
Informacioni mbi përbërjen e balancuesve dhe burimeve në VPP jepet nga shërbimi lokal — loadbalancer-node. Ai subscribohet në fluxin e ngjarjeve nga loadbalancer-controller, ka aftësinë të ndërtojë dallimin midis gjendjes aktuale të VPP dhe gjendjes së synuar që është marrë nga kontrollori. Ne krijojmë një sistem të mbyllur: ngjarjet nga API arrijnë te kontrollori i balancuesit, i cili cakton detyra për kontrollorin e healthcheck për të kontrolluar 'jetësinë' e burimeve. Ai, nga ana e tij, cakton detyra në healthcheck-node dhe agregon rezultatet, e më pas i kthen ato përsëri te kontrollori i balancuesve. Loadbalancer-node subscribohet në ngjarjet nga kontrollori dhe ndryshon gjendjen e VPP. Në një sistem të tillë, çdo shërbim di vetëm atë që i nevojitet për shërbimet fqinjë. Numri i lidhjeve është i kufizuar, dhe ne kemi mundësinë të eksplorojmë dhe të shkallëzojmë në mënyrë të pavarur segmente të ndryshme.
Cilat pyetje arritëm të shmangim
Të gjitha shërbimet tona në plane kontrolli janë shkruar në Go dhe kanë karakteristika të mira për shkallëzim dhe besueshmëri. Në Go ka shumë biblioteka opensource për ndërtimin e sistemeve të shpërndara. Ne aktivisht përdorim GRPC, të gjitha komponentët përmbajnë një implementim opensource të zbulimit të shërbimeve — shërbimet tona monitorojnë funksionimin e njëra-tjetrës, mund të ndryshojnë përbërjen e tyre në mënyrë dinamike, dhe ne e kemi lidhur këtë me balancimin e GRPC. Për metrikat ne gjithashtu përdorim një zgjidhje opensource. Në plane të dhënash, ne arritëm performancë të denjë dhe një kapacitet të madh burimesh: u duk shumë e vështirë të ndërtojmë një platformë, në të cilën mund të përballemi me performancën e VPP, e jo me kartën rrjetërore fizike.
Problemet dhe zgjidhjet
Cili ishte ajo që nuk funksionoi shumë mirë? Në Go, menaxhimi i memories është automatik, por humbjet e memories ndodhin ende. Mënyra më e thjeshtë për t'u marrë me to është të nisni gorutina dhe të mos harroni t'i mbyllni ato. Përfundim: mbani nën vëzhgim konsumin e memories së programeve Go. Shpesh një tregues i mirë është numri i gorutinave. Në këtë histori ka dhe një plus: në Go është e lehtë të merrni të dhëna për runtime - për konsumin e memories, për numrin e gorutinave të nisura dhe për shumë parametra të tjerë.
Përveç kësaj, Go - ndoshta nuk është zgjedhja më e mirë për testet funksionale. Ato janë mjaft voluminoze, dhe qasja standarde "të nisësh gjithçka në CI me grupe" për to nuk përshtatet shumë. E vërteta është se testet funksionale kërkojnë më shumë burime, ndodhin vërtet vonesa. Si rezultat, testet mund të përfundojnë pa sukses, pasi CPU është e angazhuar me testet e njësive. Përfundim: sa më shumë që të jetë e mundur, ekzekutoni testet "të rënda" veçmas nga testet e njësive.
Arkitektura e ngjarjeve mikroshërbore është më e komplikuar se monoliti: të kërkosh logje në dhjetëra makina të ndryshme nuk është shumë e rehatshme. Përfundim: nëse po bëni mikroshërbore, mendoni menjëherë për gjurmimin.
Planet tona
Ne do të lançojmë një balancues të brendshëm, një balancues IPv6, do të shtojmë mbështetje për skenarët Kubernetes, do të vazhdojmë të bëjmë sharding të shërbimeve tona (aktualisht vetëm healthcheck-node dhe healthcheck-ctrl janë të sharduara), do të shtojmë healthchecks të reja dhe do të realizojmë agregimin e zgjuar të kontrolleve. Po shqyrtojmë mundësinë të bëjmë shërbimet tona edhe më të pavarura - që ato të komunikohet jo drejtpërdrejt me njëra-tjetrën, por me anë të një queue mesages. Kohët e fundit është shfaqur një shërbim që është i përputhshëm me SQS në Cloud. .
Së fundmi, ndodhi publikimi i Yandex Load Balancer. Eksploroni shërbimin, menaxhoni balancuesit në mënyrën që ju përshtatet dhe rritni qëndrueshmërinë e projekteve tuaja!
Burimi: habr.com
