

Po ju ofroj një tutorial për gjenerimin e aksesit në Kubernetes-klaster me ndihmën e Dex, dex-k8s-authenticator dhe GitHub.
Mem lokal nga një bisedë e gjuhës ruse për Kubernetes në
Hyrje
Ne përdorim Kubernetes për të krijuar ambientet dinamike për ekipin e zhvilluesve dhe QA. Kështu, ne duam t'u japim atyre akses në klaster si për dashboard-in ashtu edhe për kubectl. Ndryshe nga OpenShift-i, Kubernetes i zakonshëm nuk ka autentifikim natyror, prandaj përdorim mjete të palëve të treta për këtë.
Në këtë konfigurim përdorim:
- — një aplikacion web për gjenerimin e konfiguracionit të kubectl
- — një ofrues OpenID Connect
- GitHub — thjesht për shkak se ne përdorim GitHub në kompaninë tonë
Ne u përpoqëm të përdorim Google OIDC, por fatkeqësisht ne të krijojmë grupe, kështu që integrimi me GitHub ishte krejt i kënaqshëm. Pa hartimin e grupeve, nuk është e mundur të krijojmë politikat RBAC të bazuara në grupe.
Pra, si funksionon procesi ynë i autorizimit në Kubernetes në një përfaqësim vizual:
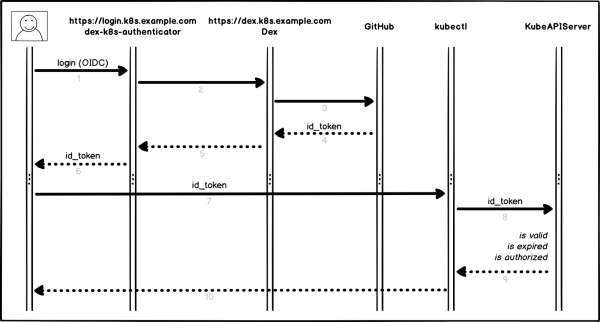
Procesi i autorizimit
Pak më shumë detaje dhe hapat:
- Përdoruesi hyn në dex-k8s-authenticator (
login.k8s.example.com) - dex-k8s-authenticator ridrejton kërkesën në Dex (
dex.k8s.example.com) - Dex ridrejton në faqen e autorizimit në GitHub
- GitHub gjeneron informacionin e nevojshëm për autorizimin dhe e kthen në Dex
- Dex i kalon informacionin e marrë në dex-k8s-authenticator
- Përdoruesi merr token-in OIDC nga GitHub
- dex-k8s-authenticator shton token-in në kubeconfig
- kubectl e kalon token-in në KubeAPIServer
- KubeAPIServer, në bazë të token-it të kalruar, kthen akseset në kubectl
- Përdoruesi merr akseset nga kubectl
Veprimet e përgatitjes
Natyrisht, ne tashmë kemi një Kubernetes-klaster të instaluar (k8s.example.com), si dhe HELEM të instaluar paraprakisht. Gjithashtu kemi një organizatë në GitHub (super-org).
Nëse nuk keni HELM, instalimi i tij .
Së pari, na nevojitet të konfiguroni GitHub.
Shkoni në faqen e cilësimeve të organizatës (https://github.com/organizations/super-org/settings/applications) dhe krijoni një aplikacion të ri (Aplikacioni i autorizuar OAuth):
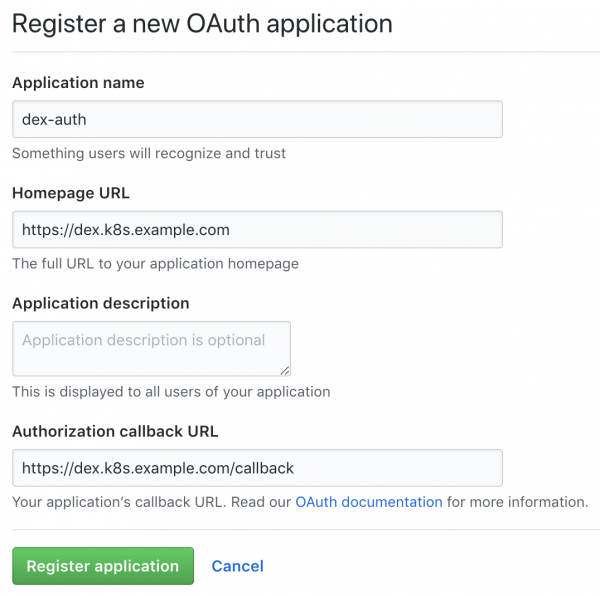
Krijimi i një aplikacioni të ri në GitHub
Plotësoni fushat me URL-të e nevojshme, për shembull:
- URL e Homepage:
https://dex.k8s.example.com - URL për rimbështetje autorizimi:
https://dex.k8s.example.com/callback
Kujdes me lidhjet, është e rëndësishme të mos humbni slashes.
Në përgjigje të formularit të plotësuar, GitHub do të gjenerojë ID e Klientit dhe Client secret, mbajeni në një vend të sigurt, do të na nevojitet (ne, për shembull, përdorim për ruajtjen e sekreteve):
Client ID: 1ab2c3d4e5f6g7h8
Client secret: 98z76y54x32w1
Përgatitni rekordet DNS për subdomain-et login.k8s.example.com dhe dex.k8s.example.com, dhe gjithashtu certifikatat SSL për ingreset.
Të krijojmë certifikatat SSL:
cat <<EOF | kubectl create -f -
apiVersion: certmanager.k8s.io/v1alpha1
kind: Certificate
metadata:
  name: cert-auth-dex
  namespace: kube-system
spec:
  secretName: cert-auth-dex
  dnsNames:
    - dex.k8s.example.com
  acme:
    config:
    - http01:
        ingressClass: nginx
      domains:
      - dex.k8s.example.com
  issuerRef:
    name: le-clusterissuer
    kind: ClusterIssuer
---
apiVersion: certmanager.k8s.io/v1alpha1
kind: Certificate
metadata:
  name: cert-auth-login
  namespace: kube-system
spec:
  secretName: cert-auth-login
  dnsNames:
    - login.k8s.example.com
  acme:
    config:
    - http01:
        ingressClass: nginx
      domains:
      - login.k8s.example.com
  issuerRef:
    name: le-clusterissuer
    kind: ClusterIssuer
EOF
kubectl describe certificates cert-auth-dex -n kube-system
kubectl describe certificates cert-auth-login -n kube-system
ClusterIssuer me emrin le-clusterissuer duhet të ekzistojë, nëse nuk është, do ta krijojmë atë me HELM:
helm install --namespace kube-system -n cert-manager stable/cert-manager
cat << EOF | kubectl create -f -
apiVersion: certmanager.k8s.io/v1alpha1
kind: ClusterIssuer
metadata:
  name: le-clusterissuer
  namespace: kube-system
spec:
  acme:
    server: https://acme-v02.api.letsencrypt.org/directory
    email: k8s-admin@example.com
    privateKeySecretRef:
      name: le-clusterissuer
    http01: {}
EOF
Konfigurimi i KubeAPIServer
Për të funksionuar kubeAPIServer, duhet të konfigurojmë OIDC dhe të përditësojmë klasterin:
kops edit cluster
...
  kubeAPIServer:
    anonymousAuth: false
    authorizationMode: RBAC
    oidcClientID: dex-k8s-authenticator
    oidcGroupsClaim: groups
    oidcIssuerURL: https://dex.k8s.example.com/
    oidcUsernameClaim: email
kops update cluster --yes
kops rolling-update cluster --yes
Ne përdorim për implementimin e klastereve, por kjo funksionon edhe për .
Konfigurimi i Dex dhe dex-k8s-authenticator
Për të funksionuar Dex, është e nevojshme të kemi një certifikat dhe një çelës nga Kubernetes-masteri, le ta nxjerrim atë nga aty:
sudo cat /srv/kubernetes/ca.{crt,key}
-----BEGIN CERTIFICATE-----
AAAAAAAAAAABBBBBBBBBBCCCCCC
-----END CERTIFICATE-----
-----BEGIN RSA PRIVATE KEY-----
DDDDDDDDDDDEEEEEEEEEEFFFFFF
-----END RSA PRIVATE KEY-----
Do të klonojmë depozitën dex-k8s-authenticator:
git clone git@github.com:mintel/dex-k8s-authenticator.git
cd dex-k8s-authenticator/
Me ndihmën e skedarëve values, ne mund të konfigurojmë variablat në mënyrë fleksibël për .
Do të përshkruajmë konfigurimin për Dex:
cat < values-dex.yml
global:
  deployEnv: prod
tls:
  certificate: |-
    -----BEGIN CERTIFICATE-----
    AAAAAAAAAAABBBBBBBBBBCCCCCC
    -----END CERTIFICATE-----
  key: |-
    -----BEGIN RSA PRIVATE KEY-----
    DDDDDDDDDDDEEEEEEEEEEFFFFFF
    -----END RSA PRIVATE KEY-----
ingress:
  enabled: true
  annotations:
    kubernetes.io/ingress.class: nginx
    kubernetes.io/tls-acme: "true"
  path: /
  hosts:
    - dex.k8s.example.com
  tls:
    - secretName: cert-auth-dex
      hosts:
        - dex.k8s.example.com
serviceAccount:
  create: true
  name: dex-auth-sa
config: |
  issuer: https://dex.k8s.example.com/
  storage: # https://github.com/dexidp/dex/issues/798
    type: sqlite3
    config:
      file: /var/dex.db
  web:
    http: 0.0.0.0:5556
  frontend:
    theme: "coreos"
    issuer: "Example Co"
    issuerUrl: "https://example.com"
    logoUrl: https://example.com/images/logo-250x25.png
  expiry:
    signingKeys: "6h"
    idTokens: "24h"
  logger:
    level: debug
    format: json
  oauth2:
    responseTypes: ["code", "token", "id_token"]
    skipApprovalScreen: true
  connectors:
  - type: github
    id: github
    name: GitHub
    config:
      clientID: $GITHUB_CLIENT_ID
      clientSecret: $GITHUB_CLIENT_SECRET
      redirectURI: https://dex.k8s.example.com/callback
      orgs:
      - name: super-org
        teams:
        - team-red
  staticClients:
  - id: dex-k8s-authenticator
    name: dex-k8s-authenticator
    secret: generatedLongRandomPhrase
    redirectURIs:
      - https://login.k8s.example.com/callback/
envSecrets:
  GITHUB_CLIENT_ID: "1ab2c3d4e5f6g7h8"
  GITHUB_CLIENT_SECRET: "98z76y54x32w1"
EOF
Dhe për dex-k8s-authenticator:
cat < values-auth.yml
global:
  deployEnv: prod
dexK8sAuthenticator:
  clusters:
  - name: k8s.example.com
    short_description: "k8s cluster"
    description: "Kubernetes cluster"
    issuer: https://dex.k8s.example.com/
    k8s_master_uri: https://api.k8s.example.com
    client_id: dex-k8s-authenticator
    client_secret: generatedLongRandomPhrase
    redirect_uri: https://login.k8s.example.com/callback/
    k8s_ca_pem: |
      -----BEGIN CERTIFICATE-----
      AAAAAAAAAAABBBBBBBBBBCCCCCC
      -----END CERTIFICATE-----
ingress:
  enabled: true
  annotations:
    kubernetes.io/ingress.class: nginx
    kubernetes.io/tls-acme: "true"
  path: /
  hosts:
    - login.k8s.example.com
  tls:
    - secretName: cert-auth-login
      hosts:
        - login.k8s.example.com
EOF
Le të instalojmë Dex dhe dex-k8s-authenticator:
helm install -n dex --namespace kube-system --values values-dex.yml charts/dex
helm install -n dex-auth --namespace kube-system --values values-auth.yml charts/dex-k8s-authenticator
Të kontrollojmë funksionimin e shërbimeve (Dex duhet të kthejë kodin 400, ndërsa dex-k8s-authenticator — kodin 200):
curl -sI https://dex.k8s.example.com/callback | head -1
HTTP/2 400
curl -sI https://login.k8s.example.com/ | head -1
HTTP/2 200
Konfigurimi i RBAC
Krijojmë ClusterRole për grupin, në rastin tonë me akses vetëm për të lexuar:
cat << EOF | kubectl create -f -
apiVersion: rbac.authorization.k8s.io/v1
kind: ClusterRole
metadata:
  name: cluster-read-all
rules:
  -
    apiGroups:
      - ""
      - apps
      - autoscaling
      - batch
      - extensions
      - policy
      - rbac.authorization.k8s.io
      - storage.k8s.io
    resources:
      - componentstatuses
      - configmaps
      - cronjobs
      - daemonsets
      - deployments
      - events
      - endpoints
      - horizontalpodautoscalers
      - ingress
      - ingresses
      - jobs
      - limitranges
      - namespaces
      - nodes
      - pods
      - pods/log
      - pods/exec
      - persistentvolumes
      - persistentvolumeclaims
      - resourcequotas
      - replicasets
      - replicationcontrollers
      - serviceaccounts
      - services
      - statefulsets
      - storageclasses
      - clusterroles
      - roles
    verbs:
      - get
      - watch
      - list
  - nonResourceURLs: ["*"]
    verbs:
      - get
      - watch
      - list
  - apiGroups: [""]
    resources: ["pods/exec"]
    verbs: ["create"]
EOF
Të krijojmë konfigurimin për ClusterRoleBinding:
cat <<EOF | kubectl create -f -
apiVersion: rbac.authorization.k8s.io/v1beta1
kind: ClusterRoleBinding
metadata:
  name: dex-cluster-auth
  namespace: kube-system
roleRef:
  apiGroup: rbac.authorization.k8s.io
  kind: ClusterRole
  name: cluster-read-all
subjects:
  kind: Group
  name: "super-org:team-red"
EOF
Tani jemi të gatshëm për testim.
Testet
Shkoni në faqen e logaritjes (https://login.k8s.example.com) dhe identifikohuni me llogarinë tuaj në GitHub:
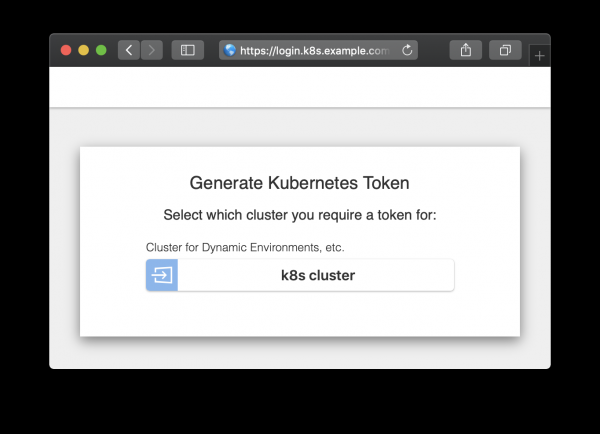
Faqja e identifikimit
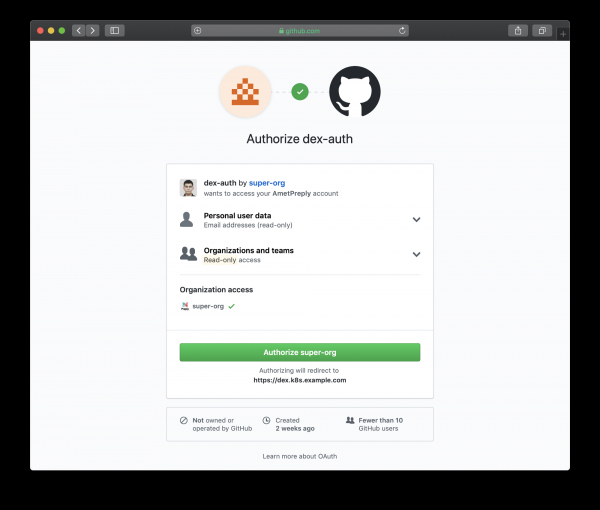
Faqja e identifikimit e drejtuar në GitHub
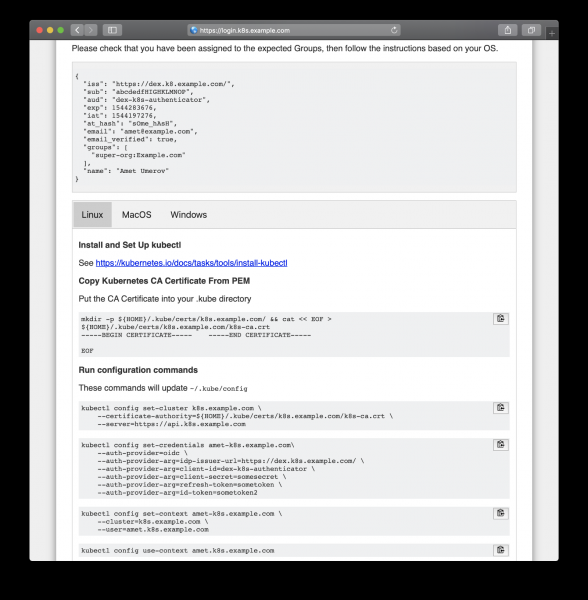
Ndjekim udhëzimin e gjeneruar për të marrë akses
Pas kopjimit nga faqja e internetit, mund të përdorim kubectl për të menaxhuar burimet e klasterit tonë:
kubectl get po
NAME                READY   STATUS    RESTARTS   AGE
mypod               1/1     Running   0          3d

kubectl delete po mypod
Error from server (Forbidden): pods "mypod" is forbidden: User "amet@example.com" cannot delete pods in the namespace "default"
Dhe funksionon, të gjithë përdoruesit e GitHub në organizatën tonë mund të shohin burimet dhe të hyjnë në pod-e, por nuk kanë të drejta për t'i modifikuar ato.
Burimi: habr.com
