

CDSM ka përfundoi, por dëshira e pakontrolluar për të shkruar ka mbetur.
Për shumë vite, vëllai ynë vuante nga kryerja e punëve rutinë, duke kaluar gishta përpara komitetit dhe duke mos fjetur për shkak të rikthimeve të natës.
Por erërat e errëta po skadojnë.
Me këtë artikull do të filloj një seri rreth asaj se si mua më duket automatizimi.
Gjatë rrugës ne do të shqyrtojmë fazat e automatizimit, ruajtjen e variablave, formalisimin e dizajnit, me RestAPI, NETCONF, YANG, YDK dhe do të programojmë shumë.
Mua kjo do të thotë se a) kjo nuk është një e vërtetë objektive, b) nuk është qasje e papërsëritshme më e mirë, c) mendimi im madje gjatë kalimit nga artikulli i parë tek ai i fundit mund të ndryshojë - sinqerisht, nga faza e skicës deri në publikim kam shkruar gjithçka dy herë.
Përmbajtja
- Qëllimet
- Rrjeti është si një organizëm i vetëm
- Testimi i konfiguracionit
- Versionimi
- Monitorimi dhe rikuperimi automatik i shërbimeve
- Mjetet
- Sistemi i inventarit
- Sistemi i menaxhimit të hapësirës IP
- Sistemi i përshkrimit të shërbimeve rrjetësore
- Mekanizmi i inicializimit të pajisjeve
- Modeli konfigurues i vendor-agnostik
- Drejtuesi specifik i vendor-interfejsit
- Mekanizmi i shpërndarjes së konfiguracionit në pajisje
- CI/CD
- Mekanizmi i kopjimit të rezervës dhe të gjetjes së devijimeve
- Sistemi i monitorimit
- Përfundim
ADSM do ta provoj të udhëheq në një format paksa të ndryshëm nga CDSML. Akoma do të shfaqen artikuj të mëdhenj dhe të hollësishëm numra, ndërsa midis tyre do të publikoj shënime të vogla nga praktikën e përditshme. Do të përpiqem të luftoj me perfeksionizmin dhe të mos rregulloj çdo prej tyre.
Sa qesharake është që për herë të dytë duhet të kaloj të njëjtën rrugë.
Fillimisht, duhet të shkruaja vetë artikuj për rrjetet për shkak se ata nuk ishin të pranishëm në runet.
Tani nuk mund ta gjej një dokument gjithëpërfshirës që të sistematizojë qasjet ndaj automatizimit dhe të shqyrtojë teknologjitë e përmendura më sipër me shembuj të thjeshtë praktikë.
Ndoshta gaboj, prandaj, dërgoni lidhje për burime të vlefshme. Megjithatë, kjo nuk do të ndryshojë vendosmërinë time për të shkruar, sepse, qëllimi kryesor është të mësoj diçka për vete, ndërsa lehtësimi i jetës së të tjerëve është një bonus i këndshëm që përkëdheli gjenin e shpërndarjes së përvojës.
Ne do të përpiqemi të marrim një qendër të mesme të të dhënave LAN DC dhe të zhvillojmë tërë skemën e automatizimit.
Disa gjëra do t'i bëj praktikisht për herë të parë me ju.
Në idetë dhe mjetet e përshkruara këtu nuk do të jem origjinal. Dmitry Figol ka një kanal të shkëlqyer .
Artikujt do të kryqëzohen me ta në shumë aspekte.
Në LAN DC ka 4 DC, rreth 250 switch-e, një duzinë router-a dhe disa firewalls.
Nuk është Facebook, por mjaftueshëm për të ndjerë thellësisht nevojën për automatizim.
Megjithatë, ka një mendim se nëse keni më shumë se 1 pajisje, automatizimi është i nevojshëm.
Në realitet, është e vështirë të imagjinohet se dikush mund të jetojë tani pa të paktën një grusht skenari të thjeshtë.
Megjithatë, kam dëgjuar se ka kompani ku regjistrimi i adresave IP bëhet në Excel, dhe çdo një nga mijëra pajisjeve të rrjetit konfigurrohet manualisht dhe ka konfigurimin e saj unik. Kjo, sigurisht, mund të paraqitet si art modern, por ndjenjat e inxhinierit do të ofendohen patjetër.
Qëllimet
Tani do të vendosim qëllime sa më abstrakte:
- Rrjeti është si një organizëm i vetëm
- Testimi i konfiguracionit
- Versionimi i gjendjes së rrjetit
- Monitorimi dhe rikuperimi automatik i shërbimeve
Më vonë në këtë artikull do të shqyrtojmë se cilat mjete do të përdorim, dhe në të ardhshmet do të diskutojmë dhe qëllimet dhe mjetet në detaje.
Rrjeti është si një organizëm i vetëm
Fraza përcaktuese e ciklit, edhe pse në pamje të parë mund të duket e parëndësishme: ne do të konfigurojmë rrjetin, jo pajisjet e veçanta.
Gjatë viteve të fundit kemi parë një ndryshim fokusimi drejt trajtimit të rrjetit si një entitet të vetëm, dhe si rezultat kemi Rrjetëzimi i Përcaktuar nga Softueri, Rrjetet e Drejtuara nga Qëllimi dhe Rrjetet Autonomous.
Sepse çfarë kanë nevojë aplikacionet nga rrjeti në mënyrë globale: lidhshmëria midis pikave A dhe B (ndonjëherë +B-Y) dhe izolimi nga aplikacione dhe përdorues të tjerë.
Dhe kështu, detyra jonë në këtë seri është ndërtimi i një sistemi, që mbështet konfigurimin aktual të gjithë rrjetit, që tashmë dekompozohet në konfigurimin aktual në çdo pajisje në përputhje me rolin dhe vendndodhjen e saj.
Sistemi menaxhimi i rrjetit nënkupton se për të bërë ndryshime ne lidhemi me të, dhe ajo në anën e saj llogarit gjendjen e nevojshme për çdo pajisje dhe e konfiguronte atë.
Kështu ne minimizojmë pothuajse në zero shëtitjet në CLI me duar - çdo ndryshim në konfigurimin e pajisjeve ose dizajnin e rrjetit duhet të formizohet dhe dokumentohet - dhe vetëm pastaj të aplikohet në elementet e nevojshme të rrjetit.
Praud, për shembull, nëse kemi vendosur që që nga ky moment, switch-et e kabinetit në Kazan duhet të shpallin dy rrjete në vend të një, ne
- Së pari, dokumentojmë ndryshimet në sisteme
- Generojmë konfigurimin e qëllimshëm për të gjitha pajisjet e rrjetit
- Nisim programin e përditësimit të konfigurimit të rrjetit, i cili llogarit çfarë duhet të hiqet në çdo nod, çfarë duhet të shtohet dhe e çon nodin në gjendjen e kërkuar.
Në këtë rast, ne bëjmë ndryshime me dorë vetëm në hapin e parë.
Testimi i konfiguracionit
, se 80% e problemeve ndodhin gjatë ndryshimit të konfiguracionit - një dëshmi indirekte është se gjatë festave të fundvitit zakonisht gjithçka është qetë.
Personalish kam qenë dëshmitar i dhjetra ndërprerjeve globale për shkak të gabimeve njerëzore: komanda e gabuar, ekzekutimi në degën e gabuar të konfiguracionit, harrimi i komunitetit, fshira globale e MPLS në router, konfigurohen pesë pajisje, ndërsa në të gjashtin nuk e vëmë re gabimin, kemi komituar ndryshimet e vjetra, të bëra nga një person tjetër. Ka mijëra skenarë.
Automatizimi do të na lejojë të bëjmë më pak gabime, por në një shkallë më të madhe. Kështu, mund të bllokojmë jo një pajisje, por të gjithë rrjetin njëherësh.
Që në fillim të kohës, paraardhësit tanë kontrollonin saktësinë e ndryshimeve të bëra me një sy të mprehtë, me një guxim të fortë dhe funksionalitetin e rrjetit pas aplikimit të tyre.
Ata paraardhës, puna e të cilëve çonte në ndalesa dhe humbje katastofike, linin më pak pasardhës dhe duhej të zhdukeshin me kalimin e kohës, por evolucioni është një proces i ngadaltë, dhe prandaj nuk të gjithë e kontrollojnë paraprakisht ndryshimin në laborator.
Megjithatë, në majë të progresit janë ata që kanë automatizuar procesin e testimit të konfiguracionit dhe aplikimin e mëtejshëm të tij në rrjet. Me fjalë të tjera - kanë marrë hua procedurën CI/CD () nga zhvilluesit.
Në një nga pjesët, do të shqyrtojmë si ta realizojmë këtë me një sistem kontrolli versioni, ndoshta GitHub.
Sa herë që të merrni me mendimin për CI/CD rrjetor, në një moment, metoda e kontrollit të konfiguracionit duke e aplikuar në rrjetin e punës do t'ju duket si një injorancë e mesjetës së hershme. Pothuajse si të godasësh me çekiç mbi një kokë bërthamor.
Një vazhdim organik i ideve për sistemit menaxhimin e rrjetit dhe CI/CD është versionimi i plotë i konfiguracionit.
Versionimi
Ne do ta shohim se për çdo ndryshim, madje edhe më të voglin, madje në një pajisje të padukshme, e gjithë rrjeti kalon nga një gjendje në tjetrën.
Dhe ne gjithmonë nuk e realizojmë komandën në pajisje, ne ndryshojmë gjendjen e rrjetit.
Le të quajmë këto gjendje versione?
Supozoni se versioni aktual është 1.0.0.
IP-adresa e intervistës Loopback ka ndryshuar në një nga ToR-të? Ky është një version minor — do të marrë numrin 1.0.1.
Kemi rishikuar politikat e importit të rrugëve në BGP — diçka më serioze — tashmë është 1.1.0.
Kemi vendosur të heqim IGP-në dhe të kalojmë vetëm në BGP — kjo është një ndryshim radikal në dizajn — 2.0.0.
Në të njëjtën kohë, qendrat e të dhënave të ndryshme mund të kenë versione të ndryshme — rrjeti zhvillohet, vendoset pajisje e re, diku shtohen nivele të reja spina, diku — jo, etj.
Për ne do të flasim në një artikull të veçantë.
Përsëris — çdo ndryshim (përveç komandave të ndihmës) është një përditësim versioni. Administratorët duhet të njoftohen për çdo devijim nga versioni aktual.
E njëjta gjë vlen edhe për kthimin e ndryshimeve — kjo nuk është anulimi i komandave të fundit, nuk është rollback me forcat e sistemit operativ të pajisjes — kjo është sjellja e gjithë rrjetit në një version të ri (të vjetër).
Monitorimi dhe rikuperimi automatik i shërbimeve
Kjo është një detyrë e qartë në rrjetet moderne, duke kaluar në një nivel të ri.
shpesh praktikohet nga ofruesit e mëdhenj të shërbimeve se shërbimi i rënë duhet të rregullohet shumë shpejt dhe të ngrihet një i ri, në vend që të merret me atë që ndodhi.
«Shumë» do të thotë se nga të gjitha anët duhet të mbushet me monitorime, që brenda disa sekondave do të zbulojnë më të voglin devijim nga norma.
Dhe këtu nuk mjafton të kesh metrika të njohura, si ngarkesa e intervistës ose disponueshmëria e nyjës. Së bashku nuk është e mjaftueshme që ruajtësi të ndjekë manualisht ato.
Për shumë gjëra duhet të ketë — monitorimet u ndezën në të kuqe dhe shkuan vetë t'i japin ndihmën, ku dhemb.
Dhe këtu ne gjithashtu monitorojmë jo vetëm pajisje të veçanta, por edhe shëndetin e rrjetit në tërësi, dhe kjo si whitebox, që është relativisht e qartë, ashtu edhe blackbox, që është më e komplikuar.
Çfarë do na nevojitet për të realizuar këtë plane ambicioze?
- Të kemi një listë të të gjitha pajisjeve në rrjet, vendndodhjet e tyre, rolet, modelet, versionet e softuerit.
kazan-leaf-1.lmu.net, Kazan, leaf, Juniper QFX 5120, R18.3. - Të kemi një sistem për përshkrimin e shërbimeve rrjetësore.
IGP, BGP, L2/3VPN, Politika, ACL, NTP, SSH. - Të jesh në gjendje të inicializosh pajisjen.
Hostname, Mgmt IP, Mgmt Route, Users, RSA-Keys, LLDP, NETCONF - Të konfigurosh pajisjen dhe ta kesh konfigurimin në versionin e duhur (përfshirë versionin e vjetër).
- Të testosh konfigurimin
- Të kontrollosh rregullisht gjendjen e të gjitha pajisjeve për devijime nga aktualja dhe të njoftosh përkatësin.
Natën dikush qetësisht shtoi një rregull në ACL. - Të monitorosh funksionimin.
Mjetet
Dëgjohet mjaft e komplikuar për të filluar të dekompozosh projektin në komponente.
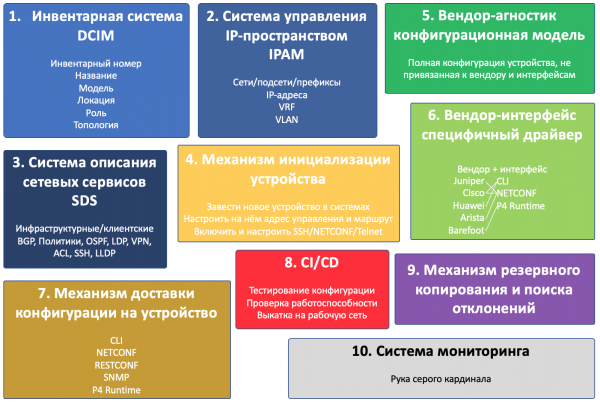
Dhe do të jenë dhjetë:
- Sistemi i inventarit
- Sistemi i menaxhimit të hapësirës IP
- Sistemi i përshkrimit të shërbimeve rrjetësore
- Mekanizmi i inicializimit të pajisjeve
- Modeli konfigurues i vendor-agnostik
- Drejtuesi specifik i vendor-interfejsit
- Mekanizmi i shpërndarjes së konfiguracionit në pajisje
- CI/CD
- Mekanizmi i kopjimit të rezervës dhe të gjetjes së devijimeve
- Sistemi i monitorimit
Kjo, ndryshe, është një shembull se si ka ndryshuar vështrimi mbi qëllimet e ciklit — në draftin e komponenteve ishin 4.
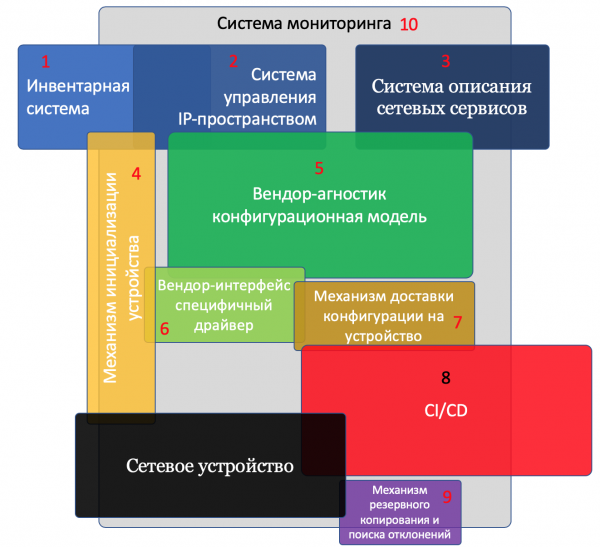
Në ilustrim kam ndërtuar të gjitha komponentet dhe vetë pajisjen.
Komponentet e ndërthura bashkëpunojnë me njëra-tjetrën.
Sa më i madh të jetë blloku, aq më shumë vëmendje i duhet dedikuar këtij komponenti.
Komponenti 1. Sistemi i inventarizimit
Sigurisht, dëshirojmë të dimë se cili ekip, ku ndodhet, me çfarë është i lidhur.
Sistemi i inventarizimit është një pjesë e pandashme e çdo ndërrmarrjeje.
Së shumti, për pajisjet rrjet, ndërmarrjet kanë një sistem të veçantë inventarizimi që zgjidh probleme më specifike.
Brenda ciklit të artikujve ne do ta quajmë këtë DCIM — Menaxhimi i Infrastrukturës së Qendrës së Të Dhënave. Megjithatë, termi DCIM, në kuptimin e ngushtë, përfshin shumë më tepër.
Për ne, në të do të ruajmë informacionin e mëposhtëm për pajisjen:
- Numri i inventarit
- Emri/përshkrimi
- Modeli (Huawei CE12800, Juniper QFX5120 etj)
- Parametrat karakteristikë (platformat, ndërfaqet etj)
- Roli (Leaf, Spine, Border Router etj)
- Lokacioni (rajoni, qyteti, qendra e të dhënave, rafti, uniti)
- Interkonneksionet mes pajisjeve
- Topologjia e rrjetit
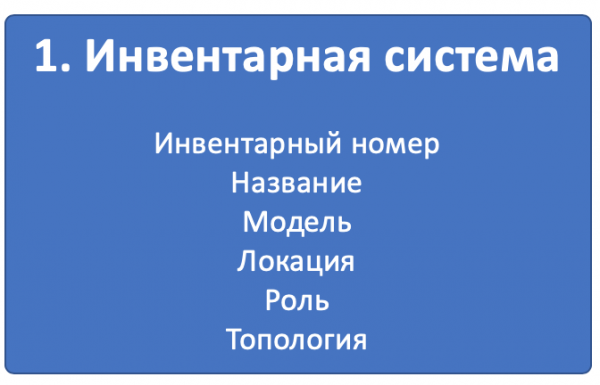
E qartë është se edhe neve na intereson të dimë të gjitha këto.
Por, a do t'i ndihmojë kjo në automatikën?
Padyshim.
Për shembull, ne e dimë që në këtë qendër të të dhënave në pajisjet Leaf, nëse është Huawei, ACL për filtrimin e trafikut të caktuar duhet të aplikohet në VLAN, dhe nëse është Juniper — atëherë në unitin 0 të ndërfaqes fizike.
Ose duhet të shpërndajmë një server të ri Syslog në të gjitha kufijtë e rajonit.
Aty do të ruajmë edhe pajisjet e rrjetit virtual, për shembuj ruterë virtualë ose reflektorë rrugorë. Mund të shtojmë serverë DNS, NTP, Syslog dhe në përgjithësi gjithçka që lidhet me rrjetin.
Komponenti 2. Sistemi i menaxhimit të hapësirës IP
Po, dhe në kohët tona, akoma ka grupe njerëzish që mbajnë një regjistër të prefikseve dhe IP-adresave në një skedar Excel. Por qasja moderne — është një bazë të dhënash, me frontend në nginx/apache, API dhe funksione të gjera për regjistrimin e IP-adresave dhe rrjeteve me ndarje në VRF.
IPAM — Menaxhimi i Adresave IP.
Për nevojat tona në të, ne do të ruajmë informacionin e mëposhtëm:
- VLAN
- VRF
- Rrjetet/Podsetet
- Adresa IP
- Lidhja e adresave me pajisjet, rrjetet me lokacionet dhe numrat VLAN
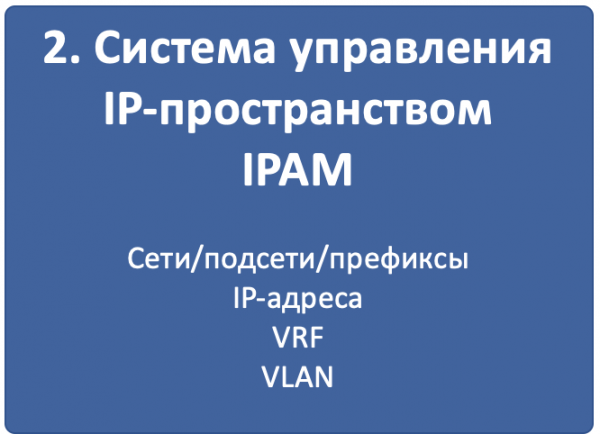
Sërish është e qartë që ne duam të jemi të sigurt që, kur i japim një adresë të re IP për loopback-in e ToR-it, nuk do të hasim ndonjëherë se ajo tashmë është caktuar dikujt tjetër. Ose se e njëjta prefiks e kemi përdorur dy herë në dy skaje të ndryshme të rrjetit.
Por si do të ndihmojë kjo në automatizim?
Lehtë.
Kërkojmë në sistem një prefiks me rolin Loopbacks, në të cilin ka adresa IP të disponueshme për caktim — nëse gjendet, e cakoim adresën, nëse jo, kërkojmë krijimin e një prefiksi të ri.
Ose gjatë krijimit të konfiguracionit të pajisjes, ne mund të zbulojmë nga i njëjti sistem në cilin VRF duhet të ndodhet ndërfaqja.
Dhe gjatë aktivizimit të një serveri të ri, skripti shkon në sistem, zbulohet në cilin switch server, në cilin port dhe cila podshet është caktuar për ndërfaqen — nga aty do të caktohet adresa e serverit.
Dëshira për të bashkuar DCIM dhe IPAM në një sistem po lind, për të shmangur funksionet e dyfishuara dhe për të menaxhuar dy entitete të ngjashme.
Kështu do ta bëjmë.
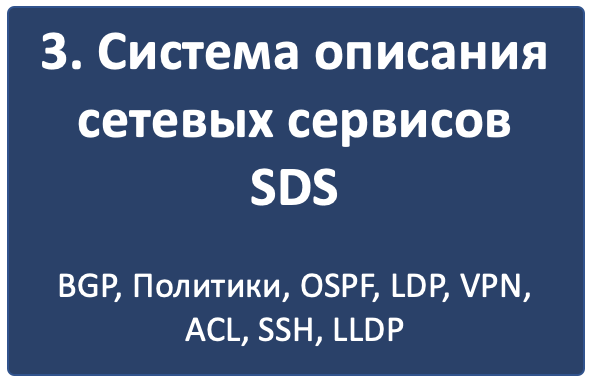
Komponenti 3. Sistemi i përshkrimit të shërbimeve rrjetësore
Nëse dy sistemet e para ruajnë variablat, të cilat duhet të përdoren ndryshe, atëherë e treta përshkruan për çdo rol pajisjeje, se si duhet të konfigurohet.
Duhet të dallojmë dy lloje të ndryshme të shërbimeve rrjetësore:
- Infrastrukturore
- Klientore.
Të parat kanë për qëllim të sigurojnë lidhshmërinë dhe menaxhimin e pajisjes. Këtu përfshihen VTY, SNMP, NTP, Syslog, AAA, protokollet e rrugëzimit, CoPP, etj.
Të dytat organizojnë një shërbim për klientin: MPLS L2/L3VPN, GRE, VXLAN, VLAN, L2TP, etj.
Natyrisht, ka edhe raste të kufizuara — si do ta klasifikojmë MPLS LDP, BGP? Dhe protokollet e rrugëzimit mund të përdoren për klientët. Por kjo nuk është thelbësore.
Të dyja llojet e shërbimeve ndahen në primitive konfigurimi:
- ndërfaqet fizike dhe logjike (tag/anteg, mtu)
- IP-adresat dhe VRF (IP, IPv6, VRF)
- ACL dhe politikat e trajtimit të trafikëve
- Protokollet (IGP, BGP, MPLS)
- Politikat e rrugëzimit (listat e prefikseve, komunitetet, filtrat ASN).
- Shërbimet operative (SSH, NTP, LLDP, Syslog…)
- Etj.
Si e bëjmë këtë, nuk kam idea për momentin. Do ta shqyrtojmë në një artikull të veçantë.
Nëse e shohim nga një këndvështrim më të afërt me realitetin, mund të përshkruajmë se
Switch-i Leaf duhet të ketë sesione BGP me të gjithë switch-at Spine të lidhur, të importe themi në proces rrjetet e lidhura, duke pranuar nga switch-at Spine vetëm rrjetet me një prefiks të caktuar. Të kufizojmë CoPP IPv6 ND në 10 pps etj.
Nga ana e saj, spine-t mbajnë sesione me të gjithë leaf-at e lidhur, duke vepruar si reflektorë rrënjësorë dhe pranojnë vetëm rrugët me një gjatësi të caktuar dhe me një komunitet të caktuar nga ata.
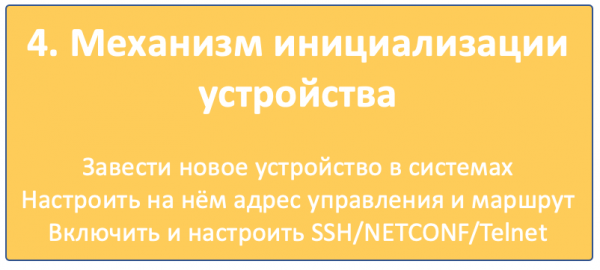
Komponenti 4. Mekanizmi i inicializimit të pajisjes
Nën këtë titull unë bashkoj shumë veprime që duhet të ndodhin në mënyrë që pajisja të shfaqet në radar dhe të jetë e mundur të arrihet në distancë.
- Të regjistrosh pajisjen në sistemin e inventarit.
- Të alokosh një adresë IP për menaxhim.
- Të konfigurosh aksesin bazë në të:
Emri i host-it, adresa IP për menaxhim, rruga në rrjetin e menaxhimit, përdoruesit, çelësat SSH, protokollet — telnet/SSH/NETCONF
Këtu ekzistojnë tri qasje:
- Totali manual. Pajisja është sjellë në një stendë, ku një njeri normal do ta regjistrojë në sistem, do të lidhet me konsolën dhe do ta konfigurojë. Mund të funksionojë në rrjete të vogla statike.
- ZTP — Zero Touch Provisioning. Pajisja ka arritur, është vendosur, ka marrë një adresë përmes DHCP, është lidhur me një server të veçantë dhe është konfiguruar vetë.
- Infrastruktura e serverëve të konsolës, ku konfigurimi fillestar ndodh në mënyrë automatike përmes portit të konsolës.
Për të treja do flasim në një artikull të veçantë.
Komponenti 5. Modeli i konfigurimit vendor-agnostik
Deri tani të gjitha sistemet kanë qenë copëza të ndara, duke ofruar përshkrimin variabël dhe deklarativ të asaj që do donim të shihnim në rrjet. Por, herët ose vonë, do të duhet të merremi me konkretësinë.
Në këtë etapë, për çdo pajisje specifike, primitive, shërbimet dhe variablat kombinohen në një model konfiguracioni, që përshkruan në fakt konfigurimin e plotë të pajisjes specifike, vetëm në një mënyrë që nuk varet nga shitësi.
Çfarë sjell ky hap? Pse të mos formohej menjëherë konfigurimi i pajisjes që mund të ngarkohej lehtë?
Në të vërtetë, kjo lejon zgjidhjen e tri detyrave:
- Mos u akomodoni me një ndërfaqe të caktuar për të bashkëvepruar me pajisjen. Qoftë CLI, NETCONF, RESTCONF, SNMP — modelit do të mbetet i njëjtë.
- Mos mbani numrin e shablloneve/skripteve në numrin e furnizuesve në rrjet, dhe në rast të ndryshimit të dizajnit, ndryshoni të njëjtën gjë në disa vende.
- Shkarkoni konfigurimin nga pajisja (rezerva), organizojeni në një model të saktë dhe përpiquni të krahasoni konfigurimin e synuar me atë ekzistues për të llogaritur diferencën dhe për të përgatitur një patch konfigurimi, i cili do të ndryshojë vetëm ato pjesë që nevojiten ose për të identifikuar devijimet.
Si rezultat i këtij hapi, ne marrim një konfigurim të pavarur nga furnizuesi.
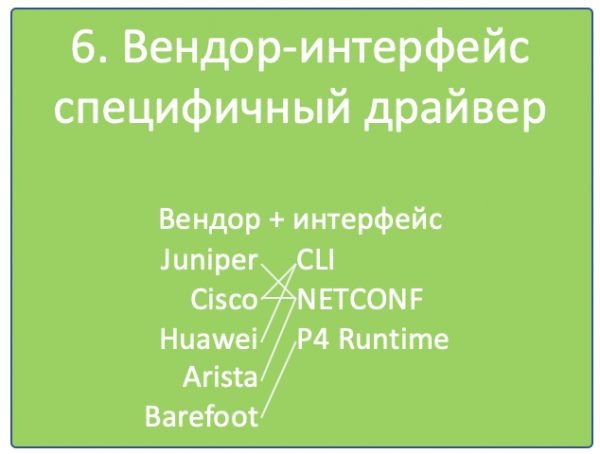
Komponenti 6. Drejtues specifik për interfacing të furnizuesit
Mos i jepni shpresë vetes se ndonjëherë do të jetë e mundur të konfiguroni Cisco në të njëjtën mënyrë si Juniper, thjesht duke i dërguar atyre thirrje të njëjta. Pavarësisht njohjes në rritje të whitebox-ëve dhe mbështetjes për NETCONF, RESTCONF, OpenConfig, përmbajtja specifike që këto protokolle ofrojnë ndryshon nga furnizuesi në furnizues, dhe kjo është një nga dallimet e tyre konkurruese, që ata nuk do ta dorëzojnë lehtë.
Në mënyrë të ngjashme, OpenContrail dhe OpenStack, të cilat kanë RestAPI si ndërfaqen e tyre NorthBound, presin thirrje krejt të ndryshme.
Pra, në hapin e pestë modeli i pavarur nga furnizuesi duhet të marrë formën që do të shkojë në harduer.
Dhe këtu të gjitha mjetet janë të mira (jo): CLI, NETCONF, RESTCONF, SNMP, një shpjegues i thjeshtë.
Prandaj, do të na nevojitet një drejtues i cili do ta transformojë rezultatin e hapit të mëparshëm në formatin e nevojshëm për një furnizues të caktuar: një grup urdhërash CLI, strukturën XML.
Komponenti 7. Mekanizmi i paketimit të konfigurimit në pajisje
Pra, ne e kemi krijuar konfigurimin, por duhet ta dërgojmë atë në pajisje — dhe, natyrisht, jo me duar.
Së pari, na del këtu pyetja, çfarë transporti do të përdorim? Dhe zgjedhja sot nuk është e vogël:
- CLI (telnet, ssh)
- SNMP
- NETCONF
- RESTCONF
- REST API
- OpenFlow (edhe pse ai del nga lista, pasi është një mënyrë për të dërguar FIB, jo konfigurime)
Le të sqarojmë disa gjëra këtu. CLI është e vjetër. SNMP… ahem.
RESTCONF — një krijesë ende e panjohur, REST API mbështetet nga gati askush. Prandaj, në ciklin tonë do të fokusohmi në NETCONF.
Në të vërtetë, siç e kuptoi lexuesi, ne në këtë moment tashmë kemi vendosur për ndërfaqen — rezultati i hapit të mëparshëm është shfaqur në formatin e asaj ndërfaqe që u zgjodh.
Së dyti, por me cilat mjete do ta bëjmë këtë?
Këtu zgjedhja është gjithashtu e madhe:
- Një skript i krijuar vetë ose një platformë. Të armatosim ncclient dhe asyncIO dhe ta bëjmë vetë. Çfarë na pengon të ndërtosh sistemin e deploy-it nga zero?
- Ansible me bibliotekën e tij të pasur të moduleve rrjetë.
- Salt me punën e tij të varfër me rrjetin dhe lidhjen me Napalm.
- Në vetë Napalm, i cili njeh vetëm disa furnizues, dhe përfundon kështu.
- Nornir — një tjetër kafshë, të cilën ne do ta analizojmë në të ardhmen.
Këtu ende nuk është zgjedhur një favorit — do të eksperimentojmë.
Çfarë tjetër është e rëndësishme këtu? Pasojat e aplikimit të konfiguracionit.
Me sukses apo jo. A ka mbetur akses në pajisje apo jo.
Duket se këtu ndihmon commit-i me konfirmimin dhe verifikimin e asaj që u ngarkua në pajisje.
Kjo së bashku me realizimin e duhur të NETCONF ngushton ndjeshëm grupin e pajisjeve të përshtatshme — komitetet normale nuk mbështeten nga shumë prodhues. Por kjo është thjesht një nga kushtet e obligueshme në . Në fund të fundit, askush nuk shqetësohet se asnjë furnizues rus nuk do të plotësojë kushtin e 32*100GE ndërfaqes. Apo njeri shqetësohet?
Komponenti 8. CI/CD
Në këtë moment, ne tashmë kemi përfunduar konfigurimin për të gjitha pajisjet e rrjetit.
Po shkruaj «për të gjitha», sepse po flasim për versionimin e gjendjes së rrjetit. Dhe edhe nëse duhet të ndërohet konfigurimi i një vetëm switch, ndryshimet për të gjithë rrjetin llogariten. Është e qartë, ata mund të jenë zero për shumicën e nyjeve.
Por, siç u tha më parë, ne nuk jemi barbarë që të hedhim gjithçka menjëherë në prodhim.
Konfigurimi i krijuar duhet së pari të kalojë përmes Pipeline CI/CD.
CI/CD do të thotë Integrim të Vazhdimit, Deploy të Vazhdimit. Ky është një qasje, ku ekipi nuk publikonte një version të ri kryesor çdo gjashtë muaj, duke zëvendësuar plotësisht të vjetrit, por implementon rregullisht inkuadrime të reja (Deployment) në mënyrë të vogël, të cilat testohen në mënyrë të plotë për përputhshmëri, siguri dhe funksionalitet (Integration).
Për këtë, ne kemi një sistem kontrolli versioni që monitoron ndryshimet në konfigurim, një laborator ku kontrollohet nëse shërbimi i klientit nuk prishet, një sistem monitorimi që verifikon këtë fakt, dhe hapi përfundimtar — publikimi i ndryshimeve në rrjetin aktiv.
Përveç komandave të dehjes, të gjitha ndryshimet në rrjet duhet të kalojnë përmes CI/CD Pipeline — kjo është çelësi ynë për një jetë të qetë dhe një karrierë të gjatë e të lumtur.
Komponenti 9. Sistemi i kopjeve rezervë dhe kërkimit të devijimeve
Nuk ka nevojë të flasim edhe njëherë për kopjet rezervë.
Ne do t’i ruajmë ato nëpërmjet cron-it ose me rastin e ndryshimit të konfiguracionit në git.
Por pjesa e dytë është më interesante — pas këtyre kopjeve rezervë dikush duhet të qëndrojë në qendër. Në disa raste, ai dikush duhet të shkojë dhe të kthejë gjithçka siç ishte, dhe në disa të tjera, duhet të informojë dikë se ndodhi një problem.
Për shembull, nëse shfaqet ndonjë përdorues i ri që nuk është regjistruar në variabla, duhet ta heqim atë nga haku. Po ashtu, nëse ka një rregull të ri për firewall-in — është më mirë të mos e prekim atë, ndoshta dikush thjesht aktivizoi dehjen, ose ndoshta një shërbim i ri, që nuk është regjistruar sipas rregullave, po përpiqet ta bëjë këtë.
Megjithatë, nga një delta e vogël në përmasat e rrjetit të gjithë, ne nuk do të ikim, pavarësisht nga çdo sistem automatizimi dhe dora e fortë e menaxhimit. Për zgjidhjen e problemeve, askush nuk do ta vendosë konfigurimin në sisteme. Sidomos pasi modeli i konfigurimit mund të mos e parashikojë këtë.
Për shembull, rregulli i firewall-it për llogaritjen e numrit të paketave në një IP të caktuar, për lokalizimin e problemit — është një konfigurim i përkohshëm mjaft normal.
Komponenti 10. Sistemi i monitorimit
Fillimisht, nuk kisha ndërmend të diskutoja temën e monitorimit — për shkak se është një temë e gjerë, e diskutueshme dhe e komplikuar. Por gjatë rrugës, u shpërbë se ajo është një pjesë e patjetërsueshme e automatizimit. Dhe nuk mund ta anashkalosh këtë temë edhe pa praktikë.
Duke zhvilluar mendimin — ajo është një pjesë organike e procesit CI/CD. Pas publikimit të konfigurimit në rrjet, na nevojitet të dimë të përcaktojmë nëse gjithçka është në rregull tani.
Dhe nuk bëhet fjalë vetëm për grafikët e përdorimit të ndërfaqeve ose përDisponibilitetin e nyjeve, por për gjëra më të ndjeshme — praninë e rrugëve të duhura, atributeve mbi to, numrin e seancave BGP, fqinjëve OSPF, funksionalitetin End-to-End të shërbimeve më të larta.
Mos ndalojnë së grumbulluari log-et në serverin e jashtëm, a nuk është prishur agjenti SFlow, a nuk kanë filluar të rriten drop-et në radhë, a nuk është ndërlikuar lidhja mes ndonjë cifti prefix-esh?
Në një artikull të veçantë do të mendojmë edhe mbi këtë.
Përfundim
Si bazë kam zgjedhur një nga dizajnet modern të rrjetit të qendrës së të dhënave — L3 Clos Fabric me BGP si protokoll rrugëzimi.
Rrjetin do ta ndërtojmë këtë herë mbi Juniper, sepse tani ndërfare JunOs është një lal.
Do ta vështirësojmë jetën duke përdorur vetëm mjete Open Source dhe një rrjet multivendor — kështu që përveç Juniper do të zgjedh edhe një fatlum tjetër në proces.
Plani për publikimet e afërta është rreth kësaj:
Së pari, do të flas për rrjetet virtuale. Në radhë të parë, sepse më pëlqen, dhe në të dytë, sepse pa këtë dizajni i rrjetit infrastrukturor nuk do të jetë shumë i kuptueshëm.
Më pas, në fakt do të flas për dizajnin e rrjetit: topologjinë, rrugëzimin, politikën.
Do të grumbullojmë një laborator.
Do të mendojmë dhe, ndoshta, do të praktikojmë në inicializimin e pajisjes në rrjet.
Dhe më pas për çdo komponent në detaje intime.
Po ashtu, nuk premtoj që do ta përfundoj këtë cikël me një zgjidhje të gatshme. 🙂
Useful links
- Para se të thellohemi në këtë seri, ia vlen të lexoni librin e Natasha Samoylenko . Dhe, ndoshta, ta kaloni .
- Do të jetë gjithashtu e dobishme të lexoni për dizajnin e fabrikave të qendrës së të dhënave nga Facebook i shkruar nga Petr Lapukhov.
- Si funksionon SDN me Overlay do t'ju japë një ide dokumentacioni mbi arkitekturën (më parë Open Contrail).
Faleminderit
Roman Gorge. Për komentet dhe ndryshimet.
Artyom Chernobai. Për KDPV.
Burimi: habr.com
