

Në një moment ose tjetër, në funksionimin e çdo sistemi lind pyetja e sigurisë: sigurimi i autentifikimit, ndarja e të drejtave, auditimi dhe detyra të tjera. Për Kubernetes tashmë janë krijuar , të cilat lejojnë arritjen e përputhjes me standardet edhe në mjedise mjaft kërkuese... Ky material i dedikohet aspekteve bazë të sigurisë, të realizuara në kuadër të mekanizmave të integruar të K8s. Në radhë të parë, ai do të jetë i dobishëm për ata që fillojnë të njohin Kubernetes, si një pikë fillestare për studimin e pyetjeve që lidhen me sigurinë.
Autentikimi
Në Kubernetes ka dy lloje përdoruesish:
- Llogaritë e Shërbimit — llogari të menaxhuara nga API i Kubernetes;
- dhe e fshij përdoruesin — përdorues "normalë", të menaxhuar nga shërbime të jashtme dhe të pavarura.
Dallimi kryesor midis këtyre llojeve është se për Llogaritë e Shërbimit ekzistojnë objekte të veçanta në API e Kubernetes (ato quhen edhe) LlogaritëEShërbimit), të cilat janë të lidhura me hapësirën e emrave dhe një grup të dhënash të autorizimit, të ruajtura në klaster në objekte të tipit Secrets. Këta përdorues (Llogaritë e Shërbimit) janë të destinuar kryesisht për menaxhimin e të drejtave të aksesit në API e Kubernetes për procese që funksionojnë në klasterin Kubernetes.
Përdoruesit e zakonshëm nuk kanë regjistrime në API e Kubernetes: menaxhimi i tyre duhet të realizohet nga mekanizma të jashtëm. Ato janë të destinuara për njerëzit ose proceset që jetojnë jashtë klasterit.
Çdo kërkesë në API lidhet ose me Llogarinë e Shërbimit, ose me Përdoruesin, ose konsiderohet anonime.
Të dhënat autentikuese të përdoruesit përfshijnë:
- Username — emrin e përdoruesit (varet nga rastit!);
- UID — një string i lexueshëm nga makina për identifikimin e përdoruesit, i cili "është më konsistent dhe unik se emri i përdoruesit";
- Grupet — lista e grupeve ku i përket përdoruesi;
- Shtesë — fusha të tjera që mund të përdoren nga mekanizmi i autorizimit.
Kubernetes mund të përdorë një numër të madh mekanizmash autentikimi: certifikatat X509, Bearer-tokens, proxy autentikues, HTTP Basic Auth. Me këto mekanizma mund të realizohen një sërë skemash autorizimi: nga një skedar statik me fjalëkalime deri në OpenID OAuth2.
Për më tepër, lejohet përdorimi i disa skemave autorizimi njëkohësisht. Nga ana tjetër, në klaster përdoren si të parakohshmet:
- tokenet e llogarive të shërbimit — për Llogaritë e Shërbimit;
- X509 — për Përdoruesit.
Pyetja për menaxhimin e ServiceAccounts kalon përtej kësaj artikulli, dhe për ata që duan të njihen më thellë me këtë çështje, rekomandoj të filloni nga . Ne do të shqyrtojmë më thellë çështjen e funksionimit të certifikatave X509.
Certifikatat për përdoruesit (X.509)
Mënyra e zakonshme e punës me certifikatat parashikon:
- gjenerimin e çelësit:
mkdir -p ~/mynewuser/.certs/ openssl genrsa -out ~/mynewuser.key 2048 - gjenerimin e kërkesës për certifikat:
openssl req -new -key ~/mynewuser.key -out ~/mynewuser.csr -subj "/CN=mynewuser/O=company" - përpunimin e kërkesës për certifikat duke përdorur çelësat e CA të klasterit Kubernetes, marrjen e certifikatës së përdoruesit (për të marrë certifikatën duhet të përdoret një llogari që ka akses në çelësin e qendrës së certifikimit të klasterit Kubernetes, i cili në mënyrë të paracaktuar ndodhet në
/etc/kubernetes/pki/ca.key):openssl x509 -req -in ~/mynewuser.csr -CA /etc/kubernetes/pki/ca.crt -CAkey /etc/kubernetes/pki/ca.key -CAcreateserial -out ~/mynewuser.crt -days 500 - krijimin e skedarit të konfigurimit:
- përshkrimi i klasterit (specifikoni adresën dhe vendndodhjen e skedarit të certifikatës CA për instalimin specifik të klasterit):
kubectl config set-cluster kubernetes --certificate-authority=/etc/kubernetes/pki/ca.crt --server=https://192.168.100.200:6443 - ose - si joopsioni i rekomanduar - nuk mund të specifikoni certifikatat rrënjësore (atëherë kubectl nuk do të verifikojë saktësinë e api-serverit të klasterit):
kubectl config set-cluster kubernetes --insecure-skip-tls-verify=true --server=https://192.168.100.200:6443 - shtimi i përdoruesit në skedarin e konfigurimit:
kubectl config set-credentials mynewuser --client-certificate=.certs/mynewuser.crt --client-key=.certs/mynewuser.key - shtimi i kontekstit:
kubectl config set-context mynewuser-context --cluster=kubernetes --namespace=target-namespace --user=mynewuser - caktimi i kontekstit si parazgjedhje:
kubectl config use-context mynewuser-context
- përshkrimi i klasterit (specifikoni adresën dhe vendndodhjen e skedarit të certifikatës CA për instalimin specifik të klasterit):
Pas veprimeve të mësipërme, në skedarin .kube/config do të krijohet një konfigurim i tillë:
apiVersion: v1
clusters:
- cluster:
    certificate-authority: /etc/kubernetes/pki/ca.crt
    server: https://192.168.100.200:6443
  name: kubernetes
contexts:
- context:
    cluster: kubernetes
    namespace: target-namespace
    user: mynewuser
  name: mynewuser-context
current-context: mynewuser-context
kind: Config
preferences: {}
users:
- name: mynewuser
  user:
    client-certificate: /home/mynewuser/.certs/mynewuser.crt
    client-key: /home/mynewuser/.certs/mynewuser.key
Për të lehtësuar kalimin e konfigurimit midis llogarive dhe serverëve, është e dobishme të redaktohen vlerat e çelësave të mëposhtëm:
-
certificate-authority -
client-certificate -
client-key
Për këtë, mund të kodoni skedarët e specifikuar me base64 dhe t'i shkruani në konfigurim, duke shtuar në emrat e çelësave sufixin -data, dmth duke marrë certificate-authority-data Në mekanizmin e lidhjes së tabelave të jashtme Foreign Data Wrapper (postgres_fdw) është realizuar mbështetje për autentikimin e bazuar në certifikata. Kur përdoret autentikimi SCRAM, klientëve u lejohet të kërkojnë ‘
Certifikatat me kubeadm
Me lëshimin Puna me sertifikatat është bërë ndjeshëm më e lehtë falë versionit alfa të mbështetjes në . Për shembull, ja si mund të duket tani gjenerimi i skedarit të konfigurimit me çelësat e përdoruesit:
kubeadm alpha kubeconfig user --client-name=mynewuser --apiserver-advertise-address 192.168.100.200 NB: Të kërkuara adresa e reklamimit mund të shikohet në konfigurimin e api-serverit, i cili ndodhet për default në /etc/kubernetes/manifests/kube-apiserver.yaml.
Konfigurationsi i rezultatit do të printohet në stdout. Ai duhet të ruhet në ~/.kube/config llogarinë e përdoruesit ose në skedarin që është treguar në variablin e ambientit KUBECONFIG.
Shkoni më në thellësi
Për ata që dëshirojnë të kuptojnë më mirë çështjet e përmendura:
- në lidhje me punën me certifikat për dokumentacionin zyrtar të Kubernetes;
- , në të cilin çështja e certifikatave trajtohet nga një këndvështrim praktik.
- për autentifikimin në Kubernetes.
Autorizimi
Llogaria e autorizuar për default nuk ka të drejta veprimi në klaster. Për të ofruar leje në Kubernetes, është zbatuar një mekanizëm autorizimi.
Derisa të versioni 1.6 në Kubernetes është përdorur një lloj autorizimi, i quajtur ABAC (Kontrolli i aksesit të bazuar në atributet). Detajet mbi të mund të gjenden në . Aktualisht, ky qasje konsiderohet e vjetruar (legacy), megjithatë ju ende mund ta përdorni atë në të njëjtën kohë me lloje të tjera autorizimi.
Qasja aktuale (dhe më e fleksibël) për ndarjen e të drejtave të aksesit në klaster quhet RBAC (). Ai u shpall i qëndrueshëm që nga versioni . RBAC zbatojnë një model të të drejtave, ku çdo gjë që nuk është lejuar është e ndaluar.
Për të aktivizuar RBAC, duhet të nisni Kubernetes api-server me parametrin --authorization-mode=RBAC. Parametrat vendosen në manifestin e konfigurimit të api-serverit, i cili për default ndodhet në /etc/kubernetes/manifests/kube-apiserver.yaml, në seksionin command. Megjithatë, RBAC për default është aktivizuar, prandaj ndoshta nuk është e nevojshme të shqetësoheni për këtë: mund ta verifikoni këtë në vlerën authorization-mode (në dokumentin e përmendur më parë kube-apiserver.yaml). Për ta thënë ndryshe, mes vlerave të tij mund të gjenden edhe lloje të tjera autorizimi (ndod, webhook, lejo gjithmonë), por trajtimi i tyre është jashtë përmbajtjes.
Të kujtoj, ne tashmë kemi publikuar me një tregim mjaft të detajuar mbi parimet dhe karakteristikat e punës me RBAC, prandaj tani do të kufizohem në një listë të shkurtër të bazave dhe shembujve.
Për menaxhimin e aksesit në Kubernetes nëpërmjet RBAC përdoren këto entitete të API-së:
-
RoldheClusterRole— role që shërbejnë për të përshkruar të drejtat e aksesit: -
Rollejon të përshkruajë të drejtat brenda hapësirës së emrit; -
ClusterRole— brenda grupit, përfshirë objektet specifike të grupit si nyjet, urls non-resources (pra, të pa lidhura me burimet Kubernetes — për shembull,/version,/logs,/api*); -
RoleBindingdheClusterRoleBinding— shërben për lidhjenRoldheClusterRoleme përdoruesin, grupin e përdoruesve ose ServiceAccount.
Entitetet Role dhe RoleBinding janë të kufizuara nga hapësira e emrit, domethënë, ato duhet të jenë brenda një hapësire emri. Megjithatë, RoleBinding mund të referohet në ClusterRole, që lejon krijimin e një grupi të tipareve të autorizimit dhe menaxhimin e qasjes me ndihmën e tyre.
Rolat përshkruajnë të drejtat përmes grupeve të rregullave që përmbajnë:
- grupet API — shiko për apiGroups dhe daljen
kubectl api-resources; - burimet (resources:
pod,namespace,deploymentetj.); - veprimet (verbs:
set,përditësimetj.). - emrat e burimeve (
resourceNames) — për rastin kur duhet të jepni qasje në një burim të caktuar dhe jo në të gjitha burimet e këtij lloji.
Një analizë më të thellë të autorizimit në Kubernetes mund të gjendet në faqen . Në vend të këtij (në të vërtetë — si një shtesë) do të jap shembuj që ilustrojnë funksionimin e tij.
Shembuj të entiteteve RBAC
I thjeshtë Rol, që lejon të merrni listën dhe statusin e pod’ëve dhe të ndiqni ata në hapësirën e emrit target-namespace:
apiVersion: rbac.authorization.k8s.io/v1
kind: Role
metadata:
  namespace: target-namespace
  name: pod-reader
rules:
- apiGroups: [""]
  resources: ["pods"]
  verbs: ["get", "watch", "list"]
Shembulli ClusterRole, që lejon marrjen e listës dhe statusit të pod’ëve dhe ndjekjen e atyre në të gjithë grupin:
apiVersion: rbac.authorization.k8s.io/v1
kind: ClusterRole
metadata:
  # seksioni "namespace" nuk ekziston, pasi ClusterRole përfshin të gjithë grupin
  name: secret-reader
rules:
- apiGroups: [""]
  resources: ["secrets"]
  verbs: ["get", "watch", "list"]
Shembulli RoleBinding, që lejon përdoruesin mynewuser "të lexojë" pod’ët në hapësirën e emrit my-namespace:
apiVersion: rbac.authorization.k8s.io/v1
kind: RoleBinding
metadata:
  name: read-pods
  namespace: target-namespace
subjects:
- kind: User
  name: mynewuser # emri i përdoruesit është i ndjeshëm ndaj regjistrit!
  apiGroup: rbac.authorization.k8s.io
roleRef:
  kind: Role # këtu duhet të jetë “Role” ose “ClusterRole”
  name: pod-reader # emri i Role, që ndodhet në të njëjtin namespace,
                   # ose emri i ClusterRole, përdorimi i së cilës
                   # duam të lejojmë për përdoruesin
  apiGroup: rbac.authorization.k8s.io
Auditimi i ngjarjeve
Arkitektura e Kubernetes mund të paraqitet në mënyrë skematike si vijon:
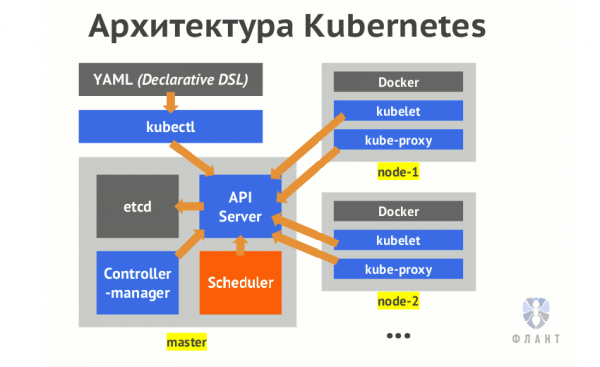
Komponenti kyç i Kubernetes, përgjegjës për përpunimin e kërkesave, — api-server. Të gjitha operacionet mbi grupin kalojnë përmes tij. Më shumë rreth këtyre mekanizmave të brendshëm mund të lexoni në artikullin "».
Auditi i sistemit është një funksionalitet interesant në Kubernetes, i cili është i çaktivizuar si parazgjedhje. Ai lejon regjistrimin e të gjitha kërkesave për API-në e Kubernetes. Si lehtë mund të kuptohet, përmes këtij API po kryhen të gjitha veprimet që lidhen me kontrollin dhe ndryshimin e gjendjes së klasterit. Një përshkrim i mirë i mundësive të tij mund të gjendet (si zakonisht) në K8s. Më tej do të përpiqem ta shpjegoj temën në një gjuhë më të thjeshtë.
Pra, Për të aktivizuar auditin, na nevojitet të kalojmë tri parametra të detyrueshëm në container-in në api-server, për më shumë detaje mbi të cilët do të flasim më poshtë:
-
--audit-policy-file=/etc/kubernetes/policies/audit-policy.yaml -
--audit-log-path=/var/log/kube-audit/audit.log -
--audit-log-format=json
Përveç këtyre tre parametrave të domosdoshëm, ekzistojnë shumë cilësime të tjera në lidhje me auditimin: nga rotacioni i regjistrimeve deri te përshkrimet e webhook-ëve. Një shembull i parametrave të rotacionit të regjistrimeve:
-
--audit-log-maxbackup=10 -
--audit-log-maxsize=100 -
--audit-log-maxage=7
Por nuk do të ngelemi më shumë mbi ta — mund të gjeni të gjitha detajet në .
Siç u përmend më parë, të gjitha parametrat vendosen në manifestin me konfigurimin e api-server (si parazgjedhje /etc/kubernetes/manifests/kube-apiserver.yaml), në seksionin command. Le të kthehemi te 3 parametrat e detyrueshëm dhe t'i shqyrtojmë ata:
-
audit-policy-file— rruga deri te skedari YAML me përshkrimin e politikës së auditimit. Përmbajtjes së tij do t'i kthehemi, por për momentin do të theksoj se skedari duhet të jetë në dispozicion për lexim nga procesi i api-server. Prandaj, është e nevojshme ta montoni atë brenda container-it, për këtë mund të shtoni kodin e mëposhtëm në seksionet përkatëse të konfigurimit:volumeMounts: - mountPath: /etc/kubernetes/policies name: policies readOnly: true volumes: - hostPath: path: /etc/kubernetes/policies type: DirectoryOrCreate name: policies -
audit-log-path— rruga deri te skedari i regjistrimit. Rruga gjithashtu duhet të jetë në dispozicion nga procesi i api-server, prandaj po ashtu e përshkruajmë montimin e tij:volumeMounts: - mountPath: /var/log/kube-audit name: logs readOnly: false volumes: - hostPath: path: /var/log/kube-audit type: DirectoryOrCreate name: logs -
audit-log-format— formati i regjistrimit të auditimit. Si parazgjedhje, ky ështëjson., por është i disponueshëm edhe formati i vjetër tekstual (legacy).
Politika e auditimit
Tani për skedarin e përmendur me përshkrimin e politikës së regjistrimit. Koncepti i parë të cilin e quajmë audit policy është level, niveli i regjistrimit. Ato mund të jenë si më poshtë:
-
Asnjë— mos regjistro; -
Metadata— regjistro metadatat e kërkesës: përdoruesi, koha e kërkesës, burimi i synuar (pod, namespace etj.), tipi i veprimit (verb) etj.; -
Request— regjistro metadatat dhe trupin e kërkesës; -
RequestResponse— regjistro metadatat, trupin e kërkesës dhe trupin e përgjigjes.
Nivelet e fundit (Request dhe RequestResponse) nuk regjistrojnë kërkesa që nuk i qasen burimeve (që bëjnë referencë te URL-të e ashtuquajtura non-resources).
Gjithashtu, të gjithë kërkesat kalojnë përmes disa fazave:
-
RequestReceived— faza kur kërkesa është pranuar nga procesori dhe ende nuk është dërguar më tej në zinxhirin e procesorëve; -
ResponseStarted— titujt e përgjigjes janë dërguar, por përpara dërgimit të trupit të përgjigjes. Gjenerohet për kërkesa të gjata (p.sh.,watch); -
ResponseComplete— trupi i përgjigjes është dërguar, nuk do të dërgohen më informata; -
Panic— ngjarjet gjenerohen kur zbulohet një situatë e jashtëzakonshme.
Për të kaluar ndonjë fazë, mund të përdorim omitStages.
Në skedarin e politikës mund të përshkruajmë disa seksione me nivele të ndryshme regjistrimi. Rregulli i parë i përshtatshëm, i gjetur në përshkrimin e politikës, do të zbatohet.
Demon kubelet ndjek ndryshimin e manifestit me konfigurimin e api-server dhe, kur e detecton, rindez kontejnerin me api-server. Por ka një detaj të rëndësishëm: ndryshimet në skedarin e politikës do të injorohen. Pas ndryshimeve në skedarin e politikës, kërkohet që të rindezësh manualisht api-serverin. Duke qenë se api-serveri është nisur si , ekipi kubectl delete nuk do të çojë në rindezjen e tij. Do të duhet ta bësh manualisht docker stop në kube-master-at, ku është ndryshuar politika e auditi:
docker stop $(docker ps | grep k8s_kube-apiserver | awk '{print $1}')Kur aktivizohet auditi, është e rëndësishme të mbash mend se ngarkesa në kube-apiserver rritet. Në veçanti, rritet konsumimi i memories për ruajtjen e konteksteve të kërkesave. Regjistrimi në log fillon vetëm pas dërgimit të titujve të përgjigjes. Gjithashtu, ngarkesa varet nga konfigurimi i politikës së auditi.
Shembuj të politikave
Le të shqyrtojmë strukturën e skedarëve të politikës me shembuj.
Ja një skedar i thjeshtë policy, për të regjistruar gjithçka në nivelin e Metadata:
apiVersion: audit.k8s.io/v1
kind: Policy
rules:
- level: Metadata
Në politikë mund të specifikosh një listë përdoruesish (dhe e fshij përdoruesin dhe LlogaritëEShërbimit) dhe grupe përdoruesish. Për shembull, kështu ne do të injorojmë përdoruesit sistemikë, por do të regjistrojmë gjithçka tjetër në nivelin Request:
apiVersion: audit.k8s.io/v1
kind: Policy
rules:
  - level: None
    userGroups:
      - "system:serviceaccounts"
      - "system:nodes"
    users:
      - "system:anonymous"
      - "system:apiserver"
      - "system:kube-controller-manager"
      - "system:kube-scheduler"
  - level: Request
Ka gjithashtu mundësinë për të përshkruar objektivat:
- hapësirat emrash (
namespaces); - veprimet (verbs:
merr,përditësim,fshijdhe të tjera); - burimet (resources, në veçanti:
pod,configmapsetj.) dhe grupe resursesh (apiGroups).
Keni parasysh! Burimet dhe grupet e burimeve (grupet API, dmth. apiGroups), si dhe versionet e tyre të instaluara në klaster, mund të merren duke përdorur komandat:
kubectl api-resources
kubectl api-versions
Politika e auditimit në vazhdim jepet si një demonstruese e praktikave më të mira në :
apiVersion: audit.k8s.io/v1beta1
kind: Policy
# Mos loguar fazën RequestReceived
omitStages:
  - "RequestReceived"
rules:
  # Mos loguar ngjarje që konsiderohen të parëndësishme dhe jo të rrezikshme:
  - level: None
    users: ["system:kube-proxy"]
    verbs: ["watch"]
    resources:
      - group: "" # ky është grupi api me emër të zbrazët, i cili përfshin
                  # burimet themelore të Kubernetes, të quajtura “core”
        resources: ["endpoints", "services"]
  - level: None
    users: ["system:unsecured"]
    namespaces: ["kube-system"]
    verbs: ["get"]
    resources:
      - group: "" # core
        resources: ["configmaps"]
  - level: None
    users: ["kubelet"]
    verbs: ["get"]
    resources:
      - group: "" # core
        resources: ["nodes"]
  - level: None
    userGroups: ["system:nodes"]
    verbs: ["get"]
    resources:
      - group: "" # core
        resources: ["nodes"]
  - level: None
    users:
      - system:kube-controller-manager
      - system:kube-scheduler
      - system:serviceaccount:kube-system:endpoint-controller
    verbs: ["get", "update"]
    namespaces: ["kube-system"]
    resources:
      - group: "" # core
        resources: ["endpoints"]
  - level: None
    users: ["system:apiserver"]
    verbs: ["get"]
    resources:
      - group: "" # core
        resources: ["namespaces"]
  # Mos loguar qasjet në URL të lexueshme:
  - level: None
    nonResourceURLs:
      - /healthz*
      - /version
      - /swagger*
  # Mos loguar mesazhet që i përkasin llojit të burimeve “ngjarje”:
  - level: None
    resources:
      - group: "" # core
        resources: ["events"]
  # Burimet si Secret, ConfigMap dhe TokenReview mund të përmbajnë të dhëna sekrete,
  # prandaj regjistrojmë vetëm metadatat e kërkesave të lidhura
  - level: Metadata
    resources:
      - group: "" # core
        resources: ["secrets", "configmaps"]
      - group: authentication.k8s.io
        resources: ["tokenreviews"]
  # Veprimet si get, list dhe watch mund të jenë të ngarkuara me burime; mos i regjistro
  - level: Request
    verbs: ["get", "list", "watch"]
    resources:
      - group: "" # core
      - group: "admissionregistration.k8s.io"
      - group: "apps"
      - group: "authentication.k8s.io"
      - group: "authorization.k8s.io"
      - group: "autoscaling"
      - group: "batch"
      - group: "certificates.k8s.io"
      - group: "extensions"
      - group: "networking.k8s.io"
      - group: "policy"
      - group: "rbac.authorization.k8s.io"
      - group: "settings.k8s.io"
      - group: "storage.k8s.io"
  # Niveli standard i regjistrimit për burimet e zakonshme API
  - level: RequestResponse
    resources:
      - group: "" # core
      - group: "admissionregistration.k8s.io"
      - group: "apps"
      - group: "authentication.k8s.io"
      - group: "authorization.k8s.io"
      - group: "autoscaling"
      - group: "batch"
      - group: "certificates.k8s.io"
      - group: "extensions"
      - group: "networking.k8s.io"
      - group: "policy"
      - group: "rbac.authorization.k8s.io"
      - group: "settings.k8s.io"
      - group: "storage.k8s.io"
  # Niveli standard i regjistrimit për të gjitha kërkesat e tjera
  - level: Metadata
Një tjetër shembull i mirë i politikës së auditimit — .
Për reagimin e shpejtë ndaj ngjarjeve të auditimit ekziston mundësia të përshkruash webhook. Ky çështje trajtohet në , do ta lë përtej këtij artikulli.
Përfundime
Artikulli ofron një përmbledhje të mekanizmave të sigurisë themelore në klasterët Kubernetes, të cilët lejojnë krijimin e llogarive të personalizuara për përdoruesit, ndarjen e të drejtave të tyre dhe regjistrimin e veprimeve të tyre. Shpresoj se do t'u vie në ndihmë atyre që përballen me këto pyetje në teori ose tashmë në praktikë. Sugjeroj gjithashtu të shqyrtoni listën e materialeve të tjera mbi temën e sigurisë në Kubernetes, që është përfshirë në “P.S.” – ndoshta, ndër to do të gjeni detaje të nevojshme për problemet tuaja aktuale.
P.S.
Lexoni gjithashtu në blogun tonë:
- «»;
- «»;
- «»;
- «»;
- «».
Burimi: habr.com
