

Për çfarë?
Me rritjen e censurës në internet nga regjimet autoritare, po bllokohen gjithnjë e më shumë burime dhe faqe interneti të dobishme. Kjo përfshin gjithashtu informacionet teknike.
Kështu, bëhet e pamundur të përdoret siç duhet interneti dhe shkelet e drejta themelore për lirinë e shprehjes, e cila është garantuar në .
Neni 19
Çdo person ka të drejtën e lirisë së bindjeve dhe të shprehjes së tyre të lirë; kjo e drejtë përfshin lirinë për të mbajtur pa pengesa bindjet e tij dhe lirinë për të kërkuar, marrë dhe shpërndarë informacione dhe ide me çdo mjet dhe pavarësisht nga kufijtë shtetërorë.
Në këtë udhëzues, në 6 etapa do të krijojmë serverin tonë të lirë* me teknologjinë , në infrastrukturën cloud (AWS), duke përdorur një llogari të lirë (për 12 muaj), në një instancë (në një makinë virtuale) që drejtohet nga .
Kam përpiquar ta bëj këtë udhëzues sa më miqësor për ata që janë larg teknologjisë IT. E vetmja gjë që kërkohet është durimi për të përsëritur hapat e përshkruar më poshtë.
Shënim
- AWS ofron për 12 muaj, me një kufizim prej 15 gigabajt trafiku në muaj.
- Versioni më aktual i këtij udhëzuesi ndodhet në adresën
Etapat
- Regjistrimi i llogarisë falas të AWS
- Krijimi i instancës AWS
- Lidhja me instancën AWS
- Konfigurimi i Wireguard
- Konfigurimi i klientëve VPN
- Kontrolli i saktësisë së instalimit të VPN
Useful links
1. Regjistrimi i llogarisë AWS
Për regjistrimin e llogarisë falas të AWS kërkohet një numër telefoni real dhe një kartë krediti të vlefshme Visa ose Mastercard. Rekomandoj të përdoren kartat virtuale që ofrohen falas nga ose . Për të kontrolluar vlefshmërinë e kartës, gjatë regjistrimit do të merren 1$, që më pas kthehet.
1.1. Hapja e konsolës së menaxhimit AWS
Duhet të hapni shfletuesin dhe të kaloni në adresën:
Shtypni butonin "Regjistrohu"
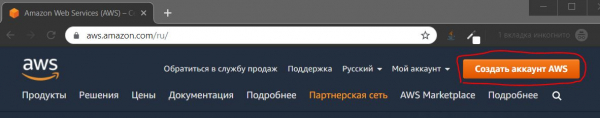
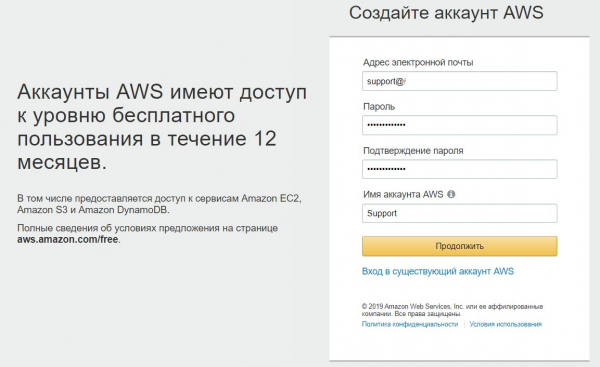
1.2. Plotësimi i të dhënave personale
Plotësoni të dhënat dhe shtypni butonin "Vazhdo"
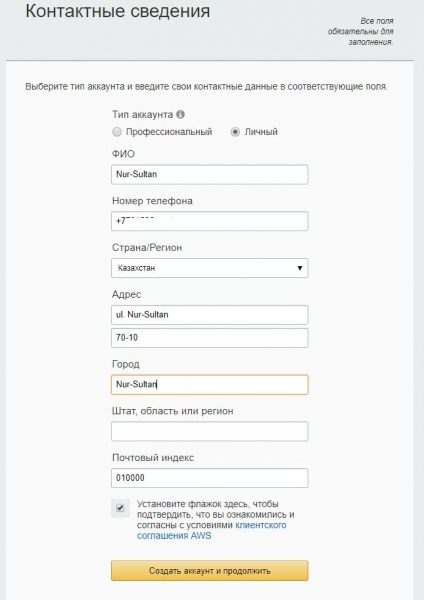
1.3. Plotësimi i të dhënave të kontaktit
Plotësoni informacionet e kontaktit.
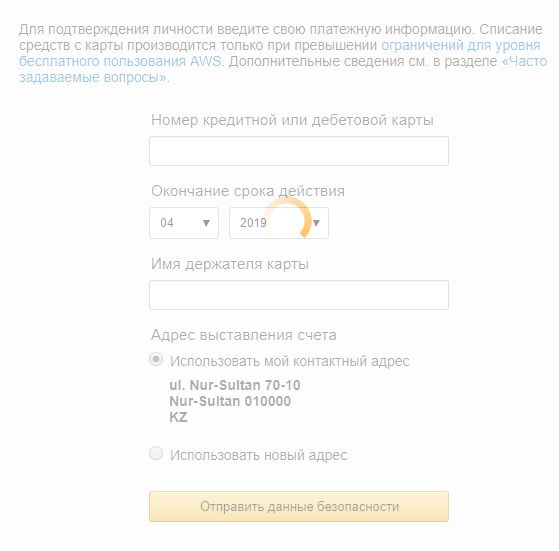
1.4. Shënimi i informacionit të pagesës.
Numri i kartës, datën e skadimit dhe emrin e mbajtësit të kartës.
1.5. Konfirmimi i llogarisë
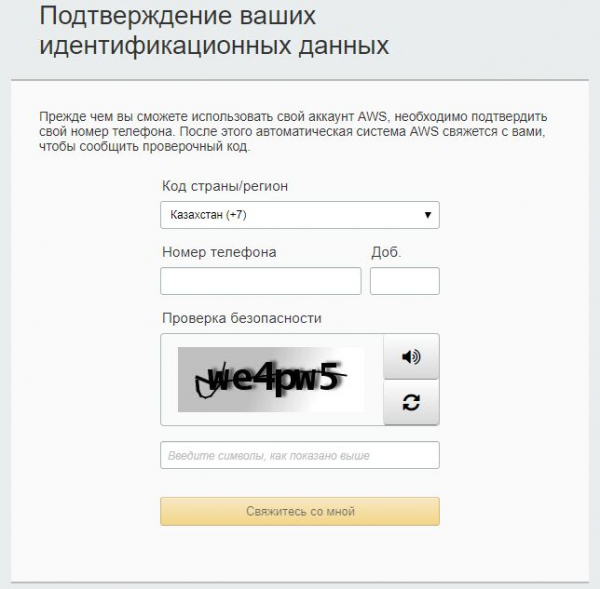
Në këtë fazë po konfirmohet numri i telefonit dhe zhvillohet një debit prej 1$ nga karta e pagesës. Në ekranin e kompjuterit shfaqet një kod me katër shifra, dhe në telefonin e dhënë merrni një telefonatë nga Amazon. Gjatë telefonatës, duhet të shkruani kodin që shfaqet në ekran.
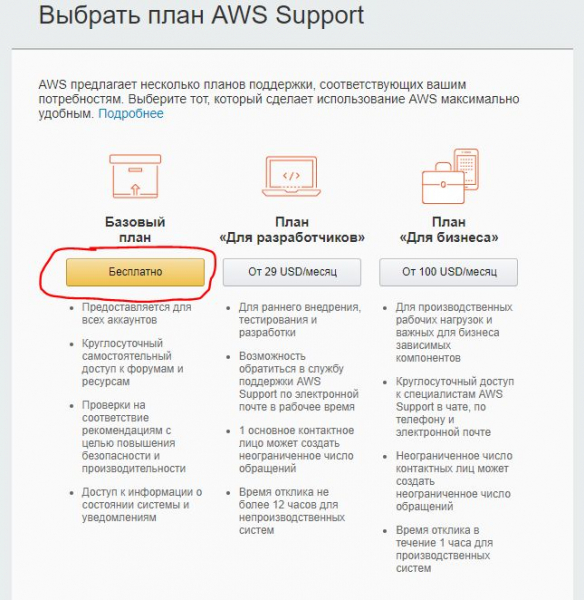
1.6. Zgjedhja e planit të tarifave.
Zgjedhim — Plani Basic (falas)
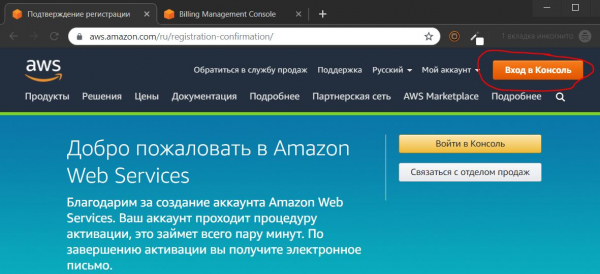
1.7. Hyrja në konsolën e menaxhimit
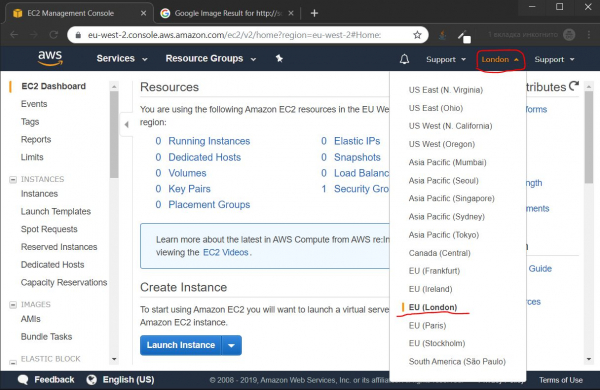
1.8. Zgjedhja e vendndodhjes së qendrës së të dhënave
1.8.1. Testimi i shpejtësisë
Para se të zgjidhni qendrën e të dhënave, rekomandohet të testoni përmes shpejtësisë së qasjes në qendrat e të dhënave më të afërta, në vendndodhjen time këto janë rezultatet:
- Singapor

- Paris

- Kur të instalojmë do të zgjedhim Debian-in e fundit. Serverat tanë:

- Stokholm

- Londër

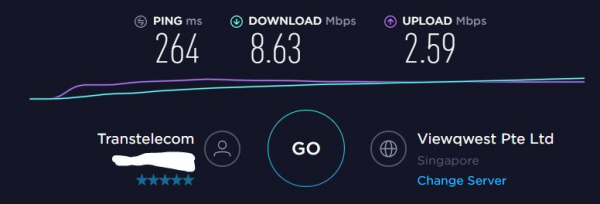
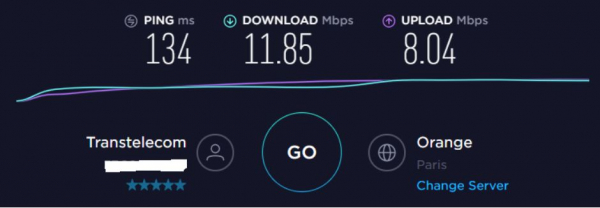
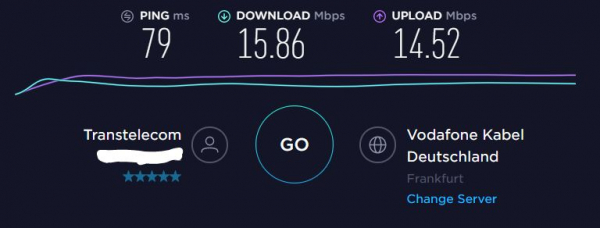
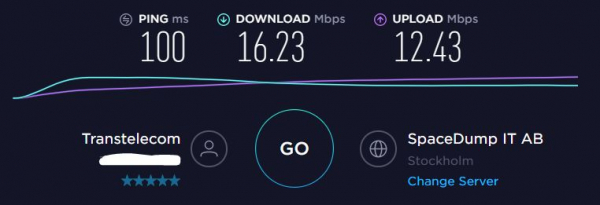
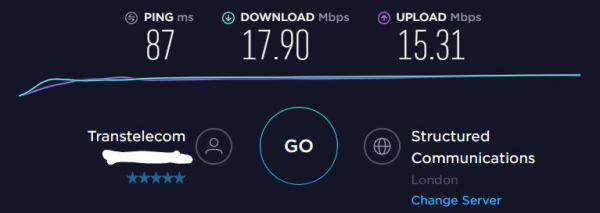
Qendra e të dhënave në Londër tregon rezultatet më të mira të shpejtësisë. Prandaj e zgjodha atë për konfigurimin e mëtejshëm.
2. Krijimi i instancës AWS
2.1 Krijimi i një makine virtuale
2.1.1. Zgjedhja e tipit të instancës
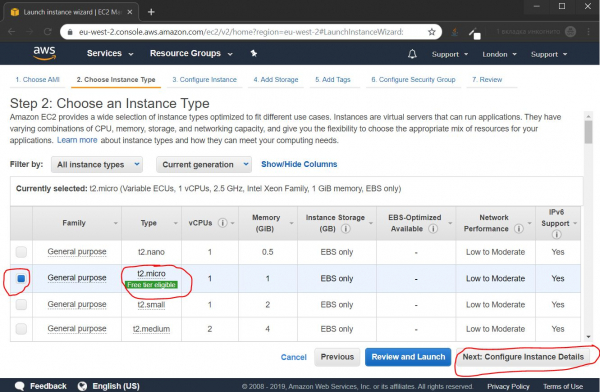
Nga të dhënat si default është zgjedhur instanca t2.micro, që na nevojitet, thjesht klikoni butonin Next: Configure Instance Detalis
2.1.2. Konfigurimi i parametrave të instancës
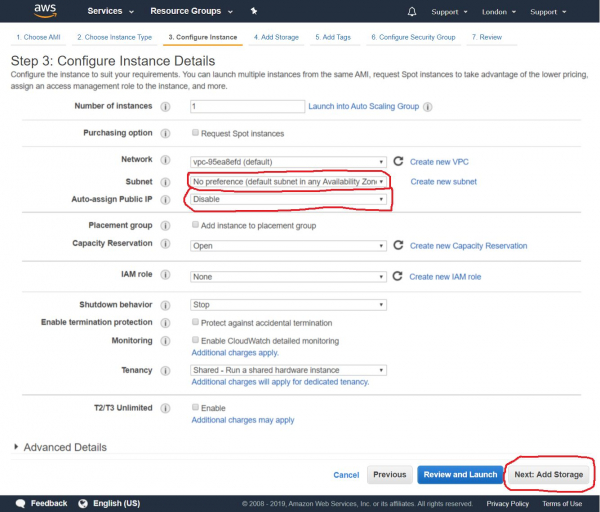
Më vonë do t'i lidhim instancës tonë një IP publike të përhershme, kështu që në këtë fazë ne çaktivizojmë caktimin automatik të IP publike dhe klikojmë butonin Next: Add Storage
2.1.3. Lidheni ruajtjen
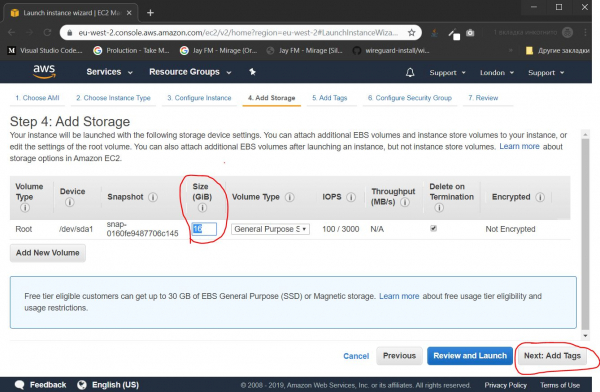
Specifikoni madhësinë "e disku të fortë". Për qëllimet tona, 16 gigabajt janë të mjaftueshme, dhe klikoni butonin Next: Add Tags
2.1.4. Konfigurimi i etiketave
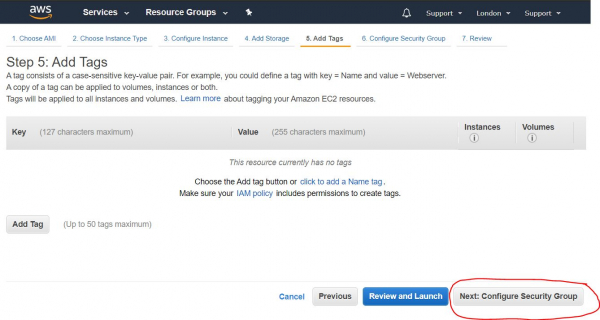
Nëse do të krijonim disa instanca, do t'i gruponim ato sipas etiketave, për të lehtësuar administrimin. Në këtë rast, kjo funksionalitet është e tepruar, thjesht klikoni butonin Next: Configure Security Gorup
2.1.5. Hapja e porteve
Në këtë fazë ne po konfigurim bllokuesin, duke hapur portet e nevojshme. Grupi i portave të hapura quhet "Grupi i Sigurisë" (Security Group). Duhet të krijojmë një grup të ri sigurie, t'i japim atij një emër, përshkrim, të shtojmë portin UDP (Rregulli UDP i Custom), në fushën e Rort Range duhet të caktojmë numrin e portit prej këtij diapazoni 49152—65535. Në këtë rast kam zgjedhur numrin e portit 54321.
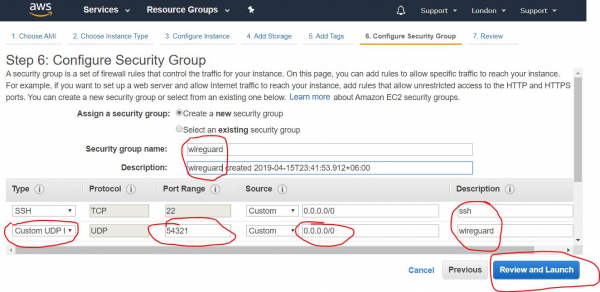
Pasi të plotësojmë të dhënat e nevojshme, klikoni butonin Review and Launch
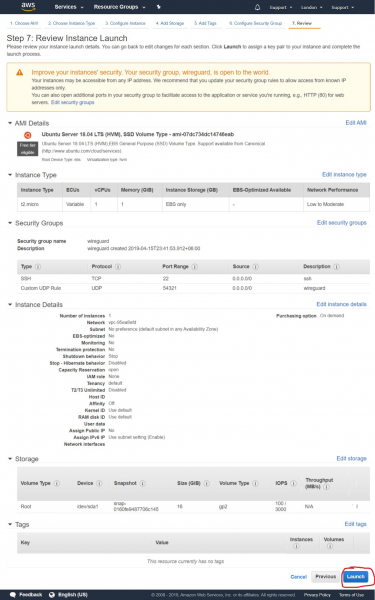
2.1.6. Rishikimi i të gjitha parametrave
Në këtë faqe po bëhet një rishikim i të gjitha parametrave të instancës sonë, kontrolloni nëse të gjitha parametrat janë në rregull dhe klikoni butonin Nisni
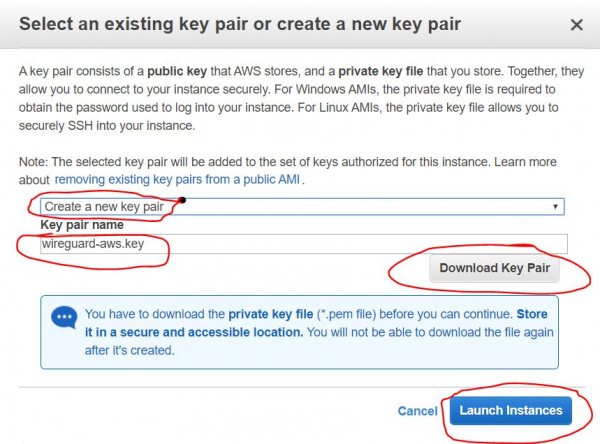
2.1.7. Krijimi i çelësave të aksesit
Më pas hapet një dritare dialogu, e cila ofron mundësinë për të krijuar ose për të shtuar një çelës SSH ekzistues, me të cilin ne do t'i qasemi në distancë instancës tonë. Ne zgjedhim opsionin "Krijo një çift çelësash të rinj" për të krijuar një çelës të ri. E emërojmë atë dhe klikojmë butonin Shkarko Çiftin e Çelësave, për të shkarkuar çelësat e krijuar. Ruani ata në një vend të sigurt në diskun e kompjuterit tuaj lokal. Pas shkarkimit, klikoni butonin Lanso Instancat
2.1.7.1. Ruajtja e Çelësave të Qasjes
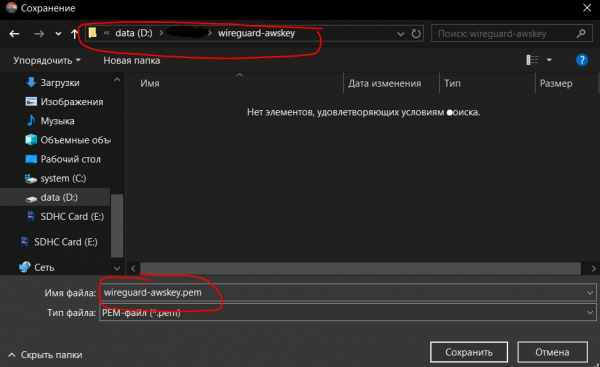
Këtu tregohet etapa e ruajtjes së çelësave të krijuar nga hapi i mëparshëm. Pas klikimit të butonit Shkarko Çiftin e Çelësave, çelësi ruhet si një skedar certifikate me zgjedhjen *.pem. Në këtë rast, unë i dhashë emrin wireguard-awskey.pem
2.1.8. Pasqyra e Rezultateve të Krijimit të Instancës
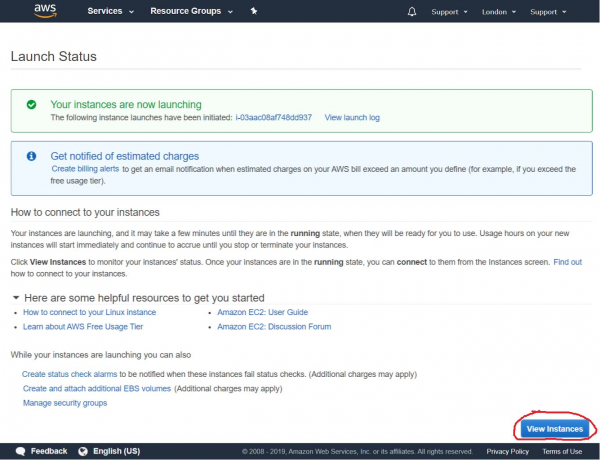
Më pas shohim një mesazh për lansimin e suksesshëm të instancës që sapo krijuam. Mund të kalojmë në listën e instancave tona duke klikuar butonin Shiko instancat
2.2. Krijimi i një Adrese IP të Jashtme
2.2.1. Nisja e Krijimit të IP-së së Jashtme
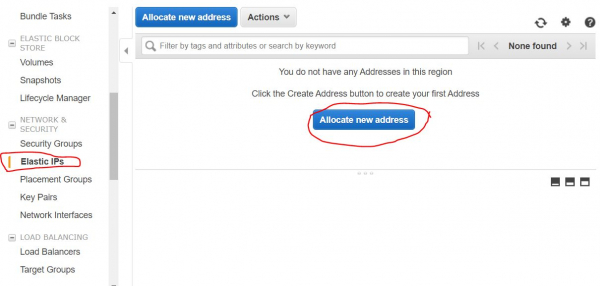
Më pas na nevojitet të krijojmë një adresë IP të përhershme të jashtme përmes së cilës do të lidhim me serverin tonë VPN. Për këtë, në panelin e navigimit në anën e majtë të ekranit duhet të zgjedhim IP-të Elastike nga kategoria RRJETI & SIGURIA dhe të klikojmë butonin Shpërndaj adresë të re
2.2.2. Konfigurimi i Krijimit të IP-së së Jashtme
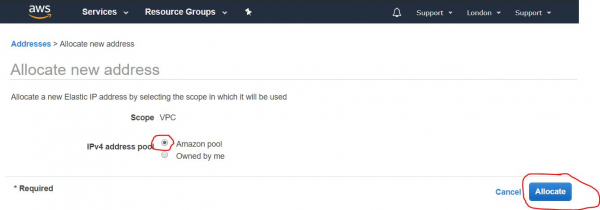
Në hapin e ardhshëm na nevojitet që të jetë e aktivizuar mundësia Pishina Amazon (e aktivizuar automatikisht), dhe klikojmë butonin Shpërndaj
2.2.3. Pasqyra e Rezultateve të Krijimit të Adresës IP të Jashtme
Në ekranin e ardhshëm do të shfaqet adresa IP e jashtme që kemi marrë. Rekomandohet ta mbani mend, madje më mirë ta shkruani atë. Kjo do të na nevojitet shpesh gjatë konfigurimit dhe përdorimit të mëtejmë të serverit VPN. Në këtë udhëzues si shembull unë po përdor adresën IP 4.3.2.1. Pasi e kemi shkruar adresën, klikojmë butonin Mbyll
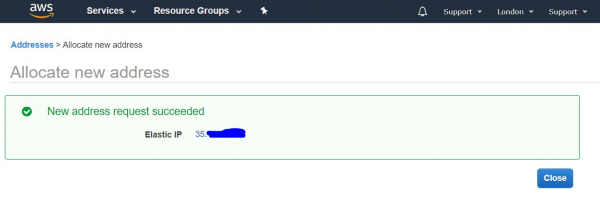
2.2.4. Lista e Adresave IP të Jashtme
Më pas na hapet lista e adresave tona publike të përhershme (IP elastike).
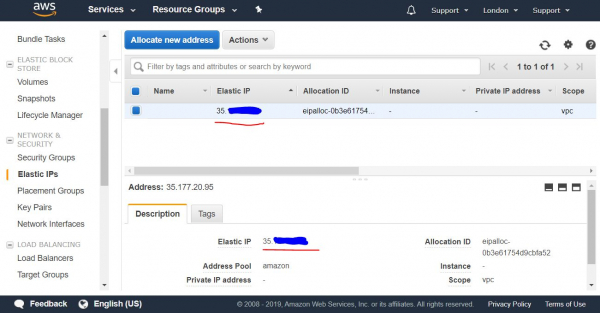
2.2.5. Emërimi i IP-së së Jashtme në Instancë
Në këtë listë zgjedhim adresën IP që kemi marrë dhe klikojmë me të djathtën për të hapur menunë e rënë. Në të zgjedhim mundësinë Emëro adresën, për ta emëruar atë instancës sonë të krijuar më parë.
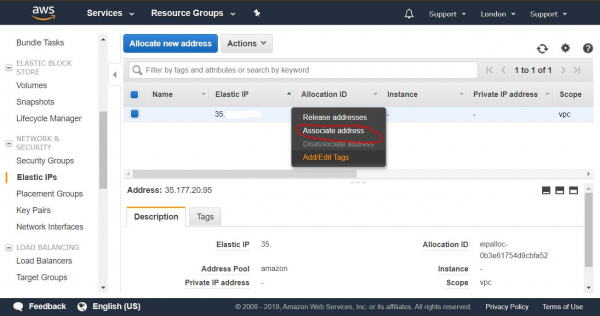
2.2.6. Konfigurimi i Emërimit të IP-së së Jashtme
Në hapin e ardhshëm zgjedhim nga lista rënë instancën tonë dhe klikojmë butonin Emëro
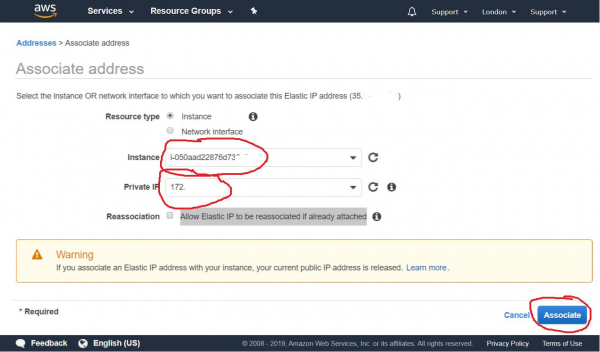
2.2.7. Përmbledhja e rezultateve të caktimit të IP-së së jashtme
Pas kësaj, ne mund të shohim se instanca jonë është e lidhur me adresën tonë publike të përhershme dhe adresën e saj private të IP-së.
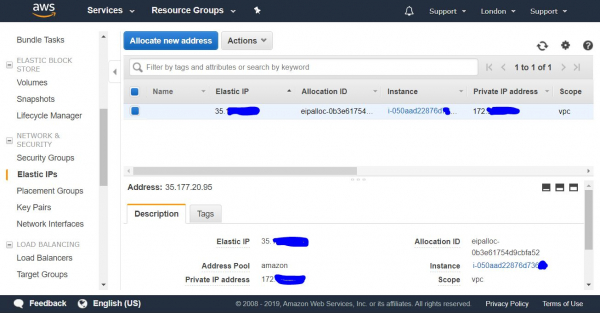
Tani mund të lidhim instancën tonë të sapo krijuar nga jashtë, nga kompjuteri ynë me SSH.
3. Lidhja me instancën AWS
— është një protokoll i sigurt për menaxhimin në distancë të pajisjeve kompjuterike.
3.1. Lidhja me SSH nga një kompjuter Windows
Për t'u lidhur nga një kompjuter Windows, së pari duhet të shkarkojmë dhe instalojmë programin .
3.1.1. Importimi i çelësit privat për Putty
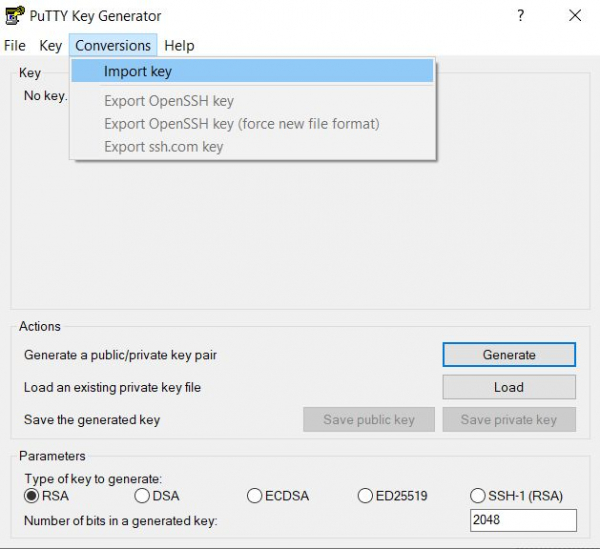
3.1.1.1. Pas instalimit të Putty, duhet të hapni utilitarin PuTTYgen që vjen me të, për të importuar çelësin e certifikatës nga formati PEM në një format të përshtatshëm për përdorim në programin Putty. për këtë në menunë e sipërme zgjidhni opsionin Conversions->Import Key
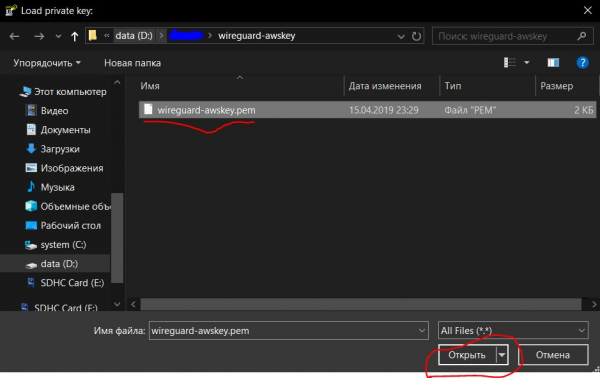
3.1.1.2. Zgjedhja e çelësit AWS në formatin PEM
Më pas, zgjedhim çelësin që ne e ruajtem në hapin 2.1.7.1, në rastin tonë emri i tij wireguard-awskey.pem
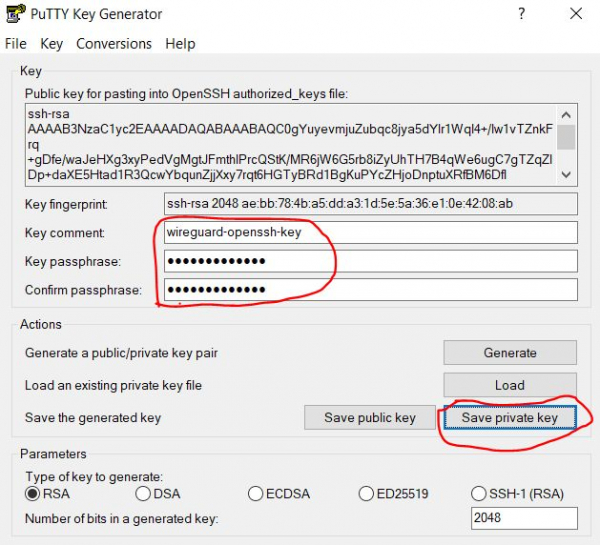
3.1.1.3. Caktimi i parametrave të importit të çelësit
Në këtë hap na nevojitet të veçojmë një koment për këtë çelës (përshkrimi) dhe të caktuar një fjalëkalim dhe konfirmimin e saj për siguri. Ai do të kërkohet në çdo lidhje. Kështu ne mbrojmë çelësin me një fjalëkalim nga përdorimi i paautorizuar. Fjalëkalimi është opsional, por është më pak i sigurt, në rast se çelësi bie në duar të gabuara. Pas kësaj e klikojmë butonin Save private key
3.1.1.4. Ruajtja e çelësit të importuar
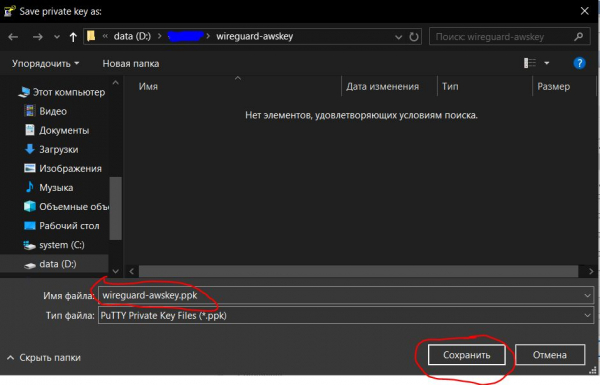
Hapet një dritare ruajtjeje të skedarëve, dhe ne ruajmë çelësin tonë privat si një skedar me zgjedhjen .ppk, të përshtatshëm për përdorim në program Putty.
Caktojmë emrin e çelësit (në rastin tonë wireguard-awskey.ppk) dhe klikojmë butonin Ruaj.
3.1.2. Krijimi dhe konfigurimi i lidhjes në Putty
3.1.2.1. Krijimi i lidhjes
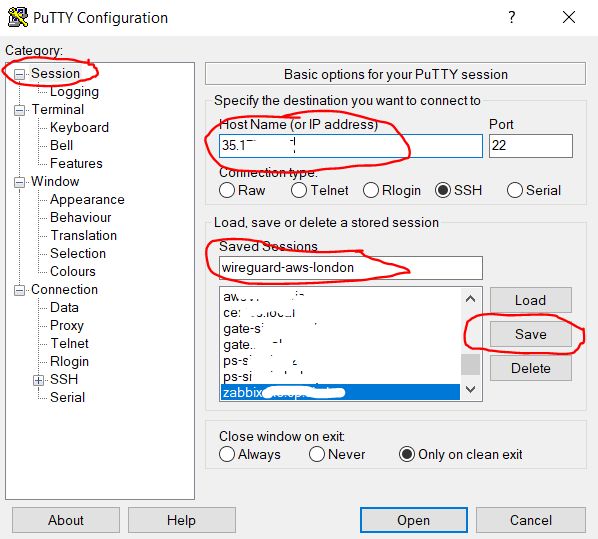
Hapim programin Putty, zgjedhim kategorinë Session (ata janë të hapura si parazgjedhje) dhe në fushën Host Name shkruajmë IP-në publike të serverit tonë, që e morëm në hapin 2.2.3. Në fushën Saved Session shkruajmë një emër të rastësishëm për lidhjen tonë (në rastin tim wireguard-aws-london), dhe më pas klikojmë butonin Ruaj për të ruajtur ndryshimet që bëmë.
3.1.2.2. Konfigurimi i autotologimit të përdoruesit
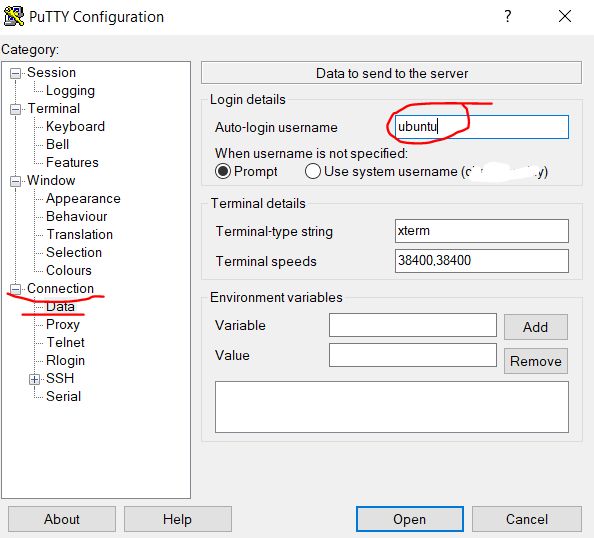
Më pas në kategorinë Connection, zgjedhim nënkategorinë Të dhëna dhe në fushën Auto-login username shkruajmë emrin e përdoruesit ubuntu — ky është përdoruesi standard i instancës në AWS me Ubuntu.
3.1.2.3. Zgjedhja e çelësit privat për lidhjen me SSH
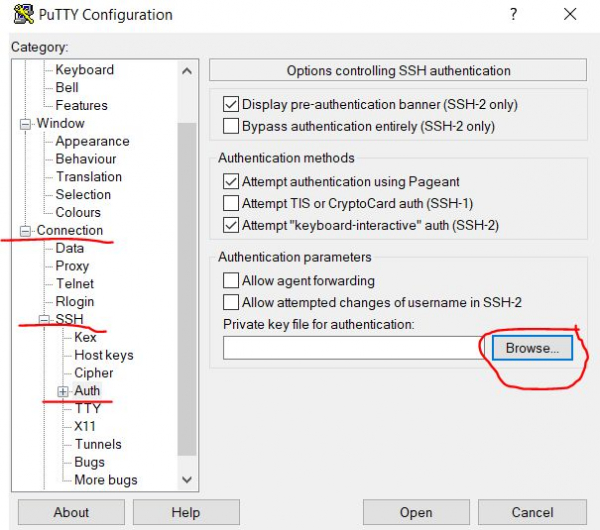
Pastaj kalojmë te nënkategoria Connection/SSH/Auth dhe pranë fushës Skedari i çelësit privat për autentifikim klikoni në butonin Browse… për të zgjedhur skedarin me çelësin e certifikatës.
3.1.2.4. Hapja e çelësit të importuar
Specifikojmë çelësin, të importuar më parë në hapin 3.1.1.4, në rastin tonë ky është skedari wireguard-awskey.ppk, dhe klikoni butonin Hap.
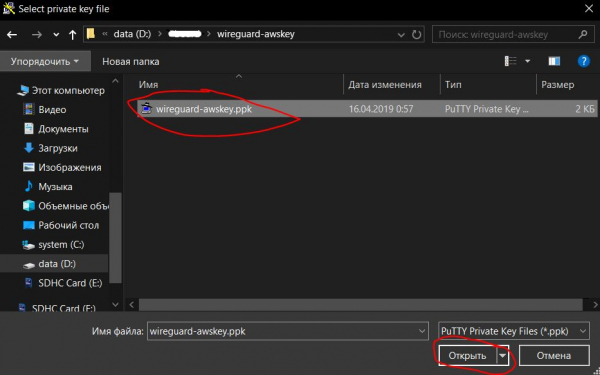
3.1.2.5. Ruajtja e parametrave dhe nisja e lidhjes
Kthehemi në faqen e nënkategorisë Session klikoni përsëri butonin Ruaj, për të ruajtur ndryshimet e bëra më parë në hapet (3.1.2.2 — 3.1.2.4). Dhe pastaj klikoni butonin Hapur për të hapur lidhjen e krijuar dhe të konfiguruar për SSH.
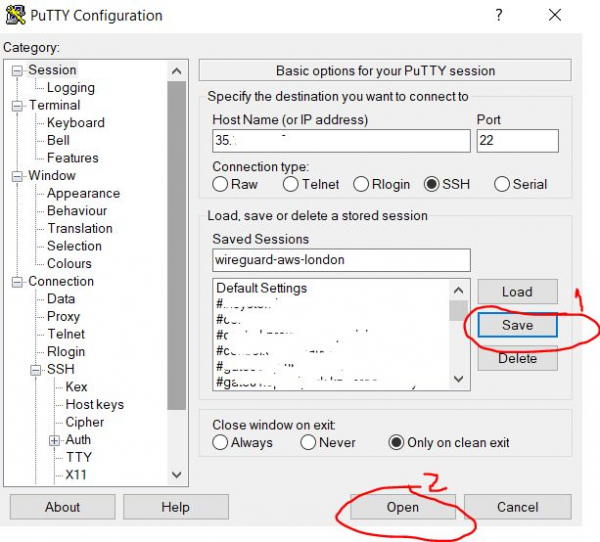
3.1.2.7. Konfiguroi besimin midis host-ve
Në hapin të ardhshëm, në përpjekjen e parë për tu lidhur, na jepet një paralajmërim, nuk kemi ndërtuar besimin midis dy kompjuterëve, dhe pyetet nëse do ta besojmë kompjuterin e largët. Ne do të klikojmë butonin Po., duke e shtuar atë në listën e host-eve të besuar.
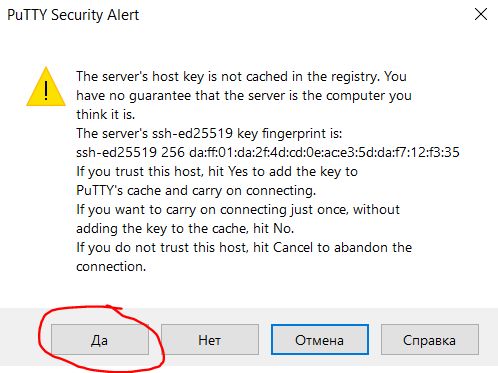
3.1.2.8. Futja e fjalëkalimit për qasje në çelës
Pas kësaj hapet një dritare terminali, ku kërkohet fjalëkalimi për çelësin, nëse e keni vendosur më herët në hapin 3.1.1.3. Ndërsa futni fjalëkalimin nuk ndodhin veprime të dukshme në ekran. Nëse gaboni, mund të përdorni çelësin Backspace.
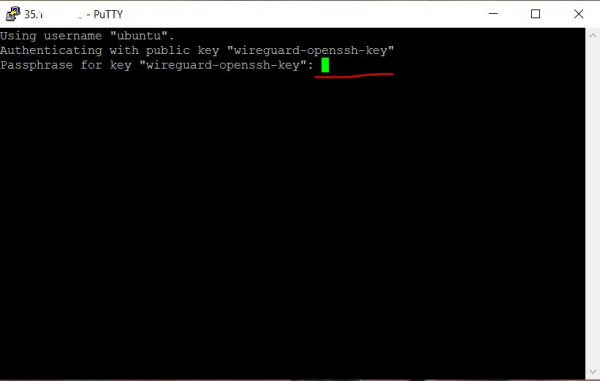
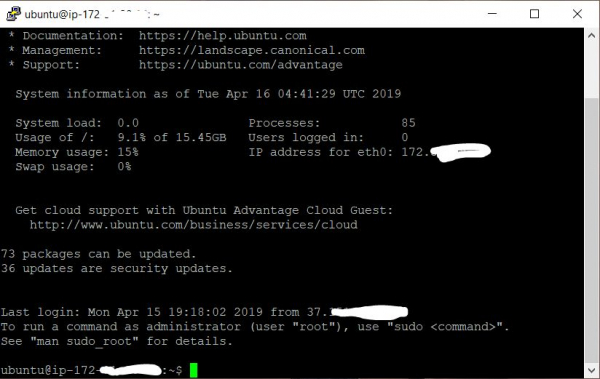
3.1.2.9. Mesazhi përshendetës për lidhjen e suksesshme
Pas futjes së suksesshme të fjalëkalimit, në terminal shfaqet teksti i përshëndetjes, i cili njofton se sistemi i largët është gati për të realizuar komandat tona.
4. Konfiguroi serverin Wireguard
Udhëzimi më aktual për instalimin dhe përdorimin e Wireguard me skritet e përshkruara më poshtë mund të shikohet në depo:
4.1. Instalimi i Wireguard
Në terminal shkruani komandat e mëposhtme (mund të kopjoni në clipboard, dhe t'i ngjisni në terminal duke klikuar me butonin e djathtë të miut):
4.1.1. Klonimi i depozitës
Klononi depozitën me skriptet për instalimin e Wireguard
git clone https://github.com/pprometey/wireguard_aws.git wireguard_aws4.1.2. Shkëputja në katalogun me skriptet
Kalo në katalogun me depozitë të klonuar
cd wireguard_aws4.1.3. Nisja e skriptit të inicializimit
Nisni si administrator (përdoruesi root) skriptin për instalimin e Wireguard
sudo ./initial.shGjatë procesit të instalimit do të kërkohen disa të dhëna të nevojshme për konfigurimin e Wireguard
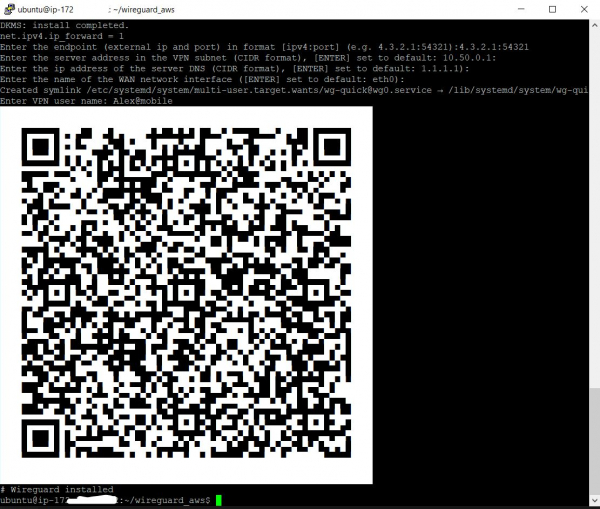
4.1.3.1. Futja e pikës së lidhjes
Shkruani adresën IP të jashtme dhe portin e hapur të serverit Wireguard. Adresa IP e jashtme e serverit u mor në hapin 2.2.3, dhe porta u hap në hapin 2.1.5. Shkruani ato së bashku, duke i ndarë me një dypik, për shembull 4.3.2.1:54321, dhe pas kësaj shtypni çelësin Enter
Shembull daljeje:
Futni endpoint-in (ip të jashtëm dhe portin) në formatin [ipv4:port] (p.sh. 4.3.2.1:54321): 4.3.2.1:543214.1.3.2. Futja e IP adresës së brendshme
Futni adresën IP të serverit Wireguard në nënrrjetin e mbrojtur VPN, nëse nuk dini çfarë është kjo, thjesht shtypni çelësin Enter për të vendosur vlerën e paracaktuar (10.50.0.1)
Shembull daljeje:
Futni adresën e serverit në nënrrjetin VPN (formati CIDR) ([ENTER] vendos për parazgjedhje: 10.50.0.1):4.1.3.3. Taktimi i serverit DNS
Futni adresën IP të serverit DNS, ose thjesht shtypni çelësin Enter për të vendosur vlerën e paracaktuar 1.1.1.1 (DNS publik i Cloudflare)
Shembull daljeje:
Futni adresën IP të serverit DNS (formati CIDR) ([ENTER] vendos për parazgjedhje: 1.1.1.1):4.1.3.4. Taktimi i ndërfaqes WAN
Më pas, kërkohet të futni emrin e ndërfaqes rrjet të jashtme, e cila do të dëgjojë nga ndërfaqja rrjet të brendshme VPN. Thjesht shtypni Enter për të vendosur vlerën e paracaktuar për AWS (eth0)
Shembull daljeje:
Futni emrin e ndërfaqes së rrjetit WAN ([ENTER] vendos për parazgjedhje: eth0):4.1.3.5. Taktimi i emrit të klientit
Futni emrin e përdoruesit VPN. Faktikisht, serveri VPN Wireguard nuk mund të startohet derisa të jetë shtuar të paktën një klient. Në këtë rast, unë kam futur emrin Alex@mobile
Shembull daljeje:
Futni emrin e përdoruesit VPN: Alex@mobilePas kësaj, në ekran duhet të shfaqet një kod QR me konfigurimin e klientit të sapo shtuar, i cili duhet të skanohet me aplikacionin Wireguard në Android ose iOS për ta konfiguruar. Po ashtu, poshtë kodit QR duhet të shfaqet teksti i skedës së konfigurimit në rast të konfigurimit manual të klientëve. Si të bëhet kjo do të thahet më poshtë.
4.2. Shtimi i një përdoruesi të ri VPN
Për të shtuar një përdorues të ri, duhet të ekzekutoni skriptin në terminalin add-client.sh
sudo ./add-client.shSkripti kërkon emrin e përdoruesit:
Shembull daljeje:
Futni emrin e përdoruesit VPN: Po ashtu, emri i përdoruesit mund të kalojë si parametër i skriptit (në këtë rast Alex@mobile):
sudo ./add-client.sh Alex@mobileSi rezultat i ekzekutimit të skriptit, në katalogun me emrin e klientit në rrugën /etc/wireguard/clients/{ИмяКлиента} do të krijohet një skedë me konfigurimin e klientit /etc/wireguard/clients/{ИмяКлиента}/{ИмяКлиента}.conf, dhe në ekranin e terminalit do të shfaqet një kod QR për konfigurimin e klientëve mobilë dhe përmbajtja e skedës së konfigurimit.
4.2.1. Skeda e konfigurimit të përdoruesit
Për të shfaqur në ekran përmbajtjen e skedës .conf, për konfigurimin manual të klientit, mund të përdorni komandën cat
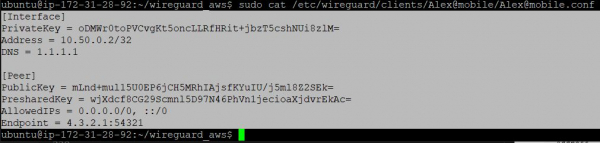
sudo cat /etc/wireguard/clients/Alex@mobile/Alex@mobile.confrezultati i ekzekutimit:
[Interface]
PrivateKey = oDMWr0toPVCvgKt5oncLLRfHRit+jbzT5cshNUi8zlM=
Address = 10.50.0.2/32
DNS = 1.1.1.1

[Peer]
PublicKey = mLnd+mul15U0EP6jCH5MRhIAjsfKYuIU/j5ml8Z2SEk=
PresharedKey = wjXdcf8CG29Scmnl5D97N46PhVn1jecioaXjdvrEkAc=
AllowedIPs = 0.0.0.0/0, ::/0
Endpoint = 4.3.2.1:54321
Përshkrimi i skedarit të konfigurimit të klientit:
[Interface]
PrivateKey = Çelësi privat i klientit
Address = Adresa IP e klientit
DNS = DNS-i i përdorur nga klienti

[Peer]
PublicKey = Çelësi publik i serverit
PresharedKey = Çelësi i përbashkët i serverit dhe klientit
AllowedIPs = Adresat e lejuara për lidhje (të gjitha - 0.0.0.0/0, ::/0)
Endpoint = Adresa IP dhe porti për lidhje
4.2.2. Kodi QR i konfigurimit të klientit
Të shfaqësh në ekranin e terminalit kodin QR të konfigurimit për klientin e krijuar më parë mund të përdorësh komandën qrencode -t ansiutf8 (në këtë shembull përdoret klienti me emrin Alex@mobile):
sudo cat /etc/wireguard/clients/Alex@mobile/Alex@mobile.conf | qrencode -t ansiutf85. Konfigurimi i klientëve VPN
5.1. Konfigurimi i klientit të celularit Android
Klienti zyrtar Wireguard për Android mund të
Pas kësaj, duhet të importosh konfigurimin, duke skanuar kodin QR të konfigurimit të klientit (shih pika 4.2.2) dhe t'i japësh emër:
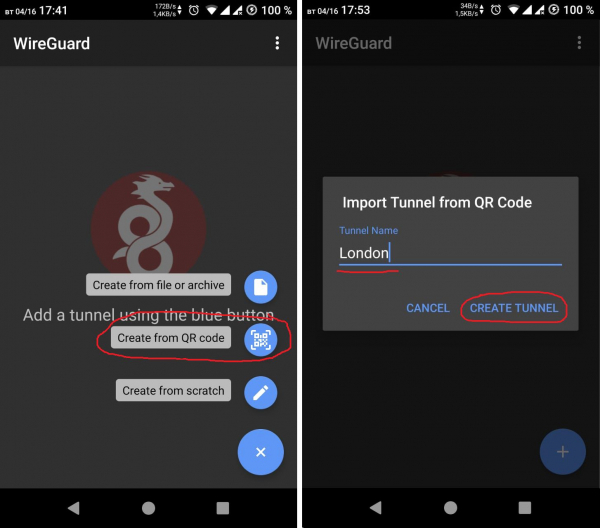
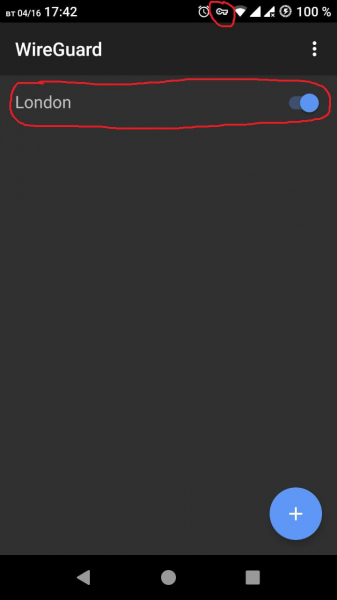
Pas importimit të suksesshëm të konfigurimit, mund të aktivizosh tunelin VPN. Një ikonë e vogël në panelin e sistemit të Android do të tregojë një lidhje të suksesshme.
5.2. Konfigurimi i klientit Windows
Fillimisht duhet të shkarkosh dhe instalosha programin — ky është klienti Wireguard për Windows.
5.2.1. Krijimi i skedarit të konfigurimit për import
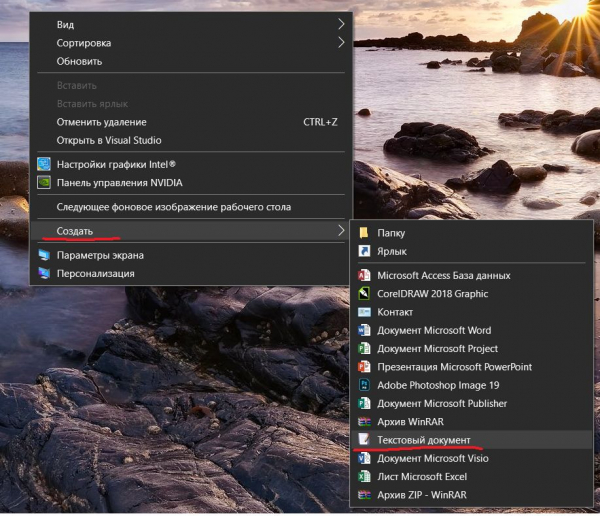
Me klikimin e djathtë krijojmë një skedar teksti në desktop.
5.2.2. Kopjimi i përmbajtjes së skedarit të konfigurimit nga serveri
Pastaj kthehemi në terminalin Putty dhe shfaqim përmbajtjen e skedarit të konfigurimit për përdoruesin e nevojshëm, siç përshkruhet në hapin 4.2.1.
Më pas, me klikimin e djathtë, përzgjedhim tekstin e konfigurimit në terminalin Putty, dhe pas përzgjedhjes ai do të kopjohet automatikisht në clipboard.
5.2.3. Kopjimi i konfigurimit në skedarin lokal të konfigurimit
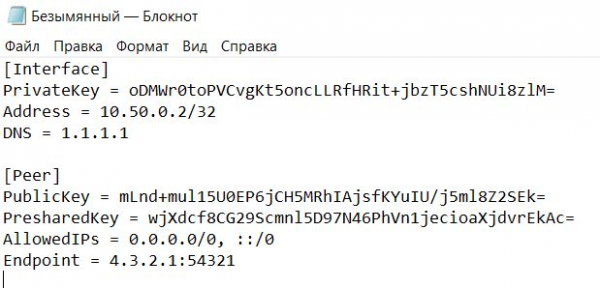
Pas kësaj, kthehemi në skedarin e tekstit që krijuam më parë në desktop, dhe e ngjisim në të tekstin e konfigurimit nga clipboard.
5.2.4. Ruajtja e skedarit lokal të konfigurimit
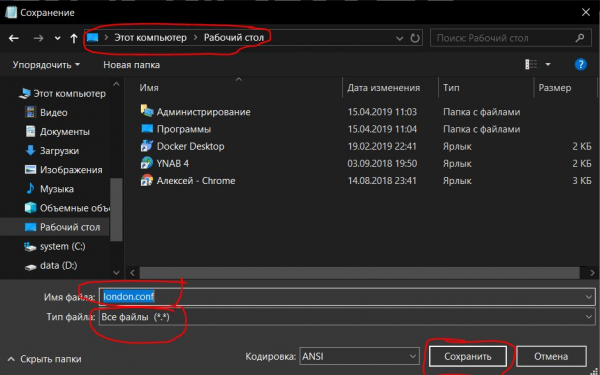
Ruajmë skedarin me zgjerimin .conf (në këtë rast me emrin london.conf)
5.2.5. Importimi i skedarit lokal të konfigurimit
Pastaj duhet të importosh skedarin e konfigurimit në programin TunSafe.
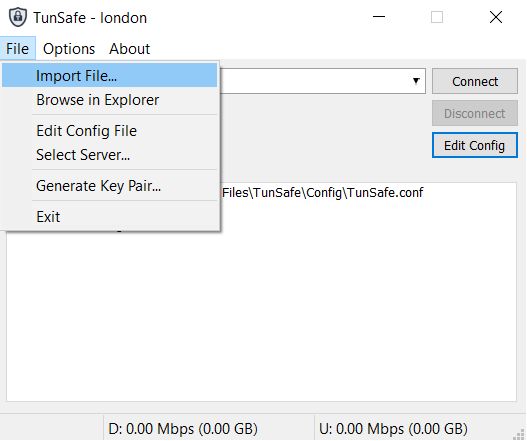
5.2.6. Vendosja e lidhjes VPN
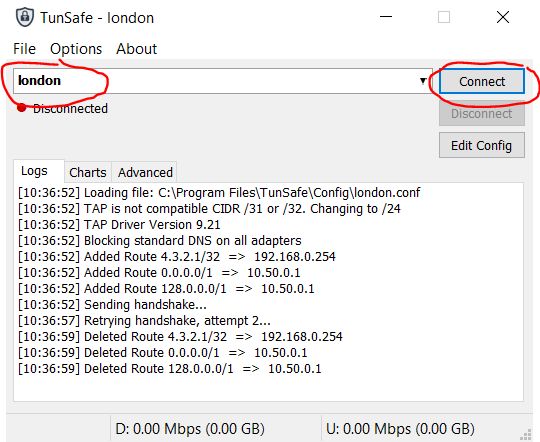
Zgjidhni këtë skedë konfigurimi dhe lidheni duke klikuar butonin Lidhja.
6. Kontrolli i suksesit të lidhjes
Për të kontrolluar suksesin e lidhjes përmes tunelit VPN, duhet të hapni shfletuesin dhe të shkoni në faqen e internetit
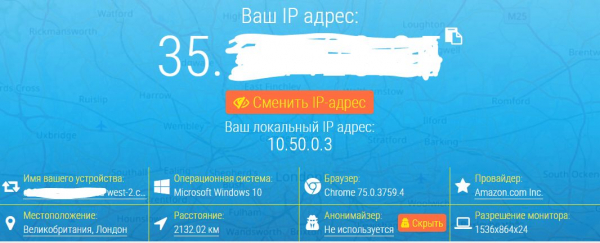
Adresa IP e shfaqur duhet të përputhet me atë që morëm në hapin 2.2.3.
Nëse është kështu, atëherë tuneli VPN funksionon me sukses.
Nga terminali në Linux mund të kontrolloni adresën tuaj IP duke futur komandën:
curl http://zx2c4.com/ipOse mund ta vizitoni thjesht një porn site, nëse jeni në Kazakistan.
Burimi: habr.com
