

Shën. përkth.: Tema e sigurisë së Docker-it, ndoshta, është një nga temat e përhershme në botën e TI-së sot. Prandaj, pa shpjegime të tepërta, paraqesim përkthimin e një tjetër koleksioni të rekomandimeve përkatëse. Nëse keni qenë të interesuar për këtë çështje, shumica e tyre do të ju duken të njohura. Ndërsa koleksioni është plotësuar me një listë të utiliteteve të dobishme dhe disa burime për studim të mëtejshëm të çështjes.
Sugjeroj një udhëzues për sigurimin e Docker-it. Rekomandimet priten, pasi ky është më shumë një mbledhje fragmentesh nga burime të ndryshme dhe jo të gjitha ato janë verifikuar në mënyrë të hollësishme. Rekomandimet janë të ndara në tri kategori:
- Masat e nevojshme brenda sistemit operativ të hostit kur punoni me Docker-in;
- Mënyrat që lidhen me skedarin e konfigurimit të ndërtimit dhe krijimin e konteinerëve;
- Mjetet për siguri që mund të integrohen me funksionalitetet specifike të Docker Enterprise.
Për udhëzuesin, janë përdorur burime të ndryshme, shumë prej të cilave janë të renditura më poshtë. Nuk mund ta quajmë si plotësues, megjithatë, mbulon të gjitha bazat. Informacione shtesë mund të gjenden në përshkrimin e testeve CIS (linku është i dhënë në fund të këtij udhëzuesi), si dhe në dokumentacionin e Docker-it.
Docker Security Benchmark
verifikon automatikisht Docker-in tuaj për përputhshmërinë me praktikat më të zakonshme më të mira. Skripti shërben si një test i mirë heuristik për sigurinë, megjithatë nuk duhet konsideruar si një mjet për analizë të gjithanshme.
OS i hostit
Evident është se një konteiner Docker nuk mund të jetë i sigurt, nëse vetë sistemi i hostit nuk është i sigurt. Prandaj është e nevojshme të ndiqni praktikat më të mira në fushën e sigurisë së sistemeve operative. Për më tepër, do të ishte e arsyeshme të kryeni një analizë të dobësive, përveç rekomandimeve të mëposhtme.
Rregullat e auditit
Krijoni dhe përdorni rregulla auditimi për skedarët që lidhen me Docker-in, duke përdorur auditctl. Për shembull, mund të shtoni -w /usr/bin/dockerd -k docker në /etc/audit.rules dhe riaktivizoni shërbimin e auditit.
Režimi FIPS
Aktivizimi i modit FIPS bën që mjetet kriptografike të kalojnë në algoritme të përfshira në FIPS (standarde amerikane — shën. përkth.), duke përputhje me normat dhe kërkesat federale dhe ato të industrisë. Nëse OS e hostit mbështet modalitetin FIPS, mund ta aktivizoni duke ekzekutuar komandat e mëposhtme:
sed -i 's/GRUB_CMDLINE_LINUX="/GRUB_CMDLINE_LINUX="fips=1 /g' /etc/default/grub
grub2-mkconfig -o /boot/grub2/grub.cfg && reboot
Gjithashtu, është e nevojshme të aktivizoni FIPS në Docker Engine:
mkdir -p /etc/systemd/system/docker.service.d 2>&1; echo -e "[Service]
 Environment="DOCKER_FIPS=1"" > /etc/systemd/system/docker.service.d/fips-module.conf; systemctl daemon-reload; systemctl restart docker
Për më shumë informacion, shihni dokumentacionin dhe .
Docker Secrets
Të dhënat konfidenciale duhen ruajtur si sekrete. Mund ta aktivizoni shërbimin përkatës me komandën docker service create:
docker service create --label com.docker.ucp.access.label=/prod --name nginx --publish 443 --secret source=orcabank_prod_mobile.ca.pem.v1,target=ca.pem nginxPër detaje, shihni .
Skeda e konfigurimit të Docker-it
Saset e mëposhtme mund të shtohen në skedën e konfigurimit /etc/docker/daemon.json:
-
"icc":false— ndalon ndarjen e të dhënave midis konteinerëve për të shmangur rrjedhjen e padëshiruar të informacionit. -
log-level: "info"— kap të gjitha logjet përveç atyre për debug. { "log-driver": "syslog", "log-opts": { "syslog-address": "udp://1.2.3.4:1111" } }— aktivizon regjistrimin e largët të logjeve, duke i dërguar ato në adresën e specifikuar. Funksionon vetëm nëse është aktivizuar demon-i syslog. Pranohet edhe TCP dhe UDP. Po ashtu, është e mundur lidhja për secilin konteiner të veçantë. Për këtë, duhet të vendoset një flamur të veçantë gjatë aktivizimit të Docker-it (
--log-opt syslog-address=ADDRESS).-
"userns-remap": "Your_User"— parandalon rritjen e privilegjeve (privilege escalation), duke izoluara hapësirën e emrave për një përdorues të caktuar.
Siguria e nivelit të transportit
Aftësia për t'u lidhur me demonin e Docker-it (nëse është e nevojshme qasje e largët) duhet të jetë vetëm për përdoruesit me qasje në kredencialet e TLS-client.
Plugins për autorizim
Vendosni se cilëve përdorues u lejohet të ekzekutojnë cilat komanda dhe krijoni një plugin përkatës për autorizimin për Docker-in. Më pas, aktivizoni demonin e Docker-it dhe shtoni plugin-in:
dockerd --authorization-plugin=PLUGIN_IDPër të mësuar më shumë rreth krijimit të plugins për autorizim, shihni në .
Parametrat e demonit
Demoni i Docker-it funsionon me një grup parametrash të parazgjedhur.
-
--live-restore— ky parametr ndihmon në reduktimin e kohës së ndërprerjes për konteinerët gjatë ndalimit ose rinisjes së sistemit. Bëhet më e lehtë për t'i patch-uar ose përditësuar me intervista minimale; -
--userland-proxy=false— kur janë të disponueshme ose përdoren hairpin NAT, proxy në hapësirën e përdoruesit bëhet një shërbim i tepërt, i cili vetëm rrit numrin e mundshëm të vektorëve të sulmit; -
--no-new-privileges— parandalon marrjen e privilegjeve shtesë nga kontejnerët përmes suid ose sguid; -
--seccomp-profile /path/to/profile— nëse keni një profil seccomp të vetin, mund ta aplikoni me këtë flag. Mësoni më shumë për Seccomp dhe Dockerin mundeni .
Konfigurimi i kontejnerëve dhe skedarëve të ndërtimit
Krijimi i përdoruesit
Sigurohuni që për kontejnerin të jetë krijuar një përdorues dhe ta nisni atë nën këtë përdorues (MOS e nisni kontejnerin si root).
Aksesi i largët
Ndalo aksesin e largët në demon. Nëse është e nevojshme, mbrojeni atë me certifikata.
Izoloni hapësirën e emrave të përdoruesit
Është veçanërisht e rëndësishme të sigurohet që hapësira e emrave të përdoruesit në Docker të jetë e izoluar, pasi sipas parazgjedhjes ajo përdoret bashkë me hapësirën e emrave të hostit. Në disa raste, kjo mund të shfrytëzohet për të rritur privilegjet ose madje për të dalë jashtë kontejnerit. Hapësira e përdoruesit mund të izolohet duke edituar skedarin e konfigurimit (siç përshkruhet më lart në seksionin "Skedari i konfigurimit të Docker"). Një përmendje e këtij problemi aty është bërë për shkak të rëndësisë së tij.
Kontrolli i shëndetit
Kontrolli i shëndetit (healthcheck) është një mjet i fuqishëm, që lejon të kontrollohet integriteti i kontejnerit. Ai konfigurtohet në Dockerfile me udhëzimin HEALTHCHECK. Kontrollimi i shëndetit lejon të sigurohuni që kontejneri po funksionon siç duhet. Në shembullin më poshtë, kontrolli i shëndetit përfundon me 0, nëse serveri është në funksionim, dhe 1, nëse ai "ka rënë":
HEALTHCHECK CMD curl --fail http://localhost || exit 1SELinux
Nëse SELinux mbështetet nga sistemi operativ i hostit, krijoni ose importoni politikën SELinux dhe nisni Docker-in në modalitetin demon me SELinux të aktivizuar:
docker daemon --selinux-enableNë këtë rast, kontejnerët Docker mund të nisen me parametra sigurie, për shembull:
docker run --interactive --tty --security-opt label=level:TopSecret centos /bin/bashNdërfaqet rrjetike
Sipas parazgjedhjes, Docker dëgjon të gjitha ndërfaqet rrjetë. Duke pasur parasysh se në shumicën e rasteve trafiku pritet vetëm në një prej tyre, një qasje e tillë rrit padrejtësisht rrezikun e sulmit. Pra, kur të nisni kontejnerin, mund të lidheni portet e tij me ndërfaqe specifike në host:
docker run --detach --publish 10.2.3.4:49153:80 nginxVersionet e ruajtur të imazheve
Kur shkarkoni imazhe, sigurohuni që keşi lokal të përputhet me përmbajtjen e depoit. Në të kundërt, mund të merrni një version të vjetruar të imazhit ose një imazh që përmban vulnerabilitete.
Ura rrjetë
Modeli i rrjetit default, docker0, është i prekshëm ndaj sulmeve të tipit ARP-spoofing dhe MAC-flooding. Për të zgjidhur këtë problem, krijoni një urë rrjeti sipas specifikimeve tuaja, siç është përshkruar .
Paralajmërim për soketin e Dockerit
Mos prokuroni kurrë soketin e Dockerit brenda enëve. Ndryshe, enën do të ketë mundësinë të ekzekutojë komanda Dockeri dhe, si pasojë, të komunikojë me sistemin operativ të hostit dhe ta kontrollojë atë. Mos e bëni këtë.
Konfigurimi i Docker Enterprise
Docker Trust
Docker Trust lejon gjenerimin e çelësave, me ndihmën e të cilëve mund të verifikoni integritetin kriptografik të imazheve. Çelësat e Docker Trust mund të përdoren për të nënshkruar imazhe Docker me çelësa privatë, të cilët verifikohen me çelësa publikë në Notary Server. Informacione të mëtejshme - . Aktivizimi i Docker Trust në Enterprise Engine është përshkruar në detaje .
Skaneo vulnerabilitetet
Në Docker Enterprise ka një skaner të integruar të vulnerabiliteteve, që mundëson ngarkimin e bazës CVE për skanimin offline të vulnerabiliteteve në imazhe. Skanimi i rregullt i imazheve ndihmon në rritjen e sigurisë së tyre: përdoruesi merr menjëherë paralajmërime për vulnerabilitetet e gjetura. Më shumë rreth mënyrës se si mund të bëhet kjo, shihni .
Shën. përkth.: Ekzistojnë gjithashtu skanerë të vulnerabiliteteve Open Source në imazhet Docker, shembujt e të cilëve janë paraqitur në fund të materialit.
Integrimi i LDAP dhe UCP
Universal Control Plane mund të integrohet me LDAP. Rezultati do të jetë një sistem i thjeshtëzuar autentikimi që lejon shmangien e dublimeve të panevojshme. Më shumë rreth kësaj mund të lexoni në artikullin .
Materiale të tjera
Informacione të tjera për praktikat më të mira në fushën e sigurisë së Docker mund të gjeni në . Gjithashtu rekomandojmë shkarkimin .
Bonus nga përkthyesi
Si një shtesë logjike për këtë artikull, po publikojmë një listë me 10 mjete Open Source të njohura për sigurinë në Docker. Ajo është marrë nga (nga Bill Doerrfeld nga Doerrfeld.io).
NB: Më shumë rreth shumë prej projekteve të përmendura këtu, lexoni gjithashtu në artikullin «».
- — skripta e përmendur në fillim të artikullit që kontrollon kontejnerët Docker për t'u përputhur me praktikat e zakonshme të sigurisë.

- — ndoshta utilita më e njohur për analizën statike të dobësive në kontejner. Përdor për këtë shumë baza dobësish CVE (duke përfshirë ndjekësit e shpërndarjeve kryesore të Linux, si Red Hat, Debian, Ubuntu). Ofron API për zhvilluesit dhe një mundësi të thjeshtë për të zgjeruar funksionalitetin (nëpërmjet shtimit të “drejtorëve”). Përdoret në regjistrin publik të njohur të imazheve të kontejnerëve (analog i Docker Hub) — Quay.io.
- — një zgjidhje për sigurimin e sigurisë rrjetërore në nivelin e kernelit, e bazuar në teknologjinë e filtrimit të paketave rrjetërore BPF.
- — një utilitë për analizimin e përmbajtjes së imazheve për dobësi të sigurisë sipas bazës CVE. Për më tepër, ajo lejon aplikimin e politikave të përdoruesve (të bazuara në të dhëna të ndryshme, duke përfshirë lista të bardha/të zeza, përmbajtjen e skedarëve etj.) për të vlerësuar sigurinë e kontejnerëve.
- — një ekosistem e tërë për krijimin dhe mbështetje të politikave të sigurisë në platforma të ndryshme. Për të kontrolluar kontejnerët ofron utilitën
oscap-docker. - — një utilitë për skanimin e kontejnerëve Docker për dobësi, trojanë, viruse dhe malware. Në bazat CVE përfshihen kontrollet për varësi nga OWASP, baza Red Hat Oval, repositori i eksploiteve Exploit Database.
- — një kornizë për nënshkrimin e imazheve Docker, e krijuar fillimisht në Docker Inc (dhe më pas e transferuar në zhvillim në CNCF). Përdorimi i saj lejon delegimin e rolle dhe shpërndarjen e përgjegjësive për kontejnerët, si dhe verifikimin e integritetit kriptografik të imazheve.
- — API për metadatat, që synon menaxhimin e politikave të brendshme të sigurisë. Si një shembull, ajo lejon përmirësimin e funksionimit të skanerëve të sigurisë së kontejnerëve. Shopify përdor këtë API për menaxhimin e metadatat mbi 500 mijë imazhe të saj.
- — një utilitë për Kubernetes, që ndjek sjelljen e sistemit: aktivitetin në kontejnerë, në hoste, në rrjet. Lejon konfigurimin e kontrollimeve të vazhdueshme në infrastrukturë, zbulimin e anomali dhe dërgimin e alarmeve për çdo thirrje sistemore të Linux.
- — një tjetër mjet për analizën statike të imazheve të kontejnerëve Docker. Lejon "të shikosh" brenda skedarëve të imazhit, duke mbledhur të dhënat e nevojshme, duke aplikuar politikat e duhura etj.

Një tjetër përmbledhje e mirë e rekomandimeve praktike për atë se si ta bëni Docker më të sigurt, mund të gjeni në kompaninë Aqua Security. Shumë nga këshillat e saj përputhen me ato që u përmendën më sipër, por ka edhe të tjera. Për shembull, autorët sugjerojnë të organizoni monitorimin e aktivitetit në kontejnerët dhe theksojnë çfarë duhet të kushtoni vëmendje gjatë përdorimit të Docker Swarm.
Për ata që duan të thellohen më shumë në këtë temë, vitin e kaluar doli libri "»", fragmente të cilit janë lehtësisht të qasshme .
Së fundmi, për një njohje praktike me disa aspekte të sigurisë në Docker: profillet Seccomp dhe përdorimin e capabilities të bërthamës Linux në kontejnerë — mund të bëni laboratorët përkatës në burimin Play with Docker * Për këtë burim vetë ne
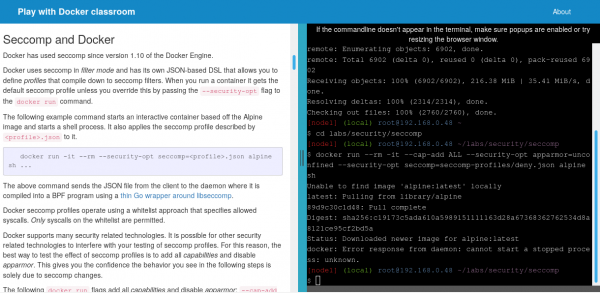
dy vjet më parë, dhe në nëntor 2018 ndodhi një histori shumë interesante (nga perspektiva e sigurisë) me të. Nëse për pushtim të shkurtër, specialistët nga CyberArk Software Ltd. arritën ta hakin: të merrnin mundësinë për të përfunduar komanda përtej kontejnerëve, dmth. në sistemin host. Një ilustim i shkëlqyer i problematikës së sigurisë në Docker, apo jo? Për të gjitha detajet e ndodhisë lexoni Docker dhe Kubernetes në mjedise kërkuese për siguri .
P.S. nga përkthyesi
Lexoni gjithashtu në blogun tonë:
- «»;
- «»;
- «»;
- «»;
- «»;
- «».
Burimi: habr.com
