

Analistët e viruseve dhe hulumtuesit e sigurisë kompjuterike përpiqen të grumbullojnë sa më shumë mostra të botnetëve të rinj. Ata përdorin honeypot... Por çfarë nëse duam të vëzhgojmë malware-in në kushte reale? Të vendosim nën sulm serverin tonë, routerin? Po nëse nuk ka një pajisje të përshtatshme? Këto pyetje më çuan në krijimin e bhunter — një mjet për qasje në nodet e rrjeteve bot.
Ideja kryesore
Ekzistojnë shumë mënyra për shpërndarjen e softuerëve të dëmshëm për të zgjeruar botnetët: duke filluar nga phishing-u dhe përfunduar me shfrytëzimin e vulnerabiliteteve zero-day. Por mënyra më e zakonshme mbetet akoma brute force për fjalëkalimet e SSH.
Ideja është shumë e thjeshtë. Nëse një nga nodet e rrjetit bot po përpiqet të bëjë brute force për fjalëkalime në serverin tuaj, probabiliteti është që ky nod vetë është kapur nga brute force për fjalëkalime të thjeshta. Prandaj, për të fituar qasje te ai, thjesht duhet t’i përgjigjeni me "mirësjellje".
Kështu funksionon bhunter. Dëgjon portin 22 (shërbimi SSH) dhe mbledh të gjitha loginat dhe fjalëkalimet me të cilat përpiqen të lidhen me të. Pastaj, duke përdorur fjalëkalimet e mbledhura, përpiqet të lidhet me nodet e sulmuesve.
Algoritmi i punës
Programi mund të ndahet në mënyrë konceptuale në 2 pjesë kryesore, të cilat punojnë në (procese) përcjellës. E para — honeypot. Përpunon përpjekjet për hyrje, mbledh logina dhe fjalëkalime unike (në këtë rast, çifti login + fjalëkalim shqyrtohet si një njësi e vetme), si dhe shton në radhë për sulm IP adresat që përpiqen të lidhen.
Pjesa e dytë përgjigjet drejtpërdrejt për sulmin. Dhe sulmi zhvillohet në dy mënyra: BurstAttack (sulm me radhë) — përzgjidhja e logineve dhe fjalëkalimeve nga një listë e përbashkët dhe SingleShotAttack (sulm me gjuajtje të vetme) — përzgjidhja e fjalëkalimeve që janë përdorur nga nodi që sulmohet, por që ende nuk janë shtuar në listën e përgjithshme.
Për të pasur ndonjë bazë loginesh dhe fjalëkalimesh disa sapo të fillohet, bhunter inicializohet me një listë nga skedari /etc/bhunter/defaultLoginPairs.
Ndërfaqja
Parashikohen disa mënyra për të filluar bhunter:
Thjesht me komandën
sudo bhunterMe një nisje të tillë, ka mundësi të menaxhosh bhunter'in përmes menusë së tij tekstuale: të shtosh përdorues dhe fjalëkalime për sulm, të eksportohet baza e të dhënave të përdoruesve dhe fjalëkalimeve, dhe të caktosh një qëllim për sulm. Të gjitha nyjat e thyer mund të shihen në skedarin /var/log/bhunter/hacked.log
Duke përdorur tmux
sudo bhunter-ts # komandë për nisjen e bhunter përmes tmux
sudo tmux attach -t bhunter # lidhemi me sesionin ku është nisur bhunter
Tmux është një multiplexori terminali, një mjet shumë i përshtatshëm. Lejon që brenda një terminali të krijosh disa dritare, dhe dritaret të ndahet në panelet. Duke e përdorur, mund të dalësh nga terminali dhe më pas të rikthehesh pa e ndërprerë punën e proceseve të nisura.
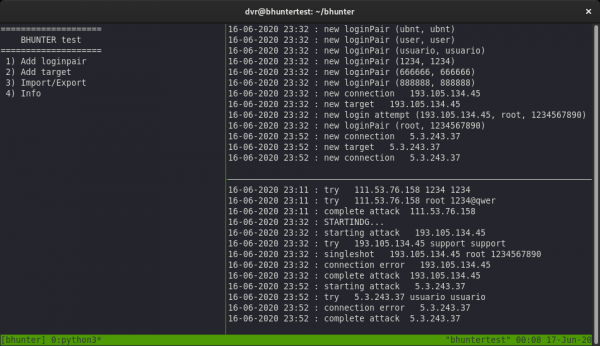
Skripti bhunter-ts krijon një sesion tmux dhe ndan dritaren në tre panelet. Në të parën — më të madhen, ndodhet menuja tekstuale. Dritarja e sipërme e djathtë përmban logjet e honeypot’it, këtu mund të shihen mesazhet mbi përpjekjet për hyrje në honeypot. Në panelin e poshtëm të djathtë jepet informacion mbi ecurinë e sulmit ndaj nyjeve të rrjeteve bot, dhe për thyerjet e suksesshme.
Avantazhi i kësaj metode ndaj së parës është se mund të mbyllim me guxim terminalin dhe të kthehemi më vonë, ndërsa bhunter nuk do ta ndalë punën. Ata që janë pak të njohur me tmux i rekomandoj .
Si një shërbim
systemctl enable bhunter
systemctl start bhunter
Në këtë rast, ne ndezim vetë-nisjen e bhunter gjatë nisjes së sistemit. Në këtë metodë, ndërveprimi me bhunter nuk është parashikuar, dhe lista e nyjeve të thyer mund të merret nga /var/log/bhunter/hacked.log
Efikasitet
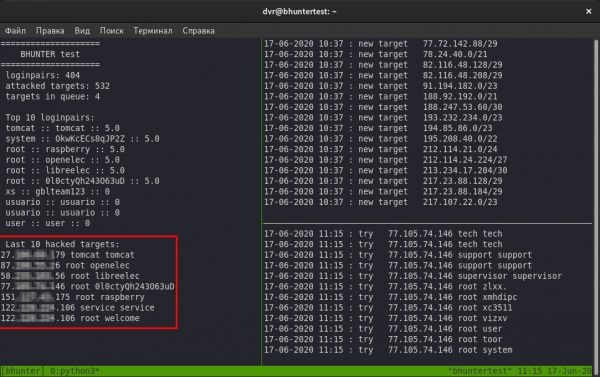
Gjatë punës mbi bhunter kam arritur të gjej dhe të këmbej në pajisje komplet të ndryshme: raspberry pi, routerë (sidomos mikrotik), serverë web, dhe një herë një fermë për minimin (fatkeqësisht, qasja ndaj saj ishte për një ditë, prandaj nuk ka dalë një histori interesante). Këtu është një screenshot i programit, ku shikohet lista e nyjeve të thyer pas disa ditësh pune:
Fatkeqësisht, efektiviteti i këtij instrumenti nuk arriti pritjet e mia: bhunter mund të provëdhijë fjalëkalime për nyje për disa ditë pa rezultat, ose mund të thyejë disa qëllime brenda disa orësh. Por për një fluks të rregullt të modeleve të reja të botnets, kjo është e mjaftueshme.
Efektivitetin e ndikojnë parametra si: vendi ku ndodhet serveri me bhunter, hostingu dhe diapazoni nga i cili është ndarë adresa IP. Nga përvoja ime, kishte një rast kur unë kam marrë me qira dy serverë virtualë nga një hostues dhe njëri prej tyre u sulmua nga botnetët dy herë më shpesh.
Bugs që unë ende nuk i kam rregulluar
Në sulm ndaj nyjave të infektuara, në disa raste nuk mund të përcaktohet qartë nëse fjala kalim ka përfunduar apo jo. Logimi i këtyre rasteve mbahet në skedarin /var/log/debug.log.
Moduli Paramiko, i cili përdoret për të punuar me SSH, ndonjëherë sillet në mënyrë të papërshtatshme: hyjnë në pritje të pafund për një përgjigje nga nyja, kur përpiqet të lidhet me të. Kam eksperimentuar me kohët, por nuk kam arritur rezultatin e dëshiruar.
Çfarë tjetër mbetet për të punuar?
Emri i shërbimit
Sipas RFC-4253, klienti dhe serveri para vendosjes shkëmbejnë emrat e shërbimeve që implementojnë protokollin SSH. Ky emër gjendet në fushën "SERVICE NAME", e cila përfshihet si në kërkesën nga klienti, ashtu edhe në përgjigjen nga serveri. Ky fushë përbën një varg dhe vlerën e tij mund ta zbuloni duke përdorur wireshark ose nmap. Ja një shembull për OpenSSH:
$ nmap -p 22 ***.**.***.** -sV
Duke Nmap ...
PORT   STANDI SHËRBIMI VERSION
22/tcp hapur  ssh     <b>OpenSSH 7.9p1 Debian 10+deb10u2</b> (protokolli 2.0)
Nmap përfundoi: 1 adresë IP (1 host aktiv) e skanuar në 0.47 sekonda
Megjithatë, në rastin me Paramiko, ky fushë përmban një varg të tipit "Paramiko Python sshd 2.4.2", që mund të frikësojë botnetët, të cilat kanë në të një "shmangie" nga gjilpërat. Prandaj, mendoj se është e nevojshme ta zëvendësoj këtë varg me diçka më neutrale.
Vektorë të tjerë
SSH nuk është mjeti i vetëm për menaxhimin e largët. Ekzistojnë gjithashtu telnet, rdp. Duhet t'i kushtoni vëmendje edhe atyre.
Zgjerim
Do të ishte e shkëlqyer të kisha disa gjilpëra në vende të ndryshme dhe të mbledhja në mënyrë qendrore loginat, fjalëkalimet dhe nyjat e thyera në një bazë të dhënash të përbashkët.
Ku të shkarkohet?
Në momentin e shkruarjes së këtij artikulli, është gati vetëm një version provues, i cili mund të shkarkohet nga .
Burimi: habr.com
