

Ndërsa një Enterprise i madh ndërton një mbrojtje të shumëfishtë nga sulmuesit e mundshëm të brendshëm dhe hakerët, për kompanitë më të vogla shqetësimi kryesor mbeten phishing dhe dërgesat e spamit. Nëse Marty McFly do të dinte se në vitin 2015 (e lëre më në vitin 2020) njerëzit jo vetëm që nuk do të shpiknin hoverboardët, por as nuk do të mësonin të eliminojnë plotësisht postën e padëshiruar, ai ndoshta do të kishte humbur besimin në njerëz. Po ashtu, spam sot është jo vetëm i bezdisshëm, por shpesh edhe i dëmshëm. Në rreth 70% të rasteve, gjatë zbatimit të killchain, kriminelët kibernetikë depërtojnë në infrastrukturë përmes software-it të dëmshëm të përfshirë në bashkëngjitje, ose përmes lidhjeve phishing në e-maile.
Përkohshëm, është vënë re një tendencë në rritje të inxhinierisë sociale si një mënyrë për të hyrë brenda infrastrukturës së organizatës. Duke krahasuar statistikat e vitit 2017 dhe 2018, vërejmë një rritje prej pothuajse 50% të rasteve kur software-i i dëmshëm është dërguar në kompjuterët e punonjësve përmes bashkëngjitjeve ose lidhjeve phishing në trupin e emailit.
Në përgjithësi, gjithë spektri i kërcënimeve që mund të realizohen përmes emailit mund të ndahet në disa kategori:
- spam i hyjshëm
- përfshirja e kompjuterëve të organizatës në një botnet që dërgon spam të dalshëm
- bashkëngjitje të dëmshme dhe viruse në trupin e emailit (kompanitë më të vogla shpesh vuajnë nga sulme masive të tipit Petya).
Për të mbrojtur nga të gjitha llojet e sulmeve, mund të instaloni disa sisteme të mbrojtjes, ose të zgjidhni një model shërbimi. Ne tashmë për Platformën e Vetme të Shërbimeve të Sigurisë Kibernetike – bërthama e ekosistemës së shërbimeve të menaxhuara të sigurisë kibernetike Solar MSS. Ndër të tjera, ajo përfshin edhe teknologjinë e virtualizuar të Secure Email Gateway (SEG). Si rregull, abonimi për këtë shërbim merret nga kompanitë e vogla, ku të gjitha funksionet e IT dhe SIG janë ngarkuar tek një person – administratori i sistemeve. Spam është një problem që është gjithmonë në vëmendjen e përdoruesve dhe menaxhmentit, dhe nuk mund të injorohet. Megjithatë me kalimin e kohës, edhe menaxhmenti fillon të kuptojë se thjesht
të hedhin përgjegjësinë te administratorët e sistemit nuk funksionon – merr shumë kohë.
Me një situatë të tillë na u drejtua një nga tregtarët. Sistemet e regjistrimit të kohës së punës treguan se çdo ditë, punonjësit e tij shpenzonin rreth 25% të kohës së punës (2 orë!) në trajtimin e kutisë postare.
Duke lidhur serverin e postës së klientit, ne konfiguram instancën SEG si një portë dypalëshe për postën hyrëse dhe atë dalëse. Aktivizuam filtrimin sipas politikave të vendosura më parë. Lista e zezë u krijua në bazë të analizës së të dhënave të ofruara nga klienti dhe listave tona të mundshme të adresave të rrezikshme, të marra nga ekspertët e Solar JSOC në kuadër të shërbimeve të tjera — për shembull, monitorimi i incidenteve të sigurisë. Pas kësaj, e gjitha posta u dërgua adresat vetëm pas pastrimit, dhe shpërndarjet e ndryshme të spam-it për "zbritjet e mëdha" ndaluan rrjedhën masive në serverët e klientit, duke liruar hapësirë për nevoja të tjera.
Por kishte raste kur një letër legjitime ishte gabimisht klasifikuar si spam, për shembull, si ajo e marrë nga një dërgues të pazbuluar. Në këtë rast, e drejta për të vendosur iu dha klientit. Opcioni për çfarë të bëhet nuk ishte aq i madh: ta fshijmë menjëherë ose ta dërgojmë në karantinë. Zgjedhëm rrugën e dytë, ku një e-mail e tillë e padëshiruar ruhet në vetë SEG. I dhamë administratorit të sistemit qasje në console-n e web-it, ku ai mund të gjente në çdo kohë një letër të rëndësishme, për shembull, nga një partner, dhe ta lejonte atë për përdoruesin.
Shkëputemi nga parazitët
Në përbërje të shërbimit të mbrojtjes së postës elektronike përfshihen raporte analitike, qëllimi i të cilave është kontrolli i mbrojtjes së infrastrukturës dhe efikasitetit të konfigurimeve të aplikuara. Për më tepër, këto raporte lejojnë parashikimin e trendeve. Për shembull, gjenden në raport seksioni përkatës "Spam sipas Marrësit" ose "Spam sipas Dërguesit" dhe shikojmë se për cilin adresë po vjen numri më i madh i mesazheve të bllokuar.
Në analizën e një raporti të tillë, na dukeshin dyshimtarë numri i papritur i përgjithshëm i letrave te një nga klientët. Infrastrukturën e tij ishte e vogël, numri i letrave i ulët. Dhe papritmas, pas një dite pune, numri i spam-it të bllokuar u rrit gati dyfish. E vendosëm të vëmë re më nga afër.
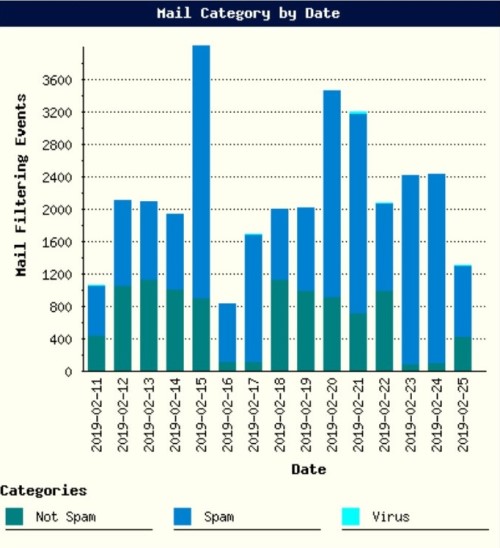
Vërejmë se numri i emaile-ve të dala është rritur, dhe në të gjitha fushat "Dërgues" janë adresa nga domeni që është lidhur me shërbimin e mbrojtjes së postës. Por ka një nuancë: mes adresave krejtësisht të arsyeshme, ndoshta edhe ekzistuese, ndodhin ato që janë dukshëm të çuditshme. Këqyrëm IP-të nga të cilat janë dërguar emailet, dhe, siç pritej, doli se ato nuk i përkasin hapësirës adresore që po mbrohet. është e qartë se grabitësi po dërgonte spëm nga emri i porositësit.
Në këtë rast, ne përgatitëm rekomandime për porositësin për konfigurimin e duhur të DNS-eve, konkretisht SPF. Specialistët tanë sugjeruan të krijohet një regjistrim TXT që përmban rregullin "v=spf1 mx ip:1.2.3.4/23 -all", i cili përmban një listë të plotë adresash të cilëve u lejohet të dërgojnë emaile në emër të domenit që po mbrohet.
Pse është kjo e rëndësishme: spami nga një kompani e vogël e panjohur — është e pakëndshme, por jo kritike. Krejt ndryshe është puna, për shembull, në sektorin bankar. Sipas vëzhgimeve tona, niveli i besimit të viktimës ndaj një emaili phishing rritet shumëfish nëse ai është dërguar supozueshëm nga domeni i një banke tjetër ose nga një partner i njohur për viktimën. Kjo dallon jo vetëm punonjësit bankarë; në sektorë të tjerë — si ai i energjisë — ne përballemi me të njëjtën tendencë.
Eliminim i viruseve
Por spufingu nuk është një problem aq i shpeshtë sa, për shembull, infeksionet virusale. Si e luftojnë më shpesh epidemitë virusale? Instalojnë antivirus dhe shpresojnë se "armiçi nuk do kalojë". Por po të ishte kaq e thjeshtë, duke marrë parasysh çmimin mjaft të ulët të antiviruseve, të gjithë do të kishin harruar prej kohësh problemin e malware. Ndërkohë, ne vazhdojmë të marrim kërkesa nga ata që thonë "na ndihmoni të rikthejmë skedarët, na i koduan të gjithë, puna ka ndaluar, të dhënat janë humbur". Ne nuk lodhemi duke u thënë klientëve se antivirusët nuk janë ilaçi për gjithçka. Përveç faktit se bazat e antivirusëve mund të mos përditësohen mjaft shpejt, shpesh hasim software të dëmshëm që është në gjendje të kalojë jo vetëm antivirusët por edhe sandboxes.
Fatkeqësisht, pak nga punonjësit e zakonshëm të organizatave janë në dijeni për phishing dhe emaile të dëmshme dhe janë në gjendje t'i dallojnë ato nga komunikimi i zakonshëm. Në mesatare, çdo 7-shi përdorues, që nuk kalon një trajnimin e rregullt të ndërgjegjësimit, bie pre e inxhinierisë sociale: hap një skedar të infektuar ose dërgon të dhënat e tij tek kriminelët.
Megjithëse vala sociale e sulmeve, në përgjithësi, është vazhdimisht duke u forcua pak nga pak, vitin e kaluar ky trend u bë veçanërisht i dukshëm. Emailet phishing po bëheshin gjithnjë e më shumë si dërgesa të zakonshme për promovime, ngjarje të ardhshme, etj. Këtu mund të përmendim sulmin Silence në sektorin financiar – punonjësit e bankave merrnin një email në dukje me një kod promocional për pjesëmarrje në një konferencë popullore të sektorit, iFin, dhe përqindja e atyre që ranë në grackë ishte shumë e lartë, edhe pse, le të kujtojmë, ishte fjala për sektorin bankar – më të avancuarin në çështjet e sigurisë informuese.
Para Vitit të Ri të kaluar, gjithashtu hasëm disa situata mjaft komike, kur punonjësit e kompanive industriale morën emaile shumë cilësore phishing me një "listë" të promovimeve të Festës së Fundvitit në dyqanet e njohura online dhe me kode promocionale për zbritje. Punonjësit jo vetëm që përpiqeshin të klikojnë në lidhjen, por edhe e dërgonin emailin kolegëve nga organizatat e përafërta. Pasi burimi në të cilin e dërgonte lidhja e emailit phishing ishte bllokuar, punonjësit filluan të linin masivisht kërkesa për akses në IT. Në përgjithësi, suksesi i dërgesës, duket se kaloi të gjitha pritjet e kriminelëve.
Dhe së fundmi, një kompani e cila ishte "kriptokurcuar" erdhi te ne për ndihmë. Gjithçka filloi kur punonjësit e kontabilitetit morën një email të supozuar nga Banka Qendrore e Rusisë. Kontabilisti klikoi mbi lidhjen në email – dhe shkarkoi në kompjuterin e tij minerin WannaMine, i cili, ashtu si WannaCry i njohur, shfrytëzonte dobësinë EternalBlue. E rëndësishme, shumica e antivirusëve ishin në gjendje të identifikonin nënshkrimet e tij që nga fillimi i vitit 2018. Por, ndoshta antivirusit iu ndërpre, ndoshta bazat nuk u përditësuan, ndoshta nuk kishte antivirus fare – në çdo rast, miner kishte qenë tashmë në kompjuter, dhe asgjë nuk e ndali atë të shpërndahej më tej në rrjet, duke ngarkuar CPU-në serverësh dhe ARM-në në 100%.
Ky ky kyshumari, pas marrjes së raportit nga grupi ynë i forenzikës, pa se virusi kishte hyrë në sistemin e tij përmes postës dhe nisi një projekt pilot për të instaluar shërbimin për mbrojtjen e postës elektronike. E para që ne kemi konfiguruar ishte antivirus për email. Gjatë kësaj periudhe, skanimi për malware është realizuar vazhdimisht, dhe përditësimet e nënshkrimeve inisian fillimisht çdo orë, dhe më pas klienti kaloi në një mode dy herë në ditë.
Mbrojtja e plotë nga infektimet virale duhet të jetë e shkallëzuar. Nëse flasim për transmetimin e viruseve përmes postës elektronike, duhet të filtrohen ato mesazhe në hyrje, të trajnohen përdoruesit për të njohur ingjinierinë sociale, dhe vetëm atëherë të mbështeten te antivirusët dhe sandbox-et.
Gjithmonë në mbrojtje
Sigurisht, ne nuk pohojmë se zgjidhjet e klasës Secure Email Gateway janë një panacë. Sulmet e targetuara, përfshirë phishing-un e targetuar, janë jashtëzakonisht të vështira për t’u parandaluar, pasi çdo sulm i tillë "përshtatet" për marrësin e caktuar (organizatën apo individin). Por për një kompani që mundohet të sigurojë një nivel bazik mbrojtjeje, kjo është shumë, sidomos me përvojën dhe ekspertizën e duhur të aplikuar në detyrë.
Në shumicën e rasteve, gjatë realizimit të phishing-ut të targetuar, në trupin e emaileve nuk përfshihen bashkëngjitje të dëmshme; ndryshe, sistemi i anti-spamit do ta bllokonte menjëherë atë email në rrugën e tij drejt marrësit. Në vend të kësaj, përfshihen në tekstin e email-it lidhje me një burim web-i të përgatitur më parë, dhe atëherë puna bëhet më e lehtë. Përdoruesi kalon në lidhje dhe pastaj, përmes disa ridrejtimesh, brenda disa sekondash arrin te pika e fundit, hapja e së cilës do të ngarkohet në kompjuterin e tij malware.
Edhe më e ndërlikuar: në momentin e marrjes së email-it, lidhja mund të jetë e pafajshme dhe vetëm pas kalimit të një përkohësie, kur ajo është skanuar dhe lejuar, do të fillojë të ridrejtojë në malware. Fatkeqësisht, specialistët e Solar JSOC, edhe me kompetencat e tyre, nuk do të jenë në gjendje të konfigurojnë portalin e postës, që të "shikojnë" malware nëpër të gjithë zinxhirin (ndonëse si mbrojtje mund të përdoret zëvendësimi automatik i të gjitha lidhjeve në email-e për SEG, që të skanojë lidhjen jo vetëm në momentin e dorëzimit të email-it, por gjatë çdo kalimi).
Ndërkohë, madje me një ridrejtim tipik, ndihmon në bërjen agregimin e disa llojeve të ekspertizës, përfshirë të dhënat e marra nga JSOC CERT, dhe OSINT. Kjo lejon formimin e listave të zgjeruara të zezë, mbi bazën e të cilave edhe një letër me shumë ridrejtim do të bllokohet.
Përdorimi i SEG është vetëm një copë e vogël në atë mur që çdo organizatë dëshiron të ndërtojë për të mbrojtur asetet e saj. Por edhe ky nyjë duhet të vendoset saktë në taban, sepse madje SEG, me konfigurimin e duhur, mund të bëhet një mjet i plotë mbrojtës.
Ksenia Sadunina, këshilltare në departamentin e parashikimit ekspertësh për produktet dhe shërbimet Solar JSOC
Burimi: habr.com
