

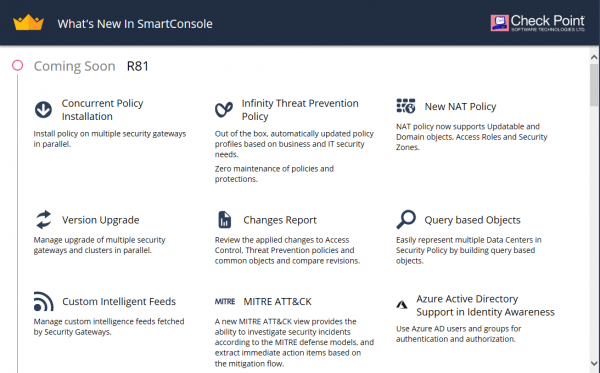
Versioni e re Gaia R81 është publikuar në akses të hershëm (EA). Më parë ishte e mundur të njiheshit me në shënimet e botimit. Tani kemi mundësinë të shohim këtë në jetën reale. Për këtë u mbledh një skemë standarde me një server të dedikuar për menaxhimin dhe një portal. Natyrisht, nuk arritëm të kryejmë të gjitha testet e plota, por jemi të gatshëm të ndajmë atë që bie menjëherë në sy gjatë njohjes me sistemin e ri. Poshtë janë pikat kryesore që kemi theksuar gjatë njohjes së parë me sistemin (mjaft imazhe).
Menaxhimi
Gjatë aktivizimit të portalit keni mundësinë të lidheni menjëherë me serverin cloud për menaxhim — Smart 1 Cloud (i njohur si MaaS):
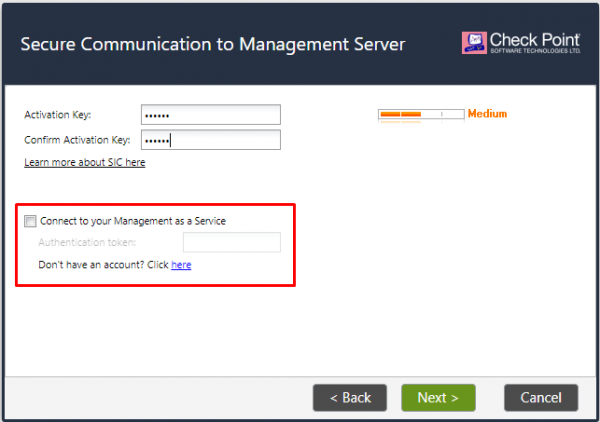
Kjo është një mundësi relativisht e re (është gjithashtu në versionet më të fundit 80.40) dhe ne do të flasim për këtë shërbim pak më në detaje në . Këtu avantazhi kryesor (në mendimin tonë) është mundësia e pritur për menaxhim përmes shfletuesit 🙂
VxLAN dhe GRE
E para që kontrolluam ishte mbështetja për VxLAN dhe GRE. Shënimet e botimit nuk na gënjyen, gjithçka është në vend:
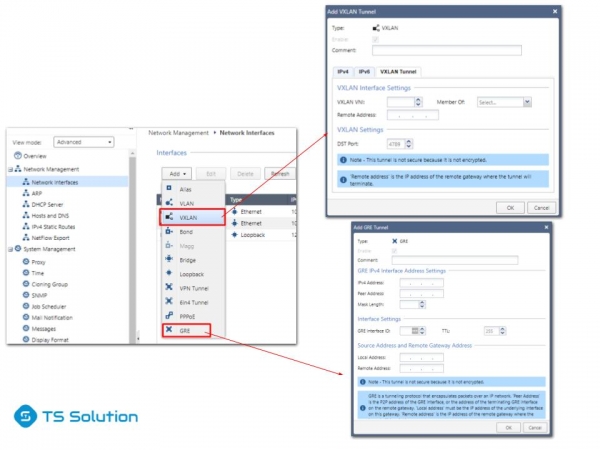
Mund të diskutohet për nevojën e këtyre funksioneve në NGFW, por është gjithsesi më mirë kur përdoruesi ka një zgjedhje të tillë.
Infinity Threat Prevention
Ky ndoshta është e para gjë që bie në sy, kur fillon të rregullosh politikën e sigurisë. U shtua një opsion i ri për aktivizimin e bllokimeve të Mbrojtjes nga Kërcënimet — Infinity. Pra, nuk është e nevojshme të zgjidhen se cilat bllokime duhen aktivizuar, Check Point e vendosi gjithçka për ne (nuk e di sa e mirë është kjo):
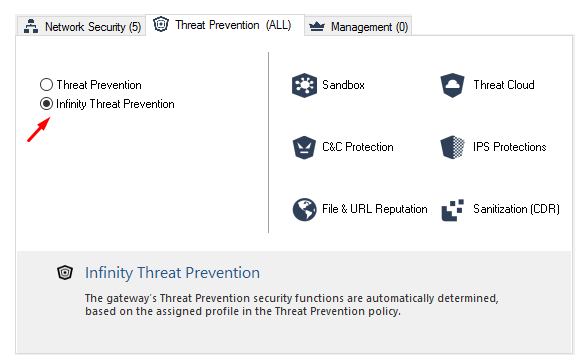
Në të njëjtën kohë, sigurisht, ju mbetet mundësia e konfigurimit të zakonshëm të bllokimeve.
Politika e Mbrojtjes nga Kërcënimet Infinity
Pasi folëm për Mbrojtjen nga Kërcënimet, le të shikojmë menjëherë Politikën. Ky është ndoshta një nga ndryshimet më domethënëse:
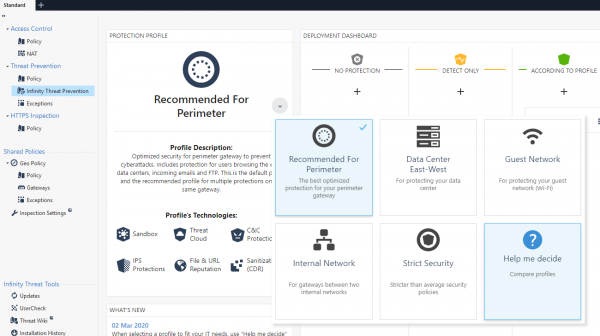
Siç duket, ka shumë më tepër politika të parakonfiguruara. Mund të shihni në detaje se çfarë ndryshimesh ka mes tyre duke klikuar në Më ndihmo të vendos:
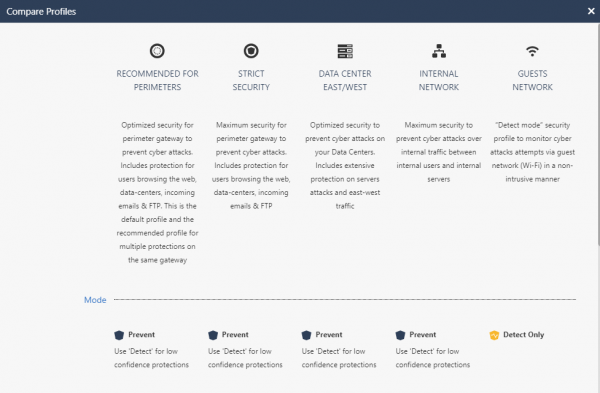
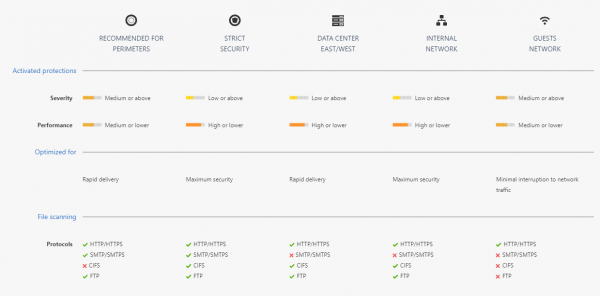
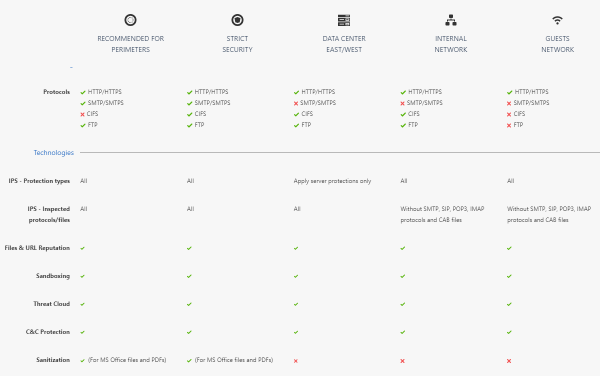
Kjo është një politikë dinamike dhe përditësohet pa pjesëmarrjen tuaj.
Raporti i Ndryshimeve
Më në fund, mund të shihni në një formë të përshtatshme se çfarë është ndryshuar gjatë rregullimit të konfiguracionit:
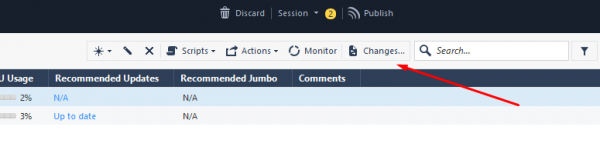
Ka një raport të përgjithshëm:
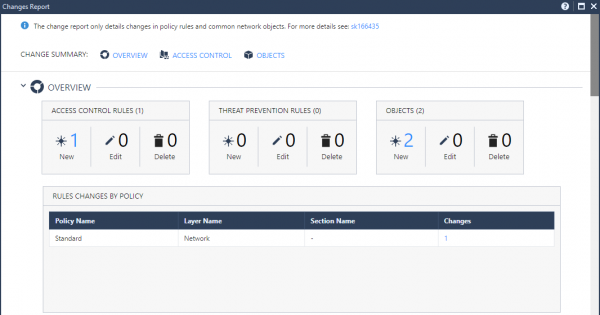
Dhe ka seksione krejtësisht të përcaktuara:
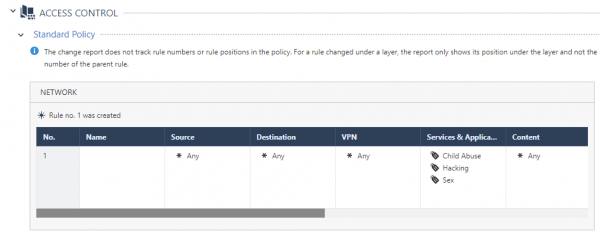
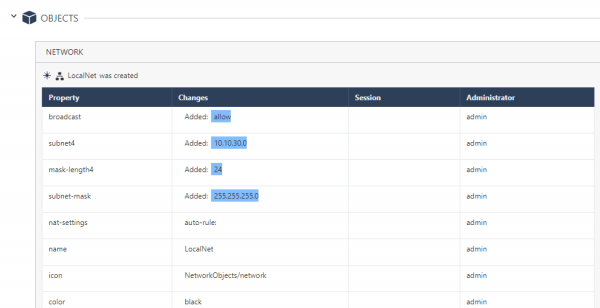
Shumë e përshtatshme për të ndjekur ndryshimet.
Menaxhimi në Web për Endpoint
Si sigurisht e dini, në serverin e menaxhimit mund të aktivizoni Endpoint Management dhe të menaxhoni agjentët SandBlast. Në R81 është shtuar një mundësi interesante — menaxhimi përmes shfletuesit. Aktivizohet në një mënyrë mjaft interesante. Duhet të hyni në CLI në modin expert dhe të jepni komandën “web_mgmt_start”, pastaj shkoni në adresën — https://:4434/sba/. Dhe para jush do të shfaqet konsola e internetit:
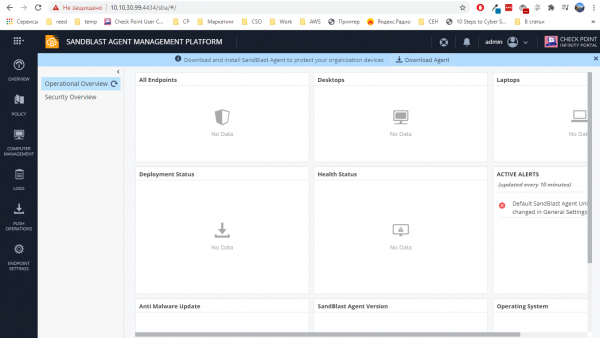
Ne kemi folur pjesërisht për këtë platformë në artikujt "" nga Aleksej Malko. Megjithatë, atje një konsolë e tillë ishte e disponueshme vetëm në re, tani kjo funksionon gjithashtu në serverë lokalë menaxhimi.
Smart Update
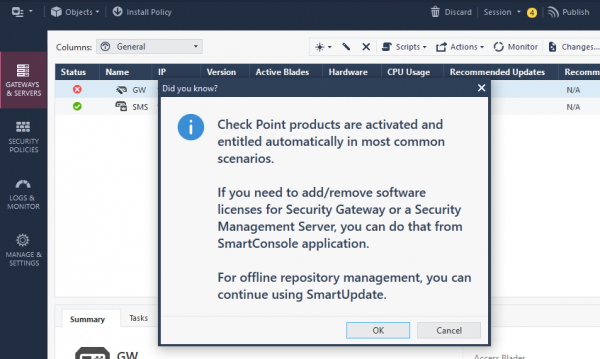
Kur tentoni të shtoni licenca përmes Smart Update-it të vjetër, konsola ju informon me përzemërsi që tani mund ta bëni këtë pa dalë nga Smart Console që keni pasur zakon:
NAT
Funksionaliteti shumë i pritur nga ne. Tani në rregullat NAT mund të përdoren Access Roles, Security Zones ose Updatable Objects. Ka raste kur kjo është shumë e dobishme dhe e nevojshme.
Përfundim
Këtu është gjithçka për tani. Ka ende shumë risitë që kërkojnë testim (IoT, Azure AD, Upgrade, Logs API etj.). Siç e thashë më sipër, së shpejti do të publikojmë një përmbledhje të sistemit të ri të menaxhimit në re — . Ndiqni njoftimet në kanalet tona (, , , )!
Mos harroni gjithashtu për përzgjedhjen tonë të gjerë .
Burimi: habr.com
