

Infrastruktura e një metropoli modern ndërtohet mbi pajisjet e internetit të gjërave: nga kamerat e sigurisë në rrugë deri te digat e mëdha dhe spitalet. Hakerët janë në gjendje të bëjnë çdo pajisje të lidhur një bot dhe ta përdorin atë për të kryer sulme DDoS.
Motivacionet mund të jenë shumë të ndryshme: hakerët, për shembull, mund të paguhen nga qeveritë ose korporatat, ose ndonjëherë janë thjesht kriminelë që duan të argëtohen dhe të bëjnë para.
Në Rusinë, ushtria na shqetëson gjithnjë e më shumë për mundësitë e sulmeve kibernetike ndaj "objekteve të infrastrukturës kritike" (pikërisht për mbrojtjen nga kjo, së paku formalisht, u miratua ligji për internetin sovran).
Megjithatë, kjo nuk është vetëm një frikësim. Sipas të dhënave të "Kaspersky", gjatë gjysmës së parë të vitit 2019, hakerët sulmuan pajisjet e internetit të gjërave më shumë se 100 milion herë — shpesh me ndihmën e botneteve Mirai dhe Nyadrop. Përveç kësaj, Rusia është vetëm në vendin e katërt për numrin e këtyre sulmeve (pavarësisht nga imazhi tmerrues i "hakerëve rusë" të krijuar nga shtypi perëndimor); në tri vendet e para janë Kina, Brazili dhe madje Egjipti. SHBA janë vetëm në vendin e pestë.
Pra, a është e mundur të përballohen suksesesh këto sulme? Le të shqyrtojmë së pari disa raste të njohura të këtij lloji të sulmeve për të gjetur përgjigje për pyetjen se si mund të sigurojmë pajisjet tuaja, të paktën në një nivel bazik.
Diga e Bowman Avenue
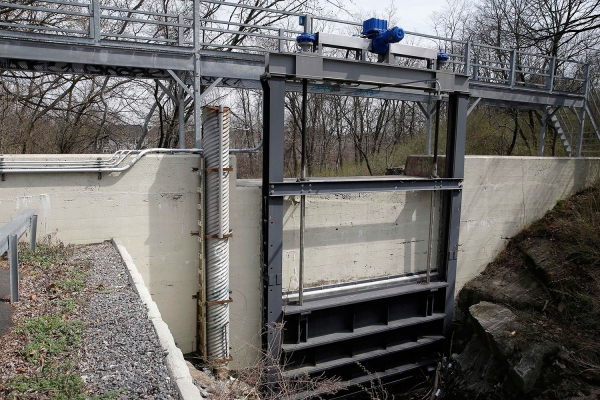
Diga e Bowman Avenue ndodhet në qytetin Rye Brook (shteti i Nju Jorkut) me një popullsi prej më pak se 10,000 njerëz — ajo është vetëm gjashtë metra e lartë dhe e gjerë nuk kalon pesë. Në vitin 2013, agjencitë e inteligjencës të SHBA e zbuluan një virus në sistemin informativ të digës. Atëherë hakerët nuk e përdorën informacionin e vjedhur për të ndaluar funksionimin e objektit (ndoshta për arsye se diga ishte shkëputur nga interneti për një kohë për punë riparimi).
Diga e Bowman Avenue është e nevojshme për të parandaluar përmbytjet e territorit përreth gjatë përmbytjeve. Dhe nuk mund të kishte pasur ndonjë pasojë shkatërruese nga ndalimi i funksionimit të digës — në rastin më të keq, disa bodrumet e ndërtesave poshtë lumit do të kishin qënë të mbushura me ujë, por kjo nuk mund të quhej as përmbytje.
Kryetari i qytetit Paul Rosenberg sugjeroi atëherë se hakerët mund të kenë ngatërruar ndërtimin me një tjetër digë të madhe me të njëjtin emër në Oregon. Ajo përdoret për ujitjen e shumë fermave, dhe atje, defektet do të kishin shkaktuar dëme serioze për banorët vendas.
Është e mundur që hakerët thjesht ishin duke u stërvitur në një digë të vogël, që më vonë të organizonin një sulm serioz ndaj një stacioni hidroelektrik të madh ose çdo elementi tjetër të sistemit energjetik të SHBA-së.
Sulmi ndaj digës Bowman Avenue u pranuar si pjesë e një serie sulmesh ndaj sistemeve bankare, që ishin kryer me sukses nga shtatë hakerë iranianë gjatë një viti (sulme DDoS). Gjatë kësaj kohe, funksionimi i 46 institucioneve financiare më të mëdha të vendit u ndërpre, dhe llogaritë bankare të qindra mijëra klientëve u bllokuan.
Më vonë, akuzat për serinë e sulmeve nga hakerët ndaj bankave dhe digës Bowman Avenue u drejtuan ndaj iranianit Hamid Firouzi. U zbuluar se ai kishte përdorur metodën "Google-dorking" për të gjetur "vrimat" në funksionimin e digës (më pas, media lokale shpërtheu me akuza ndaj korporatës Google). Hamid Firouzi nuk ndodhej në Territorin e SHBA-së. Duke qenë se nuk ka ekzistuar një marrëveshje extradimi nga Irani në SHBA, hakerët nuk morën ndonjë dënim real.
2. Transporti publik falas në San Francisco
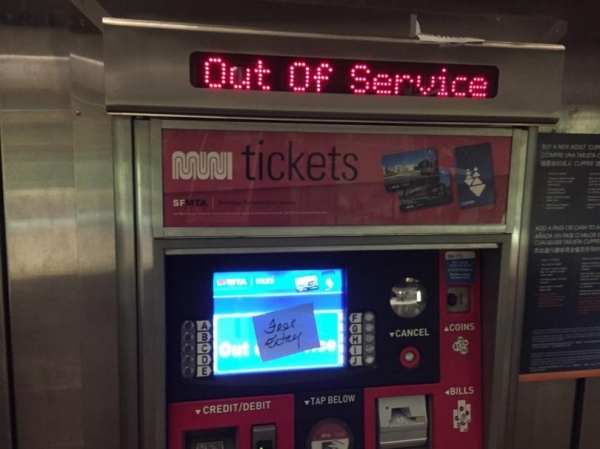
Më 25 nëntor 2016, të gjitha terminalet elektronike të shitjes së bileta për transportin publik në San Francisco shfaqën mesazhin: "Ju jeni hakuar, të dhënat tuaja janë enkriptuar". Të gjithë kompjuterët në Windows, që i përkisnin Agjencisë së Transportit të Qytetit, gjithashtu ishin sulmuar. Softueri i dëmshëm HDDCryptor (enkriptor që sulmon regjistrimin kryesor të ngarkesave të kompjuterit Windows) arriti deri te kontrolluesi e domenit i organizatës.
HDDCryptor enkripton dysqet e ngurta lokale dhe skedarët rrjetorë duke përdorur çelësa të gjeneruar rastësisht, dhe më pas rishkruan MBR-të e dysqeve të ngurtë për të parandaluar ngarkimin e duhur të sistemeve. Pajisjet zakonisht infektohen për shkak të veprimeve të punonjësve, që hapin rastësisht një skedar kapës në një email, dhe më pas virusi përhapet në rrjet.
Kërcënuesit i ofruan qeverisë lokale të kontaktojnë me ta përmes postës cryptom27@yandex.com (po, Yandex). Ata kërkuan 100 bitcoin (ato kohë, rreth 73 mijë dollarë) për të marrë çelësin për dekriptimin e të gjithë të dhënave. Hakerët gjithashtu ofruan të dekriptojnë një makinë për një bitcoin, për të dëshmuar se rikuperimi ishte i mundur. Megjithatë, qeveria ia doli të përballojë virusin vetë, e cila kërkoi më shumë se një ditë. Gjatë kohës së rikuperimit të sistemit të gjithë, udhëtimi në metro u bë falas.
"Ne hapëm portat si një masë paraprake për të minimalizuar ndikimin e këtij sulmi në pasagjerë," shpjegoi zëdhënësi i bashkisë, Paul Rose.
Kriminelët gjithashtu pretendojnë se ata kishin akses në 30 GB dokumenteve të brendshme të Agjencisë së Transportit të Qytetit të San Franciskos dhe premtonin t'i publikojnë ato në internet, nëse nuk paguhej shpërblimi brenda 24 orësh.
Ngjashëm, një vit më parë, në të njëjtin shtet, Qendra Mjekësore Presbiteriane e Hollywoodit u sulmua. Të atij herë u paguan hakerëve 17 mijë dollarë për të rikuperuar qasjen në sistemin kompjuterik të spitalit.
3. Sistemi i alarmit të emergjencës në Dallas
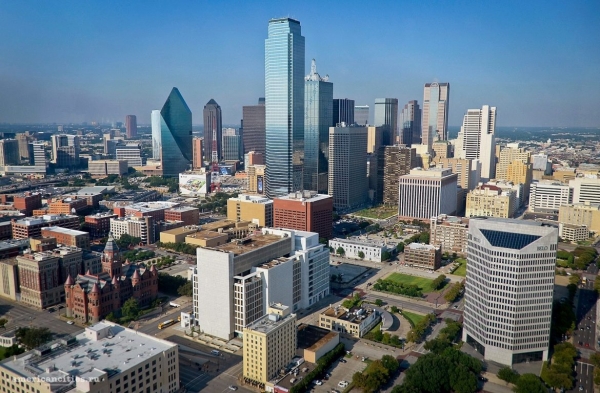
Në prill 2017, në Dallas në orën 23:40 u aktivizuan 156 sirena emergjente për të njoftuar popullatën mbi situatat emergjente. Ato u ndaluan vetëm dy orë më vonë. Gjatë kësaj kohe, shërbimi 911 mori mijëra thirrje shqetësimi nga qytetarët (për disa ditë para incidentit, tri tornadot e dobëta kishin kaluar përmes territorit të Dallasit, duke shkatërruar disa shtëpi).
Sistemi i njoftimit për situata emergjente u instalua në Dallas në vitin 2007; sirenat u vendosën nga kompania Federal Signal. Autoritetet nuk thanë detaje mbi funksionimin e sistemeve, por njoftuan se ai përdor "sinjalet tonale". Këto sinjale zakonisht transmetohen përmes shërbimit meteorologjik përmes Dual-Tone Multi-Frequency (DTMF) ose Audio Frequency Shift Keying (AFSK). Këto janë komandat e koduara që transmetoheshin në frekuencën 700 MHz.
Autoritetet e qytetit sugjeruan se agresorët kanë regjistruar sinjalet audio që janë transmetuar gjatë testimit të sistemit të alarmit dhe më pas i kanë riprodhuar ato (një sulm klasik i riprodhimit). Për ta realizuar këtë, hakerat kishin nevojë vetëm të blinin pajisje testuese për të punuar me frekuenca radio, të cilat mund të blihen lehtësisht në dyqane të specializuara.
Ekspertët nga kompania kërkimore Bastille theksuan se kryerja e një sulmi të tillë nënkupton që agresorët kanë studiuar mirë funksionimin e alarmit emergjent të qytetit, frekuencat, kodet.
Kryetari i Dallasit për ditën tjetër bëri një deklaratë se hakerat do të gjenden dhe sanksionohen, dhe të gjitha sistemet e alarmit në Teksas do të modernizohen. Megjithatë, fajtorët ende nuk janë gjetur.
***
Koncesioni i qyteteve inteligjente lidhet me rreziqe serioze. Nëse sistemi i menaxhimit të një metropole do të hyjë në duar të gabuara, agresorët do të kenë qasje të largët për të kontroluar situatat rrugore dhe objektet strategjikisht të rëndësishme të qytetit.Rreziqet gjithashtu lidhen me vjedhjen e bazave të të dhënave, të cilat përfshijnë jo vetëm informacion mbi të gjithë infrastrukturën e qytetit, por edhe të dhënat personale të banorëve. Nuk duhet harruar as konsumimi i tepruar i energjisë dhe mbingarkesa e rrjeteve – të gjitha teknologjitë lidhen me kanale dhe nodet e komunikimit, përfshirë energjinë elektrike që konsumojnë.
Niveli i shqetësimit të pronarëve të pajisjeve IoT po tendoset drejt zeros.
Në vitin 2017, kompania Trustlook kreu një studim mbi nivelin e njohurive të pronarëve të pajisjeve IoT mbi sigurinë e tyre. Doli që 35% e të anketuarve nuk e ndryshojnë fjalëkalimin e vendosur në mënyrë default (fabrike) para se të fillojnë të përdorin pajisjen. Dhe mbi gjysma e përdoruesve nuk instalojnë asnjë softuer të tretë për mbrojtje nga sulmet hakerike. 80% e pronarëve të pajisjeve IoT nuk e kanë dëgjuar kurrë për ekzistencën e botnetit Mirai.
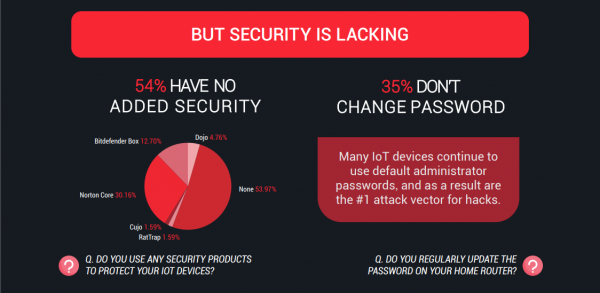
Me zhvillimin e internetit të gjërave, numri i sulmeve kibernetike do të rritet vetëm. Dhe derisa kompanitë të blejnë pajisje "inteligjente", duke harruar rregullat elementare të sigurisë, kriminelët kibernetikë po fitojnë gjithnjë e më shumë mundësi për të përfituar nga përdoruesit e papërgjegjshëm. Për shembull, ata përdorin rrjetet e pajisjeve të infektuara për të kryer sulme DDoS ose si proxy.serverë për veprime të tjera të dëmshme. Dhe shumica e këtyre incidentëve të pakëndshëm mund të parandalohet, nëse ndiqni rregulla të thjeshta:
- Ndryshoni fjalëkalimin e fabrikës para se të filloni të përdorni pajisjen
- Instaloni një softuer të besueshëm për sigurinë në internet në kompjuterët, tabletat dhe smartphone-t tuaj.
- Bëni hulumtimin tuaj para blerjes. Pajisjet bëhen të mençura sepse mbledhin shumë të dhëna personale. Duhet të dini çfarë lloji informacioni do të mblidhet, si do të ruhet dhe mbrohet, dhe nëse do të transmetohet te palët e treta.
- Rregullisht kontrolloni përditësimet e firmuerit në faqen e prodhuesit të pajisjes
- Mos haroni të kryeni një auditim të regjistrit të ngjarjeve (sidomos, analizën e të gjitha përdorimeve të porteve USB)
Burimi: habr.com
