

kdpv — Reuters
Nëse keni marrë me qira një server, atëherë nuk keni kontroll të plotë mbi të. Kjo do të thotë se në çdo moment, një grup i trajnuar posaçërisht mund të vizitojë hostin dhe të kërkojë të dhënat tuaja. Dhe hosti do t'i dorëzojë ato, nëse kërkesa është e formalizuar sipas ligjit.
Nuk dëshironi aspak që log-et e serverit tuaj të uebit ose të dhënat e përdoruesve tuaj të bien në duar të tjera. Nuk është e mundur të ndiheni plotësisht të sigurt. Të mbroheni nga hosti, i cili zotëron hipervizorin dhe ju ofron një makinë virtuale është pothuajse e pamundur. Por, ndoshta, është e mundur të reduktoni pak rreziqet. Kriptimi i makinave të marrë me qira nuk është aq i padobishëm sa duket në një shikim të parë. Le të shqyrtojmë gjithashtu kërcënimet e nxjerrjes së të dhënave nga serverat fizikë.
Modeli i kërcënimeve
Si zakonisht, hosti do të përpiqet të mbrojë maksimalisht interesat e klientit, për aq sa është e mundur sipas ligjit. Nëse në një letër nga organet zyrtare kërkohet vetëm log-et e aksesit, hosti nuk do të dorëzojë kopjet e të gjitha makinave tuaja virtuale me bazat e të dhënave. Të paktën, nuk duhet. Nëse kërkohet të dhënat e plota, atëherë hosti do të kopjojë disqet virtuale me të gjitha skedarët dhe ju nuk do ta dini për këtë.
Pavarësisht nga skenari i zhvillimit të ngjarjeve, detyra juaj kryesore është të bëni sulmin shumë të vështirë dhe të shtrenjtë. Ndryshe, zakonisht ekzistojnë tri opsione kryesore të kërcënimit.
Zyrtar
Më shpesh, në zyrën zyrtare të hostit dërgohet një letër fizike me kërkesën për të ofruar të dhënat e nevojshme sipas një vendimi përkatës. Nëse gjithçka është e formalizuar siç duhet, hosti ofron log-et përkatëse dhe të dhëna të tjera për organet zyrtare. Zakonisht kërkohet thjesht të dërgojnë të dhënat e nevojshme.
Rastësisht, nëse është shumë e nevojshme, përfaqësuesit e organeve të zbatimit të ligjit vijnë personalisht në Qendrën e të Dhënave. Për shembull, kur keni një server të dedikuar dhe të dhënat nga aty mund të merret vetëm fizikisht.
Në të gjitha vendet, për të marrë akses në një territor privat, për të kryer kontrolle dhe aktivitete të tjera, kërkohet të ketë prova që të dhënat mund të përmbajnë informacion të rëndësishëm për hetimin e një krimi. Për më tepër, kërkohet një urdhër për kontroll të formuluar sipas gjithë rregulloreve. Këtu mund të ketë nuanca që lidhen me veçantitë e legjislacionit vendas. E rëndësishme është të kuptoni se, nëse ndiqet rruga zyrtare siç duhet, përfaqësuesit e Qendrës të Të Dhënave nuk do të lejojnë askënd të kalojë përtej pikës së kalimit.
Për më tepër, në shumicën e vendeve nuk mund të thjesht të nxjerrësh pajisje që funksionojnë. Për shembull, në Rusi deri në fund të vitit 2018, sipas nenit 183 të Kodit të Procedurës Penale të Federatës Ruse, pjesa 3.1, garantoheshin që, gjatë procesit të konfiskimit, sekuestrimi i mjeteve elektronike të informacionit të bëhej në praninë e një specialisti. Me kërkesën e pronarit të ligjshëm të mjeteve elektronike të informacionit ose të mbajtësit të informacionit të përmbajtur në to, specialisti që merr pjesë në konfiskim, në praninë e dëshmitarëve, kryen kopjimin e informacionit nga mjetet elektronike të informacionit në mjete të tjera elektronike të informacionit.
Më pas, për fat të keq, ky segment u hoq nga neni.
Të fshehta dhe jozyrtare
Kjo tashmë është territori i veprimit të shokëve të specializuar nga NSA, FBI, MI5 dhe organizatave të tjera me tre shkronja. Shpeshherë, legjislacioni i vendeve parashikon kompetenca shumë të gjera për struktura të tilla. Për më tepër, pothuajse gjithmonë ka një ndalim ligjor për çdo shpërndarje të drejtpërdrejtë dhe të tërthortë të faktit të bashkëpunimit me organe të tilla të forcës. Në Rusi ka norma të ngjashme ligjore. .
Në rast të një kërcënimi të tillë ndaj të dhënave tuaja, ato pothuajse me siguri do të nxirren. Përveç konfiskimit të thjeshtë, mund të përdoren gjithashtu të gjitha armatimet jozyrtare të backdoor-ve, dobësive të ditës zero, nxjerrjes së të dhënave nga memoria operuese e makinerisë virtuale tuaj dhe kënaqësive të tjera. Host-i do të jetë i detyruar të ndihmojë maksimalisht specialistët e organeve të forcës.
Punonjësi i pandershëm
Jo nuk njerëzit janë njësoj të mirë. Disa nga administratoret e Qendrës të Datanë mund të vendosin të fitojnë pak ekstra dhe të shesin të dhënat tuaja. Më pas, zhvillimi i ngjarjeve varet nga kompetencat dhe akseset e tij. Më e pakëndshmja është se administratori me qasje në konsolën e virtualizimit ka kontroll të plotë mbi makinat tuaja. Gjithmonë mund të bëjë një snapshot së bashku me të gjithë përmbajtjen e memorie dhe pastaj të studiojë atë ngadalë.
2xIntel Xeon Scalable Processors (40 nüvə/80 axın)
Pra, keni një makinë virtuale që ju është dhënë nga hosti. Si mund ta organizoni enkriptimin për të mbrojtur veten? Në të vërtetë, pothuajse asnjë mënyrë. Për më tepër, edhe një server i dedikuar i huaj mund të përfundojë si një makinë virtuale, në të cilën janë lidhur pajisjet e nevojshme.
Nëse qëllimi i sistemit të largët nuk është vetëm ruajtja e të dhënave, por edhe kryerja e disa llogaritjeve, atëherë opsioni i vetëm për të punuar me një makinë të pa besuar do të ishte realizimi . Me këtë, sistemi do të kryejë llogaritjet pa pasur mundësi të kuptojë se çfarë po bën. Fatkeqësisht, shpenzimet për realizimin e këtij enkriptimi janë aq të mëdha, sa që aplikimi praktik i tij në këtë moment është i kufizuar në detyra shumë të ngushta.
Për më tepër, në momentin kur makina virtuale është e nisur dhe kryen disa veprime, të gjitha volumet e enkriptuara janë në një gjendje të aksesueshme, ndryshe sistemi operativ nuk do të mund të punonte me to. Kjo do të thotë se, duke pasur akses në konsolën e virtualizimit, mund të bëni gjithmonë një snapshot të makinës në punë dhe të nxirrni të gjithë çelësat nga memoria.
Shumë furnizues kanë bërë përpjekje për të organizuar enkriptimin harduerik të RAM për që të paktën hosti të mos ketë akses në këto të dhëna. Për shembull, teknologjia Intel Software Guard Extensions, e cila organizon zona në hapësirën virtuale të adresave, të mbrojtura nga leximi dhe shkruajtja nga jashtësia e kësaj zone nga procese të tjera, përfshirë kernelin e sistemit operativ. Fatkeqësisht, nuk do të jeni në gjendje t'i besoni plotësisht këtyre teknologjive, pasi do të jeni të kufizuar në makinën tuaj virtuale. Për më tepër, tashmë ekzistojnë shembuj të gatshëm në këtë teknologji. Megjithatë, enkriptimi i makinave virtuale nuk është aq i pavlerë, sa mund të duket.
Enkriptojmë të dhënat në VDS
Së pari, duhet të sqaroj se gjithçka që bëjmë më poshtë nuk është një mbrojtje e plotë. Hipervizori do të lejojë të krijoni kopjet e nevojshme pa ndaluar shërbimin dhe pa iu vënë re.
- Nëse hosti transferon një imazh "të ftohtë" të makinës virtuale tuaj, atëherë ju jeni në një siguri relative. Ky është skenari më i zakonshëm.
- Nëse hosti jep një snapshot të plotë të makinës në punë, atëherë gjërat janë të këqija. Të gjitha të dhënat do të montohen në sistem në formë të hapur. Për më tepër, do të ketë mundësi për të gërmuar në RAM për të gjetur çelësat privatë dhe të dhëna të ngjashme.
Në të vërtetë, nëse keni vendosur një sistem operativ nga një imazh vanilla, hosti nuk ka qasje root. Gjithmonë është e mundur të montoni një medium me një imazh rescue dhe të ndryshoni fjalëkalimin për root, duke bërë chroot në ambientin e makinës virtuale. Por kjo do të kërkojë një rindezje, e cila do të vërehet. Po ashtu, të gjitha seksionet e koduara që janë të montuara do të jenë të mbyllura.
Megjithatë, nëse vendosja e makinës virtuale bëhet nga një imazh i përgatitur më parë, hosti shpesh mund të shtojë një llogari privilegjuar për të ndihmuar në raste emergjente për klientin. Për shembull, për të ndryshuar fjalëkalimin e harruar për root.
Edhe në rastin e një snapshot-i të plotë, nuk është gjithçka kaq e keqe. Sulmuesi nuk do të marrë skedarët e koduar nëse i keni montuar ato nga një sistem skedarësh të largët të një makine tjetër. Po, në teori, mund të analizoni dump-in e RAM-it dhe të nxirrni çelësat e enkriptimit nga aty. Por në praktikë, kjo është shumë e vështirë dhe është shumë e pakët që procesi të shkojë përtej transferimit të thjeshtë të skedarëve.
Porositni makinën
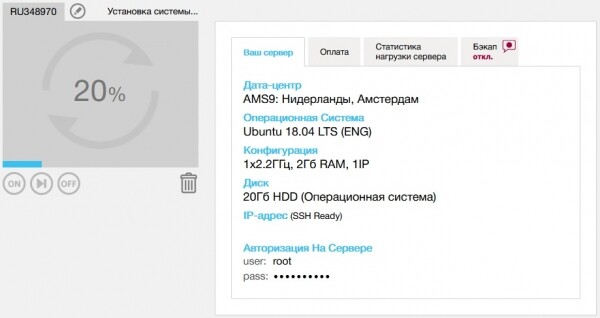
Për qëllimet tona testuese, po marrim një makinë të thjeshtë në . Nuk na nevojiten shumë resurse, prandaj do të marrim opsionin me pagesë për megaherce dhe trafikun e përdorur. Kjo do të mjaftojë për të eksperimentuar.
Dm-crypt klasik për tërë seksionin nuk funksionoi. Disku në mënyrë standarde jepet si një copë, me root në tërë seksionin. Të zvogëlohet seksioni me ext4 mbi një root të montuar — kjo është praktikisht një garanti për ta bërë atë një dërrasë në vend të një sistemi skedarësh. Unë provoja) Bubulli nuk ndihmoi.
Krijoni një kontenier të enkriptuar
Prandaj nuk do ta enkriptojmë tërë seksionin, por do të përdorim konteinerë të kriptuar të skedarëve, përkatësisht VeraCrypt, i cili ka kaluar auditimin dhe është i besueshëm. Kjo është e mjaftueshme për qëllimet tona. Së pari, shkarkoni dhe instaloni paketën me versionin CLI nga faqja zyrtare. Mund të kontrolloni gjithashtu nënshkrimin.
wget https://launchpad.net/veracrypt/trunk/1.24-update4/+download/veracrypt-console-1.24-Update4-Ubuntu-18.04-amd64.deb
dpkg -i veracrypt-console-1.24-Update4-Ubuntu-18.04-amd64.deb
Tani do të krijojmë vetë konteinerin diku në home tonin, për ta montuar manualisht pas rinisjes. Në variantin interaktiv, caktoni madhësinë e konteinerit, fjalëkalimin dhe algoritmet e enkriptimit. Mund të zgjedhni enkriptimin patriotik Kuznjecik dhe funksionin hash Stribog.
veracrypt -t -c ~/my_super_secretTani le të instalojmë nginx, montojmë konteinerin dhe ngarkojmë informacione sekrete në të.
mkdir /var/www/html/images
veracrypt ~/my_super_secret /var/www/html/images/
wget https://upload.wikimedia.org/wikipedia/ru/2/24/Lenna.png
Pak do ta rregullojmë /var/www/html/index.nginx-debian.html për të marrë faqen e nevojshme dhe mund të fillojmë verifikimin.
Lidhuni dhe kontrolloni
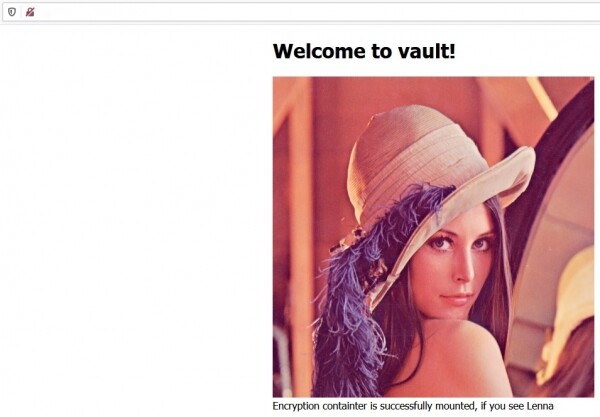
Konteineri është montuar, të dhënat janë të disponueshme dhe iu jepen.
Ja si duket makina pas rinisjes. Të dhënat janë të sigurta në ~/my_super_secret.
Nëse është shumë e nevojshme dhe doni hardkor, mund të enkriptoni të gjithë OS-në, për ta bërë atë të kërkojë lidhje përmes ssh dhe futjen e fjalëkalimit pas rinisjes. Kjo gjithashtu do të ishte e mjaftueshme në skenarët e konfiskimit të thjeshtë të “të dhënave të ftohta”. Ja dhe enkriptimin e largët të disqeve. Megjithatë, në rastin e VDS është e komplikuar dhe tepricë.
Bare metal
Nuk është aq e lehtë të vendosni një server të vetin në qendër të të dhënave. Një server i dedikuar i huaj mund të jetë një makinë virtuale, ku janë lidhur të gjitha pajisjet. Por diçka interesante përsa i përket mbrojtjes fillon kur keni mundësinë të vendosni serverin tuaj fizik të besuar në qendrën e të dhënave. Tani mund të përdorni në plotësinë e saj dm-crypt, VeraCrypt ose çdo enkriptim tjetër sipas zgjedhjes suaj.
Duhet të kuptoni se në implementimin e enkriptimit total, serveri nuk do të jetë në gjendje të ngrihet vetë pas rinisjes. Do të duhet të ngrejtë lidhjen në ndërfaqen lokale IP-KVM, IPMI ose një analog tjetër të ngjashëm. Pas kësaj, ne futim manualisht master-key-n. Schemi duket disi e dobët në aspektin e kontinuitetit dhe qëndrueshmërisë, por nuk ka opsione të tjera nëse të dhënat janë kaq të vlefshme.
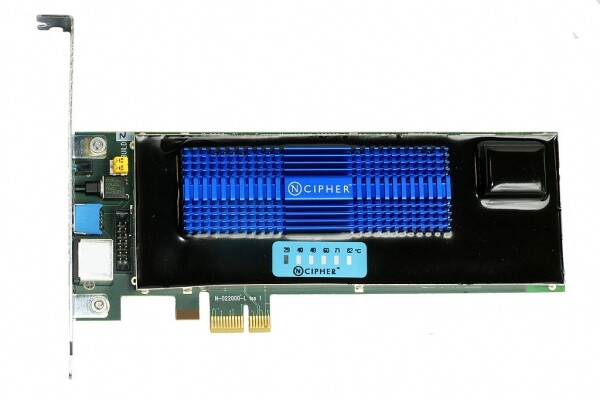
NCipher nShield F3 Hardware Security Module
Një version më i butë supozon se të dhënat janë të koduara, dhe çelësi ndodhet drejtpërdrejt në serverin në një HSM (Modul i Sigurisë Harduerike) të veçantë. Zakonisht këto janë pajisje shumë funksionale, të cilat jo vetëm që ofrojnë kriptografi harduerike, por gjithashtu kanë mekanizma për të zbuluar përpjekjet e thyerjes fizike. Nëse dikush fillon të prishë serverin tuaj me një kutër, HSM me një burim të pavarur energjie do të fshijë çelësat që mban në memorie. Sulmuesi do të marrë një masë të koduar. Në të njëjtën kohë, rinisja mund të ndodhë automatikisht.
Fshirja e çelësave është një opsion shumë më i shpejtë dhe human se aktivizimi i një granate termike ose shkarkuesi elektromagnetik. Për këto pajisje, fqinjët tuaj në qendrën e të dhënave do t'ju godasin për shumë kohë. Sidomos në rastin e përdorimit të kodimit në vetë mbajtësit, ju praktikisht nuk përjetoni asnjë ngarkesë shtesë. Të gjithë këto ndodhin transparencë për sistemin operativ. Megjithatë, në këtë raste duhet t'i besoni një Samsung-u të kushtëzuar dhe të shpresoni se ka AES256 të ndershëm, jo thjesht një XOR banal.
Në të njëjtën kohë, nuk duhet të harhoni se të gjitha portat e panevojshme duhet të jenë të çaktivizuara fizikisht ose të mbushen thjesht me kompozit. Përndryshe, ju ofroni mundësinë sulmuesve të kryejnë Nëse keni një PCI Express ose Thunderbolt që del jashtë, duke përfshirë USB me mbështetje për të — ju jeni të pambrojtur. Sulmuesi mund të kryejë një sulm përmes këtyre porteve dhe të fitojë qasje të drejtpërdrejtë në memorinë me çelësat.
Në një variant shumë të sofistikuar, sulmuesi do të jetë në gjendje të kryejë një sulm 'cold boot'. Kështu, ai thjesht derdh një sasi të madhe azoti të lëngshëm në serverin tuaj, nxjerr me dhunë modulët e memorjes së ngrirë dhe merr një dump prej tyre me të gjithë çelësat. Shpesh, për të kryer sulmin, mjafton një sprej ftohës i zakonshëm dhe temperatura rreth -50 gradë. Ka edhe një variant më të kujdesshëm. Nëse nuk e keni çaktivizuar ngarkimin nga pajisje të jashtme, algoritmi i sulmuesit do të jetë edhe më i thjeshtë:
- Të ngrijë modulët e memorjes pa e hapur kasën.
- Të lidhni një USB të ngarkueshëm.
- Me mjete speciale të nxjerrni të dhënat nga memoria RAM, të cilat kanë mbijetuar rinisjen, falë ngrirjes.
Ndaj dhe sundo
Ok, kemi vetëm virtualizime, por duam të ulim ndonjëherë rrezikun e rrjedhjes së të dhënave.
Në parim, mund të provohet rrethimi i arkitekturës dhe shpërndarja e ruajtjes së të dhënave dhe përpunimit në juridiksione të ndryshme. Për shembull, frontend me çelësa enkriptimi te hosti në Çeki, dhe backend me të dhëna të enkriptuara diku në Rusi. Në rastin e një përpjekjeje standarde për konfiskim, është tejet e pamundur që strukturat ekstreme të zhvillojnë këtë në të njëjtën kohë në juridiksione të ndryshme. Gjithashtu, kjo na siguron pjesërisht nga skenari i marrjes së një snapshot-i.
Ose mund të shqyrtojmë një variant krejtësisht të pastër — enkriptimi End-to-End. Sigurisht, kjo kalon jashtë kërkesave të projektit dhe nuk parashikon kryerjen e llogaritjeve në anën e makinës së largët. Megjithatë, kjo është një mundësi mjaft e pranueshme, nëse bëhet fjalë për ruajtjen dhe sinkronizimin e të dhënave. Për shembull, kjo është realizuar shumë mirë në Nextcloud. Në të njëjtën kohë, sinkronizimi, versionimi dhe mirësi të tjera të pjesës server mbeten të njëjta.
Përveç kësaj
Nuk ka sisteme të mbrojtura perfekt. Qëllimi është vetëm të bëhet një sulm më i shtrenjtë se përfitimi potencial.
Një reduktim të caktuar të rreziqeve të aksesit në të dhëna në virtual mund të arrihet duke kombinuar enkriptimin dhe ruajtjen e ndarë me hoste të ndryshëm.
Një variant më ose më pak të besueshëm është përdorimi i serverit tënd fizik.
Por, hosti gjithsesi do të duhet të besohet në një mënyrë ose një tjetër. Kjo është bërthama e gjithë industri.
Burimi: habr.com
