

Përshëndetje! Unë quhem Vadim Madison, drejtoj zhvillimin e System Platform të Avito. Kemi folur shpesh për kalimin tonë nga një arkitekturë monolite në mikroshërbime. Është koha të ndajmë se si e transformuam infrastrukturën tonë për të shfrytëzuar maksimumin nga mikroshërbimet dhe për të mos humbur në to. Si na ndihmon këtu PaaS, si e thjeshtuam procesin e shpërndarjes dhe si e reduktuam krijimin e një mikroshërbimi në një klikim – lexoni më poshtë. Jo gjithçka që shkruaj më poshtë është realizuar plotësisht në Avito, një pjesë është se si ecim përpara me platformën tonë.
(Dhe gjithashtu në fund të këtij artikulli do të flas për mundësinë për të marrë pjesë në një seminar tre-ditor nga eksperti i arkitekturës së mikroshërbimeve Chris Richardson).
Si erdhëm te mikroshërbimet
Avito është një prej platformave më të mëdha të klasifikuara në botë, ku publikohen mbi 15 milion njoftime të reja çdo ditë. Backend-i ynë pranon më shumë se 20 mijë kërkesa në sekondë. Tani kemi disa qindra mikroshërbime.
Ne e ndërtuam arkitekturën mikroshërbimore për shumë vite. Si saktësisht – kolegët tanë tregojnë në detaje në seksionin tonë në RIT++ 2017. Në CodeFest 2017 (shih ), Sergey Orlov dhe Mikhail Prokoptchuk shpjeguan hollësisht se pse kishim nevojë të kalonim në mikroshërbime dhe çfarë rol luajti Kubernetes këtu. Tani po bëjmë gjithçka për të minimalizuar kostot e shkallëzimit që lidhen me këtë arkitekturë.
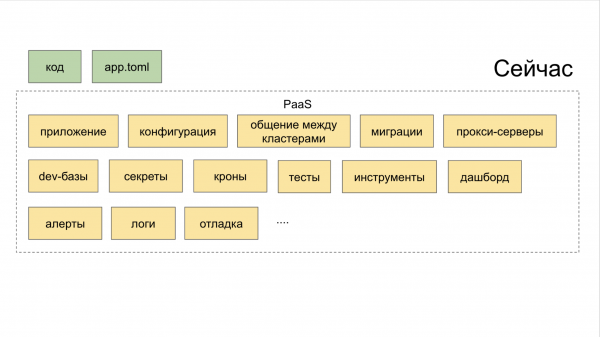
Fillimisht ne nuk krijuam një ekosistem që do të na ndihmonte gjithpërfshirësisht në zhvillimin dhe nisjen e mikroshërbimeve. Thjesht mblodhëm zgjidhje open-source të favorshme, i nisëm ato dhe u ofruam zhvilluesit të merret me to. Si pasojë, ai shkonte në dhjetë vende (dashboard-e, shërbime të brendshme) për të forcuar dëshirën për të zhvilluar kodin në mënyrën e vjetër, në monolit. Ngjyra jeshile në diagramet më poshtë tregon atë që zhvilluesi e bën gjithsesi me duar, ndërsa ngjyra e verdhë tregon automatizimin.
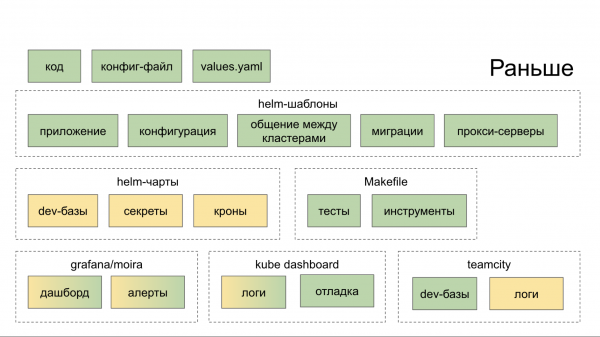
Tani në utilitarin CLI të PaaS, një komandë krijon një shërbim të ri, dhe me dy komanda të tjera shtohet një bazë e re të dhënash dhe shpërndahet në Stage.
Si të kapërcesh epokën e ‘fragmentimit të mikroshërbimeve’
Me arkitekturat monolitike, për shkak të koherencës së ndryshimeve në produkt, zhvilluesit u detyruan të kuptojnë se çfarë ndodhte me fqinjët. Me kalimin në arkitekturën e re, kontekstet e shërbimeve nuk varen më nga njëra-tjetra.
Përveç kësaj, që arkitektura mikro-shërbimeve të jetë efektive, kërkohet të vendosen shumë procese, pra:
• regjistrimi;
• gjurmimi i pyetjeve (Jaeger);
• agregimi i gabimeve (Sentry);
• statuset, mesazhet, ngjarjet nga Kubernetes (Procesimi i Rrymës së Ngjarjeve);
• kufiri i garave / ndalësi i qarkullimit (mund të përdoret Hystrix);
• kontrolli i lidhjes së shërbimeve (ne përdorim Netramesh);
• monitorimi (Grafana);
• ndërtimi (TeamCity);
• komunikimi dhe njoftimi (Slack, email);
• ndjekja e detyrave; (Jira)
• përgatitja e dokumentacionit.
Që ndryshe nga shkallëzimi, sistemi të mos humbasë integritetin dhe të mbetet efektiv, ne ripërcaktuam organizimin e punës së mikro-shërbimeve në Avito.
Si menaxhojmë mikro-shërbimet
Të zbatohet një ‘politikë e unifikuar’ përmes shumë mikro-shërbimeve të Avito-s ndihmon:
- ndarja e infrastrukturës në shtresa;
- koncepti Platform as a Service (PaaS);
- monitorimi i gjithçkaje që ndodh me mikro-shërbimet.
Nivelet e abstraksionit të infrastrukturës përfshijnë tri shtresa. Do të shkojmë nga lart në poshtë.
A. Shtresa e lartë — service mesh. Në fillim provuam Istio, por doli që përdor shumë burime, gjë që në volumet tona është tejet e shtrenjtë. Prandaj, inxhinieri i lartë në ekipin e arkitekturës, Aleksandër Lukjanchenko, zhvilloi një zgjidhje të tijën — (e disponueshme në Open Source), që ne tani e përdorim në prodhim dhe konsumon disa herë më pak burime se Istio (por nuk bën gjithçka për të cilat mund të mburret Istio).
B. Shtresa e mesme — Kubernetes. Në të deploy dhe eksploatojmë mikro-shërbimet.
C. Shtresa e poshtme — bare metal. Ne nuk përdorim облака dhe gjëra si OpenStack, por qëndrojmë plotësisht në bare metal.
Të gjitha shtresat bashkohen në PaaS. Dhe kjo platformë, nga ana e saj, përbëhet nga tre pjesë.
I. Gjeneratorët, të menaxhuar përmes një utilitari CLI. Ajo ndihmon zhvilluesin të krijojë mikro-shërbimin në mënyrën e duhur dhe me minimumin e mundit.
II. Koleksioni përmbledhës me kontrollin e të gjitha veglave përmes një paneli të përbashkët.
III. Depoja. Përshtatet me planifikuesit që automatikisht vendosin trigere për veprime të rëndësishme. Falë një sistemi të tillë, asnjë detyrë nuk mbetet pa u përmbushur vetëm se dikush harroi të vendosë një detyrë në Jira. Ne për këtë përdorim një mjet të brendshëm të quajtur Atlas.
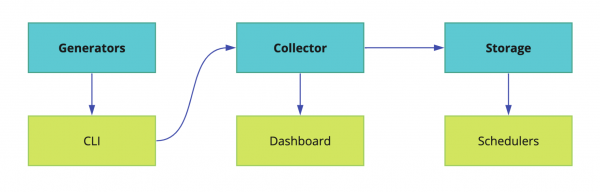
Realizimi i mikroshërbimeve në Avito gjithashtu bëhet sipas një skeme të vetme, e cila e thjeshton kontrollin mbi to në çdo fazë të zhvillimit dhe lëshimit.
Si funksionon një tubacion standard për zhvillimin e mikroshërbimit
Në formën e saj të përgjithshme, zinxhiri i krijimit të një mikroshërbimi duket kështu:
CLI-push → Integrim të vazhdueshëm → Bake → Deployment → Testet artificiale → Testet Canary → Squeeze Testing → Prodhim → Mirëmbajtje.
Do të ecim përmes saj pikërisht në këtë rend.
CLI-push
• Krijimi i mikroshërbimit.
Ne u munduam shumë për të mësuar çdo zhvillues të bëjë mikroshërbime. Përfshirë, ne shkruam në Confluence udhëzime të detajuara. Por skemat shfaqeshin dhe plotësoheshin. Rezultati - u krijua një ngushticë në fillim të rrugës: për të nisur mikroshërbimet nevojitej shumë më tepër kohë sesa e lejuar, dhe gjithashtu probleme shpesh shfaqeshin gjatë krijimit të tyre.
Në fund të fundit, ne krijuam një mjet të thjeshtë CLI që automatizon hapat kryesorë në krijimin e mikroshërbimeve. Në fakt, ajo zëvendëson git push-in e parë. Këtu është saktësisht ajo që bën.
— Krijon një shërbim sipas një shablloni — hap pas hapi, në modin ‘wizard’. Ne kemi shabllone për gjuhët kryesore të programimit në backend të Avito: PHP, Golang dhe Python.
— Me një komandë hap ambientin për zhvillim lokal në makinën e caktuar — Minikube ngrihet, Helm charts automatikisht krijohen dhe fillojnë në Kubernetes lokal.
— Lidhen bazat e të dhënave të nevojshme. Zhvilluesi nuk ka nevojë të dijë IP-në, emrin dhe fjalëkalimin për të aksesuar bazën e tij të nevojshme — qofshin lokale, në Stage, apo në prodhim. Më shumë, baza e të dhënave ngrihet menjëherë në një konfigurim të qëndrueshëm dhe me balancim.
— Njëjtë zhvillon live build. Supozoni se zhvilluesi bëri disa ndryshime në mikroshërbim përmes IDE-së së tij. Mjeti sheh ndryshimet në sistemin e Serverit dhe në përputhje me to rikrijon aplikacionin (për Golang) dhe e rindiz. Për PHP ne thjesht kalojmë direktorinë brenda kubit dhe aty live-reload ndodh ‘automatikisht’.
— Gjeneron testet automatike. Në formën e shablloneve, por të përshtatshme për përdorim.
• Dërgimi i mikroshërbimeve.
Mundësimi i mikroshërbimeve ka qenë më herët disi i lodhshëm. Patjetër kërkoheshin:
I. Dockerfile.
II. Konfigurimi.
III. Helm-chart, i cili vetë është i ngarkuar dhe përfshin:
— vetë chart-et;
— shabllonet;
— vlerat specifike duke marrë parasysh mjedise të ndryshme.
Kemi eliminuar dhimbjen e rishkrimit të manifestëve të Kubernetes, dhe tani gjenerohen automatikisht. Por kryesore, e kemi thjeshtuar deri në maksimum dërgimin. Që tani kemi një Dockerfile, dhe i gjithë konfigurimi shkruhet nga zhvilluesi në një skedë të vetme të shkurtër app.toml.
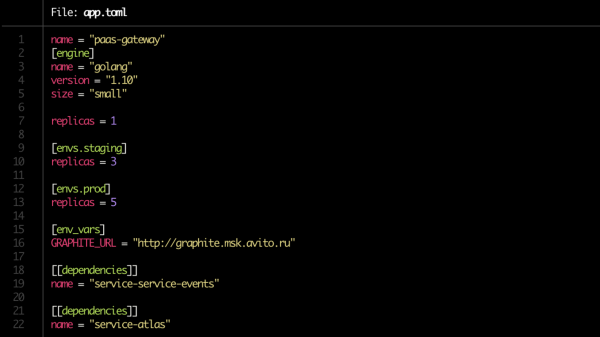
Edhe në vetë app.toml tani bëhet punë për një minutë. Shkruajmë se sa kopje shërbimi duhet ngritur (në serverin e dev, në staging, në prodhim), tregojmë varësitë e tij. Vini re rreshtin size = "small" në bllokun [engine]. Ky është kufiri që do t'i dedikohet shërbimit përmes Kubernetes.
Më pas, mbi bazën e konfigurimit, gjenerohen automatikisht të gjithë chart-et e nevojshme të Helm dhe krijohen lidhjet me bazat e të dhënave.
• Validimi bazik. Kontrollet e tilla gjithashtu janë automatizuar.
Duhet të ndjekim:
— a ka Dockerfile;
— a ka app.toml;
— a ka dokumentacion;
— a janë në rregull varësitë;
— a janë vendosur rregullat e alarmeve.
Për pikën e fundit: pronari i shërbimit vetë tregon se cilat metrika produkti duhet të monitorohen.
• Përgatitja e dokumentacionit.
Akoma një vend problematik. Duke qenë disi e dukshme, por po ashtu një pikë e "haruar" me rekord, dhe pra një lidhje e dobët e zinxhirit.
Është e domosdoshme që dokumentacioni të jetë për çdo mikroshërbim. Ai përfshin blloqet e mëposhtme.
I. Përshkrimi i shkurtër i shërbimit. Dosido vetëm disa proza për atë që bën dhe për çfarë i nevojitet.
II. Lidhja me diagramin e arkitekturës. Është e rëndësishme që, me një shikim të shpejtë, të kuptohet lehtë, për shembull, a po përdorni Redis për ruajtje të përkohshme apo si një ruajtje kryesore të të dhënave në modin e qëndrueshëm. Në Avito, aktualisht kjo është një lidhje me Confluence.
III. Runbook. Një udhëzues i shkurtër për fillimin e shërbimit dhe hollësitë mbi përdorimin e tij.
IV. FAQ, ku do ishte mirë të parashikoheshin problemet që mund të hasin kolegët tuaj gjatë punës me shërbimin.
V. Përshkrimi i endpoints për API. Nëse nuk keni specifikuar pikë të caktuar, kolegët tuaj, të cilët mikrosistemet e tyre e lidhin me të tuajin, do të paguajnë për këtë në mënyrë shumë të mundshme. Tani për këtë ne përdorim Swagger dhe zgjidhjen tonë të quajtur brief.
VI. Etiketat. Ose tregues që tregojnë se cilit produkt, funksionaliteti, ose një entitet struktural brenda kompanisë i përket shërbimi. Ndihmojnë të kuptoni shpejt, për shembull, nëse po zhvilloni funksionalitetin që kolegët tuaj e kanë lëshuar një javë më parë për të njëjtin njësi biznesi.
VII. Pronari ose pronarët e shërbimit. Në shumicën e rasteve, ai - ose ata - mund të identifikohen automatikisht përmes PaaS, por për siguri kërkojmë nga zhvilluesi që t'i tregojë ato manualisht.
Së fundi, një praktikë e mirë është që të realizohet një rishikim i dokumentacionit, në përputhje me rishikimin e kodit.
Continuous Integration
- Përgatitja e repozitoreve.
- Krijimi i një pipeline në TeamCity.
- Caktimi i të drejtave.
- Kërkimi i pronarëve të shërbimit. Këtu është një skemë hibride - etiketimi manual dhe automatizmi minimal nga PaaS. Një skemë plotësisht automatike dështone gjatë kalimit të shërbimeve në mbështetje tek një ekip tjetër zhvillimi ose, për shembull, nëse një zhvillues i shërbimit është larguar.
- Regjistrimi i shërbimit në Atlas (shih më lart). Me të gjithë pronarët e tij dhe varësitë.
- Kontrolli i migrimeve. Kontrollojmë nëse ndonjëra nga to është potencialisht e rrezikshme. Për shembull, në një prej tyre del në pah alter table ose diçka tjetër që mund të dëmtojë përputhshmërinë e skemës së të dhënave midis versioneve të ndryshme të shërbimit. Atëherë migrimi nuk kryhet, por vihet në abone - PaaS duhet të sinjalizojë pronarin e shërbimit kur të jetë e sigurt për ta aplikuar.
Bake
Faza tjetër - paketimi i shërbimeve përpara shpërndarjes.
- Ndërtimi i aplikacionit. Sipas klasikës - në një imazh Docker.
- Gjenerimi i Helm-chart për vetë shërbimin dhe burimet e lidhura me të. Përfshirë edhe për bazat e të dhënave dhe memorjen cache. Ato krijohen automatikisht në përputhje me konfigurimin app.toml që është formuar në fazën e CLI-push.
- Krijimi i bileta për administratorët për hapjen e porteve (kur është e nevojshme).
- Ekzekutimi i testeve të njësive dhe llogaritja e mbulimit të kodit. Nëse mbulimi i kodit është nën vlerën e caktuar, atëherë, me siguri, shërbimi nuk do të kalojë më tutje — në deploy. Nëse është në kufirin e pranueshëm, shërbimit do t’i caktohet një koeficient "pesimizues": atëherë, në mungesë të përmirësimeve të treguesve me kalimin e kohës, zhvilluesi do të marrë një njoftim për mungesën e përparimeve në lidhje me testet (dhe duhet të bëjë diçka lidhur me këtë).
- Konsideratat për kufizimet e memories dhe CPU. Kryesisht, mikroshërbimet i shkruajmë në Golang dhe i ekzekutojmë ato në Kubernetes. Prej këtu, një nuancë, e lidhur me karakteristikën e gjuhës Golang: me default, në fillim aktivizohen të gjithë bërthamat në makinë, nëse nuk ndryshohet hapur variabla GOMAXPROCS, dhe kur në një makinë aktivizohen disa shërbime të tilla, ato fillojnë të konkurrojnë për burimet, duke penguar njëra-tjetrën. Në grafikët më poshtë tregohet se si ndryshon koha e ekzekutimit, nëse aplikohet aplikacioni pa konkurrencë dhe në mënyrën e garës për burime. (Burimet e grafikëve janë ruajtur) ).
Koha e ekzekutimit, më e vogël — më e mirë. Maksimumi: 643ms, minimumi: 42ms. Fotografia është klikueshme.
Koha për operacion, më e vogël — më e mirë. Maksimumi: 14091 ns, minimumi: 151 ns. Fotografia është klikueshme.
Në fazën e përgatitjes së ndërtimit mund të caktohet kjo variablë shprehimisht ose mund të përdoret biblioteka nga çunat e Uber.
Deploy
• Kontrolli i konventave. Para se të filloni të dërgoni ndërtimet e shërbimit në ambientet e caktuara, duhet të kontrolloni këtë:
— API endpoints.
— Përputhshmëria e përgjigjeve të API endpoints me skemën.
— Formati i logëve.
— Caktimi i titujve gjatë kërkesave për shërbimin (aktualisht këtë e bën netramesh)
— Caktimi i markës së pronarit gjatë dërgimit të mesazheve në autobus (event bus). Kjo është e nevojshme për të monitoruar lidhshmërinë e shërbimeve nëpërmjet autobusit. Në autobus mund të dërgohen si të dhëna idempotente, që nuk rrisin lidhshmërinë e shërbimeve (çka është mirë), ashtu edhe të dhëna biznesi, të cilat rrisin lidhshmërinë e shërbimeve (çka është shumë keq!). Dhe në atë moment, kur kjo lidhshmëri bëhet problem, kuptimi se kush shkruan dhe lexon autobusët, ndihmon në ndarjen e duhur të shërbimeve.
Derisa konventat në Avito nuk janë shumë, por grupi i tyre është në zgjerim. Sa më shumë marrëveshje të tilla në një format të kuptueshëm dhe të përshtatshëm për ekipin, aq më e lehtë është të ruhet konsistenca midis mikroshërbimeve.
Testet sintetike
• Testimi në një kontur të mbyllur. Për këtë, tani përdorim open-source . Së pari ai regjistron ngarkesën aktuale në shërbim, pastaj — duke e emuluar atë në një cikël të mbyllur.
• Testimi i ngarkesës. Të gjithë shërbimet përpiqemi t'i çojmë në performancën optimale. Të gjitha versionet e çdo shërbimi duhet të kalojnë në testimin e ngarkesës — kështu mund të kuptojmë performancën aktuale të shërbimit dhe ndryshimin nga versionet e mëparshme të të njëjtit shërbim. Nëse pas përmirësimit të shërbimit performanca e tij bie në mënyrë drastike, është një sinjal i qartë për pronarët: duhet të shqyrtojnë kodin dhe të rregullojnë situatën.
Të dhënat e mbledhura ne i përdorim, për shembull, për të realizuar saktë auto scaling dhe, në fund të fundit, për të kuptuar se sa mirë e lejon shërbimi përmasimin.
Gjatë testimit të ngarkesës kontrollojmë nëse konsumimi i burimeve përputhet me kufizimet e vendosura. Dhe fokusohemi kryesisht në ekstremet.
a) Shikojmë ngarkesën totale.
— Nëse është shumë e vogël — ndoshta diçka nuk funksionon fare, nëse ngarkesa bie papritmas disa herë.
— Nëse është shumë e madhe — kërkohet optimizim.
b) Shikojmë pezullimin sipas RPS.
Këtu shikojmë edhe ndryshimin midis versionit aktual dhe atij të mëparshëm, si dhe numrin e përgjithshëm. Për shembull, nëse shërbimi jep 100 rps — atëherë ose është shkruar dobët, ose është specifik për të, por në çdo rast është një arsye për të vëzhguar me kujdes shërbimin.
Nëse RPS është shumë i lartë, ndoshta ndodhi ndonjë defekt dhe ndonjë nga endpoint-et ka ndaluar të kryejë ngarkesën e dobishme, por thjesht aktivizohet ndonjë kthe true;
Canary-teste
Pasi të kalohen testet sintetike, ne testojmë funksionimin e mikro-shërbimit me një numër të vogël përdoruesish. Fillojmë me kujdes, me një pjesë të vogël të audiencës së parashikuar të shërbimit — më pak se 0,1%. Në këtë fazë është shumë e rëndësishme që në monitorim të vendosen metrika teknike dhe produktive të sakta, për t'i treguar sa më shpejt problemin në shërbim. Koha minimale e testit canary është 5 minuta, ajo kryesore — 2 orë. Për shërbimet e komplikuara e vendosim kohën në mënyrë manuale.
Analizojmë:
— metrikat specifike për gjuhën, në veçanti, punëtorët php-fpm;
— gabimet në Sentry;
— statuset e përgjigjeve;
— koha e përgjigjeve (response time), e saktë dhe mesatare;
— latenca;
— përjashtime, të trajtuara dhe të pa trajtuara;
— metrikat produktive.
Testimi i Squeeze
Testimi i Squeeze quhet gjithashtu testim përmes «shtypjes». Emri i metodologjisë u prezantua nga Netflix. Thelbi i saj është që fillimisht ne mbushim një instancë me trafik real deri në një pikë dështimi dhe në këtë mënyrë vendosim kufirin e saj. Pastaj shtojmë një instancë të tjetër dhe ngarkojmë këtë çift — përsëri deri në maksimum; ne shohim tavanin e tyre dhe diferencën me «squeeze» e parë. Dhe kështu lidhim një instancë pas tjetrës dhe llogarisim rregullat në ndryshime.
Të dhënat nga testet përmes «shtypjes» gjithashtu grumbullohen në një bazë të përgjithshme metrikash, ku ne ose pasurojmë rezultatet e ngarkesës artificiale, ose në përgjithësi i zëvendësojmë ato me «sintetikën».
Prodhimi
• Shkallëzimi. Gjatë nxjerrjes së shërbimit në prodhim, ne ndjekim se si shkallëzohet ai. Duke monitoruar vetëm treguesit e CPU, sipas përvojës sonë, nuk është efikase. Auto scaling me benchmark RPS funksionon në mënyrë të pastër, por vetëm për shërbime të veçanta, për shembull transmetimin online. Prandaj, ne shikojmë në radhë të parë në metrikat produktore specifike për aplikacionin.
Si rezultat, gjatë shkallëzimit analizojmë:
— treguesit e CPU dhe RAM,
— numrin e kërkesave në radhë,
— kohën e përgjigjes,
— parashikimin bazuar në të dhënat historike të akumuluara.
Gjatë shkallëzimit të shërbimit është gjithashtu e rëndësishme të monitorojmë varësitë e tij, në mënyrë që të mos ndodhë që ne të shkallëzojmë shërbimin e parë në zinxhir, ndërsa ata që ai i qaset bien nën ngarkesë. Për t'u vendosur një ngarkesë e pranueshme për të gjithë grupin e shërbimeve, ne shikojmë në të dhënat historike të shërbimit «më të afërt» të varur (në përputhje me kombinimin e treguesve të CPU dhe RAM së bashku me metrike specifike për aplikacionin) dhe i krahasojmë ato me të dhënat historike të shërbimit iniciues, dhe kështu me radhë në të gjithë «zinxhirin e varësive», nga lart poshtë.
Mirëmbajtja
Pasi mikrosherbimi është vënë në funksion, ne mund të vendosim triggera mbi të.
Ja situatat tipike në të cilat aktivizohen triggerat.
— Janë zbuluar migrime potencialisht të rrezikshme.
— Janë lëshuar përditësime të sigurimit.
— Shërbimi nuk është përditësuar prej një kohe të gjatë.
— Ka patur një rënie të konsiderueshme në ngarkesën mbi shërbimin ose ndonjë prej treguesve të tij produktorë del jashtë normës.
— Shërbimi ka ndaluar përputhshmërinë me kërkesat e reja të platformës.
Disa pjesë të triggereve janë përgjegjëse për stabilitetin e funksionimit, disa veprojnë si funksion të mirëmbajtjes së sistemit – për shembull, ndonjë shërbim që nuk është deploy-uar prej kohësh dhe imazhi i tij bazë ka ndaluar së kaluarit provimin e sigurisë.
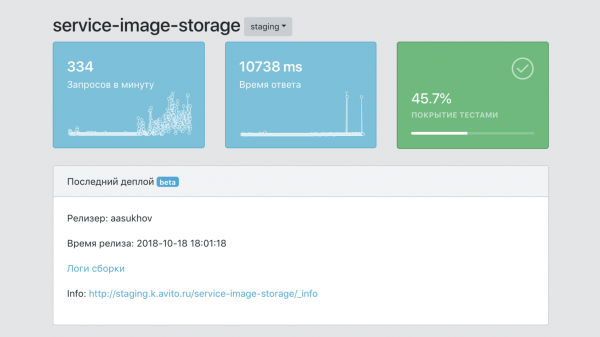
Dashboard
Nëse e themi shkurt, dashboard-i është paneli i kontrollit të gjithë PaaS tonë.
- Pika e vetme e informacionit për shërbimin, me të dhëna për mbulimin e tij me teste, numrin e imazheve të tij, numrin e kopjeve në prodhim, versione etj.
- Mjet filtrimi të dhënash sipas shërbimeve dhe labels (etiketave të përkatësisë në biznes, funksionalitetit të produktit etj.)
- Mjet integrimi me mjetet infrastrukturore për gjurmimin, regjistrimin, monitorimin.
- Pika e vetme e dokumentacionit për shërbimet.
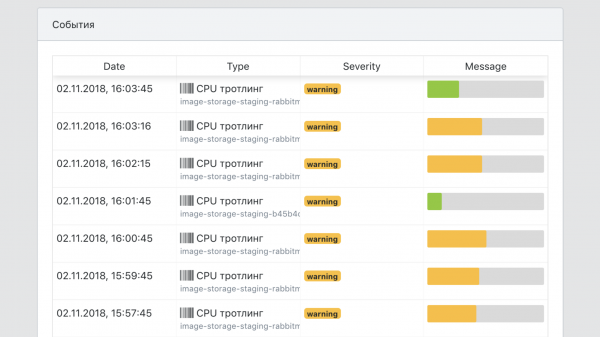
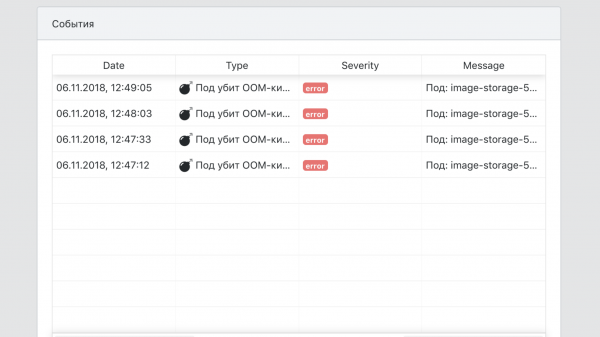
- Pika e vetme e përmbledhjes së të gjitha ngjarjeve për shërbimet.
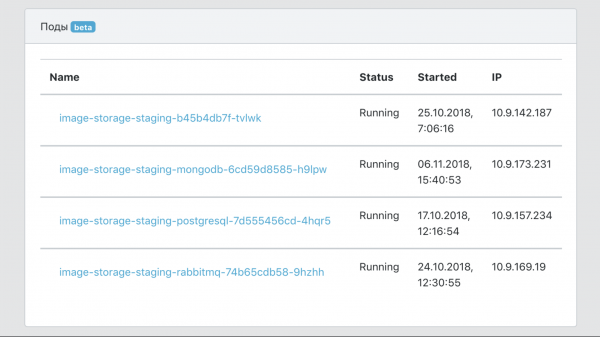
Përveç kësaj
Para implementimit të PaaS, një zhvillues i ri mund të kalonte disa javë për të kuptuar të gjitha mjetet e nevojshme për të nisur një mikroshërbim në prodhim: Kubernetes, Helm, – në veçoritë tona të brendshme TeamCity, konfigurimin e lidhjes me bazat e të dhënave dhe cache në një formë të qëndrueshme etj. Tani kjo zgjat disa orë – të lexosh quickstart dhe të krijosh vetë shërbimin.
Kam mbajtur një prezantim mbi këtë temë për HighLoad++ 2018, mund ta shihni. dhe .
Boni-trek për ata që e lexuan deri në fund.
Ne në Avito organizojmë një trajnim të brendshëm tre ditor për zhvilluesit nga , ekspert i arkitekturës mikrosherbim. Duam ti japim mundësinë e pjesëmarrjes në të për kënd nga lexuesit e këtij posts. Programi i trajnimtit është publikuar.
Trajnimi do të zhvillohet nga 5 deri më 7 gusht në Moskë. Këto janë ditë të punës, të cilat do të jenë plotësisht të angazhuara. Dreka dhe mësimi do të zhvillohet në zyrën tonë, ndërsa rrugën dhe akomodimin e zgjedhur do ta paguajë vetë pjesëmarrësi.
Mund të aplikoni për pjesëmarrje . Prej jush – një përgjigje për pytjen, pse pikërisht ju duhet të vizitoni trajnimin dhe informacione se si të kontaktoni. Përgjigjuni në anglisht, sepse pjesëmarrësi që do të marrë pjesë në trajnim, Chris do ta zgjedhë vetë.
Ne do të shpallim emrin e pjesëmarrësit në trajnim si një përditësim të këtij postimi dhe në rrjetet sociale të Avito për zhvilluesit (AvitoTech në , , ) jo më vonë se 19 korrik.
Burimi: habr.com
